التزييف العميق لتجاوز إجراءات KYC - هل ينجح حقًا؟
يمثل احتيال التزييف العميق حالة واحدة من كل 5 حالات احتيال بيومتري. تعرّف على كيفية تجاوز الذكاء الاصطناعي لفحوصات KYC وما يمكنك فعله لحماية حساباتك في الكريبتو.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
كان من المفترض استخدام نماذج اللغات الكبيرة في المهام الروتينية والمملة—تلك الوظائف التي تستهلك ساعات من أسبوعك دون أن تضفي أي معنى لحياتك. لكن في الواقع، انتهى بها الأمر إلى تعلم تقليد شخصيتك. واليوم، يتم توظيفها للالتفاف على قيود KYC، وتسجيل الدخول إلى حساب التداول الخاص بك، وإقناع نظام التحقق بأن شخصًا وهميًا مؤهل للاحتفاظ بالأموال.
الموقف بسيط للغاية لأن جميع المواد التي تقدمها عند التحقق من هويتك هي عبارة عن معلومات رقمية. يشمل ذلك صورة لوجهك، ونسخة ممسوحة ضوئيًا من بطاقة هويتك، ومقطع فيديو لك وأنت ترمش وفقًا للتعليمات. كل هذا ليس سوى بيانات تنتقل عبر الإنترنت. وإذا كان بالإمكان تزوير هذه البيانات بدقة كافية، فستقبلها الآلة على الطرف الآخر بالسهولة نفسها. لا يوجد إنسان يشارك في هذه العملية؛ بل ما يحدث هو أن آلة ترصد أنماطًا وتستطيع آلة أخرى إنتاج هذه الأنماط ذاتها. وبالتالي، فإن ذكاءً اصطناعيًا يخدع ذكاءً اصطناعيًا آخر، بينما أموالك وهويتك هما الضحية في قلب هذه المشكلة.
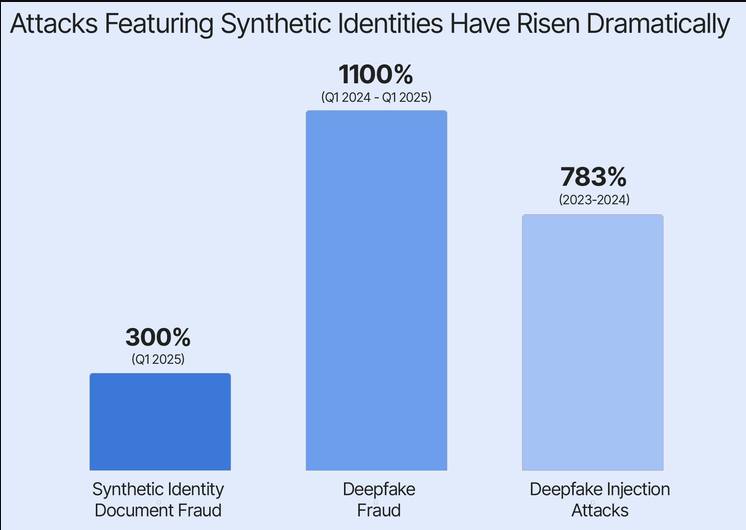
الأمر ليس مجرد قلق نظري؛ إذ تكشف مراجعة عالمية لأكثر من مليار عملية تحقق من الهوية أن احتيال التزييف العميق (Deepfake) يمثل حالة واحدة من بين كل خمس حالات احتيال بيومتري. وقد ارتفع عدد المحاولات التي تستخدم صور السيلفي المزيفة بتقنية التزييف العميق بنسبة 58% في عام 2025 وحده. كما شهدت هجمات الحقن (Injection Attacks) زيادة بنسبة 783% في عام 2024، وهي حالات يتم فيها إدخال فيديو زائف مباشرة في بث الكاميرا. والتكنولوجيا اللازمة لتنفيذ مثل هذه العمليات تكلف حوالي عشرين دولارًا وتستغرق ثلاثين دقيقة. كما يمكن شراء هويات تخليقية بالكامل قادرة على اجتياز فحوصات KYC من أسواق الدارك ويب مقابل مائتي دولار.
يواصل هذا الأسلوب نجاحه لأن الأنظمة لم تكن مصممة في الأصل لاكتشاف مثل هذا النوع من الهجمات؛ بل صُممت للتعرف على النسخ المصورة، ولقطات الشاشة، والحالات التي يستخدم فيها شخص ما هوية شخص آخر. لم يكن الهدف من هذه الأنظمة رصد وجه تم توليده آليًا لشخص لم يوجد قط في الواقع، إلى جانب بطاقة هوية مولدة آليًا لم تصدر رسميًا على الإطلاق، ويقدمهما شخص يستخدم برنامج تبديل الوجوه في الوقت الفعلي لتجاوز فحص الحيوية (Liveness Check) المصمم لتأكيد كونه إنسانًا حقيقيًا.
عندما تكذب الآلات على الآلات
لا يقتصر الاحتيال على منصات تداول الكريبتو، على الرغم من أن الكريبتو يستأثر بنسبة 88% من إجمالي عمليات احتيال التزييف العميق المكتشفة عالميًا؛ بل يحدث أيضًا في البنوك، ومتاجر التجزئة عبر الإنترنت، ومنصات التكنولوجيا المالية (Fintech)، وفي أي مكان يكون فيه التحقق من الهوية آليًا ويُفترض فيه وجود الثقة. وتبحث الطريقة المستخدمة للتحقق من هويتك عن مؤشرات معينة: هل يطابق الوجه في صورة السيلفي الوجه الموجود على الهوية؟ هل يرمش الشخص عند إصدار الأمر له؟ هل يحتوي المستند على الخطوط، والصور المجسمة (الهولوغرام)، والميزات الأمنية الصحيحة؟ كل هذه الفحوصات يمكن الآن تجاوزها، ليس عبر اختراق تقني معقد، بل باستخدام أوامر نصية (Prompts) يتم إدخالها في أداة لتوليد الصور وثلاثين دقيقة من تحرير الفيديو.
تعرضت كايل هولدر لسرقة جميع مدخرات تقاعدها البالغة ثلاثمائة ألف دولار في غضون ثلاثة أشهر نتيجة لعملية احتيال اعتمدت على التلاعب بالذكاء الاصطناعي.
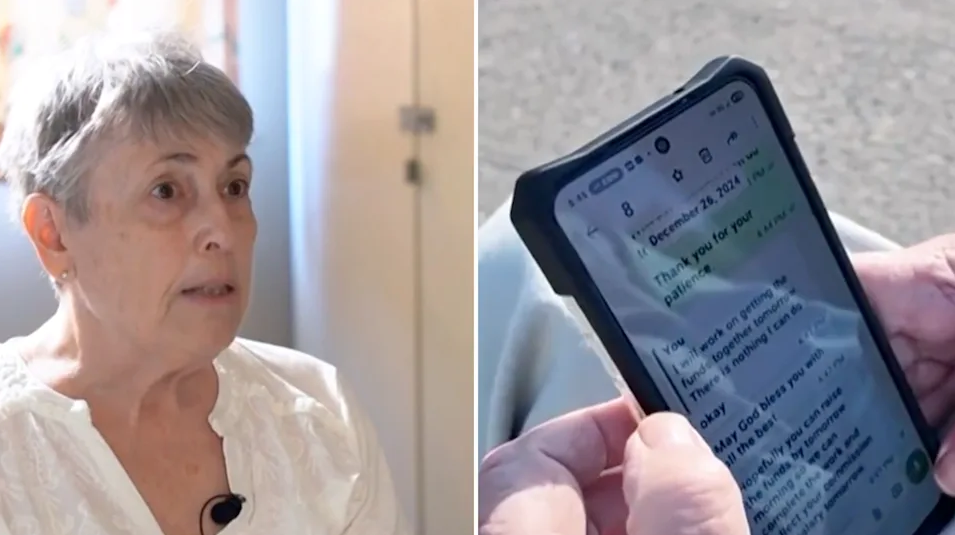
أفاد مسؤولو مصلحة الضرائب الأمريكية (IRS) المكلفون بقضيتها بأنه لم يتبق أي شيء. لم تستخدم عملية الاحتيال التزييف العميق في KYC بشكل مباشر، لكنها استندت إلى المبدأ ذاته—وهو بناء الثقة بالاعتماد على الذكاء الاصطناعي. وتضمنت منصات تداول وهمية، وأرباحًا مفبركة، ومقاطع فيديو تزييف عميق لمسؤولين تنفيذيين، وأصواتًا مستنسخة. وعندما حاولت سحب أموالها، اختفت المنصة تمامًا.
لم يكن المحتالون الذين استولوا على مدخراتها بحاجة لاختراق النظام، إذ كان يكفيهم أن يظهروا بمظهر حقيقي لفترة كافية حتى تصدق تلك الكذبة.
ما الذي يتم تزويره وكيف
الجانب الظاهر هو التزييف العميق للوجوه، لكن هذا لا يمثل المشهد بالكامل. إذ يستخدم المحتالون الذكاء الاصطناعي لإنشاء مستندات مزورة، وتوقيعات، وسجلات معاملات، وأرصدة حسابات، ورسائل بريد إلكتروني للتحقق، ومحادثات دعم عملاء، وحتى مكالمات فيديو في الوقت الفعلي. وهم ينشئون هويات تخليقية (Synthetic Identities) من خلال دمج بيانات حقيقية مسروقة مع معلومات مختلقة—مثل رقم ضمان اجتماعي حقيقي، واسم مزيف، ووجه مولد بالذكاء الاصطناعي، وعنوان حقيقي. ورغم أن كل عنصر من عناصر الهوية يجتاز فحوصات قواعد البيانات الفردية، إلا أنه لا يوجد شخص حقيقي واحد يقف وراء تلك الهوية.
لقد أصبح احتيال الهوية التخليقية من هذا النوع الشكل الرئيسي للجرائم المالية في عام 2025، لأنه يجمع بين مصداقية البيانات الحقيقية ومرونة التلفيق الكامل. فالشخص الذي يتقدم بطلب لفتح حساب لا ينتحل شخصية شخص آخر؛ بل هو يخترع شخصًا جديدًا يبدو شرعيًا أمام جميع الأنظمة الآلية المستخدمة لفحصه، على الرغم من أن هذا الشخص لا وجود له سوى كمجموعة من نقاط البيانات التي تصادف تطابقها.
كشفت عملية تدقيق أُجريت على ستة عشر مولد صور تجاري بالذكاء الاصطناعي في عام 2026 أنه من أصل خمس وسبعين محاولة، أسفرت تسع وستون محاولة عن إنتاج شيء يشبه وثيقة هوية، وأنتجت خمسة من هذه النماذج صورًا تبدو وكأنها وثائق حكومية رسمية حقيقية. لم تكن هذه التزويرات متقنة لدرجة تتطلب معرفة متخصصة بطباعة الوثائق الأمنية، بل كانت صورًا تم إنشاؤها بواسطة أدوات متاحة للعامة، استجابةً لأوامر نصية من أشخاص لم يسبق لهم أبدًا دخول مكتب جوازات.
تبدو المستندات حقيقية لأن الذكاء الاصطناعي قد تم تدريبه باستخدام مستندات حقيقية. وتبدو الوجوه واقعية لأن الذكاء الاصطناعي قد دُرِّب على وجوه حقيقية. فالنظام لا يقوم بالتخمين؛ بل يعيد بناء ما تعلمه، وما تعلمه مقنع بما يكفي لخداع كل من الآلات والبشر.
تزوير اختبار التحقق البشري
كان الهدف من فحص الحيوية (Liveness Detection) هو التعامل مع هذه المشكلة. وكانت الفكرة واضحة ومباشرة: دفع المستخدم للقيام بإجراء لا يمكن لصورة أو مقطع فيديو تكراره. قد يشمل ذلك الرمش، أو تحريك الرأس، أو الابتسام، أو تتبع جسم متحرك بالعينين. فإذا تمكنت من أداء هذه الإجراءات في الوقت الفعلي، فلا بد أنك شخص حقيقي تستخدم هاتفًا حقيقيًا، ولست شخصًا يعيد تشغيل تسجيل مسبق.
المشكلة تكمن في أن فحص الحيوية يفترض مسبقًا أن بث الفيديو حقيقي؛ ويفترض أن الكاميرا تعرض بدقة ما هو موجود أمامها. ومع ذلك، فإن تقنيات التزييف العميق الحديثة لا تحتاج إلى خداع الكاميرا، إذ يمكنها حقن الفيديو المزيف مباشرة في تدفق البيانات، متجاوزة العدسة تمامًا. يقوم البرنامج بتسجيل التحدي المطلوب للتحقق، ثم يولد استجابة تخليقية في الوقت الفعلي، ويرسل تلك الاستجابة مرة أخرى إلى النظام كما لو كانت قادمة من الكاميرا. وبذلك يرصد فحص الحيوية الشخص وهو يرمش عند الطلب، ويلتفت برأسه، ويبتسم؛ دون أن يمتلك أي وسيلة لمعرفة أن هذا الشخص غير موجود في الواقع.
هذا هو السبب وراء زيادة هجمات الحقن بنسبة 783% خلال عام واحد فقط — فالدفاعات كانت مصممة لمواجهة نوع مختلف من التهديدات؛ إذ كان الهدف منها رصد هجمات إعادة التشغيل (Replay Attacks) والصور المطبوعة، وليس التخليق المباشر في الوقت الفعلي.
تحولت عدة منصات إلى فحص الحيوية السلبي (Passive Liveness Detection)، وهي طريقة تفحص الفيديو دون مطالبة المستخدم باتخاذ أي إجراء. فهي ترصد التعبيرات الدقيقة، وتدفق الدم تحت الجلد، والظلال والانعكاسات التي تتصرف كما لو كانت في بيئة ثلاثية الأبعاد. ورغم أن هذا النهج أكثر فاعلية، إلا أنه ليس مثاليًا بأي حال من الأحوال. فقد بدأ المحتالون بالفعل في تدريب نماذجهم الخاصة على العلامات التي يبحث عنها فحص الحيوية السلبي، والتخلص من السمات الفاضحة للتزييف، وإضافة تشويش يشبه حبيبات الكاميرا الحقيقية، وإدخال العيوب الطفيفة التي تعطي مظهرًا بشريًا طبيعيًا.
كشفت دراسة أُجريت عام 2026 أن 0.1% فقط من المشاركين كانوا قادرين على التمييز بشكل موثوق بين المحتوى الحقيقي وذلك المولد بواسطة الذكاء الاصطناعي. وبما أن البشر يعجزون عن ذلك، ويتم تدريب الأنظمة الآلية على رصد الأنماط التي يتعلم الذكاء الاصطناعي إنتاجها في الوقت نفسه، فإن المسألة لا تتعلق بما إذا كانت الدفاعات ستنجح. بل المسألة هي: بعد كم من الوقت ستفشل هذه الدفاعات في الصمود.
ماذا يعني هذا بالنسبة لك
إذا كنت تحتفظ بالكريبتو وقمت بالتحقق من هويتك على منصة تداول، وقدمت في مرحلة ما صورة سيلفي مع بطاقة هوية لإثبات أنك الشخص الذي تدعيه، فإن النظام ذاته الذي استُخدم للتحقق منك يمكن خداعه. وهذا يعني أن شخصًا آخر يمكنه إنشاء هوية تخليقية، وخوض إجراءات التحقق نفسها التي مررت بها، وفتح حساب، ثم استخدام ذلك الحساب لتحويل الأموال، أو غسيل الأموال، أو الاستيلاء على أصول الآخرين والهروب بها.
يعني ذلك أيضًا أنه يمكن استخدام هويتك دون علمك. فاليوم، لم يعد المحتال بحاجة إلى سرقة هويتك بالكامل؛ فكل ما عليه فعله هو الحصول على صورة لوجهك، وهو أمر متاح بالفعل على الأرجح إذا سبق لك النشر على وسائل التواصل الاجتماعي. ثم يستخدم تلك الصورة مع أداة لتبديل الوجوه لإنشاء فيديو تزييف عميق لك أثناء إجراء فحص الحيوية، ويدمج ذلك مع بطاقة هوية مزورة تحمل وجهك مع تغيير طفيف في الاسم، ويرسلها إلى منصة لا تملك قدرات قوية لاكتشاف التزييف العميق. وبمجرد موافقة المنصة على الطلب، يصبح لديه حساب يشبهك، ويتحدث مثلك، وقادر على اجتياز إجراءات التحقق المصممة لإثبات أنك الشخص المعني حقًا.
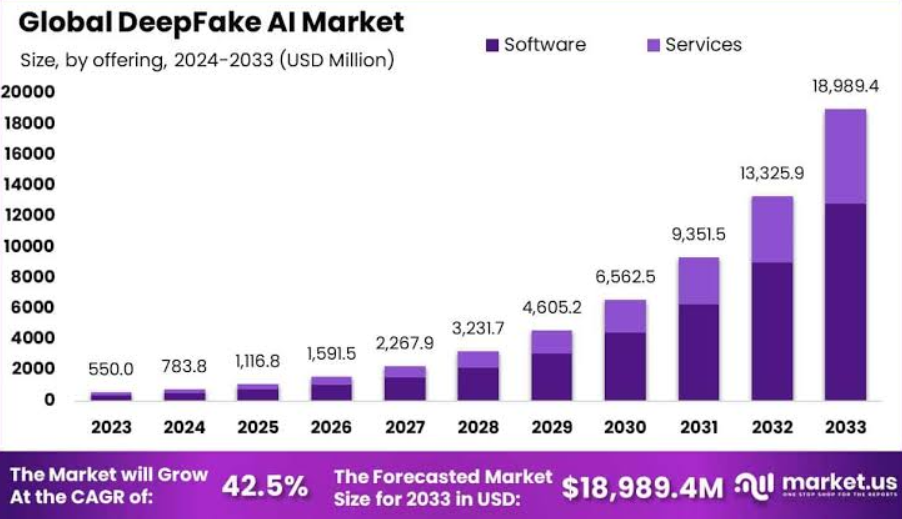
من الصعب استيعاب حجم هذه المشكلة حتى تنظر إلى الأرقام. ففي عام 2025، تكبد الأمريكيون خسائر تجاوزت أحد عشر مليار دولار بسبب احتيال العملات المشفرة، وهو ما يمثل أكثر من نصف إجمالي الأموال المفقودة جراء جرائم الإنترنت المبلغ عنها لمكتب التحقيقات الفيدرالي (FBI). وعلى الصعيد العالمي، حققت عمليات احتيال الكريبتو ما لا يقل عن أربعة عشر مليار دولار على البلوكتشين (On-chain) في عام 2025، مقارنة بأقل من عشرة مليارات دولار في عام 2024. وفي الربع الأول من عام 2026 وحده، تسبب التزييف العميق بالذكاء الاصطناعي في خسائر بلغت 577 مليون دولار، وأصبح مسؤولاً الآن عن 40% من عمليات الاحتيال عالية القيمة في الكريبتو.
لا يعمل المحتالون بشكل فردي، بل هم جزء من منظومة منظمة. فقد كشف تحقيق أُجري عام 2025 عن منظومة احتيال بلغت قيمتها 187 مليون دولار امتدت عبر أستراليا والولايات المتحدة، معتمدة على منصات تداول وهمية، وتأييد مشاهير مفبرك بالتزييف العميق، وثقة تم التلاعب بها بواسطة الذكاء الاصطناعي. واستولت العملية على قنوات يوتيوب شهيرة، واستخدمت الصوت والفيديو المزيفين لتقليد الاتصالات الرسمية لشركات كريبتو حقيقية، وعرضت عمليات إنزال جوي (Airdrops) مزيفة على الأشخاص الذين يرسلون الأموال أولاً. ووقع آلاف الأفراد ضحية لذلك.
حماية نفسك في عالم التزييف العميق
رغم أنك لا تستطيع منع أي شخص من تزييف وجهك، إلا أنه يمكنك جعل استخدام ذلك التزييف لسرقتك أكثر صعوبة. خط دفاعك الأول ليس تقنيًا، بل هو سلوكي.
1. تأكد من تفعيل جميع ميزات الأمان المتاحة على أي حسابات تحتوي على أموال أو معلومات حساسة، مثل المصادقة الثنائية (Two-factor Authentication)، وتسجيل الدخول البيومتري، وقائمة السحب البيضاء للعناوين، وتأكيدات البريد الإلكتروني لكل إجراء حساس. كل إجراء من هذه الإجراءات الأمنية يزيد من صعوبة إدارة حسابك من قبل شخص آخر حتى لو تمكن من تجاوز عملية KYC.
2. كلما تلقيت مقطع فيديو، أو رسالة صوتية، أو أي شكل آخر من أشكال التواصل من شخص يطلب منك إرسال أموال أو تقديم بيانات اعتمادك، تعامل مع الأمر على أنه مزيف حتى تثبت لك صحته. فقد زادت عمليات الاحتيال عبر انتحال الشخصية في الكريبتو بنسبة 1,400% في عام 2025. وإذا كان الشخص الذي يبدو أنه رئيسك التنفيذي، أو صديقك، أو أحد المشاهير يتواصل معك بشأن فرصة استثمارية، فتحقق من الأمر عبر قناة مستقلة قبل اتخاذ أي خطوة.
3. ليس من الضروري على الإطلاق إرسال عملات مشفرة للمطالبة بإنزال جوي (Airdrop)، أو فتح حساب، أو إثبات هويتك؛ فالمنصات الحقيقية لن تطلب منك أبدًا الدفع مقابل استلام الأموال. هذه هي الطريقة التي يُبنى بها كل احتيال قائم على إنزال جوي مزيف، وما زال الناس يقعون في فخه لأن مقاطع الفيديو والرسائل تبدو حقيقية للغاية.
4. استخدم المنصات التي تطبق نظامًا قويًا لمكافحة الاحتيال. ونظرًا لعدم استثمار جميع المنصات أو الخدمات في اكتشاف التزييف العميق، فإن المنصات التي فعلت ذلك ستعلن عنه، حيث أصبح هذا ميزة تنافسية حاليًا. يجب أن تبحث عن التحقق متعدد النماذج (Multi-modal Verification)، والتحليل السلوكي، وضوابط النزاهة على مستوى الجلسة، واكتشاف الحيوية المتقدم الذي يتجاوز اختبارات الرمش والالتفات الأساسية.
5. تأكد من أن الخدمة تستخدم فحص الحيوية ثلاثي الأبعاد أو التحليل البيومتري السلبي، إذ يصعب خداع هذه الأساليب مقارنة بفحوصات الحيوية النشطة، لأنها تتحقق من أمور تتجاوز مجرد قدرتك على تنفيذ التعليمات؛ فهي تفحص العمق، والتعبيرات الدقيقة، والإشارات الفسيولوجية التي يصعب على الفيديو التخليقي تقليدها بشكل مقنع.
6. تعامل مع وجهك ككلمة مرور، وحافظ على تقليل عدد الصور عالية الدقة المتاحة لك للعامة إلى أدنى حد ممكن. يقوم المحتالون بجمع الوجوه من مواقع التواصل الاجتماعي لاستخدامها في التزييف العميق. وكلما زاد عدد الصور عالية الدقة لك على الإنترنت، كان من الأسهل إنشاء تزييف مقنع.
7. عندما تقوم بتحويل مبالغ مالية كبيرة، لا سيما في تحويلات USDT الضخمة أو معاملات الكريبتو الأخرى عالية القيمة، يجب عليك استخدام الخدمات التي تتيح لك التحقق من التكاليف والمسارات قبل المتابعة. يستغل المحتالون في كثير من الأحيان عامل الاستعجال والارتباك بشأن الرسوم، مما يدفع الضحايا إلى إرسال الأموال إلى العنوان الخطأ أو دفع أكثر بكثير مما ينبغي. على النقيض من ذلك، تتيح لك المنصات الحقيقية حساب التكاليف مسبقًا، والتحقق من عناوين المستلمين، ومراجعة جميع التفاصيل قبل تنفيذ المعاملة.
يستجيب قطاع العملات المشفرة لهذه التحديات، ولكن بوتيرة بطيئة. في الوقت الحاضر، تتضمن إجراءات التحقق المحسنة فحوصات متعددة النماذج تفحص معًا المستندات، والبيانات البيومترية للوجه، وأنماط الصوت، والإشارات السلوكية. وتعمل بعض المنصات على تطوير حزم أدلة على مستوى الجلسة تُسجل الطابع الزمني وتغلق مشفرًا كل إطار من جلسة التحقق، مما ينتج سجلاً جنائيًا يمكنه إظهار ما إذا كانت الجلسة حقيقية أم تم حقنها. كما تقوم عدة منصات بدمج موفري خدمات الثقة من جهات خارجية ليكونوا بمثابة شهود محايدين على عملية التحقق، وبالتالي تصبح مهمة المحتال في التزوير دون ترك أثر أكثر صعوبة بكثير.
ومع ذلك، لا تنطبق هذه الضمانات على جميع المنصات. فالكثير منها لا يزال يعتمد على طريقة المستند مع صورة السيلفي، وهو أسلوب ثبت فشله منذ عام 2024. ولم تقم تلك المنصات بترقية أنظمتها نظرًا لارتفاع تكلفة اكتشاف التزييف العميق، وغالبًا ما يتحمل المستخدمون، وليس المنصة، عواقب الاحتيال.
ثمن العيش في عالم لا يمكن إثبات أي شيء فيه كأمر حقيقي
المشكلة الحقيقية ليست مجرد مشكلة تقنية، بل هي مسألة ذات طبيعة جوهرية. فنحن ندخل الآن مرحلة أصبح فيها من الصعب للغاية إثبات أنك الشخص الذي تدعيه. فالأنظمة المصممة للتحقق من هويات الأفراد يتم التغلب عليها بواسطة أدوات تكلف أقل من وجبة طعام وتستغرق وقتًا أقل من رحلة التنقل اليومية. والثقة، التي كانت هشة بالفعل في البيئة الرقمية، تنهار الآن بسبب محتوى يبدو حقيقيًا، ويبدو صوته حقيقيًا، ويتصرف بطريقة حقيقية على الرغم من أنه ليس كذلك.
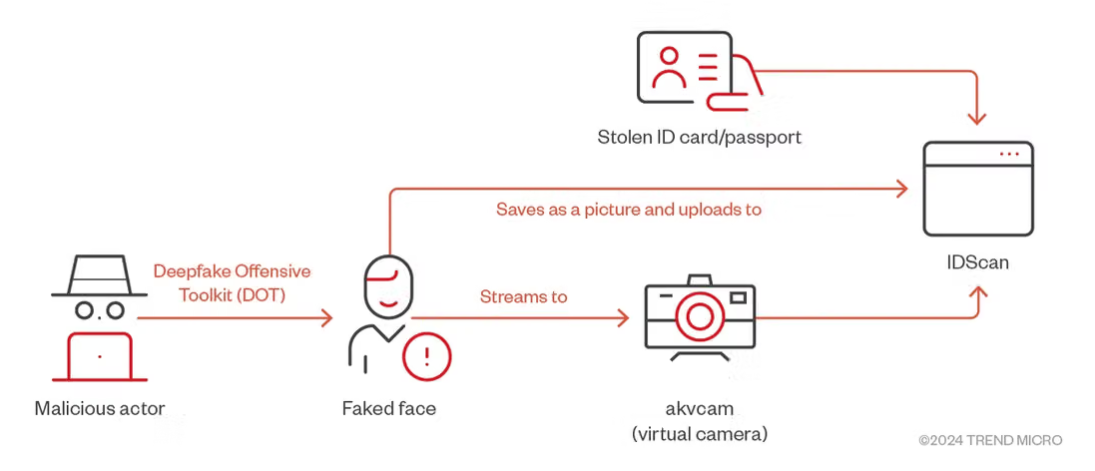
هذا لا يعني أن إجراءات KYC قد انتهت، بل يعني فقط أن KYC بحاجة إلى تجاوز فكرة أن صورة السيلفي وبطاقة الهوية تشكلان دليلاً كافيًا على أي شيء. والمنصات التي ستنجو من هذا التحول هي تلك التي تعتبر التحقق عملية مستمرة وليست مجرد نقطة تفتيش واحدة؛ فهي ستبني الثقة بمرور الوقت من خلال الاستفادة من الإشارات السلوكية، وأنماط المعاملات، وبصمات الأجهزة، وتكرار إعادة المصادقة، بدلاً من الاعتماد على إثبات لمرة واحدة يمكن تزويره.
وهذا يعني أن المستخدمين أنفسهم يتحملون الآن عبء التحقق. لم يعد بإمكانك افتراض أنه إذا وافقت منصة ما على شخص معين فإن هذا الشخص حقيقي بالضرورة. وبالمثل، لم يعد بإمكانك افتراض أنه نظرًا لأن مقطع الفيديو يبدو واقعيًا فهو حقيقي فعلاً. يجب عليك التحقق بنفسك عبر قنوات أخرى وباستخدام أدوات وأساليب يصعب تزويرها.
العواقب المالية الناتجة عن هذا الخطأ ليست الوحيدة؛ بل هناك أيضًا تقويض تدريجي للفكرة الجوهرية القائلة بأن الشخص على الطرف الآخر من المعاملة هو الشخص الذي يدعيه حقًا. وبعد أن تختفي تلك القناعة، يجب مواجهة كل تفاعل بالشك، والتحقق من كل معاملة بشكل مستقل، بحيث لا يمكن منح الثقة دون تمحيص.
ينجح التزييف العميق بالفعل في الالتفاف على إجراءات KYC. لا ينطبق هذا على جميع الحالات أو جميع المنصات، ولكنه يحدث بتكرار كافٍ لجعل أرقام الاحتيال تصل إلى المليارات. القضية ليست فيما إذا كان هذا سيستمر في الحدوث. بل القضية هي ما إذا كانت التدابير الدفاعية ستتمكن من مواكبة ذلك قبل أن تصبح كلفة عدم اتخاذ أي إجراء باهظة لدرجة يصعب تجاهلها.
يجتمع الاحتيال والارتباك معًا في حالة تكاليف المعاملات. فالرسوم التي تدفعها عند تحويل الأموال على البلوكتشين (On-chain)، لا سيما في معاملات USDT على شبكات مثل TRON، قد تختلف اختلافًا كبيرًا وفقًا لطريقة هيكلة التحويل. ويستغل المحتالون هذا الأمر من خلال إنشاء منصات وهمية تعرض رسومًا أعلى وتحتفظ بالفرق لأنفسها. كما يرسلون رسائل تصيد احتيالي تفيد بأنه يتعين عليك دفع رسوم بلوكتشين عاجلة لتحرير أموالك، على الرغم من أن مثل هذه الرسوم غير موجودة في الواقع.
إذا فهمت التكلفة الحقيقية لأي تحويل، يمكنك تجنب الوقوع ضحية لمثل هذه الحيل. على سبيل المثال، في شبكة TRON، يستهلك كل تحويل لعملة USDT قدرًا من Energy وBandwidth. وعندما لا تملك كميات كافية من هذه الموارد، تبيع الشبكة عملات TRX الخاصة بك لتغطية التكلفة، وقد يكون ذلك مكلفًا للغاية. كما أن التحويل إلى عنوان يحتوي بالفعل على USDT يستهلك قدرًا أقل من Energy مقارنة بالتحويل إلى عنوان فارغ، لأن الشبكة تضطر حينها إلى تهيئة رصيد الرمز المميز. ومن خلال معرفة هذا مسبقًا، يمكنك معرفة متى يكذب شخص ما بشأن المبلغ المستحق عليك.
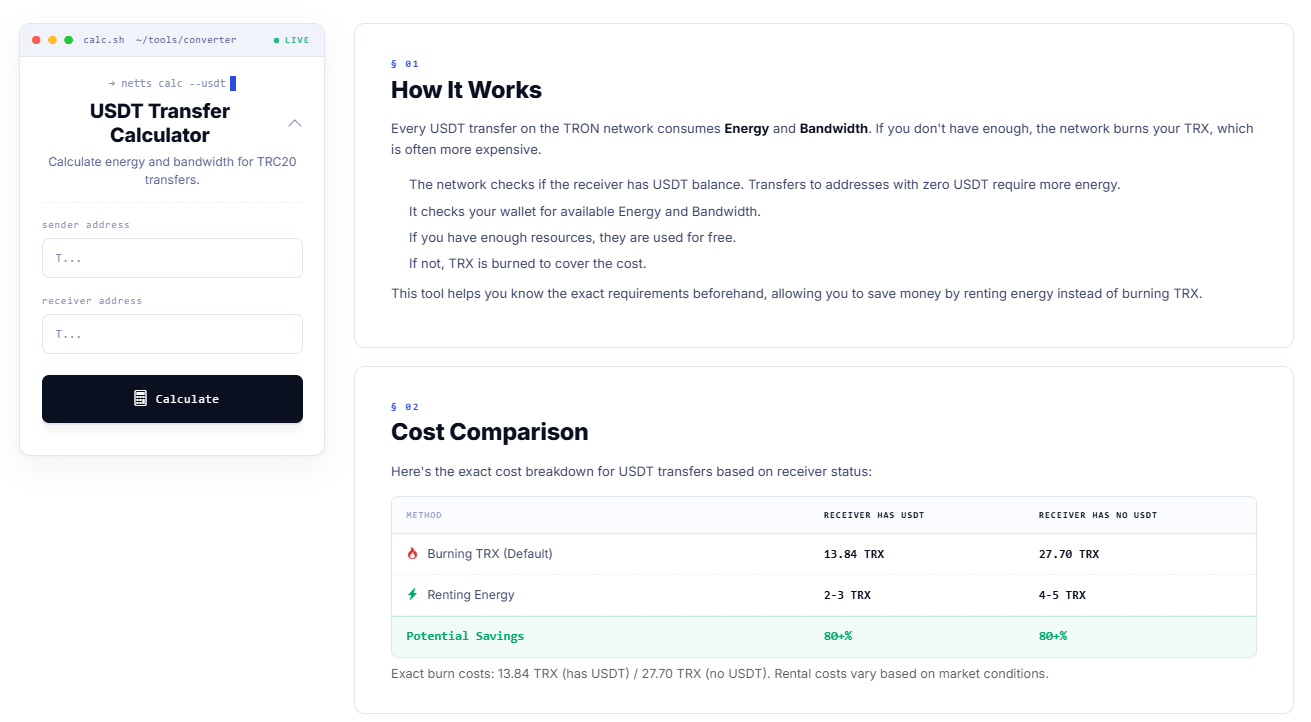
تتيح لك أدوات مثل Netts USDT Transfer Calculator معرفة مقدار Energy وBandwidth الذي سيحتاجه تحويل معين بدقة، وما إذا كان استئجار Energy أرخص من استهلاك TRX. بالنسبة للأشخاص الذين يجرون تحويلات USDT متكررة أو ينقلون مبالغ كبيرة، فإن هذا يصنع الفارق بين دفع أقل رسوم USDT ممكنة، ودفع ضعف المبلغ أو أكثر مما ينبغي في النهاية. كما يوفر وسيلة للتحقق من أن الرسوم التي يطلبها شخص ما حقيقية وليست مبلغًا مفبركًا يهدف إلى سرقة القليل الإضافي منك في كل مرة. ورغم أن حاسبات التكلفة الشفافة لا تقضي على الاحتيال تمامًا، إلا أنها تجرد المحتالين من واحدة من أبسط الطرق لسرقة أموال الأشخاص الذين لا يعرفون التكلفة الفعلية لمعاملة البلوكتشين.