利用Deepfake绕过KYC——这真的可行吗?
Deepfake欺诈占所有生物识别欺诈案件的五分之一。了解AI如何绕过KYC检查,以及您可以采取哪些措施来保护自己的加密货币账户。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
大型语言模型最初本应用于处理那些枯燥、常规的任务——即每周占用你数小时却毫无生活意义的工作。然而实际上,它们最终学会了模仿你的人格特征。目前,它们正被用来绕过KYC限制、登录你的交易所账户,并说服验证系统:一个伪造的虚拟人完全有资格持有资金。
这种情况其实很简单,因为你在进行身份核验时所提供的一切材料全都是数字化信息。这包括你的面部照片、身份证件扫描件,以及一段按照指令眨眼的视频。所有这些都只是在互联网上传播的数据。如果数据能够被伪造得足够逼真,接收端的机器同样能轻易接受它。整个过程中根本没有人类参与;实际发生的情况是一个机器在识别模式,而另一个机器能够生成这些相同的模式。因此,本质上是一个人工智能在欺骗另一个人工智能,而你的资金和身份正处于风暴的核心。
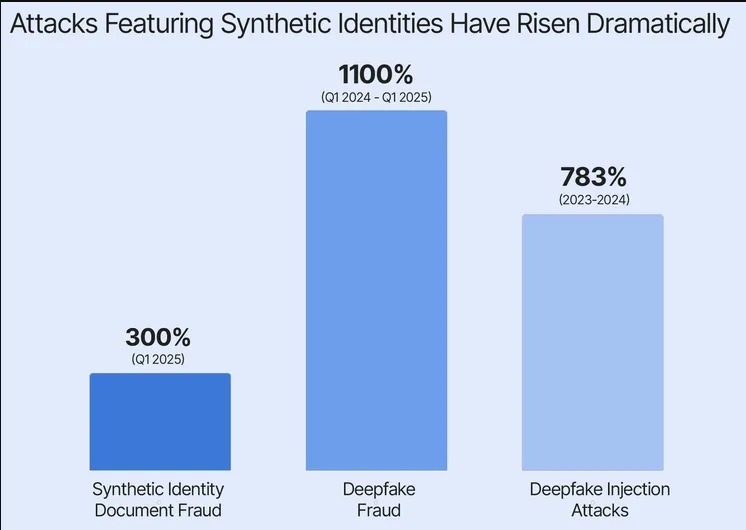
这绝非仅仅是理论上的担忧;一项针对全球超过10亿次身份验证事件的审查显示,Deepfake欺诈在所有生物识别欺诈案件中占到了五分之一。仅在2025年,使用Deepfake自拍的尝试次数就增加了58%。2024年的注入式攻击(Injection Attacks)激增了783%,即直接将伪造视频注入到摄像头数据流中的情况。实施此类操作所需的技术成本仅约20美元,耗时30分钟。而能够通过KYC检查的全合成虚假身份,在暗网市场上花200美元就能买到。
这个套路之所以屡试不爽,是因为这些系统最初根本就不是为了检测这类情况而设计的;它们的设计初衷是识别复印件、截屏以及冒用他人真实身份的行为。系统从来没有料想到会面对这种场景:一个在现实中根本不存在的机器生成面孔,配上一张从未被签发过的机器生成证件,并由某人使用实时换脸软件提交,以绕过旨在确认其为真人的活体检测。
当机器向机器说谎
这种欺诈行为并不仅限于加密货币交易所,尽管全球检测到的Deepfake欺诈中有88%发生在加密领域;它同样发生在银行、在线零售商和金融科技平台等任何实行自动化身份验证且默认建立信任的场景中。用于验证你身份的系统通常会寻找某些特征:自拍中的面孔是否与证件上的相符?用户是否按照要求眨眼了?证件是否具备正确的字体、全息图和安全特征?如今,所有这些检查都可以被轻易绕过,甚至不需要高超的黑客技术,只需在图像生成工具中输入提示词,再加上30分钟的视频剪辑即可。
Kyle Holder在三个月内被一场涉及AI操控的骗局骗走了全部300,000美元的养老积蓄。
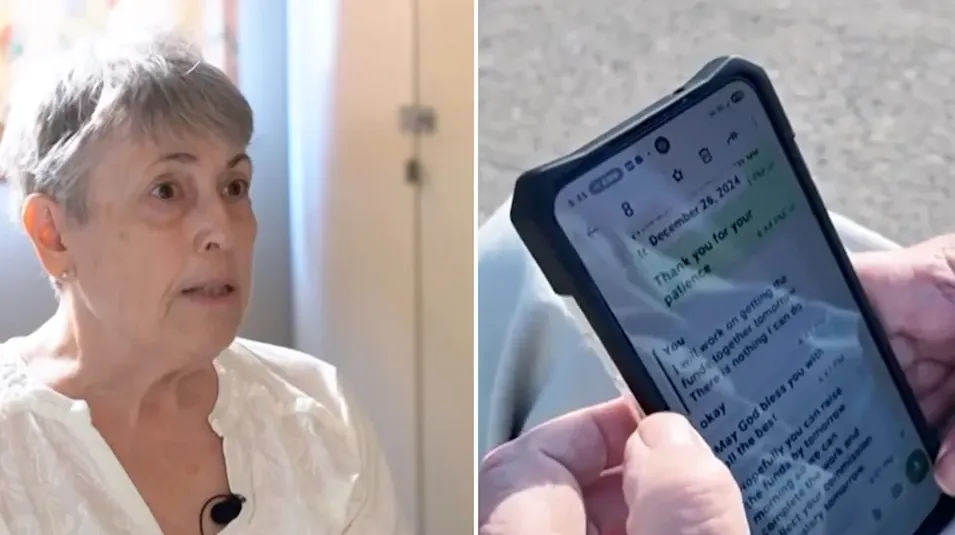
负责她案件的IRS官员表示,她的资金已经分文不剩。这起诈骗虽然没有直接利用Deepfake KYC,但它基于同样的底层逻辑——即AI生成的信任。它包含了虚假交易平台、伪造的盈利数据、高管的Deepfake视频以及克隆的声音。当她尝试提现时,整个平台直接消失了。
骗取她积蓄的欺诈分子根本不需要强行入侵,因为他们只需要伪装得足够逼真且维持足够长的时间,让她彻底相信这个谎言就足够了。
伪造了什么以及如何伪造
Deepfake只是浮在水面上的表象,并不能代表全局。诈骗分子正在利用人工智能生成虚假文件、签名、交易历史、账户余额、验证邮件、客服对话甚至实时视频通话。他们通过将窃取的真实数据与虚构信息相结合来创建合成身份——例如真实的社会安全号码、假名字、AI生成的面孔以及真实地址。尽管该身份的每个组成部分都能通过单独的数据库核验,但在现实中根本不存在对应这个身份的实体自然人。
此类合成身份欺诈已成为2025年最主要的金融犯罪形式,因为它将真实数据的可信度与完全捏造的灵活性结合在一起。申请账户的人并非在冒充某个现存的人;相反,他们正在捏造一个全新的人,一个在所有用于核验的自动化系统看来都完全合规的人,即使这个人仅仅作为一组恰好匹配的数据点而存在。
2026年对16个商业AI图像生成器进行的一项审计发现,在75次尝试中,有69次生成了类似于身份证件的内容,其中5个模型生成的图像看起来完全就是真实的政府文件。这些并非需要深入掌握防伪印刷技术才能做出的精密伪造品。它们只是由从未进过护照办公室的人,利用公开可用的工具根据提示词生成的图像。
这些文件之所以看起来逼真,是因为AI是用真实文件训练出来的。这些面孔之所以显得生动,是因为AI是用真实面孔训练出来的。系统并非在瞎猜;相反,它是在重构它所学到的东西,而它学到的内容已经足够具有说服力,可以同时欺骗机器与人类。
攻破人类活体测试
活体检测本应解决这一问题。其概念非常直观:让用户执行一张静态照片或预录视频无法复制的动作。这可能包括眨眼、转头、微笑或用眼睛跟随移动的目标。如果你能在实时状态下完成这些动作,那么你必然是一个使用真实手机的活人,而不是正在播放录屏的骗子。
问题在于,活体检测默认了视频流是真实无误的;它假定摄像头展示的正是其镜头前的真实场景。然而,现代Deepfake技术根本不需要去欺骗物理摄像头,因为它们可以将伪造视频直接注入到数据流中,彻底避开了镜头的拍摄。软件记录下验证挑战指令,实时生成合成的应对动作,然后将该画面回传给系统,伪装成直接来自摄像头的画面。因此,活体检测能够捕捉到目标按照要求眨眼、转头和微笑;它根本没有机制去识别屏幕前实际上空无一人。
这就是为什么仅仅一年之内注入式攻击就激增了783%的原因——防御系统针对的完全是错误类型的威胁;它的设计是为了识别重放攻击和打印照片,而不是实时合成视频。
一些平台已经转向无感被动活体检测(Passive Liveness Detection),该方法在不要求用户执行任何动作的情况下分析视频。它能够检测微表情、皮下血流、以及呈现三维物理特性的阴影与反光。尽管这种方法更为有效,但也绝非万无一失。欺诈分子已经在利用被动活体检测所关注的特征来训练他们自己的模型,消除算法破绽,添加类似真实镜头颗粒感的噪点,并引入赋予事物真实人类质感的微小瑕疵。
2026年开展的一项研究发现,只有0.1%的参与者能够准确区分真实内容与AI生成的内容。既然人类自身无法辨别,而自动化系统正在被训练去检测AI同时被训练生成的模式,那么问题就不再是防御能否成功,而是在多久之后这些防线将彻底失效。
这对你意味着什么
如果你持有加密货币并曾在交易所完成过身份认证,在某个时刻提交过自拍和带照片的身份证明来证明你是本人,那么曾经用于验证你的同一套系统同样能够被欺骗。这意味着其他人也可以建立一个合成身份,通过与你完全相同的验证流程开立账户,然后利用该账户转移资金、洗钱或卷走他人的资产。
这也意味着你的身份可能在你毫不知情的情况下被冒用。如今,欺诈者不再需要窃取你的全部身份信息;他们所要做的只是获取一张你的面部照片——如果你曾在社交媒体上发布过动态,这很可能早就唾手可得。然后,他们将这张照片与换脸工具配合使用,生成一段你进行活体检测的Deepfake视频,将其与一张包含你的面孔但姓名略作修改的假证件相结合,并提交给一个缺乏强大Deepfake检测能力的平台。一旦平台批准了该申请,他们就会拥有一个长相如你、声音如你、并且能够通过旨在证明你身份的验证程序的账户。
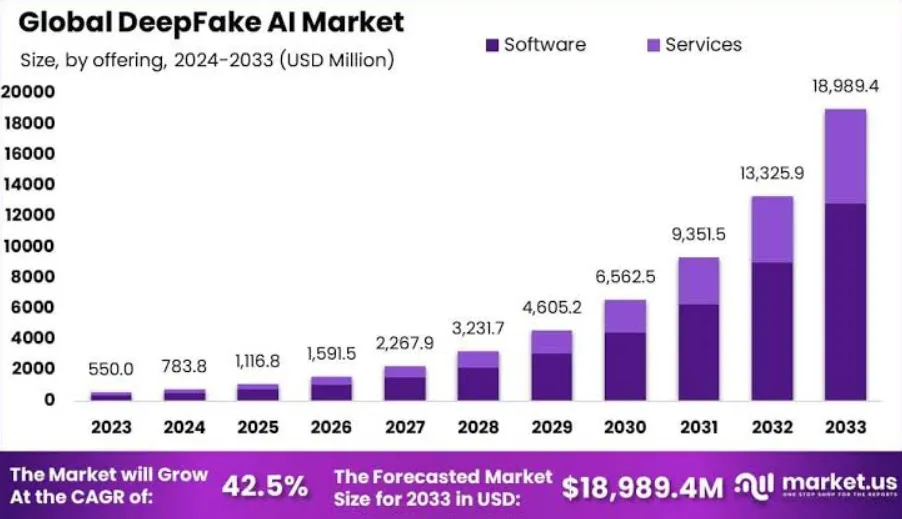
如果不看具体数据,很难直观理解这个问题的严峻程度。2025年,美国人因加密货币欺诈遭受了超过110亿美元的损失,这占到了向FBI报告的互联网犯罪全部损失金额的一半以上。在全球范围内,加密骗局在2025年通过链上获取了至少140亿美元,相比2024年的不足100亿美元显著上升。仅在2026年第一季度,AI Deepfake就造成了高达5.77亿美元的损失,并且目前已成为40%高价值加密诈骗案的幕后推手。
这些骗子并非单打独斗,他们隶属于组织严密的犯罪网络。2025年进行的一项调查揭露了一个价值1.87亿美元的欺诈生态圈,其触角横跨澳大利亚和美国,完全依赖于虚假交易平台、名人的Deepfake背书代言,以及由AI操控的虚假信任。该犯罪团伙接管了许多热门YouTube频道,利用Deepfake音频和视频模仿正规加密公司的官方公告,并向先打款的用户许诺虚假的空投返利。成千上万的人因此上当受骗。
在Deepfake世界中保护自己
虽然你无法阻止别人伪造你的面部,但你可以让对方极难利用这种伪造手段盗取你的资产。你的第一道防线不是技术手段,而是行为习惯。
1. 确保在任何存有资金或敏感信息的账户上开启所有可用的安全功能,例如双重认证(2FA)、生物识别登录、提现地址白名单,以及针对每项敏感操作的邮件确认。即使攻击者成功绕过了KYC流程,这些安全防线中的每一道都会增加他们直接掌控你账户的难度。
2. 每当你收到要求你转账或提供凭证的视频、语音消息或其他形式的通讯时,在获得相反证据之前,请一律视为虚假信息。2025年,加密货币仿冒欺诈激增了1,400%。如果有自称是你的CEO、朋友或名人的人联系你提供投资机会,在采取任何行动之前,务必通过独立的第三方渠道核实情况。
3. 申领空投、解锁账户或证明身份绝对没有必要先行发送加密货币;正规平台绝不会要求你先付钱才能收到资金。每一起虚假空投骗局都是基于这种套路设计的,人们之所以屡屡上当,是因为视频和消息看起来实在太逼真了。
4. 选择使用部署了强大反欺诈系统的平台。由于并非所有交易所或服务商都投入了Deepfake检测能力,那些已经具备该能力的平台通常会大力宣传,因为这已经成为一种核心竞争优势。你应该寻找具备多模态验证、行为分析、会话级完整性控制以及超越基础“眨眼摇头”测试的高级活体检测功能的平台。
5. 确保该服务采用了3D活体检测或被动生物识别分析,因为与主动活体检测相比,这些方法更难被愚弄;它们检查的不仅是你是否能执行指令,还会深入分析合成视频极难逼真还原的画面深度、微表情和生理特征信号。
6. 将你的脸视为密码,尽量减少公开发布的高分辨率个人照片数量。诈骗分子会从社交媒体平台上搜集人脸用于制作Deepfake。网络上关于你的高清晰度图像越多,生成高度逼真的伪造内容就越容易。
7. 当你进行大额转账时,特别是涉及大额USDT转账或其他高价值加密货币交易时,应选择允许你在操作前核查成本和路径的服务。欺诈者经常利用紧迫感和用户对费用的困惑,诱导受害者将资金发送到错误地址,或支付远高于实际所需的费用。相反,正规透明的平台允许你提前测算成本、验证收款人地址,并在交易执行前复核所有细节。
行业正在做出应对,但进展较为缓慢。如今,增强型验证流程引入了多模态检查,将文件、面部生物特征、声音模式和行为信号进行综合分析。某些平台正在构建会话级的凭证包,对验证会话的每一帧进行时间戳标记和加密封装,从而生成司法级记录,以辨别会话是真实的还是被注入篡改的。许多平台还接入了第三方可信服务商,由其作为验证流程的中立见证人,从而使欺诈分子几乎不可能在不留痕迹的情况下完成伪造蒙混过关。
然而,这些防护措施并未普及到所有平台。绝大多数平台仍在使用“证件+自拍”的模式,而这种方法早在2024年就被证明存在致命漏洞。平台之所以没有升级系统,是因为检测Deepfake的技术成本高昂,而且欺诈造成的后果通常是由用户承担,而非平台本身。
当一切都无法被证实时所付出的代价
真正的问题不仅关乎技术,更关乎本质。我们正在步入一个极其难以证明“你就是你所声称的那个人”的时代。原本用于核实人们身份的系统,正被成本还不如一顿饭钱、制作时间比通勤还短的工具所击溃。信任本就在互联网环境中脆弱不堪,如今正因为那些看起来极真、听起来极真、举止极真却彻底虚假的内容而分崩离析。
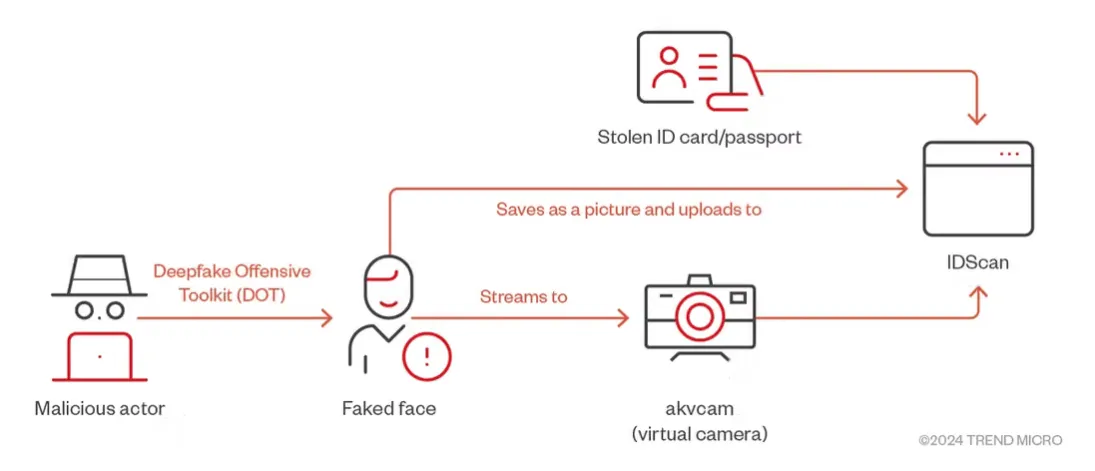
这并不意味着KYC已经走向终结,只是表明KYC必须摒弃“一张自拍加一张证件就能证明一切”的陈旧观念。能够在这场变革中生存下来的平台,必将是那些将身份核验视为持续过程而非单次关卡的平台;它们将通过行为特征信号、交易模式、设备指纹以及频繁的二次认证来逐步建立长效信任,而不是依赖单次容易被伪造的静态凭据。
这也意味着用户现在必须亲自承担起核实的重任。你再也不能理所当然地认为:既然某个平台审核通过了某个人,那这个人就一定是真实的。同样,你也不能仅仅因为一段视频看起来逼真,就认定它是真的。你必须通过其他渠道,利用更难以伪造的工具和手段,自行完成多方交叉核验。
判断失误的代价不仅仅体现在财务损失上,更在于对“交易另一端的人就是其声称的本人”这一根本性基石的逐步侵蚀。一旦这种信任基石彻底瓦解,每一次交互都必须报以怀疑,每一笔交易都必须独立求证,信任将不再能被轻易赋予。
Deepfake确实成功绕过了KYC程序。尽管并非在所有案例或所有平台上都能得手,但成功的频率已足以使欺诈损失飙升至数十亿美元。问题不再于这种情况是否会继续发生,而在于在不作为的代价变得高昂到无法承受之前,防范手段是否能够跟上攻防演变的速度。
在交易成本方面,欺诈与认知混淆往往交织在一起。在链上转账时支付的费用——尤其是在TRON等网络上进行USDT交易时——可能会根据转账结构的不同而产生极大差异。骗子经常利用这一点,搭建虚假平台展示更高的费用,并将差价据为己有。他们还会发送钓鱼信息,声称你必须支付一笔紧急的区块链网络费用才能解冻资金,而实际上这笔费用根本子虚乌有。
如果你清楚一笔转账的真实成本底线,就能避免被此类骗局蒙骗。例如,在TRON上,每笔USDT转账都会消耗一定的Energy和Bandwidth。当你没有足够的这些资源时,网络会直接燃烧你的TRX来抵扣费用,而这可能会非常昂贵。向已经拥有USDT的地址转账,相比向全新空地址转账所消耗的Energy更少,因为后者需要网络为该地址创建代币状态。提前了解这些机制,你就能一眼识破对方是否在应付费用上说了谎。
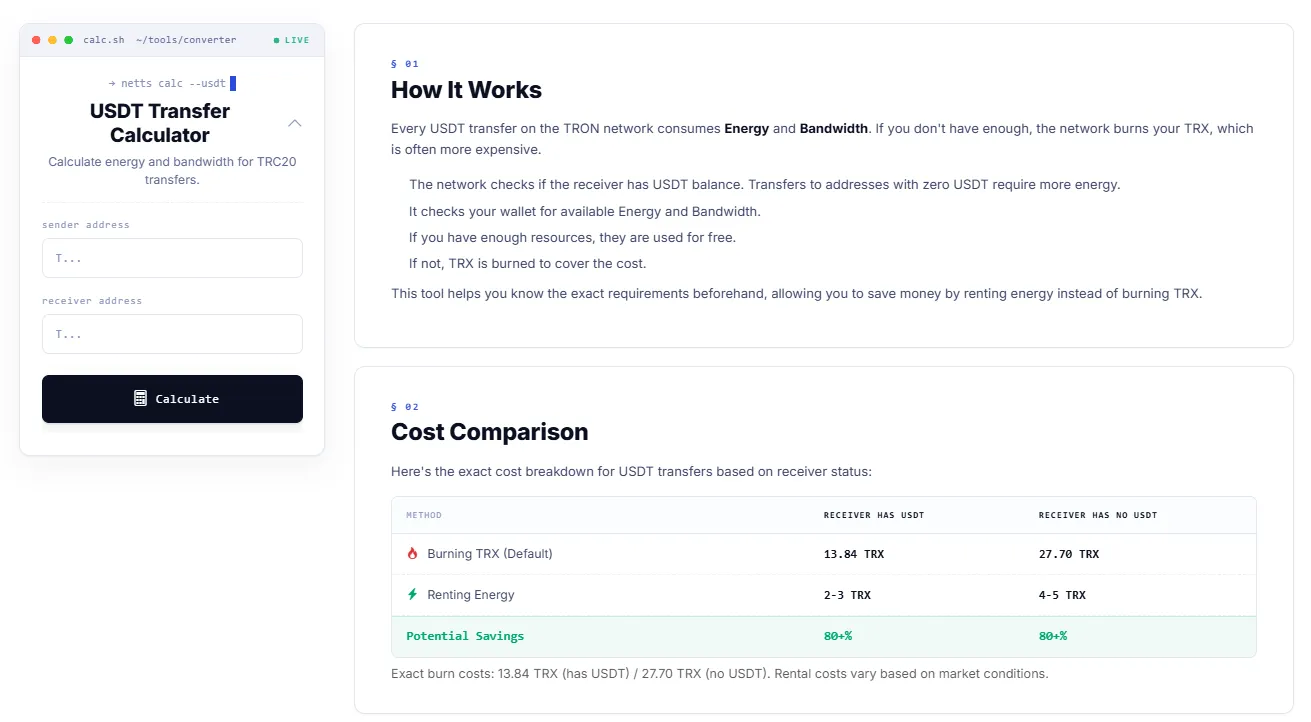
像Netts USDT Transfer Calculator这样的工具,能够让你精确查明某笔特定转账所需的Energy和Bandwidth数量,并测算出租赁Energy是否比直接燃烧TRX更划算。对于经常进行USDT转账或资金周转量较大的人来说,这决定了你是能够享受到极低的USDT手续费,还是最终被迫支付两倍甚至更高的冤枉钱。它还提供了一种核验手段,用于确认别人向你索要的费用是否真实合理,而不是每次都故意虚构金额来蚕食你的资产。虽然透明的成本计算工具无法彻底杜绝欺诈,但它们剥夺了诈骗分子从不懂区块链真实交易成本的人手中敛财的最惯用套路之一。