KYCを回避するディープフェイク — その実態と手口
生体認証詐欺の5件に1件をディープフェイク詐欺が占めています。AIがどのようにKYC認証を突破するのか、そして暗号資産口座を守るために何ができるのかを解説します。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
目次
大規模言語モデル(LLM)は本来、退屈で日常的なタスク――毎週何時間も奪われながらも人生に意味をもたらさない作業――をこなすために使われるはずでした。しかし実際には、人間のパーソナリティを模倣することを学習してしまいました。現在、それらはKYC(本人確認)の制限を回避し、取引所のアカウントにログインし、架空の人物が資金を保有するのに適格であると認証システムに信じ込ませるために悪用されています。
実態は単純です。本人確認の際に提出する素材は、すべてデジタル情報にすぎません。これには顔写真、身分証のスキャンデータ、指示通りにまばたきをする動画が含まれます。これらはすべて、インターネット上を行き交うデータにすぎないのです。そのデータが十分に正確に偽造されていれば、受け取り側の機械は本物と同じようにあっさりと受け入れてしまいます。このプロセスに人間は介在していません。実際に行われているのは、一方の機械がパターンを検出し、もう一方の機械がそれと全く同じパターンを生成できるというだけのことです。つまり、一つの人工知能が別の人工知能を欺いているのであり、その中心にあるのがあなたの資金とアイデンティティです。
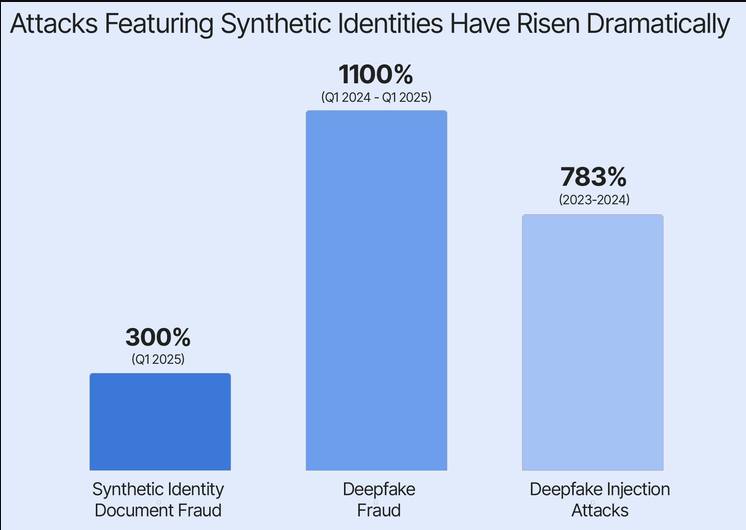
これは単なる理論上の懸念ではありません。10億件以上の本人確認事例を対象とした世界的な調査によると、生体認証詐欺の5件に1件をディープフェイク詐欺が占めていることが明らかになっています。ディープフェイクによる自撮り(セルフィー)を用いた試行件数は、2025年だけで58%増加しました。また、偽の動画をカメラの入力フィードに直接送り込む「インジェクション攻撃」は、2024年に783%急増しました。こうした行為を実行するのに必要なテクノロジーは、わずか20ドル程度で手に入り、所要時間も30分ほどです。KYCチェックを通過できる完全に合成された身元(シンセティック・アイデンティティ)は、ダークウェブのマーケットプレイスで200ドルで購入できます。
この手法が通用し続けているのは、既存のシステムがこのような攻撃を検知するようには設計されていなかったからです。システムはコピー機による複写、スクリーンショット、あるいは他人の身元をそのまま使い回すようなケースを認識するように作られていました。実際に存在したことのない機械生成の顔と、一度も発行されたことのない機械生成の身元確認書類が組み合わされ、さらには人間であることを確認するためのライブネス(生体)検知を突破するためにリアルタイムのフェイススワップソフトを使う人物によって提出される――このような事態を検知することは想定されていなかったのです。
機械が機械に嘘をつくとき
世界中で検知されたディープフェイク詐欺の88%を暗号資産関連が占めているものの、この不正は暗号資産取引所にとどまりません。銀行、オンライン小売業者、フィンテックプラットフォームなど、本人確認が自動化され、信用が前提とされているあらゆる場所で発生しています。本人確認に用いられる手法は、特定の兆候をチェックします。セルフィーの顔は身分証の顔と一致しているか? 指示されたときにまばたきをしているか? 書類には正しいフォント、ホログラム、セキュリティ機能が備わっているか? これらすべてのチェックは今や、高度なハッキング技術ではなく、画像ジェネレーターに入力するプロンプトと30分の動画編集だけで回避できてしまいます。
カイル・ホルダー(Kyle Holder)氏は、AI操作が絡む詐欺により、30万ドルに及ぶ退職金全額をわずか3カ月で騙し取られました。
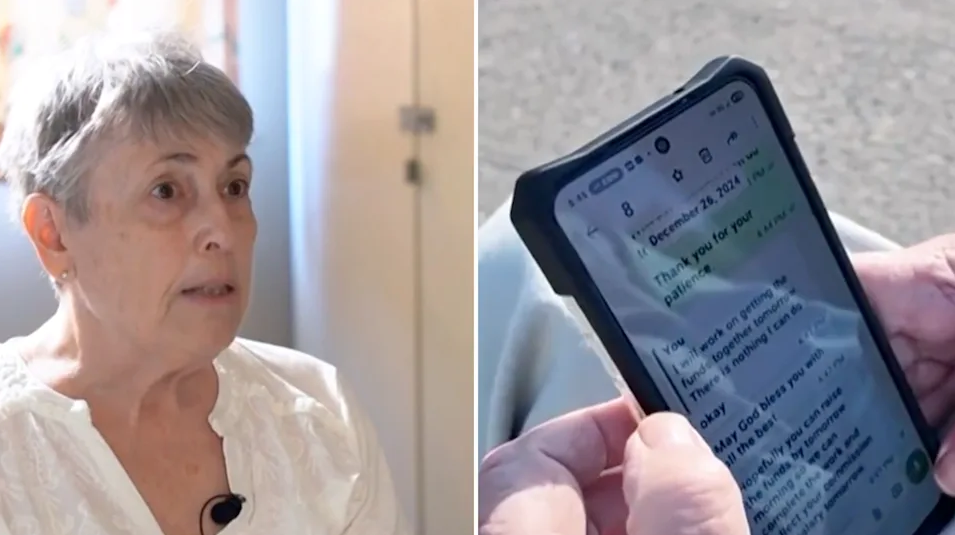
彼女の事件を担当したIRS(内国歳入庁)の捜査官は、何も残っていないと告げました。この詐欺は直接ディープフェイクKYCを利用したものではありませんでしたが、同じ原理――すなわち「AIによって生成された信用」に基づいていました。そこには偽の取引プラットフォーム、捏造された利益、企業幹部のディープフェイク動画、クローン音声が含まれていました。彼女が資金を引き出そうとしたとき、そのプラットフォームは姿を消しました。
彼女の貯蓄を奪った詐欺師たちは、システムに侵入する必要などありませんでした。彼女がその嘘を信じ込むのに十分な期間、本物のように見せかけるだけで事足りたのです。
何がどのように偽造されるのか
目に見える表面的な部分はディープフェイクですが、それが問題のすべてではありません。詐欺師たちは人工知能を駆使して、偽造書類、署名、取引履歴、口座残高、確認メール、カスタマーサポートのやり取り、さらにはリアルタイムのビデオ通話まで作り出しています。彼らは盗み出した実在のデータと架空の情報を組み合わせることで「シンセティック・アイデンティティ(合成身元)」を作成します。たとえば、実在する社会保障番号、偽の名前、AI生成された顔写真、実在する住所を組み合わせるといった具合です。この身元の各構成要素は個別のデータベース照合を通過しますが、その身元を持つ実在の人物はどこにも存在しません。
このようなシンセティック・アイデンティティ詐欺は、実在データの信頼性と完全な捏造による柔軟性を併せ持つため、2025年における金融犯罪の主要な形態となりました。口座を申請する人物は、誰か他の実在の人物になりすましているわけではありません。チェックを行うあらゆる自動化システムにとって正当に見える「新しい人物」を作り出しているのです。その人物は、たまたま辻褄が合ったデータポイントの集まりとしてしか存在しないにもかかわらずです。
2026年に商用AI画像ジェネレーター16種を対象に実施された監査では、75回の試行のうち69回で身分証明書に類似したものが生成され、そのうち5つのモデルは本物の公的書類に見える画像を生成したことが判明しました。これらは、セキュリティ印刷の専門知識を必要とするような精巧な偽造品ではありませんでした。パスポート発行窓口に足を踏み入れたこともない人々からのプロンプトに応じて、一般に公開されているツールによって生成された画像だったのです。
書類が本物に見えるのは、AIが本物の書類を使ってトレーニングされたからです。顔がリアルに見えるのは、AIが実際の顔でトレーニングされたからです。システムは推測を行っているのではなく、学習した内容を再構築しているにすぎません。そして、その学習成果は機械と人間の両方を欺くのに十分な説得力を持っています。
「人間であることのテスト」を偽装する
ライブネス検知は、この問題に対処するために考案されたものでした。そのコンセプトは単純明快です。写真や録画動画では再現できない動作をユーザーに実行させるというものです。これには、まばたきをする、首を振る、微笑む、動くオブジェクトを目で追うといった動作が含まれます。これらのアクションをリアルタイムで実行できれば、録画を再生している者ではなく、本物のスマートフォンを使用している生身の人間であるはずだという論理です。
問題は、ライブネス検知が「ビデオフィードは本物である」という前提、つまりカメラが目の前にあるものを正確に映し出しているという前提に立っている点です。しかし、現代のディープフェイク技術はカメラを騙す必要すらありません。レンズを完全に迂回し、偽の動画をストリームに直接インジェクション(注入)できるからです。ソフトウェアが認証の課題(指示)を記録し、リアルタイムで合成応答を生成し、あたかもカメラから送られてきたかのようにその応答をシステムに送り返します。その結果、ライブネスチェック側は、要求通りにまばたきをし、首を振り、微笑んでいる人物を検出します。その人物が実際にはそこに存在しないことを知る術はありません。
これこそが、インジェクション攻撃がわずか1年で783%も増加した理由です。防御側が想定していた脅威のタイプが根本的に異なっていたのです。システムはリプレイ攻撃(録画の再生)や印刷された写真を検知するために作られたものであり、リアルタイムの合成を検知するようには作られていませんでした。
一部のプラットフォームは、ユーザーにいかなるアクションも要求せずに動画を分析する「パッシブ・ライブネス検知」へと切り替えました。これは、微小な表情の変化、皮膚の下の血流、3次元的に振る舞う影や光の反射などを検出します。このアプローチはより効果的ではあるものの、決して完璧ではありません。詐欺師たちはすでに、パッシブ・ライブネス検知が注目する兆候を自分のモデルに学習させ始めています。不自然な特徴を排除し、本物のカメラ特有のノイズに似た粒子を加え、人間に見せかけるためのわずかな欠陥までも再現しているのです。
2026年に実施された調査では、AIによって生成されたコンテンツと本物のコンテンツを確実に識別できた参加者は、わずか0.1%にとどまりました。人間には見分けることができず、自動化システムが検出しようと学習しているパターンを、AI側も同時に生成できるように学習している以上、問題は「防御が成功するかどうか」ではありません。「あとどれくらいで防御が機能しなくなるか」という時間の問題なのです。
これがあなたにとって何を意味するのか
暗号資産を保有し、取引所で本人確認を済ませたことがあり、かつて自分が主張する通りの人物であることを証明するためにセルフィーと写真付き身分証を提出したことがあるなら、あなたを認証したのと同じシステムは欺かれる可能性があります。これは、第三者がシンセティック・アイデンティティを作成し、あなたが通過したのと同じ認証プロセスを経て口座を開設し、その口座を使って資金移動や資金洗浄を行ったり、他人の資産を持ち去ったりできることを意味します。
また、それはあなたの身元が知らないところで勝手に利用される可能性があることも意味しています。現在、詐欺師はあなたの身元情報を丸ごと盗む必要はありません。あなたの顔写真さえ手に入れば十分であり、ソーシャルメディアに写真を投稿したことがあるなら、すでに簡単に入手できる状態にあります。彼らはその写真とフェイススワップツールを使ってライブネスチェックをこなすディープフェイク動画を作成し、あなたの顔写真を用いつつ名前をわずかに変えた偽の身分証と組み合わせ、高度なディープフェイク検知機能を持たないプラットフォームに提出します。プラットフォームが申請を承認すれば、彼らはあなたそっくりに見え、あなたの声のように聞こえ、あなたが本人であることを証明するための認証手続きをパスできる口座を手に入れることになるのです。
数字を見るまでは、この問題の大きさを実感するのは難しいかもしれません。2025年、アメリカ人は暗号資産詐欺によって110億ドル以上の損失を被りました。これはFBIに報告されたインターネット犯罪による総被害額の半分以上を占めています。世界全体で見ると、暗号資産詐欺は2025年にオンチェーン上で少なくとも140億ドルを吸い上げ、2024年の100億ドル未満から急増しました。2026年の第1四半期だけでも、AIディープフェイクによる被害額は5億7,700万ドルに達し、現在では高額な暗号資産詐欺の40%の背後にディープフェイクが存在しています。
詐欺師たちは単独で行動しているのではなく、組織的なスキームの一部として動いています。2025年に行われた調査では、オーストラリアと米国の両国にまたがる1億8,700万ドル規模の詐欺エコシステムが明らかになりました。これは偽の取引プラットフォーム、著名人のディープフェイク推薦動画、そしてAIによって操作された信用に依存したものでした。この組織は人気のあるYouTubeチャンネルを乗っ取り、ディープフェイクの音声や動画を使って本物の暗号資産企業の公式発表を模倣し、先に資金を送金した人々に偽のエアドロップを提供するという手口を使いました。何千人もの人々がこれに騙されたのです。
ディープフェイクの世界で身を守るために
誰かがあなたの顔を偽造するのを完全に防ぐことはできませんが、その偽造物を使ってあなたから資産を盗み取るのを困難にすることは可能です。あなたの第一の防衛線は技術的なものではなく、行動習慣にあります。
1. 資金やその他の機密情報を含むすべてのアカウントで、二要素認証(2FA)、生体認証ログイン、出金先アドレスのホワイトリスト登録、重要なアクションごとのメール確認など、利用可能なすべてのセキュリティ機能を有効にしてください。これらのセキュリティ対策はそれぞれ、たとえ攻撃者がKYCプロセスを回避できたとしても、あなたのアカウントを不正操作することをより困難にします。
2. 送金を求めたり認証情報の提供を求めたりする動画、音声メッセージ、その他の連絡を受け取った場合は、反証が得られるまで偽物として扱ってください。暗号資産におけるなりすまし詐欺は、2025年に1,400%増加しました。自分の会社のCEO、友人、著名人に見える人物から投資案件について連絡があった場合は、いかなる行動を起こす前にも、別の独立した手段を通じて事実を確認してください。
3. エアドロップの受け取り、アカウントの凍結解除、本人確認などのために暗号資産を送金する必要は一切ありません。正当なプラットフォームが、資金を受け取るために金銭の支払いを要求することは絶対にありません。偽のエアドロップ詐欺は例外なくこのように仕組まれており、動画やメッセージが本物に見えるために今でも多くの人が騙されています。
4. 強力な不正対策システムを導入しているプラットフォームを利用してください。すべての取引所やサービスがディープフェイク検知に注力しているわけではないため、対策を講じているところはそれを競合上の優位性として大々的にアピールしています。マルチモーダル認証、行動分析、セッションレベルの完全性制御、そして基本的な「まばたきや首振り」テストを超えた高度なライブネス検知を採用しているプラットフォームを探すべきです。
5. 利用するサービスが3Dライブネス検知やパッシブ生体認証分析を採用していることを確認してください。これらの手法は指示通りに動作できるかだけでなく、合成動画では説得力を持って再現することが難しい深度、微小表情、生理学的シグナルを検証するため、アクティブライブネスチェックよりも欺くのが困難です。
6. 自分の顔を「パスワード」と考え、公開されている自身の高解像度写真の数を最小限に抑えてください。詐欺師はディープフェイクに使用するためにソーシャルメディアから顔写真を収集しています。オンライン上に存在するあなたの高解像度画像が多ければ多いほど、説得力のある偽物を簡単に作成できてしまいます。
7. 多額の資金を送金する場合、特に大規模なUSDT送金やその他の高額な暗号資産取引を行う際は、事前にコストと送金経路を確認できるサービスを利用してください。詐欺師は多くの場合、手数料に関する切迫感や混乱に付け込み、被害者に間違ったアドレスへ資金を送金させたり、必要以上の支払いをさせたりします。対照的に、正当なプラットフォームであれば、事前にコストを算出し、受取人アドレスを確認し、トランザクションを実行する前にすべての詳細をチェックすることができます。
業界側も対応を進めていますが、そのペースは緩慢です。現在、強化された認証プロセスには、書類、顔の生体情報、音声パターン、行動シグナルを総合的に検証するマルチモーダルチェックが導入されています。一部のプラットフォームでは、認証セッションの各フレームにタイムスタンプを押し、暗号学的に封印するセッションレベルの「エビデンスパッケージ」を開発しており、セッションが本物かインジェクションされたものかを証明できるフォレンジック記録を生成しています。また、認証プロセスの第三者承認機関として機能するトラストサービスプロバイダーを組み込み、詐欺師が痕跡を残さずに不正通過することを極めて困難にしているプラットフォームもあります。
しかし、こうした安全対策がすべてのプラットフォームに適用されているわけではありません。多くのプラットフォームは依然として「身分証+セルフィー」という手法に頼っていますが、この手法は2024年以降、破綻していることが証明されています。ディープフェイク検知の導入コストが高く、詐欺による被害の多くはプラットフォームではなくユーザー側が負担することになるため、プラットフォーム側はシステムのアップグレードを先送りにしてきたのです。
「何も確実に本物とは証明できない世界」の代償
真の問題はテクノロジーの問題ではなく、もっと根本的な性質のものです。私たちは今、自分が主張通りの人物であることを証明するのが決して容易ではない時代へと突入しています。個人のアイデンティティをチェックするためのシステムは、一食分の食事代よりも安く、通勤時間よりも短い時間で利用できるツールによって無力化されつつあります。オンライン空間において以前から脆弱であった「信用」は、本物のように見え、本物のように聞こえ、本物のように振る舞う、しかし実際には偽物であるコンテンツによって崩壊しつつあります。
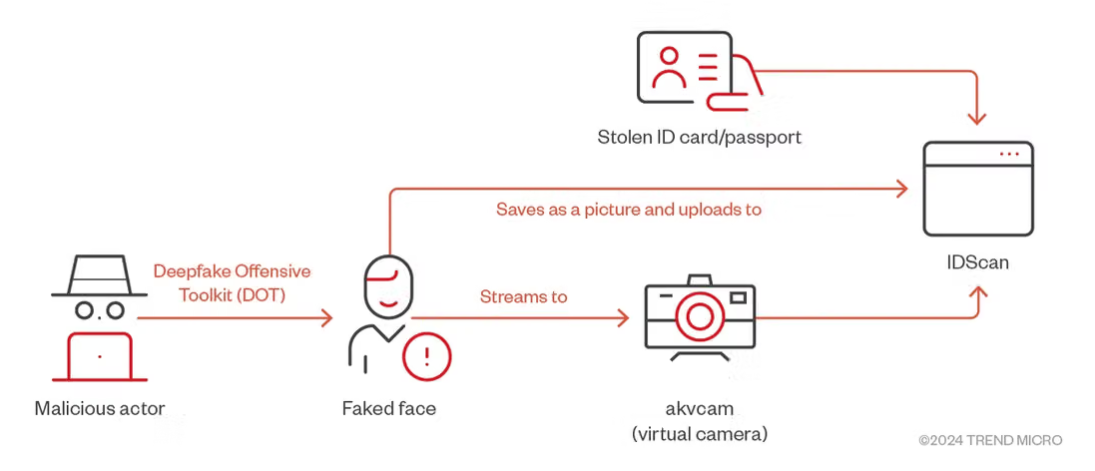
これはKYCが完全に終わったことを意味するのではなく、セルフィーと身分証さえあれば何かの証明になるという考え方からKYCが脱却しなければならないことを意味しています。この変化を生き残るプラットフォームは、認証を単一のチェックポイントとしてではなく「継続的なプロセス」と捉えるところでしょう。偽造可能な一度限りの証明に頼るのではなく、行動シグナル、取引パターン、端末フィンガープリント、頻繁な再認証を活用することで、時間をかけて信頼を築き上げていくのです。
これは、ユーザー自身も検証というタスクを自ら担わなければならないことを意味します。プラットフォームが特定の人物を承認したからといって、その人物が本物であると無条件に信じることはもはやできません。同様に、動画がリアルに見えるからといって、それが実際に本物であると決めつけることもできません。他のチャンネルを通じて、また偽造がより困難なツールや手法を使って、自分自身の力で検証しなければならないのです。
これを誤った場合の代償は、金銭的なものだけにとどまりません。取引の相手が主張通りの人物であるという、根底にある信頼そのものが徐々に侵食されていくことになります。その信頼が失われてしまえば、あらゆるやり取りに疑念の目を向け、すべての取引を独自に検証しなければならなくなり、信用を無条件に与えることはもはやできなくなります。
ディープフェイクは現実にKYC手続きをすり抜けています。すべての事例やすべてのプラットフォームで起きているわけではありませんが、詐欺の被害総額が数十億ドルに達するほど頻繁に起きています。問題は、これが今後も起こり続けるかどうかではありません。無策の代償が無視できないほど大きくなる前に、防御策が追いつけるかどうかが問われているのです。
トランザクションコストの領域では、不正と混乱が密接に結びついています。オンチェーンで資金を送金する際に支払う手数料は、特にTRONのようなネットワーク上でのUSDT取引において、送金の構成方法によって大きく変動することがあります。詐欺師はこの点を利用し、高額な手数料を表示して差額を着服する偽のプラットフォームを構築します。また、資金を解放するためには緊急のブロックチェーン手数料を支払う必要があると告げるフィッシングメッセージを送りつけてくることもありますが、実際にはそのような手数料は存在しません。
送金に本来どれだけのコストがかかるべきかを理解していれば、このような詐欺に騙されるのを防ぐことができます。たとえば、TRON上でのUSDTの送金では、毎回一定のEnergyとBandwidthが消費されます。これらのリソースが不足している場合、ネットワークはそのコストを補うために保有しているTRXを消費(バーン)しますが、これは割高になる可能性があります。すでにUSDTを保有しているアドレスへの送金は、ネットワーク側でトークン残高を初期設定する必要がある空のアドレスへの送金に比べて消費するEnergyが少なくなります。これを事前に知っていれば、誰かが請求額について嘘をついているときに見抜くことができます。
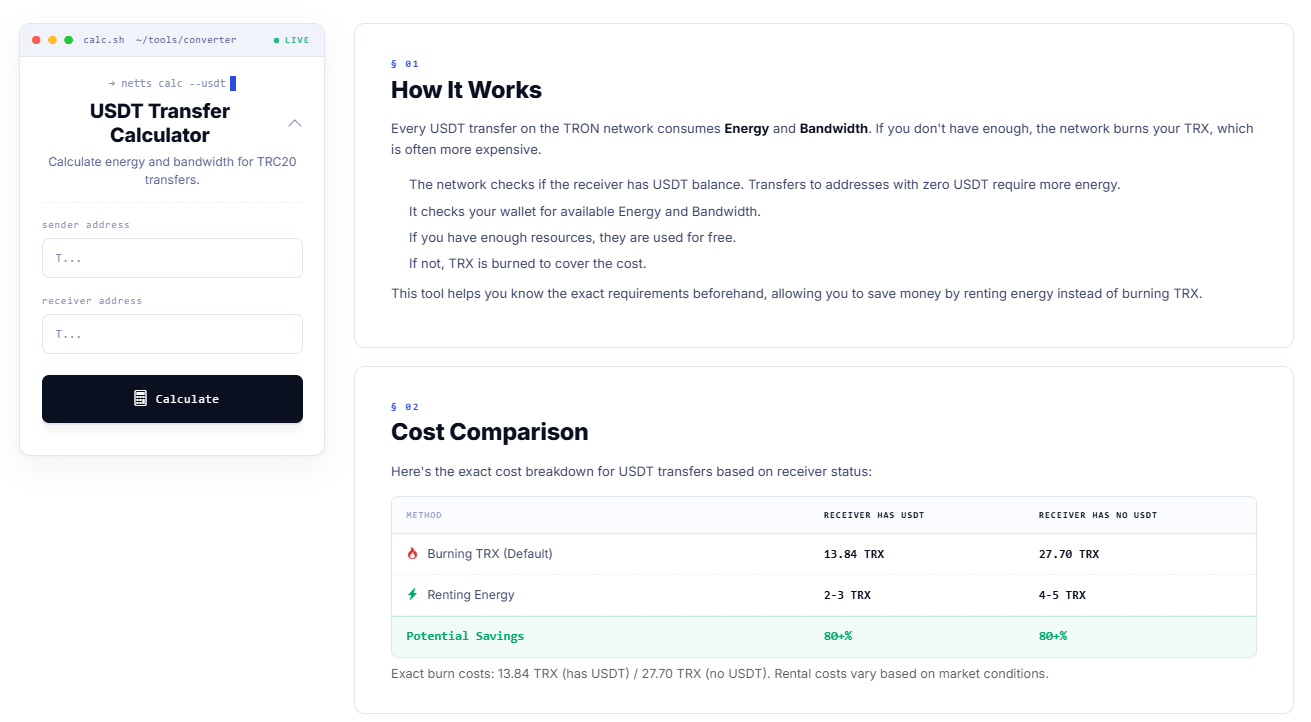
Netts USDT Transfer Calculatorなどのツールを使用すると、特定の送金に必要なEnergyとBandwidthの正確な量を把握し、TRXを消費するよりもEnergyをレンタルした方が安くなるかどうかを確認できます。頻繁にUSDTを送金する人や大口の資金を移動させる人にとって、これはUSDT手数料を可能な限り低く抑えるか、本来支払うべき金額の2倍以上を支払うことになるかの決定的な違いを生み出します。また、誰かから請求された手数料が正当なものか、それとも毎回少しずつ余計に搾取するために捏造された金額なのかを確かめる手段にもなります。透明性の高いコスト計算ツールは詐欺そのものを根絶するわけではありませんが、ブロックチェーン取引の適正コストを知らない人々から詐欺師が金を奪う最も安易な手口の一つを無効化してくれるのです。