استفاده از دیپفیک برای دور زدن احراز هویت (KYC) – آیا واقعاً کار میکند؟
کلاهبرداریهای دیپفیک ۲۰ درصد از کل موارد جعل بیومتریک را تشکیل میدهند. بیاموزید که هوش مصنوعی چگونه بررسیهای KYC را دور میزند و چه اقداماتی میتوانید برای محافظت از حسابهای رمزارزی خود انجام دهید.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
مدلهای زبانی بزرگ قرار بود برای انجام کارهای کسلکننده و روزمره استفاده شوند—کارهایی که ساعتها از وقت هفتگی شما را میگیرند اما معنایی به زندگیتان نمیبخشند. در واقعیت، کار آنها به جایی رسیده که یاد گرفتهاند شخصیت شما را تقلید کنند. در حال حاضر، از آنها برای دور زدن محدودیتهای KYC، ورود به حسابهای کاربری صرافی و قانع کردن سیستمهای اعتبارسنجی مبنی بر اینکه یک هویت جعلی فردی واجد شرایط برای نگهداری پول است، استفاده میشود.
ماجرا ساده است، زیرا تمام موادی که هنگام تأیید هویت خود ارائه میدهید اطلاعات دیجیتال هستند؛ شامل تصویری از چهره شما، اسکن کارت شناسایی، و ویدیویی از پلک زدن شما طبق دستورالعمل. همه اینها صرفاً دادههایی هستند که در اینترنت جابجا میشوند. اگر این دادهها به اندازه کافی دقیق جعل شوند، سیستمی که در طرف دیگر قرار دارد نیز به همان راحتی آنها را میپذیرد. هیچ انسانی در این فرآیند دخیل نیست؛ در عوض، اتفاقی که میافتد این است که یک ماشین الگوها را شناسایی میکند و ماشینی دیگر قادر است همان الگوها را تولید کند. بنابراین یک هوش مصنوعی در حال فریب دادن یک هوش مصنوعی دیگر است، در حالی که پول و هویت شما در کانون این ماجرا قرار دارد.
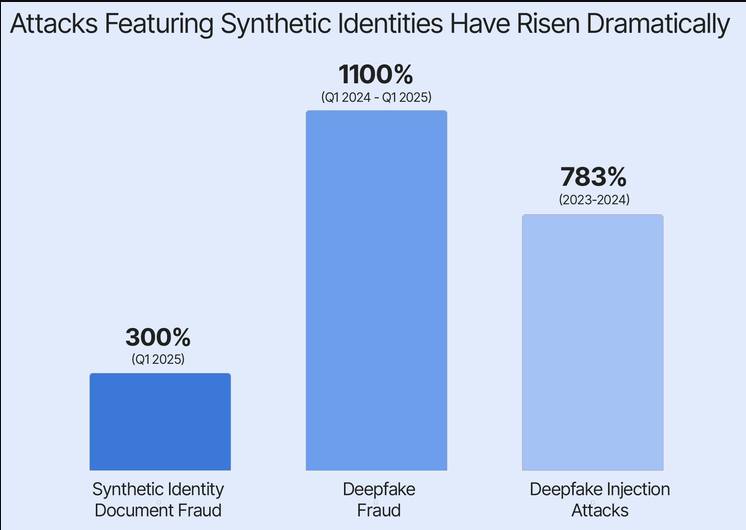
این صرفاً یک نگرانی تئوریک نیست؛ بررسی جهانی بیش از یک میلیارد فرآیند اعتبارسنجی هویت نشان میدهد که کلاهبرداریهای دیپفیک، یک مورد از هر پنج مورد جعل بیومتریک را تشکیل میدهند. تعداد دفعات تلاش با استفاده از سلفیهای دیپفیک به تنهایی در سال ۲۰۲۵ به میزان ۵۸٪ افزایش یافته است. در سال ۲۰۲۴ جهشی ۷۸۳ درصدی در حملات تزریق رخ داد؛ مواردی که در آن ویدیوی جعلی مستقیماً به ورودی دوربین فرستاده میشود. فناوری مورد نیاز برای اجرای چنین اقداماتی حدود بیست دلار هزینه دارد و سی دقیقه زمان میبرد. هویتهای کاملاً مصنوعی که قادر به گذر از بررسیهای KYC هستند را میتوان از بازارهای دارک وب با قیمت دویست دلار خریداری کرد.
این سیستمها همچنان فریب میخورند زیرا اصلاً با این هدف طراحی نشده بودند که چنین مواردی را کشف کنند؛ هدف از طراحی آنها شناسایی فتوکپیها، اسکرینشاتها و مواردی بود که در آنها شخصی از هویت فردی دیگر استفاده میکرد. هدف این سیستمها این نبوده که چهرهای تولیدشده توسط ماشین را که هرگز در واقعیت وجود نداشته، به همراه مدرک شناسایی ماشینی که هرگز صادر نشده و توسط فردی با استفاده از نرمافزار تعویض همزمان چهره برای دور زدن آزمون زندهسنجی (که قرار بود انسانیت او را تایید کند) ارسال شده، شناسایی کنند.
وقتی ماشینها به ماشینها دروغ میگویند
این کلاهبرداری فقط به صرافیهای ارز دیجیتال محدود نمیشود، هرچند ارزهای دیجیتال مسئول ۸۸٪ از کل کلاهبرداریهای کشفشده دیپفیک در سطح جهان هستند؛ این اتفاق در بانکها، خردهفروشیهای آنلاین و پلتفرمهای فینتک نیز رخ میدهد؛ در هر جایی که تأیید هویت خودکار است و اعتماد پیشفرض در نظر گرفته میشود. روش مورد استفاده برای بررسی شما نشانههای خاصی را جستجو میکند: آیا چهره در تصویر سلفی با چهره روی کارت شناسایی مطابقت دارد؟ آیا فرد هنگام درخواست پلک میزند؟ آیا سند دارای فونتها، هولوگرامها و ویژگیهای امنیتی صحیح است؟ تمامی این بررسیها اکنون نه از طریق هکهای پیچیده، بلکه با استفاده از پرامپتهای واردشده به یک تولیدکننده تصویر و سی دقیقه ادیت ویدیو قابل دور زدن هستند.
کایل هولدر تمام پسانداز بازنشستگی سیصدهزار دلاری خود را ظرف سه ماه به دلیل کلاهبرداری مبتنی بر سوءاستفاده از هوش مصنوعی از دست داد.
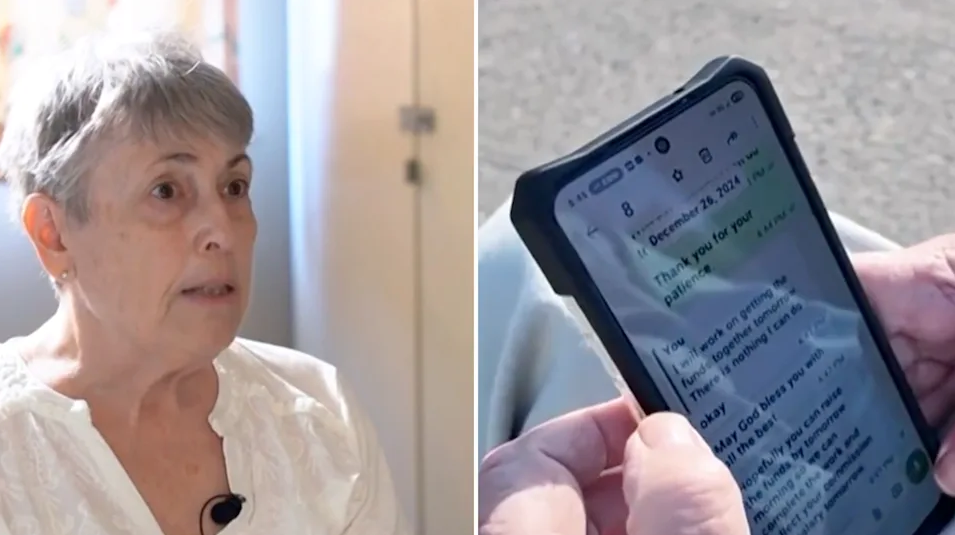
مقامات IRS مسئول پرونده او اعلام کردند که هیچ چیز باقی نمانده است. این کلاهبرداری مستقیماً از KYC دیپفیک استفاده نکرده بود، اما بر پایه همان اصل کار میکرد — ایجاد اعتماد جعلی با استفاده از هوش مصنوعی. این سناریو شامل پلتفرمهای معاملاتی جعلی، سودهای ساختگی، ویدیوهای دیپفیک مدیران ارشد و صداهای شبیهسازیشده بود. هنگامی که او سعی کرد پول خود را برداشت کند، پلتفرم ناپدید شد.
کلاهبردارانی که پسانداز او را به سرقت بردند نیازی به هک کردن نداشتند، زیرا کافی بود تنها به اندازه کافی واقعی به نظر برسند تا او این دروغ را باور کند.
چه چیزی و چگونه جعل میشود
بخش آشکار ماجرا دیپفیکها هستند، اما این تمام داستان نیست. کلاهبرداران از هوش مصنوعی برای تولید اسناد جعلی، امضاها، تاریخچه تراکنشها، موجودی حسابها، ایمیلهای تأیید هویت، مکالمات پشتیبانی مشتریان و حتی تماسهای ویدیویی زنده استفاده میکنند. آنها هویتهای ترکیبی یا سنتتیک (Synthetic) را با ادغام دادههای واقعیِ سرقتشده با اطلاعات ساختگی ایجاد میکنند—مانند یک شماره تأمین اجتماعی معتبر، یک نام جعلی، یک چهره تولیدشده توسط هوش مصنوعی و یک آدرس واقعی. با اینکه هر مؤلفه هویتی بررسیهای مربوط به پایگاه دادهها را با موفقیت پشت سر میگذارد، هیچ انسان واقعی و مشخصی در پس این هویت وجود ندارد.
کلاهبرداری از طریق هویتهای ساختگی که از این نوع است، در سال ۲۰۲۵ تبدیل به شکل اصلی جرایم مالی شده است، زیرا اعتبار دادههای واقعی را با انعطافپذیری جعل کامل در هم میآمیزد. فردی که درخواست افتتاح حساب میدهد وانمود نمیکند فرد دیگری است؛ بلکه در حال ساختن هویتی کاملاً نو است، هویتی که برای تمامی سیستمهای بررسی خودکار معتبر به نظر میرسد، هرچند که این شخص فقط به شکل مجموعهای از نقاط دادهای وجود دارد که تصادفاً همخوانی دارند.
بررسی انجامشده روی شانزده تولیدکننده تصویر هوش مصنوعی تجاری در سال ۲۰۲۶ نشان داد که از هفتاد و پنج تلاش، شصت و نه مورد منجر به تولید چیزی شبیه به کارت شناسایی شد و پنج مورد از مدلها تصاویری خلق کردند که کاملاً شبیه به اسناد دولتی معتبر به نظر میرسیدند. اینها جعلهای پیچیدهای نبودند که نیازمند آگاهی درونی از چاپ امنیتی باشند. این تصاویر با ابزارهای عمومی در دسترس و با پرامپتهای افرادی تولید شده بودند که هرگز پایشان به اداره گذرنامه باز نشده بود.
اسناد معتبر به نظر میرسند زیرا هوش مصنوعی روی اسناد واقعی آموزش دیده است. چهرهها واقعی به نظر میرسند زیرا هوش مصنوعی روی چهرههای واقعی آموزش دیده است. این سیستم حدس نمیزند؛ بلکه آنچه را آموخته بازسازی میکند و آموختههای آن به اندازهای قانعکننده است که هم ماشینها و هم انسانها را به اشتباه بیندازد.
جعل کردن تست انسانبودن
تشخیص زندهسنجی (Liveness detection) برای حل این مشکل ایجاد شده بود. ایده اولیه ساده بود: کاربر باید کاری را انجام دهد که یک عکس یا ویدیوی ضبطشده نمیتواند آن را بازسازی کند. این کار میتواند شامل پلک زدن، چرخاندن سر، لبخند زدن یا دنبال کردن یک شیء متحرک با چشمها باشد. اگر بتوانید این کارها را به صورت زنده انجام دهید، حتماً یک فرد واقعی هستید که از یک تلفن واقعی استفاده میکند، نه کسی که در حال پخش مجدد یک فایل ویدیویی است.
مشکل اینجاست که آزمون زندهسنجی فرض را بر این میگذارد که جریان ویدیو اصیل است؛ یعنی فرض میکند دوربین دقیقاً همان چیزی را نشان میدهد که در برابرش قرار دارد. با این حال، فناوریهای نوین دیپفیک نیازی به فریب دوربین ندارند، زیرا میتوانند ویدیوی جعلی را مستقیماً به استریم ورودی تزریق کنند و لنز را کاملاً دور بزنند. نرمافزار، چالش اعتبارسنجی را ثبت میکند، پاسخی سنتتیک را به صورت بلادرنگ میسازد و سپس آن پاسخ را به عنوان خروجی دوربین به سیستم بازمیگرداند. بنابراین، آزمون زندهسنجی مشاهده میکند که شخص در پاسخ به درخواست پلک میزند، سرش را میچرخاند و لبخند میزند؛ هیچ راهی برای فهمیدن این ندارد که این فرد اصلاً وجود خارجی ندارد.
دلیل افزایش ۷۸۳ درصدی حملات تزریق تنها در طول یک سال همین است — سپر دفاعی برای تهدید اشتباهی طراحی شده بود؛ این سیستم برای مقابله با حملات بازپخش (Replay) و عکسهای پرینتشده طراحی شده بود، نه تولید ویدیو به صورت بلادرنگ.
شماری از پلتفرمها به سمت تشخیص زندهسنجی غیرفعال (Passive) روی آوردهاند؛ روشی که ویدیو را بدون نیاز به انجام اقدامی از سوی کاربر ارزیابی میکند. این روش ریزحالات چهره (Micro-expressions)، جریان خون زیر پوست، سایهها و بازتابهایی که رفتار سهبعدی دارند را شناسایی میکند. اگرچه این رویکرد مؤثرتر است، اما اصلاً بینقص نیست. کلاهبرداران مدلهای خود را روی همان نشانههایی که آزمونهای زندهسنجی غیرفعال دنبال آنها هستند آموزش دادهاند، نقایص واضح را حذف کرده، نویزهایی شبیه دانهبندی (Grain) طبیعی دوربین اضافه نموده و عیوب جزئی ایجاد کردهاند تا همهچیز ظاهری طبیعی داشته باشد.
یک پژوهش صورتگرفته در سال ۲۰۲۶ نشان داد که تنها ۰٫۱٪ از شرکتکنندگان قادر بودند محتوای واقعی را با اطمینان از محتوای تولیدشده توسط هوش مصنوعی تشخیص دهند. وقتی انسانها ناتوان هستند و سیستمهای خودکار برای کشف الگوهایی آموزش داده میشوند که هوش مصنوعی همزمان در تولید آنها مهارت پیدا میکند، مسئله این نیست که آیا تدابیر امنیتی موفق میشوند یا خیر. مسئله این است که تا چه زمانی دوام خواهند آورد.
این موضوع برای شما چه معنایی دارد
اگر دارایی رمزارزی دارید و هویت خود را در یک صرافی تأیید کردهاید، و در مقطعی یک سلفی به همراه عکس مدرک شناسایی برای اثبات هویت خود ارسال کردهاید، همان سیستمی که برای احراز هویت شما استفاده شده میتواند فریب بخورد. این یعنی فرد دیگری میتواند یک هویت سنتتیک بسازد، همان مراحل تأیید هویتی که شما رفتید را طی کند، حسابی باز کند و سپس از آن حساب برای جابجایی پول، پولشویی، یا ربودن داراییهای دیگران استفاده نماید.
این همچنین بدان معناست که از هویت شما ممکن است بدون اطلاعتان سوءاستفاده شود. امروزه یک کلاهبردار دیگر نیازی به سرقت کل هویت شما ندارد؛ تنها چیزی که نیاز دارد به دست آوردن عکسی از چهره شماست، چیزی که اگر در شبکههای اجتماعی پستی گذاشته باشید، احتمالاً در دسترس است. آنها سپس با استفاده از یک ابزار تعویض چهره (Face-swap)، ویدیویی دیپفیک از شما در حال انجام آزمون زندهسنجی ایجاد میکنند، آن را با یک مدرک جعلی شامل چهره شما و نامی کمی تغییریافته ترکیب کرده و برای پلتفرمی میفرستند که از قابلیتهای پیشرفته کشف دیپفیک برخوردار نیست. پس از تأیید حساب توسط پلتفرم، آنها حسابی دارند که شبیه شماست، صدایی شبیه شما دارد و مراحل اعتبارسنجی که قرار بود نشان دهد شما همان کسی هستید که ادعا میکنید را پشت سر میگذارد.
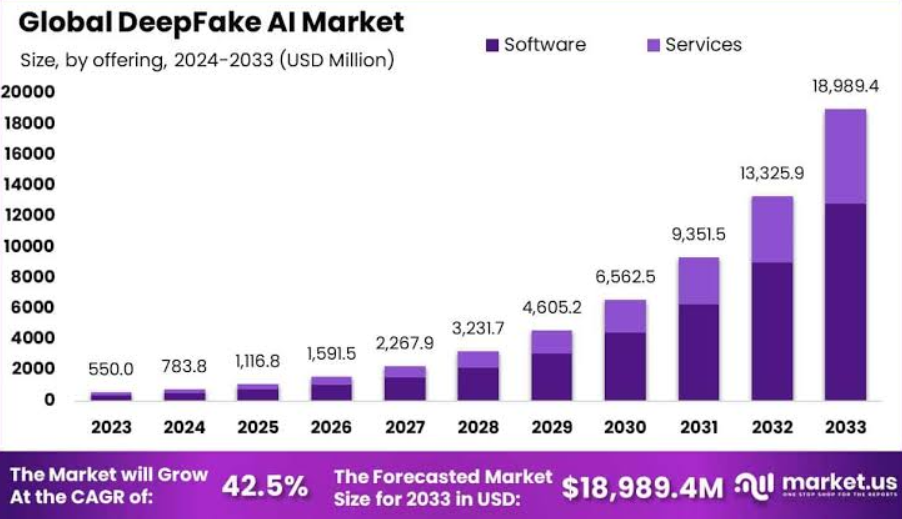
تا زمانی که به ارقام نگاه نکنید، درک عمق این مشکل دشوار است. در سال ۲۰۲۵، آمریکاییها بیش از یازده میلیارد دلار بر اثر کلاهبرداریهای ارز دیجیتال خسارت دیدند، رقمی که بیش از نیمی از کل خسارتهای ناشی از جرایم اینترنتی گزارششده به FBI را تشکیل میدهد. در سطح جهانی، کلاهبرداریهای رمزارزی در سال ۲۰۲۵ دستکم چهارده میلیارد دلار عایدی آنچین داشتهاند، که نسبت به رقم زیر ده میلیارد دلاری در سال ۲۰۲۴ افزایش یافته است. تنها در سهماهه اول سال ۲۰۲۶، دیپفیکهای هوش مصنوعی خسارتی بالغ بر ۵۷۷ میلیون دلار به بار آوردهاند و اکنون پشت ۴۰٪ از کلاهبرداریهای بزرگ دنیای کریپتو قرار دارند.
کلاهبرداران به صورت انفرادی عمل نمیکنند؛ آنها بخشی از یک تشکیلات سازمانیافته هستند. تحقیقی در سال ۲۰۲۵ از یک اکوسیستم کلاهبرداری ۱۸۷ میلیون دلاری پرده برداشت که استرالیا و ایالات متحده را در بر میگرفت و بر پلتفرمهای جعلی معاملاتی، تأییدیههای دیپفیک افراد مشهور و اعتماد دستکاریشده با هوش مصنوعی متکی بود. این تشکیلات کانالهای محبوب یوتیوب را به دست میگرفت، با استفاده از صدا و تصویر دیپفیک ارتباطات رسمی شرکتهای واقعی کریپتو را جعل میکرد و به کسانی که پیشاپیش وجهی واریز میکردند وعده ایردراپهای جعلی میداد. هزاران نفر فریب این طرح را خوردند.
محافظت از خود در دنیای دیپفیکها
اگرچه نمیتوانید مانع از جعل چهره خود توسط دیگران شوید، میتوانید کاری کنید که استفاده از آن برای سرقت از شما بسیار دشوارتر شود. اولین سد دفاعی شما راهحل فنی نیست؛ بلکه رفتاری است.
۱. اطمینان حاصل کنید که تمامی ویژگیهای امنیتی موجود روی حسابهایی که حاوی دارایی یا اطلاعات حساس هستند فعال باشند، مانند احراز هویت دوعاملی، ورود با بیومتریک، لیست سفید (Whitelist) آدرسهای برداشت، و تأییدیههای ایمیلی برای هر اقدام حساس. هر یک از این اقدامات امنیتی مدیریت حساب شما را برای دیگران سختتر میکند، حتی اگر موفق به دور زدن فرآیند KYC شوند.
۲. هر زمان که ویدیو، پیام صوتی یا پیام دیگری از فردی دریافت کردید که از شما میخواهد پولی واریز کنید یا اطلاعات محرمانه خود را ارسال نمایید، تا زمانی که خلاف آن اثبات نشده آن را جعلی فرض کنید. کلاهبرداریهای جعل هویت در حوزه رمزارز در سال ۲۰۲۵ به میزان ۱۴۰۰٪ افزایش یافت. اگر فردی که شبیه مدیرعامل شرکت، دوست یا فردی سرشناس به نظر میرسد درباره یک فرصت سرمایهگذاری با شما تماس گرفت، قبل از انجام هر کاری موضوع را از طریق کانالی مستقل بررسی کنید.
۳. برای دریافت ایردراپ، باز کردن قفل حساب یا اثبات هویت هرگز نیازی به ارسال رمزارز نیست؛ پلتفرمهای معتبر هرگز برای اهدای پول از شما درخواست پرداخت وجه نمیکنند. ساختار تمام کلاهبرداریهای ایردراپ جعلی به همین شکل است و مردم همچنان فریب آن را میخورند زیرا ویدیوها و پیامها بسیار واقعی به نظر میرسند.
۴. از پلتفرمهایی استفاده کنید که دارای سامانههای ضدکلاهبرداری قدرتمندی هستند. از آنجا که همه صرافیها یا ارائهدهندگان خدمات در زمینه تشخیص دیپفیک سرمایهگذاری نکردهاند، پلتفرمهایی که این کار را انجام دادهاند آن را اعلام میکنند؛ زیرا اکنون این امر یک مزیت رقابتی محسوب میشود. باید به دنبال اعتبارسنجی چندوجهی (Multi-modal)، تحلیل رفتاری، کنترلهای یکپارچگی در سطح نشست (Session) و آزمونهای پیشرفته زندهسنجی باشید که فراتر از تستهای ساده پلک زدن و چرخاندن سر عمل میکنند.
۵. بررسی کنید که سرویس مورد نظر از آزمون زندهسنجی سهبعدی یا تحلیل بیومتریک غیرفعال استفاده کند، زیرا این روشها فریب دادنشان بسیار سختتر از بررسیهای زندهسنجی فعال است؛ آنها علاوه بر بررسی توانایی شما در انجام دستورات، مواردی چون عمق، حرکات ریز چهره و علائم فیزیولوژیکی را ارزیابی میکنند که بازتولید آنها برای ویدیوی سنتتیک بسیار سخت است.
۶. چهره خود را مانند یک رمز عبور در نظر بگیرید و تعداد عکسهای باکیفیت خود را که به شکل عمومی منتشر میشوند به حداقل برسانید. کلاهبرداران تصاویر چهرهها را از شبکههای اجتماعی برای ساخت دیپفیک جمعآوری میکنند. هرچه تصاویر باکیفیت بیشتری از شما در فضای آنلاین باشد، ساختن نسخه جعلی باورپذیرتر سادهتر خواهد بود.
۷. هنگام جابجایی مبالغ قابلتوجه، بهویژه در رابطه با انتقالات بزرگ USDT یا سایر تراکنشهای رمزارزی با ارزش بالا، باید از سرویسهایی استفاده کنید که امکان بررسی هزینهها و مسیرها را پیش از ادامه به شما میدهند. کلاهبرداران غالباً از احساس فوریت و ابهام در کارمزدها سوءاستفاده کرده و قربانیان را به ارسال دارایی به آدرسهای اشتباه یا پرداخت مبالغی بسیار بالاتر از حد معمول سوق میدهند. در مقابل، پلتفرمهای واقعی این امکان را فراهم میکنند که هزینهها را از قبل محاسبه کنید، آدرسهای گیرنده را بسنجید و تمام جزئیات را پیش از اجرای تراکنش بررسی نمایید.
این صنعت در حال واکنش نشان دادن است، اما با سرعتی آهسته. امروزه، فرآیندهای بهبودیافته احراز هویت شامل بررسیهای چندوجهی هستند که اسناد، مشخصات بیومتریک چهره، الگوهای صوتی و علائم رفتاری را به طور همزمان تحلیل میکنند. برخی پلتفرمها در حال توسعه بستههای مدرک در سطح نشست کاربری هستند که هر فریم از جلسه احراز هویت را ثبت زمانی (Timestamp) و به روش رمزنگاریشده مهروموم میکنند، و سندی قانونی میسازند که نشان میدهد جلسه معتبر بوده یا به شکل تزریقی ارسال شده است. شماری از این پلتفرمها همچنین از ارائهدهندگان خدمات اعتماد شخص ثالث استفاده میکنند که به عنوان ناظران بیطرف در فرآیند احراز عمل کرده و جعل هویت بدون باقی گذاشتن ردپا را برای کلاهبرداران به مراتب سختتر میسازند.
با این حال، این تدابیر حفاظتی روی همه پلتفرمها اعمال نمیشوند. شمار زیادی از آنها هنوز به روش «سند به همراه سلفی» متکی هستند، تکنیکی که شکست آن از سال ۲۰۲۴ اثبات شده است. این پلتفرمها سیستمهای خود را ارتقا ندادهاند، زیرا هزینه تشخیص دیپفیکها بالاست و بار عواقب کلاهبرداری معمولاً بر دوش کاربران میافتد تا خود پلتفرم.
هزینه زندگی در جهانی که هیچ چیز اثباتپذیر نیست
مسئله واقعی ماهیت فنی ندارد، بلکه موضوعی بنیادین است. ما اکنون وارد مرحلهای میشویم که در آن اثبات هویت واقعیتان به کاری دشوار تبدیل شده است. سیستمهایی که برای بررسی هویت افراد در نظر گرفته شده بودند در برابر ابزارهایی مغلوب میشوند که هزینهشان کمتر از یک وعده غذا است و راهاندازیشان زمان کمتری نسبت به یک رفتوآمد روزانه میبرد. اعتمادی که پیش از این نیز در محیط آنلاین متزلزل بود، اکنون به دلیل محتوایی که واقعی به نظر میرسد، واقعی به گوش میرسد و مانند واقعیت رفتار میکند—اما غیرواقعی است—در حال فروپاشی است.
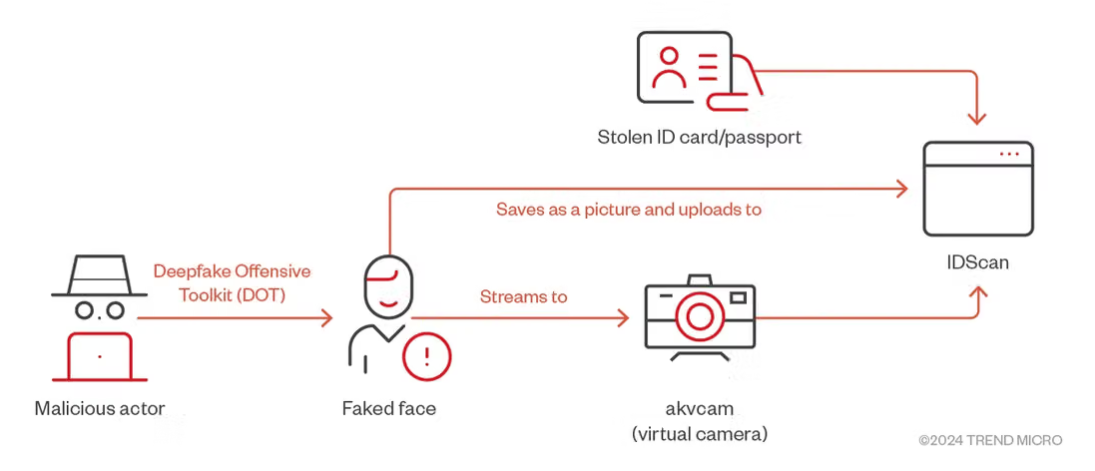
این بدان معنا نیست که KYC به پایان رسیده است؛ بلکه به این معناست که KYC باید فراتر از این تصور برود که یک سلفی و کارت شناسایی اثباتکننده همهچیز هستند. پلتفرمهایی از این دگرگونی جان سالم به در خواهند برد که احراز هویت را به عنوان فرآیندی مداوم در نظر بگیرند نه یک بازرسی تکمرحلهای؛ آنها اعتماد را در طول زمان و با بهرهگیری از سیگنالهای رفتاری، الگوهای تراکنش، ردپای دیجیتال دستگاهها (Device fingerprints) و اعتبارسنجیهای دورهای مکرر ایجاد خواهند کرد، به جای آنکه به یک مدرک اولیه اکتفا کنند که به سادگی قابل جعل است.
این بدان معناست که کاربران اکنون خود باید وظیفه اعتبارسنجی را به عهده بگیرند. دیگر نمیتوانید این موضوع را بدیهی بدانید که اگر پلتفرمی فردی را تأیید کرده، آن فرد حتماً واقعی است. به همین ترتیب، نمیتوانید تصور کنید چون یک ویدیو واقعی به نظر میرسد، پس حتماً حقیقت دارد. شما باید شخصاً و با استفاده از کانالهای دیگر و ابزارها و روشهایی که جعل آنها دشوارتر است، این موضوع را بررسی و تأیید کنید.
تبعات مالی این اشتباهات تنها پیامد موجود نیست؛ بلکه شاهد فرسایش تدریجی این باور بنیادین هستیم که فردِ طرف معامله در یک تراکنش، واقعاً همان کسی است که میگوید. هنگامی که این باور از بین برود، با هر تعاملی باید با سوءظن روبرو شد و هر تراکنشی باید مستقلاً تأیید شود، به طوری که اعتماد دیگر نمیتواند به سادگی اعطا گردد.
دیپفیکها در واقع موفق به دور زدن رویههای KYC میشوند. این در تمام موارد یا روی همه پلتفرمها رخ نمیدهد، اما آنقدر تکرار میشود که آمار کلاهبرداریها را به میلیاردها دلار برساند. مسئله این نیست که آیا این روند ادامه خواهد داشت یا خیر. مسئله این است که آیا سپرهای دفاعی میتوانند پا به پای آن پیش بیایند، پیش از آنکه هزینه انفعال آنقدر سنگین شود که نتوان نادیدهاش گرفت.
کلاهبرداری و ابهام در مبحث کارمزد تراکنشها به هم گره میخورند. کارمزدی که برای تراکنشهای درونزنجیرهای (On-chain) میپردازید، به خصوص در مورد تراکنشهای USDT روی شبکههایی مانند TRON، میتواند بسته به نحوه ساخت تراکنش تفاوت چشمگیری داشته باشد. کلاهبرداران با راهاندازی پلتفرمهای جعلی که هزینههای بالاتری نشان داده و مابهالتفاوت را به جیب میزنند، از این موضوع سوءاستفاده میکنند. آنها همچنین پیامهای فیشینگی ارسال میکنند مبنی بر اینکه برای آزادسازی موجودی خود باید فوراً کارمزد بلاکچین بپردازید، در حالی که چنین کارمزدی اصلاً وجود ندارد.
اگر بدانید هزینه واقعی یک تراکنش چقدر باید باشد، میتوانید مانع از فریب خوردن در چنین سناریوهایی شوید. به عنوان مثال، در شبکه TRON هر تراکنش USDT مقداری Energy و Bandwidth مصرف میکند. وقتی به اندازه کافی از این منابع نداشته باشید، شبکه TRX شما را برای تأمین هزینه میسوزاند و این میتواند گران تمام شود. تراکنش به آدرسی که در حال حاضر دارای USDT است، Energy کمتری نسبت به انتقال به یک آدرس خالی مصرف میکند، زیرا شبکه باید موجودی توکن جدیدی تعریف کند. با دانستن این نکته از قبل، میتوانید متوجه شوید که چه زمانی شخصی در مورد مبلغ پرداختی به شما دروغ میگوید.
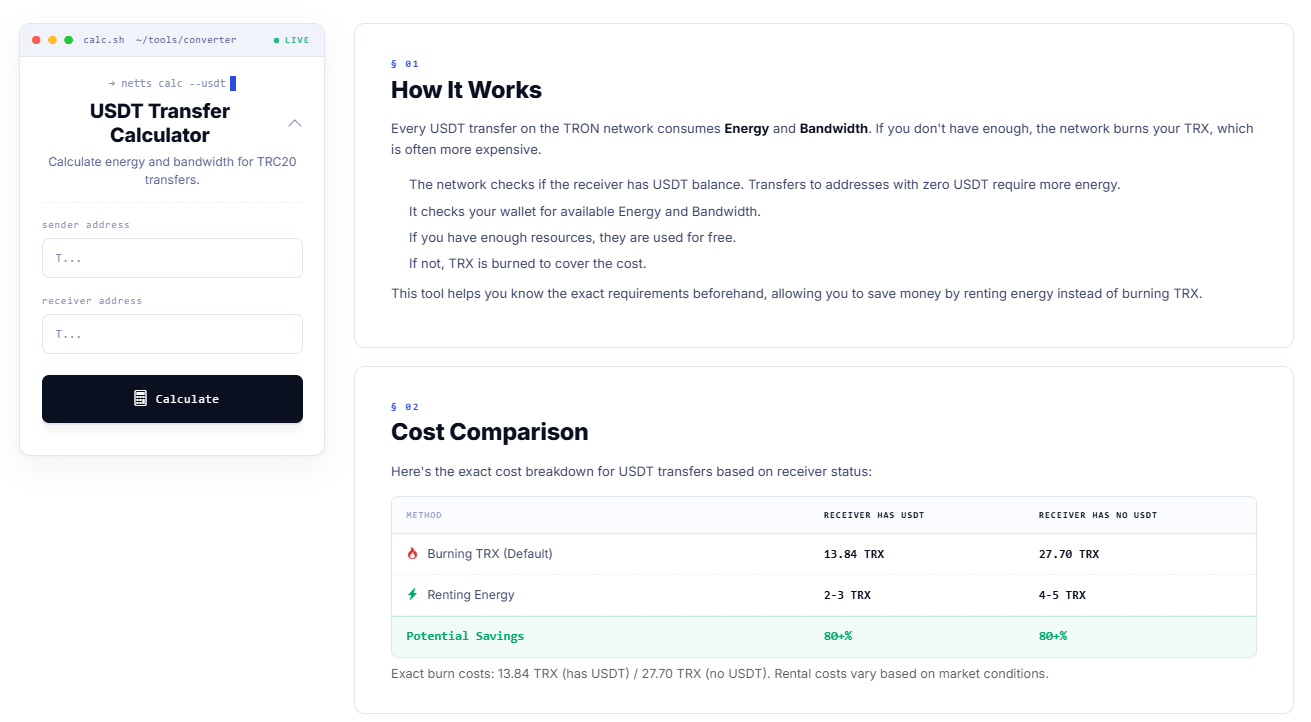
ابزارهایی مانند ماشینحساب انتقال USDT در Netts به شما امکان میدهند دقیقاً متوجه شوید یک تراکنش مشخص به چه میزان Energy و Bandwidth نیاز دارد و آیا اجاره Energy به صرفهتر از سوزاندن TRX خواهد بود یا خیر. برای افرادی که انتقالات مکرر USDT دارند یا مبالغ بالایی را جابجا میکنند، این ابزار تفاوت بین پرداخت کمترین کارمزد ممکن USDT و پرداخت دو برابری یا بیشتر از حد معمول را رقم میزند. این موضوع همچنین روشی برای بررسی این است که آیا کارمزدی که فردی از شما مطالبه میکند واقعی است یا صرفاً مبلغی ساختگی که برای دزدی تدریجی از شما در هر تراکنش طراحی شده است. اگرچه ماشینحسابهای شفاف کارمزدها کلاهبرداری را کاملاً از بین نمیبرند، اما یکی از سادهترین راههایی را مسدود میکنند که کلاهبرداران با استفاده از آن، از ناآگاهی افراد در مورد هزینه واقعی تراکنشهای بلاکچین سوءاستفاده میکردند.