Deepfakes para eludir el KYC: ¿funciona realmente?
El fraude mediante deepfakes representa 1 de cada 5 casos de fraude biométrico. Descubre cómo la IA evade los controles KYC y qué medidas tomar para proteger tus cuentas cripto.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
Se suponía que los modelos de lenguaje grandes se utilizarían para tareas rutinarias y tediosas: trabajos que absorben horas de tu semana sin aportar ningún sentido a tu vida. Sin embargo, han terminado aprendiendo a imitar tu personalidad. En la actualidad, se están utilizando para evadir las restricciones KYC, acceder a tu cuenta de exchange y convencer a los sistemas de verificación de que una persona falsa es idónea para gestionar fondos.
La situación es tan simple como que todo el material que entregas para verificar tu identidad se reduce a información digital. Consiste en una fotografía de tu rostro, una copia escaneada de tu documento de identidad y un video en el que parpadeas según las instrucciones. Todo esto no es más que una serie de datos viajando a través de internet. Si dichos datos se pueden falsificar con la precisión necesaria, la máquina al otro extremo los aceptará sin titubear. No interviene ningún humano en el proceso; lo que ocurre en realidad es que una máquina detecta patrones y otra es capaz de reproducir exactamente esos mismos patrones. Por lo tanto, una inteligencia artificial está engañando a otra, y tu dinero junto con tu identidad quedan en el centro del problema.
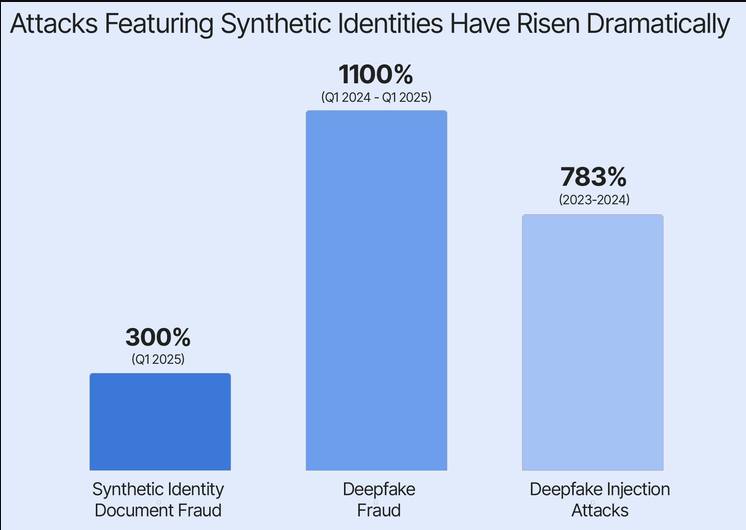
No se trata de una simple preocupación teórica; un análisis global de más de mil millones de eventos de verificación de identidad revela que el fraude mediante deepfakes representa uno de cada cinco casos de fraude biométrico. Tan solo en 2025, la cantidad de intentos mediante selfies con deepfakes aumentó un 58%. Se registró un incremento del 783% en los ataques de inyección en 2024, casos en los que se inserta video manipulado directamente en la transmisión de la cámara. La tecnología necesaria para llevar a cabo estas operaciones cuesta alrededor de veinte dólares y requiere treinta minutos. Además, es posible adquirir identidades sintéticas completas, capaces de superar los controles KYC, en mercados de la dark web por doscientos dólares.
El método sigue funcionando porque los sistemas nunca estuvieron diseñados para detectar este tipo de amenazas; fueron concebidos para identificar fotocopias, capturas de pantalla y situaciones en las que una persona utilizaba la identidad de otra. Jamás se pensó que tuvieran que enfrentarse a un rostro generado por una máquina que nunca ha existido en el mundo real, acompañado de un documento de identidad también generado por máquina que nunca ha sido emitido, todo ello enviado por alguien que utiliza software de intercambio de rostros en tiempo real para burlar la prueba de vida pensada para confirmar su condición humana.
Cuando las máquinas mienten a otras máquinas
El fraude no se limita únicamente a los exchanges de criptomonedas, a pesar de que el sector cripto concentra el 88% de todo el fraude por deepfakes detectado en el mundo; también afecta a bancos, comercios electrónicos y plataformas fintech, en cualquier entorno donde la verificación de identidad esté automatizada y la confianza se asuma por defecto. El método utilizado para verificar tu identidad evalúa ciertos indicios: ¿coincide el rostro del selfie con el del documento de identidad? ¿Parpadea la persona cuando se le indica? ¿Presenta el documento las fuentes, hologramas y elementos de seguridad adecuados? Todas estas comprobaciones se pueden eludir hoy en día, no mediante hackeos avanzados, sino a través de indicaciones introducidas en un generador de imágenes y treinta minutos de edición de video.
Kyle Holder perdió todos los ahorros de su jubilación, valorados en trescientos mil dólares, en el transcurso de tres meses debido a un fraude orquestado mediante manipulación por IA.
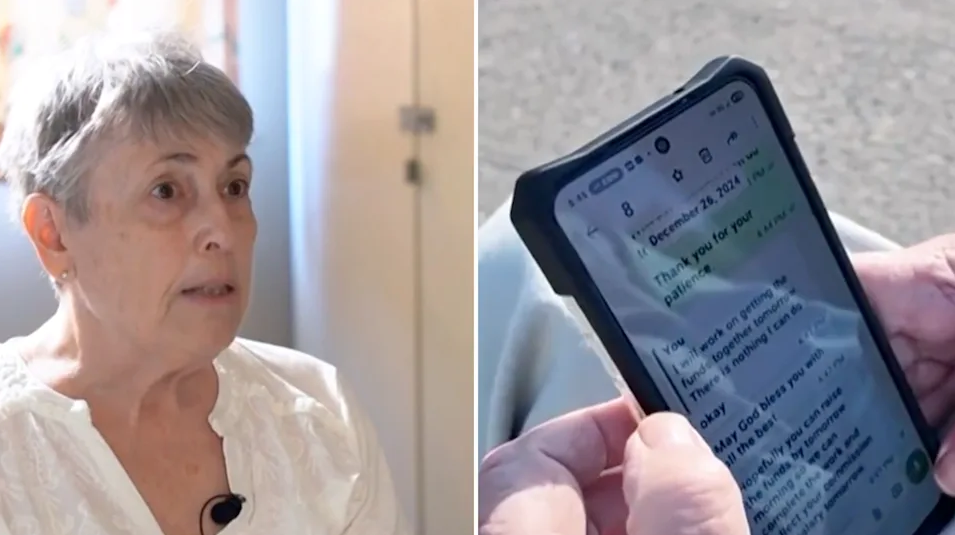
Los inspectores del IRS asignados a su caso confirmaron que no quedaba nada. La estafa no recurrió directamente a la elusión de KYC mediante deepfakes, pero se fundamentó en el mismo principio: la confianza prefabricada por IA. Incluyó plataformas de trading falsas, beneficios inventados, videos deepfake de ejecutivos y voces clonadas. En el momento en que intentó retirar sus fondos, la plataforma simplemente desapareció.
Los estafadores que le sustrajeron sus ahorros no tuvieron necesidad de vulnerar ninguna barrera técnica; les bastó con aparentar legitimidad durante el tiempo suficiente para que ella diera por cierta la mentira.
Qué se falsifica y de qué manera
El aspecto más visible son los deepfakes, pero no muestran la imagen completa. Los estafadores recurren a la inteligencia artificial para crear documentos ficticios, firmas, historiales de transacciones, saldos de cuentas, correos de confirmación, conversaciones de soporte e incluso videollamadas en tiempo real. Configuran identidades sintéticas combinando información real sustraída con datos inventados: por ejemplo, un número de la Seguridad Social legítimo, un nombre falso, un rostro generado por IA y una dirección auténtica. Aunque cada elemento de esta identidad supera las verificaciones individuales en las bases de datos, no existe ninguna persona física real detrás de ella.
El fraude de identidad sintética, estructurado de este modo, se ha consolidado como la principal modalidad de delito financiero en 2025, ya que combina la credibilidad de datos genuinos con la versatilidad de una invención total. El individuo que solicita la apertura de una cuenta no está suplantando a otra persona; en su lugar, está diseñando una identidad completamente nueva, la cual resulta legítima para todos los sistemas automáticos de control, a pesar de que solo existe como un conjunto de datos coincidentes.
Una auditoría efectuada sobre dieciséis generadores comerciales de imágenes por IA en 2026 reveló que, de setenta y cinco intentos, sesenta y nueve dieron lugar a un resultado similar a un documento de identidad, y cinco de estos modelos produjeron imágenes que parecían documentos gubernamentales auténticos. No eran falsificaciones complejas que exigieran conocimientos especializados sobre impresión de seguridad. Se trataba de imágenes creadas con herramientas de acceso público, a partir de instrucciones redactadas por personas que jamás habían pisado una oficina de pasaportes.
Los documentos resultan creíbles debido a que los modelos de IA fueron entrenados con documentos reales. Los rostros lucen naturales porque la IA se entrenó con caras auténticas. El sistema no hace conjeturas; simplemente reconstruye lo aprendido, y lo que ha aprendido es lo suficientemente convincente como para confundir tanto a máquinas como a personas.
Eludiendo la prueba de vida
La detección de vida se implementó precisamente para resolver esta vulnerabilidad. La idea era básica: solicitar al usuario que ejecutara una acción que una fotografía o un video pregrabado no pudieran reproducir. Esto podía consistir en parpadear, girar la cabeza, sonreír o seguir un objeto en movimiento con la mirada. Al completar estas acciones en tiempo real, se confirmaba que se trataba de una persona física frente a un dispositivo real, y no de una grabación reproducida.
El dilema radica en que la detección de vida asume que la señal de video es auténtica; da por sentado que la cámara transmite con exactitud lo que tiene delante. Sin embargo, las tecnologías de deepfake más recientes no necesitan engañar a la cámara, ya que son capaces de inyectar video artificial directamente en la señal, prescindiendo por completo de la lente. El software registra el reto de verificación, genera una respuesta sintética en tiempo real y la reenvía al sistema haciéndola pasar por una captura de cámara. En consecuencia, la prueba de vida registra a la persona parpadeando al solicitárselo, girando la cabeza y sonriendo; carece de medios para detectar que esa persona no está realmente allí.
Esta es la razón por la que los ataques de inyección aumentaron un 783% en un único año: el mecanismo defensivo se diseñó para un tipo de amenaza distinto; estaba pensado para neutralizar ataques de repetición y fotos impresas, no para la síntesis de video en tiempo real.
Varias plataformas han optado por migrar hacia la detección de vida pasiva, un sistema que analiza el video sin exigir que el usuario realice acción alguna. Evalúa microexpresiones, el flujo sanguíneo bajo la piel, así como sombras y reflejos que respondan a un espacio tridimensional. Si bien este método aporta mayor eficacia, está lejos de ser infalible. Los atacantes ya han comenzado a entrenar sus propios modelos basándose en los parámetros que examina la detección pasiva, suprimiendo patrones evidentes, incorporando ruido similar al grano de las cámaras reales e integrando las pequeñas imperfecciones que dan un aspecto humano.
Una investigación desarrollada en 2026 demostró que solo el 0.1% de los evaluados fue capaz de diferenciar con precisión el contenido auténtico del generado por IA. Considerando que los seres humanos no pueden distinguirlo y que los sistemas automatizados se entrenan para detectar patrones que la IA simultáneamente aprende a reproducir, la duda no radica en si las defensas resistirán. La verdadera incógnita es cuánto tiempo tardarán en dejar de hacerlo.
El impacto directo sobre los usuarios
Si operas con criptomonedas y has verificado tu identidad en un exchange mediante el envío de un selfie y una fotografía de tu documento para autenticar tu perfil, el mismo sistema que validó tus datos puede ser engañado. Esto implica que un tercero podría configurar una identidad sintética, someterse a los mismos filtros de verificación que tú superaste, abrir una cuenta y utilizarla para transferir capitales, blanquear fondos o desviar los activos de otros usuarios.
Asimismo, existe el riesgo de que tu propia identidad sea utilizada sin tu consentimiento. Hoy en día, un ciberdelincuente no requiere apropiarse de todos tus datos; le basta con acceder a una foto clara de tu rostro, algo probablemente al alcance de cualquiera si sueles publicar contenido en redes sociales. Empleando esa imagen junto a una herramienta de intercambio de rostros, puede producir un video deepfake de ti completando un test de vida, asociarlo a un documento falso con tu rostro y una ligera variación en el nombre, y enviarlo a una plataforma con mecanismos débiles contra deepfakes. En cuanto la plataforma valide la solicitud, dispondrá de una cuenta que tiene tu aspecto, suena como tú y sortea los procedimientos orientados a verificar quién eres.
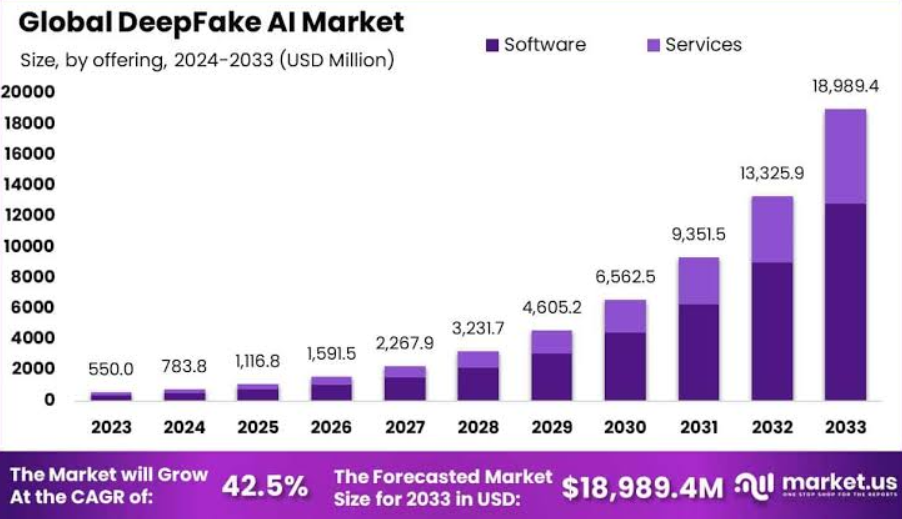
Resulta complicado dimensionar el alcance de esta amenaza sin remitirse a los datos. En 2025, los residentes en Estados Unidos sufrieron pérdidas por más de once mil millones de dólares asociadas a fraudes con criptomonedas, lo que representó más de la mitad de todos los perjuicios económicos derivados de delitos informáticos reportados al FBI. En el plano internacional, las estafas cripto captaron al menos catorce mil millones de dólares on-chain en 2025, frente a los menos de diez mil millones registrados en 2024. Durante el primer trimestre de 2026, los deepfakes basados en IA provocaron pérdidas estimadas en 577 millones de dólares y ya están detrás del 40% de los fraudes cripto de gran cuantía.
Los defraudadores no actúan de forma aislada; forman parte de redes estructuradas. Un informe presentado en 2025 sacó a la luz una red de estafas valorada en 187 millones de dólares que operaba tanto en Australia como en Estados Unidos, apoyándose en plataformas de inversión ficticias, recomendaciones falsas de celebridades mediante deepfakes y esquemas de confianza manipulados por IA. La red intervenía canales populares de YouTube, empleaba grabaciones de audio y video falseadas para imitar la comunicación oficial de empresas cripto consolidadas y ofrecía falsos airdrops condicionados a una transferencia previa de fondos. Miles de usuarios resultaron afectados.
Cómo protegerse ante el avance de los deepfakes
Aunque no está en tus manos impedir que alguien clone tu rostro, sí puedes dificultar notablemente que utilicen esa falsificación para perjudicarte. Tu principal recurso de defensa no reside en el software, sino en tus propios hábitos de seguridad.
1. Activa todas las opciones de protección disponibles en aquellas cuentas que alberguen fondos o datos sensibles: verificación en dos pasos, acceso biométrico, listas blancas de direcciones para retiros y notificaciones de confirmación por correo para cada operación crítica. Cada uno de estos filtros complica el control no autorizado de tu cuenta, incluso si consiguen evadir el proceso KYC.
2. Cuando recibas un video, una nota de voz o cualquier mensaje en el que se te solicite el envío de fondos o tus claves de acceso, trátalo como sospechoso mientras no verifiques su autenticidad. Las estafas de suplantación en el sector cripto se incrementaron en un 1,400% durante 2025. Si alguien que aparenta ser tu superior de trabajo, una persona conocida o una figura pública te contacta con una propuesta de inversión, contrasta la información a través de otra vía antes de actuar.
3. Jamás se requiere enviar criptomonedas para participar en un airdrop, desbloquear el acceso a una cuenta o confirmar tu identidad; ningún servicio de buena reputación exigirá un desembolso previo para transferirte fondos. Este patrón se repite en cada falso airdrop, y los usuarios siguen viéndose afectados debido a que los videos y publicaciones recrean una apariencia fidedigna.
4. Prioriza plataformas que cuenten con sistemas sólidos de prevención del fraude. No todos los exchanges y servicios han integrado recursos para contrarrestar deepfakes; aquellos que sí lo han hecho suelen comunicarlo abiertamente, ya que supone un elemento diferencial en el mercado. Conviene buscar sistemas de validación multimodal, análisis del comportamiento, controles de integridad durante la sesión y pruebas de vida avanzadas que vayan más allá de los movimientos de cabeza o el simple parpadeo.
5. Confirma que la plataforma implemente detección de vida en 3D o análisis biométrico pasivo. Estos métodos resultan más complejos de vulnerar que las pruebas activas, ya que no se limitan a observar el cumplimiento de una acción concreta, sino que analizan la profundidad, las microexpresiones y los signos fisiológicos que el video artificial difícilmente puede reproducir con fidelidad.
6. Trata tu rostro con el mismo cuidado que una clave de acceso y restringe la exposición pública de fotos personales en alta resolución. Quienes cometen estos fraudes recopilan rostros desde perfiles sociales para alimentar modelos de deepfake. A mayor número de fotos nítidas disponibles en la red, más fácil resulta estructurar un duplicado convincente.
7. Al gestionar transferencias de capital elevadas, en especial en envíos importantes de USDT u otras operaciones cripto de alto volumen, es aconsejable utilizar servicios que te permitan cotejar de antemano tanto los costes de red como las rutas aplicables. Quienes cometen fraudes se aprovechan habitualmente de las prisas y la falta de claridad en las comisiones para inducir al envío de fondos a billeteras incorrectas o exigir costes inflados. Las herramientas legítimas, por contra, te permiten desglosar los costes con antelación, contrastar las direcciones de destino y revisar cada parámetro antes de validar la transacción.
El sector está implementando mejoras, aunque con lentitud. Los métodos de validación actuales incorporan controles multimodales que analizan de manera conjunta la documentación, la biometría facial, la estructura de la voz y los patrones de interacción del usuario. Determinadas plataformas están adoptando paquetes de evidencia a nivel de sesión que asignan marcas temporales y sellan criptográficamente cada fotograma del proceso, creando un registro pericial capaz de verificar si la sesión fue auténtica o fruto de una inyección de video. Del mismo modo, varios operadores integran entidades de certificación independientes que intervienen como testigos neutrales en la verificación, impidiendo que un atacante sortee los controles sin dejar trazabilidad.
Aun así, este nivel de seguridad dista de estar generalizado. Un volumen considerable de plataformas continúa dependiendo del sistema clásico de documento más selfie, un formato que ha evidenciado sus carencias operativas desde 2024. Muchas no han modernizado su infraestructura debido a que la detección de deepfakes acarrea costes elevados, y el impacto directo de estas estafas acostumbra a recaer sobre los usuarios y no sobre los balances del servicio.
El coste de un entorno sin certezas comprobables
El desafío central trasciende lo puramente informático; afecta a un principio básico. Estamos entrando en una etapa en la que certificar que eres quien dices ser se ha convertido en una tarea compleja. Los mecanismos diseñados para la comprobación de identidades se ven superados por recursos que cuestan menos que un almuerzo y requieren menos tiempo que un trayecto habitual al trabajo. La confianza, que ya era un elemento frágil en el ecosistema digital, se deteriora ante material que parece auténtico, suena convincente y reacciona de manera natural sin serlo en absoluto.
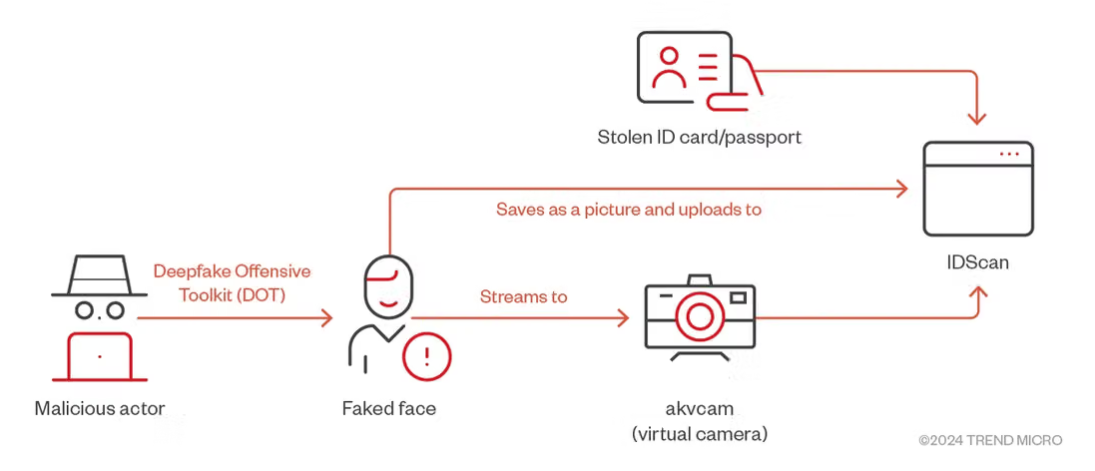
Esto no supone el fin definitivo del KYC, pero sí obliga a superar la noción de que un selfie y una foto del documento constituyen una prueba suficiente. Aquellas plataformas capaces de adaptarse a esta realidad serán las que gestionen la verificación como un seguimiento continuo en lugar de un trámite puntual; cimentarán la fiabilidad a lo largo del tiempo cruzando parámetros de comportamiento, historiales de transacciones, huellas del dispositivo y reautenticaciones periódicas, prescindiendo de una única prueba estática fácilmente manipulable.
Por su parte, los propios usuarios se ven obligados a asumir un papel activo en la comprobación de los hechos. Ya no es posible dar por sentado que una persona es legítima solo porque un servicio haya admitido su registro. Tampoco se puede asumir que un video refleje la realidad únicamente porque muestre una imagen nítida y natural. Es indispensable contrastar la información por vías alternativas y apoyarse en procedimientos más difíciles de vulnerar.
El perjuicio de este escenario no se limita únicamente a las pérdidas económicas; también reside en el desgaste de la certidumbre básica de que la persona al otro lado de una transacción es verdaderamente quien afirma ser. En el momento en que se pierde esa premisa, cada interacción pasa a tratarse con desconfianza y cada movimiento exige una verificación por cuenta propia, impidiendo que la confianza se otorgue sin reservas.
Los deepfakes consiguen saltarse los procedimientos de KYC. No ocurre de manera indiscriminada ni en todos los sistemas, pero sí con la frecuencia suficiente como para que las cifras globales de fraude se computen en miles de millones. La cuestión no es si esta tendencia continuará. Lo relevante es si las medidas de contención lograrán evolucionar con la rapidez necesaria antes de que el coste de la inacción se vuelva insostenible.
El engaño y el desconocimiento coinciden con frecuencia en el ámbito de las comisiones por transacción. Lo que pagas al procesar transferencias on-chain, sobre todo en operaciones con USDT dentro de redes como TRON, puede fluctuar de forma notable en función de cómo se configure el envío. Ciertas estafas explotan esta circunstancia presentando interfaces que reflejan tarifas abultadas para retener el importe excedente. También recurren a mensajes de phishing que reclaman el pago inmediato de supuestas comisiones de red para liberar saldos, cuando en realidad tales cobros no existen.
Conocer de antemano el coste real de una transacción permite evitar caer en este tipo de engaños. Por ejemplo, en TRON cada envío de USDT requiere el consumo de Energy y Bandwidth. Si tu cuenta no cuenta con la cantidad requerida de estos recursos, la red procederá a quemar tus TRX para financiar la operación, lo que puede encarecer el trámite. Asimismo, transferir fondos a una dirección que ya posee USDT requiere menos Energy que hacerlo hacia una cuenta sin saldo previo, ya que la red necesita inicializar el registro del token. Comprender estas dinámicas te da el criterio necesario para detectar cuándo alguien te está cobrando de más.
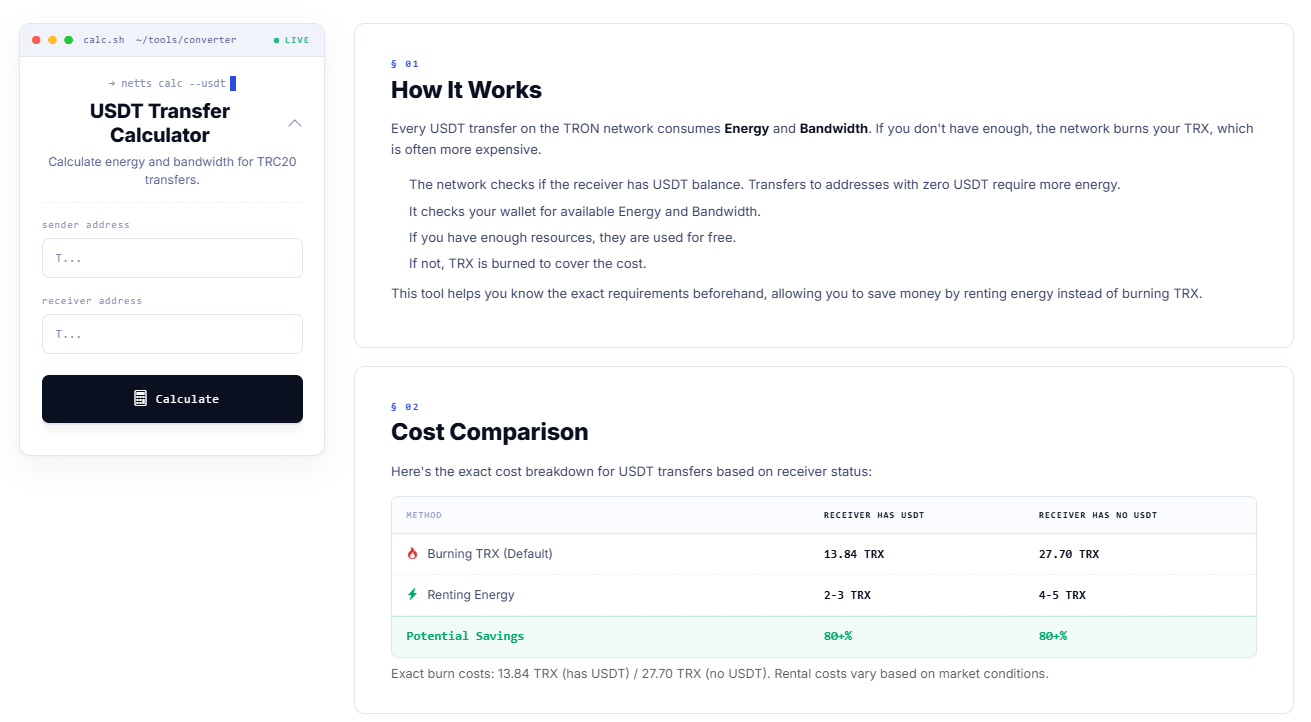
Herramientas como el Netts USDT Transfer Calculator te permiten calcular con total exactitud cuánta Energy y Bandwidth necesitará una transferencia concreta y evaluar si resulta más económico alquilar Energy que consumir tus propios TRX. Para quienes gestionan transacciones recurrentes de USDT o movilizan importes significativos, esto marca la diferencia entre operar con los costes mínimos posibles de USDT o terminar pagando el doble o más de lo estipulado. Al mismo tiempo, ofrece una referencia clara para comprobar si la tarifa exigida es legítima y no un recargo arbitrario ideado para extraer fondos de forma continuada. Aunque las calculadoras de costes no eliminan el fraude por sí solas, sí neutralizan una de las vías más comunes utilizadas para lucrarse a expensas de quienes desconocen el coste real de una transacción en la blockchain.