硬件钱包开箱焦虑:你的设备是否已被篡改?
硬件钱包可能在供应链环节遭到篡改。了解如何在加密资产被彻底盗走之前,识别受损设备。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
三年来,Marcus一直把他的加密资产存放在交易所的钱包里,一切运转如常,直到有一天他醒来发现交易所已暂停提币。没有任何提前警告,也没有提供任何解释,只有一条关于技术故障的通用公告,而且一连持续了数周。他的代币就在那里,显示在屏幕上,却完全无法触碰。他看得见余额,却根本动不了。
正是在那时,他下定决心购买硬件钱包;这并非出于多疑,因为眼睁睁看着属于自己的钱却无法动用,这种难受的感觉比彻底失去它还要糟糕。他直接在制造商官网上订购了一台Coldcard,为了尽快收到,他还额外支付了加急运费,随后便陷入了等待。
包裹寄到了,是一个贴着快递面单的普通棕色纸盒。里面的Coldcard包装盒看起来制作精良,有着光滑的硬纸板、清晰的印刷,以及覆盖在USB接口上的全息封条。然而,一种异样的感觉涌上心头。外层的热缩膜有一侧出现了细小的撕裂,刚好足以让他怀疑这个包装可能被打开过又重新封装过。尽管全息贴纸看起来没什么问题,但包装盒打开得相当轻松,就像粘合剂已经失效了一样。
他拿着盒子站在那里,试图做出决定。如果申请退货,他得再等上一周,还得通过客服沟通,解释虽然挑不出明确的毛病,但总觉得哪里不对劲。这听起来未免太神经过敏了,就像那种当客服礼貌地告知一切正常、劝他不要浪费大家时间时,某些人会说出的话。
于是他安慰自己,这肯定没什么大不了的。也许是快递员不小心摔了包裹,打开检查了一下里面有没有损坏。也许只是出厂时的封条没贴平整。无论如何,东西大概率是好的。他完成了初始化设置,生成了助记词,转入了代币,并决定不再胡思乱想。
他所做的这个选择——说服自己放弃最初怀疑的选择——本可能会让他失去一切。
篡改究竟是什么样的
硬件钱包被视为存储加密货币最安全的方式,因为私钥永远不会离开设备;私钥在安全芯片内部生成,交易在设备内部完成签名,即使你的电脑遭到入侵,攻击者也无法获取私钥。然而,这一切都建立在一个假设之上:设备本身没有受到任何篡改。
如果有人在钱包送达你手中之前拦截了它,他们就拥有充足的时间和隐蔽的环境来实施恶意操作,而你直到为时已晚才会察觉。他们可以用修改过的固件替换原有固件,一旦你生成助记词,该固件就会立即将其发送到远程服务器。他们可能会预先加载一段由他们自己控制的助记词,在这种情况下,当你以为自己正在设置一个全新的钱包时,实际上是将资金转入了一个他人可以访问的地址。他们甚至可以彻底更换安全芯片,换上一个外观一模一样但会生成可预测密钥的芯片。
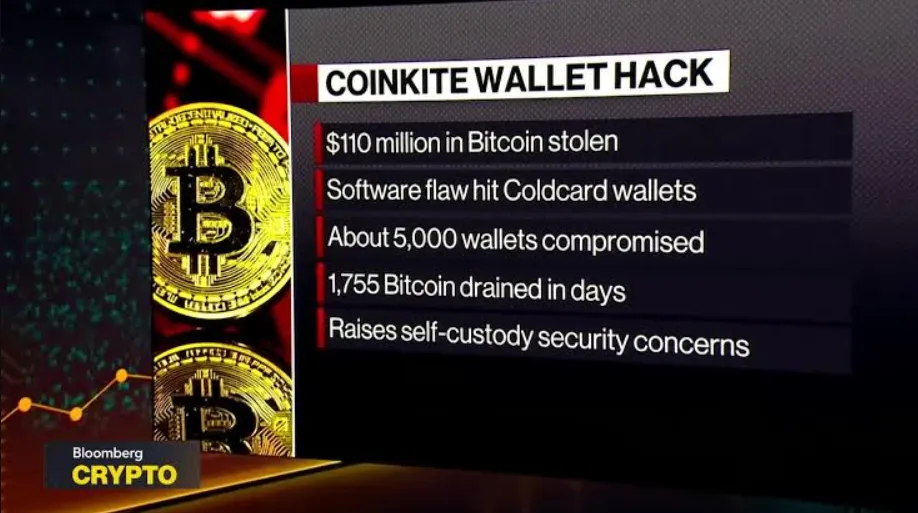
2026年Coldcard遭遇的黑客事件证明了此类漏洞是多么难以察觉。从7月开始,攻击者从从未连接过互联网的钱包中窃取了超过1,300枚Bitcoin——根据不同报道,其价值在8900万至1.3亿美元之间。问题不在于硬件本身,而在于固件;自2021年以来就存在一个漏洞,导致设备使用了可预测的随机性而非真正的熵,从而生成了脆弱的助记词。
这些钱包表面上运转良好;运行正常,界面也没有显示任何错误。然而,它们生成的助记词非常脆弱,攻击者无需接触设备,就能离线还原出私钥,随后通过协同链上交易提走资金。一个地址在四十一分钟内被洗劫一空,另一个地址损失了超过一百万美元。一些多年未曾动用过钱包的人醒来时,发现资产早已被掏空。
许多人开始质疑该漏洞是否是有意为之,特别是怀疑生产Coldcard的Coinkite公司是否暗中植入了后门,随后被他人发现并利用。虽然没有证据支持这一说法,但人们的质疑本身就表明:当你赖以保护资产的设备被证实已在暗中被攻破长达五年之久时,信任是多么容易瓦解。
供应链比你想象的更漫长
篡改并非始于包裹送达你门前的那一刻;它的发生要早得多。你手中的硬件钱包是复杂供应链的产物,其中涉及芯片制造商、固件开发人员、组装工厂、物流运输以及零售分销。在每一个环节,都有人可能实施恶意行为。
负责产生随机性并存储私钥的芯片,是由大多数人闻所未闻的半导体公司生产的。如果攻击者获得了进入代工厂或接触设计文件的权限,他们就可能制造出看似正规但带有后门的芯片。固件由开发人员编写,编译为二进制代码,然后在工厂烧录到设备中。如果有人入侵了构建服务器,或在软件更新期间植入了恶意代码,所有刷入了该固件的设备在开机那一刻起就已经沦陷。
随后,设备被装入包装,运往仓库,再次转运至配送中心,交由快递公司,最后放在你的门前。在整个流程的任何一个阶段,拥有物理接触权限的人都可以打开盒子,修改设备,重新封好包装并继续派送。如果他们手法足够细致,你将永远无从知晓。
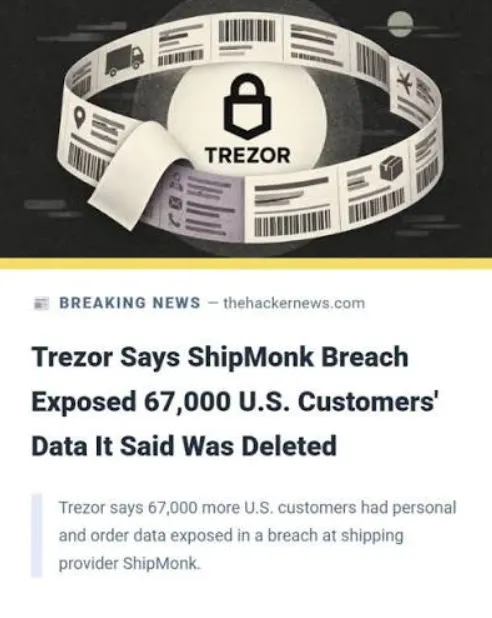
这绝非纸上谈兵。2026年8月,Trezor的物流合作伙伴ShipMonk遭到攻击,导致近一万四千名客户的姓名、地址和电子邮件地址遭到泄露。设备本身并未在此次数据泄露中受到影响,但攻击者得以精准获知哪些地址与硬件钱包相关联。这类信息极其危险,因为它使得针对特定地址寄送伪造的替换设备、锁定特定住宅进行入室盗窃,或向个人邮箱发送虚假安全警报成为可能。
就在那之前一个月,Trust Wallet的Chrome扩展程序通过Chrome网上应用店官方渠道遭到入侵,恶意代码通过受信渠道分发,在四十八小时内导致七百万美元被洗劫一空。供应链的概念不仅指硬件所经过的实体运输路线;它还包括你为了使用设备而下载的软件、下发新固件的更新服务器,以及托管钱包界面的应用商店。
只要其中任何一个环节被攻破,整条信任链就会崩溃,而直到你的余额归零之前,你都对此毫无察觉。
现实中篡改是如何发生的
篡改硬件钱包有几种已被充分记录的手段,各种方法在复杂度和可检测性上各不相同。
最简单的手段就是包裹拦截与重新封装。攻击者制作出同款钱包模型,小心翼翼地揭下防伪封条且不造成损坏,对设备进行修改,然后使用与原厂几乎毫无二致的替换全息贴纸重新封装。当包裹在运输过程中被拦截时,他们便将正品设备替换为改装过的设备。只要重新封装处理得当,大多数买家根本不会察觉;他们看到封条完好,就以为盒子从未被打开过,从而直接进行初始设置。
另一种手段是替换固件。某些硬件钱包支持固件更新,这虽有助于修复漏洞,但同时也引入了潜在的攻击面。拥有物理接触权限的攻击者可以将设备连接至电脑,将恶意固件刷入其中,然后拔出断开。设备依然会像平时一样正常运行,但此时它运行的代码要么会窃取助记词,要么会在交易过程中篡改收款地址。一些钱包(例如Tangem)采用不可升级的固件来杜绝这种攻击。其弊端在于设备制造出厂后无法修复任何缺陷,但攻击面确实得以大幅缩减。
第三种方法涉及硬件元件替换。这种方式难度更大,需要更高的专业技术水平,但如果不进行精细的物理检测,也几乎不可能被发现。实施此类攻击需要拆开设备,取出安全元件或随机数生成芯片,并替换为能够产生可预测结果的仿制品。由于改装芯片在设计上能够正确响应认证请求,因此该设备可以通过所有的软件检测。发现它的唯一途径是在高倍放大镜下仔细检查芯片,或对生成的助记词进行熵值测试。
第四种方法是预植助记词。攻击者在他们自己控制的设备上生成一段助记词,然后将受感染的钱包配置为直接使用该助记词。当你在设置钱包时,系统会直接跳过实际的生成步骤,而是将预先植入的助记词展示出来,就像它是刚刚全新生成的一样。你把它记录下来,坚信没有其他人知道,随后把资金存入了攻击者早已控制的地址。如果你知道其中的防范要点,这种手段会相对容易识别,因为除非你明确选择生成助记词,否则设备绝不应该直接展示一段现成的助记词。然而,如果你是硬件钱包的新手且不熟悉设置流程,你可能会误以为这很正常。
Coldcard事件则属于另一种形式:它涉及一个非故意的后门。削弱了助记词生成强度的固件缺陷并不是攻击者有意植入的;它是伴随每台设备出厂并潜伏了长达五年的编程错误。但其结果完全相同:本应生成不可预测助记词的钱包,生成的却是可以被离线暴力破解的助记词。攻击者根本不需要接触设备本身;他们只需要知道该缺陷的存在,然后进行必要的计算即可。
令人感到不安的是,在这种情况下,人们通常认为由于始终联网而安全性较低的热钱包,反而成了更安全的选择。一个使用标准软件库生成真正随机助记词的热钱包,就不会受到低熵问题的困扰。反观客户特意多花钱购买、本应更加安全的硬件钱包,却引入了一个原本根本不存在的漏洞。
当信任不足以保障安全时,如何做好自我保护
那么,如果你无法完全信任供应链、固件,甚至无法完全信任设备内置的随机数生成器,你该怎么办?
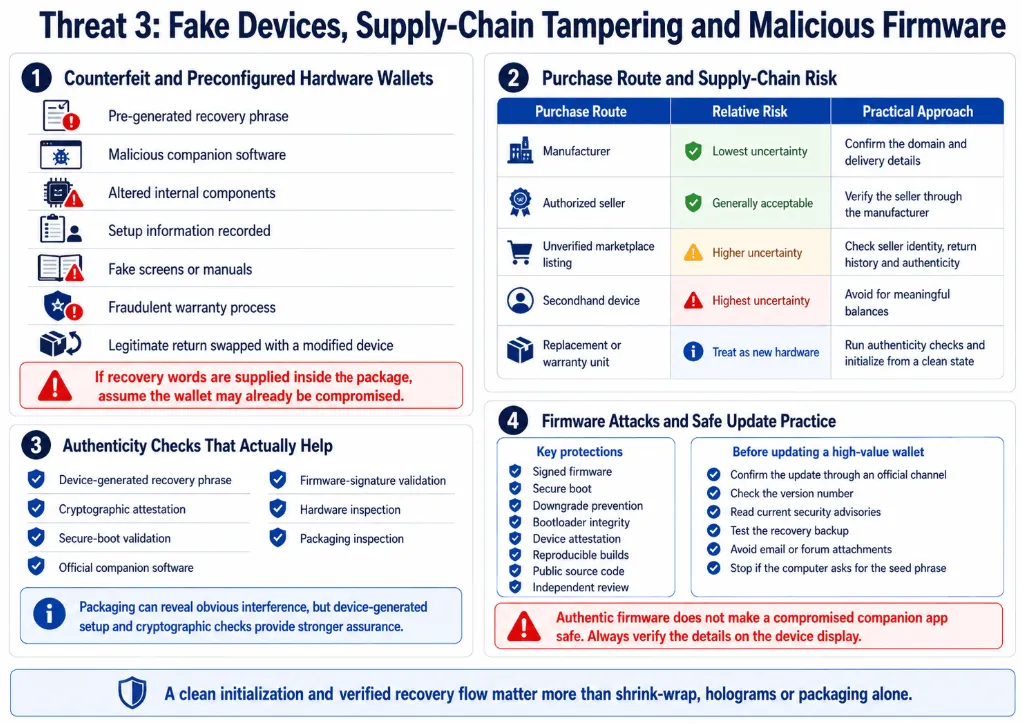
1 建议直接从制造商处购买,不要通过第三方转销商或在线交易平台购买;如果亚马逊或eBay上的硬件钱包在低价抛售,这点省下的钱根本抵不上其所蕴含的风险。虽然在制造商明确列出授权转销商的情况下可以考虑,但直接购买始终是首选。
2. 在开箱之前,仔细检查包装。检查防揭封条、全息贴纸和原厂封箱胶带。确保包装与制造商提供的官方图片一致。如果封条看起来有破损、粘合剂看起来发虚,或有任何异常之处,请立即停下来拍照留证,并联系客服。
3. 使用密码学证明来验证设备真伪;大多数现代硬件钱包都配备了正品设备校验功能,该功能通过连接制造商服务器来确认安全元件是否真实。连接设备时,请立即执行此项检查,然后再生成任何密钥。如果检查未通过或应用程序未提供该选项,这就是危险信号。
4. 切勿使用任何附带预配置助记词或已经完成设置的设备。正品硬件钱包在初次使用时必然会要求你自主生成助记词。如果设备要求你使用并非由你生成的助记词,请直接认定该设备已被篡改。
5. 如果钱包支持,请手动添加额外的熵。例如,像Coldcard等特定设备允许你掷骰子,并将结果引入助记词生成流程。这确保了即使设备自带的随机性较差,掷骰子引入的不可预测因素也是攻击者无法复现的。如果钱包具备此功能,务必充分利用。
6. 先从小额测试开始;切勿一次性将所有投资组合转移到新钱包中。转入一笔微不足道的金额,等待一天,然后尝试将其转至其他地方。如果操作成功,再逐步增加金额。虽然这不能防范所有潜在的攻击,但万一出现差错,它可以将你的风险敞口降至最低。
7. 确保固件保持最新状态,但必须通过密码学验证来核验更新。固件更新均由制造商进行签名,你的钱包软件在执行更新前应验证该签名。如果软件未验证签名,或者更新过程看起来很反常,请暂停操作并核实其他用户是否也反馈了相同的问题。
然而,还有一个更为根本的难题是核对清单无法解决的:你必须信任一台负责生成并保护私密的机器,这些私密信息决定了对不可逆转资金的访问权,而这台机器源于一条你无法审视的供应链,运行着你读不懂的固件,并使用着内部细节被列为商业机密的芯片。归根结底,盲注式的信任在所难免,而你能做的,仅仅是减少这种信任可能遭到背叛的薄弱环节。
我们真正保护的是什么
开箱焦虑并非源于人们的疑神疑鬼;相反,它源于犯错后果的不可逆转性。对于硬件钱包而言,如果它被篡改而又未被察觉,你的资金就将彻底化为乌有,而且没有任何客服电话可以求助。银行不会撤销交易,也没有任何保险会赔偿损失。钱没了,窃取者依旧匿于暗处。
正是这种不可逆性,使得选择忽略心中的疑虑变得如此危险。Marcus看着撕裂的热缩膜并认定它无关紧要,这一事实表明,他在退货的繁琐麻烦与失去一切的巨大风险之间做出了权衡。在大多数情况下,热缩膜破损只是因为包裹被摔了一下。在大多数情况下,封条看起来奇怪只是因为制造公差不够完美。在大多数情况下,确实什么都不会发生。
但并非所有情况皆是如此。而且一旦意外降临,它绝不会露出任何蛛丝马迹。钱包运转良好。界面一切正常,代币转账顺畅无阻。直到几个月后的某个清晨,余额突然归零。到了那个时候,既无真凭实据,也无法证明到底发生了什么,更没有任何补救的可能。
那些蒙受了超过一亿美元损失的人们并没有忽视任何警告信号,因为根本就没有信号。设备多年来的运行表现完全符合预期。漏洞隐匿无形且直接深植于固件之中,只有当你明确知晓要在代码中寻找什么时才能发现。其中一些人至今仍在怀疑这是否是有意为之、公司内部是否有人知情,抑或整件事本就是一场长线的骗局。
对于一个钱包被掏空的人来说,答案已经毫无意义;无论被黑是因为恶意攻击、纯属意外,还是源于供应链篡改,最终的结果毫无二致。这就是为什么即便做对了每一个步骤,焦虑感依然挥之不去的原因。因为把所有步骤都做对也未必就万无一失,而唯一能验证结果的确切方法,唯有等待,看看你的钱明天是否还在那里。
Marcus的运气还算不错;他的钱包完好无损,热缩膜上的裂缝确实只是运输途中的粗暴装卸造成的。然而,他有时仍会回想起自己站在厨房里拿着盒子、权衡是否该相信它的那一刻。他不禁暗想,自己当初距离万劫不复究竟有多近,以及下一次,自己是否还能敏锐地察觉异常。
即使你确实成功设置了钱包,接下来还有实际使用的问题。每笔交易都会产生成本,这要么是Bitcoin网络手续费,要么在TRON网络上转账稳定币时,体现为执行转账所需的Energy和Bandwidth。许多人并未意识到,直接燃烧TRX与租赁资源之间的成本差距到底有多大。
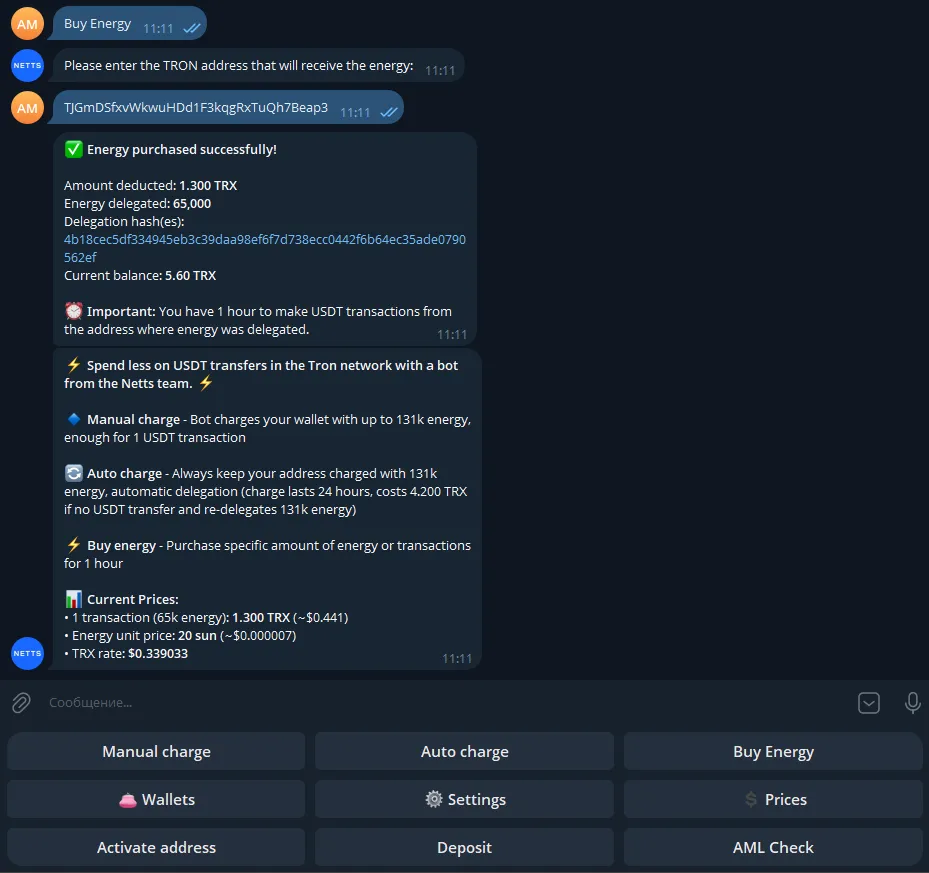
在TRON网络上,每一次USDT转账都会消耗Energy;如果你的Energy不足,网络就会直接扣除你的TRX来抵扣费用,而这最终会导致极高的成本。更好的方法是通过允许你在固定期限内租赁资源的服务,提前充值TRON Energy。这正是Netts Energy Charge Bot等工具大显身手之处,它能让你在转账前补充TRON gas,使你享受到最优惠的TRON Energy费率,而不必以极高的消耗率燃烧TRX。对于经常转账稳定币的用户来说,这意味着不必再支付双倍费用,只需支付交易本身的实际成本即可。该Bot可用于单次充值、为保持活跃的钱包自动续费,或按指定额度批量购买Energy。虽然这只是一种细节上的优化,但在TRON gas费处于高位且你需要频繁转账时,这些细微的节省累积起来将是一笔可观的数目。