قلق فتح علبة المحفظة الباردة: هل تم التلاعب بجهازك؟
يمكن التلاعب بالمحافظ الباردة عبر سلسلة التوريد. تعرّف على كيفية اكتشاف الأجهزة المخترقة قبل أن تُسرق عملاتك الرقمية إلى الأبد.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
على مدار ثلاث سنوات، احتفظ ماركوس بعملاته الرقمية في محافظ على إحدى منصات التداول، وكان كل شيء يسير على ما يرام حتى اليوم الذي استيقظ فيه ليكتشف أن المنصة قد أوقفت عمليات السحب. لم يكن هناك أي تحذير مسبق ولا أي تفسير، بل مجرد رسالة عامة تفيد بوجود صعوبات تقنية استمرت لأسابيع. كانت عملاته هناك، تظهر على الشاشة، ولكن يتعذر الوصول إليها تماماً. كان بإمكانه رؤية الرصيد دون أن يتمكن من التصرف فيه.
حينها اتخذ قراره بشراء محفظة أجهزة صلبة (Hardware Wallet)؛ لم يكن ذلك بدافع الهوس، فالشعور السيئ بمشاهدة أموالك دون القدرة على الوصول إليها أسوأ من عدم امتلاكها على الإطلاق. قدّم طلباً لشراء جهاز Coldcard مباشرة من الموقع الرسمي للشركة المصنعة، ودفع مبلغاً إضافياً للشحن السريع، ثم انتظر.
وصل الطرد في صندوق كرتوني بني بسيط ملصق عليه ملصق الشحن. وبدا الصندوق الداخلي لجهاز Coldcard مصنوعاً باحترافية، بورق مقوى لامع، وطباعة نظيفة، وختم ثلاثي الأبعاد (هولوغرام) يغطي منفذ USB. ومع ذلك، شعر بشيء من الريبة؛ فالغلاف البلاستيكي الحراري الخارجي كان به تمزق صغير على أحد الجوانب، ملحوظ بدرجة تكفي لجعل الشك يساوره بأن العبوة ربما فُتحت ثم أُعيد إغلاقها. ورغم أن الملصق الهولوغرامي بدا سليماً، إلا أن الصندوق انفتح بسهولة بالغة، وكأن المادة اللاصقة قد ضعفت.
وقف ممسكاً بالصندوق وهو يحاول حسم قراره؛ فلو قام بإرجاعه، سيضطر للانتظار أسبوعاً آخر والتواصل مع خدمة العملاء ليشرح لهم أنه لا يوجد خطأ مؤكد، ولكن الأمور لا تبدو على ما يرام فحسب. كان ذلك سيبدو نوعاً من الشك المفرط وغير المبرر، وهو بالتحديد ما قد يقوله شخص بينما يخبره ممثل الدعم بلباقة أن كل شيء على ما يرام وأنه يهدر وقت الجميع.
لذا أقنع نفسه بأنه لا يوجد شيء يدعو للقلق؛ فربما أسقطه عامل التوصيل وتفقد ما بداخله للتأكد من عدم تلفه، أو ربما كان ختم المصنع غير محكم تماماً فحسب. في كل الأحوال، كان الجهاز في الغالب سليماً. أتم عملية الإعداد، وأنشأ عبارة الاسترداد (Seed Phrase)، وحوّل عملاته، وقرر التوقف عن القلق.
هذا القرار الذي اتخذه — عندما تجاهل الشكوك التي راودته في البداية — كان من الممكن أن يفقده كل ما يملك.
كيف يبدو التلاعب في الواقع
تُعتبر محافظ الأجهزة الصلبة الوسيلة الأكثر أماناً لتخزين العملات الرقمية لأن المفاتيح الخاصة لا تغادر الجهاز أبداً؛ إذ يتم إنشاؤها داخل شريحة آمنة، وتوقيع المعاملات يتم محلياً بداخل الجهاز، حتى لو تعرض حاسوبك للاختراق فلن يتمكن المهاجم من الوصول إلى المفاتيح. ومع ذلك، يرتكز هذا بالكامل على افتراض مسبق بأن الجهاز نفسه لم يتم العبث به.
إذا اعترض شخص ما المحفظة قبل أن تصل إليك، فسيكون لديه الوقت والخصوصية الكافيان لتنفيذ إجراءات لن تلاحظها إلا بعد فوات الأوان. يمكنهم استبدال البرمجيات الثابتة (Firmware) بنسخة معدلة ترسل عبارة الاسترداد إلى خادم بعيد فور إنشائها، أو قد يقومون مسبقاً بتحميل عبارة استرداد يتحكمون بها، وحينها تظن أنك تقوم بإعداد محفظة جديدة بينما تقوم فعلياً بنقل أموالك إلى عنوان يملكون حق الوصول إليه. بل يمكنهم حتى استبدال الشريحة الآمنة بالكامل بأخرى مطابقة شكلياً ولكنها تُنتج مفاتيح يمكن التنبؤ بها مسبقاً.
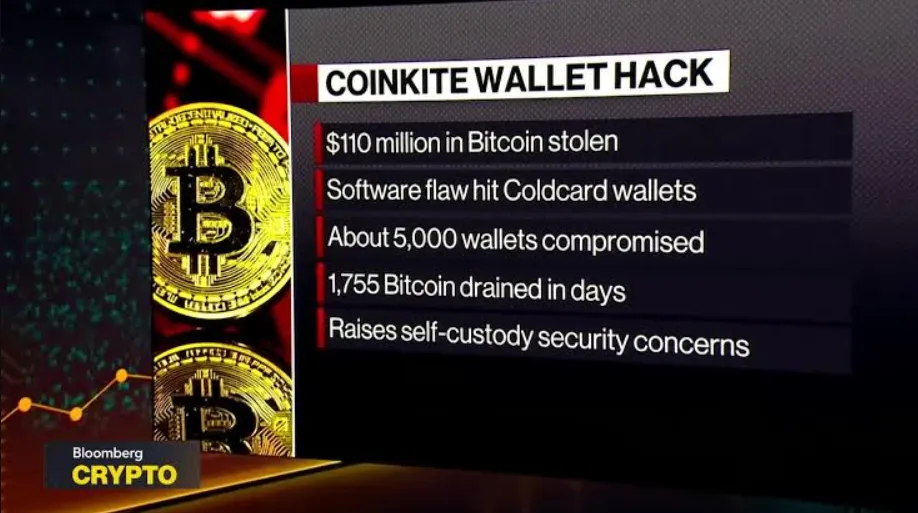
وقد أظهر اختراق أجهزة Coldcard في عام 2026 مدى صعوبة اكتشاف مثل هذا النوع من الثغرات. فبدءاً من شهر يوليو، سحب المهاجمون أكثر من 1,300 Bitcoin — بقيمة تراوحت بين 89 و130 مليون دولار وفقاً لتقارير مختلفة — من محافظ لم تتصل قط بالإنترنت. لم تكن المشكلة في العتاد الصلب، بل في البرمجيات الثابتة؛ حيث وُجد خطأ برمجي منذ عام 2021 جعل الجهاز ينشئ عبارات استرداد ضعيفة بالاعتماد على عشوائية يمكن التنبؤ بها بدلاً من الإنتروبيا الحقيقية.
كانت المحافظ تبدو وكأنها تعمل على أكمل وجه؛ تؤدي وظائفها بشكل طبيعي وواجهة المستخدم لا تُظهر أي أخطاء. ولكن العبارات التي تم إنشاؤها كانت ضعيفة لدرجة مكنت المهاجم من إعادة بناء المفاتيح الخاصة دون اتصال بالإنترنت (Offline) ودون الحاجة للمس الأجهزة، ثم سحب الأموال عبر معاملات منسقة على البلوكتشين (On-chain). أُفرغ أحد العناوين بالكامل في غضون إحدى وأربعين دقيقة، وخسر آخر أكثر من مليون دولار. واستيقظ مستخدمون لم يلمسوا محافظهم منذ سنوات ليكتشفوا أنها نُهبت تماماً.
بدأ عدد من الأشخاص يتساءلون عما إذا كان هذا الخطأ البرمجي متعمداً، طارحين فرضية أن شركة Coinkite، المصنعة لمحفظة Coldcard، قد زرعت باباً خلفياً سرياً جرى اكتشافه واستغلاله لاحقاً. ورغم عدم وجود أي دليل يثبت تلك الفرضية، إلا أن مجرد طرح هذا التساؤل يوضح مدى سهولة انهيار الثقة حين يتضح أن جهازاً ائتمنته على حماية أموالك كان مخترقاً في صمت طوال خمس سنوات كاملة.
سلسلة التوريد أطول بكثير مما تتخيل
لا يبدأ التلاعب لحظة وصول الصندوق إلى باب منزلك، بل يبدأ قبل ذلك بكثير. إن المحفظة الباردة التي تمسكها بيدك هي ثمرة سلسلة توريد معقدة تضم مصنعي الشرائح الإلكترونية، ومطوري البرمجيات الثابتة، ومصانع التجميع، والشركات اللوجستية والشحن، وموزعي التجزئة. وفي كل حلقة من هذه السلسلة، تتاح فرصة لأي طرف لتنفيذ نشاط خبيث.
الشرائح التي تُولّد العشوائية وتُخزن مفاتيحك تُصنّعها شركات أشباه موصلات لا يعرف معظم الناس عنها شيئاً. فإذا تمكن مهاجم من التسلل إلى مسبك التصنيع أو ملفات التصميم، فقد يُنتج شريحة تبدو أصلية لكنها تحوي باباً خلفياً. أما البرمجيات الثابتة فيبرمجها المطورون، وتُترجم إلى كود ثنائي (Binary Code)، ثم تُحمّل على الأجهزة داخل المصنع. ولو اخترق شخص ما خادم البناء (Build Server) أو دس كوداً خبيثاً أثناء تحديث البرنامج، فستُصبح كافة الأجهزة المزودة بتلك البرمجيات مخترقة فور تشغيلها لأول مرة.
بعد ذلك، يُوضع الجهاز في علبة، ويُرسل إلى المستودع، ثم يُشحن إلى مركز توزيع، ويسلّم إلى شركة توصيل، ليصل أخيراً إلى عنوانك. في أي مرحلة من هذه المراحل، يستطيع أي شخص يمتلك حق الوصول المادي إليه أن يفتح الصندوق، ويجري تعديلات على الجهاز، ويعيد إغلاق العلبة بإحكام ثم يرسلها في طريقها. وإذا تم الأمر باحترافية، فلن تكتشف ذلك أبداً.
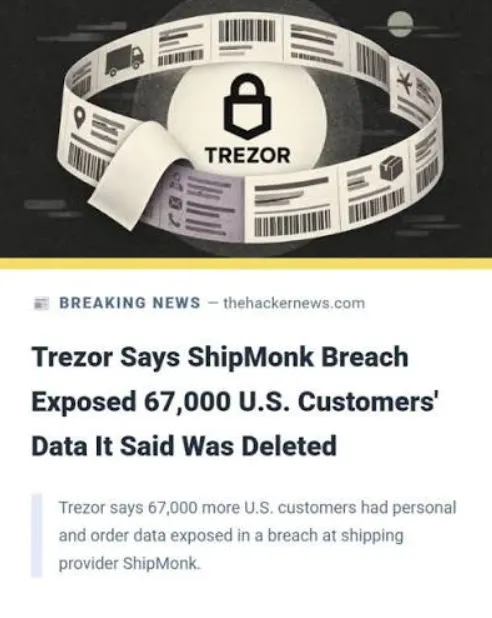
هذا ليس مجرد كلام نظري؛ ففي أغسطس 2026، تعرضت شركة ShipMonk، شريك الشحن لشركة Trezor، لاختراق أدى إلى تسريب أسماء وعناوين وبيانات البريد الإلكتروني لما يقرب من أربعة عشر ألف عميل. لم تتأثر الأجهزة نفسها بالاختراق، لكن المهاجمين عرفوا بدقة العناوين الفعلية المرتبطة بمالكي محافظ الأجهزة الصلبة. وتعد هذه البيانات خطيرة للغاية، إذ تسمح بإرسال جهاز بديل مزيف إلى عنوان محدد، أو استهداف المنازل بغرض السرقة الجسدية، أو إرسال تنبيهات أمنية احتيالية إلى البريد الإلكتروني للضحية.
وقبل ذلك بشهر، تم اختراق إضافة متصفح Chrome الخاصة بـ Trust Wallet عبر متجر Chrome Web Store الرسمي، حيث نُشر كود خبيث عبر قناة معتمدة وموثوقة، مما أسفر عن سرقة سبعة ملايين دولار خلال ثمان وأربعين ساعة فقط. مفهوم سلسلة التوريد لا يقتصر على المسار المادي الذي يسلكه العتاد؛ بل يمتد ليشمل البرامج التي تقوم بتنزيلها للتعامل مع الجهاز، وخوادم التحديثات التي ترسل البرمجيات الثابتة، ومتاجر التطبيقات التي تستضيف واجهات المحافظ.
وبمجرد اختراق أي حلقة من هذه الحلقات، تصبح السلسلة بأكملها في خطر، ولن تدرك الأمر حتى يصبح رصيدك صفراً.
كيف يحدث التلاعب على أرض الواقع
هناك عدة أساليب موثقة للتلاعب بمحافظ الأجهزة الصلبة، تتفاوت في مستوى تعقيدها وصعوبة رصدها.
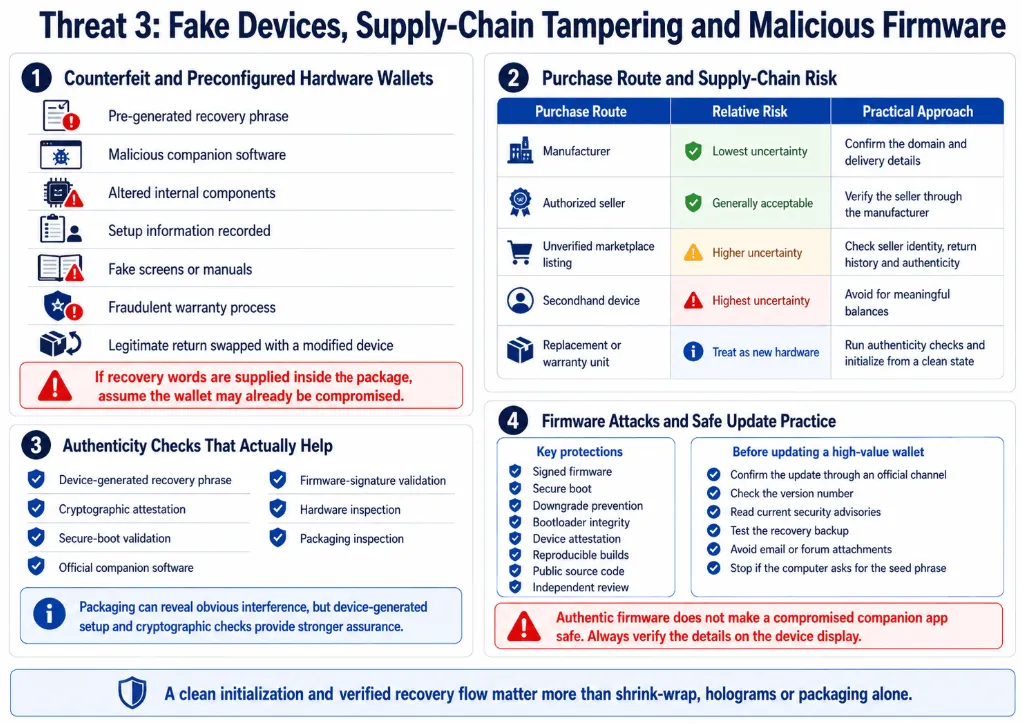
أبسط هذه الطرق هو اعتراض الشحنة وإعادة إغلاقها بإحكام. يُحضر المهاجم الطراز نفسه من المحفظة، ويزيل ملصقات الأمان الحساسة للتلاعب دون إتلافها، ثم يُعدل الجهاز، ويغلقه بملصقات هولوغرامية بديلة تكاد تطابق الأصلية تماماً. وعند اعتراض الطرد أثناء النقل، يستبدلون الجهاز الأصلي بالجهاز المعدل. وما دامت عملية إعادة التغليف تمت بدقة، فلن يلاحظ غالبية المشترين أي فارق؛ يرون الختم، ويعتقدون أن الصندوق لم يُفتح قط، ويمضون قدماً في خطوات الإعداد.
الخيار الآخر هو استبدال البرمجيات الثابتة. توفر بعض محافظ الأجهزة إمكانية تحديث البرامج الثابتة، وهو أمر ممتاز لإصلاح الأخطاء، لكنه في الوقت ذاته يخلق نقطة هجوم محتملة. يستطيع مهاجم لديه وصول مادي للجهاز توصيله بحاسوب، وتثبيت برمجيات ثابتة خبيثة، ثم فصله مجدداً. يستمر الجهاز في العمل بشكل طبيعي، لكنه يُشغل كوداً خبيثاً إما لسرقة عبارة الاسترداد أو لتعديل عنوان الاستلام أثناء المعاملات. وتستخدم بعض المحافظ، مثل Tangem، برمجيات ثابتة غير قابلة للترقية تجنباً لمثل هذا النوع من الهجمات؛ والعيب هنا هو تعذر إصلاح أي أخطاء لاحقة بعد التصنيع، إلا أن مساحة الهجوم تتقلص بشكل كبير.
أما الطريقة الثالثة فتعتمد على استبدال المكونات المادية. هذه الطريقة أكثر تعقيداً وتتطلب مستوى عالياً من الخبرة التقنية، وتكاد تستحيل ملاحظتها دون فحص فيزيائي دقيق ومجهري. يتطلب الهجوم فتح الجهاز ونزع عنصر الأمان (Secure Element) أو شريحة توليد الأرقام العشوائية واستبدالها بنسخة معدلة تُنتج نتائج متوقعة. وبما أن الشريحة المعدلة مصممة للرد بشكل صحيح على طلبات التحقق البرمجي (Attestation Requests)، فسوف يجتاز الجهاز جميع الاختبارات البرمجية بنجاح؛ والسبيل الوحيد لاكتشافها هو الفحص الدقيق للشريحة تحت عدسة مكبرة أو إجراء اختبارات إنتروبيا على العبارات المولدة.
الطريقة الرابعة هي التثبيت المسبق لعبارة الاسترداد. يقوم المهاجم بإنشاء عبارة استرداد على جهاز يتحكم به، ثم يُهيئ المحفظة المخترقة لاستخدام تلك العبارة. وعند البدء بإعداد المحفظة، يتخطى المعالج خطوة التوليد الحقيقية ويظهر العبارة المحملة مسبقاً وكأنها أُنشئت للتو. تقوم بتدوينها ظناً منك أنك الوحيد الذي يعلم بها، ثم تودع أموالك في عناوين يتحكم بها المهاجم بالفعل. من السهل اكتشاف هذه الحيلة إذا كنت على دراية بما يجب البحث عنه، فالجهاز لا يجب أبداً أن يعرض لك عبارة جاهزة إلا إذا طلبت صراحة توليد عبارة جديدة. ولكن إذا كنت حديث العهد بمحافظ الأجهزة ولا تعرف خطوات الإعداد القياسية، فقد تظن أن هذا الأمر طبيعي.
أما حالة Coldcard فتنتمي لنوع مختلف تماماً: باب خلفي غير مقصود. فالخلل البرمجي الذي أضعف توليد العبارات لم يُزرع عمداً بواسطة مهاجم، بل كان خطأ برمجياً تواجد في كل الأجهزة وظل قائماً لخمس سنوات. ومع ذلك كانت النتيجة واحدة: محافظ كان يُفترض أن تولد عبارات غير قابلة للتنبؤ، أنتجت عبارات يمكن كسرها عبر التخمين الشامل بدون اتصال بالإنترنت (Brute-forced offline). لم يكن المهاجم بحاجة للمس الجهاز مطلقاً، بل كان يكفيه معرفة وجود الخلل وإجراء الحسابات المطلوبة فحسب.
والمثير للقلق هنا هو أن المحافظ الساخنة (Hot Wallets) — التي يصنفها الناس كأقل أماناً بسبب اتصالها المستمر بالإنترنت — كانت في هذا السيناريو هي الخيار الأكثر أماناً؛ فالمحفظة الساخنة التي تستخدم عبارة عشوائية حقيقية مولدة عبر مكتبات برمجية قياسية لم تكن لتعاني من مشكلة نقص الإنتروبيا. بينما محفظة الأجهزة، التي دفع المستخدمون مبالغ إضافية لشرائها خصيصاً بحثاً عن أعلى معايير الأمان، قد أدخلت ثغرة أمنية لم تكن لتوجد لولا ذلك.
كيف تحمي نفسك عندما لا تكفي الثقة وحدها
ما الذي يمكنك فعله إذا لم يكن بإمكانك الوثوق الكامل بسلسلة التوريد، أو البرمجيات الثابتة، أو حتى مُولّد الأرقام العشوائية داخل جهازك؟
1. يُنصح دائماً بالشراء مباشرة من موقع الشركة المصنعة وتجنب وسطاء الطرف الثالث أو منصات البيع عبر الإنترنت؛ فإذا كانت محافظ الأجهزة تُباع على Amazon أو eBay بسعر مخفض، فإن هذا التوفير لا يبرر المخاطرة إطلاقاً. ورغم إمكانية الاعتماد على الموزعين المعتمدين المدرجين صراحة في موقع الشركة، إلا أن الشراء المباشر يبقى الخيار الأفضل.
2. قبل فتح العلبة، افحص التغليف بعناية بالغة. ابحث عن أختام كشف التلاعب (Tamper-evident seals)، والملصقات الهولوغرامية، والشرائط اللاصقة الخاصة بالمصنع. تأكد من مطابقة التغليف للصور الرسمية المنشورة على موقع الشركة. وإذا بدا لك الختم متضرراً، أو ظهرت المادة اللاصقة ضعيفة، أو شعرت بأي خلل مريب، فتوقف فوراً والتقط صوراً توثيقية قبل التواصل مع الدعم الفني.
3. استخدم المصادقة التشفيرية (Cryptographic Attestation) للتحقق من الجهاز؛ إذ تمتلك معظم المحافظ الحديثة خاصية التحقق من أصالة الجهاز عبر الاتصال بخوادم المصنع للتأكد من موثوقية الشريحة الآمنة. بمجرد توصيل الجهاز، قم بإجراء هذا الفحص مباشرة قبل إنشاء أي مفاتيح. وإذا فشل الفحص أو لم يقدم التطبيق هذا الخيار، فهذه علامة خطر واضحة.
4. تجنب تماماً استخدام أي جهاز يأتي بعبارة استرداد معدة مسبقاً أو تم إكمال خطوات إعداده بالفعل. تطلب منك المحافظ الأصلية إنشاء العبارة للمرة الأولى بنفسك؛ فإذا طلب منك الجهاز استخدام عبارة لم تنشئها بيدك، فاعتبره مخترقاً في الحال.
5. قم بإضافة إنتروبيا خارجية إضافية إذا كانت المحفظة تدعم ذلك؛ إذ تتيح بعض الأجهزة، مثل Coldcard، إمكانية استخدام رميات النرد ودمج نتائجها في عملية توليد عبارة الاسترداد. هذا يضمن أنه حتى لو كانت عشوائية الجهاز رديئة، فإن رميات النرد ستضفي قدراً من العشوائية يستحيل على أي مهاجم محاكاته. إذا كانت محفظتك تدعم هذه الميزة، فاحرص على استخدامها.
6. ابدأ بتجربة مبالغ صغيرة ولا تنقل محفظتك الاستثمارية بالكامل إلى الجهاز الجديد دفعة واحدة؛ قم بإرسال مبلغ زهيد جداً، وانتظر يوماً، ثم جرّب إرساله إلى مكان آخر. وإذا تمت المعاملة بنجاح، ارفع المبلغ تدريجياً. ورغم أن هذا لا يحميك من كافة أشكال الهجمات، إلا أنه يحد من خسائرك في حال حدوث أي خطأ.
7. احرص على تحديث البرمجيات الثابتة، ولكن تحقق من التحديثات باستخدام التوقيعات التشفيرية. تكون التحديثات موقعة رقمياً من الشركة المصنعة، ويجب أن يتحقق برنامج المحفظة من صحة التوقيع قبل التثبيت. وإذا لم يتحقق البرنامج من التوقيع أو بدت آلية التحديث مريبة أو غير معتادة، فتوقف وتحقق مما إذا كان المستخدمون الآخرون يبلغون عن المشكلة نفسها.
هناك معضلة أعمق لا تستطيع قوائم الفحص معالجتها: أنت مضطر في النهاية إلى وضع ثقتك في آلة تُنشئ وتحمي الأسرار التي تتيح التصرف في أموال تنتقل بلا رجعة؛ آلة هي نتاج سلسلة توريد لا يمكنك تتبعها، وتعمل ببرمجيات لا تستطيع قراءة كودها، وتستخدم شرائح الكترونية تعد تفاصيلها الداخلية أسراراً تجارية. في نهاية المطاف، تصبح الثقة أمراً لا مفر منه، وكل ما بوسعك فعله هو تقليص النقاط التي يمكن أن تُخترق هذه الثقة عندها.
ما الذي نحميه حقاً؟
لا ينبع القلق المصاحب لفتح علبة المحفظة من مجرد وساوس غير عقلانية؛ بل يرجع إلى حقيقة أن عواقب الخطأ هنا لا يمكن تصحيحها نهائياً. ففي عالم المحافظ الباردة، إذا تعرض جهازك للتلاعب ولم ترصد ذلك، فستفقد أموالك ولن تجد رقم خدمة عملاء لتتصل به؛ فلن تعكس البنوك المعاملة، ولن تعوضك أي شركة تأمين عن الخسارة، فالأموال تذهب ويبقى السارق مجهولاً.
هذه الحتمية هي ما يجعل قرار التغاضي عن أي شك أمراً شديد الخطورة. إن الموقف الذي نظر فيه ماركوس إلى الغلاف البلاستيكي الممزق وافترض أنه مجرد أمر تافه يوضح كيف كان يقارن عناء إرجاع المنتج بمخاطرة خسارة كل شيء. في معظم الحالات، يتمزق التغليف بسبب سقوط الصندوق لا أكثر، وفي معظم الحالات يبدو الختم غريباً بسبب هوامش التصنيع، وفي معظم الحالات لا يحدث أي مكروه.
ولكن ليس في كل الحالات. وعندما يقع المحظور، فإنه لا يُفصح عن نفسه فوراً؛ فالمحفظة تعمل كما ينبغي، والواجهة لا تعطي أي إنذار، والعملات تُنقل بكل سلاسة. ثم في صباح أحد الأيام، بعد أشهر طويلة، تكتشف أن الرصيد أصبح صفراً. وحينها، لن تجد دليلاً، ولا وسيلة لإثبات ما حدث، ولا قدرة على اتخاذ أي إجراء استردادي.
إن الضحايا الذين تكبدوا خسائر تجاوزت مئة مليون دولار لم يتجاهلوا إشارات التحذير، بل لم تكن هناك أي إشارات على الإطلاق؛ فالأجهزة ظلت تؤدي مهامها بدقة لسنوات طويلة، وكانت الثغرة خفية ومغروسة مباشرة داخل البرمجيات الثابتة، ولا يمكن رصدها إلا لمن يدرك بدقة ما يبحث عنه في الكود البرمجي. وما زال بعض هؤلاء يتساءلون عما إذا كان الأمر متعمداً، أو أن أحداً داخل الشركة كان يعلم بالأمر، أو ما إذا كانت العملية برمتها احتيالاً مخططاً له على المدى الطويل.
بالنسبة لشخص فقد كل أمواله، لا يُحدث الجواب أي فارق؛ فسواء كان الاختراق ناجماً عن خبث متعمد، أو نتج عن حادث عرضي، أو وقع عبر هجوم على سلسلة التوريد، فالنتيجة تظل واحدة. وهذا هو السبب في استمرار القلق حتى بعد اتباع كافة الإرشادات الصحيحة؛ لأن القيام بكل الخطوات بدقة ليس كافياً دائماً، والسبيل الوحيد للتأكد هو أن تنتظر لترى إن كانت أموالك ستبقى مكانها غداً أم لا.
كان الحظ حليفاً لماركوس؛ فمحفظته كانت سليمة، ولم يكن تمزق التغليف سوى نتيجة معالجة خشنة أثناء الشحن. ومع ذلك، تعود به الذاكرة أحياناً إلى تلك اللحظة في مطبخه وهو يمسك بالصندوق محتاراً إن كان عليه الوثوق به أم لا، ويتساءل كم كان قريباً من ارتكاب خطأ فادح، وهل سيكون حذراً وسريع البديهة بما يكفي لملاحظة الخطر في المرة القادمة.
وحتى لو نجحت في إعداد المحفظة بشكل صحيح، فإن مسألة استخدامها الفعلي تبقى قائمة؛ فكل معاملة ترتبط بتكلفة، سواء كانت رسوم شبكة Bitcoin أو، في حالة تحويل العملات المستقرة على TRON، استهلاك Energy وBandwidth اللازمين لإتمام المعاملة. يجهل الكثيرون مقدار التفاوت في هذه التكاليف اعتماداً على ما إذا كنت تستهلك TRX بالحرق المباشر أو تقوم باستئجار الموارد.
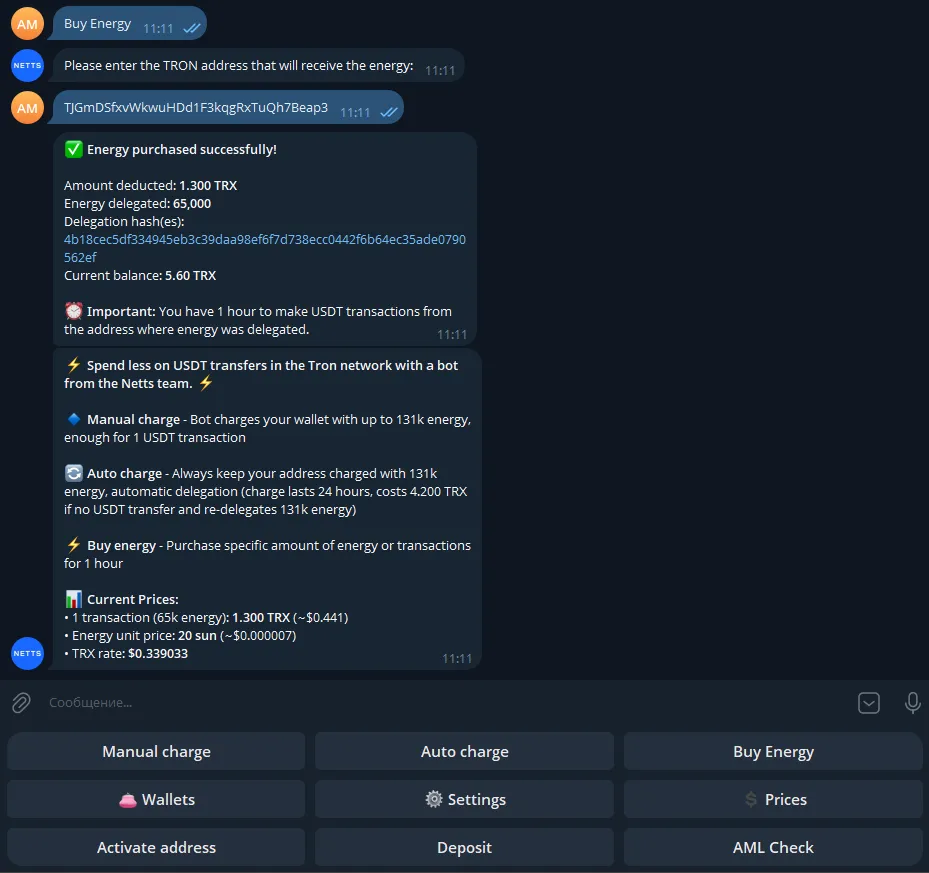
على شبكة TRON، يستهلك كل تحويل لعملة USDT قدراً من Energy؛ وإذا لم تكن تمتلك ما يكفي منها، فستقوم الشبكة باستهلاك TRX لسداد الرسوم، وهو ما يكلف مبالغ طائلة في النهاية. الخيار الأفضل هو شحن TRON Energy مسبقاً عبر خدمات تتيح تأجيرها لفترة زمنية محددة. وهنا تبرز أهمية أدوات مثل Netts Energy Charge Bot، حيث يتيح لك شحن غاز TRON قبل إجراء التحويل، مما يضمن دفع أفضل أسعار TRON Energy بدلاً من حرق TRX بمعدلات مرتفعة. وبالنسبة لأولئك الذين يجرون معاملات مستمرة بالعملات المستقرة، فإن هذا يصنع فارقاً شاسعاً بين دفع ضعف المبلغ ودفع التكلفة الحقيقية للمعاملة فقط. يمكن استخدام البوت لعمليات الشحن لمرة واحدة، أو لإعادة شحن المحافظ النشطة تلقائياً، أو لشراء Energy بكميات مجمعة حسب الحاجة. ورغم أنه قد يبدو تحسيناً بسيطاً، إلا أن هذه الفروق الطفيفة تتراكم وتحدث فارقاً ضخماً عندما ترتفع رسوم غاز TRON مع تكرار التحويلات.