Wallet Drainer: Một Cú Nhấp Phê Duyệt Là Mất Tất Cả
Wallet drainer biến các phê duyệt thông thường thành hành vi trộm cắp tài sản thông qua phishing kit, chữ ký permit, ủy quyền và trải nghiệm người dùng ví kém an toàn.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Có một vở hài kịch rất con người xoay quanh wallet drainer, và đó không phải là trò hề quá trớn bởi chẳng ai cười nổi. Nhiều năm thuyết giảng trong ngành đã dạy người dùng quen với việc chịu đựng những cảnh báo từ trình duyệt, cảnh báo từ ví, cảnh báo từ dApp, các xác nhận phê duyệt token (token approval), chữ ký mù (blind signature) – cái giá phải trả để tham gia vào Web3. Cấu trúc ủy quyền (delegate primitive) rất được ca ngợi của Ethereum đáng lẽ phải giúp cuộc sống của mọi người dễ dàng hơn, cho đến khi người ta nhận ra hầu hết các hợp đồng ủy quyền trên mainnet rốt cuộc không phải là hợp đồng trừu tượng hóa tài khoản (account abstraction) mà lại là các công cụ quét sạch ví (wallet sweeper). Những kẻ dựng nên màn kịch bảo mật đã dạy đối tượng của họ rằng không có đợt airdrop crypto miễn phí nào có thể nhận được nếu thiếu một chữ ký không cần cấp phép (permissionless) trên chuỗi, trong khi các bên cung cấp bộ công cụ trộm ví trọn gói (turnkey wallet theft kit) lại quảng bá dịch vụ hỗ trợ 24/7 như một trải nghiệm thanh toán vượt trội dành cho những kẻ bất hảo trong giới crypto.
Luôn có một số liệu dập tắt sự lạc quan viển vông về lâu dài, và báo cáo năm nay của Scam Sniffer đã chứng minh điều đó với thiệt hại từ wallet drainer lên tới gần 500 triệu USD. Số lượng địa chỉ khởi xướng các cuộc tấn công như vậy trong năm 2024 là 332 nghìn. Các số liệu của năm tiếp theo cho thấy một xu hướng rõ ràng khi thiệt hại từ lừa đảo drainer được báo cáo đã giảm hơn 80% so với cùng kỳ năm trước xuống còn 83,85 triệu USD, với tỷ lệ giảm gần như tương đương ở số lượng tài khoản bị ảnh hưởng.
Thiệt hại đã tăng vọt một lần nữa khi memecoin và khối lượng giao dịch ETH liên quan bùng nổ, nhưng sự chững lại tương tự cũng diễn ra khi làn sóng lừa đảo tiếp theo ập đến. Mức thiệt hại trung bình trên mỗi nạn nhân tuy nhỏ hơn nhưng vẫn tương đối đáng kể, ở mức hơn 790 USD, cho thấy ngành công nghiệp này sẵn sàng bòn rút đến mức nào từ những đối tượng nhỏ lẻ ở đáy kim tự tháp.
Đây là thực tế mà không một kẻ tiếp thị bảo mật nào muốn thừa nhận: màn kịch an toàn của hệ sinh thái và ngành công nghiệp hạ tầng chợ đen là hai mặt của cùng một đồng xu. Một số hồ sơ LinkedIn liệt kê nhiều năm kinh nghiệm về lưu ký an toàn, mô phỏng giao dịch và phát hiện lừa đảo, trong khi những hồ sơ khác lại đề cập đến việc phát triển bộ công cụ drainer, tham gia các khóa đào tạo lừa đảo và làm quản trị viên Discord. Một người trong ngành hoàn toàn có thể cập nhật hồ sơ của họ sáu tháng một lần để đưa vào chuyên môn về giấy phép lừa đảo không cần cấp phép theo EIP-7702 và kỹ năng lừa đảo airdrop né tránh Chainalysis bên cạnh chuyên môn kiểm toán và bảo mật hợp đồng thông minh trước đây, nếu họ chuyển từ một người thúc đẩy an toàn crypto thành một doanh nhân trên dark web. Đây là một mạng lưới nhân tài nơi mọi người đều biết nhau, và mỗi kẻ cày lừa đảo đều có một nhân viên sàn giao dịch Tier-1 mà chúng có thể chuyển vài trăm nghìn USD bằng Ethereum để đưa người đó bước chân vào con đường này.
Người dùng hiếm khi trở thành nạn nhân của lừa đảo vì họ ngốc nghếch, mà đúng hơn là do cửa sổ xác nhận được yêu cầu trông quá đỗi thân thiện. Các ví không làm phiền bạn bằng chi tiết giao dịch; thay vào đó, chúng nhắc bạn đăng ký nhận bản tin trong khi ở chế độ nền, chúng tách rời các proxy, chuyển nhượng NFT, ủy quyền thực thi hoặc phê duyệt hạn mức chi tiêu vô hạn (infinite spender). Văn hóa crypto từng rao giảng về tự do kỹ thuật số và tự lưu ký (self-custody) như chủ quyền tối thượng trừ khi chính người dùng là kẻ gian lận, nhưng các giao thức permissionless giờ đây lại trừng phạt chính những người nắm giữ token gốc của họ bằng một cơn lũ các phê duyệt và thực thi hợp đồng thông minh không cần cấp phép mỗi khi một trong những dự án yêu thích của họ ra mắt token quản trị hoặc bộ sưu tập NFT.
Người bạn nghiệp dư của bạn sẽ nói với bạn, bằng niềm tin non nớt của một tín đồ Web3 mới nổi, rằng “ngân hàng” của họ – ứng dụng di động có logo màu đỏ – chưa bao giờ bị hack, trong khi trải nghiệm EIP-4844 của bạn vĩnh viễn bị phủ bóng bởi khoản thiệt hại 550 nghìn DAI trong một cuộc tấn công flash loan. Họ hoàn toàn có lý khi cho rằng giáo điều tự lưu ký permissionless không phải là một biện pháp bảo mật thỏa đáng cho người dùng Web3 thông thường khi tương tác với các hợp đồng thông minh permissionless phổ thông – những hợp đồng thường xuyên làm rò rỉ token hoặc có các lỗ hổng zero-day trong mã giao diện (front-end). Cùng một cơ chế ủy quyền permit của EIP-7702 – nguyên nhân của một nửa số vụ lừa đảo năm 2024 – nếu được thực thi chính xác, có thể cho phép người dùng gom nhiều giao dịch với các phê duyệt trên cùng một chuỗi chỉ với một phần nhỏ chi phí gas trên mỗi tài khoản. Cùng một cơ chế TRON Energy khiến bạn phải đắn đo trước khi gửi 10 USDT, nếu được thực hiện chuẩn xác, có thể cho phép một doanh nghiệp xử lý hàng trăm giao dịch như vậy với chi phí của một giao dịch đơn lẻ.
Bộ Công Cụ, Permit và Ủy Quyền
Thị trường drainer được hiểu rõ nhất như một ngành công nghiệp phần mềm, với tệp khách hàng tiềm năng chỉ giới hạn ở những tên tội phạm đã biết. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace và một số nhóm khác là những nhà cung cấp; dịch vụ của họ bao gồm các website lừa đảo, script nhận diện ví, quét tài sản, hợp đồng thông minh, bảng điều khiển, công cụ phân tích, hệ thống tiếp thị liên kết (affiliate) và thanh toán cho các bên vận hành. Ở những sản phẩm phát triển tinh vi nhất, khách hàng nhận được tùy chọn trích một phần tiền thu được trực tiếp từ địa chỉ của nạn nhân, thường là từ 15% đến 30%. Các nhà nghiên cứu phân tích mảng Dịch vụ Drainer (Drainer-as-a-Service) trên Ethereum đã phát hiện hàng nghìn tài khoản thu lợi từ nền kinh tế trộm cắp thông qua các hợp đồng đã biết, trong đó Angel, Inferno và Pink là nổi bật nhất.
Điều này tạo ra một cơ cấu khuyến khích đặc thù cho ngành công nghiệp drainer; một cơ cấu hiếm khi khiến toàn bộ sinh kế của chúng gặp rủi ro. Một người có thể chịu trách nhiệm tạo và duy trì website lừa đảo, trong khi người khác có thể xử lý các hoạt động backend hoặc được giao nhiệm vụ tìm kiếm nạn nhân mới. Nếu kẻ tấn công chèn được một liên kết lừa đảo vào bài đăng trên mạng xã hội của một dự án hoặc giành quyền truy cập vào ngân sách quảng cáo của công ty, phần còn lại tương đối đơn giản: các bộ công cụ wallet drainer xử lý hầu hết các công đoạn, bao gồm việc hiển thị trang lừa đảo, quét tài sản của người dùng và thu gom số tiền chiếm đoạt được. Số lượng nạn nhân và tỷ lệ chuyển đổi có thể được theo dõi, và một kẻ tấn công lành nghề có thể phân tích chi tiết hiệu suất của chiến dịch, nhằm xác định ứng dụng nhắn tin, kênh tiếp cận, nội dung và thời điểm hiệu quả nhất. Bàn hỗ trợ kỹ thuật cho bọn tội phạm không phải là một tùy chọn tự động hay một chiếc vé hỗ trợ (ticket) mà là một con người bằng xương bằng thịt, người trợ giúp các tác nhân khác trong hệ sinh thái tối đa hóa lợi nhuận của chúng từ drainer.
Các phê duyệt kiểu permit là một trong những minh chứng ấn tượng nhất về năng lực của tầng hạ tầng trong việc vừa tiếp tay cho kẻ gian vừa mang lại giá trị cho những người tham gia trung thực. Một phê duyệt token thông thường là sự cho phép không cần cấp phép để một bên chi tiêu (spender) rút một lượng tiền nhất định từ địa chỉ của chủ sở hữu, trong khi chữ ký permit là một tin nhắn đã ký phục vụ cùng chức năng đó nhưng được gửi trực tiếp đến hợp đồng khi nhận phần thưởng. Trên thực tế, cách thứ hai loại bỏ nhu cầu về một giao dịch bổ sung trên chuỗi và do đó rất hữu ích trong các tình huống nhạy cảm về phí gas. Thiết kế này có thể bị lạm dụng để vượt qua các bước kiểm tra an ninh trong một tên miền lừa đảo bằng cách thay thế một giao dịch thông thường bằng một tin nhắn đã ký có vẻ vô hại.
Permit2 là một bước phát triển thú vị vì nó cho phép người dùng thực hiện các thao tác phức tạp hơn với độ linh hoạt cao hơn, bao gồm việc chi tiêu token như chính chủ sở hữu, ủy quyền thực thi và định tuyến giao dịch thông qua các tài khoản đáng tin cậy nhưng chưa được xác minh. Người dùng đã cho phép các hành động như vậy cho một hợp đồng đáng tin cậy có thể trở thành nạn nhân khi một drainer mạo danh hợp đồng đó thông qua chữ ký permit.
Ủy quyền tài khoản theo EIP-7702 là một tính năng mạnh mẽ đã chứng minh khả năng gây thiệt hại khi rơi vào tay những kẻ xấu. Tiêu chuẩn được đề xuất này mang lại nhiều lợi ích, cho phép các tài khoản EOA tận hưởng một số ưu điểm của ví thông minh (smart wallet) mà không phải gánh chịu hồ sơ rủi ro của chúng, nhưng các cuộc tấn công mà nó tạo điều kiện cũng nguy hiểm không kém. Khi người dùng ủy quyền thực thi tài khoản cho một hợp đồng, họ bắt đầu định tuyến tất cả các giao dịch thông qua hợp đồng đó, đồng thời thực thi mã tùy ý trong quá trình này. Tương tự như các drainer dựa trên permit, kẻ tấn công có thể sử dụng EIP-7702 để chuyển hướng tiền của nạn nhân với sự cản trở tối thiểu, bòn rút số tiền thu được thông qua tài khoản được ủy quyền.
Việc một tài khoản bị drainer xâm phạm qua 7702 thực chất là sự hủy hoại hoàn toàn tài khoản 7702 đó, với rất ít phương án cứu vãn ngoài việc chuyển ngay tài sản sang một địa chỉ mới. Người dùng nên coi tài khoản bị ảnh hưởng là đã bị xâm phạm, thu hồi mọi quyền hạn và chuyển số dư trong khả năng có thể, rồi chuyển sang một seed phrase mới, thiết bị mới và một danh sách chuỗi được phép mới. Đây là những sự thật khó chịu, nhưng giải pháp thay thế – vòng luẩn quẩn chuyển đổi chuỗi liên tục với hy vọng lấy lại tiền – còn tồi tệ hơn. Người dùng phổ thông không đáng phải gánh món nợ kỹ thuật từ việc di chuyển tài khoản sau vụ khai thác. Họ không đáng phải bận tâm suy nghĩ về những hệ lụy bảo mật từ các nâng cấp ví của mình. Về bản chất, mọi người không bắt buộc phải là chuyên gia crypto, đó chính là lý do họ giao phó tài sản của mình cho các hợp đồng đa chữ ký (multisig), thiết bị phần cứng và các giải pháp chuyên dụng khác. Khi nói đến ủy quyền tài khoản và EIP-7702, các nguyên tắc tương tự cũng nên được áp dụng: việc phê duyệt ủy quyền thực thi cho một hợp đồng khác phải được coi là một giao dịch làm tăng vĩnh viễn bề mặt tấn công của bạn.
Vị Thế Thống Trị Của Ethereum Và Hạ Tầng TRON
Ethereum vẫn giữ ưu thế vượt trội trong không gian wallet drainer giá trị cao do sự tập trung dày đặc của tài sản, vị thế DeFi, NFT và các quyền hạn trong hệ sinh thái của nó. Hoạt động theo dõi trên chuỗi của Scam Sniffer chỉ là một ví dụ về sự chú trọng của giới bảo mật đối với Ethereum, vì hầu hết các báo cáo ngành đều ghi nhận số lượng địa chỉ bị ảnh hưởng cao hơn hoặc thiệt hại lớn hơn đối với chuỗi này trong các mùa cao điểm. Đồng thời, cơ sở hạ tầng stablecoin của TRON lại có vị thế tốt hơn để hỗ trợ các khoản thanh toán hàng ngày, nạp tiền lên sàn giao dịch, mua bán OTC và kiều hối thông thường. Người dùng muốn giảm thiểu chi phí, bao gồm chi phí gas trên Ethereum hoặc Energy và Bandwidth trên TRON, có thể sử dụng stablecoin on-chain làm phương tiện trung gian, tận dụng các khoản tiền gửi lập trình quy mô lớn. Điều này khiến tất cả các bên – người dùng trung thực, tội phạm và các doanh nghiệp hợp pháp – đều phụ thuộc vào hệ thống TRON Energy, với mức tiêu thụ có thể dự đoán được cho mỗi giao dịch.
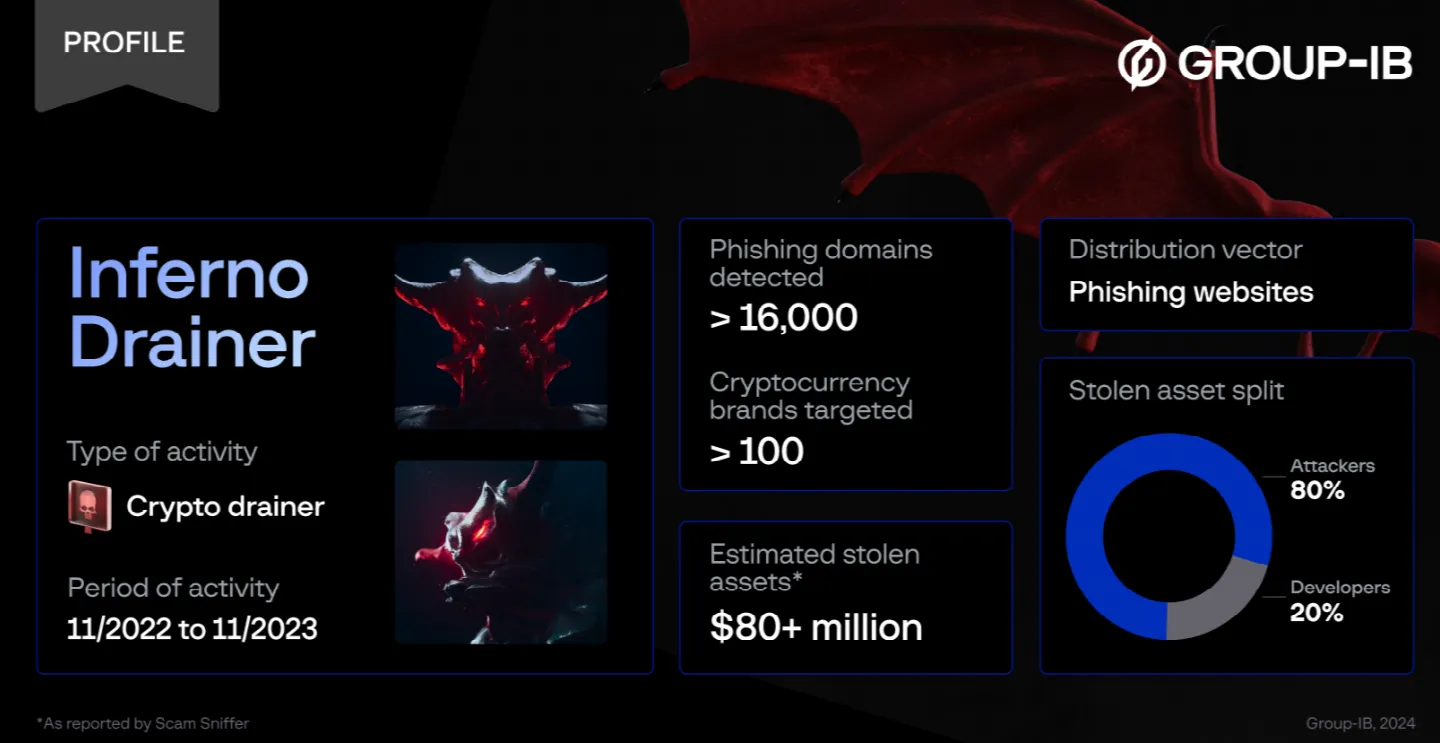
Inferno Drainer là ví dụ nổi bật nhất về mô hình kinh doanh Drainer-as-a-Service, với nhiều người dùng trở thành nạn nhân của các dịch vụ lừa đảo của nó trên nhiều chuỗi. Group-IB đã quy kết hoạt động này cho một nhóm lừa đảo đa chuỗi khét tiếng từng triển khai hàng nghìn tên miền gian lận. Báo cáo của Scam Sniffer ghi nhận hơn 80 triệu USD thiệt hại trong làn sóng lừa đảo đầu tiên liên quan đến Inferno, trước khi tổ chức này tuyên bố đóng cửa vào cuối năm 2023. Check Point Research sau đó đã phát hiện một số chiến dịch đang tiếp diễn sử dụng cùng một cơ sở hạ tầng, được đổi tên thành Inferno Reloaded vào đầu năm 2024 với các kỹ thuật lẩn tránh tinh vi hơn.
Theo nghiên cứu của Check Point, có hơn 30.000 ví đã chịu thiệt hại trong một chiến dịch kéo dài sáu tháng, với tổng thiệt hại ít nhất 9 triệu USD.
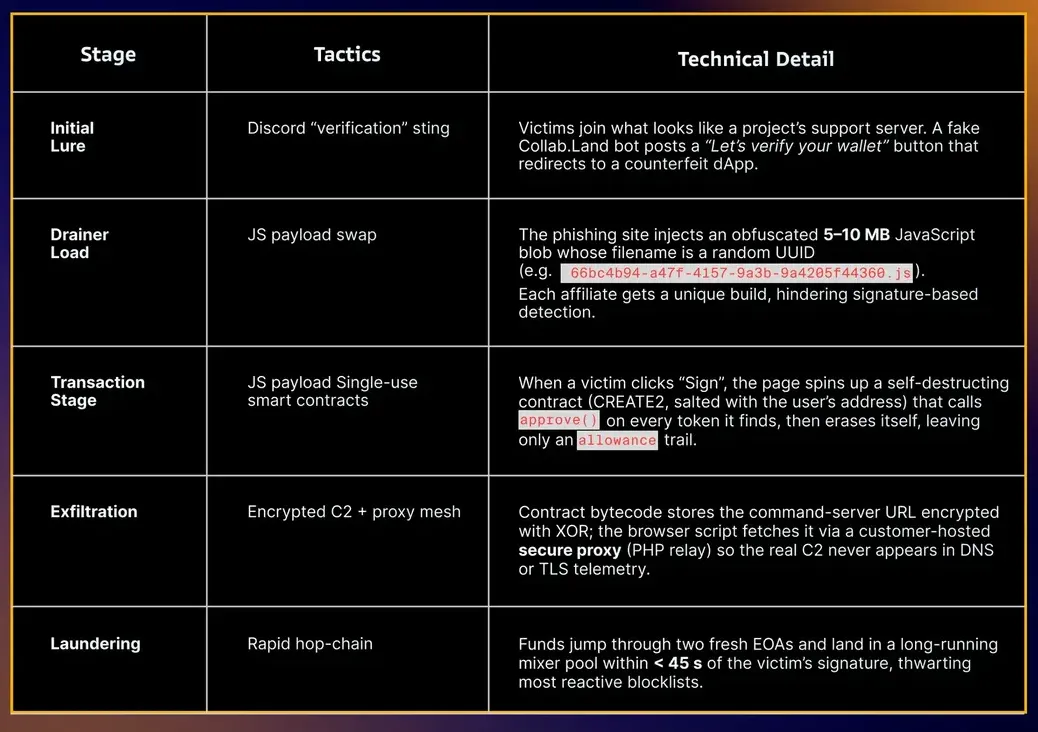
Đúng như dự đoán, cơ sở hạ tầng được sử dụng trong vụ lừa đảo đã được gia cố để chống lại việc bị phát hiện và phân tích. Các nhà nghiên cứu lưu ý rằng cơ sở hạ tầng máy chủ điều khiển (C2) đã bị làm xáo trộn hoặc ẩn sau các dịch vụ proxy do khách hàng vận hành, trong khi các địa chỉ rút tiền mặt thường xuyên được xoay vòng để đi trước các bản cập nhật danh sách chặn. Các hợp đồng thông minh dùng một lần cho từng phi vụ cũng được sử dụng để phân phối tiền và trốn tránh sự giám sát, trong đó một chiến dịch bị phát hiện đã mạo danh dự án Collab.Land hợp pháp trong quá trình xác minh.
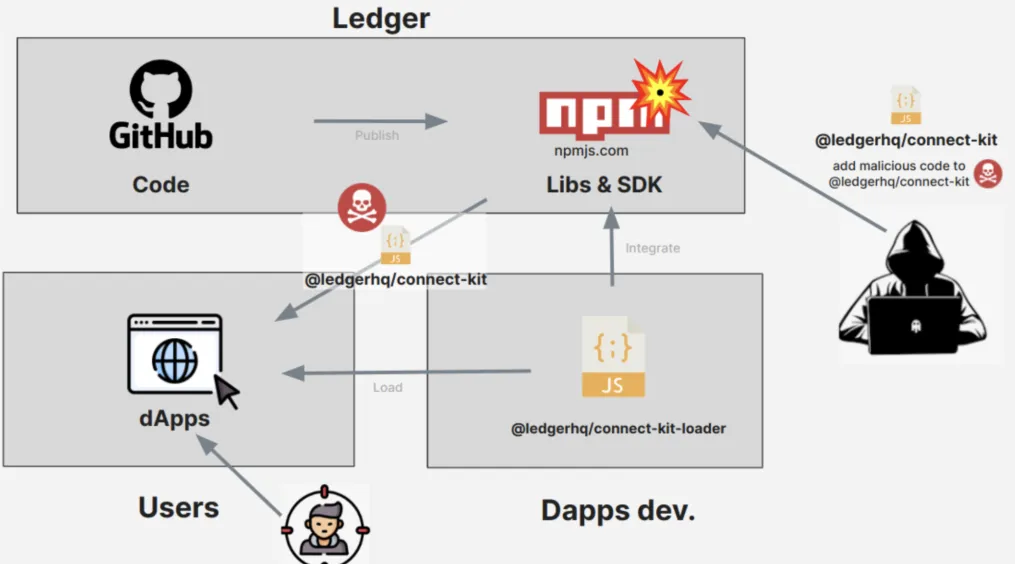
Chiến dịch Ledger Connect Kit là minh chứng hoàn hảo cho thấy cách thức phishing drainer có thể tác động đến những người dùng trung thực. Trong một sự cố, một nhân viên của Ledger đã bị lừa cấp quyền cho các hợp đồng Ledger Connect Kit, sau đó mã drainer đã được phân phối đến các ứng dụng bị ảnh hưởng. Báo cáo sự cố của Ledger xác nhận sự hiện diện của mã độc Angel Drainer trong các bộ công cụ bị ảnh hưởng, sử dụng tỷ lệ phân chia 85/15 giữa kẻ khai thác và dịch vụ drainer. Với hơn 600.000 USD tài sản bị tác động, công ty đã công bố việc từ bỏ hình thức ký mù để hướng tới các phương thức minh bạch hơn.
Đây là một trong những minh chứng rõ ràng nhất về cách người dùng có thể bị ảnh hưởng bởi lừa đảo: trong trường hợp này, những kẻ vận hành drainer không cần phải dựa vào các tên miền giả mạo hay hiển thị thông báo lừa dối. Nạn nhân đang tương tác với một giao diện Web3 hợp pháp nhưng đã ký một giao dịch trái phép trong lúc ví của họ đang bận xử lý các hoạt động khác. Người dùng khó có thể xem xét kỹ từng chữ ký như khi họ tương tác với hợp đồng, và kẻ gian lận chỉ cần một khoảnh khắc bất cẩn là có thể rút một khoản tiền đáng kể từ địa chỉ của nạn nhân.
Khoản thiệt hại trên chuỗi lớn nhất do drainer gây ra vào năm 2024 mang lại góc nhìn bổ sung về những thách thức mà người dùng gặp phải khi tương tác với các ứng dụng DeFi. Trong một sự cố, chủ sở hữu vault của DeFi Saver và Maker đã ký một giao dịch gian lận chuyển quyền kiểm soát hợp đồng DSProxy của họ sang một địa chỉ lừa đảo, sau đó địa chỉ này đã cố gắng đánh cắp vị thế và mint DAI. Các nhà nghiên cứu của Scam Sniffer và SlowMist đã liên kết cuộc tấn công này với hệ sinh thái Inferno drainer. Một lần nữa, nạn nhân của cuộc tấn công này khó có khả năng bị đánh lừa bởi một trang web giả mạo, nhưng địa chỉ mạo danh đã thuyết phục được người dùng rằng giao dịch đó là hợp pháp, cuối cùng chiếm đoạt tài sản của họ chỉ bằng một chữ ký duy nhất.
Không cần phải thêu dệt nên một câu chuyện bi kịch quanh người dùng này, vì các bản ghi trên blockchain đã kể lại điều tương tự. Kẻ tấn công chỉ đơn giản thay đổi địa chỉ proxy cho một vị thế DeFi và chuyển hướng tiền của nạn nhân về địa chỉ của chính chúng. Bản thân chuỗi sẽ là trọng tài phán quyết đây có phải là gian lận hay không, nhưng người dùng sẽ không có cơ hội dễ dàng nào để đảo ngược giao dịch này. Đó là cái giá phải trả cho bất kỳ ai muốn tham gia DeFi mà không chấp nhận những rủi ro cố hữu của không gian này.
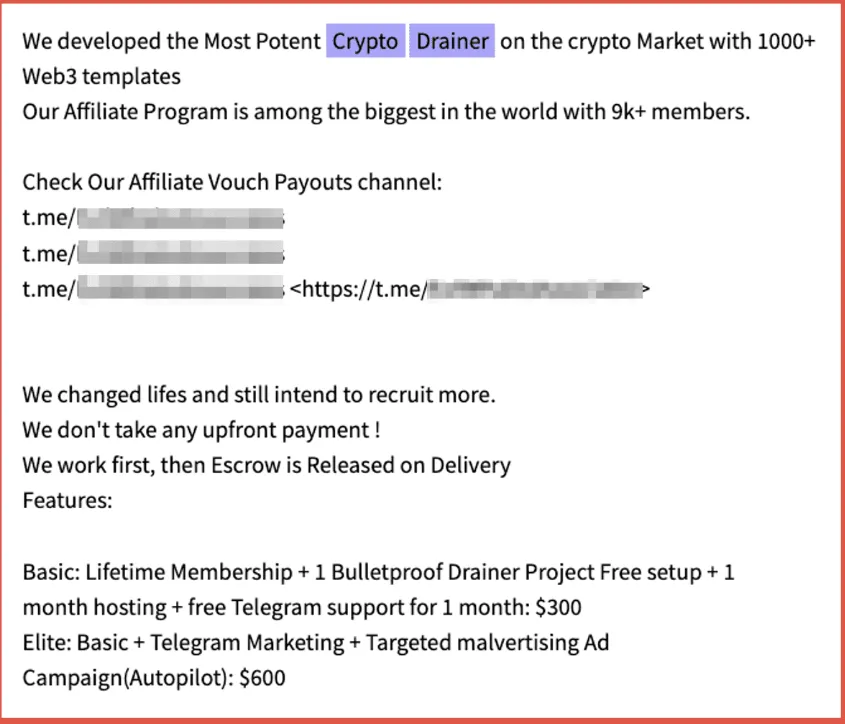
Dữ liệu thiệt hại trên chuỗi đóng vai trò quan trọng trong việc tìm hiểu quy mô của vấn đề và ưu tiên các biện pháp ứng phó, nhưng việc xem xét cơ sở hạ tầng giúp các cuộc tấn công này trở nên khả thi cũng rất hữu ích. Nghiên cứu mang tính học thuật và do ngành dẫn đầu về mảng Drainer-as-a-Service đã tiết lộ nhiều đặc điểm chung giữa các công cụ quét ví đã biết, bao gồm cả những công cụ sử dụng phê duyệt dạng permit. Cụ thể, các nhà nghiên cứu đã xác định hàng nghìn tên miền lừa đảo sử dụng các bộ công cụ tương tự nhau để thu thập tiền của người dùng trước khi phân phối chúng đến các ví đã biết. Các mô hình tương tự cũng được quan sát thấy ở cấp độ hợp đồng thông minh, với nhiều dịch vụ drainer dùng chung mã nguồn hoặc cơ sở hạ tầng. Khi các đội ngũ Tether và TRON hợp tác với Chainalysis để triển khai Chiến dịch Spincaster, họ đã phát hiện hơn 7.000 manh mối, giúp đóng băng các tài sản bất hợp pháp, qua đó một số sàn giao dịch và người dùng đã thu hồi được số tiền đáng kể. Một trong những thành công được báo cáo là sự can thiệp kịp thời ngăn chặn khoản thiệt hại sáu con số bằng cách nhắc nhở người dùng thu hồi phê duyệt lừa đảo. Dưới đây là ví dụ về một quảng cáo cho dịch vụ như vậy trên một trang web mờ ám như thường lệ (gần như chắc chắn bản thân nó cũng là một trò lừa đảo):
Đây là kết luận phù hợp cho một cuộc thảo luận về wallet drainer, một ngành công nghiệp thể hiện rõ nét đặc tính phi tập trung của Web3 trong tất cả vẻ đẹp và sự xấu xí của nó. Khi bạn hoạt động trên blockchain, bạn chịu trách nhiệm bảo vệ tài sản của mình, và ngay khi bạn mất quyền kiểm soát ví, bạn phải biết chính xác mình cần làm gì tiếp theo. Đó không phải là lỗi của hệ sinh thái – nơi vốn chỉ tạo điều kiện cho các tương tác giữa người dùng – khi các vụ lừa đảo trở nên quá phổ biến hoặc các chữ ký thường bị tội phạm vũ khí hóa. Tuy nhiên, một sự thật khác là các giao dịch cấp quyền hiếm khi đi kèm với ngữ cảnh đầy đủ, và người dùng được mặc định là phải có trình độ kỹ thuật để hiểu ý nghĩa của từng chuyển động trên chuỗi. Ngay cả những khía cạnh cơ bản nhất của bảo mật tài khoản, chẳng hạn như nâng cấp ví thường xuyên hoặc lưu trữ seed phrase bằng phần cứng, là tùy chọn cho tất cả nhưng chỉ khả thi với số ít. Đặc tính tương tự cũng áp dụng cho việc ủy quyền tài khoản hoặc phê duyệt permit: bất kể mục đích sử dụng là gì, chữ ký phải được coi là một giao dịch tài chính và người gửi cần cân nhắc kỹ lưỡng hậu quả của nó. Không có một hành động đơn lẻ nào ngăn chặn được mọi vụ lừa đảo và khai thác lỗ hổng, nhưng các giao diện được thiết kế tốt hơn chắc chắn sẽ khiến nạn nhân khó bị bất ngờ trước kết quả xảy ra.
Động Lực Thúc Đẩy, Quy Định Và Cú Nhấp Chuột Cuối Cùng
Ngành công nghiệp drainer không được thúc đẩy bởi sự đổi mới kỹ thuật mà bởi nhu cầu: các nhà phát triển tìm cách tối đa hóa doanh thu định kỳ từ hoạt động gian lận và mạng lưới liên kết, trong khi các nền tảng cố gắng thu hút lưu lượng truy cập và thanh khoản cho hệ sinh thái của họ. Cụ thể, các chiến dịch lừa đảo được thúc đẩy bởi mục tiêu săn đón nạn nhân mới và khuyến khích họ nạp tiền vào nền tảng mục tiêu. Các dự án quảng bá dịch vụ của họ trong khi cố gắng hạn chế sự xuất hiện của các quản trị viên giả mạo và các tên miền lừa đảo, trong khi người dùng bị mồi chài bằng những lời hứa hẹn về token, suất danh sách trắng (whitelist), quyền truy cập sớm sản phẩm và các phần thưởng khác. FOMO là khái niệm nguy hiểm nhất trong crypto, và nó định hình rất lớn hành vi của những kẻ lừa đảo – những kẻ hiểu rằng cách tốt nhất để kiếm lời từ sự tăng giá của một tài sản là thuyết phục mọi người rằng họ đã bỏ lỡ cơ hội. Kẻ móc túi, thiết bị đọc trộm thẻ ATM và những kẻ lừa đảo truyền thống khác cũng hoạt động dựa trên nguyên tắc tương tự: chúng nhắm vào những địa điểm nổi bật nhất với mật độ nạn nhân tiềm năng cao nhất.
Hình thức lừa đảo dựa trên phê duyệt (approval-based phishing) đánh thẳng vào cốt lõi của tính năng tự lưu ký bằng cách tách rời sự thuyết phục khỏi hành động thực thi. Trong một vụ cướp ngân hàng truyền thống, nạn nhân có thể bị thuyết phục chuyển tiền vào một tài khoản lừa đảo, nhưng họ vẫn nhận thức được rằng tiền đang rời khỏi tài khoản của mình. Trong khi đó, ở một vụ lừa đảo bằng drainer, nạn nhân bị thuyết phục cấp quyền di chuyển tiền, một khái niệm khó nắm bắt hơn nhiều về mặt triết lý. Trên thực tế, nạn nhân có thể hoàn toàn không hay biết về bối cảnh của giao dịch, đặc biệt nếu nó được bắt đầu như một phần của đợt airdrop hoặc từ một tên miền lừa đảo đội lốt dịch vụ hợp pháp. Người dùng có thể mất token, NFT, quyền sở hữu proxy hoặc quyền truy cập tài khoản chỉ với một cú nhấp chuột vào nút xác nhận trên ví, trong khi drainer nhận phần chia lợi nhuận một cách dễ dàng không kém.
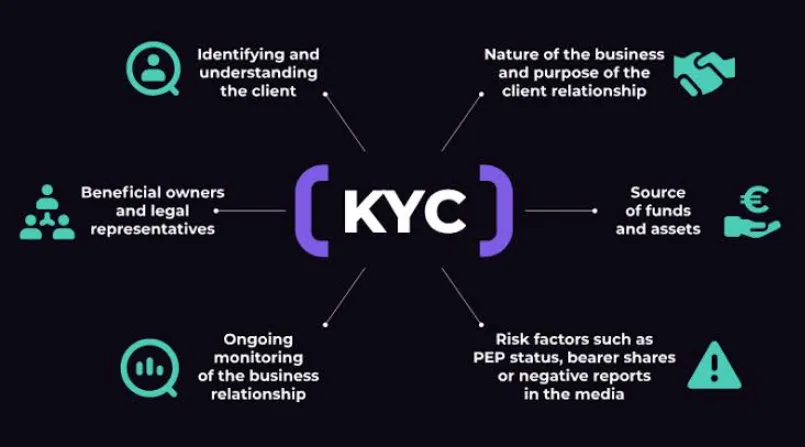
Quy định pháp lý có thể giúp ích theo nhiều cách nhưng hiếm khi loại bỏ hoàn toàn cơ hội khai thác. Các quy trình Định danh Khách hàng (KYC) có thể cản trở khả năng bòn rút tiền từ nạn nhân, đặc biệt nếu họ giữ lượng tài sản lớn trên một sàn giao dịch, trong khi việc thu hồi tên miền và đánh sập dịch vụ lưu trữ (hosting) có thể hạn chế các lựa chọn của những kẻ có ý đồ xấu.
Tương tự, việc giám sát on-chain có thể nhận diện các giao dịch đáng ngờ, cho phép các sàn giao dịch đóng băng tài sản hoặc thông báo cho nạn nhân về các nỗ lực lừa đảo. Trong mảng stablecoin, việc phát hành token mới có thể bị hạn chế khi tài khoản nhận bị xác định là gian lận hoặc bị xâm nhập, làm giảm khả năng luân chuyển giá trị giữa các nền tảng. Sự tham gia của các nhà quản lý và điều tra viên tư nhân, chẳng hạn như trong đơn kiện tịch thu dân sự 225 triệu USDT gần đây của Bộ Tư pháp Hoa Kỳ (DOJ), có thể tạo thêm áp lực lên thủ phạm, ngăn chặn chúng tiêu xài các khoản lợi bất chính hoặc đe dọa bằng các hành động pháp lý tiếp theo. Trên thực tế, việc đưa stablecoin vào danh sách đen, phân tích chuỗi, triệt phá sàn giao dịch và phong tỏa tài sản có thể làm giảm đáng kể sức hút của một chiến dịch drainer, nhưng chúng hiếm khi triệt tiêu hoàn toàn cơ hội gian lận.
Các đợt trấn áp theo quy định sẽ thúc đẩy các drainer và mạng lưới liên kết của chúng áp dụng các phương pháp, công cụ và khu vực pháp lý mới để tiếp tục hoạt động. Đáng chú ý, các tên miền liên quan đến dịch vụ lừa đảo thường xuyên được xoay vòng, với các nhà điều hành sử dụng nhiều giao diện front-end khác nhau để tránh bị phát hiện. Điều tương tự cũng áp dụng cho cơ sở hạ tầng kỹ thuật được các drainer sử dụng, với các máy chủ điều khiển được đặt tại các khu vực pháp lý có luật bảo mật kỹ thuật số lỏng lẻo và thiếu cơ chế giám sát. Ngay cả khi trang web của drainer bị đánh sập hoặc bị sáp nhập vào một hệ sinh thái lừa đảo lớn hơn, những kẻ điều hành vẫn có khả năng tìm ra những cách khác để gom tiền của người dùng và chuyển về ví của chúng. Về nhiều mặt, các nỗ lực thực thi pháp luật chỉ làm tăng chi phí tổng thể của một vụ lừa đảo mà không làm gián đoạn căn bản tính kinh tế cốt lõi của hoạt động này. Chừng nào vẫn còn những người dùng sẵn sàng đầu tư thời gian và tiền bạc vào các dự án crypto, thì chừng đó vẫn sẽ có những cá nhân tìm cách trục lợi từ sự nhiệt tình của họ, cho dù bằng cách trực tiếp khai thác ví của họ hay thao túng họ thông qua các tên miền lừa đảo và tài khoản mạng xã hội giả mạo.
Cải tổ UX của ví có thể là hình thức quản lý có ý nghĩa nhất, vì nó khuyến khích người dùng thao tác an toàn trong khi vẫn tận hưởng các lợi ích của tự lưu ký. Cụ thể, một chiếc ví có trách nhiệm phải thông báo rõ ràng cho người dùng rằng một chữ ký sẽ cấp cho người nhận toàn quyền chi tiêu số lượng USDT được chỉ định, toàn bộ token trong một bộ sưu tập NFT cụ thể, hoặc sửa đổi địa chỉ proxy. Nó phải giúp họ nhận thức được rằng việc ủy quyền tài khoản có thể trao quyền hạn không giới hạn cho một hợp đồng khác, có thể nằm trên một blockchain khác, và việc phê duyệt kiểu permit có thể kéo dài vô thời hạn hoặc sử dụng EIP-7702 để mở rộng các quyền này trong tương lai. Lý tưởng nhất, ví nên làm nổi bật giá trị, tiêu chuẩn token, số lượng, địa chỉ đích, ngày hết hạn và chuỗi cho mỗi chữ ký, cho phép người dùng xem xét kỹ các hệ lụy của giao dịch.
Hơn nữa, ví cần giúp người dùng hiểu rõ ngữ cảnh của giao dịch và nhận ra khi có điều gì đó bất thường. Nếu địa chỉ hợp đồng không quen thuộc với người dùng, họ nên tự hỏi liệu mình có thực sự định tương tác với nó hay không. Nếu số tiền được yêu cầu ký không khớp với các giao dịch trước đó, người dùng nên kiểm tra kỹ các chi tiết. Nếu yêu cầu xuất hiện ngoài ngữ cảnh hoặc giao diện ví trông khác thường, người dùng cần đặc biệt cẩn trọng. Những người tham gia vào các hoạt động tài chính phức tạp hơn bằng ví crypto của họ, bao gồm staking, giao dịch NFT và tương tác DeFi, là những người cần chú ý đặc biệt đến những sắc thái này. Theo nguyên tắc chung, ví của họ nên được bảo mật bằng phần cứng, tính năng đa chữ ký và các công cụ cấp độ tổ chức khác, đồng thời họ nên chuẩn bị sẵn một phương thức ký thay thế để sử dụng khi cần thiết.
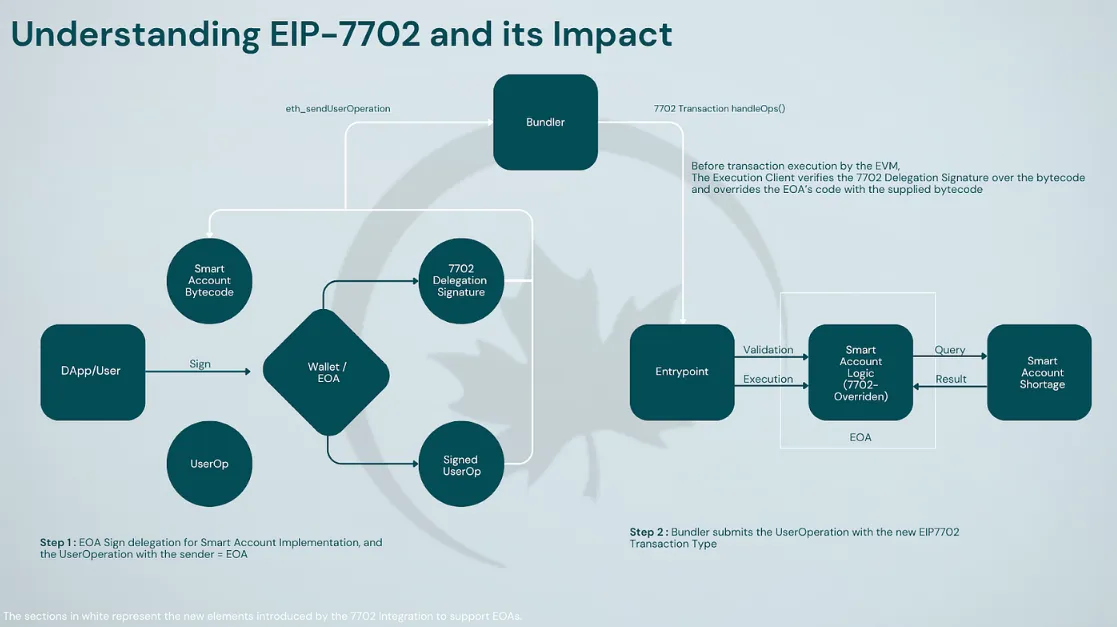
Người dùng không nên cố làm người hùng trong cuộc chiến chống lại những kẻ lừa đảo. Điều tốt nhất họ có thể làm là thao tác một cách an toàn, với giả định rằng mọi tương tác yêu cầu chữ ký đều có thể là gian lận. Họ nên đối xử với các thông báo "xác minh ví" và yêu cầu nhận airdrop bằng sự hoài nghi và cân nhắc cẩn thận mọi sự cho phép của ví. Đặc biệt, các yêu cầu cung cấp seed phrase phải luôn bị từ chối, vì chúng đại diện cho một nỗ lực tức thì nhằm đánh cắp tài sản của người dùng. Sự thận trọng tương tự cũng nên được áp dụng với các lời nhắc nâng cấp tài khoản EIP-7702, vì chúng có thể được sử dụng để xâm phạm ví chỉ trong vài giây.
Bảo mật crypto giống như một bộ phim về vụ cướp ngân hàng ở nhiều khía cạnh, với người dùng được miêu tả là những nhân vật chính dễ bị tổn thương, dễ dàng bị những kẻ lừa đảo dắt mũi. Đây không phải là sự phản ánh chính xác thực tế, vì ví tự lưu ký về cơ bản tương đương với tiền mặt kỹ thuật số – chúng an toàn ở mức độ người sở hữu có trách nhiệm khi nắm giữ chúng. Các ngân hàng truyền thống và tổ chức tài chính cũng thường xuyên là nạn nhân của lừa đảo, nhưng hiếm khi là do người dùng bình thường mù mờ về tài chính hoặc chưa sẵn sàng bảo vệ tài sản của họ. Ngược lại, các ngân hàng là mục tiêu hấp dẫn chính vì họ nắm giữ những khoản tiền lớn, và ngay cả một sai lầm tưởng chừng không đáng kể của một nhân viên cũng có thể dẫn đến một vụ cướp. Tương tự như vậy, mọi chữ ký trong ví crypto đều phải được xem xét cẩn thận, vì nó có thể là ranh giới giữa một giao dịch thông thường và sự mất mát tài sản không thể đảo ngược.
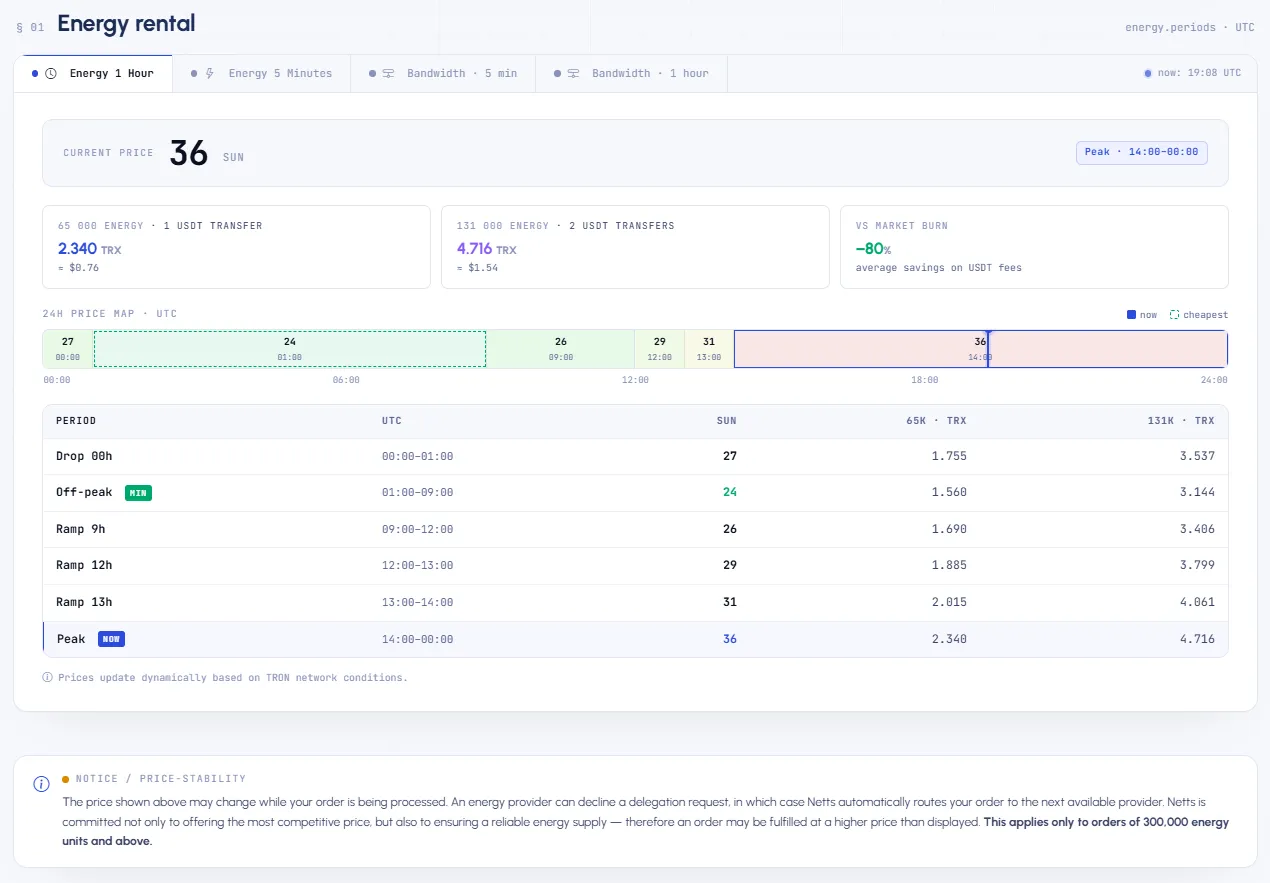
Bảo mật cũng có một khía cạnh đời thường hướng tới người dùng, nằm trong các chi tiết vận hành thực tế chứ không phải trong các sự kiện giật gân trên mặt báo. Những người dùng thông minh khi cân nhắc một giao dịch TRON bằng Tether sẽ quan tâm đến chi phí của nó không kém gì các bề mặt tấn công; nếu bạn không tham gia vào việc nhấp vào mấy cái nút nhận thưởng ("claim button") hoang đường, mà chỉ quan tâm đến việc chuyển tiền thực tế, thì Netts Pricing là một trong những dịch vụ đời thường phục vụ chính xác mục đích này. Nó cho phép bạn ước tính chi phí thuê Energy trên TRON, với mức giá được tổng hợp giữa các nhà cung cấp, xem các đề nghị phụ thuộc vào thời gian bao gồm các khung Energy 1 giờ, 5 phút, các khoản phí liên quan và có phương án thay thế trong trường hợp một nhà cung cấp từ chối lệnh của bạn. Tại thời điểm ghi nhận dữ liệu, 65 nghìn Energy cho một giao dịch chuyển USDT đơn lẻ trên thị trường giao ngay có giá khoảng 1,690 TRX, với các tùy chọn rẻ hơn vào giờ thấp điểm; đây chính là kiểu chi tiết mà một người dùng trung thực sẽ tìm hiểu kỹ trước khi thực sự thử tham gia vào một trò lừa đảo "claim now" nào đó.