Cüzdan Boşaltıcılar (Wallet Drainer): Tek Bir Onay Tıklamasıyla Her Şey Yok Oluyor
Cüzdan boşaltıcılar; kimlik avı kitleri, izinler (permit), yetkilendirme (delegation) ve zayıf cüzdan kullanıcı deneyimi aracılığıyla rutin onayları varlık hırsızlığına dönüştürüyor.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Cüzdan boşaltıcılar (wallet drainer) hakkında oldukça insani bir komedi söz konusu; ancak kimse gülmediği için bu bir aşırılıklar komedisi değil. Yıllardır süregelen sektör vaazları, kullanıcılara tarayıcı uyarılarına, cüzdan uyarılarına, dApp uyarılarına, token onay bildirimlerine ve kör imzalamalara (blind signature) katlanmayı öğretti; Web3'te yer almanın bedeli buydu. Ethereum'un büyük övgü toplayan delege etme (delegate) ilkesinin, ana ağdaki (mainnet) yetkilendirme sözleşmelerinin çoğunun aslında hesap soyutlama (account abstraction) sözleşmeleri değil, cüzdan süpürücüler olduğu anlaşılana kadar herkesin hayatını kolaylaştırması gerekiyordu. Güvenlik tiyatrosu eğitmenleri kitlelerine zincir üzerinde izinsiz (permissionless) bir imza olmadan hiçbir ücretsiz kripto airdrop'unun talep edilemeyeceğini öğretirken, anahtar teslim cüzdan hırsızlığı kiti satıcıları ise kesintisiz desteklerini kripto dolandırıcıları için üstün bir ödeme deneyimi olarak pazarlıyordu.
Uzun vadede hayalperest iyimserliği yok eden her zaman tek bir metrik vardır ve Scam Sniffer'ın bu yılki raporu, neredeyse 500 milyona ulaşan cüzdan boşaltıcı kayıplarıyla bunu kanıtladı. 2024 yılında bu tür saldırıları başlatan adres sayısı 332 bindir. Sonraki yılın rakamları net bir tablo ortaya koyuyor; bildirilen drainer kaynaklı kimlik avı (phishing) zararı yıllık bazda yüzde seksenin üzerinde azalarak 83,85 milyona geriledi ve etkilenen hesap sayısında da neredeyse birebir aynı oranda bir düşüş görüldü.
Memecoin'ler ve bunlarla ilişkili ETH işlem hacmi büyümesi hız kazandığında kayıplar bir kez daha fırladı, ancak bir sonraki dolandırıcılık dalgası geldiğinde aynı sakinleşme tekrar yaşandı. Mağdur başına düşen ortalama kaybın daha düşük olması (yine de 790 USD'nin üzerinde kalarak nispeten kayda değer), sektörün piramidin altındaki küçük aktörlerden ne kadar çok kâr elde etmek istediğini gösteriyor.
Hiçbir güvenlik pazarlamacısının kabul etmek istemediği gerçek şudur: Ekosistemin güvenlik tiyatrosu ile karaborsa altyapı sektörü aynı madalyonun iki yüzüdür. Bazı LinkedIn özgeçmişlerinde güvenli saklama (custody), işlem simülasyonları ve kimlik avı tespiti alanlarında yılların deneyimi listelenirken, diğerlerinde drainer kiti geliştirme, kimlik avcısı eğitim kampları ve Discord moderatörlüğü işleri yer alıyor. Sektörün içinden biri, kripto güvenliği savunuculuğundan karanlık web (dark web) girişimciliğine geçmişse, eski denetim ve akıllı sözleşme güvenliği uzmanlığının yanına EIP-7702 izinsiz kimlik avı izni (permit) uzmanlığını ve Chainalysis'ten kaçan airdrop dolandırıcılığı becerilerini ekleyerek özgeçmişini her altı ayda bir makul bir şekilde güncelleyebilir. Burası herkesin birbirini tanıdığı ve her kimlik avı çiftçisinin işe başlamaları için Ethereum cinsinden birkaç yüz bin USD teslim edebileceği 1. Kademe (Tier-1) bir borsa çalışanına sahip olduğu bir yetenek havuzudur.
Kullanıcılar nadiren aptal oldukları için dolandırıcılık mağduru olurlar; asıl neden, gereken onay penceresinin fazla samimi görünmesidir. Cüzdanlar sizi işlem detaylarıyla rahatsız etmez; bunun yerine, arka planda proxy'leri ayırırken, NFT'leri aktarırken, yürütme haklarını devrederken veya sınırsız harcayıcıyı (infinite spender) onaylarken, bültenlerine abone olmanızı hatırlatırlar. Kripto kültürü, kullanıcının kendisi bir dolandırıcı olmadığı sürece dijital özgürlüğü ve kendi varlığını kendisinin saklamasını (self-custody) nihai egemenlik olarak vaaz etti; ancak izinsiz protokoller, en sevdikleri projelerden biri ne zaman bir yönetişim token'ı veya NFT koleksiyonu başlatsa, yerel token sahiplerini izinsiz onaylar ve izinsiz akıllı sözleşme yürütmeleri yağmuruyla cezalandırıyor.
Yeni yetme Web3 meraklısı inancıyla amatör arkadaşınız size kırmızı logolu mobil uygulaması olan "bankasının" hiç hacklenmediğini söylerken, sizin EIP-4844 deneyiminiz flaş kredi (flash loan) saldırısındaki beş yüz elli bin DAI kaybının gölgesinde kalmıştır. Düzenli olarak token sızdıran veya ön uç kodlarında sıfırıncı gün (zero-day) açıkları bulunan sıradan izinsiz akıllı sözleşmelerle etkileşime giren sıradan bir Web3 kullanıcısı için, izinsiz self-custody dogmasının yeterli bir güvenlik önlemi olmadığını düşünmekte haklıdırlar. 2024 yılındaki dolandırıcılıkların yarısının nedeni olan aynı EIP-7702 izin yetkilendirmesi (permit delegate), doğru şekilde uygulandığında, kullanıcının hesap başına gaz maliyetinin çok küçük bir kısmıyla aynı zincir için onaylar içeren birkaç işlemi toplu olarak gerçekleştirmesine olanak tanıyabilir. On USDT göndermeden önce iki kez düşünmenize neden olan aynı TRON Energy mekanizması, doğru şekilde uygulandığında, bir işletmenin tek bir işlem fiyatına yüzlerce bu tür işlemi gerçekleştirmesini sağlayabilir.
Kitler, İzinler (Permit) ve Yetkilendirme (Delegation)
Drainer pazarı en iyi şekilde, potansiyel müşterilerin bilinen suçlularla sınırlı olduğu bir yazılım sektörü olarak anlaşılabilir. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace ve diğer bazı aileler sağlayıcılardır; hizmetleri ise kimlik avı web siteleri, cüzdan tespit script'leri, varlık tarama, akıllı sözleşmeler, paneller, analizler, ortaklık sistemleri ve operatörlere yapılan ödemelerden oluşur. En gelişmiş ürünlerde müşteri, doğrudan mağdurun adresinden elde edilen gelirlerin genellikle %15 ile %30'u arasında bir pay talep etme seçeneğine sahip olur. Ethereum'daki Bir Hizmet Olarak Drainer (Drainer-as-a-Service) alanını inceleyen araştırmacılar, bilinen sözleşmeler aracılığıyla hırsızlık ekonomisinden kâr sağlayan binlerce hesap tespit etti; bunlar arasında Angel, Inferno ve Pink en öne çıkanlarıydı.
Bu durum, drainer sektörü için neredeyse hiçbir zaman tüm geçim kaynaklarını riske atmayan özel bir teşvik yapısı oluşturur. Bir kişi kimlik avı web sitesini oluşturup bakımını yapmaktan sorumlu olabilirken, bir diğeri arka uç operasyonlarını yönetebilir veya yeni kurbanlar bulmakla görevlendirilebilir. Bir saldırgan bir projenin sosyal medya gönderisine sahte bir bağlantı yerleştirmeyi veya şirketin reklam bütçesine erişim sağlamayı başarırsa, gerisi nispeten basittir: cüzdan boşaltma kitleri, kimlik avı sayfasının görüntülenmesi, kullanıcının varlıklarının taranması ve gelirlerin toplanması dahil olmak üzere operasyonların çoğunu halleder. Kurban sayısı ve dönüşüm oranı izlenebilir; yetenekli bir saldırgan en etkili mesajlaşma aracını, kanalı, içeriği ve zamanlamayı belirlemeye çalışarak kampanyanın performansını ayrıntılı olarak analiz edebilir. Suçlular için destek masası bir seçenek veya destek talebi değil, ekosistemdeki diğer aktörlerin drainer'dan elde ettikleri kârı en üst düzeye çıkarmalarına yardımcı olan gerçek bir insandır.
Permit türü onaylar, dürüst katılımcılara değer sağlarken dolandırıcılara da güç verme kapasitesi açısından altyapı katmanının en etkileyici örneklerinden biridir. Normal bir token onayı, bir harcayıcının sahibinin adresinden belirli miktarda fon çekmesine izin veren yetkilendirmedir; permit imzası ise aynı işlevi gören ancak ödülü talep ederken doğrudan sözleşmeye gönderilen imzalı bir mesajdır. Pratikte ikincisi, zincir üzerinde ek bir işlem yapma ihtiyacını ortadan kaldırır ve bu nedenle gaz konusunda hassas senaryolarda kullanışlıdır. Aynı tasarım, normal bir işlemin yerine zararsız görünen imzalı bir mesaj konularak bir kimlik avı alan adındaki güvenlik kontrollerini atlatmak için de kötüye kullanılabilir.
Permit2 ilginç bir gelişmedir çünkü kullanıcılara, token'ları sahibi gibi harcamak, yürütmeyi delege etmek ve işlemleri güvenilir ancak doğrulanmamış hesaplar üzerinden yönlendirmek dahil olmak üzere daha karmaşık işlemleri daha büyük bir esneklikle yürütme gücü verir. Güvenilir bir sözleşme için bu tür eylemlere izin vermiş olan kullanıcılar, bir drainer bir permit imzası aracılığıyla o sözleşmeyi taklit ettiğinde mağdur edilebilir.
EIP-7702 hesap yetkilendirmesi, kötü niyetli kişilerin elinde zarar verme kapasitesini şimdiden kanıtlamış güçlü bir özelliktir. Önerilen standart pek çok açıdan faydalıdır; EOA hesaplarının, risk profilini üstlenmeden akıllı cüzdanların bazı avantajlarından yararlanmasını sağlar, ancak mümkün kıldığı saldırılar da bir o kadar etkilidir. Bir kullanıcı hesap yürütmesini bir sözleşmeye devrettiğinde, tüm işlemleri onun üzerinden yönlendirmeye başlar ve bu süreçte rastgele kodlar çalıştırır. Permit tabanlı drainer'lara benzer şekilde, saldırganlar mağdur fonlarını minimum sürtünmeyle yeniden yönlendirmek ve gelirleri hesap delegesi aracılığıyla dışarı aktarmak için EIP-7702'yi kullanabilir.
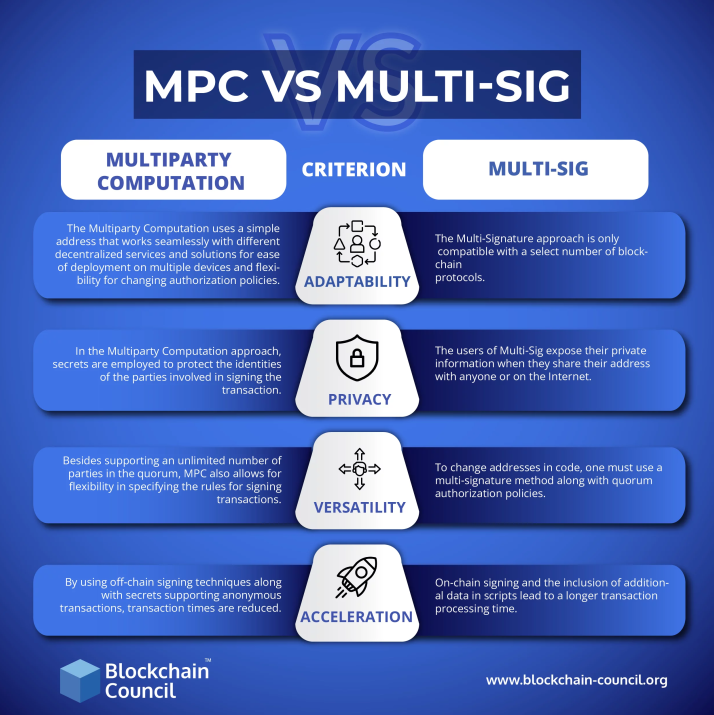
Bir drainer'ın 7702 hesap ihlali, varlıkların derhal yeni bir adrese aktarılmasının ötesinde kurtarma seçeneği çok az olan, fiilen bir 7702 hesap imhasıdır (burn). Kullanıcı, etkilenen hesabı ele geçirilmiş olarak kabul etmeli, tüm izinleri iptal etmeli, bakiyeleri mümkün olduğunca transfer etmeli ve yeni bir tohum kelimeye (seed), yeni bir cihaza ve yeni bir izin verilen zincirler kümesine geçmelidir. Bunlar can sıkıcı gerçeklerdir, ancak alternatif olan, fonları kurtarma umuduyla sonu gelmeyen zincir değiştirme döngüsü daha da kötüdür. Ortalama bir kullanıcının, istismar sonrası hesap taşımanın teknik borcuyla uğraşmak zorunda kalmaması gerekir. Cüzdan yükseltmelerinin güvenlik sonuçları üzerine kafa yormak zorunda kalmamalıdırlar. Temelde insanların kripto uzmanı olması gerekmez; bu yüzden varlıklarını çoklu imzalı (multisig) sözleşmelere, donanım cihazlarına ve diğer özel çözümlere emanet ederler. Hesap yetkilendirmesi ve EIP-7702 söz konusu olduğunda da aynı ilkeler geçerli olmalıdır: yürütmeyi başka bir sözleşmeye devretme onayı, saldırı yüzeyinizi kalıcı olarak artıran bir işlem olarak kabul edilmelidir.
Ethereum'un Üstünlüğü ve TRON Altyapısı
Ethereum, ekosistemindeki varlıkların, DeFi pozisyonlarının, NFT'lerin ve izinlerin yoğunluğu nedeniyle yüksek değerli cüzdan boşaltıcı alanındaki hakimiyetini korumaktadır. Scam Sniffer'ın zincir üstü takibi, güvenlik sektörünün Ethereum'a odaklanmasının yalnızca bir örneğidir; zira sektör raporlarının çoğu yoğun dönemlerde bu zincir için daha yüksek sayıda etkilenen adres veya daha büyük kayıplar kaydetmektedir. Aynı zamanda TRON'un stabil kripto para (stablecoin) altyapısı; günlük ödemeleri, borsa yatırma işlemlerini, OTC alımlarını ve gündelik havaleleri kolaylaştırmak için daha iyi bir konuma sahiptir. Ethereum'daki gaz maliyetleri veya TRON'daki Energy ve Bandwidth dahil olmak üzere maliyetleri en aza indirmek isteyen kullanıcılar, büyük programatik yatırımların avantajından yararlanarak zincir üstü stabil kripto paraları bir araç olarak kullanabilir. Bu durum tüm tarafları (dürüst kullanıcılar, suçlular ve meşru işletmeler) her işlem için öngörülebilir tüketim oranlarına sahip TRON Energy sistemine bağımlı kılmaktadır.
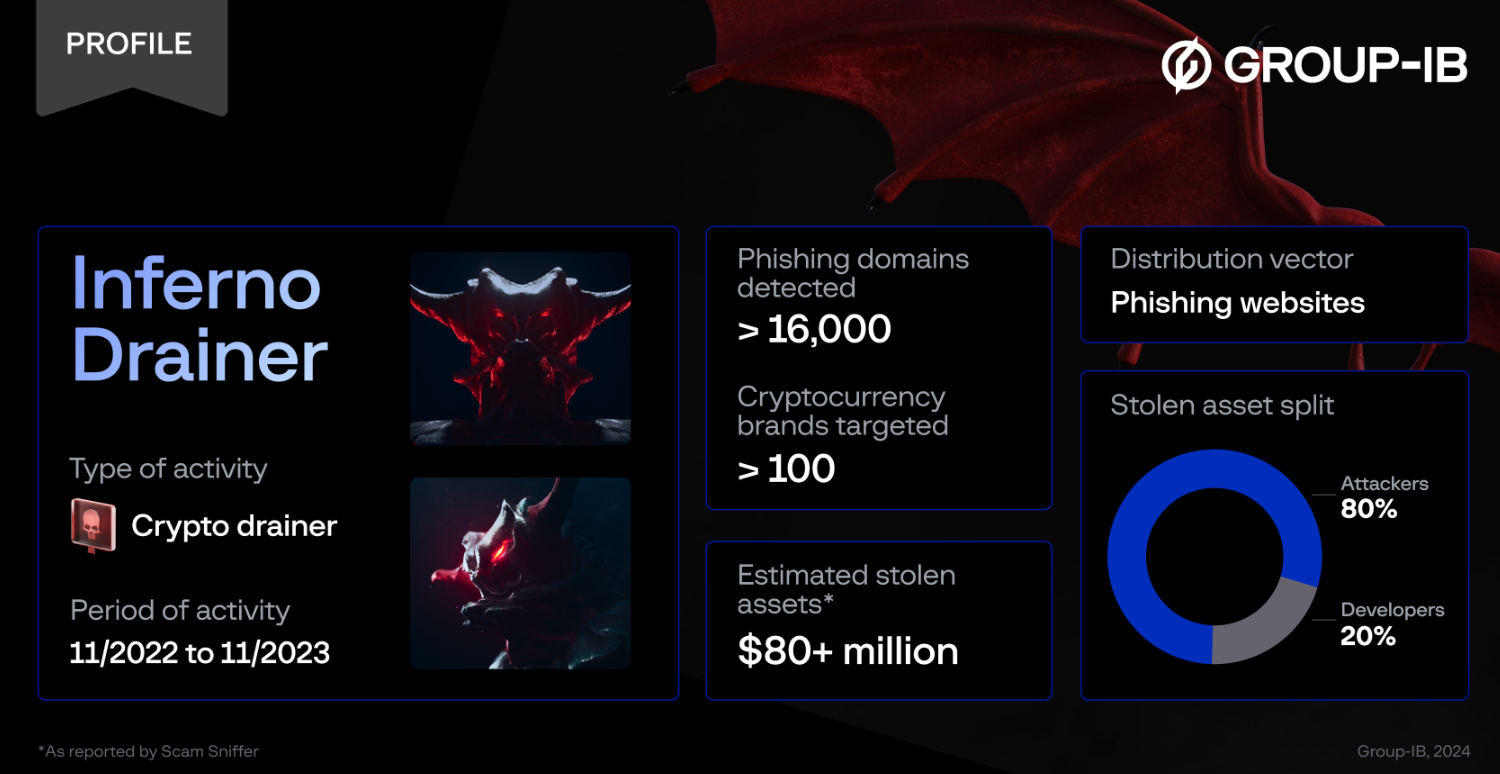
Inferno Drainer, birden fazla zincirde sunduğu kimlik avı hizmetlerinin kurbanı olan birçok kullanıcıyla, drainer-as-a-service iş modelinin en belirgin örneğidir. Group-IB bu operasyonu, süreç içerisinde binlerce sahte alan adı konuşlandıran bilinen bir çok zincirli (multichain) dolandırıcılık grubuna bağladı. Scam Sniffer'ın raporu, şirketin 2023 sonlarında kapandığını duyurmasıyla birlikte, Inferno ile ilişkili ilk dolandırıcılık dalgasında 80 milyon doların üzerinde kayıp olduğunu belgeliyor. Check Point Research daha sonra aynı altyapıyı kullanan ve 2024 başlarında gelişmiş kaçınma teknikleriyle Inferno Reloaded olarak yeniden markalanan devam eden birkaç kampanya ortaya çıkardı.
Check Point'in araştırmasına göre, altı aylık kampanyalardan birinde kayba uğrayan 30.000'den fazla cüzdan bulunuyordu ve toplam zarar en az 9 milyon dolardı.
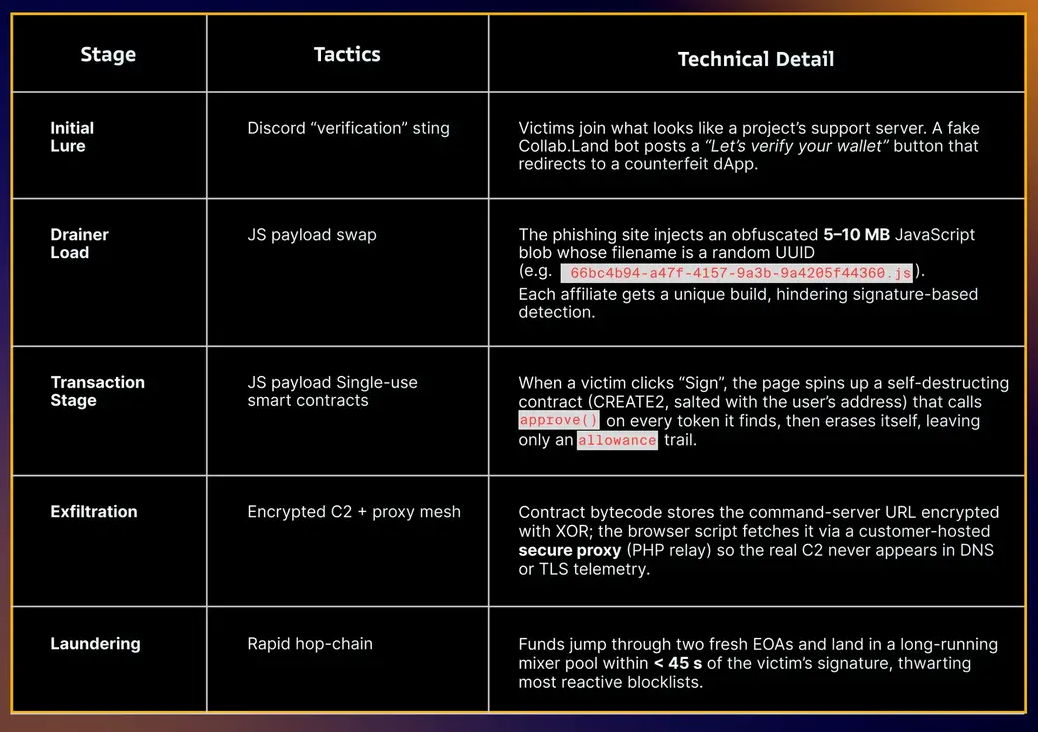
Beklendiği gibi, dolandırıcılıkta kullanılan altyapı tespit ve analize karşı güçlendirilmişti. Araştırmacılar, C2 altyapısının gizlendiğini veya müşteriler tarafından işletilen proxy hizmetlerinin arkasına saklandığını, nakde çevirme (cashout) adreslerinin ise engelleme listesi güncellemelerinin önünde kalmak için düzenli olarak değiştirildiğini belirtti. Ayrıca fonları dağıtmak ve izlenmekten kaçınmak için tek seferlik dolandırıcılık akıllı sözleşmeleri kullanıldı; bir kampanyanın doğrulama sürecinde meşru bir Collab.Land projesini taklit ettiği gözlemlendi.
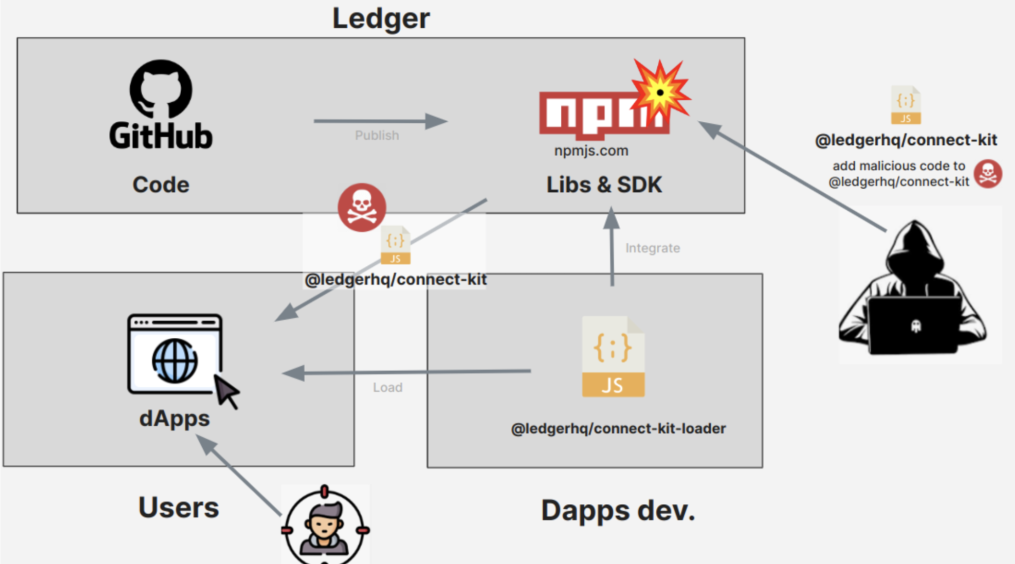
Ledger Connect Kit kampanyası, drainer kimlik avının dürüst kullanıcıları nasıl etkileyebileceğinin kusursuz bir örneğidir. Olayların birinde bir Ledger çalışanı kandırılarak Ledger Connect Kit sözleşmelerini yetkilendirmiş ve bu sözleşmeler daha sonra drainer kodunu etkilenen uygulamalara dağıtmıştır. Ledger olay raporu, etkilenen kitlerde istismarcı ile drainer hizmeti arasında 85/15 paylaşıma sahip Angel Drainer zararlı yazılımının varlığını doğruladı. 600.000 doların üzerinde fonun etkilenmesiyle şirket, kör imzalamadan (blind signing) vazgeçip daha şeffaf uygulamalara geçeceğini duyurdu.
Bu, kullanıcıların kimlik avından nasıl etkilenebileceğinin en çarpıcı örneklerinden biridir: Bu vakada drainer operatörlerinin sahte alan adlarına güvenmelerine veya aldatıcı mesajlar göstermelerine gerek kalmadı. Mağdur, meşru bir Web3 arayüzüyle etkileşime giriyordu ancak cüzdanının diğer işlemlerle meşgul olduğu bir sırada yetkisiz bir işlemi imzaladı. Kullanıcıların bir sözleşme etkileşiminde olduğu gibi her imzayı dikkatle incelemesi pek olası değildir ve dolandırıcının mağdurun adresinden önemli bir meblağı çekmesi için sadece bir anlık dikkatsizlik yeterlidir.
2024 yılında bir drainer'a atfedilen zincir üzerindeki en büyük kayıp, DeFi uygulamalarıyla etkileşime giren kullanıcıların karşılaştığı zorluklara ek bir bağlam sunmaktadır. Olayların birinde, bir DeFi Saver ve Maker kasası (vault) sahibi, DSProxy sözleşmesinin kontrolünü bir kimlik avı adresine devreden sahte bir işlemi imzaladı; bu adres daha sonra pozisyonu çalmaya ve DAI basmaya çalıştı. Scam Sniffer ve SlowMist araştırmacıları saldırıyı Inferno drainer ekosistemiyle ilişkilendirdi. Yine, bu saldırının mağdurunun sahte bir web sitesi tarafından aldatılmış olması muhtemel değildir; ancak taklit edilen adres, işlemin meşru olduğuna kullanıcıyı ikna etmeyi başardı ve nihayetinde tek bir imza ile varlıklarını çaldı.
Blokzincir kayıtları da benzer bir hikaye anlattığı için bu kullanıcı etrafında dramatik bir kurgu yapmaya gerek yoktur. Saldırgan basitçe bir DeFi pozisyonunun proxy adresini değiştirdi ve mağdurun fonlarını kendi adresine yönlendirdi. Bunun bir dolandırıcılık olup olmadığının hakemi zincirin kendisi olacaktır, ancak kullanıcının bu işlemi geri alma şansı pek olmayacaktır. Bu, alanın risklerini kabul etmeden DeFi'ye dahil olmak isteyen herkesin ödediği bedeldir.
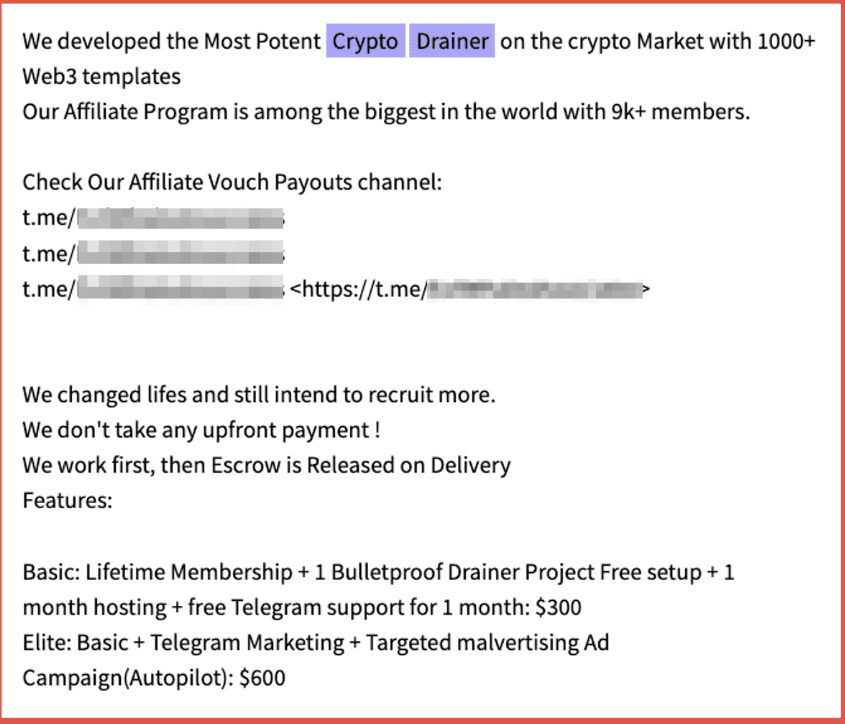
Zincir üstü kayıp verileri, sorunun boyutunu anlamada ve müdahale önlemlerine öncelik vermede kritik bir rol oynar; ancak bu saldırıları mümkün kılan altyapıyı değerlendirmek de yol göstericidir. Bir Hizmet Olarak Drainer (Drainer-as-a-Service) alanına yönelik akademik ve sektörel araştırmalar, permit türü onayları kullananlar da dahil olmak üzere bilinen cüzdan süpürücüler arasında birçok ortak özellik ortaya koymuştur. Araştırmacılar özellikle, kullanıcı fonlarını bilinen cüzdanlara dağıtmadan önce toplamak için benzer kitleri kullanan binlerce kimlik avı alan adı tespit etti. Birçok drainer hizmetinin paylaşılan kod veya altyapı kullanmasıyla akıllı sözleşme düzeyinde de benzer modeller gözlemlendi. Tether ve TRON ekipleri Spincaster Operasyonu'nu yürütmek için Chainalysis ile iş birliği yaptığında, yasa dışı varlıkların dondurulmasına yardımcı olan 7.000'den fazla ipucu ortaya çıkarmayı başardılar; bu sayede birçok borsa ve kullanıcı önemli miktarda fonu geri alabildi. Bildirilen başarılardan biri, kullanıcıyı sahte onayı iptal etmeye yönlendirerek altı haneli bir kaybı önleyen zamanında bir müdahaleydi. Her zamanki gibi şüpheli bir web sitesindeki böyle bir hizmet reklamı örneği (neredeyse kesinlikle kendi başına bir dolandırıcılık):
Bu, Web3'ün merkeziyetsiz ahlakını tüm güzelliği ve çirkinliğiyle örnekleyen bir sektör olan cüzdan boşaltıcılar hakkındaki bir tartışma için uygun bir sonuçtur. Bir blokzincirde işlem yaptığınızda varlıklarınızı güvenceye almaktan siz sorumlusunuzdur ve cüzdanınızın kontrolünü kaybettiğiniz an bundan sonra tam olarak ne yapacağınızı bilmeniz beklenir. Kimlik avının bu kadar yaygınlaşması veya imzaların dolandırıcılar tarafından sıklıkla silah haline getirilmesi, yalnızca kullanıcılar arasındaki etkileşimleri kolaylaştıran ekosistemin suçu değildir. Ancak izinli işlemlerin nadiren bir bağlamla geldiği ve kullanıcının zincir üzerindeki her hareketin sonuçlarını anlayabilecek teknik yetkinliğe sahip olmasının beklendiği de bir gerçektir. Düzenli cüzdan yükseltmeleri veya tohum kelimelerin donanımda saklanması gibi hesap güvenliğinin en temel unsurları bile herkes için isteğe bağlı, ancak çok azı için gerçekçidir. Aynı yaklaşım hesap yetkilendirmesi veya permit onayları için de geçerlidir: kullanım durumu ne olursa olsun, imza finansal bir işlem olarak görülmeli ve sonuçları gönderen tarafından dikkatle tartılmalıdır. Tüm dolandırıcılıkları ve istismarları önleyen tek bir eylem yoktur, ancak daha iyi tasarlanmış arayüzler mağdurun sonuç karşısında şaşkınlığa uğramasını zorlaştırır.
Teşvikler, Düzenlemeler ve Son Tıklama
Drainer sektörü teknik inovasyonla değil, taleple beslenir: geliştiriciler dolandırıcılık faaliyetlerinden ve ortaklıklardan elde edilen yinelenen geliri en üst düzeye çıkarmaya çalışırken, platformlar kendi ekosistemlerine trafik ve likidite çekmeye çalışır. Özellikle kimlik avı kampanyaları, yeni kurbanlar kazanmak ve onları hedef platforma fon yatırmaya teşvik etmek için motive edilir. Projeler kendi sahte moderatörlerinin ve kimlik avı alan adlarının görünürlüğünü sınırlamaya çalışırken hizmetlerini tanıtır; kullanıcılar ise token vaatleri, beyaz liste (whitelist) yerleri, ürünlere erken erişim ve diğer ödüllerle cezbedilir. FOMO (fırsatı kaçırma korkusu) kriptodaki en tehlikeli kavramdır ve bir varlığın yükselişinden kâr elde etmenin en iyi yolunun insanları bu fırsatı kaçırdıklarına ikna etmek olduğunu bilen dolandırıcıların davranışlarını büyük ölçüde şekillendirir. Yankesiciler, ATM kopyalayıcılar ve diğer geleneksel dolandırıcılar da aynı prensiple çalışır: potansiyel kurbanların en yoğun olduğu en dikkat çekici yerleri hedeflerler.
Onay tabanlı kimlik avı, iknayı yürütmeden ayırarak self-custody kavramının kalbine darbe indirir. Geleneksel bir banka soygununda kurban sahte bir hesaba para göndermeye ikna edilebilir, ancak yine de paranın hesabından çıktığının farkındadır. Oysa bir drainer dolandırıcılığında mağdur, fonları taşıma yetkisi vermeye ikna edilir; bu felsefi anlamda kavraması çok daha zor bir konsepttir. Pratikte kurban, özellikle de bir airdrop'un veya meşru bir hizmet gibi maskelenmiş bir kimlik avı alan adının parçası olarak başlatılmışsa, işlemin koşullarından tamamen habersiz olabilir. Kullanıcı, cüzdan onay butonuna tek bir tıklamayla token'larını, NFT'lerini, proxy sahipliğini veya hesap erişimini kaybedebilirken, drainer da gelirdeki payını aynı kolaylıkla alır.
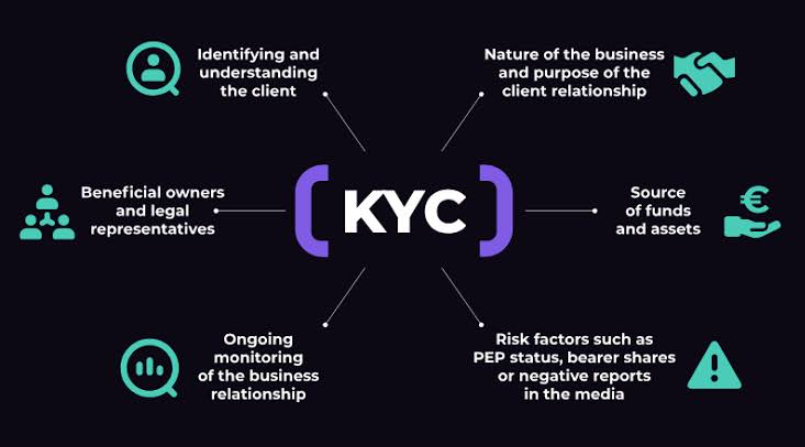
Düzenlemeler çeşitli şekillerde yardımcı olabilir ancak istismar fırsatını nadiren tamamen ortadan kaldırır. Müşterini Tanı (KYC) prosedürleri, özellikle bir borsada yüklü varlıkları varsa, bir mağdurun fonlarını boşaltma imkanını kısıtlayabilir; alan adı el koymaları ve barındırma (hosting) kapatmaları ise suçlu adaylarının seçeneklerini sınırlayabilir.
Benzer şekilde zincir üstü izleme, şüpheli işlemleri tespit ederek borsaların varlıkları dondurmasına veya mağdurları kimlik avı girişimleri konusunda bilgilendirmesine olanak tanıyabilir. Stabil kripto para alanında, alıcı hesabın hileli veya ele geçirilmiş olduğu tespit edildiğinde yeni token basımı kısıtlanabilir ve platformlar arasında değer taşıma kabiliyeti azaltılabilir. ABD Adalet Bakanlığı'nın (DOJ) yakın zamandaki 225 milyon dolarlık USDT sivil müsadere davasında olduğu gibi, düzenleyicilerin ve özel dedektiflerin dahil olması, failler üzerinde ek baskı oluşturabilir, haksız kazançları harcamalarını engelleyebilir veya daha fazla yasal işlem tehdidi yaratabilir. Pratikte stabil kripto paraların kara listeye alınması, zincir analizi, borsaların kapatılması ve varlık dondurma önlemleri bir drainer kampanyasının cazibesini büyük ölçüde azaltabilir, ancak dolandırıcılık fırsatını nadiren tamamen yok eder.
Düzenleyici baskılar, drainer'ları ve ortaklarını faaliyetlerini sürdürmek için yeni yöntemler, araçlar ve yargı yetki alanları benimsemeye teşvik edecektir. Özellikle kimlik avı hizmetleriyle ilişkili alan adları sıklıkla değiştirilir ve operatörler tespitten kaçınmak için birden fazla ön uç kullanır. Aynı durum, gevşek dijital gizlilik yasalarına ve az sayıda denetim mekanizmasına sahip yargı bölgelerinde barındırılan komuta sunucularıyla drainer'lar tarafından kullanılan teknik altyapı için de geçerlidir. Bir drainer'ın web sitesi çevrimdışı bırakılsa veya daha büyük bir dolandırıcılık ekosistemine dahil edilse bile, operatörler muhtemelen kullanıcı fonlarını toplamak ve bunları cüzdanlarına dağıtmak için alternatif yollar bulacaktır. Kolluk kuvvetlerinin çabaları birçok yönden, operasyonun temel ekonomisini kökten bozmadan yalnızca bir dolandırıcılığın genel maliyetlerini artırmaya yarar. Kripto projelerine zaman ve para yatırmaya istekli kullanıcılar olduğu sürece, ister cüzdanlarını doğrudan istismar ederek ister onları kimlik avı alan adları ve sahte sosyal medya hesapları üzerinden manipüle ederek bu heyecandan faydalanmak isteyen kişiler her zaman olacaktır.
Cüzdan kullanıcı deneyimi (UX) reformu, kullanıcıları self-custody avantajlarından yararlanmaya devam ederken güvenli bir şekilde hareket etmeye teşvik ettiği için en anlamlı düzenleme biçimi olabilir. Özellikle sorumlu bir cüzdan, kullanıcıya bir imzanın alıcıya belirtilen miktarda USDT'yi, belirli bir NFT koleksiyonundaki tüm token'ları harcama veya bir proxy adresini değiştirme konusunda tam yetki verdiğini açıkça bildirmelidir. Bir hesap delegesinin başka bir sözleşmeye (muhtemelen farklı bir blokzincirde) sınırsız yetki verebileceğini ve permit türü bir onayın süresiz olabileceğini veya gelecekte bu izinleri genişletmek için EIP-7702'yi kullanabileceğini fark ettirmelidir. İdeal olarak cüzdan, her imza için değeri, token standardını, miktarı, hedef adresi, son kullanma tarihini ve zinciri vurgulamalı, böylece kullanıcının işlemin sonuçlarını gözden geçirmesine olanak tanımalıdır.
Dahası, cüzdan kullanıcının işlemi bağlamsallaştırmasına ve bir şeylerin ters gittiğini fark etmesine yardımcı olmalıdır. Sözleşme adresi kullanıcıya tanıdık gelmiyorsa, onunla etkileşime girip girmek istemediğini kendine sormalıdır. İmzalanan tutar önceki işlemlerle tutarsızsa, kullanıcı ayrıntıları tekrar kontrol etmelidir. İstek bağlam dışı geldiyse veya cüzdan arayüzü her zamankinden farklı görünüyorsa, kullanıcı özellikle dikkatli olmalıdır. Kripto cüzdanlarını kullanarak staking, NFT ticareti ve DeFi etkileşimleri dahil olmak üzere daha karmaşık finansal faaliyetlerde bulunan kişiler, bu nüanslara özellikle dikkat etmesi gereken kişilerdir. Genel bir kural olarak, cüzdanları donanım, çoklu imza özellikleri ve diğer kurumsal düzeydeki araçlarla güvence altına alınmalı ve gerektiğinde kullanıma hazır alternatif bir imzalama yöntemine sahip olmalıdırlar.
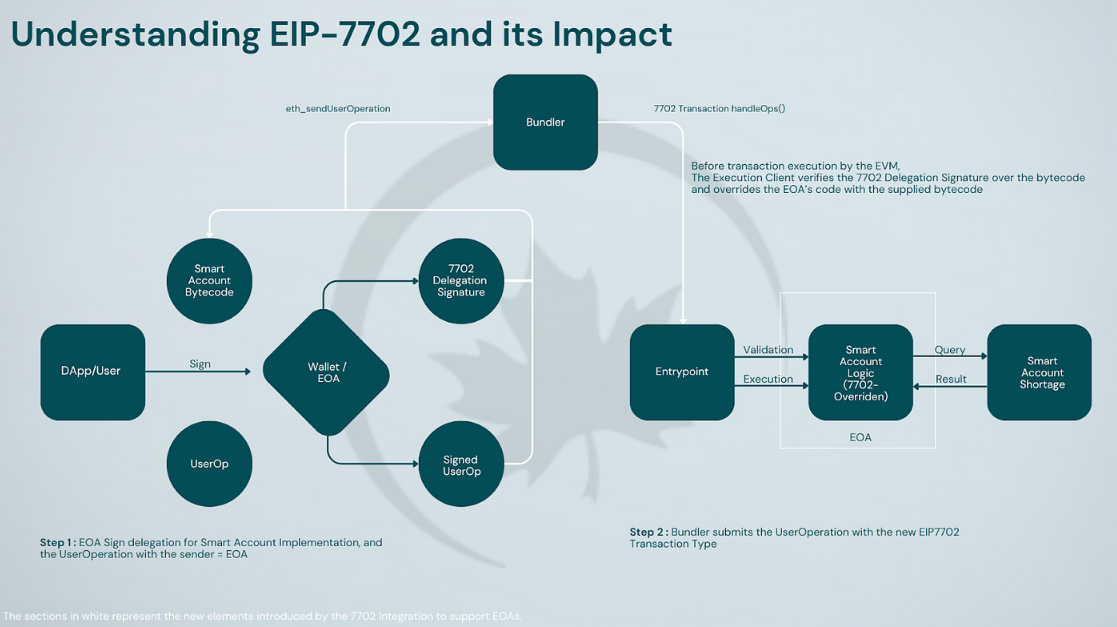
Kullanıcılar dolandırıcılara karşı savaşta kahraman olmaya çalışmamalıdır. Yapabilecekleri en iyi şey, imza gerektiren her etkileşimin sahte olabileceğini varsayarak güvenli bir şekilde hareket etmektir. "Cüzdanı doğrula" istemlerine ve airdrop taleplerine şüpheyle yaklaşmalı ve her cüzdan iznini dikkatle değerlendirmelidirler. Özellikle, tohum kelime (seed phrase) talepleri, kullanıcının varlıklarını çalmaya yönelik doğrudan bir girişim teşkil ettiğinden her zaman reddedilmelidir. Cüzdanı saniyeler içinde ele geçirmek için kullanılabileceklerinden, EIP-7702 hesap yükseltme istemlerinde de aynı dikkat gösterilmelidir.
Kripto güvenliği, kullanıcıların dolandırıcılar tarafından kolayca kandırılan savunmasız kahramanlar olarak tasvir edildiği pek çok açıdan bir banka soygunu filmine benzer. Bu gerçeğin doğru bir yansıması değildir; zira self-custody cüzdanlar temelde nakit paranın dijital karşılığıdır; sahibi onları tutarken ne kadar sorumluysa o kadar güvendedirler. Geleneksel bankalar ve finansal kuruluşlar da sıklıkla dolandırıcılığın kurbanı olurlar, ancak bu nadiren ortalama kullanıcının finansal okuryazarlığının olmamasından veya varlıklarını korumaya hazırlıksız olmasından kaynaklanır. Aksine, bankalar tam da büyük miktarlarda para tuttukları için cazip hedeflerdir ve bir çalışanın görünüşte önemsiz bir hatası bile bir soyguna yol açabilir. Aynı şekilde, bir kripto cüzdanındaki her imza dikkatle incelenmelidir; çünkü bu, rutin bir işlem ile fonların geri döndürülemez kaybı arasındaki fark olabilir.
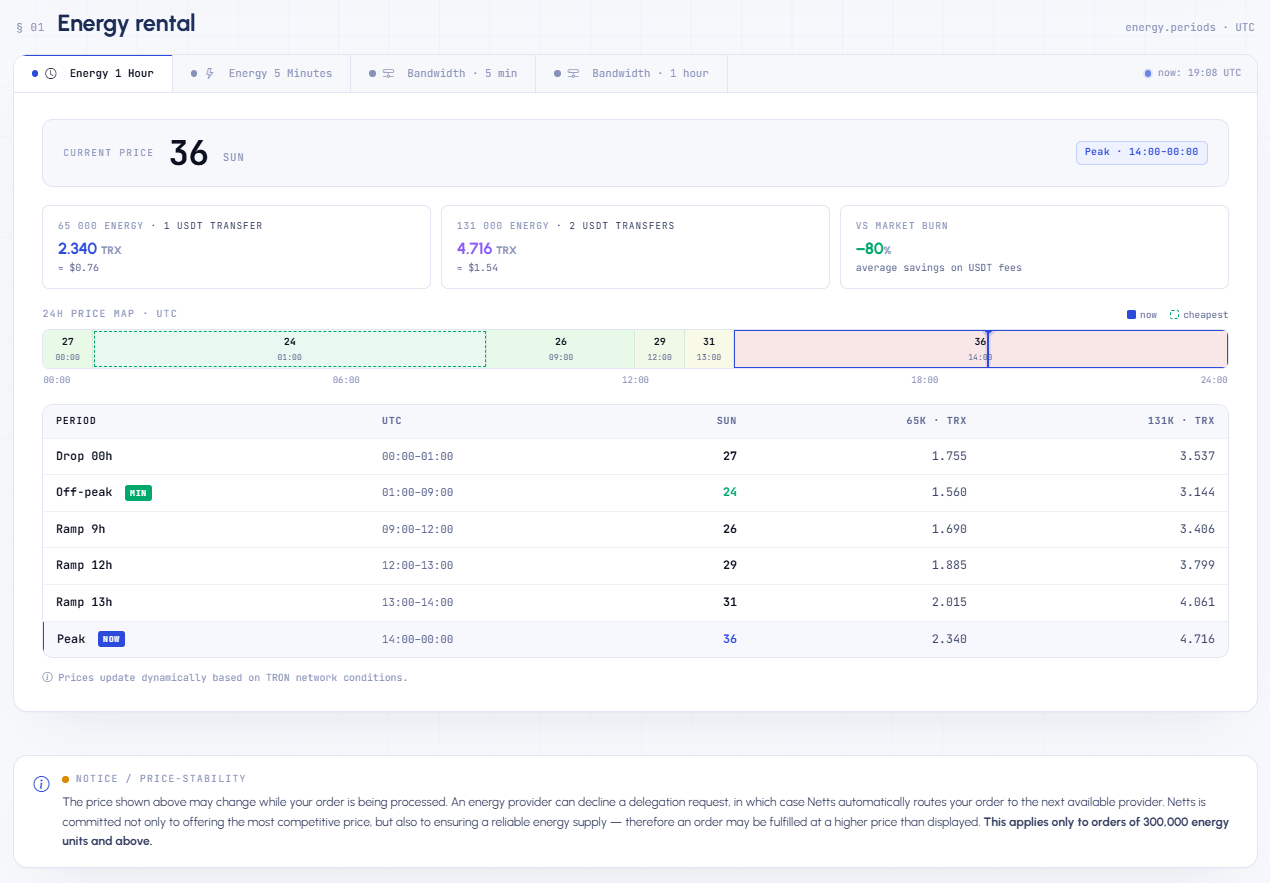
Güvenliğin, manşet olaylarda değil, gerçek operasyonların ayrıntılarında bulunan kullanıcıya dönük sıradan bir tarafı da vardır. Tether kullanarak bir TRON işlemi yapmayı düşünen akıllı kullanıcılar, maliyetin ne kadar olduğuna bazı saldırı yüzeyleri kadar önem verecektir; eğer amacınız efsanevi bir "talep et butonuna" tıklamak değilse ve aklınızda gerçek para transferleri varsa, Netts Pricing tam da bu amaca hizmet eden bu tür sıradan hizmetlerden biridir. Sağlayıcılar arasında toplanan oranlarla TRON'da Energy kiralama maliyetlerini tahmin etmenizi, 1 saatlik ve 5 dakikalık Energy pencereleri dahil olmak üzere zamana bağlı teklifleri ve ilgili ücretleri görmenizi ve bir sağlayıcının siparişinizi reddetmesi durumunda bir alternatife sahip olmanızı sağlar. Anlık görüntü anı itibarıyla, ramp spotunda tek bir USDT transferi için 65 bin Energy, yoğun olmayan saatlerde daha ucuz seçenekler mevcut olmak üzere yaklaşık 1,690 TRX tutarındadır; bu, dürüst bir kullanıcının gerçekte herhangi bir "şimdi talep et" dolandırıcılığına girişmeden önce araştıracağı türden bir detaydır.