Дрейнеры кошельков: один клик на подтверждение — и активов нет
Дрейнеры кошельков превращают рутинные аппрувы в кражу активов с помощью фишинговых наборов, пермитов, делегирования и уязвимого UX кошельков.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
В истории с дрейнерами кошельков есть своя человеческая комедия, и это отнюдь не комедия излишеств, ведь никому не смешно. Годы отраслевых нотаций приучили пользователей терпеть предупреждения браузеров, кошельков, dApps, подтверждения аппрувов токенов и слепые подписи — такова цена взаимодействия с Web3. Расхваленный примитив делегирования в Ethereum должен был упростить всем жизнь, пока не выяснилось, что большинство контрактов делегирования в мейннете оказались вовсе не контрактами абстракции учетной записи, а свиперами кошельков. Тренеры по «театру безопасности» внушали аудитории, что ни один бесплатный аирдроп нельзя забрать без ончейн-подписи, пока поставщики готовых наборов для кражи кошельков рекламировали свою круглосуточную поддержку как первоклассный сервис для криптозлоумышленников.
Всегда есть одна метрика, которая в долгосрочной перспективе разбивает любой слепой оптимизм. В этом году отчет Scam Sniffer наглядно показал это: убытки от дрейнеров кошельков составили почти 500 миллионов. Число адресов, инициировавших подобные атаки в 2024 году, составило 332 тысячи. Показатели следующего года демонстрируют четкую тенденцию: зарегистрированный ущерб от фишинга с использованием дрейнеров снизился более чем на восемьдесят процентов в годовом исчислении — до 83.85 миллиона, с практически аналогичной пропорцией снижения числа пострадавших аккаунтов.
Потери снова резко подскочили, когда пошел в рост объем транзакций с мемкоинами и связанными операциями в ETH, однако с приходом следующей волны скама наступило аналогичное затишье. Меньший средний убыток на одну жертву, по-прежнему довольно ощутимый (более 790 USD), наглядно демонстрирует, насколько индустрия готова наживаться на мелких игроках в самом низу пирамиды.
Такова реальность, которую не хочет признавать ни один маркетолог от сферы безопасности: «театр безопасности» экосистемы и инфраструктура теневого рынка — это две стороны одной медали. В одних резюме на LinkedIn указаны годы опыта в безопасном кастодиальном хранении, симуляции транзакций и обнаружении фишинга, тогда как в других фигурируют разработка дрейнер-китов, прохождение буткемпов для фишеров и подработка модератором в Discord. Инсайдер индустрии может вполне обоснованно обновлять свое резюме каждые полгода, добавляя экспертизу по фишинговым пермитам EIP-7702 и навыкам скам-аирдропов в обход Chainalysis наряду с прошлым опытом аудита и безопасности смарт-контрактов, если он переквалифицировался из защитника криптобезопасности в предпринимателя даркнета. Это пул специалистов, где все знают друг друга, и у каждого фишинг-фермера есть знакомый сотрудник биржи уровня Tier-1, которому можно передать несколько сотен тысяч USD в Ethereum для старта бизнеса.
Пользователи редко становятся жертвами скама по глупости — чаще всего окно подтверждения просто выглядело слишком дружелюбно. Кошельки не утруждают вас деталями транзакции: вместо этого они предлагают подписаться на рассылку новостей, пока в фоновом режиме отвязываются прокси, переводятся NFT, делегируются права на исполнение или утверждается бесконечный спендер. Криптокультура проповедовала цифровую свободу и самостоятельное хранение как абсолютный суверенитет (если только пользователь сам не мошенник), однако протоколы без разрешений теперь наказывают держателей нативных токенов лавиной аппрувов и исполнений смарт-контрактов каждый раз, когда один из их любимых проектов запускает токен управления или NFT-коллекцию.
Ваш друг-новичок с искренней убежденностью неофита Web3 скажет вам, что его «банк» — мобильное приложение с красным логотипом — никогда не взламывали, тогда как ваш опыт с EIP-4844 навсегда омрачен потерей пятисот пятидесяти тысяч DAI в результате атаки с использованием флеш-кредита. Он справедливо полагает, что догма самостоятельного хранения не является достаточной мерой безопасности для обычного пользователя Web3, взаимодействующего с обычными смарт-контрактами, которые регулярно теряют токены или имеют уязвимости нулевого дня во фронтенд-коде. Тот самый делегат пермитов EIP-7702, ставший причиной половины скамов 2024 года, при правильной реализации мог бы позволить объединять несколько транзакций с аппрувами в одной сети за малую часть стоимости газа на аккаунт. Тот самый механизм Energy в сети TRON, заставляющий дважды подумать перед отправкой десяти USDT, при правильном подходе позволяет бизнесу обрабатывать сотни таких транзакций по цене одной.
Киты, пермиты и делегирование
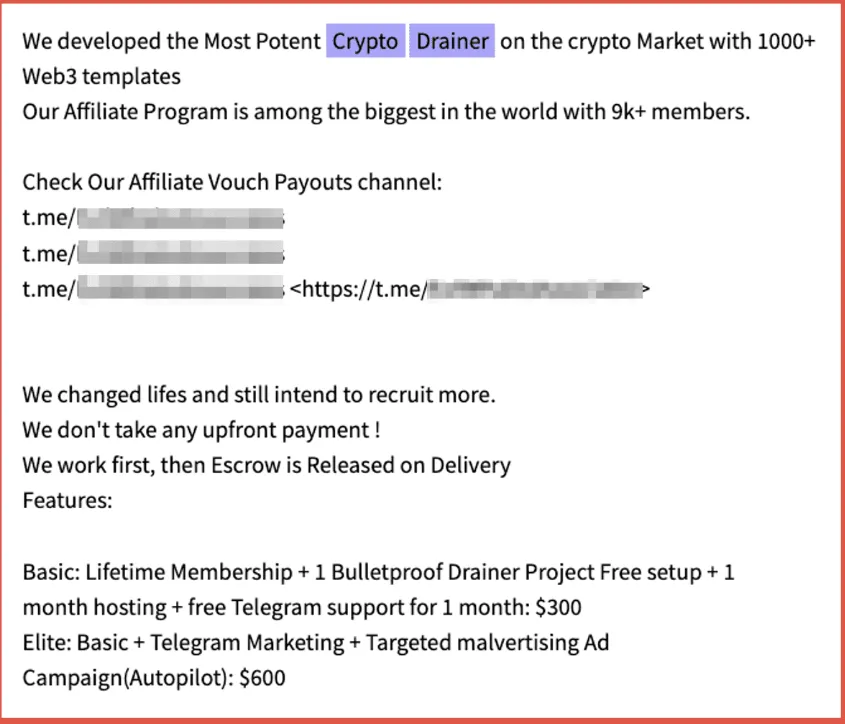
Рынок дрейнеров точнее всего рассматривать как индустрию программного обеспечения, где потенциальные клиенты ограничены кругом известных злоумышленников. Поставщиками выступают Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace и ряд других семейств, а их сервисы включают фишинговые сайты, скрипты обнаружения кошельков, сканирование активов, смарт-контракты, панели управления, аналитику, партнерские программы и выплаты операторам. В самых продвинутых решениях клиент получает возможность забирать долю добычи напрямую с адреса жертвы — обычно от 15% до 30%. Исследователи, изучающие сектор Drainer-as-a-Service в сети Ethereum, обнаружили тысячи аккаунтов, извлекающих прибыль из теневой экономики через известные контракты, среди которых наиболее заметны Angel, Inferno и Pink.
Это формирует специфическую структуру стимулов в индустрии дрейнеров, где участники редко рискуют всем своим доходом. Один человек может отвечать за создание и поддержку фишингового сайта, другой занимается бэкендом, а третьему поручен поиск новых жертв. Если злоумышленнику удается внедрить мошенническую ссылку в публикацию проекта в соцсетях или получить доступ к рекламному бюджету компании, остальное не составляет труда: наборы дрейнеров берут на себя большую часть операций, включая показ фишинговой страницы, сканирование активов пользователя и сбор украденного. Количество жертв и конверсию можно отслеживать, а опытный атакующий может детально анализировать эффективность кампании, подбирая наиболее результативный мессенджер, канал, контент и тайминг. Служба поддержки для злоумышленников — это не раздел FAQ или тикеты, а живой человек, помогающий другим участникам экосистемы максимизировать прибыль от дрейнера.
Аппрувы на базе пермитов (Permit) — одна из наиболее впечатляющих демонстраций того, как инфраструктурный уровень может расширять возможности мошенников, одновременно принося пользу честным участникам. Обычный аппрув токена представляет собой ончейн-разрешение спендеру выводить определенную сумму средств с адреса владельца, тогда как подпись пермита — это подписанное сообщение, выполняющее ту же функцию, но передаваемое непосредственно в контракт при запросе награды. На практике последний вариант устраняет необходимость в отдельной транзакции в блокчейне и потому удобен в ситуациях, критичных к стоимости газа. Эту же механику можно использовать во вред: обойти проверки безопасности на фишинговом домене, подменив обычную транзакцию безобидным на вид подписанным сообщением.
Permit2 представляет собой интересное новшество, поскольку позволяет пользователям выполнять более сложные операции с большей гибкостью, включая трату токенов от имени владельца, делегирование исполнения и маршрутизацию транзакций через доверенные, но не верифицированные аккаунты. Пользователи, разрешившие такие действия для надежного контракта, могут пострадать, если дрейнер сымитирует его с помощью подписи пермита.
Делегирование аккаунтов EIP-7702 — мощная функция, которая уже доказала свою разрушительную силу в руках преступников. Предложенный стандарт во многом выгоден, так как позволяет EOA-аккаунтам получить часть преимуществ смарт-кошельков без их профиля риска, однако атаки, которые он делает возможными, не менее масштабны. Когда пользователь делегирует исполнение аккаунта контракту, он начинает маршрутизировать через него все транзакции, выполняя в процессе произвольный код. Как и в случае с дрейнерами на базе пермитов, злоумышленники могут использовать EIP-7702 для беспрепятственного перенаправления средств жертвы, выводя добычу через делегата аккаунта.
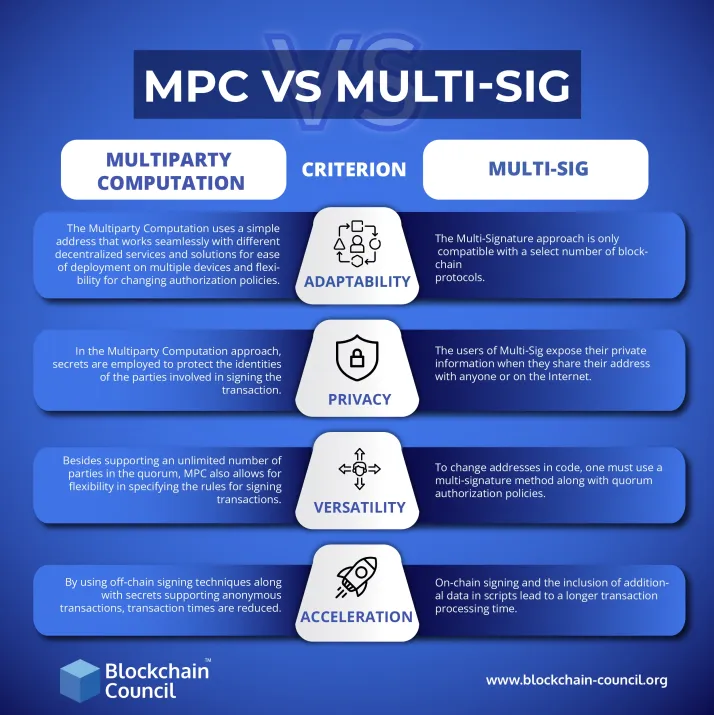
Компрометация аккаунта через 7702 с помощью дрейнера фактически означает «сжигание» этого аккаунта, оставляя мало шансов на спасение средств помимо немедленного перевода активов на новый адрес. Пользователю следует считать пострадавший аккаунт скомпрометированным, отозвать все разрешения, перевести остатки балансов, насколько это возможно, и перейти на новую сид-фразу, новое устройство и новый набор доверенных сетей. Это неприятная правда, но альтернатива — бесконечные метания между сетями в надежде вернуть средства — еще хуже. Обычный пользователь не должен разбираться в технических сложностях миграции аккаунта после эксплойта. Он не должен размышлять о последствиях обновлений своего кошелька для безопасности. В сущности, люди не обязаны быть криптоэкспертами, именно поэтому они доверяют свои активы мультисиг-контрактам, аппаратным устройствам и другим специализированным решениям. Когда речь заходит о делегировании аккаунтов и EIP-7702, должны действовать те же принципы: согласие на делегирование исполнения другому контракту следует рассматривать как транзакцию, которая навсегда увеличивает поверхность атаки.
Доминирование Ethereum и инфраструктура TRON
Ethereum сохраняет лидерство в сфере дрейнеров, нацеленных на крупные суммы, из-за концентрации активов, DeFi-позиций, NFT и разрешений в своей экосистеме. Ончейн-мониторинг Scam Sniffer — лишь один из примеров концентрации индустрии безопасности на Ethereum, поскольку большинство отраслевых отчетов фиксируют большее количество пострадавших адресов или более крупные убытки именно в этой сети в пиковые периоды. В то же время инфраструктура стейблкоинов TRON лучше приспособлена для ежедневных платежей, депозитов на биржи, OTC-сделок и регулярных денежных переводов. Пользователи, стремящиеся минимизировать издержки, включая затраты на газ в Ethereum или Energy и Bandwidth в TRON, могут использовать ончейн-стейблкоины в качестве средства расчетов, совершая крупные автоматизированные транзакции. Это ставит всех участников — честных пользователей, преступников и легальный бизнес — в зависимость от системы Energy в сети TRON с ее предсказуемыми нормами потребления на каждую транзакцию.
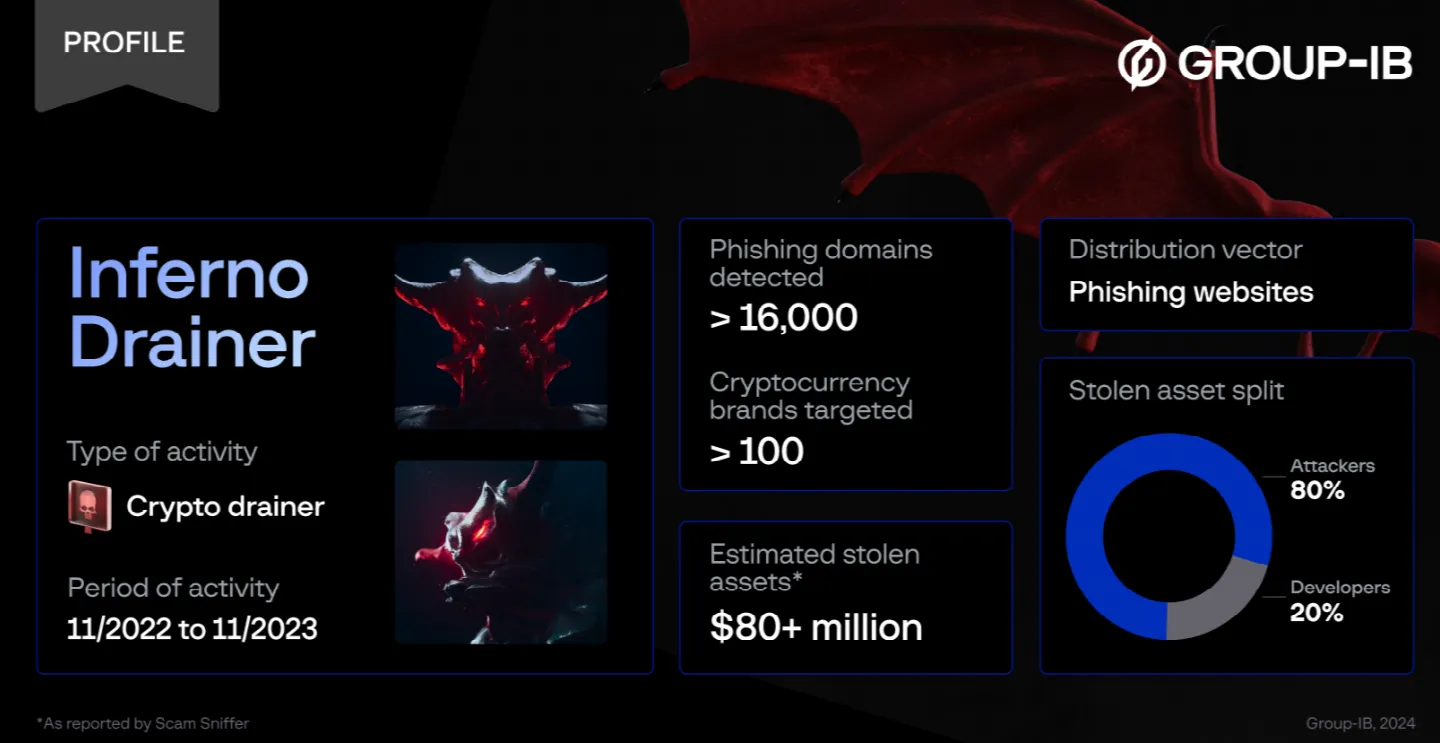
Inferno Drainer — самый яркий пример бизнес-модели «дрейнер как услуга» (DaaS), от фишинговых сервисов которого пострадали многие пользователи в нескольких сетях. Group-IB связала эту деятельность с известной мультичейн-скам-группировкой, развернувшей в ходе работы тысячи мошеннических доменов. В отчете Scam Sniffer зафиксировано более $80 миллионов убытков от первой волны скамов, связанных с Inferno, после чего создатели объявили о закрытии проекта в конце 2023 года. Позже Check Point Research выявила несколько активных кампаний, использовавших ту же инфраструктуру; в начале 2024 года они провели ребрендинг под именем Inferno Reloaded с улучшенными методами обхода защиты.
Согласно исследованию Check Point, в одной из шестимесячных кампаний пострадало более 30,000 кошельков, а совокупный ущерб составил не менее $9 миллионов.
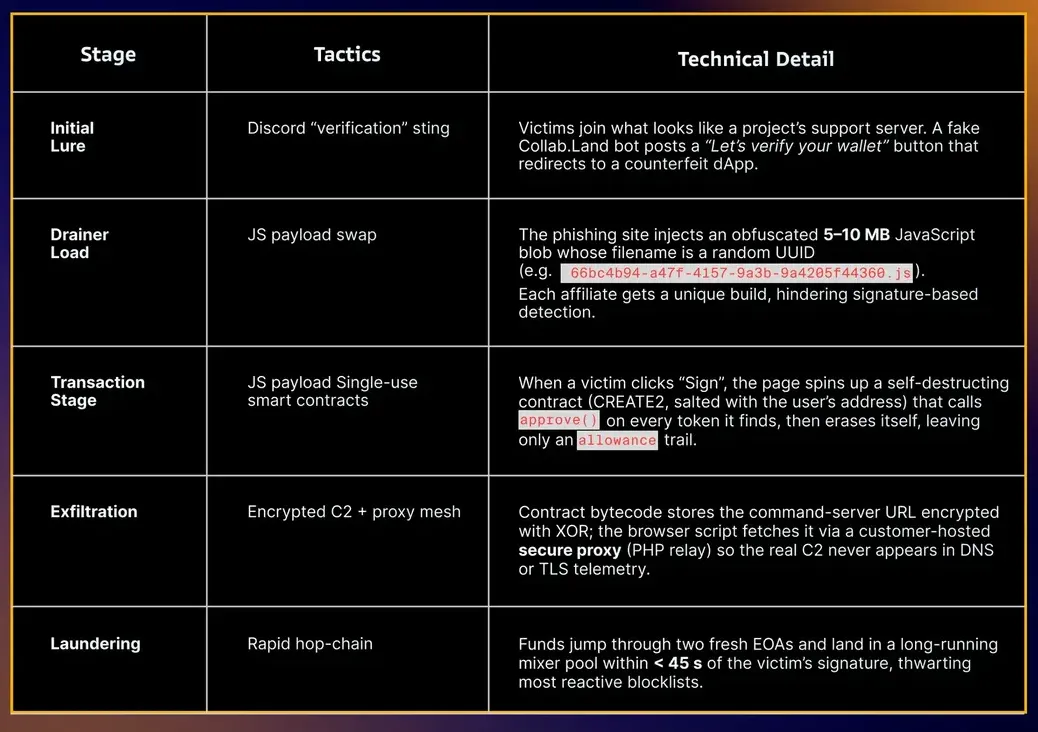
Как и ожидалось, инфраструктура скама была надежно защищена от обнаружения и анализа. Исследователи отметили, что C2-инфраструктура маскировалась или скрывалась за прокси-сервисами клиентов, а адреса для вывода средств регулярно сменялись, чтобы опережать обновления черных списков. Для распределения средств и уклонения от мониторинга также применялись одноразовые смарт-контракты под конкретные скамы; в одной из кампаний злоумышленники маскировались под легитимный проект Collab.Land во время процедуры верификации.
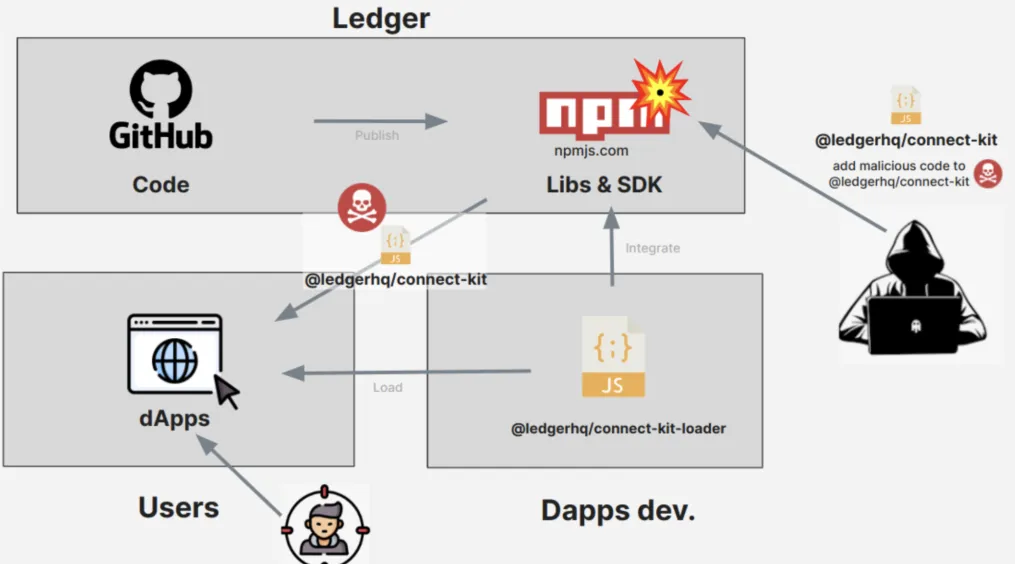
Кампания с Ledger Connect Kit — показательный пример того, как фишинг с дрейнерами может затронуть добросовестных пользователей. В одном из инцидентов сотрудника Ledger обманом заставили авторизовать контракты Ledger Connect Kit, которые затем распространили вредоносный код дрейнера по уязвимым приложениям. В отчете об инциденте Ledger подтвердилось наличие вредоносного ПО Angel Drainer в скомпрометированных наборах, где распределение добычи составляло 85/15 в пользу исполнителя атаки. После того как пострадали средства на сумму более $600,000, компания объявила об отказе от слепой подписи в пользу более прозрачных практик.
Это одна из самых актуальных иллюстраций того, как пользователи становятся жертвами фишинга: операторам дрейнера не потребовалось создавать поддельные домены или выводить обманные сообщения. Жертва взаимодействовала с легитимным интерфейсом Web3, но подписала несанкционированную транзакцию в момент, когда кошелек был занят другими операциями. Пользователи редко вчитываются в каждую подпись так же внимательно, как при взаимодействии с контрактом, и мошеннику достаточно одной секунды невнимательности, чтобы списать внушительную сумму с адреса жертвы.
Крупнейшая ончейн-потеря от дрейнера в 2024 году дает дополнительное представление о рисках, с которыми сталкиваются пользователи DeFi-приложений. В одном из инцидентов владелец хранилища DeFi Saver и Maker подписал мошенническую транзакцию, которая передала контроль над его контрактом DSProxy фишинговому адресу, после чего злоумышленники попытались украсть позицию и выпустить DAI. Исследователи из Scam Sniffer и SlowMist связали атаку с экосистемой Inferno Drainer. Жертву и в этом случае вряд ли обманул фейковый сайт: адрес, выдававший себя за доверенный, убедил пользователя в легитимности транзакции, что в итоге привело к краже активов одной-единственной подписью.
Здесь нет нужды придумывать драматические подробности: записи в блокчейне говорят сами за себя. Атакующий просто изменил прокси-адрес для DeFi-позиции и перенаправил средства жертвы на свой адрес. Блокчейн не оценивает, мошенничество это или нет, а у пользователя не будет простой возможности отменить эту транзакцию. Такова цена участия в DeFi без принятия рисков этого пространства.
Данные об ончейн-убытках играют решающую роль в понимании масштаба проблемы и приоритизации мер реагирования, но не менее важно изучать инфраструктуру, делающую эти атаки возможными. Научные и отраслевые исследования сферы Drainer-as-a-Service выявили множество общих черт у известных свиперов кошельков, включая те, что используют подтверждения типа permit. В частности, исследователи обнаружили тысячи фишинговых доменов, использующих похожие наборы для сбора средств пользователей перед их отправкой на известные кошельки. Аналогичные паттерны наблюдались на уровне смарт-контрактов, где многие дрейнер-сервисы использовали общий код или инфраструктуру. Когда команды Tether и TRON совместно с Chainalysis провели операцию Spincaster, им удалось выявить более 7,000 зацепок, которые помогли заморозить незаконные активы, позволив нескольким биржам и пользователям вернуть значительные средства. Одним из успешных примеров стало своевременное вмешательство, предотвратившее шестизначные убытки: пользователя вовремя предупредили об отзыве мошеннического аппрува. Вот пример рекламы подобного сервиса на сомнительном сайте (почти наверняка являющегося скамом самого по себе):
Это подходящий итог для обсуждения дрейнеров кошельков — индустрии, олицетворяющей децентрализованный этос Web3 во всей его красоте и неприглядности. Работая с блокчейном, вы сами отвечаете за безопасность своих активов, и в момент потери контроля над кошельком от вас ждут четкого понимания дальнейших действий. Экосистема лишь обеспечивает взаимодействие между пользователями, и ее вины нет в том, что фишинг стал настолько распространен, а подписи превратились в оружие мошенников. С другой стороны, транзакции с выдачей прав редко сопровождаются контекстом, и от пользователя требуется техническая грамотность, чтобы осознавать последствия каждого шага ончейн. Даже базовые аспекты безопасности аккаунта, такие как регулярные обновления кошелька или хранение сид-фразы на аппаратном устройстве, опциональны для всех, но доступны на практике немногим. Тот же принцип применим к делегированию аккаунтов или аппрувам через permit: независимо от сценария использования, подпись должна восприниматься как финансовая транзакция, последствия которой отправитель обязан тщательно взвесить. Универсального действия для предотвращения всех скамов и эксплойтов не существует, но грамотно спроектированные интерфейсы снижают вероятность того, что результат станет для жертвы неожиданностью.
Стимулы, регулирование и последний клик
Индустрией дрейнеров движут не технические инновации, а спрос: разработчики стремятся максимизировать регулярный доход от мошеннической активности и партнеров, пока платформы пытаются привлечь трафик и ликвидность в свои экосистемы. Фишинговые кампании нацелены на привлечение новых жертв и стимулирование их к внесению депозитов на целевые платформы. Проекты продвигают свои услуги, пытаясь ограничить появление фейковых модераторов и фишинговых доменов, а пользователей заманивают обещаниями токенов, мест в вайтлистах, раннего доступа к продуктам и других наград. FOMO (синдром упущенной выгоды) — опаснейшее явление в криптовалюте, и оно во многом определяет тактику скамеров: они знают, что лучший способ заработать на росте актива — внушить людям, что они упускают свой шанс. Карманники, скиммеры банкоматов и прочие традиционные мошенники действуют по тому же принципу: выбирают самые проходные места с наибольшим скоплением потенциальных жертв.
Фишинг на основе аппрувов бьет в самое сердце концепции самостоятельного хранения, разделяя убеждение и исполнение. При классическом ограблении банка жертву могут убедить отправить деньги на мошеннический счет, но она осознает факт ухода средств. В случае со скамом через дрейнер жертву убеждают дать разрешение на перемещение средств, что психологически понять гораздо труднее. На практике пользователь может совершенно не понимать условий транзакции, особенно если она преподносилась под видом аирдропа или запускалась на фишинговом домене, маскирующемся под легитимный сервис. Один клик на кнопку подтверждения в кошельке — и пользователь теряет токены, NFT, контроль над прокси или доступ к аккаунту, а дрейнер с такой же легкостью забирает свою долю.
Регулирование может помочь по ряду направлений, но редко устраняет саму возможность злоупотреблений. Процедуры KYC («Знай своего клиента») способны затруднить вывод украденных средств, особенно если жертва держит крупные активы на бирже, а блокировка доменов и хостингов ограничивает возможности потенциальных преступников.
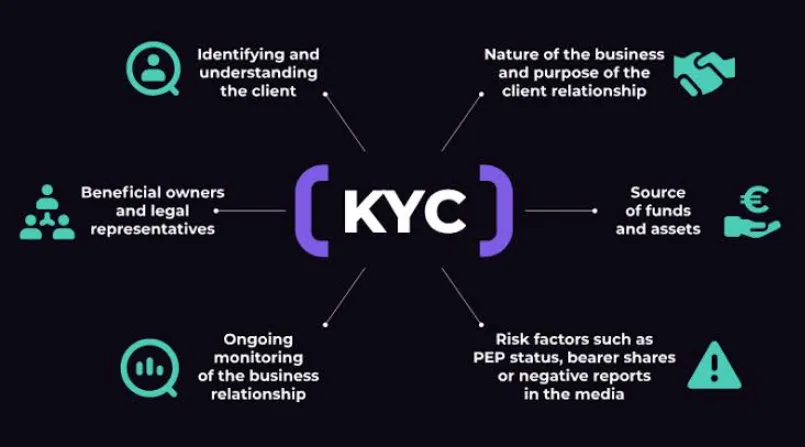
Ончейн-мониторинг также позволяет выявлять подозрительные транзакции, давая биржам возможность замораживать активы или предупреждать жертв о попытках фишинга. В сегменте стейблкоинов выпуск новых токенов может быть ограничен, если аккаунт получателя признан мошенническим или скомпрометированным, что снижает возможности перемещения стоимости между платформами. Подключение регуляторов и частных расследователей (как в недавнем иске Минюста США о гражданской конфискации USDT на $225 млн) оказывает дополнительное давление на злоумышленников, не позволяя им тратить незаконно полученное и угрожая судебным преследованием. На практике внесение адресов стейблкоинов в черные списки, анализ блокчейна, блокировки со стороны бирж и заморозка активов способны ощутимо снизить привлекательность дрейнер-кампаний, однако искоренить мошенничество полностью они не могут.
Ужесточение регулирования лишь побуждает создателей дрейнеров и их партнеров осваивать новые методы, инструменты и юрисдикции для продолжения работы. Домены фишинговых сервисов регулярно ротируются, а операторы запускают сразу несколько фронтендов во избежание обнаружения. Это касается и технической инфраструктуры дрейнеров: командные серверы размещаются в юрисдикциях со слабыми законами о цифровой приватности и отсутствием надзора. Даже если сайт дрейнера отключают или встраивают в более крупную мошенническую экосистему, операторы находят альтернативные способы сбора средств пользователей и вывода их на свои кошельки. Во многом усилия правоохранительных органов лишь повышают общие издержки скамеров, не разрушая базовую экономику таких схем. Пока есть пользователи, готовые вкладывать время и деньги в криптопроекты, найдутся и те, кто захочет нажиться на их энтузиазме — опустошая кошельки напрямую или манипулируя аудиторией через фишинговые сайты и фальшивые аккаунты в социальных сетях.
Реформа пользовательского опыта (UX) кошельков может стать наиболее значимой формой защиты, поскольку она стимулирует пользователей действовать безопасно, сохраняя преимущества самостоятельного хранения. Ответственный кошелек обязан прямо сообщать пользователю, что подпись дает получателю полное право потратить указанную сумму USDT, все токены из определенной NFT-коллекции или изменить адрес прокси. Он должен предупреждать, что делегирование аккаунта способно предоставить неограниченные полномочия другому контракту (возможно, в совершенно другом блокчейне), а аппрув через permit может действовать бессрочно или использовать EIP-7702 для расширения этих полномочий в будущем. В идеале кошелек должен отображать сумму, стандарт токена, количество, адрес назначения, срок действия и сеть для каждой подписи, позволяя оценить последствия операции.
Кроме того, кошелек должен помогать сопоставлять контекст транзакции и замечать неладное. Если адрес контракта незнаком, стоит спросить себя, планировалось ли взаимодействие с ним. Если сумма подписи не вяжется с предыдущими операциями, детали требуют перепроверки. Если запрос возник спонтанно или интерфейс кошелька выглядит непривычно, нужно проявить предельную осторожность. Пользователям, совершающим более сложные финансовые операции — стейкинг, торговлю NFT или работу с DeFi, — следует уделять этим нюансам особое внимание. Как правило, такие кошельки необходимо защищать аппаратными средствами, функциями мультиподписи и другими инструментами институционального уровня, имея наготове альтернативный способ подписи при необходимости.
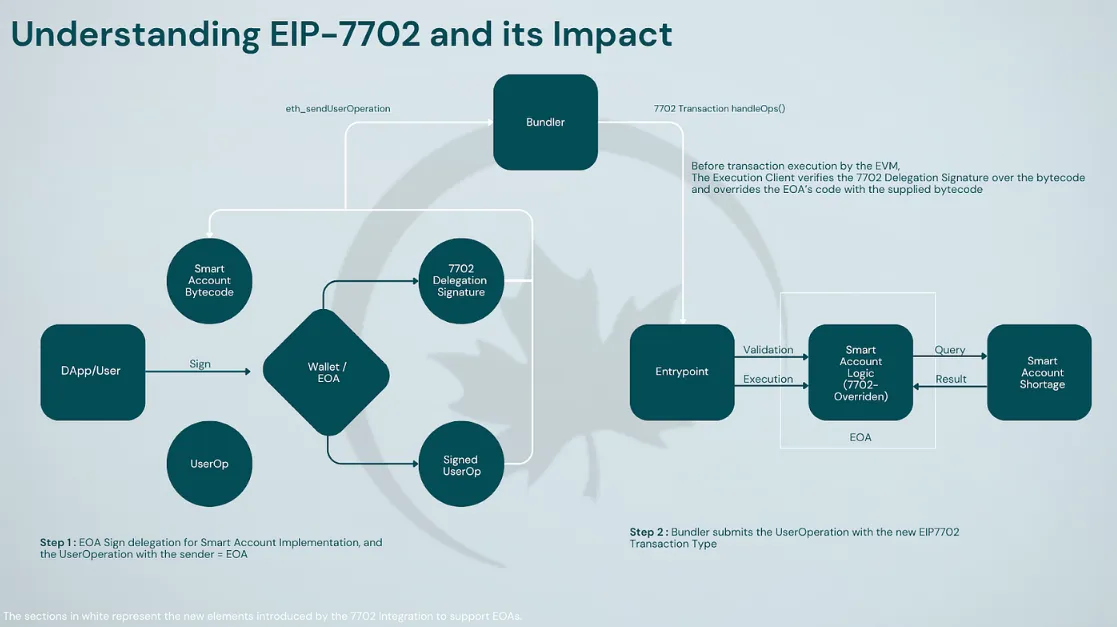
Пользователям не стоит строить из себя героев в войне с мошенниками. Лучшая тактика — действовать предельно осторожно, исходя из предпосылки, что любое взаимодействие, требующее подписи, потенциально мошенническое. К предложениям «верифицировать кошелек» и заявлениям на аирдропы следует относиться с подозрением, тщательно взвешивая каждое разрешение. Запросы сид-фразы нужно отклонять без исключений: это прямая попытка хищения активов. Не меньшую бдительность стоит проявлять к предложениям обновления аккаунта через EIP-7702, поскольку они позволяют скомпрометировать кошелек за считанные секунды.
Криптобезопасность во многом напоминает фильм об ограблении банка, где пользователи представлены беззащитными жертвами, которых легко обвести вокруг пальца. Это не совсем точное отражение реальности: некастодиальные кошельки — цифровой аналог наличных, и их безопасность зависит от ответственности владельца. Традиционные банки и финансовые институты регулярно страдают от мошенничества, но редко из-за того, что рядовой клиент финансово безграмотен или не способен уберечь деньги. Напротив, банки привлекательны именно концентрацией огромных средств, где даже незначительная ошибка рядового сотрудника может привести к ограблению. Точно так же каждая подпись в криптокошельке должна тщательно проверяться: она разделяет рядовую транзакцию и безвозвратную потерю средств.
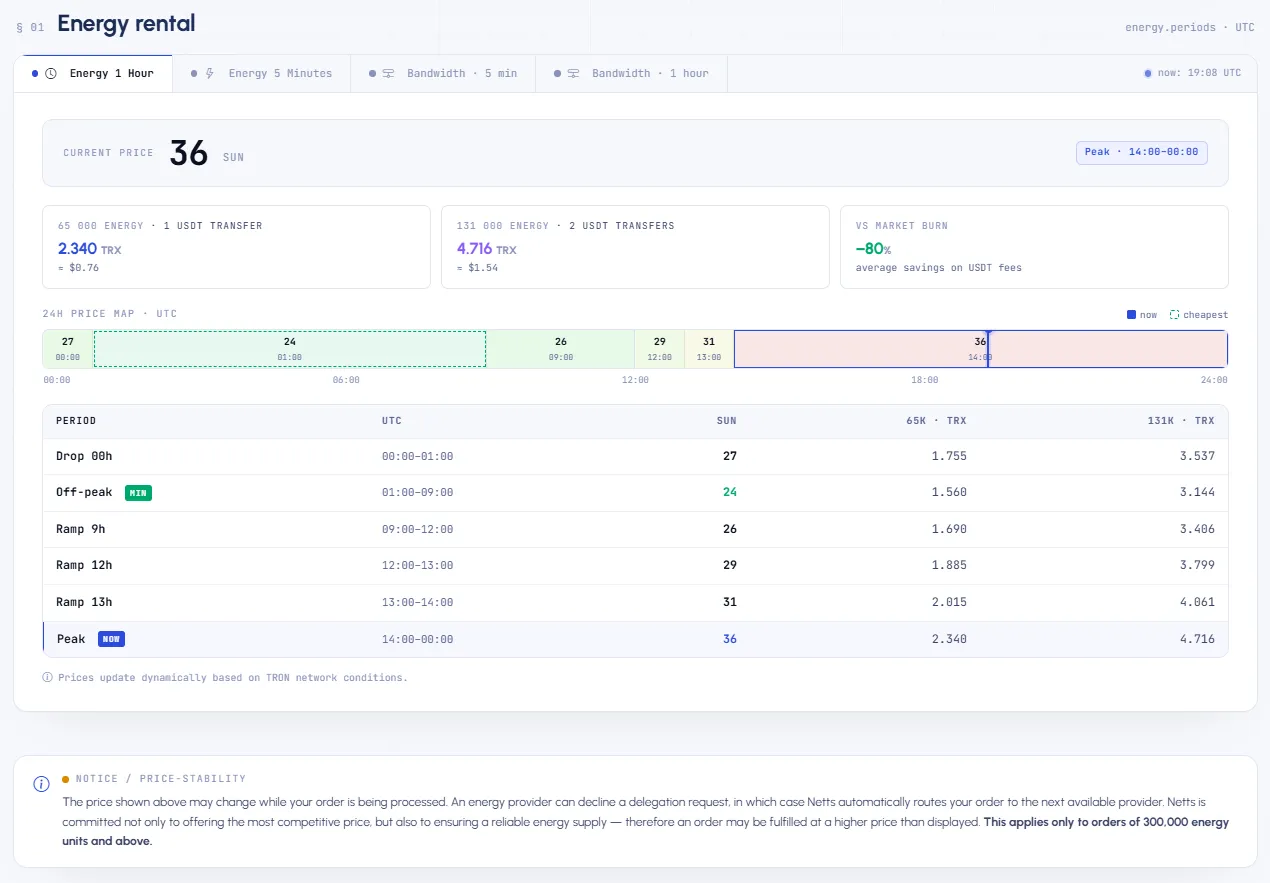
У безопасности есть и вполне приземленная практическая сторона, скрытая в деталях повседневных операций, а не в громких заголовках. Рассудительного пользователя, планирующего транзакцию в сети TRON с использованием Tether, стоимость операции волнует не меньше векторов атак. Если вы не охотитесь за призрачной кнопкой «Claim», а совершаете реальные денежные переводы, сервис Netts Pricing решает именно эту задачу. Он помогает оценить затраты на аренду Energy в сети TRON со ставками, агрегированными по поставщикам, изучить временные предложения (включая окна Energy на 1 час или 5 минут), учесть сопутствующие комиссии и подобрать альтернативу, если поставщик отклонил заказ. На момент фиксации данных 65 тысяч Energy для одного перевода USDT на спотовом рынке стоили около 1.690 TRX, причем в непиковые часы доступны более дешевые варианты. Именно такие детали добросовестный пользователь изучает до того, как решит поучаствовать в очередном скаме с кнопкой «Claim Now».