درینرهای کیف پول: یک کلیک تایید و بر باد رفتن تمام دارایی
درینرهای کیف پول از طریق کیتهای فیشینگ، مجوزهای permit، تفویض اختیار (delegation) و تجربه کاربری ضعیف کیف پولها، تاییدهای معمول را به سرقت دارایی تبدیل میکنند.
زبانهای دیگر: EnglishРусскийEspañol中文УкраїнськаTürkçeहिंदीالعربيةPortuguêsTiếng Việt한국어Bahasa IndonesiaTagalog
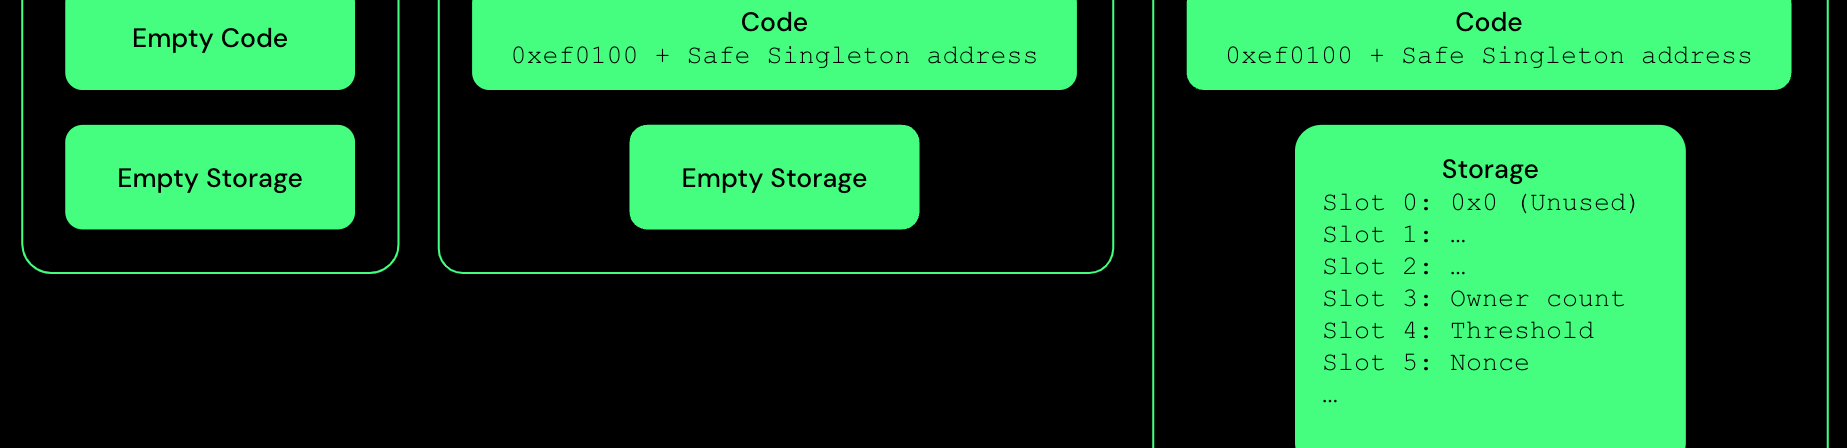
کمدی انسانی غریبی پیرامون درینرهای کیف پول (wallet drainers) وجود دارد، کمدی افراطهایی که هیچکس به آن نمیخندد. سالها موعظه از سوی فعالان صنعت به کاربران آموخته است که هشدارهای مرورگر، هشدارهای کیف پول، هشدارهای dApp، تاییدهای دسترسی به توکن (token approval) و امضاهای کورکورانه (blind signatures) را تحمل کنند؛ این بهایی است که برای فعالیت در Web3 باید پرداخت. ویژگی بنیادین و بسیار ستایششده تفویض اختیار در اتریوم قرار بود زندگی همه را آسانتر کند، تا اینکه مشخص شد بیشتر قراردادهای تفویض اختیار روی شبکه اصلی، قراردادهای انتزاع حساب (account abstraction) نیستند، بلکه جاروکنندههای موجودی کیف پول هستند. مربیان نمایش امنیت (security theater) به مخاطبان خود آموختند که هیچ ایردراپ کریپتویی بدون یک امضای بدون مجوز (permissionless) روی زنجیره قابل دریافت نیست، در حالی که ارائهدهندگان کیتهای آماده سرقت کیف پول، پشتیبانی ۲۴ ساعته خود را به عنوان یک تجربه پرداخت برتر برای تبهکاران کریپتو تبلیغ میکردند.
همواره یک شاخص وجود دارد که خوشبینیهای واهی را در درازمدت از بین میبرد، و گزارش امسال Scam Sniffer با ثبت خسارات ناشی از درینرهای کیف پول به ارزش نزدیک به ۵۰۰ میلیون، این موضوع را ثابت کرد. تعداد آدرسهایی که در سال ۲۰۲۴ دست به چنین حملاتی زدند، ۳۳۲ هزار آدرس بود. ارقام سال بعد الگوی مشخصی را نشان میدهند، زیرا خسارت گزارششده فیشینگ از طریق درینرها بیش از هشتاد درصد در مقایسه با سال قبل کاهش یافته و به ۸۳.۸۵ میلیون دلار رسیده است، در حالی که نسبت کاهش در تعداد حسابهای آسیبدیده نیز تقریباً یکسان بوده است.
با افزایش حجم معاملات میمکوینها و تراکنشهای مرتبط ETH، خسارات دوباره سر به فلک کشید، اما با ورود موج بعدی کلاهبرداریها، همین تعدیل مجدداً اتفاق افتاد. میانگین خسارت کمتر برای هر قربانی، که همچنان رقم قابلتوجهی بالاتر از ۷۹۰ USD است، نشان میدهد که این صنعت تا چه حد تمایل دارد از بازیگران خرد در انتهای هرم سودجویی کند.
این واقعیتی است که هیچ بازاریاب متظاهر امنیتی حاضر به پذیرش آن نیست: نمایش امنیت اکوسیستم و صنعت زیرساخت بازار سیاه، دو روی یک سکهاند. برخی رزومههای لینکدین سالها تجربه در نگهداری امن، شبیهسازی تراکنش و شناسایی فیشینگ را فهرست میکنند، در حالی که برخی دیگر به توسعه کیت درینر، حضور در بوتکمپهای فیشرها و کارهای نظارتی در دیسکورد اشاره دارند. یک فعال درونی صنعت اگر بخواهد از یک مروج امنیت کریپتو به یک کارآفرین دارکوب تغییر مسیر دهد، کاملاً منطقی است که هر شش ماه رزومه خود را بهروز کند تا تخصص در مجوز فیشینگ EIP-7702 و مهارتهای کلاهبرداری ایردراپ با دور زدن Chainalysis را در کنار سوابق حسابرسی و امنیت قراردادهای هوشمند خود جای دهد. این استخر استعدادی است که همه در آن یکدیگر را میشناسند و هر کشاورز فیشینگ (phishing farmer) کارمندی در یک صرافی سطح یک (Tier-1) دارد که میتواند چند صد هزار USD در قالب اتریوم به او تحویل دهد تا کار او را در این تجارت آغاز کند.
کاربران بهندرت به این دلیل قربانی کلاهبرداری میشوند که احمق هستند، بلکه بیشتر به این دلیل است که پنجره تاییدِ خواستهشده، بیش از حد دوستانه به نظر میرسید. کیف پولها شما را با جزئیات تراکنش به زحمت نمیاندازند؛ در عوض، به شما یادآوری میکنند که در خبرنامهشان مشترک شوید، در حالی که در پسزمینه مشغول جدا کردن پروکسیها، انتقال NFTها، تفویض حقوق اجرا یا تایید خرجکننده نامحدود (infinite spender) هستند. فرهنگ کریپتو آزادی دیجیتال و خودحضانتی (self-custody) را به عنوان حاکمیت نهایی ترویج میکرد، مگر اینکه خود کاربر کلاهبردار باشد؛ اما اکنون پروتکلهای بدون نیاز به مجوز هر بار که یکی از پروژههای محبوبشان یک توکن حاکمیتی یا مجموعه NFT راهاندازی میکند، دارندگان توکنهای بومی خود را با رگباری از تاییدهای بدون مجوز و اجرای قراردادهای هوشمند بدون مجوز مجازات میکنند.
دوست تازهکار شما، با شور و شوق نوپای خود در Web3، به شما خواهد گفت که «بانک» او، همان اپلیکیشن موبایل با لوگوی قرمز، هرگز هک نشده است، در حالی که تجربه EIP-4844 شما برای همیشه زیر سایه خسارت پانصد و پنجاه هزار DAI در حمله وام آنی (flash loan) قرار دارد. آنها حق دارند تصور کنند که دگم خودحضانتی بدون مجوز، تدبیر امنیتی کافی برای یک کاربر عادی Web3 نیست که با قراردادهای هوشمند بدون مجوزِ معمولی تعامل دارد؛ همانهایی که مرتباً توکنها را نشت میدهند یا آسیبپذیریهای روز صفر (zero-day) در کد فرانتاند خود دارند. همان تفویض مجوز EIP-7702 که علت نیمی از کلاهبرداریهای سال ۲۰۲۴ است، در صورت اجرای صحیح میتوانست به کاربر اجازه دهد چندین تراکنش را همراه با تاییدها برای یک زنجیره واحد و با کسری از هزینه گس به ازای هر حساب دستهبندی کند. همان سازوکار TRON Energy که باعث میشود قبل از ارسال ده USDT دو بار فکر کنید، در صورت اجرای صحیح میتواند به یک کسبوکار اجازه دهد صدها تراکنش از این دست را با قیمت یکی پردازش کند.
کیتها، مجوزها و تفویض اختیار
بهترین راه برای درک بازار درینرها، نگریستن به آن به عنوان یک صنعت نرمافزاری است که مشتریان بالقوه آن به مجرمان شناختهشده محدود میشوند. خانوادههای Inferno، Pink Drainer، Angel، Venom، Monkey، MS Drainer، Ace و چندین خانواده دیگر ارائهدهندگان این خدمات هستند و سرویسهای آنها شامل وبسایتهای فیشینگ، اسکریپتهای شناسایی کیف پول، اسکن دارایی، قراردادهای هوشمند، پنلها، ابزارهای تحلیلی، سیستمهای همکاری در فروش (affiliate) و پرداخت به مجریان است. در توسعهیافتهترین محصولات، مشتری این گزینه را دریافت میکند که سهمی از عواید را مستقیماً از آدرس قربانی مطالبه کند که معمولاً بین ۱۵٪ تا ۳۰٪ است. پژوهشگرانی که فضای «درینر به عنوان سرویس» (Drainer-as-a-Service) را روی اتریوم تحلیل میکنند، دریافتند که هزاران حساب کاربری از طریق قراردادهای شناختهشده از این اقتصاد سرقت سود میبرند و در این میان Angel، Inferno و Pink برجستهترین آنها هستند.
این امر ساختار انگیزشی ویژهای برای صنعت درینرها ایجاد میکند؛ ساختاری که بهندرت کل معیشت افراد را به خطر میاندازد. یک نفر ممکن است مسئول ایجاد و نگهداری وبسایت فیشینگ باشد، در حالی که دیگری ممکن است عملیات بکاند را مدیریت کند یا وظیفه یافتن قربانیان جدید را بر عهده داشته باشد. اگر یک مهاجم موفق شود یک لینک جعلی را در پست رسانه اجتماعی یک پروژه جاسازی کند یا به بودجه تبلیغاتی آن شرکت دسترسی پیدا کند، باقی ماجرا نسبتاً ساده است: کیتهای درینر کیف پول بیشتر عملیات را انجام میدهند، از جمله نمایش صفحه فیشینگ، اسکن داراییهای کاربر و جمعآوری عواید. تعداد قربانیان و نرخ تبدیل قابل نظارت است و یک مهاجم ماهر میتواند عملکرد کمپین را با جزئیات بررسی کند و مؤثرترین پیامرسان، کانال، محتوا و زمانبندی را شناسایی نماید. میز پشتیبانی برای این مجرمان یک گزینه یا یک تیکت نیست، بلکه یک فرد واقعی است که به سایر فعالان این اکوسیستم کمک میکند تا سود خود را از درینر به حداکثر برسانند.
تاییدهای نوع Permit یکی از چشمگیرترین نمونههای توانایی لایه زیرساخت در قدرت بخشیدن به خلافکاران و در عین حال ارزشآفرینی برای مشارکتکنندگان صادق است. یک تایید توکن معمولی مجوزی بدون نیاز به اجازه است که به یک خرجکننده امکان میدهد مقدار مشخصی از وجوه را از آدرس مالک برداشت کند، در حالی که یک امضای permit پیامی امضاشده است که همین عملکرد را انجام میدهد اما هنگام دریافت پاداش مستقیماً به قرارداد ارسال میشود. در عمل، دومی نیاز به یک تراکنش اضافی روی زنجیره را از بین میبرد و بنابراین در سناریوهایی که حساس به هزینه گس هستند بسیار مفید است. از همین طراحی میتوان برای دور زدن بررسیهای امنیتی در یک دامنه فیشینگ استفاده کرد؛ آن هم با جایگزین کردن یک تراکنش معمولی با یک پیام امضاشده که کاملاً بیضرر به نظر میرسد.
قابلیت Permit2 تحول جالبی است زیرا کاربران را قادر میسازد تا عملیات پیچیدهتری را با انعطافپذیری بیشتر انجام دهند، از جمله خرج کردن توکنها همانند مالک، تفویض اختیار اجرا و هدایت تراکنشها از طریق حسابهای مورد اعتماد اما تاییدنشده. کاربرانی که چنین اقداماتی را برای یک قرارداد معتبر مجاز کردهاند، در صورتی که یک درینر از طریق امضای permit خود را به جای آن جا بزند، میتوانند قربانی شوند.
تفویض حساب EIP-7702 یک ویژگی قدرتمند است که پیش از این نیز ظرفیت خود را برای وارد کردن خسارت در دستان افراد بدطینت نشان داده است. استاندارد پیشنهادی از جنبههای مختلفی سودمند است و به حسابهای EOA اجازه میدهد از برخی مزایای کیف پولهای هوشمند بدون پذیرش پروفایل ریسک آنها بهرهمند شوند، اما حملاتی که ممکن میسازد نیز دستکمی از آن ندارند. هنگامی که یک کاربر اجرای حساب را به یک قرارداد تفویض میکند، تمام تراکنشهای خود را از طریق آن هدایت کرده و در این فرایند کدهای دلخواه را اجرا میکند. مشابه درینرهای مبتنی بر permit، مهاجمان میتوانند از EIP-7702 برای تغییر مسیر وجوه قربانی با کمترین اصطکاک استفاده کرده و عواید را از طریق تفویضگیرنده حساب به بیرون منتقل کنند.
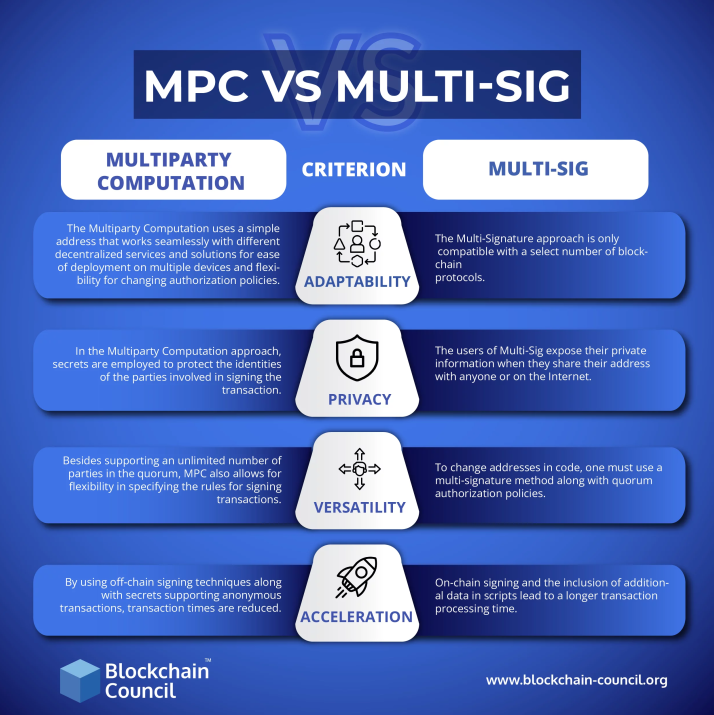
به خطر افتادن حساب ۷۷۰۲ توسط یک درینر عملاً به معنای سوختن حساب ۷۷۰۲ است و فراتر از انتقال فوری داراییها به یک آدرس جدید، گزینههای چندانی برای نجات باقی نمیگذارد. کاربر باید حساب آسیبدیده را به عنوان حساب هکشده در نظر بگیرد، تمام دسترسیها را لغو کرده و موجودیها را تا حد امکان منتقل کند و به سراغ یک عبارت بازیابی (seed) جدید، یک دستگاه جدید و مجموعهای جدید از زنجیرههای مجاز برود. اینها واقعیتهای ناخوشایندی هستند، اما گزینه جایگزین – یعنی چرخه بیپایان جابهجایی میان زنجیرهها به امید بازیابی وجوه – به مراتب بدتر است. یک کاربر معمولی نباید مجبور به دستوپنجه نرم کردن با بدهی فنیِ انتقال حساب پس از هک باشد. آنها نباید مجبور باشند پیامدهای امنیتی ارتقای کیف پول خود را تحلیل کنند. در اصل، مردم نباید مجبور باشند متخصص کریپتو باشند؛ دلیلی که داراییهای خود را به قراردادهای چندامضایی، دستگاههای سختافزاری و سایر راهحلهای تخصصی میسپارند نیز همین است. در مورد تفویض حساب و EIP-7702 نیز باید همین اصول اعمال شود: تاییدِ تفویض اجرا به یک قرارداد دیگر باید تراکنشی تلقی شود که سطح حمله شما را برای همیشه افزایش میدهد.
برتری اتریوم و زیرساخت TRON
اتریوم به دلیل تمرکز داراییها، موقعیتهای DeFi، NFTها و مجوزها در اکوسیستم خود، سلطه خود را بر فضای درینرهای کیف پول پرارزش حفظ کرده است. ردیابی آنچین توسط Scam Sniffer تنها یک نمونه از تمرکز جامعه امنیتی بر اتریوم است، زیرا اکثر گزارشهای صنعت به تعداد بالاتر آدرسهای آسیبدیده یا خسارات بزرگتر برای این زنجیره در فصول اوج اشاره دارند. همزمان، زیرساخت استیبلکوین در TRON موقعیت بهتری برای تسهیل پرداختهای روزانه، واریزهای صرافی، خریدهای OTC و حوالههای روزمره دارد. کاربرانی که به دنبال به حداقل رساندن هزینهها هستند، از جمله هزینههای گس در اتریوم یا Energy و Bandwidth در TRON، میتوانند از استیبلکوینهای روی زنجیره به عنوان یک واسطه استفاده کنند و از واریزهای برنامهریزیشده بزرگ بهره ببرند. این امر باعث میشود همه طرفها – کاربران صادق، مجرمان و مشاغل قانونی – به سیستم TRON Energy با نرخهای مصرف قابل پیشبینیاش برای هر تراکنش وابسته باشند.
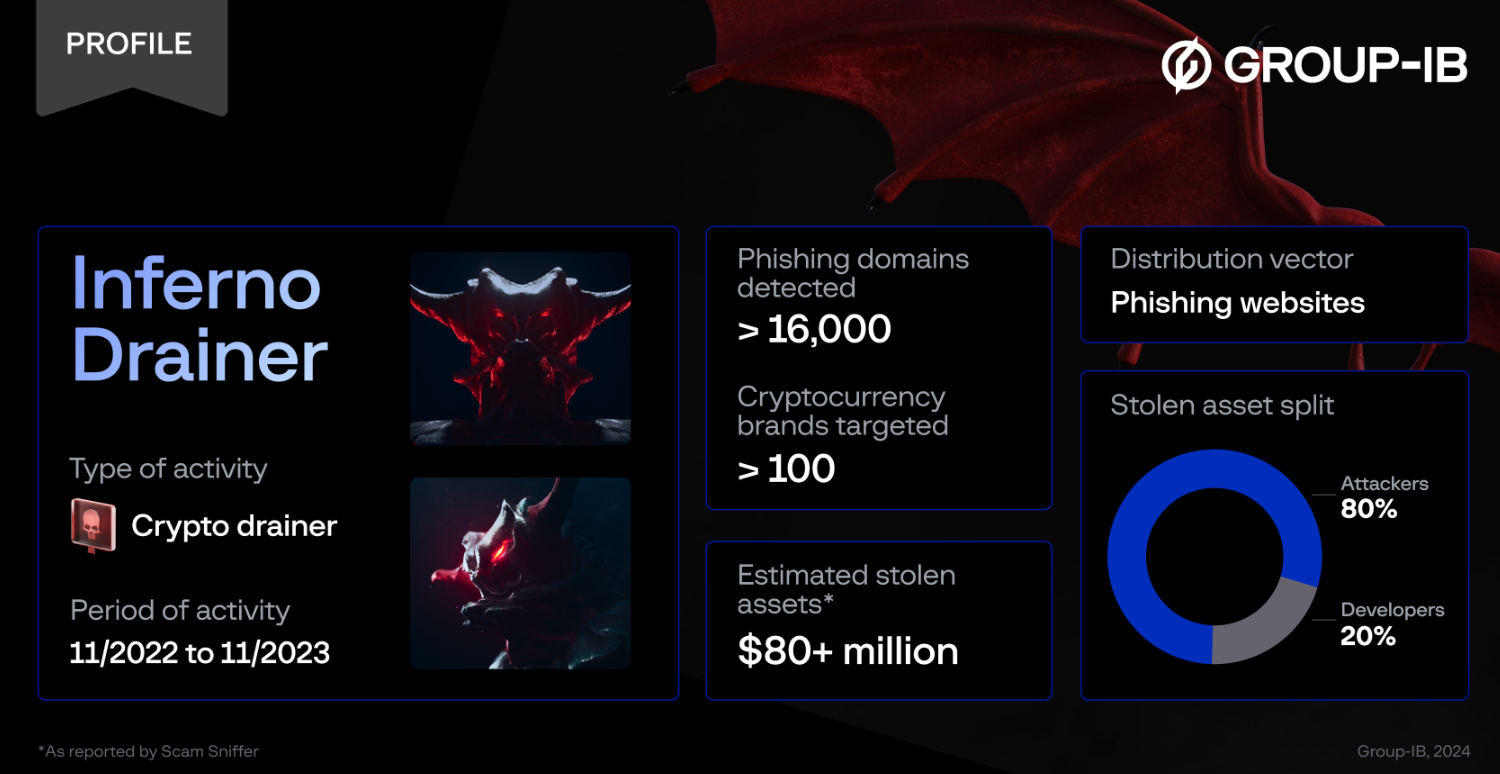
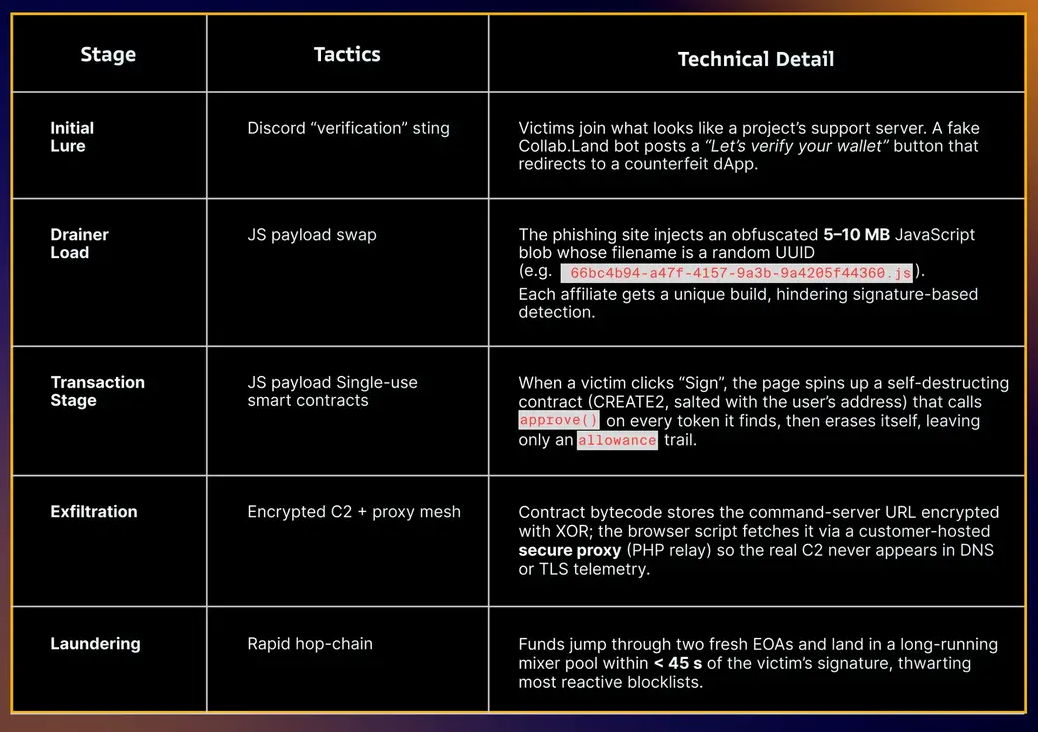
درینر Inferno برجستهترین نمونه از مدل تجاری «درینر به عنوان سرویس» است که کاربران بسیاری در چندین زنجیره قربانی خدمات فیشینگ آن شدهاند. Group-IB این عملیات را به یک گروه شناختهشده کلاهبرداری چندزنجیرهای نسبت داد که در این فرایند هزاران دامنه جعلی را مستقر کرده بود. گزارش Scam Sniffer خسارتی بیش از ۸۰ میلیون دلار را در اولین موج کلاهبرداریهای مرتبط با Inferno ثبت کرده است، در حالی که این شرکت تعطیلی خود را در اواخر سال ۲۰۲۳ اعلام کرد. با این حال، Check Point Research متعاقباً چندین کمپین فعال را کشف کرد که از همان زیرساخت استفاده میکردند؛ زیرساختی که در اوایل سال ۲۰۲۴ با تکنیکهای گریز پیشرفتهتر تحت عنوان Inferno Reloaded تغییر نام تجاری داد.
بر اساس تحقیقات Check Point، بیش از ۳۰٬۰۰۰ کیف پول در یکی از کمپینهای ششماهه متضرر شدند که مجموع خسارات آن حداقل ۹ میلیون دلار بود.
همانطور که انتظار میرفت، زیرساخت مورد استفاده در این کلاهبرداری در برابر شناسایی و تجزیهوتحلیل مقاومسازی شده بود. محققان اشاره کردند که زیرساخت فرمان و کنترل (C2) مبهمسازی شده یا در پشت سرویسهای پروکسی ادارهشده توسط مشتریان پنهان شده بود، در حالی که آدرسهای نقد کردن پول مرتباً تغییر میکردند تا از بهروزرسانیهای لیست سیاه جلوتر باشند. قراردادهای هوشمند تککلاهبرداری (Single-scam) نیز برای توزیع وجوه و دور زدن نظارت مورد استفاده قرار میگرفتند، چنانکه مشاهده شد یکی از کمپینها در طول فرایند تایید هویت، خود را به جای پروژه معتبر Collab.Land جا میزد.
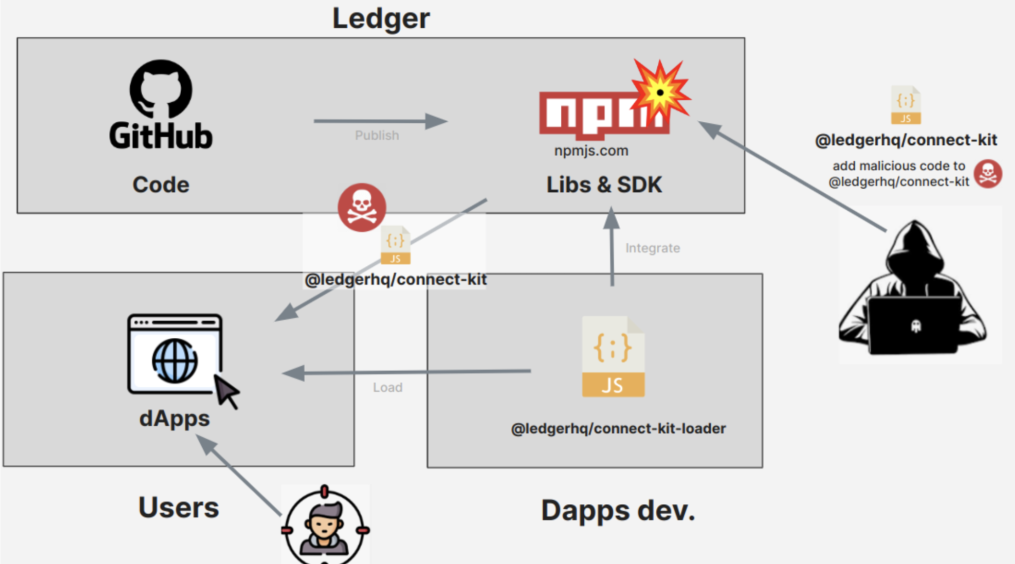
کمپین Ledger Connect Kit نمونه بارزی از چگونگی تاثیر فیشینگ درینرها بر کاربران صادق است. در یکی از حوادث، یکی از کارکنان Ledger فریب خورد تا به قراردادهای Ledger Connect Kit مجوز دهد، که در نتیجه کد درینر در برنامههای آسیبدیده توزیع شد. گزارش حادثه Ledger وجود بدافزار Angel Drainer را در کیتهای آسیبدیده تایید کرد که از تقسیم سود ۸۵/۱۵ بین مهاجم و سرویس درینر استفاده میکرد. با تحت تاثیر قرار گرفتن بیش از ۶۰۰٬۰۰۰ دلار از وجوه، این شرکت فاصله گرفتن از امضای کورکورانه و حرکت به سمت رویههای شفافتر را اعلام کرد.
این یکی از مرتبطترین شواهد در مورد راههایی است که کاربران میتوانند تحت تاثیر فیشینگ قرار گیرند: در این مورد، گردانندگان درینر نیازی به تکیه بر دامنههای جعلی یا نمایش پیامهای فریبنده نداشتند. قربانی در حال تعامل با یک رابط قانونی Web3 بود، اما یک تراکنش غیرمجاز را در دورهای امضا کرد که کیف پولش با سایر عملیات مشغول بود. بعید است که کاربران هر امضا را همانند تعامل با یک قرارداد به دقت بررسی کنند و کلاهبردار تنها به یک لحظه بیدقتی نیاز دارد تا مبلغ قابلتوجهی را از آدرس قربانی خارج کند.
بزرگترین خسارت آنچین منتسب به یک درینر در سال ۲۰۲۴، زمینه بیشتری را در مورد چالشهای پیش روی کاربران در تعامل با برنامههای DeFi فراهم میکند. در یکی از حوادث، مالک یک والت DeFi Saver و Maker تراکنشی جعلی را امضا کرد که کنترل قرارداد DSProxy او را به یک آدرس فیشینگ منتقل نمود؛ آدرسی که سپس تلاش کرد موقعیت را سرقت کرده و DAI ضرب (mint) کند. پژوهشگران Scam Sniffer و SlowMist این حمله را به اکوسیستم درینر Inferno مرتبط دانستند. بار دیگر، بعید است قربانی این حمله فریب یک وبسایت جعلی را خورده باشد، اما آدرس جعل هویتشده موفق شد کاربر را متقاعد کند که تراکنش قانونی است و در نهایت داراییهای او را با یک امضا به سرقت برد.
نیازی به تصور روایتی دراماتیک پیرامون این کاربر نیست، زیرا سوابق بلاکچین داستان مشابهی را بازگو میکنند. مهاجم به سادگی آدرس پروکسی را برای یک موقعیت DeFi تغییر داد و وجوه قربانی را به آدرس خود هدایت کرد. خود زنجیره داوری خواهد کرد که آیا این یک تقلب است یا خیر، اما کاربر فرصت آسانی برای لغو این تراکنش نخواهد داشت. این بهایی است که هر کسی که میخواهد بدون پذیرش خطرات این فضا در DeFi فعالیت کند، باید بپردازد.
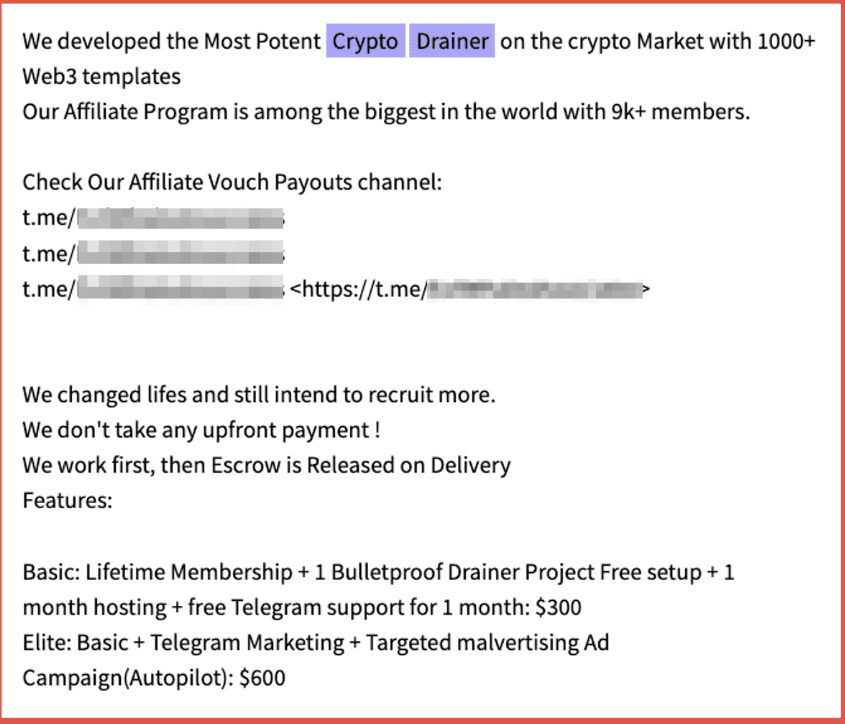
دادههای خسارت آنچین نقشی حیاتی در درک ابعاد مسئله و اولویتبندی اقدامات واکنشی دارند، اما توجه به زیرساختی که این حملات را ممکن میسازد نیز آموزنده است. تحقیقات دانشگاهی و صنعتی در فضای «درینر به عنوان سرویس» ویژگیهای مشترک متعددی را در بین جاروکنندههای شناختهشده کیف پول، از جمله آنهایی که از تاییدهای نوع permit استفاده میکنند، آشکار کرده است. بهطور خاص، محققان هزاران دامنه فیشینگ را شناسایی کردند که از کیتهای مشابهی برای جمعآوری وجوه کاربران قبل از توزیع آنها بین کیف پولهای شناختهشده استفاده میکردند. الگوهای مشابهی در سطح قراردادهای هوشمند مشاهده شد، به طوری که بسیاری از سرویسهای درینر از کد یا زیرساخت مشترک استفاده میکردند. هنگامی که تیمهای Tether و TRON با Chainalysis برای اجرای عملیات Spincaster همکاری کردند، توانستند بیش از ۷٬۰۰۰ سرنخ را کشف کنند که در نهایت به مسدود کردن داراییهای غیرقانونی کمک کرد و چندین صرافی و کاربر توانستند وجوه قابلتوجهی را بازیابی کنند. یکی از موفقیتهای گزارششده، مداخلهای بهموقع بود که با ترغیب کاربر به لغو تاییدیه جعلی، از ضرری ششرقمی جلوگیری کرد. نمونهای از تبلیغ چنین خدماتی در یک وبسایت مشکوک که طبق معمول وجود دارد (که تقریباً خودش هم قطعاً یک کلاهبرداری است):
این یک نتیجهگیری مناسب برای بحث در مورد درینرهای کیف پول است؛ صنعتی که روح غیرمتمرکز Web3 را با تمام زیبایی و زشتیهایش مجسم میکند. هنگامی که در یک بلاکچین فعالیت میکنید، مسئولیت امنیت داراییهایتان بر عهده خود شماست و در لحظهای که کنترل کیف پول خود را از دست میدهید، انتظار میرود که دقیقاً بدانید گام بعدی چیست. این تقصیر اکوسیستم نیست – که صرفاً تعاملات بین کاربران را تسهیل میکند – که فیشینگ تا این حد رایج شده یا امضاها اغلب توسط کلاهبرداران سلاحسازی میشوند. با این حال، این نیز درست است که تراکنشهای دارای مجوز بهندرت با توضیحات زمینهای همراه هستند و از کاربر انتظار میرود مهارت فنی لازم برای درک پیامدهای هر جابهجایی روی زنجیره را داشته باشد. حتی ابتداییترین جنبههای امنیت حساب، مانند ارتقای منظم کیف پول یا ذخیره سختافزاری عبارت بازیابی، برای همه اختیاری اما برای تعداد کمی واقعبینانه است. همین فلسفه در مورد تفویض حساب یا تاییدهای permit نیز صدق میکند: مورد استفاده هر چه که باشد، امضا باید به عنوان یک تراکنش مالی در نظر گرفته شود و پیامدهای آن به دقت توسط فرستنده سنجیده شود. هیچ اقدام منفردی وجود ندارد که از همه کلاهبرداریها و سوءاستفادهها جلوگیری کند، اما رابطهای کاربری با طراحی بهتر، غافلگیر شدن قربانی از نتیجه را دشوارتر میکنند.
انگیزهها، مقررات و کلیک آخر
صنعت درینرها نه بر اساس نوآوری فنی، بلکه با تقاضا به پیش میرود: توسعهدهندگان به دنبال به حداکثر رساندن درآمد مکرر حاصل از فعالیتهای کلاهبردارانه و سیستمهای معرف هستند، در حالی که پلتفرمها تلاش میکنند ترافیک و نقدینگی را به اکوسیستم خود جذب کنند. بهطور خاص، کمپینهای فیشینگ انگیزه دارند تا قربانیان جدیدی جذب کنند و آنها را تشویق نمایند تا وجوه خود را در پلتفرم هدف واریز کنند. پروژهها خدمات خود را تبلیغ میکنند در حالی که دیدهشدن ناظران جعلی و دامنههای فیشینگ خود را محدود میسازند، و کاربران با وعده توکن، جایگاههای لیست سفید، دسترسی زودهنگام به محصولات و سایر پاداشها تطمیع میشوند. ترس از دست دادن (FOMO) خطرناکترین مفهوم در کریپتو است و رفتار کلاهبرداران را به شدت شکل میدهد؛ کسانی که میدانند بهترین راه برای سود بردن از رشد یک دارایی، متقاعد کردن مردم به این است که این فرصت را از دست دادهاند. جیببرها، اسکیمرهای خودپرداز و دیگر کلاهبرداران سنتی با همین اصل کار میکنند: آنها برجستهترین مکانها را با بیشترین تراکم قربانیان بالقوه هدف قرار میدهند.
فیشینگ مبتنی بر تایید (Approval-based phishing) با جدا کردن متقاعدسازی از اجرا، به قلب خودحضانتی ضربه میزند. در یک سرقت بانکی سنتی، ممکن است قربانی متقاعد شود که پولی را به یک حساب جعلی ارسال کند، اما او هنوز آگاه است که وجوه از حسابش خارج میشود. در همین حال، در یک کلاهبرداری درینر، قربانی متقاعد میشود که مجوز انتقال وجوه را صادر کند؛ مفهومی که از نظر فلسفی درک آن بسیار دشوارتر است. در عمل، ممکن است قربانی از شرایط تراکنش کاملاً بیخبر باشد، بهویژه اگر این تراکنش به عنوان بخشی از یک ایردراپ یا در دامنه فیشینگی آغاز شده باشد که خود را به عنوان یک سرویس قانونی جا زده است. کاربر ممکن است با یک کلیک روی دکمه تایید کیف پول، توکنها، NFTها، مالکیت پروکسی یا دسترسی به حساب خود را از دست بدهد، در حالی که درینر سهم خود از عواید را با همان آسانی دریافت میکند.
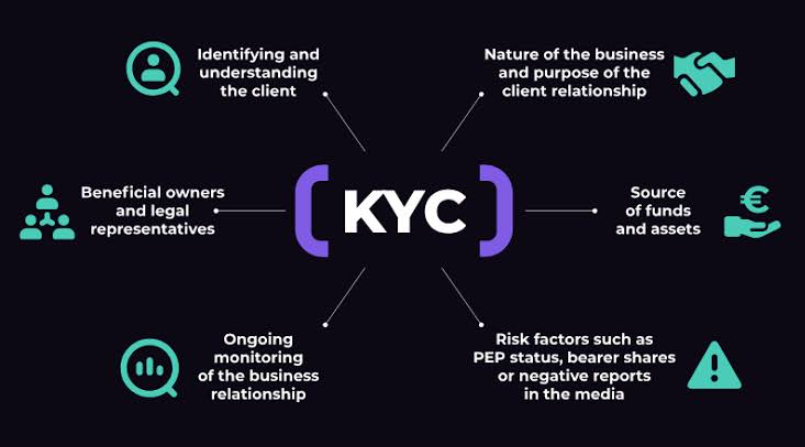
قانونگذاری میتواند از چندین جهت کمککننده باشد اما بهندرت فرصت سوءاستفاده را از بین میبرد. رویههای احراز هویت (KYC) میتواند توانایی تخلیه وجوه از قربانی را مختل کند، بهویژه اگر او داراییهای قابلتوجهی در یک صرافی داشته باشد، در حالی که توقیف دامنهها و قطع خدمات هاستینگ میتواند گزینههای مجرمان بالقوه را محدود کند.
به همین ترتیب، نظارت آنچین میتواند تراکنشهای مشکوک را شناسایی کند و صرافیها را قادر سازد تا داراییها را مسدود کرده یا قربانیان را از تلاشهای فیشینگ مطلع سازند. در فضای استیبلکوینها، هنگامی که حساب گیرنده به عنوان حساب کلاهبردار یا هکشده شناسایی شد، میتوان صدور توکنهای جدید را محدود کرد و توانایی انتقال ارزش در پلتفرمها را کاهش داد. دخالت نهادهای نظارتی و بازرسان خصوصی، مانند شکایت اخیر مصادره مدنی ۲۲۵ میلیون دلاری USDT توسط وزارت دادگستری آمریکا (DOJ)، میتواند فشار مضاعفی بر عاملان وارد کند و مانع از خرج کردن درآمدهای نامشروع شده یا تهدیدی برای اقدامات قانونی بعدی باشد. در عمل، اقداماتی مانند لیست سیاه استیبلکوینها، تحلیل زنجیرهای، توقیفهای صرافی و مسدود کردن داراییها میتواند جذابیت کمپین درینر را تا حد زیادی کاهش دهد، اما این اقدامات بهندرت فرصت کلاهبرداری را به طور کامل ریشهکن میکنند.
سرکوبهای نظارتی، درینرها و همکارانشان را تشویق میکند تا روشها، ابزارها و حوزههای قضایی جدیدی را برای ادامه فعالیتهای خود اتخاذ کنند. به ویژه، دامنههای مرتبط با خدمات فیشینگ اغلب تغییر میکنند و اپراتورها از چندین فرانتاند برای جلوگیری از شناسایی بهره میبرند. همین امر در مورد زیرساخت فنی مورد استفاده درینرها نیز صدق میکند و سرورهای فرمان در حوزههای قضایی با قوانین ملایم حریم خصوصی دیجیتال و سازوکارهای نظارتی اندک میزبانی میشوند. حتی زمانی که وبسایت یک درینر از دسترس خارج شده یا در یک اکوسیستم کلاهبرداری بزرگتر ادغام میشود، اپراتورها احتمالاً راههای جایگزینی برای جمعآوری وجوه کاربران و توزیع آنها در کیف پولهای خود پیدا خواهند کرد. از جهات بسیار، تلاشهای مجریان قانون تنها به افزایش هزینههای کلی یک کلاهبرداری منجر میشود، بدون اینکه اساساً اقتصاد بنیادین این عملیات را مختل کند. تا زمانی که کاربرانی حاضر باشند وقت و پول خود را در پروژههای کریپتویی سرمایهگذاری کنند، افرادی نیز وجود خواهند داشت که به دنبال بهرهبرداری از اشتیاق آنها باشند؛ چه از طریق سوءاستفاده مستقیم از کیف پول آنها و چه با دستکاری آنها از طریق دامنههای فیشینگ و حسابهای جعلی در رسانههای اجتماعی.
اصلاح تجربه کاربری (UX) کیف پولها ممکن است معنادارترین شکل مقررات باشد، زیرا کاربران را تشویق میکند تا ضمن بهرهمندی از مزایای خودحضانتی، به شکلی ایمن فعالیت کنند. بهطور خاص، یک کیف پول مسئولیتپذیر باید به وضوح به کاربر اعلام کند که یک امضا به گیرنده اجازه میدهد تا مقدار مشخصی از USDT، تمام توکنهای یک مجموعه NFT خاص را خرج کند، یا یک آدرس پروکسی را تغییر دهد. کیف پول باید آنها را آگاه کند که یک تفویض حساب ممکن است اختیارات نامحدودی به قراردادی دیگر، احتمالاً در یک بلاکچین متفاوت، اعطا کند و تاییدیه از نوع permit ممکن است نامحدود باشد یا از EIP-7702 برای گسترش این مجوزها در آینده استفاده کند. در حالت ایدهآل، کیف پول باید ارزش، استاندارد توکن، مقدار، آدرس مقصد، تاریخ انقضا و زنجیره را برای هر امضا برجسته کند و به کاربر اجازه دهد پیامدهای تراکنش را بررسی نماید.
علاوه بر این، کیف پول باید به کاربر کمک کند تا بستر تراکنش را درک کرده و در صورت وجود مشکل، آن را تشخیص دهد. اگر آدرس قرارداد برای کاربر آشنا نیست، او باید از خود بپرسد که آیا قصد تعامل با آن را داشته است یا خیر. اگر مبلغ امضاشده با تراکنشهای قبلی همخوانی ندارد، کاربر باید جزئیات را دوباره بررسی کند. اگر درخواست خارج از چارچوب معمول ظاهر شد یا رابط کاربری کیف پول متفاوت از همیشه به نظر میرسد، کاربر باید بسیار محتاط باشد. افرادی که با استفاده از کیف پولهای رمزنگاری خود به فعالیتهای مالی پیچیدهتری از جمله استیکینگ، معامله NFT و تعاملات DeFi میپردازند، کسانی هستند که باید توجه ویژهای به این نکات ظریف داشته باشند. به عنوان یک قاعده کلی، کیف پولهای آنها باید با ابزارهای سختافزاری، قابلیتهای چندامضایی و سایر ابزارهای سازمانی ایمن شوند و آنها باید در صورت لزوم یک روش امضای جایگزین آماده برای استفاده داشته باشند.
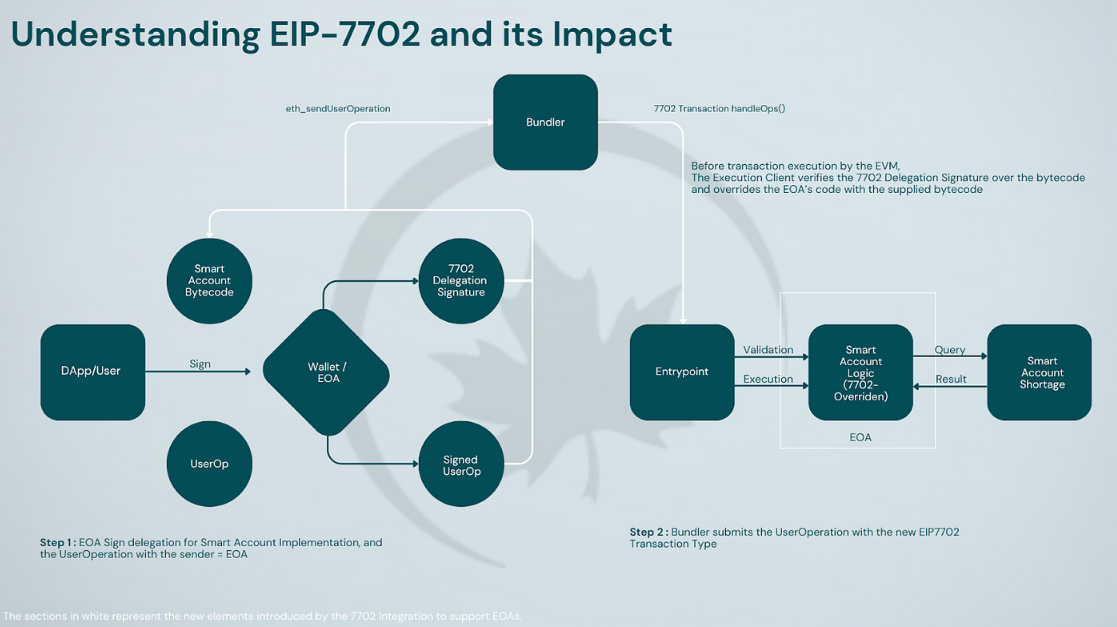
کاربران نباید در جنگ علیه کلاهبرداران ادای قهرمانها را درآورند. بهترین کاری که میتوانند انجام دهند این است که با این فرض که هر تعامل نیازمند امضا ممکن است جعلی باشد، با احتیاط عمل کنند. آنها باید اعلانهای «تایید کیف پول» (verify wallet) و درخواستهای ایردراپ را با بدگمانی بررسی کنند و هر مجوز دسترسی کیف پول را به دقت بسنجند. به ویژه، درخواستهای مربوط به عبارات بازیابی (seed phrase) باید همیشه رد شوند، زیرا نشاندهنده تلاشی فوری برای سرقت داراییهای کاربر هستند. همین احتیاط باید در مورد اعلانهای ارتقای حساب EIP-7702 نیز اعمال شود، زیرا میتوان از آنها برای به خطر انداختن کیف پول ظرف چند ثانیه استفاده کرد.
امنیت کریپتو از بسیاری جهات شبیه به یک فیلم سرقت از بانک است که در آن کاربران به عنوان قهرمانان آسیبپذیری به تصویر کشیده میشوند که به راحتی توسط کلاهبرداران فریب میخورند. این تصویر دقیقی از واقعیت نیست، زیرا کیف پولهای خودحضانتی در اصل معادل دیجیتالی پول نقد هستند – آنها دقیقاً به همان اندازهای امن هستند که مالک در نگهداری آنها مسئولیتپذیر است. بانکها و موسسات مالی سنتی نیز مکرراً قربانی کلاهبرداری میشوند، اما این موضوع بهندرت به این دلیل است که کاربر معمولی از نظر مالی بیسواد است یا آمادگی محافظت از داراییهای خود را ندارد. برعکس، بانکها دقیقاً به این دلیل اهداف جذابی هستند که مبالغ هنگفتی پول نگهداری میکنند و حتی یک اشتباه به ظاهر بیاهمیت از سوی یک کارمند میتواند منجر به سرقت شود. به همین ترتیب، هر امضا در یک کیف پول کریپتو باید به دقت بررسی شود، زیرا میتواند مرز باریک بین یک تراکنش معمولی و از دست رفتن برگشتناپذیر وجوه باشد.
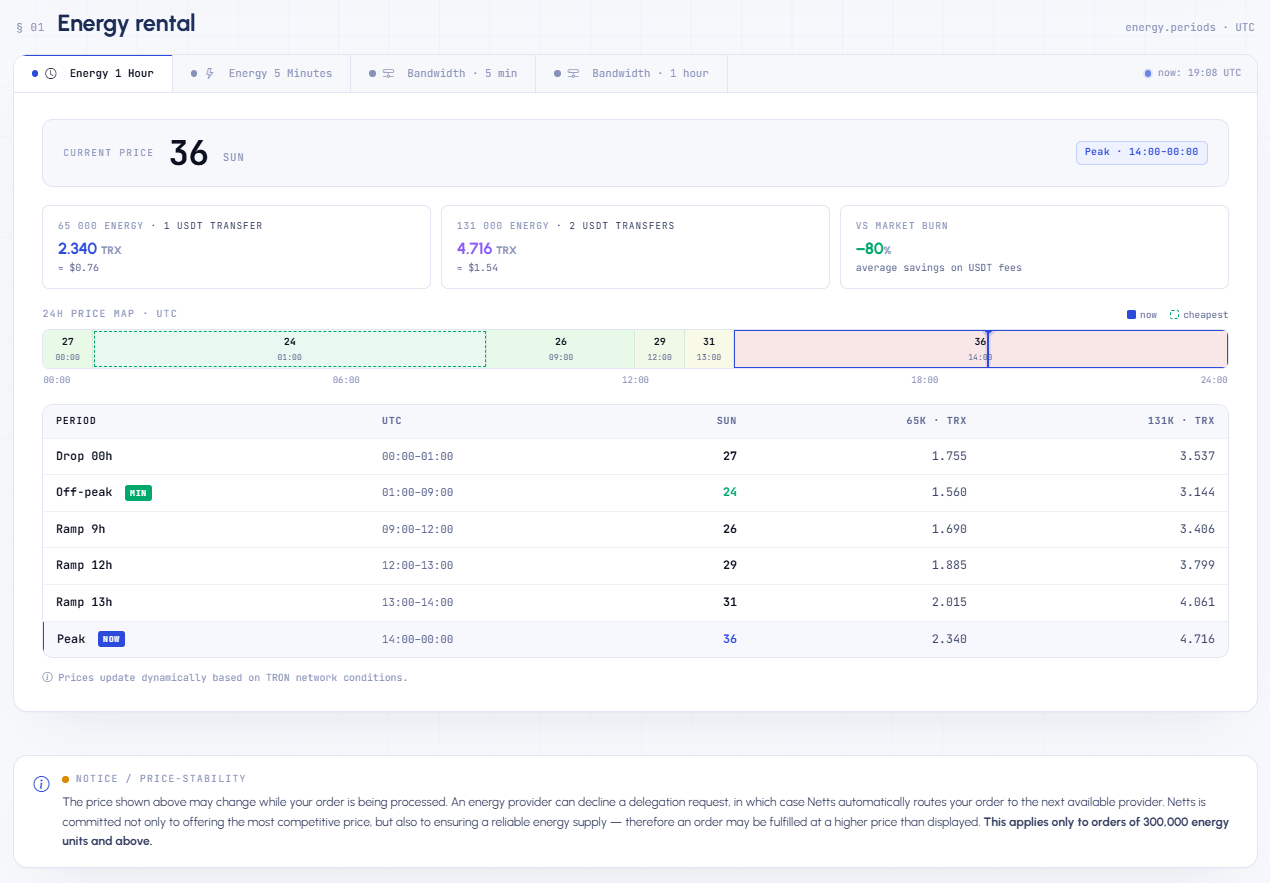
همچنین یک جنبه روزمره و کاربرمحور برای امنیت وجود دارد که در جزئیات عملیات واقعی یافت میشود، نه در رویدادهای سرخط اخبار. کاربران هوشمندی که یک تراکنش در TRON را با استفاده از Tether در نظر دارند، به همان اندازه که به سطوح حمله اهمیت میدهند، به هزینه آن نیز توجه خواهند داشت؛ اگر شما به دنبال کلیک روی یک دکمه افسانهای «دریافت پاداش» نیستید، بلکه انتقال پول واقعی را در ذهن دارید، Netts Pricing یکی از همان خدمات روزمرهای است که دقیقاً برای همین منظور خدمترسانی میکند. این سرویس به شما امکان میدهد هزینه اجاره Energy در TRON را بر اساس نرخهای جمعآوریشده از میان ارائهدهندگان تخمین بزنید، پیشنهادهای وابسته به زمان از جمله بازههای Energy پنج دقیقهای و ۱ ساعته و کارمزدهای مرتبط را مشاهده کنید و در صورتی که یک ارائهدهنده سفارش شما را رد کرد، جایگزینی داشته باشید. در زمان ثبت این دادهها، ۶۵ هزار Energy برای یک انتقال تکی USDT در بازار نقدی (spot) تقریباً ۱.۶۹۰ TRX هزینه داشت، ضمن اینکه گزینههای ارزانتری برای ساعات غیر اوج مصرف نیز در دسترس بود؛ این همان جزئیاتی است که یک کاربر راستین پیش از افتادن در دام کلاهبرداریهایی با وعده «همین حالا دریافت کنید»، درباره آن تحقیق میکند.