Wallet Drainers: Um Clique de Aprovação e Foi-se Tudo
Wallet drainers transformam aprovações rotineiras em roubo de ativos por meio de kits de phishing, permits, delegação e UX de carteira deficiente.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
Há uma comédia muito humana sobre os wallet drainers, e não é uma comédia de excessos porque ninguém está rindo. Anos de sermões da indústria ensinaram os usuários a tolerar avisos de navegadores, avisos de carteiras, avisos de dApps, confirmações de aprovação de tokens, assinaturas cegas – o preço a ser pago por interagir na Web3. A aclamada primitiva de delegação do Ethereum deveria facilitar a vida de todos, até ficar evidente que a maioria dos contratos de delegação na mainnet não eram contratos de abstração de conta afinal, mas sim wallet sweepers. Os instrutores do teatro da segurança ensinaram seu público de que nenhum airdrop cripto gratuito seria resgatado sem uma assinatura permissionless on-chain, enquanto fornecedores de kits turnkey de roubo de carteiras promoviam seu suporte 24 horas por dia como uma experiência de checkout superior para malfeitores cripto.
Sempre há uma métrica que destrói o otimismo ilusório no longo prazo, e o relatório da Scam Sniffer este ano demonstrou isso com perdas causadas por wallet drainers chegando a quase 500 milhões. O número de endereços que iniciaram tais ataques em 2024 é 2024 – 332 mil. Os números do ano seguinte mostram um padrão claro, com os prejuízos relatados por phishing com drainers caindo mais de oitenta por cento em relação ao ano anterior, para 83.85 milhões, com uma proporção quase idêntica na redução do número de contas afetadas.
As perdas dispararam mais uma vez quando o crescimento do volume de transações de memecoins e ETH associadas acelerou, mas a mesma moderação ocorreu quando a próxima onda de golpes surgiu. A perda média menor por vítima, ainda relativamente substancial acima de 790 USD, demonstra o quanto a indústria está disposta a lucrar com os pequenos participantes na base da pirâmide.
Esta é a realidade que nenhum promotor de segurança e marketing quer admitir: o teatro da segurança do ecossistema e o mercado negro de infraestrutura são dois lados da mesma moeda. Alguns currículos no LinkedIn listam anos de experiência em custódia segura, simulação de transações e detecção de phishing, enquanto outros mencionam desenvolvimento de kits de drainer, participação em bootcamps de phishing e bicos como moderador de Discord. Um insider do setor pode, de forma bastante razoável, atualizar seu currículo a cada seis meses para incluir experiência em permissões de phishing permissionless via EIP-7702 e habilidades em golpes de airdrop que evadem o chainalysis, ao lado de sua experiência anterior em auditoria e segurança de smart contracts, se tiver feito a transição de promotor de segurança cripto para empreendedor da dark web. Este é o banco de talentos onde todos se conhecem, e todo operador de fazenda de phishing tem um funcionário de corretora Tier-1 para quem pode repassar algumas centenas de milhares de USD em Ethereum a fim de ajudá-los a iniciar os negócios.
Os usuários raramente se tornam vítimas de golpes por serem estúpidos, mas sim porque a janela de confirmação exigida parecia amigável demais. As carteiras não se incomodam em detalhar as transações; em vez disso, lembram você de assinar a newsletter delas enquanto, em segundo plano, desvinculam proxies, transferem NFTs, delegam direitos de execução ou aprovam gastos infinitos. A cultura cripto pregou a liberdade digital e a autocustódia como a soberania máxima, a menos que o usuário seja o próprio fraudador, mas os protocolos permissionless agora punem os detentores de seus tokens nativos com uma avalanche de aprovações permissionless e execuções permissionless de smart contracts toda vez que um de seus projetos favoritos lança um token de governança ou uma coleção de NFTs.
Seu amigo novato dirá, com sua recém-descoberta convicção de entusiasta da Web3, que o “banco” dele, aquele aplicativo de celular com logotipo vermelho, nunca foi hackeado, enquanto sua experiência com a EIP-4844 é permanentemente marcada pela perda de quinhentos e cinquenta mil DAI em um ataque de flash loan. Ele está correto em supor que o dogma da autocustódia permissionless não é uma medida de segurança adequada para o usuário comum da Web3 que interage com smart contracts permissionless normais, do tipo que rotineiramente vaza tokens ou tem vulnerabilidades de dia zero em seu código de front-end. O mesmo permit delegate da EIP-7702 que é a causa de metade dos golpes de 2024 poderia, se executado corretamente, permitir ao usuário agrupar várias transações com aprovações para a mesma rede por uma fração do custo de gas por conta. O mesmo mecanismo de TRON Energy que faz você pensar duas vezes antes de enviar dez USDT pode, se executado corretamente, permitir que uma empresa processe centenas de transações desse tipo pelo preço de uma.
Kits, Permits e Delegação
O mercado de drainers é mais bem compreendido como uma indústria de software, cujos clientes potenciais se limitam a criminosos conhecidos. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace e várias outras famílias são os fornecedores, e seus serviços consistem em sites de phishing, scripts de detecção de carteiras, varredura de ativos, smart contracts, painéis, análises, sistemas de afiliados e repasses para os operadores. Nos produtos mais desenvolvidos, o cliente tem a opção de reivindicar uma porcentagem dos lucros diretamente do endereço da vítima, normalmente entre 15% e 30%. Pesquisadores que analisaram o ecossistema de Drainer-as-a-Service no Ethereum identificaram milhares de contas lucrando com a economia de roubos por meio de contratos conhecidos, sendo Angel, Inferno e Pink os mais proeminentes.
Isso cria uma estrutura de incentivos peculiar para a indústria de drainers, que raramente coloca sustentos inteiros em risco. Uma pessoa pode ser responsável por criar e manter o site de phishing, enquanto outra gerencia as operações de backend ou tem a função de encontrar novas vítimas. Se um invasor conseguir incorporar um link fraudulento na postagem de mídia social de um projeto ou obter acesso ao orçamento de publicidade da empresa, o resto é relativamente simples: os kits de wallet drainers cuidam da maioria das operações, incluindo a exibição da página de phishing, a varredura dos ativos do usuário e a coleta dos lucros. O número de vítimas e a taxa de conversão podem ser monitorados, e um invasor habilidoso pode analisar o desempenho da campanha em detalhes, tentando identificar o comunicador, canal, conteúdo e momento mais eficazes. O suporte para os criminosos não é uma opção automatizada ou um chamado comum, mas uma pessoa real que auxilia outros agentes do ecossistema a maximizar seus lucros com o drainer.
Aprovações do tipo permit são um dos exemplos mais impressionantes da capacidade da camada de infraestrutura de capacitar criminosos ao mesmo tempo em que oferece valor a participantes honestos. Uma aprovação de token regular é uma autorização permissionless concedida a um terceiro para retirar uma determinada quantia de fundos do endereço do proprietário, enquanto uma assinatura permit é uma mensagem assinada que desempenha a mesma função, mas é enviada diretamente ao contrato no momento de resgatar uma recompensa. Na prática, esta última elimina a necessidade de uma transação adicional on-chain e, portanto, é útil em cenários sensíveis a custos de gas. O mesmo mecanismo pode ser explorado para contornar verificações de segurança em um domínio de phishing, substituindo uma transação comum por uma mensagem assinada que parece ser inofensiva.
O Permit2 é uma evolução interessante porque permite que os usuários realizem operações mais complexas com maior flexibilidade, incluindo gastar tokens exatamente como o proprietário faria, delegar execução e rotear transações por meio de contas confiáveis, mas não verificadas. Usuários que autorizaram tais ações para um contrato confiável podem se tornar vítimas quando um drainer se passa por ele usando uma assinatura permit.
A delegação de conta da EIP-7702 é um recurso poderoso que já demonstrou sua capacidade de causar danos nas mãos de pessoas mal-intencionadas. O padrão proposto traz benefícios de várias maneiras, permitindo que contas EOA aproveitem algumas das vantagens das carteiras inteligentes sem adotar seu perfil de risco, mas os ataques que ele possibilita são igualmente impactantes. Quando um usuário delega a execução da conta para um contrato, ele passa a rotear todas as transações por meio dele, executando código arbitrário no processo. De forma semelhante aos drainers baseados em permit, os invasores podem usar a EIP-7702 para redirecionar os fundos da vítima com o mínimo de atrito, exfiltrando os lucros por meio do delegado da conta.
O comprometimento de uma conta sob a 7702 por um drainer é, para todos os efeitos, a perda definitiva da conta, com poucas opções de resgate além da transferência imediata de ativos para um novo endereço. O usuário deve tratar a conta afetada como totalmente comprometida, com todas as permissões revogadas e saldos transferidos na medida do possível, e migrar para uma nova seed, um novo dispositivo e um novo conjunto de redes permitidas. Estas são verdades inconvenientes, mas a alternativa – o ciclo interminável de pular de rede em rede na esperança de recuperar fundos – é ainda pior. O usuário comum não deveria ter que lidar com o débito técnico da migração de conta pós-exploit. Ele não deveria ter que ponderar as implicações de segurança de cada atualização de carteira. Em essência, as pessoas não deveriam ter que ser especialistas em cripto, e é justamente por isso que confiam seus ativos a contratos multisignature, dispositivos físicos e outras soluções especializadas. Quando se trata de delegação de conta e da EIP-7702, os mesmos princípios devem ser aplicados: a aprovação para delegar a execução a outro contrato deve ser considerada uma transação que aumenta permanentemente a sua superfície de ataque.
A Hegemonia do Ethereum e a Infraestrutura da TRON
O Ethereum mantém sua dominância no segmento de wallet drainers de alto valor devido à concentração de ativos, posições DeFi, NFTs e permissões em seu ecossistema. O monitoramento on-chain da Scam Sniffer é apenas um exemplo do foco da área de segurança no Ethereum, já que a maioria dos relatórios do setor aponta um número maior de endereços afetados ou prejuízos maiores na rede durante os períodos de pico. Ao mesmo tempo, a infraestrutura de stablecoins da TRON está mais bem posicionada para viabilizar pagamentos diários, depósitos em corretoras, compras OTC e remessas cotidianas. Usuários que buscam minimizar custos, incluindo despesas com gas no Ethereum ou Energy e Bandwidth na TRON, podem utilizar stablecoins on-chain como intermediárias, aproveitando depósitos programáticos de grande escala. Isso torna todas as partes – usuários honestos, criminosos e empresas legítimas – dependentes do sistema de TRON Energy, com suas taxas previsíveis de consumo para cada transação.
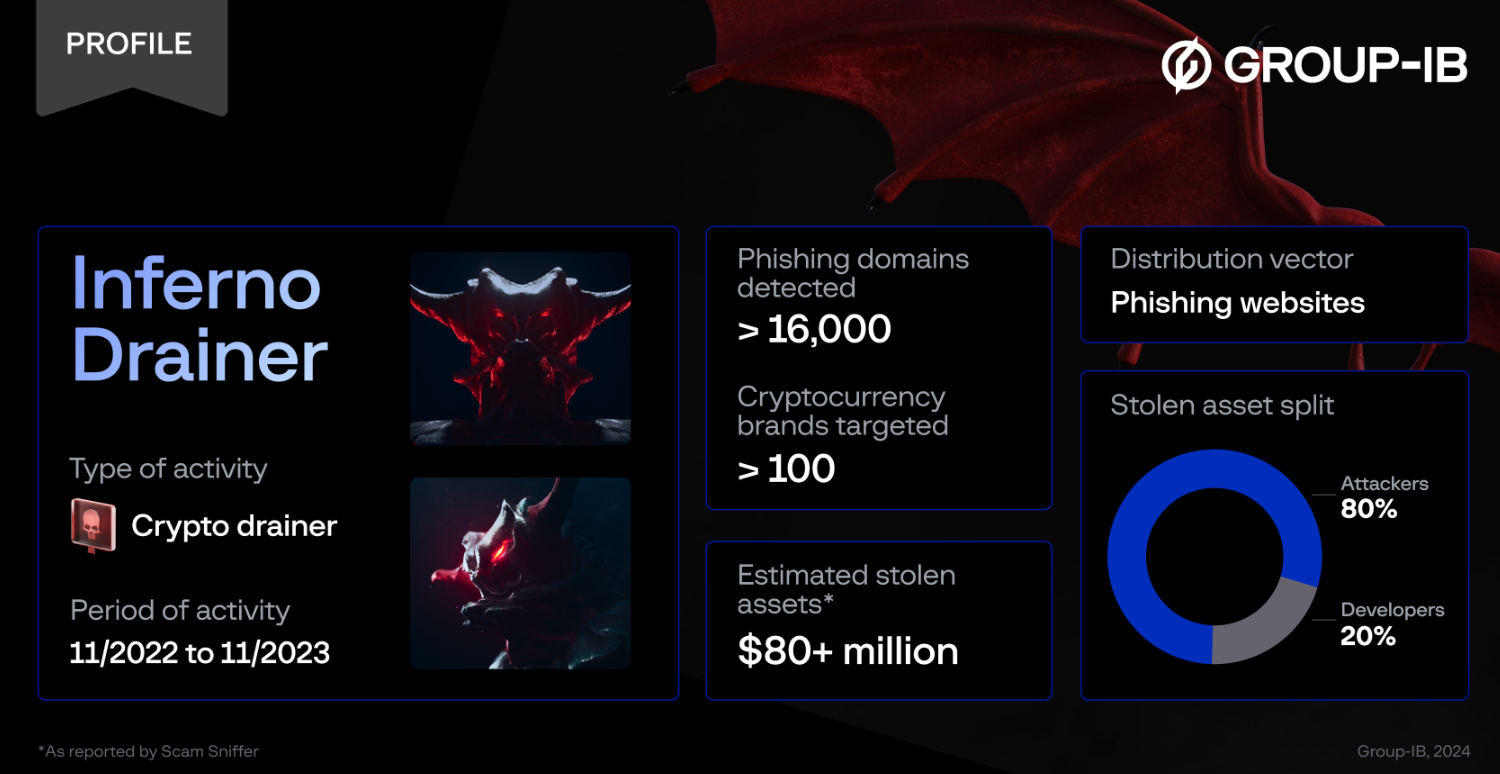
O Inferno Drainer é o exemplo mais notório do modelo de negócios drainer-as-a-service, com inúmeros usuários caindo em seus serviços de phishing em várias redes. O Group-IB atribuiu a operação a um conhecido grupo de golpes multicadeia que implantou milhares de domínios fraudulentos no processo. O relatório da Scam Sniffer documenta mais de $80 milhões em perdas na primeira onda de golpes relacionados ao Inferno, e os operadores chegaram a anunciar o encerramento das atividades no final de 2023. No entanto, a Check Point Research descobriu posteriormente várias campanhas em andamento utilizando a mesma infraestrutura, que ressurgiu sob a marca Inferno Reloaded no início de 2024, com técnicas de evasão aprimoradas.
De acordo com a pesquisa da Check Point, mais de 30.000 carteiras sofreram perdas em uma das campanhas de seis meses, acumulando pelo menos $9 milhões em prejuízos totais.
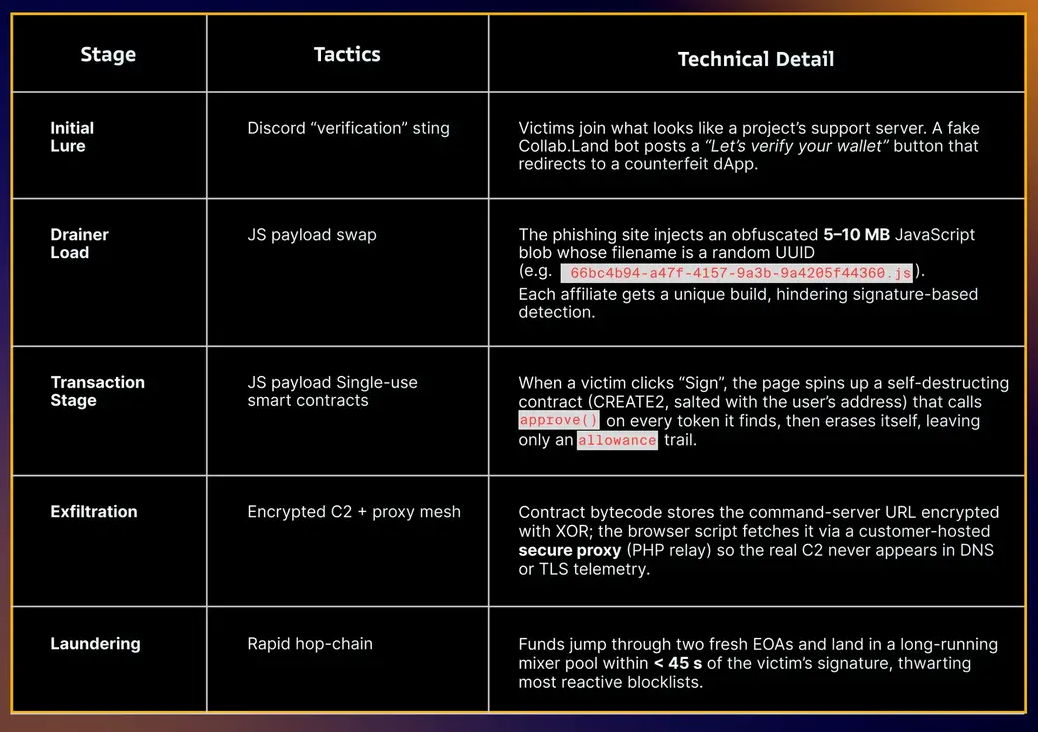
Como esperado, a infraestrutura utilizada no golpe foi fortalecida contra detecção e análise. Os pesquisadores observaram que a infraestrutura de C2 era ofuscada ou ocultada atrás de serviços de proxy operados por clientes, enquanto os endereços de saque eram rotacionados com frequência para se antecipar a atualizações de listas de bloqueio. Smart contracts de uso único também foram empregados para distribuir fundos e evitar monitoramento, tendo sido registrado o caso de uma campanha que fingia ser o projeto legítimo Collab.Land durante o processo de verificação.
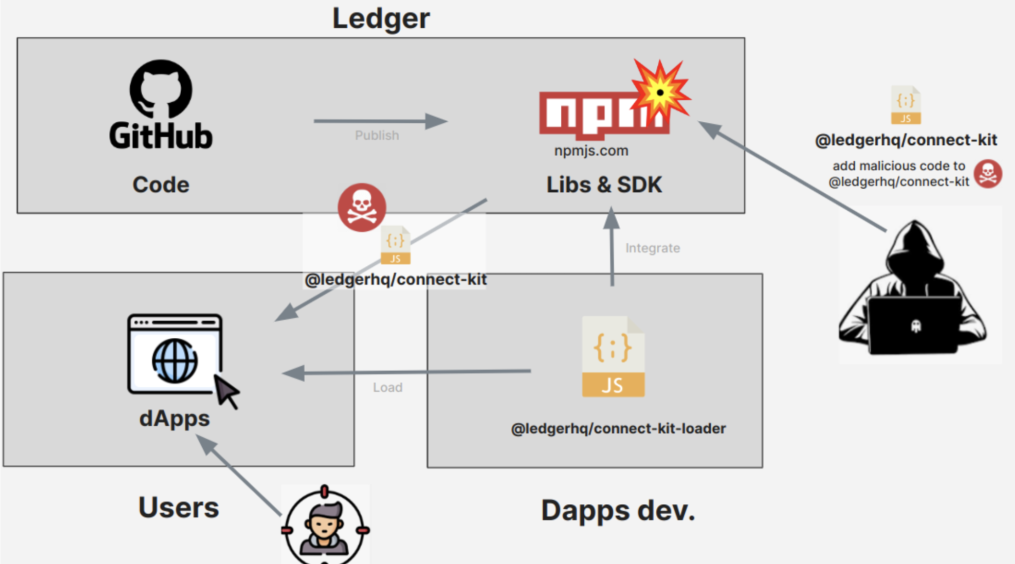
A campanha contra o Ledger Connect Kit é a demonstração perfeita de como o phishing com drainers pode afetar usuários comuns. Em um dos incidentes, um funcionário da Ledger foi induzido a autorizar contratos do Ledger Connect Kit, que posteriormente distribuíram o código do drainer para os aplicativos afetados. O relatório de incidentes da Ledger confirmou a presença do malware Angel Drainer nos kits afetados, que utilizava uma divisão de 85/15 entre o invasor e o serviço de drainer. Com mais de $600.000 em fundos afetados, a empresa anunciou o abandono da assinatura cega em direção a práticas mais transparentes.
Este é um dos exemplos mais contundentes de como os usuários podem ser afetados pelo phishing: nesse caso, os operadores do drainer não precisaram depender de domínios falsos ou exibir mensagens enganosas. A vítima estava interagindo com uma interface Web3 legítima, mas assinou uma transação não autorizada em um momento em que sua carteira estava ocupada com outras operações. É improvável que os usuários analisem cada assinatura como analisariam uma interação direta de contrato, e o fraudador só precisa de um momento de descuido para remover uma quantia considerável do endereço de uma vítima.
A maior perda on-chain atribuível a um drainer em 2024 contextualiza ainda mais os desafios enfrentados pelos usuários ao interagir com aplicações DeFi. Em um dos incidentes, o proprietário de um cofre no DeFi Saver e no Maker assinou uma transação fraudulenta que transferiu o controle de seu contrato DSProxy para um endereço de phishing, que então tentou drenar a posição e emitir DAI. Pesquisadores da Scam Sniffer e da SlowMist vincularam o ataque ao ecossistema do Inferno drainer. Novamente, é improvável que a vítima deste ataque tenha sido enganada por um site falso; o endereço impostor simplesmente conseguiu convencer o usuário de que a transação era legítima, roubando seus ativos com uma única assinatura.
Não há necessidade de romancear a narrativa em torno desse usuário, já que os registros na blockchain contam a história com clareza. O invasor apenas alterou o endereço do proxy de uma posição DeFi e redirecionou os fundos da vítima para seu próprio endereço. A própria rede determinará se isso constitui fraude ou não, mas o usuário não terá uma oportunidade fácil de reverter a transação. Esse é o preço pago por qualquer pessoa que deseje participar do ecossistema DeFi sem aceitar plenamente os riscos inerentes a esse espaço.
Os dados de perdas on-chain desempenham um papel crucial na compreensão da escala do problema e na priorização de medidas de resposta, mas também é instrutivo analisar a infraestrutura que viabiliza esses ataques. Pesquisas acadêmicas e de empresas do setor sobre o espaço de Drainer-as-a-Service revelaram diversas características compartilhadas entre os conhecidos wallet sweepers, inclusive aqueles que utilizam aprovações do tipo permit. Em particular, pesquisadores identificaram milhares de domínios de phishing que utilizavam kits semelhantes para coletar fundos de usuários antes de distribuí-los para carteiras conhecidas. Padrões semelhantes foram observados no nível dos smart contracts, com muitos serviços de drainer utilizando código ou infraestrutura compartilhada. Quando as equipes da Tether e da TRON colaboraram com a Chainalysis na Operação Spincaster, conseguiram identificar mais de 7.000 pistas que acabaram ajudando a congelar ativos ilícitos, permitindo que várias corretoras e usuários recuperassem quantias significativas. Um dos sucessos relatados foi uma intervenção oportuna que evitou uma perda de seis dígitos ao alertar o usuário a revogar a aprovação fraudulenta. Exemplo de anúncio de tal serviço em um site duvidoso qualquer, como de costume (quase certamente um golpe por si só):
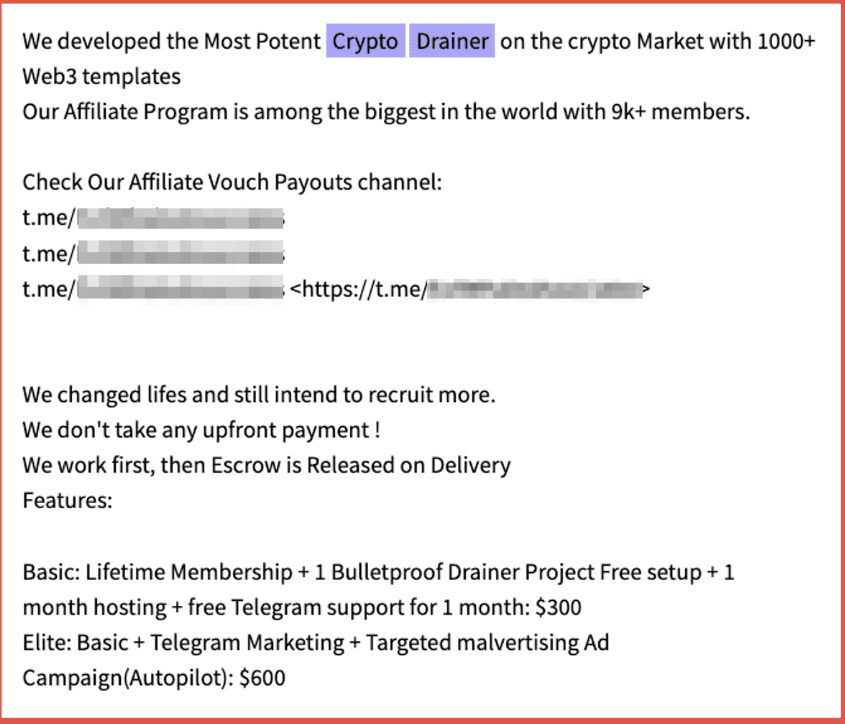
Esta é uma conclusão adequada para uma discussão sobre wallet drainers, uma indústria que exemplifica o ethos descentralizado da Web3 em toda a sua beleza e complexidade sombria. Ao operar em uma blockchain, você é responsável pela segurança de seus ativos e, no momento em que perde o controle de sua carteira, presume-se que saiba exatamente o que fazer a seguir. Não é culpa do ecossistema, que apenas facilita as interações entre os usuários, que o phishing tenha se tornado tão prevalente ou que assinaturas sejam frequentemente usadas como armas por fraudadores. No entanto, também é verdade que transações com autorização raramente vêm acompanhadas de contexto adequado, e espera-se que o usuário tenha a proficiência técnica para compreender as implicações de cada movimento on-chain. Mesmo os aspectos mais básicos da segurança de contas, como atualizações regulares de carteira ou armazenamento de seeds em dispositivos físicos, são opcionais para todos, mas realistas para poucos. O mesmo ethos se aplica à delegação de contas ou a aprovações de permits: independentemente do caso de uso, a assinatura deve ser tratada como uma transação financeira, com suas consequências cuidadosamente avaliadas por quem a envia. Não existe uma ação única que impeça todos os golpes e explorações, mas interfaces mais bem projetadas tornam bem mais difícil que a vítima seja pega de surpresa pelo resultado.
Incentivos, Regulamentação e o Último Clique
A indústria de drainers não é movida por inovação tecnológica, mas pela demanda: desenvolvedores buscam maximizar a receita recorrente proveniente de atividades fraudulentas e de afiliados, enquanto plataformas tentam atrair tráfego e liquidez para seus ecossistemas. Em especial, as campanhas de phishing são motivadas a conquistar novas vítimas e incentivá-las a depositar fundos na plataforma visada. Projetos promovem seus serviços enquanto tentam limitar a visibilidade de seus falsos moderadores e domínios de phishing, enquanto usuários são atraídos por promessas de tokens, vagas em whitelists, acesso antecipado a produtos e outras recompensas. O FOMO é o conceito mais perigoso no universo cripto e orienta profundamente o comportamento de golpistas, que sabem que a melhor maneira de lucrar com a valorização de um ativo é convencer as pessoas de que perderam uma grande oportunidade. Punguistas, clonadores de cartão de caixa eletrônico e outros fraudadores tradicionais operam sob o mesmo princípio: têm como alvo os locais de maior destaque e com a maior concentração de vítimas potenciais.
O phishing baseado em aprovações atinge o cerne da autocustódia ao separar o convencimento da execução. Em um assalto a banco tradicional, a vítima pode ser convencida a enviar dinheiro para uma conta fraudulenta, mas ela ainda tem ciência de que os fundos estão saindo de sua conta. Já em um golpe de drainer, a vítima é persuadida a conceder permissão para que os fundos sejam movimentados, o que é um conceito muito mais difícil de compreender filosoficamente. Na prática, a vítima pode desconhecer completamente as circunstâncias da transação, especialmente se ela foi iniciada no contexto de um airdrop ou em um domínio de phishing que imitava um serviço legítimo. O usuário pode perder tokens, NFTs, a propriedade de um proxy ou o próprio acesso à conta com um único clique no botão de confirmação da carteira, enquanto o drainer recebe sua fatia dos proventos com igual facilidade.
A regulamentação pode ajudar de diversas maneiras, mas raramente elimina a oportunidade de exploração. Procedimentos de Know Your Customer podem dificultar o desvio de fundos de uma vítima, especialmente se ela mantiver ativos substanciais em uma corretora, enquanto a apreensão de domínios e a desativação de servidores podem limitar as opções de criminosos em potencial.
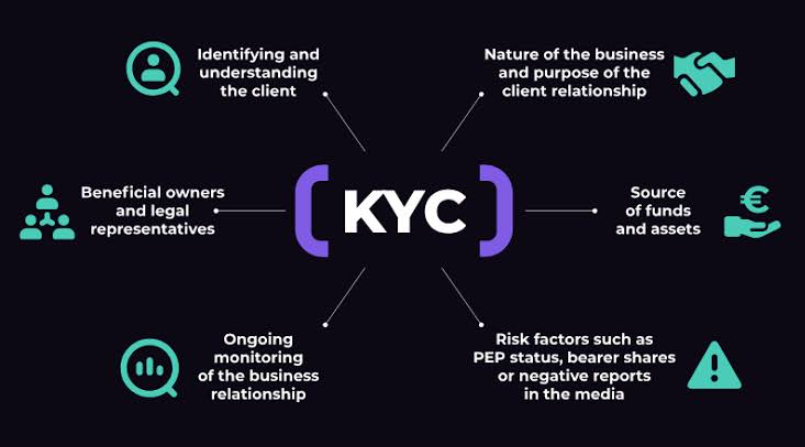
Da mesma forma, o monitoramento on-chain pode identificar transações suspeitas, permitindo que as exchanges congelem ativos ou alertem as vítimas sobre tentativas de phishing. No mercado de stablecoins, a emissão de novos tokens pode ser interrompida quando a conta de destino for identificada como fraudulenta ou comprometida, reduzindo a capacidade de movimentar valor entre plataformas. O envolvimento de órgãos reguladores e investigadores privados, como na recente ação de confisco civil de $225M USDT movida pelo DOJ, pode exercer pressão adicional sobre os autores, impedindo-os de gastar os recursos obtidos ilicitamente ou ameaçando-os com novas ações judiciais. Na prática, medidas de bloqueio em listas de stablecoins, análise de redes, desativação de corretoras e congelamento de ativos podem reduzir bastante a atratividade de uma campanha de drainer, mas raramente eliminam a oportunidade para a fraude.
O aperto regulatório incentivará drainers e seus afiliados a adotar novos métodos, ferramentas e jurisdições para continuar operando. Em particular, os domínios associados a serviços de phishing são rotacionados frequentemente, com os operadores usando múltiplos front-ends para escapar da detecção. O mesmo se aplica à infraestrutura técnica empregada pelos drainers, com servidores de comando hospedados em jurisdições com leis brandas de privacidade digital e poucos mecanismos de fiscalização. Mesmo quando o site de um drainer é derrubado ou incorporado a um ecossistema golpista maior, é provável que os operadores encontrem formas alternativas de coletar fundos dos usuários e distribuí-los para suas carteiras. Em muitos aspectos, as ações policiais servem apenas para elevar os custos globais de um golpe, sem desmantelar fundamentalmente a dinâmica econômica da operação. Enquanto houver usuários dispostos a investir tempo e dinheiro em projetos de criptomoedas, haverá indivíduos que buscarão lucrar com esse entusiasmo, seja atacando diretamente suas carteiras ou manipulando-os por meio de domínios de phishing e perfis falsos em redes sociais.
A reforma da experiência de usuário (UX) das carteiras pode ser a forma de regulamentação mais relevante, pois incentiva os usuários a agir com segurança sem abrir mão dos benefícios da autocustódia. Em particular, uma carteira responsável deve informar de forma clara que uma assinatura concede ao destinatário permissão total para gastar a quantia especificada de USDT, todos os tokens de uma coleção específica de NFTs ou alterar um endereço de proxy. Ela deve alertar que um delegado de conta pode conferir poderes ilimitados a outro contrato, possivelmente em uma blockchain diferente, e que uma aprovação do tipo permit pode ter validade indeterminada ou usar a EIP-7702 para estender essas permissões no futuro. Idealmente, a carteira deve destacar o valor, o padrão do token, a quantidade, o endereço de destino, a data de expiração e a rede de cada assinatura, permitindo que o usuário avalie com calma as implicações da transação.
Além disso, a carteira deve ajudar o usuário a contextualizar a transação e perceber quando algo estiver errado. Se o endereço do contrato não for familiar, ele deve se perguntar se realmente pretendia interagir com ele. Se a quantia a ser assinada for inconsistente com transações anteriores, o usuário deve verificar os dados com atenção redobrada. Se a solicitação surgir sem contexto ou se a interface da carteira parecer diferente do habitual, o usuário deve ser especialmente cauteloso. Pessoas que realizam atividades financeiras mais complexas usando suas carteiras de cripto, incluindo staking, negociação de NFTs e interações em DeFi, são as que devem dedicar maior atenção a essas nuances. Como regra geral, suas carteiras devem ser protegidas por hardware, recursos multisignature e outras ferramentas corporativas, além de terem um método alternativo de assinatura pronto para uso quando necessário.
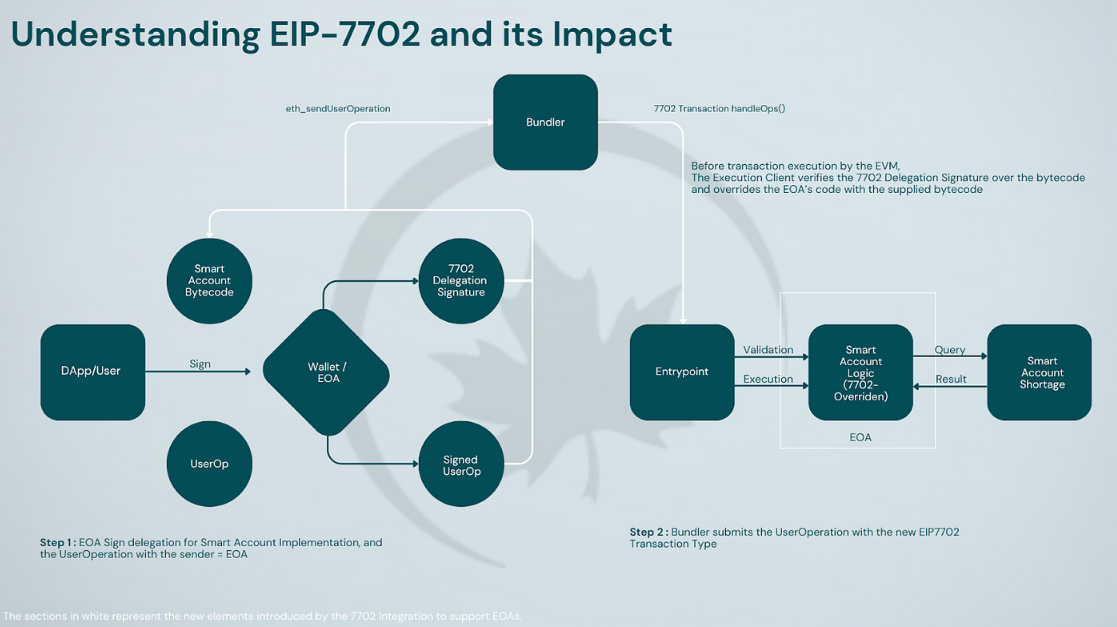
Os usuários não precisam bancar os heróis na guerra contra os fraudadores. O melhor que podem fazer é operar com cautela, partindo do princípio de que qualquer interação que exija assinatura pode ser fraudulenta. Devem tratar pedidos para "verificar carteira" e resgates de airdrops com ceticismo, analisando criteriosamente cada permissão concedida. Em especial, solicitações de seed phrases devem ser sempre rejeitadas, pois representam uma tentativa direta de roubo de ativos. O mesmo cuidado deve ser tomado com solicitações de atualização de conta via EIP-7702, já que podem ser usadas para comprometer a carteira em questão de segundos.
A segurança no mundo cripto se assemelha a um filme de roubo a banco de muitas maneiras, retratando os usuários como protagonistas vulneráveis e facilmente enganados por criminosos. Essa não é uma representação precisa da realidade, já que as carteiras de autocustódia são basicamente o equivalente digital de dinheiro vivo – elas são tão seguras quanto a responsabilidade do proprietário em guardá-las. Bancos tradicionais e instituições financeiras são alvos frequentes de fraudes, mas isso raramente ocorre porque o usuário médio é financeiramente ignorante ou incapaz de proteger seu patrimônio. Pelo contrário: os bancos são alvos atraentes justamente por reterem grandes volumes de dinheiro, e mesmo um deslize aparentemente insignificante de um funcionário pode abrir as portas para um assalto. Da mesma forma, cada assinatura em uma carteira de criptomoedas deve ser revisada meticulosamente, pois pode representar a diferença entre uma transação corriqueira e a perda irreversível dos seus fundos.
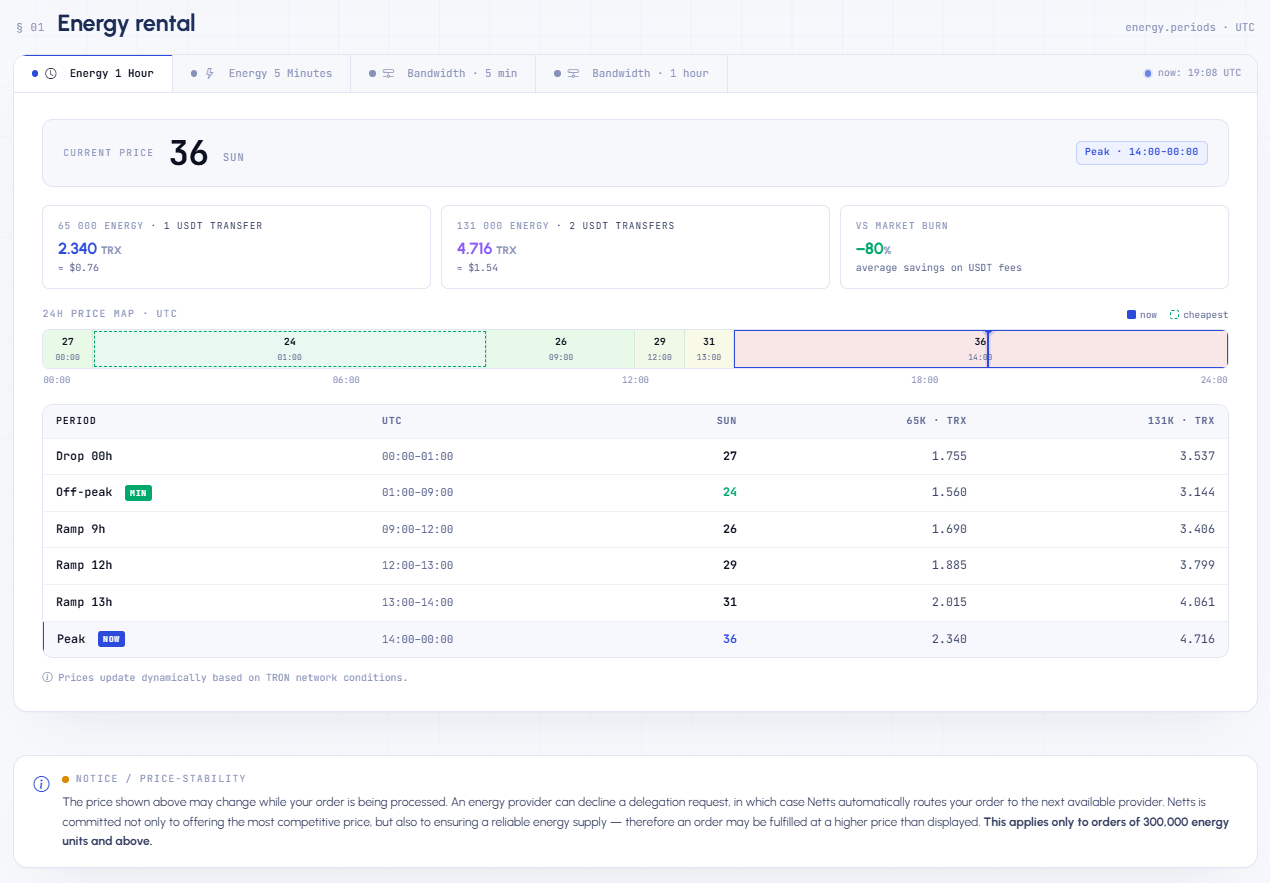
Há também um lado cotidiano da segurança voltado para o usuário, que se revela nos detalhes das operações reais e não nas grandes manchetes. Usuários atentos que planejam uma transação na rede TRON usando Tether se preocuparão tanto com o custo quanto com potenciais superfícies de ataque; se você não está no ramo de clicar em botões milagrosos de resgate, mas sim pensando em transferências reais de dinheiro, o Netts Pricing é um desses serviços práticos criados exatamente para esse propósito. Ele permite estimar os custos de aluguel de Energy na TRON com taxas agregadas entre diversos provedores, consultar ofertas com base no tempo – incluindo janelas de 1 hora ou de 5 minutos de Energy –, verificar taxas associadas e contar com uma alternativa caso um provedor recuse a sua ordem. No momento da medição, 65 mil de Energy para uma única transferência de USDT no mercado à vista custavam aproximadamente 1.690 TRX, com opções ainda mais acessíveis fora dos horários de pico; este é o tipo de detalhe que um usuário honesto pesquisaria antes de se arriscar em qualquer golpe de "reivindique agora".