ウォレットドレイナー:承認を1回クリックするだけですべてが消え去る
ウォレットドレイナーは、フィッシングキット、permit、委任、脆弱なウォレットUXを悪用し、日常的な承認資産の窃盗へと変貌させます。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
ウォレットドレイナーを取り巻く状況には非常に人間臭い喜劇がありますが、誰も笑えないため決して愉快な喜劇ではありません。長年にわたる業界の説教により、ユーザーはブラウザの警告、ウォレットの警告、dAppの警告、トークン承認の確認、ブラインド署名など、Web3で活動するために支払うべき代償を受け入れるよう刷り込まれてきました。広く称賛されたEthereumの委任プリミティブは、すべての人の利便性を高めるはずでしたが、メインネット上の委任コントラクトのほとんどがアカウント抽象化コントラクトなどではなく、ウォレットスイーパー(資産回収スクリプト)であることが明らかになりました。形骸化したセキュリティ講習の講師陣は、オンチェーンでのパーミッションレスな署名なしには無料の暗号資産エアドロップを請求できないと受講者に教え込み、その一方で即座に使えるウォレット窃盗キットのベンダーは、犯罪者向けに極めて優れた購入・利用体験を提供する24時間体制のサポートを売り込んでいました。
長期的には、根拠のない楽観論を打ち砕く指標が常に1つ存在します。今年のScam Snifferのレポートでは、ウォレットドレイナーによる被害額が約5億ドルに達したことでそれが示されました。2024年にこうした攻撃を開始したアドレス数は33万2千に達します。翌年の数値は明確な傾向を示しており、報告されたドレイナーフィッシングの被害額は前年比80%以上減少し8,385万ドルとなり、被害を受けたアカウント数もほぼ同じ割合で減少しました。
ミームコインとそれに伴うETHトランザクションの取引量が急増したことで被害額は再び跳ね上がりましたが、次の詐欺の波が到来すると同様の沈静化が見られました。被害者1人あたりの平均損失額は縮小したものの、依然として790 USD以上と比較的高額であり、業界がいかにピラミッドの底辺にいる小口ユーザーから利益を搾り取ろうとしているかを物語っています。
これは、どのセキュリティマーケティング担当者も認めたがらない現実です。エコシステムの形骸化した安全対策と闇市場のインフラ産業は、表裏一体のコインのようなものです。LinkedInの履歴書には、安全なカストディ、トランザクションシミュレーション、フィッシング検知における長年の経験が記載されている一方で、ドレイナーキットの開発、フィッシャー養成ブートキャンプへの参加、Discordモデレーターの業務などが挙げられていることもあります。業界関係者が暗号資産の安全性推進者からダークウェブの起業家に転身した場合、監査やスマートコントラクトセキュリティの過去の専門知識と並んで、EIP-7702パーミッションレスフィッシングpermitの知見やChainalysisを回避するエアドロップ詐欺のスキルを6か月ごとに職務経歴書へ追加したとしても、決して不自然ではありません。ここは誰もが互いを知っている人材プールであり、あらゆるフィッシング業者が、ビジネスを軌道に乗せるために数十万USD相当のEthereumを手渡せるTier-1取引所の従業員とのコネクションを持っています。
ユーザーが詐欺の被害に遭うのは、決して愚かだからではなく、求められた確認ウィンドウがあまりにも親しみやすく見えるためです。ウォレットはトランザクションの詳細について煩わしい思いをさせず、バックグラウンドでプロキシの解除、NFTの転送、実行権限の委任、無制限の支出承認(infinite approval)を行っている最中でも、メルマガの購読登録を促してきます。暗号資産カルチャーは、ユーザー自身が詐欺師でない限り、デジタルな自由と自己主権型カストディこそが究極の主権であると説いてきました。しかし、パーミッションレスなプロトコルは現在、お気に入りのプロジェクトがガバナンストークンやNFTコレクションをローンチするたびに、大量のパーミッションレスな承認やスマートコントラクト実行によってネイティブトークンの保有者に損害を与えています。
Web3への情熱に目覚めたばかりの初心者の友人は、赤いロゴのモバイルアプリである自分の「銀行」はハッキングされたことがないと自信満々に語る一方で、あなたのEIP-4844での体験はフラッシュローン攻撃による55万DAIの損失という消えない影を落としています。日常的にトークンを流出させたり、フロントエンドコードにゼロデイ脆弱性を抱えたりしている一般的なパーミッションレス・スマートコントラクトとやり取りする一般のWeb3ユーザーにとって、パーミッションレスな自己主権型カストディというドグマが十分なセキュリティ対策ではないという彼らの推測は正しいと言えます。2024年の詐欺の半数の原因となったのと同じEIP-7702のpermit委任は、適切に実装されていれば、ユーザーが同一チェーン向けの複数のトランザクションと承認をアカウントごとのわずかなガス代で一括処理できるようにするはずでした。10 USDTを送金する前に躊躇させるTRONのEnergyメカニズムも、適切に活用されれば、企業が1回分のコストで数百件ものトランザクションを処理できるようにするはずです。
キット、Permit、そして委任
ドレイナー市場は、潜在顧客が既知の犯罪者に限られたソフトウェア産業として理解するのが最も適切です。Inferno、Pink Drainer、Angel、Venom、Monkey、MS Drainer、Aceなど複数の系統がプロバイダーとなっており、そのサービスはフィッシングサイト、ウォレット検知スクリプト、資産スキャン、スマートコントラクト、管理パネル、分析ツール、アフィリエイトシステム、オペレーターへの配分支払いで構成されています。最も洗練された製品では、通常15%から30%の間で、被害者のアドレスから直接収益の一部を請求するオプションが顧客に提供されます。Ethereum上のDrainer-as-a-Service(サービスとしてのドレイナー)領域を分析した研究者は、Angel、Inferno、Pinkをはじめとする既知のコントラクトを介して、数千のアカウントが窃盗経済から利益を得ていることを突き止めました。
これにより、ドレイナー業界には特有のインセンティブ構造が生まれ、生計全体が脅かされることはほとんどありません。ある人物がフィッシングサイトの作成と保守を担当し、別の人物がバックエンドの運用を担当したり、新たな被害者を探し出したりする役割を担います。攻撃者がプロジェクトのソーシャルメディア投稿に不正なリンクを埋め込んだり、企業の広告アカウントの権限を掌握したりすることに成功すれば、あとは比較的シンプルです。フィッシングページの表示、ユーザー資産のスキャン、収益の回収など、業務の大半はウォレットドレイナーキットが処理します。被害者数やコンバージョン率は監視可能であり、熟練した攻撃者はキャンペーンのパフォーマンスを詳細に分析し、最も効果的なメッセンジャー、チャネル、コンテンツ、タイミングを特定しようとします。犯罪者向けのサポートデスクは選択肢やチケット制ではなく、エコシステム内の他のアクターがドレイナーからの利益を最大化できるよう支援する生身の人間が対応します。
Permit型の承認は、インフラストラクチャ層が善良な参加者に価値を提供する一方で、悪意ある者にも力を与えてしまう能力を示す最も顕著な例の1つです。通常のトークン承認(approval)は、支出者が所有者のアドレスから一定額の資金を引き出すことをパーミッションレスに許可するものですが、permit署名は同じ機能を果たす署名付きメッセージであり、リワードを請求する際にコントラクトへ直接送信されます。実際には、後者は追加のオンチェーントランザクションを不要にするため、ガス代を重視するシナリオで重宝されます。しかし、この同じ設計が悪用され、通常のトランザクションを一見無害に見える署名付きメッセージに置き換えることで、フィッシングドメインにおけるセキュリティチェックを回避するために利用されています。
Permit2は興味深い進展です。なぜなら、所有者と同じようにトークンを使用したり、実行を委任したり、検証されていないものの信頼されているアカウントを通じてトランザクションをルーティングしたりするなど、より高度な操作を高い柔軟性をもって実行できるようにするためです。信頼できるコントラクトに対してこのようなアクションを許可していたユーザーは、ドレイナーがpermit署名を介してそのコントラクトになりすました際に被害を受ける可能性があります。
EIP-7702によるアカウント委任は強力な機能であり、悪意ある者の手に渡った際にどれほどの損害を与え得るかをすでに実証しています。提案されたこの規格は多くの点で有益であり、EOAアカウントがスマートウォレットのリスクプロファイルを負うことなく、その利点の一部を享受できるようにしますが、それが可能にする攻撃も同様に強力です。ユーザーがコントラクトにアカウントの実行を委任すると、すべてのトランザクションがそのコントラクトを経由するようになり、その過程で任意のコードが実行されます。permitベースのドレイナーと同様に、攻撃者はEIP-7702を使用して最小限の摩擦で被害者の資金をリダイレクトし、アカウントの受任者を介して収益を持ち出すことができます。
ドレイナーによる7702アカウントの侵害は、実質的に7702アカウントの消却(burn)を意味し、新たなアドレスへ即座に資産を移転する以外に救済の手段はほとんどありません。影響を受けたアカウントは侵害されたものとして扱い、すべての権限を取り消し、可能な限り残高を移動させた上で、新しいシード、新しいデバイス、新しい許可チェーンのセットへと移行する必要があります。これらは受け入れがたい現実ですが、資金回収を期待してチェーンを転々と渡り歩く終わりのないサイクルという代替案はさらに悲惨です。一般のユーザーが、エクスプロイト後のアカウント移行に伴う技術的負債に対処しなければならない状況は避けるべきです。ウォレットのアップグレードが持つセキュリティ上の意味に頭を悩ませる必要もあってはなりません。本質的に、人々が暗号資産のエキスパートである必要はなく、だからこそ資産をマルチシグコントラクトやハードウェアデバイス、その他の専門的なソリューションに託すのです。アカウントの委任とEIP-7702に関しても同じ原則が適用されるべきです。つまり、別のコントラクトへの実行委任の承認は、攻撃対象領域を恒久的に拡大させるトランザクションと見なされるべきなのです。
Ethereumの優位性とTRONインフラストラクチャ
資産、DeFiポジション、NFT、および各種権限がエコシステム内に集中しているため、Ethereumは高額被害をもたらすウォレットドレイナー領域において依然として優位性を保っています。Scam Snifferのオンチェーントラッキングは、セキュリティ業界がEthereumに注目している一例に過ぎず、ほとんどの業界レポートはピーク時における同チェーンの影響アドレス数の多さや損失額の大きさを指摘しています。同時に、TRONのステーブルコインインフラは、日常の決済、取引所への入金、OTC取引、日常的な送金を促進するのに適したポジションを確立しています。Ethereum上のガス代やTRON上のEnergyおよびBandwidthなどのコスト最小化を目指すユーザーは、プログラムによる大規模な入金を活用しながら、オンチェーンのステーブルコインを媒体として利用できます。これにより、善良なユーザー、犯罪者、合法的な企業のすべての当事者が、トランザクションごとに予測可能な消費レートを持つTRONのEnergyシステムに依存することになります。
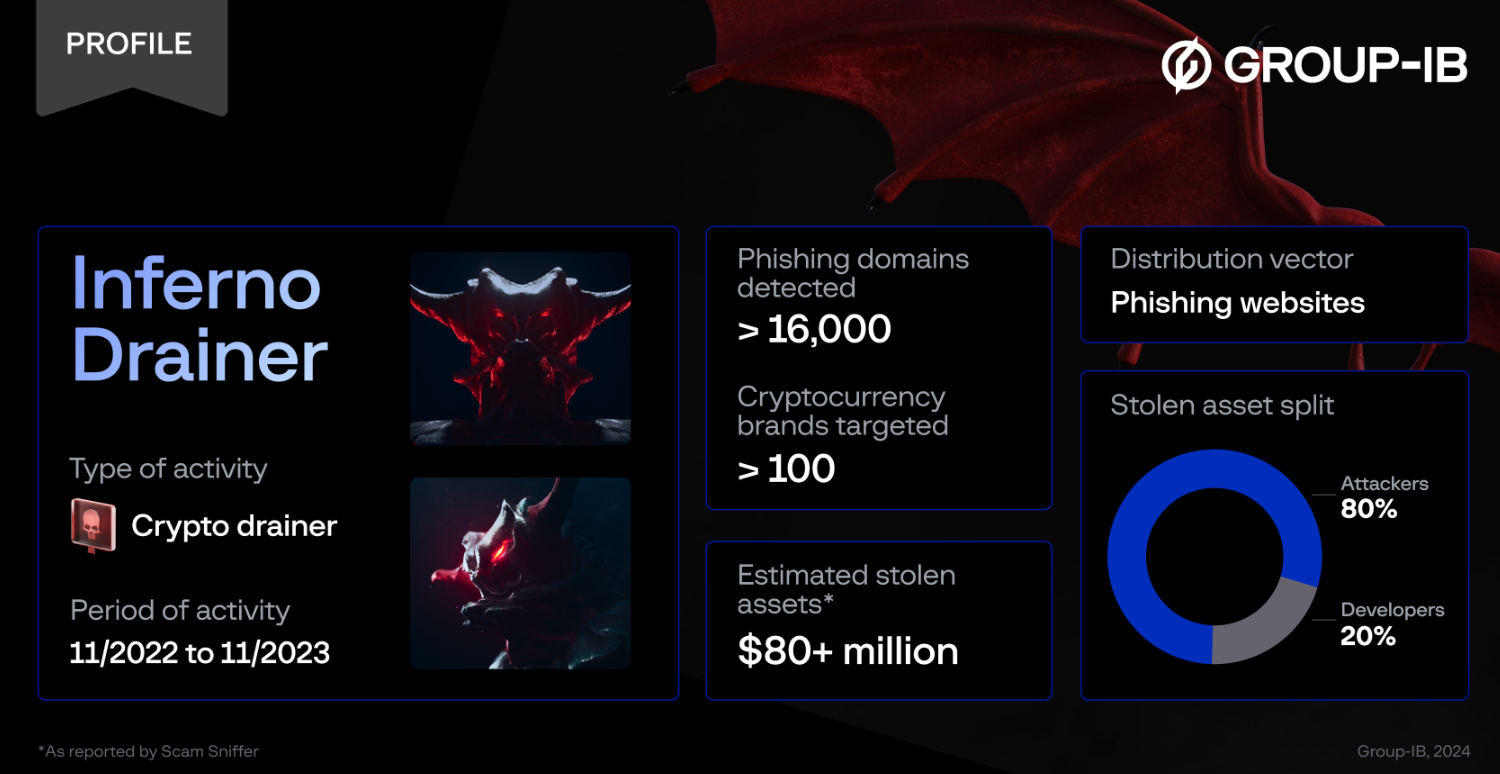
Inferno DrainerはDrainer-as-a-Serviceビジネスモデルの最も顕著な例であり、複数のチェーンにわたって多くのユーザーがそのフィッシングサービスの犠牲になりました。Group-IBはこの活動を、数千もの不正ドメインを展開した既知のマルチチェーン詐欺グループによるものと特定しました。Scam Snifferのレポートでは、Inferno関連詐欺の第一波で8,000万ドル以上の損失が記録され、同グループは2023年末に活動終了を発表しました。その後Check Point Researchは、同じインフラを利用した複数の進行中のキャンペーンを発見し、それらは2024年初頭に回避技術を向上させた「Inferno Reloaded」としてリブランディングされていました。
Check Pointの調査によると、ある6か月間のキャンペーンだけで30,000以上のウォレットが被害に遭い、合計で少なくとも900万ドルの損害が発生しました。
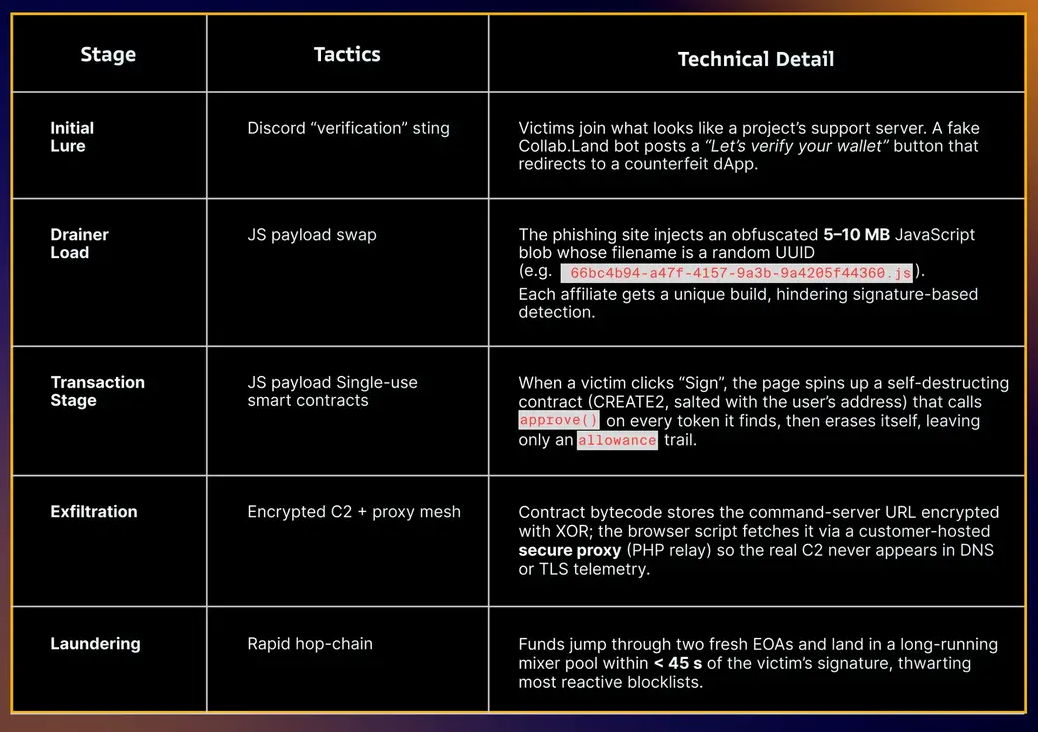
予想通り、この詐欺で使用されたインフラは検知や分析への耐性を高めていました。研究者らは、C2(指令サーバー)インフラが難読化されているか、顧客が運用するプロキシサービスの背後に隠されており、ブロックリストの更新を先回りするために現金化用のアドレスが定期的にローテーションされていたと指摘しています。また、資金の分配や監視回避のために詐欺ごとに使い捨てるスマートコントラクトも使用されており、あるキャンペーンでは認証プロセス中に正規のCollab.Landプロジェクトになりすましているのが確認されました。
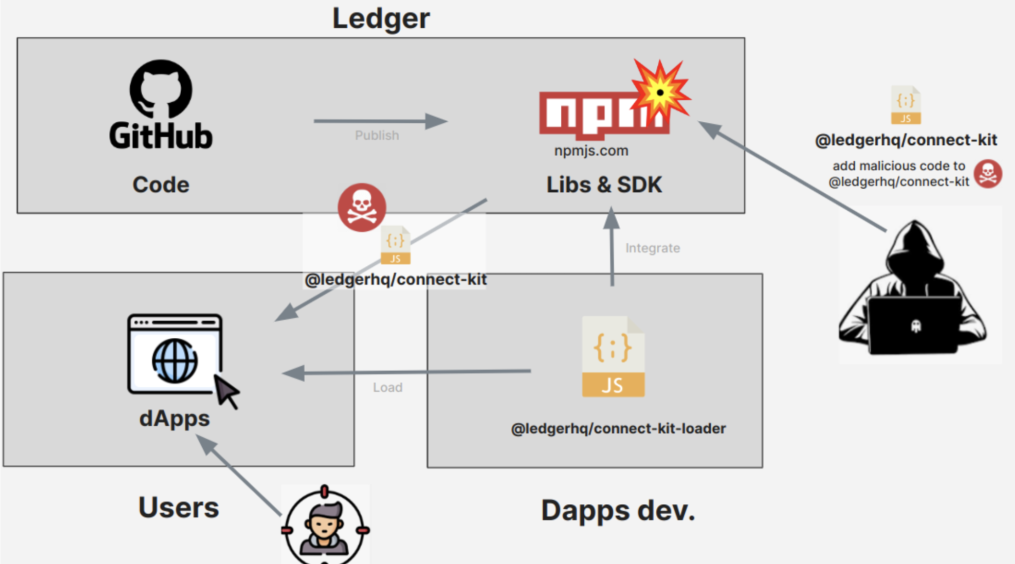
Ledger Connect Kitの事件は、ドレイナーフィッシングが善良なユーザーにいかに影響を与えるかを示す格好の事例です。このインシデントの一つでは、Ledgerの従業員が騙されてLedger Connect Kitコントラクトを承認し、その結果、影響を受けたアプリにドレイナーコードが配信されました。Ledgerのインシデントレポートでは、影響を受けたキット内にAngel Drainerマルウェアが存在していたことが確認され、攻撃者とドレイナーサービスの間で85対15の割合で利益が分配されていました。600,000ドル以上の資金が影響を受けたことで、同社はブラインド署名から脱却し、より透明性の高い慣行へ移行することを発表しました。
これは、ユーザーがフィッシングによっていかに被害を受け得るかを示す最も適切な例の一つです。このケースでは、ドレイナーの運営者は偽のドメインに頼ったり、誤解を招くメッセージを表示したりする必要がありませんでした。被害者は正規のWeb3インターフェースとやり取りしていたものの、ウォレットが他の処理でビジー状態になっていたタイミングで不正なトランザクションに署名してしまったのです。ユーザーがコントラクトとのやり取りと同じように個々の署名を精査する可能性は低く、詐欺師にとっては被害者のアドレスから大金を奪い去るためのほんの一瞬の不注意があれば十分なのです。
2024年にドレイナーに起因する最大のオンチェーン被害は、DeFiアプリケーションとやり取りするユーザーが直面する課題についてさらなる背景を提供しています。あるインシデントでは、DeFi SaverおよびMakerのボルト所有者が不正なトランザクションに署名し、DSProxyコントラクトの制御権がフィッシングアドレスに移転され、その後ポジションの窃取とDAIのミントが試みられました。Scam SnifferとSlowMistの研究者は、この攻撃をInfernoドレイナーのエコシステムに関連付けました。ここでも攻撃の被害者は偽のウェブサイトに騙されたわけではない可能性が高いものの、なりすまされたアドレスがユーザーに正規のトランザクションであると信じ込ませ、最終的に一度の署名で資産を盗み出したのです。
ブロックチェーンの記録が雄弁に物語っているため、このユーザーに関してドラマチックな物語を想像する必要はありません。攻撃者はDeFiポジションのプロキシのアドレスを変更し、被害者の資金を自身のアドレスにリダイレクトしただけです。これが詐欺であるかどうかを判断するのはチェーン自身ですが、ユーザーがこのトランザクションを簡単に取り消す手段はありません。これこそが、空間に潜むリスクを受け入れることなくDeFiに参加しようとする者が支払う代償なのです。
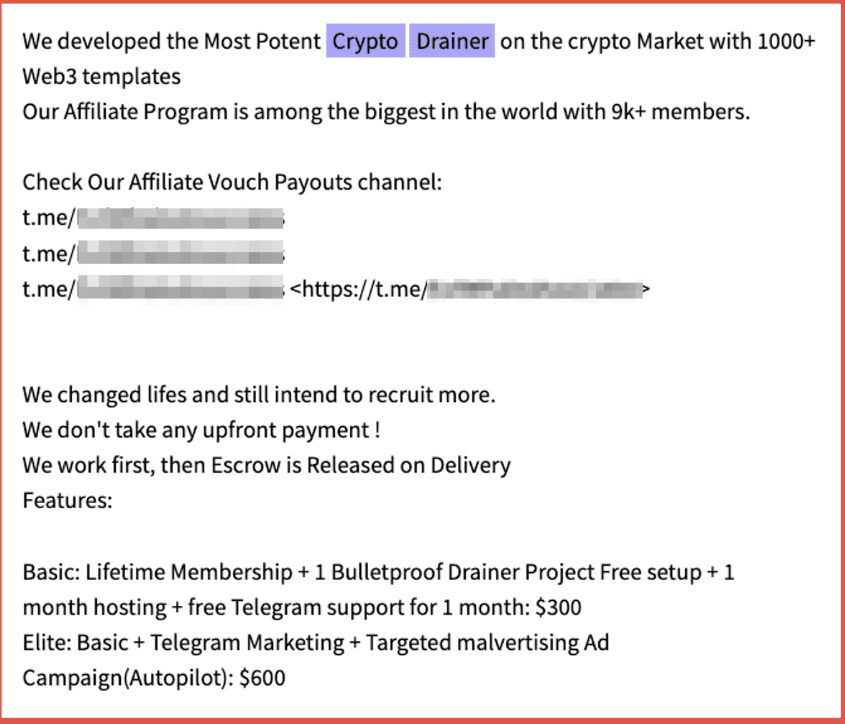
オンチェーンの損失データは、問題の規模を把握し対応策の優先順位をつける上で極めて重要な役割を果たしますが、これらの攻撃を可能にしているインフラについて考察することも有益です。Drainer-as-a-Service領域に関する学術的および業界主導の調査により、permit型の承認を利用するものを含め、既知のウォレットスイーパー間で多くの共通点が明らかになりました。特に研究者らは、既知のウォレットに分配する前にユーザー資金を回収するために類似のキットを使用していた数千のフィッシングドメインを特定しました。スマートコントラクトレベルでも同様のパターンが観察され、多くのドレイナーサービスがコードやインフラを共有していました。TetherとTRONのチームがChainalysisと協力して「Operation Spincaster」を実施した際、不正資産の凍結に最終的に役立つ7,000件以上の手がかりを発見し、複数の取引所とユーザーが多額の資金を回収することに成功しました。報告された成功事例の一つには、不正な承認を取り消すようユーザーに促すことで、6桁(数十万ドル)規模の損失を未然に防いだタイムリーな介入が含まれています。いつものように怪しげなウェブサイトに掲載されている、この種のサービスの広告例です(これ自体がほぼ間違いなく詐欺です):
これは、Web3の分散化の精神をその美しさと醜さのすべてにおいて体現している産業であるウォレットドレイナーに関する議論の適切な締めくくりとなります。ブロックチェーン上で活動する場合、資産を保護する責任は自身にあり、ウォレットの制御を失った瞬間、次に何をすべきかを正確に理解していることが求められます。フィッシングがこれほど蔓延したり、署名が詐欺師によって悪用されたりすることが多いのは、ユーザー間のやり取りを仲介するだけに過ぎないエコシステムの過失ではありません。しかし、許可されたトランザクションには文脈情報がほとんど伴わず、ユーザーにはあらゆるオンチェーンの動きの影響を理解するための技術的習熟が求められているのも事実です。定期的なウォレットのアップグレードやハードウェアでのシード保管など、アカウントセキュリティの最も基本的な側面でさえ、すべての人にとっては任意であり、現実的に実践できる人はごく一部です。同じ精神がアカウントの委任やpermit承認にも当てはまります。ユースケースが何であれ、署名は金融トランザクションと見なされるべきであり、その結果は送信者によって慎重に吟味されなければなりません。すべての詐欺やエクスプロイトを防ぐ単一のアクションは存在しませんが、より優れた設計のインターフェースは、被害者がその結果に不意を突かれる事態を減らすことができます。
インセンティブ、規制、そして最後のクリック
ドレイナー業界を動かしているのは技術革新ではなく需要です。開発者は不正行為やアフィリエイトからの継続的な収益の最大化を目指し、プラットフォームは自らのエコシステムへのトラフィックと流動性の誘導を図ります。とりわけフィッシングキャンペーンは、新たな被害者を獲得し、標的のプラットフォームに資金を入金させることに動機づけられています。プロジェクトは偽のモデレーターやフィッシングドメインの露出を制限しながらサービスを宣伝し、一方でユーザーはトークン、ホワイトリストの枠、製品への早期アクセスなどのリワードを約束されて誘い込まれます。FOMO(取り残されることへの恐怖)は暗号資産における最も危険な概念であり、資産の上昇から利益を得る最良の方法は、好機を逃してしまったと人々に信じ込ませることだと知っている詐欺師の行動に大きな影響を与えています。スリ、ATMスキマー、その他の従来の詐欺師も同じ原則で動いており、潜在的な被害者が最も密集する目立つ場所を標的にします。
承認ベースのフィッシングは、説得と実行を切り離すことによって、自己主権型カストディの根幹を直撃します。従来の銀行強盗では、被害者は不正な口座にお金を送金するよう説得されるかもしれませんが、それでも資金が自分の口座から離れていくことは認識しています。一方、ドレイナー詐欺では、被害者は資金を移動させる許可を与えるよう説得されるため、これは概念として理解するのがはるかに困難です。実際には、特にエアドロップの一環として開始された場合や、正規のサービスを装ったフィッシングドメインであった場合、被害者はトランザクションの状況をまったく認識していない可能性があります。ユーザーはウォレットの確認ボタンを1回クリックするだけでトークン、NFT、プロキシの所有権、あるいはアカウントへのアクセス権を失う可能性があり、その一方でドレイナーは同様の容易さで収益の取り分を受け取ります。
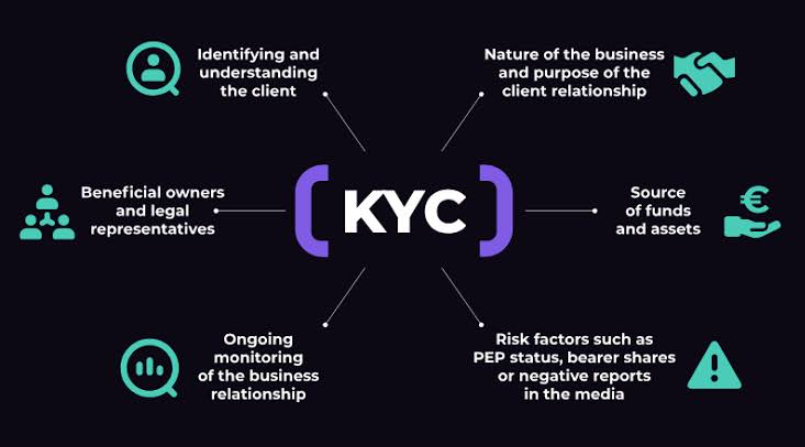
規制はいくつかの面で役立ちますが、悪用の機会を完全に排除することは滅多にありません。本人確認(KYC)手続きは、特に被害者が取引所に多額の資産を保有している場合、そこから資金を吸い上げる行為を妨げることができます。また、ドメインの差し押さえやホスティングの停止は、犯罪者予備軍の選択肢を狭めることができます。
同様に、オンチェーン監視によって不審なトランザクションを特定し、取引所が資産を凍結したり、フィッシングの試みを被害者に通知したりできるようになります。ステーブルコインの領域では、受取アカウントが不正または侵害されたものとして特定された場合、新規トークンの発行を制限することができ、プラットフォームを越えた価値の移動を抑制できます。米司法省(DOJ)による最近の2億2,500万ドルのUSDT民事没収申立のように、規制当局や民間の調査機関の関与は加害者にさらなる圧力をかけ、不正利得の消費を防いだり、追加の法的措置を警告したりすることができます。実務上、ステーブルコインのブラックリスト登録、チェーン分析、取引所のテイクダウン、資産凍結措置はドレイナーキャンペーンの魅力を大幅に減らすことができますが、詐欺の機会を完全に根絶することは稀です。
規制による取り締まりは、ドレイナーとそのアフィリエイトに対して、活動を継続するために新しい手法、ツール、管轄区域を採用することを促す結果となります。特に、フィッシングサービスに関連するドメインは頻繁にローテーションされ、運営者は検知を免れるために複数のフロントエンドを採用します。同じことがドレイナーによって使用される技術インフラにも当てはまり、コマンドサーバーは緩いデジタルプライバシー法と監視メカニズムの乏しい管轄区域でホストされます。ドレイナーのウェブサイトがオフラインに追い込まれたり、より大規模な詐欺エコシステムに組み込まれたりした場合でも、運営者はユーザーの資金を回収しウォレットに分配する代替手段を見つけ出す可能性が高いです。多くの点で、法執行機関の取り組みは詐欺の全体的なコストを押し上げる役割を果たすだけであり、運用の根本的な経済性を本質的に破壊するまでには至っていません。暗号資産プロジェクトに時間とお金を投じるユーザーが存在する限り、ウォレットを直接エクスプロイトするか、フィッシングドメインや偽のSNSアカウントを介して操るかに関わらず、その熱意から利益を得ようとする人間は現れ続けます。
ウォレットのUX改革こそが最も意義深い規制の形態かもしれません。なぜなら、ユーザーが自己主権型カストディの利点を享受しつつ、安全に行動することを促すからです。具体的には、責任あるウォレットであれば、署名によって受取人に対して指定量のUSDT、特定のNFTコレクションのすべてのトークンを使用する全権限が付与されることや、プロキシアドレスが変更されることをユーザーに明確に伝えるべきです。アカウントの委任によって別のコントラクト(場合によっては異なるブロックチェーン上)に無制限の権限が与えられる可能性や、permit型の承認が無期限に継続したり、将来的にEIP-7702を使用してこれらの権限を拡張したりする可能性があることを認識させる必要があります。理想的には、ウォレットはすべての署名について、価値、トークン規格、数量、送金先アドレス、有効期限、チェーンを明確に表示し、ユーザーがトランザクションの影響を精査できるようにすべきです。
さらに、ウォレットはユーザーがトランザクションの文脈を理解し、何かがおかしいときに気づけるよう支援する必要があります。コントラクトアドレスに見覚えがない場合、ユーザーは本当にそれとやり取りするつもりだったのか自問するべきです。署名しようとしている金額が過去のトランザクションと一致しない場合は、詳細を再確認する必要があります。リクエストが文脈にそぐわない形で表示されたり、ウォレットのインターフェースがいつもと異なって見えたりする場合は、特に注意を払うべきです。ステーキング、NFT取引、DeFiの利用など、暗号資産ウォレットを使用してより複雑な金融活動を行う人々こそ、こうしたニュアンスに細心の注意を払うべき対象です。一般的な原則として、彼らのウォレットはハードウェア、マルチシグ機能、その他の機関レベルのツールで保護されるべきであり、必要に応じて使用できる代替の署名手段を準備しておく必要があります。
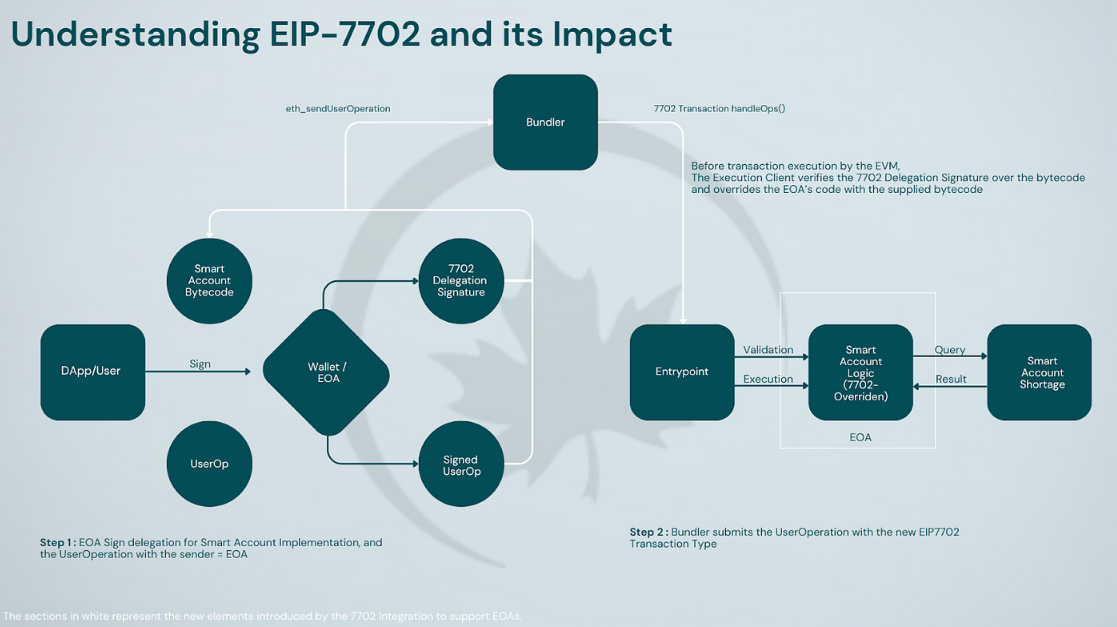
ユーザーは詐欺師との戦いにおいてヒーローになろうとする必要はありません。彼らができる最善の行動は、署名を必要とするすべてのやり取りが詐欺である可能性があると仮定し、安全に行動することです。「ウォレットの確認」のプロンプトやエアドロップの請求は疑ってかかり、ウォレットのあらゆる権限付与を慎重に検討すべきです。特に、シードフレーズの要求はユーザーの資産を即座に盗み取ろうとする試みであるため、常に拒否しなければなりません。EIP-7702のアカウントアップグレードを促すプロンプトに対しても同様の警戒を払う必要があります。これらはわずか数秒でウォレットを侵害するために悪用される可能性があるからです。
暗号資産のセキュリティは多くの点で銀行強盗の映画に似ており、ユーザーは詐欺師に簡単に騙される脆弱な主人公として描かれがちです。しかし、これは現実を正確に反映しているとは言えません。自己主権型ウォレットは本質的に現金のデジタル版であり、所有者がどれほど責任を持って保有しているかによって安全性が決まるからです。従来の銀行や金融機関も頻繁に詐欺の被害に遭いますが、それは一般のユーザーが金融リテラシーに欠けているから、あるいは資産を守る準備ができていないからであることは稀です。それどころか、銀行が大金を保有しているからこそ魅力的な標的となるのであり、従業員のほんの些細に見えるミスでも強盗につながる可能性があります。同様に、暗号資産ウォレットにおけるすべての署名は慎重に確認されるべきです。それが日常的なトランザクションと、取り返しのつかない資金喪失の分かれ目になり得るからです。
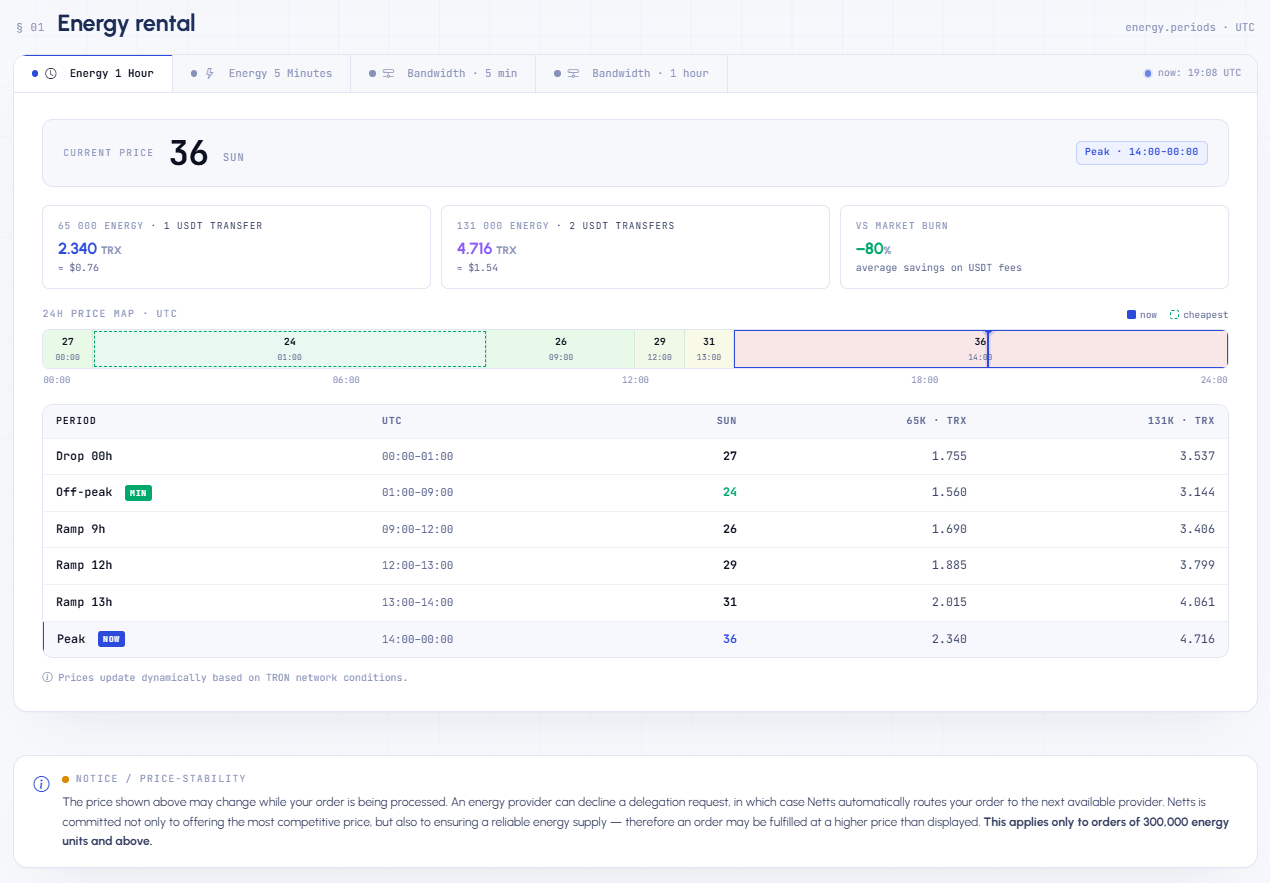
また、セキュリティには派手な事件ではなく、日々の実際の運用の細部に見られる日常的でユーザーに身近な側面もあります。Tetherを使用したTRONトランザクションを検討している賢明なユーザーは、攻撃対象領域と同じくらいコストにも気を配るものです。実体のない「請求ボタン」を押すことに関心がなく、現実の資金移動を念頭に置いているなら、Netts Pricingはまさにこの目的に合致する実用的なサービスのひとつです。プロバイダー間で集約されたレートを用いてTRON上のEnergyレンタルのコストを見積もることができ、1時間や5分といったEnergyの利用枠、関連手数料などの時間帯に応じたオファーを確認でき、あるプロバイダーに注文を断られた場合の代替手段も確保できます。データ取得時点では、スポット取引における1回のUSDT送金に必要な6万5千Energyのコストは約1.690 TRXであり、より安価なオフピーク時の選択肢も利用可能です。これこそが、善良なユーザーが怪しげな「今すぐ請求」詐欺に手を出す前に下調べしておくべき詳細情報なのです。