Дрейнери гаманців: один клік на підтвердження — і все зникло
Дрейнери гаманців перетворюють рутинні підтвердження на крадіжку активів за допомогою фішингових наборів, permit-підписів, делегування та слабкого UX гаманців.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
У темі дрейнерів гаманців є дуже людська комедія, але це не комедія надлишків, тому що ніхто не сміється. Роки проповідей від індустрії навчили користувачів терпіти попередження браузера, гаманця, dApp, підтвердження апрувів токенів, сліпі підписи — ціну за гру у Web3. Багатохвальний примітив делегування в Ethereum мав би спростити всім життя, поки не стало очевидно, що більшість контрактів делегування в мейннеті були зовсім не контрактами абстракції акаунта, а звичайними свіперами гаманців. Тренери з «театру безпеки» вчили свою аудиторію, що жоден безкоштовний крипто-ейрдроп не отримати без ончейн-підпису без дозволів (permissionless), тоді як постачальники готових наборів для крадіжки гаманців рекламували свою цілодобову підтримку як бездоганний клієнтський досвід для криптозловмисників.
Завжди є одна метрика, яка в довгостроковій перспективі вбиває оманливий оптимізм, і цьогорічний звіт Scam Sniffer продемонстрував це: збитки від дрейнерів гаманців сягнули майже 500 мільйонів. Кількість адрес, які ініціювали такі атаки у 2024 році — 332 тисячі. Показники наступного року демонструють чітку закономірність: зафіксовані збитки від фішингу дрейнерів знизилися більш ніж на вісімдесят відсотків у річному вимірі до 83.85 мільйона з майже ідентичним співвідношенням у зменшенні кількості постраждалих акаунтів.
Збитки знову різко зросли, коли пішли вгору мемкоїни та пов'язаний із ними обсяг транзакцій в ETH, проте аналогічний спад стався, коли прийшла наступна хвиля скамів. Менший середній розмір втрат на одну жертву, який все ще є відносно суттєвим і перевищує 790 USD, показує, наскільки сильно індустрія готова наживатися на дрібних гравцях на дні піраміди.
Це реальність, яку не хоче визнавати жоден пропагандист маркетингу безпеки: театр безпеки екосистеми та індустрія тіньової інфраструктури — дві сторони однієї медалі. Деякі резюме в LinkedIn рясніють роками досвіду в безпечному зберіганні, симуляції транзакцій та виявленні фішингу, тоді як інші згадують розробку наборів дрейнерів, проходження буткемпів для фішерів та підробітки модератором у Discord. Інсайдер галузі цілком виправдано може оновлювати своє резюме кожні пів року, додаючи експертизу в permissionless фішингових permit-підписах EIP-7702 і навички обходу Chainalysis в ейрдроп-скамах поруч із колишнім досвідом аудиту та безпеки смартконтрактів, якщо він змінив роль захисника криптобезпеки на підприємця в даркнеті. Це пул талантів, де кожен знає кожного, і в кожного фішинг-фермера є знайомий співробітник біржі Tier-1, якому можна передати кількасот тисяч USD в Ethereum, щоб той допоміг запустити бізнес.
Користувачі рідко стають жертвами шахрайства через дурість — скоріше через те, що вікно підтвердження виглядало занадто доброзичливо. Гаманці не турбують вас деталями транзакції; натомість вони нагадують підписатися на розсилку новин, поки у фоновому режимі відв'язують проксі, переводять NFT, делегують права на виконання або апрувлять безлімітний спендер. Криптокультура проповідувала цифрову свободу та самостійне зберігання (self-custody) як найвищу форму суверенітету, якщо тільки користувач сам не шахрай, але протоколи без дозволів тепер карають власників нативних токенів шквалом безконтрольних апрувів і виконань смартконтрактів щоразу, коли один із їхніх улюблених проєктів запускає токен управління чи NFT-колекцію.
Ваш приятель-аматор з юнацьким запалом ентузіаста Web3 запевнятиме вас, що його «банк», мобільний додаток із червоним логотипом, ніколи не зламували, тоді як ваш досвід роботи з EIP-4844 назавжди затьмарений втратою п'ятисот п'ятдесяти тисяч DAI у флеш-лоан атаці. Він має рацію, вважаючи, що догма про безпеку self-custody без дозволів не є адекватним заходом захисту для пересічного користувача Web3, який взаємодіє зі звичайними permissionless смартконтрактами — тими самими, з яких регулярно витікають токени або які мають експлойти нульового дня у коді фронтенду. Той самий механізм EIP-7702 permit delegate, через який сталася половина скамів 2024 року, за умови правильного використання міг би дозволити користувачеві пакетувати кілька транзакцій з апрувами для однієї мережі за частку вартості газу на акаунт. Той самий механізм Energy в TRON, який змушує вас двічі подумати перед відправкою десяти USDT, за умови правильного використання може дозволити бізнесу обробляти сотні таких транзакцій за ціною однієї.
Набори, перміти та делегування
Ринок дрейнерів найкраще сприймати як софтверну індустрію, де коло потенційних клієнтів обмежене відомими злочинцями. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace та кілька інших родин виступають провайдерами, а їхні послуги складаються з фішингових сайтів, скриптів виявлення гаманців, сканування активів, смартконтрактів, панелей керування, аналітики, партнерських систем і виплат операторам. У найрозвиненіших продуктах клієнт отримує можливість виводити частину здобичі прямо з адреси жертви, зазвичай від 15% до 30%. Дослідники, що аналізували сегмент Drainer-as-a-Service на Ethereum, виявили тисячі акаунтів, які отримують прибуток від економіки крадіжок через відомі контракти, серед яких найбільш помітними є Angel, Inferno та Pink.
Це формує специфічну структуру стимулів для індустрії дрейнерів, де під ризик рідко ставиться весь добробут учасників. Одна людина може відповідати за створення та підтримку фішингового сайту, інша — займатися бекендом або шукати нових жертв. Якщо зловмиснику вдається вставити шахрайське посилання в допис проєкту в соцмережах або отримати доступ до рекламного бюджету компанії, решта вже відносно проста: набори для спустошення гаманців беруть на себе більшість операцій, включно з відображенням фішингової сторінки, скануванням активів користувача та збором прибутку. Кількість жертв і коефіцієнт конверсії можна відстежувати, а досвідчений зловмисник може детально аналізувати ефективність кампанії, намагаючись визначити найбільш дієвий месенджер, канал, контент і час доби. Служба підтримки для злочинців — це не автоматичний тікет, а жива людина, яка допомагає іншим дійовим особам екосистеми максимізувати прибуток від дрейнера.
Апруви типу permit — одна з найбільш вражаючих демонстрацій здатності інфраструктурного рівня розширювати можливості шахраїв, одночасно приносячи користь чесним учасникам. Звичайний апрув токена — це дозвіл спендеру виводити певну суму коштів з адреси власника, тоді як permit-підпис — це підписане повідомлення, яке виконує ту саму функцію, але передається безпосередньо в контракт під час запиту винагороди. На практиці останнє усуває потребу в додатковій ончейн-транзакції та є корисним у сценаріях, де важлива економія газу. Цю саму архітектуру можна використати для обходу перевірок безпеки на фішинговому домені, підмінивши звичайну транзакцію підписаним повідомленням, яке видається нешкідливим.
Permit2 — це цікава розробка, оскільки вона дає користувачам можливість проводити складніші операції з більшою гнучкістю, включно з витрачанням токенів від імені власника, делегуванням виконання та маршрутизацією транзакцій через довірені, але не верифіковані акаунти. Користувачі, які надали такі дозволи для надійного контракту, можуть стати жертвами, коли дрейнер маскується під нього за допомогою permit-підпису.
Делегування акаунтів EIP-7702 — це потужна функція, яка вже продемонструвала свою здатність завдавати шкоди в руках зловмисників. Запропонований стандарт корисний у багатьох відношеннях, дозволяючи звичайним EOA-акаунтам користуватися деякими перевагами смартгаманців без прийняття їхнього профілю ризику, проте атаки, які він уможливлює, не менш руйнівні. Коли користувач делегує виконання акаунта контракту, він починає маршрутизувати через нього всі транзакції, виконуючи при цьому довільний код. Подібно до дрейнерів на базі permit, зловмисники можуть використовувати EIP-7702 для перенаправлення коштів жертви з мінімальними перешкодами, виводячи доходи через делегат акаунта.
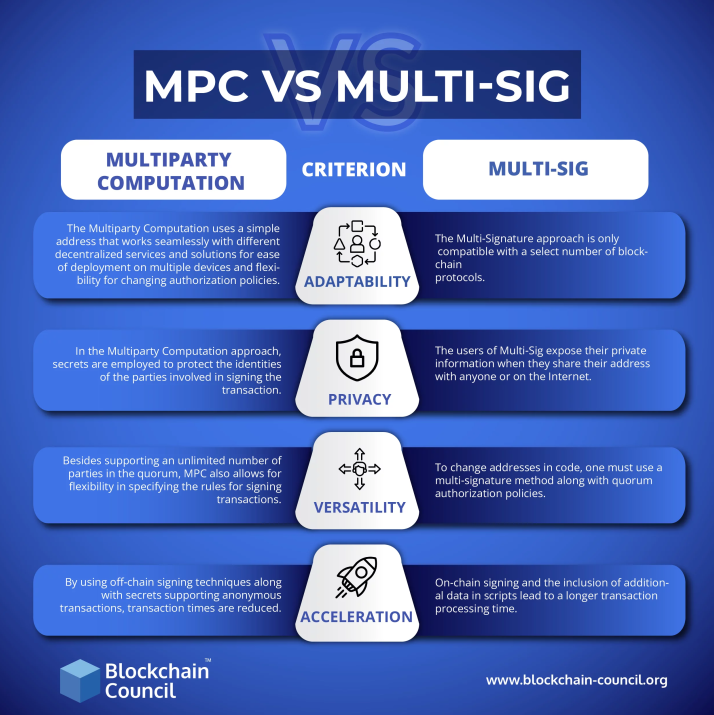
Компрометація акаунта через 7702 за допомогою дрейнера — це фактично «спалення» акаунта 7702, де залишається обмаль варіантів порятунку, крім негайного переказу активів на нову адресу. Користувач повинен вважати постраждалий акаунт скомпрометованим, відкликати всі дозволи, перевести залишки коштів, наскільки це можливо, і перейти на нову сід-фразу, новий пристрій і новий набір дозволених мереж. Це неприємна правда, але альтернатива — нескінченний цикл метань між мережами в надії повернути кошти — ще гірша. Звичайний користувач не повинен розбиратися в технічному борзі міграції акаунта після злому. Він не повинен розмірковувати про наслідки оновлення свого гаманця для безпеки. По суті, люди не зобов'язані бути криптоекспертами, саме тому вони довіряють свої активи мультисиг-контрактам, апаратним пристроям та іншим спеціалізованим рішенням. Коли йдеться про делегування акаунтів і EIP-7702, мають діяти ті самі принципи: підтвердження делегування виконання іншому контракту слід вважати транзакцією, яка назавжди збільшує вашу поверхню атаки.
Першість Ethereum та інфраструктура TRON
Ethereum зберігає своє домінування в сегменті високовартісних дрейнерів гаманців через концентрацію активів, позицій DeFi, NFT та дозволів у своїй екосистемі. Ончейн-трекінг від Scam Sniffer — це лише один приклад уваги сфери кібербезпеки до Ethereum, оскільки більшість галузевих звітів відзначають більшу кількість постраждалих адрес або більші збитки в цій мережі під час пікових періодів. Водночас інфраструктура стейблкоїнів TRON краще пристосована для щоденних платежів, біржових депозитів, OTC-угод та повсякденних переказів. Користувачі, які прагнуть мінімізувати витрати, зокрема витрати на газ в Ethereum або Energy та Bandwidth в TRON, можуть використовувати ончейн-стейблкоїни як засіб розрахунку, користуючись перевагами великих автоматизованих депозитів. Це робить усі сторони — чесних користувачів, злочинців і легальний бізнес — залежними від системи Energy в TRON із її передбачуваними нормами споживання на кожну транзакцію.
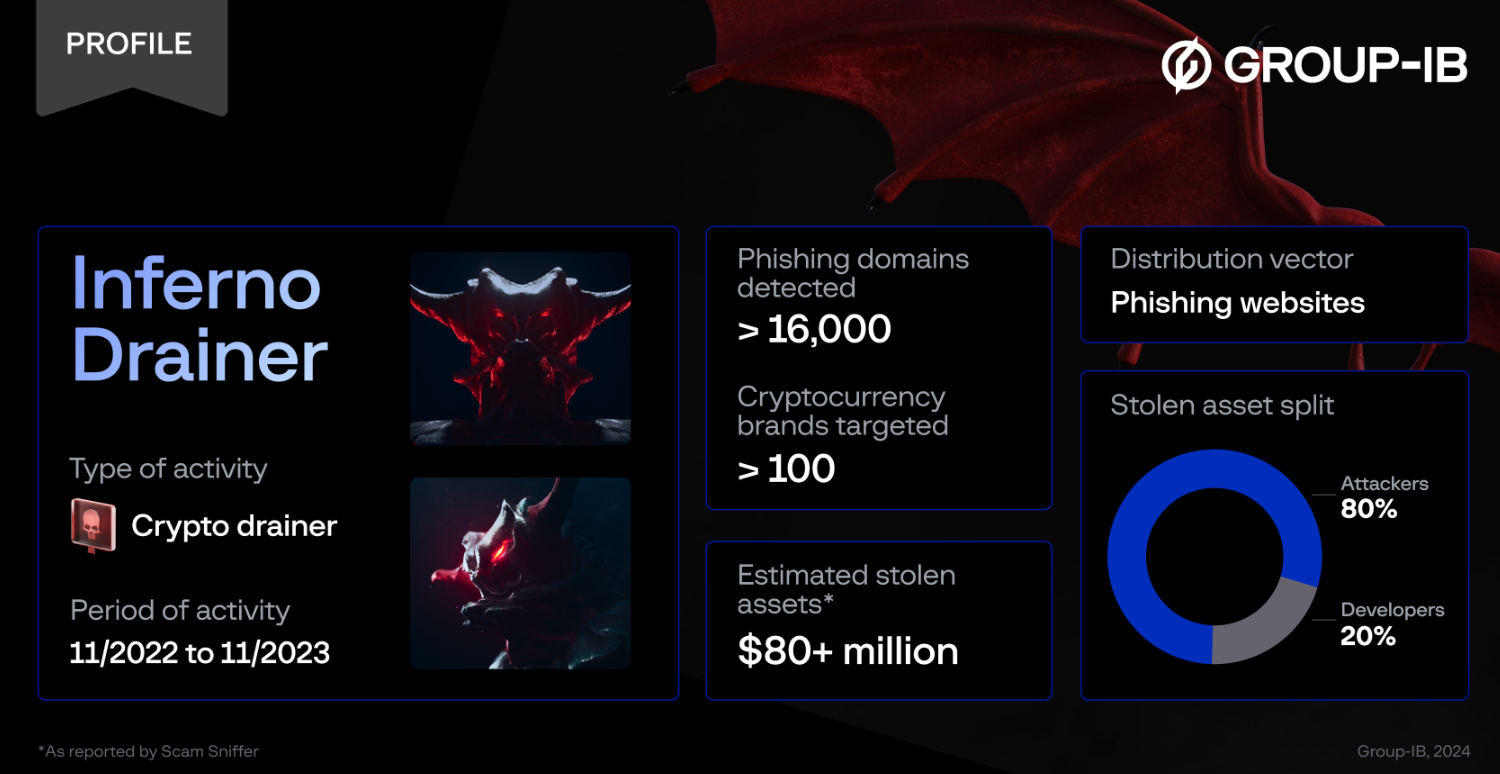
Inferno Drainer є найяскравішим прикладом бізнес-моделі Drainer-as-a-Service, де безліч користувачів стали жертвами фішингових сервісів у різних мережах. Group-IB приписала цю діяльність відомому мультичейн-угрупованню скамерів, яке розгорнуло тисячі шахрайських доменів. У звіті Scam Sniffer зафіксовано понад $80 мільйонів збитків за першу хвилю скамів, пов'язаних з Inferno, після чого наприкінці 2023 року проєкт оголосив про своє закриття. Згодом Check Point Research виявила кілька активних кампаній із використанням тієї самої інфраструктури, яка провела ребрендинг на Inferno Reloaded на початку 2024 року, впровадивши вдосконалені методи обходу детекції.
Згідно з дослідженням Check Point, понад 30,000 гаманців зазнали збитків лише в одній із шестимісячних кампаній, а сукупна шкода склала щонайменше $9 мільйонів.
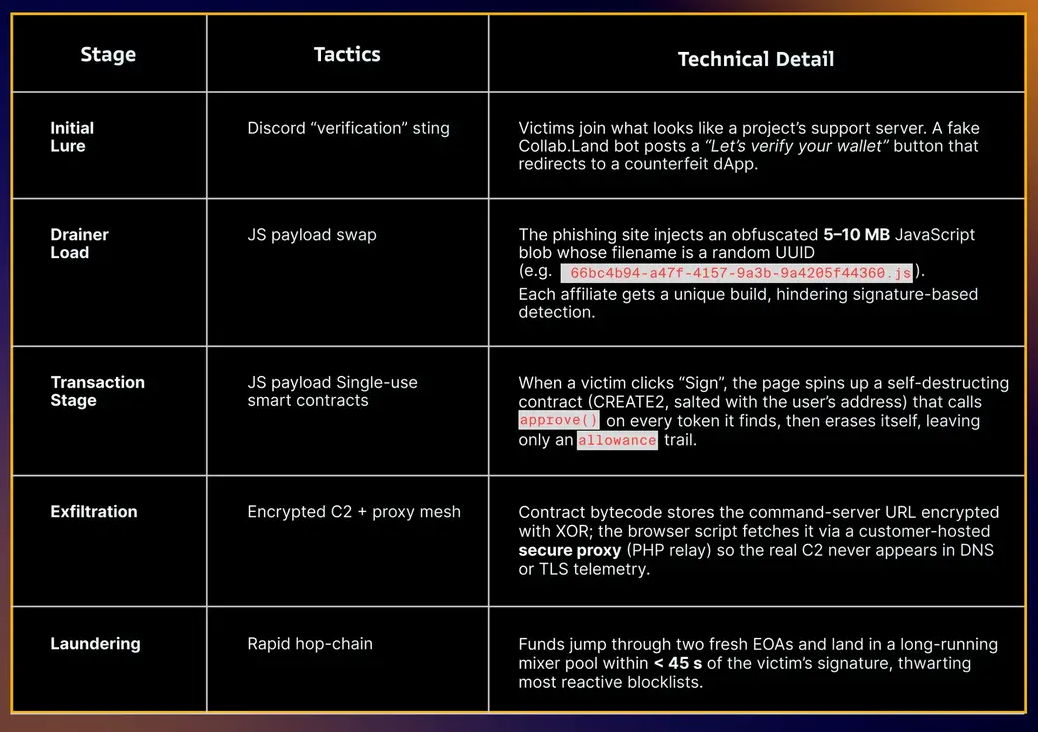
Як і очікувалося, інфраструктура, задіяна в шахрайстві, була посилена проти виявлення та аналізу. Дослідники зазначили, що командні C2-сервери маскувалися або ховалися за проксі-сервісами під управлінням клієнтів, тоді як адреси для виведення коштів регулярно змінювалися, щоб випереджати оновлення чорних списків. Смартконтракти одноразового використання також застосовувалися для розподілу коштів та уникнення моніторингу; зокрема, в одній кампанії фіксувалося маскування під легітимний проєкт Collab.Land під час верифікації.
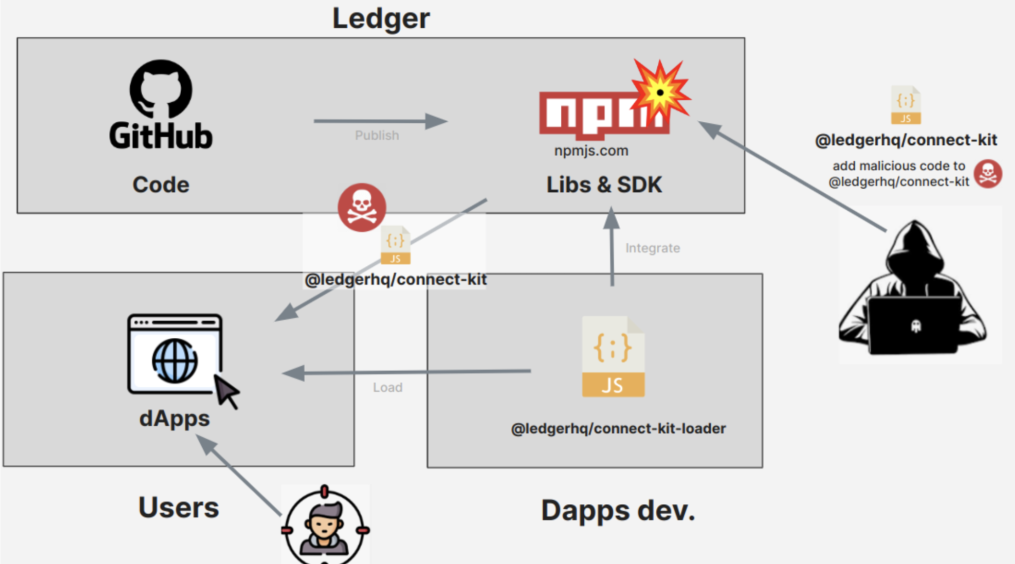
Кампанія Ledger Connect Kit стала наочною ілюстрацією того, як фішинг дрейнерів може вплинути на добропорядних користувачів. В одному з інцидентів співробітника Ledger обманом змусили авторизувати контракти Ledger Connect Kit, які згодом поширили код дрейнера на вразливі додатки. Звіт про інцидент від Ledger підтвердив наявність шкідливого ПЗ Angel Drainer в уражених наборах, де розподіл здобичі становив 85/15 між зловмисником та сервісом дрейнера. Оскільки постраждало понад $600,000 активів, компанія оголосила про відмову від сліпого підпису на користь більш прозорих практик.
Це один із найпоказовіших прикладів того, як користувачі можуть постраждати від фішингу: у цьому випадку операторам дрейнера не потрібно було покладатися на підроблені домени чи показувати оманливі повідомлення. Жертва взаємодіяла зі справжнім інтерфейсом Web3, але підписала неавторизовану транзакцію в момент, коли гаманець був зайнятий іншими операціями. Користувачі навряд чи перевіряють кожен підпис так ретельно, як взаємодію з контрактом, і шахраю потрібна лише одна мить неуважності, щоб вивести значну суму з адреси жертви.
Найбільший ончейн-збиток від дрейнера у 2024 році дає додаткове розуміння проблем, з якими стикаються користувачі під час взаємодії з додатками DeFi. В одному з інцидентів власник сховища DeFi Saver та Maker підписав шахрайську транзакцію, яка передала контроль над його контрактом DSProxy на фішингову адресу, після чого зловмисники спробували викрасти позицію та випустити DAI. Дослідники Scam Sniffer та SlowMist пов'язали атаку з екосистемою дрейнера Inferno. Знову ж таки, навряд чи жертва цієї атаки була введена в оману фейковим сайтом — скоріше підроблена адреса зуміла переконати користувача в легітимності транзакції, зрештою вкравши активи за допомогою одного підпису.
Немає потреби вигадувати драматичну історію довкола цього користувача, адже записи блокчейну говорять самі за себе. Зловмисник просто змінив адресу проксі для DeFi-позиції та переспрямував кошти жертви на власну адресу. Сам блокчейн розсудить, чи є це шахрайством, але у користувача вже не буде простої можливості скасувати цю транзакцію. Це плата за спробу брати участь у DeFi без прийняття ризиків цієї сфери.
Дані про ончейн-втрати відіграють вирішальну роль у розумінні масштабів проблеми та визначенні пріоритетів реагування, проте корисно також звернути увагу на інфраструктуру, яка робить ці атаки можливими. Академічні та галузеві дослідження сфери Drainer-as-a-Service виявили численні спільні риси серед відомих свіперів гаманців, зокрема й тих, що використовують дозволи типу permit. Зокрема, дослідники ідентифікували тисячі фішингових доменів, які застосовували однакові набори для збору коштів користувачів перед їх розподілом на відомі гаманці. Схожі патерни спостерігалися і на рівні смартконтрактів, де багато сервісів дрейнерів використовували спільний код або інфраструктуру. Коли команди Tether та TRON співпрацювали з Chainalysis у межах операції Spincaster, вони змогли виявити понад 7,000 зачіпок, які зрештою допомогли заморозити незаконні активи, а кілька бірж і користувачів змогли повернути значні кошти. Одним із зафіксованих успіхів стало своєчасне втручання, яке запобігло шестизначним збиткам, спонукавши користувача відкликати шахрайський апрув. Приклад реклами такого сервісу на сумнівному сайті, як зазвичай (і майже напевно це сам по собі скам):
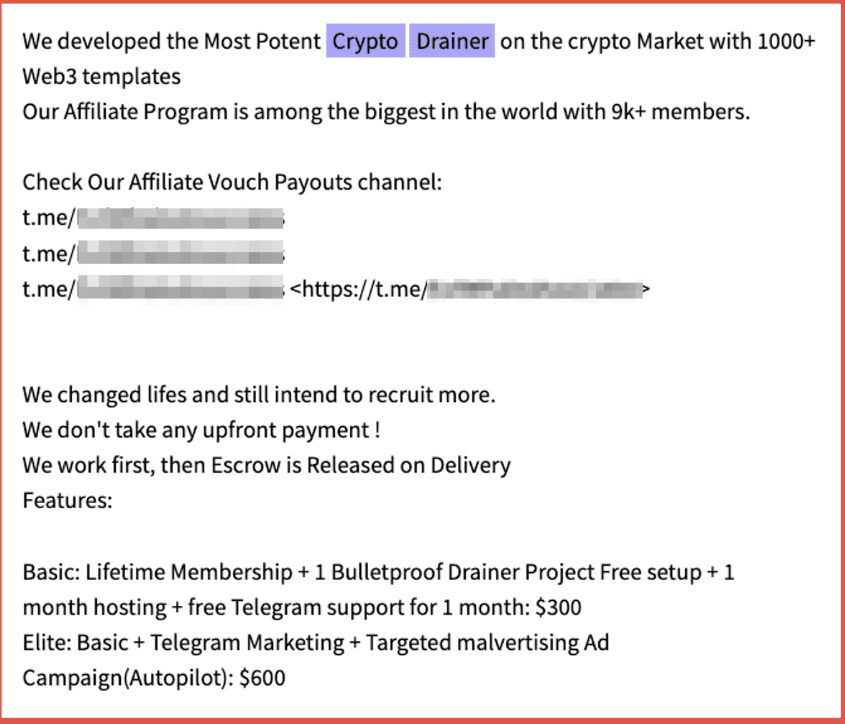
Це гарний підсумок для дискусії про дрейнери гаманців — індустрію, яка демонструє децентралізований дух Web3 у всій його красі та потворності. Коли ви працюєте на блокчейні, ви самі відповідаєте за захист своїх активів, і щойно ви втрачаєте контроль над гаманцем, від вас очікують чіткого розуміння того, що робити далі. Це не вина екосистеми, яка лише забезпечує взаємодію між користувачами, що фішинг став настільки поширеним або що підписи часто використовуються шахраями як зброя. Проте правдою є й те, що транзакції з дозволами рідко мають контекст, і від користувача вимагається технічна грамотність для розуміння наслідків кожної ончейн-дії. Навіть найбазовіші аспекти безпеки акаунта, такі як регулярні оновлення гаманців або апаратне зберігання сід-фрази, доступні всім, але реалістичні для небагатьох. Цей самий підхід стосується делегування акаунтів чи permit-апрувів: незалежно від сценарію використання, підпис слід розглядати як фінансову транзакцію, наслідки якої відправник повинен ретельно зважити. Не існує універсальної дії, яка запобігла б усім шахрайствам та експлойтам, але грамотно спроєктовані інтерфейси значно ускладнюють ситуацію, коли результат стає для жертви несподіванкою.
Стимули, регулювання та останній клік
Індустрія дрейнерів рухається не технічними інноваціями, а попитом: розробники прагнуть максимізувати регулярний дохід від шахрайської діяльності та партнерів, тоді як платформи намагаються залучити трафік і ліквідність у свою екосистему. Зокрема, фішингові кампанії мотивовані шукати нових жертв і заохочувати їх вносити кошти на цільову платформу. Проєкти рекламують свої послуги, обмежуючи видимість своїх фейкових модераторів і фішингових доменів, тоді як користувачів заманюють обіцянками токенів, місць у вайтлістах, раннього доступу до продуктів та інших нагород. FOMO — найнебезпечніше явище в крипті, і воно значною мірою визначає поведінку шахраїв, які знають, що найкращий спосіб заробити на зростанні активу — це переконати людей, що вони втратили можливість. Кишенькові злодії, скімери банкоматів та інші традиційні шахраї діють за тим самим принципом: вони обирають найбільш помітні локації з найвищою концентрацією потенційних жертв.
Фішинг на основі апрувів б'є в саме серце концепції self-custody, розділяючи переконання та виконання. Під час традиційного пограбування банку жертву можуть переконати відправити гроші на шахрайський рахунок, але вона все одно усвідомлює, що кошти залишають її рахунок. Натомість під час скаму з дрейнером жертву переконують надати дозвіл на переміщення коштів, що у філософському сенсі значно важче осягнути. На практиці жертва може взагалі не розуміти обставин транзакції, особливо якщо вона була ініційована в межах ейрдропу або на фішинговому домені, що маскувався під легітимний сервіс. Користувач може втратити токени, NFT, права на проксі або доступ до акаунта в один клік кнопки підтвердження в гаманці, тоді як дрейнер так само легко отримає свою частку здобичі.
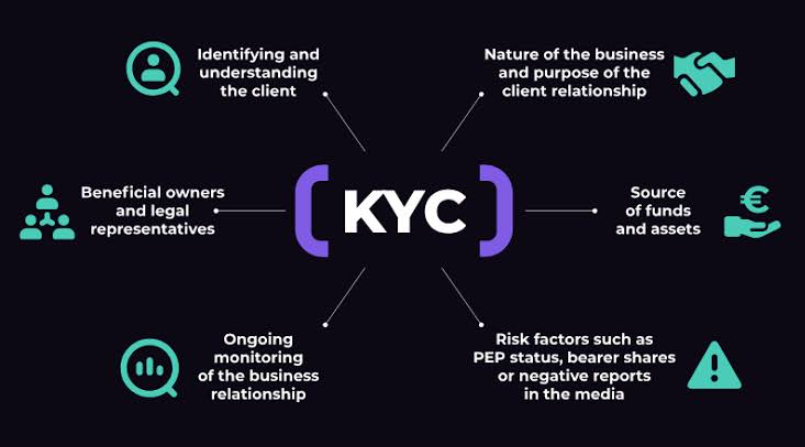
Регулювання може допомогти у кількох аспектах, але рідко ліквідує можливість для зловживань. Процедури перевірки особи (KYC) можуть завадити виведенню коштів у жертви, особливо якщо вона тримає значні активи на біржі, тоді як конфіскація доменів і відключення хостингу можуть обмежити можливості потенційних злочинців.
Аналогічно ончейн-моніторинг може виявляти підозрілі транзакції, дозволяючи біржам заморожувати активи або сповіщати жертв про спроби фішингу. У сегменті стейблкоїнів випуск нових токенів може бути обмежений, якщо акаунт одержувача визнано шахрайським або скомпрометованим, що зменшує можливості для переміщення коштів між платформами. Залучення регуляторів і приватних розслідувачів, як-от у нещодавньому цивільному позові Міністерства юстиції США про конфіскацію $225M USDT, може чинити додатковий тиск на зловмисників, не даючи їм витрачати незаконно отримані кошти або погрожуючи подальшим судовим переслідуванням. На практиці внесення стейблкоїнів до чорних списків, аналіз блокчейну, блокування на біржах і заморожування активів можуть значно знизити привабливість фішингових кампаній, але рідко викорінюють можливість шахрайства повністю.
Посилення регулювання змушуватиме дрейнери та їхніх партнерів переходити на нові методи, інструменти та юрисдикції для продовження своєї діяльності. Зокрема, домени, пов'язані з фішинговими сервісами, часто змінюються, а оператори використовують кілька фронтендів для уникнення виявлення. Те саме стосується технічної інфраструктури, яку використовують дрейнери: сервери керування розміщуються в юрисдикціях із м'яким законодавством щодо цифрової конфіденційності та відсутністю нагляду. Навіть коли сайт дрейнера блокують або поглинають більшою скам-екосистемою, оператори, швидше за все, знайдуть альтернативні шляхи для збору коштів користувачів та їх розподілу по своїх гаманцях. Багато в чому зусилля правоохоронних органів лише підвищують загальні витрати на шахрайство, не руйнуючи фундаментально базову економіку операцій. Поки є користувачі, готові вкладати час і гроші в криптопроєкти, знайдуться й ті, хто прагне нажитися на їхньому ентузіазмі, чи то зламуючи їхні гаманці безпосередньо, чи то маніпулюючи ними через фішингові домени та підроблені акаунти в соцмережах.
Реформа UX гаманців може стати найдієвішою формою регулювання, оскільки вона заохочує користувачів діяти безпечно, зберігаючи всі переваги self-custody. Зокрема, відповідальний гаманець повинен чітко повідомляти користувачеві, що підпис надає одержувачу повний дозвіл витрачати вказану суму USDT, усі токени конкретної NFT-колекції або модифікувати адресу проксі. Він повинен попередити про те, що делегування акаунта може надати необмежені повноваження іншому контракту, можливо, навіть на іншому блокчейні, а дозвіл типу permit може діяти безстроково або використовувати EIP-7702 для розширення цих дозволів у майбутньому. В ідеалі гаманець має виділяти вартість, стандарт токена, кількість, адресу призначення, термін дії та мережу для кожного підпису, даючи користувачеві змогу оцінити наслідки транзакції.
Крім того, гаманець має допомагати користувачеві контекстуалізувати транзакцію та розпізнавати небезпеку. Якщо адреса контракту незнайома користувачеві, він повинен запитати себе, чи дійсно планував із ним взаємодіяти. Якщо сума, на яку запитується підпис, не відповідає попереднім транзакціям, слід перевірити деталі ще раз. Якщо запит надійшов без явного контексту або інтерфейс гаманця виглядає інакше, ніж зазвичай, користувачеві слід бути особливо обережним. Люди, які займаються складнішою фінансовою діяльністю за допомогою своїх криптогаманців, включно зі стейкінгом, торгівлею NFT та взаємодією з DeFi, повинні звертати особливу увагу на ці нюанси. Як правило, їхні гаманці мають бути захищені апаратними пристроями, мультисигом та іншими інструментами інституційного рівня, а під рукою завжди повинен бути альтернативний метод підпису на випадок потреби.
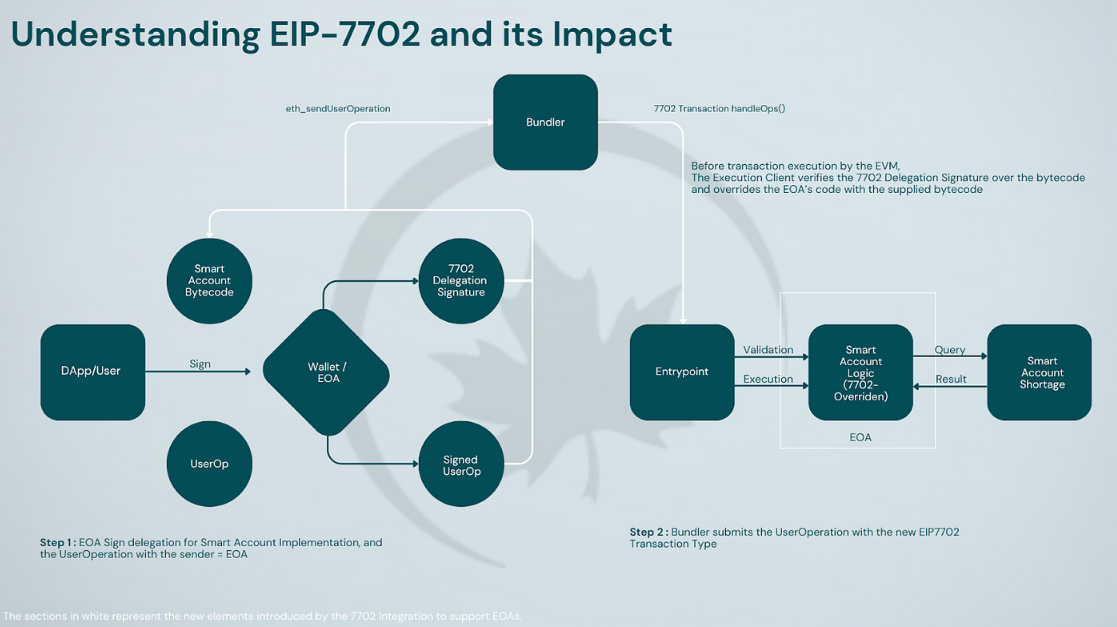
Користувачі не повинні бути героями на війні з шахраями. Найкраще, що вони можуть зробити — це діяти обачно, виходячи з припущення, що будь-яка взаємодія, яка потребує підпису, може бути шахрайською. Слід із підозрою ставитися до пропозицій «підтвердити гаманець» і забрати ейрдроп, а також уважно оцінювати кожен дозвіл гаманця. Зокрема, запити на введення сід-фрази завжди мають відхилятися, оскільки вони є прямою спробою викрасти активи користувача. Такої ж обережності слід дотримуватися і під час запитів на оновлення акаунта через EIP-7702, оскільки їх можна використати для компрометації гаманця за лічені секунди.
Криптобезпека багато в чому нагадує фільм про пограбування банку, де користувачі зображуються вразливими головними героями, яких шахраї легко обводять навколо пальця. Це не зовсім відповідає дійсності, адже self-custody гаманці є цифровим еквівалентом готівки — вони настільки ж безпечні, наскільки відповідальним є їхній власник. Традиційні банки та фінансові установи часто стають жертвами шахрайства, але це рідко трапляється через фінансову неграмотність пересічного користувача або його невміння захистити свої активи. Навпаки, банки є привабливими мішенями саме тому, що вони зберігають великі суми грошей, і навіть, здавалося б, незначна помилка співробітника може призвести до пограбування. Так само і кожен підпис у криптогаманці має ретельно перевірятися, оскільки він може стати межею між звичайною транзакцією та безповоротною втратою коштів.
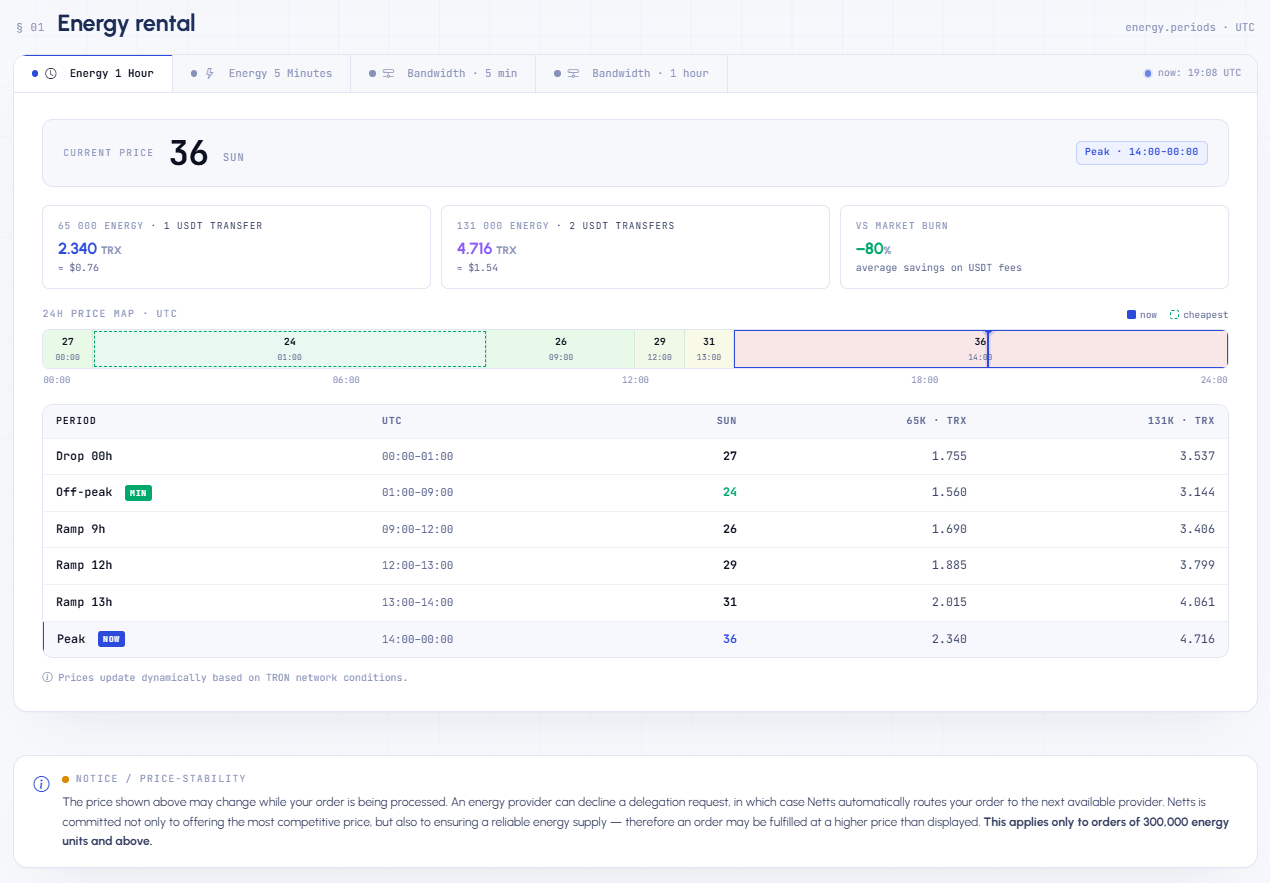
Є також буденний, практичний бік безпеки для користувача, який криється в деталях реальних операцій, а не в гучних новинах. Розумні користувачі, плануючи транзакцію в TRON із використанням Tether, дбатимуть про її вартість не менше, ніж про вектори атак; якщо ви не займаєтеся тим, щоб натискати на якусь міфічну кнопку «claim», а маєте на меті реальні грошові перекази, Netts Pricing — один із тих буденних сервісів, які служать саме цій меті. Він дозволяє оцінити витрати на оренду Energy в TRON із тарифами, зібраними від різних провайдерів, переглянути пропозиції з різною тривалістю, включно з вікнами Energy на 1 годину чи 5 хвилин, супутні комісії та мати альтернативу на випадок, якщо один із провайдерів відхилить ваше замовлення. На момент фіксації даних 65 тисяч Energy для одного переказу USDT на споті коштували приблизно 1.690 TRX із доступними дешевшими опціями в години низького навантаження; це саме ті деталі, які добросовісний користувач вивчить, перш ніж намагатися вплутатися в черговий скам із кнопкою «забрати зараз».