Wallet Drainer: Ein Klick zur Freigabe und alles ist weg
Wallet Drainer verwandeln routinemäßige Freigaben durch Phishing-Kits, Permits, Delegation und schwache Wallet-UX in Vermögensdiebstahl.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Rund um Wallet Drainer spielt sich eine zutiefst menschliche Komödie ab, doch es ist keine Komödie der Ausschweifungen, denn niemand lacht. Jahrelange Predigten der Branche haben den Nutzern beigebracht, Browserwarnungen, Wallet-Warnungen, dApp-Warnungen, Bestätigungen von Token-Freigaben und Blind Signatures zu tolerieren – der Preis, den man zahlen muss, um im Web3 mitzuspielen. Ethereums vielgepriesenes Delegate-Primitiv sollte das Leben für alle einfacher machen, bis klar wurde, dass die meisten Delegationsverträge im Mainnet keineswegs Verträge zur Account Abstraction waren, sondern Wallet Sweeper. Die Security-Theater-Trainer brachten ihrem Publikum bei, dass kein kostenloser Krypto-Airdrop ohne eine permissionless On-Chain-Signatur beansprucht werden könne, während Anbieter schlüsselfertiger Wallet-Diebstahl-Kits ihren Rund-um-die-Uhr-Support als überlegenes Checkout-Erlebnis für Krypto-Bösewichte vermarkteten.
Es gibt immer eine Metrik, die trügerischen Optimismus auf lange Sicht zerstört, und der diesjährige Bericht von Scam Sniffer hat dies mit Verlusten durch Wallet Drainer in Höhe von fast 500 Millionen bewiesen. Die Zahl der Adressen, die 2024 solche Angriffe initiiert haben, liegt bei 332 Tausend. Die Zahlen des Folgejahres zeigen ein klares Muster: Die gemeldeten Drainer-Phishing-Schäden sanken im Jahresvergleich um über achtzig Prozent auf 83,85 Millionen, bei einem fast identischen Rückgang der Zahl der betroffenen Konten.
Die Verluste schossen wieder in die Höhe, als Memecoins und das damit verbundene ETH-Transaktionsvolumen anzogen, doch dieselbe Beruhigung setzte ein, als die nächste Betrugswelle heranrollte. Der geringere durchschnittliche Verlust pro Opfer – mit über 790 USD immer noch relativ beträchtlich – zeigt, wie sehr die Industrie gewillt ist, selbst an den kleinsten Akteuren am unteren Ende der Pyramide zu verdienen.
Das ist die Realität, die kein Sicherheitsmarketing-Schill wahrhaben will: Das Sicherheitstheater des Ökosystems und die Schwarzmarkt-Infrastrukturindustrie sind zwei Seiten derselben Medaille. Einige LinkedIn-Lebensläufe listen jahrelange Erfahrung in Safe Custody, Transaktionssimulationen und Phishing-Erkennung auf, während andere die Entwicklung von Drainer-Kits, die Teilnahme an Phisher-Bootcamps und Discord-Moderator-Jobs erwähnen. Ein Brancheninsider kann seinen Lebenslauf vernünftigerweise alle sechs Monate aktualisieren, um Expertise bei permissionless EIP-7702-Phishing-Permits und Fähigkeiten bei Chainalysis-umgehenden Airdrop-Scams neben seiner früheren Audit- und Smart-Contract-Sicherheitserfahrung anzuführen, wenn er vom Krypto-Sicherheitsförderer zum Darknet-Unternehmer gewechselt ist. Dies ist ein Talentpool, in dem jeder jeden kennt und jeder Phishing-Farmer einen Mitarbeiter einer Tier-1-Börse an der Hand hat, dem er ein paar hunderttausend USD in Ethereum zustecken kann, um im Geschäft Fuß zu fassen.
Nutzer werden selten zu Betrugsopfern, weil sie dumm sind, sondern vielmehr, weil das erforderliche Bestätigungsfenster zu vertrauenserweckend wirkte. Wallets belästigen einen nicht mit Transaktionsdetails; stattdessen erinnern sie daran, ihren Newsletter zu abonnieren, während sie im Hintergrund Proxys entkoppeln, NFTs übertragen, Ausführungsrechte delegieren oder den Infinite Spender genehmigen. Die Krypto-Kultur predigte digitale Freiheit und Self-Custody als ultimative Souveränität, es sei denn, der Nutzer ist selbst ein Betrüger. Doch permissionless Protokolle bestrafen die Halter ihrer nativen Token nun mit einer Flut von permissionless Freigaben und permissionless Smart-Contract-Ausführungen, jedes Mal wenn eines ihrer Lieblingsprojekte einen Governance-Token oder eine NFT-Kollektion herausbringt.
Ihr Amateur-Freund wird Ihnen in seiner frisch entfachten Web3-Begeisterung erzählen, dass seine „Bank“, die mobile App mit dem roten Logo, noch nie gehackt wurde, während Ihre EIP-4844-Erfahrung dauerhaft durch den Verlust von fünfhundertfünfzigtausend DAI bei einem Flash-Loan-Angriff überschattet wird. Sie liegen richtig mit der Annahme, dass das Dogma der permissionless Self-Custody keine adäquate Sicherheitsmaßnahme für den gewöhnlichen Web3-Nutzer ist, der mit gewöhnlichen permissionless Smart Contracts interagiert – solchen, die regelmäßig Token verlieren oder Zero-Day-Exploits in ihrem Frontend-Code aufweisen. Derselbe EIP-7702-Permit-Delegate, der für die Hälfte der Scams im Jahr 2024 verantwortlich ist, könnte bei korrekter Ausführung dem Nutzer ermöglichen, mehrere Transaktionen mit Genehmigungen für dieselbe Chain zu einem Bruchteil der Gaskosten pro Konto zu bündeln. Derselbe TRON-Energy-Mechanismus, der Sie zweimal nachdenken lässt, bevor Sie zehn USDT versenden, kann bei korrekter Ausführung einem Unternehmen ermöglichen, Hunderte solcher Transaktionen zum Preis von einer abzuwickeln.
Kits, Permits und Delegation
Der Drainer-Markt lässt sich am besten als Softwareindustrie verstehen, deren potenzielle Kunden auf bekannte Kriminelle beschränkt sind. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace und mehrere andere Familien sind die Anbieter, und ihre Dienste umfassen Phishing-Websites, Wallet-Erkennungsskripte, Asset-Scanning, Smart Contracts, Dashboards, Analysen, Affiliate-Systeme und Auszahlungen an die Betreiber. Bei den am weitesten entwickelten Produkten erhält der Kunde die Option, einen Teil der Erlöse direkt von der Adresse des Opfers einzufordern, üblicherweise zwischen 15 % und 30 %. Forscher, die den Bereich Drainer-as-a-Service auf Ethereum analysierten, fanden Tausende von Konten, die über bekannte Verträge von der Diebstahlwirtschaft profitierten, wobei Angel, Inferno und Pink die prominentesten waren.
Dies schafft eine ganz eigene Anreizstruktur für die Drainer-Industrie – eine, die selten ganze Existenzen gefährdet. Eine Person ist möglicherweise für die Erstellung und Wartung der Phishing-Website verantwortlich, während eine andere die Backend-Operationen übernimmt oder damit beauftragt ist, neue Opfer zu finden. Gelingt es einem Angreifer, einen betrügerischen Link in den Social-Media-Beitrag eines Projekts einzubetten oder Zugriff auf das Werbebudget des Unternehmens zu erlangen, ist der Rest relativ unkompliziert: Die Wallet-Drainer-Kits übernehmen die meisten Operationen, einschließlich der Anzeige der Phishing-Seite, des Scannens der Assets des Nutzers und des Einziehens der Erlöse. Die Opferzahl und die Konversionsrate können überwacht werden, und ein versierter Angreifer kann die Leistung der Kampagne detailliert analysieren, um den effektivsten Messenger, Kanal, Inhalt und Zeitpunkt zu ermitteln. Der Support-Desk für die Kriminellen ist keine anonyme Ticketauswahl, sondern eine echte Person, die anderen Akteuren im Ökosystem dabei hilft, ihre Gewinne aus dem Drainer zu maximieren.
Genehmigungen vom Typ „Permit“ sind eines der eindrucksvollsten Beispiele dafür, wie die Infrastrukturschicht Kriminelle stärken und gleichzeitig ehrlichen Teilnehmern einen Mehrwert bieten kann. Eine reguläre Token-Freigabe ist eine permissionless Erlaubnis für einen Spender, einen bestimmten Betrag an Geldern von der Adresse des Eigentümers abzuheben, während eine Permit-Signatur eine signierte Nachricht ist, die dieselbe Funktion erfüllt, aber erst bei der Beanspruchung der Belohnung direkt an den Vertrag übermittelt wird. In der Praxis macht Letzteres eine zusätzliche On-Chain-Transaktion überflüssig und ist daher in gassensitiven Szenarien nützlich. Dasselbe Design kann missbraucht werden, um Sicherheitsprüfungen auf einer Phishing-Domain zu umgehen, indem eine reguläre Transaktion durch eine signierte Nachricht ersetzt wird, die harmlos erscheint.
Permit2 ist eine interessante Entwicklung, da es Nutzern ermöglicht, komplexere Operationen mit größerer Flexibilität durchzuführen, einschließlich des Ausgebens von Token wie durch den Eigentümer selbst, des Delegierens von Ausführungen und des Leitens von Transaktionen über vertrauenswürdige, aber nicht verifizierte Konten. Nutzer, die solche Aktionen für einen zuverlässigen Vertrag genehmigt haben, können geschädigt werden, wenn sich ein Drainer über eine Permit-Signatur als dieser Vertrag ausgibt.
Die EIP-7702-Konto-Delegation ist ein mächtiges Feature, das in den Händen von Kriminellen bereits seine zerstörerische Kraft bewiesen hat. Der vorgeschlagene Standard bietet viele Vorteile, da er EOA-Konten ermöglicht, einige der Vorzüge von Smart Wallets zu nutzen, ohne deren Risikoprofil zu übernehmen. Doch die Angriffe, die er ermöglicht, sind nicht minder gravierend. Wenn ein Nutzer die Kontoführung an einen Vertrag delegiert, beginnt er, alle Transaktionen über diesen abzuwickeln, und führt dabei beliebigen Code aus. Ähnlich wie bei Permit-basierten Drainern können Angreifer EIP-7702 nutzen, um Gelder der Opfer mit minimalem Aufwand umzuleiten und die Erlöse über den Kontodelegierten abzuziehen.
Eine 7702-Kontokompromittierung durch einen Drainer entspricht faktisch einer Verbrennung des 7702-Kontos, bei der es kaum Rettungsmöglichkeiten gibt, abgesehen von der sofortigen Übertragung von Vermögenswerten auf eine neue Adresse. Der Nutzer sollte das betroffene Konto als kompromittiert behandeln, alle Berechtigungen widerrufen, Guthaben soweit wie möglich übertragen und zu einem neuen Seed, einem neuen Gerät und einer neuen Liste erlaubter Chains übergehen. Das sind unbequeme Wahrheiten, aber die Alternative – der endlose Kreislauf des Chain-Hoppings in der Hoffnung, Gelder wiederzuerlangen – ist noch schlimmer. Der durchschnittliche Nutzer sollte sich nicht mit den technischen Altlasten einer Kontomigration nach einem Exploit herumschlagen müssen. Er sollte nicht über die Sicherheitsimplikationen seiner Wallet-Upgrades nachgrübeln müssen. Im Grunde sollten die Menschen keine Krypto-Experten sein müssen; genau deshalb vertrauen sie ihre Vermögenswerte Multisignature-Verträgen, Hardware-Geräten und anderen spezialisierten Lösungen an. Bei der Kontodelegation und EIP-7702 sollten dieselben Grundsätze gelten: Die Genehmigung zur Delegierung der Ausführung an einen anderen Vertrag sollte als eine Transaktion betrachtet werden, die Ihre Angriffsfläche dauerhaft vergrößert.
Ethereums Vormachtstellung und die TRON-Infrastruktur
Ethereum behält seine dominierende Rolle im Bereich hochpreisiger Wallet Drainer aufgrund der Konzentration von Vermögenswerten, DeFi-Positionen, NFTs und Berechtigungen in seinem Ökosystem. Das On-Chain-Tracking von Scam Sniffer ist nur ein Beispiel dafür, wie sehr sich die Sicherheitsbranche auf Ethereum konzentriert, da die meisten Branchenberichte während der Hochphasen eine größere Anzahl betroffener Adressen oder höhere Verluste für diese Chain verzeichnen. Gleichzeitig ist die Stablecoin-Infrastruktur von TRON besser aufgestellt, um alltägliche Zahlungen, Börseneinzahlungen, OTC-Käufe und reguläre Überweisungen abzuwickeln. Nutzer, die Kosten minimieren wollen – einschließlich der Gaskosten auf Ethereum oder Energy und Bandwidth auf TRON –, können On-Chain-Stablecoins als Medium nutzen und von großen programmatischen Einzahlungen profitieren. Dadurch sind alle Parteien – ehrliche Nutzer, Kriminelle und legitime Unternehmen – vom TRON-Energy-System mit seinen vorhersehbaren Verbrauchsraten für jede Transaktion abhängig.
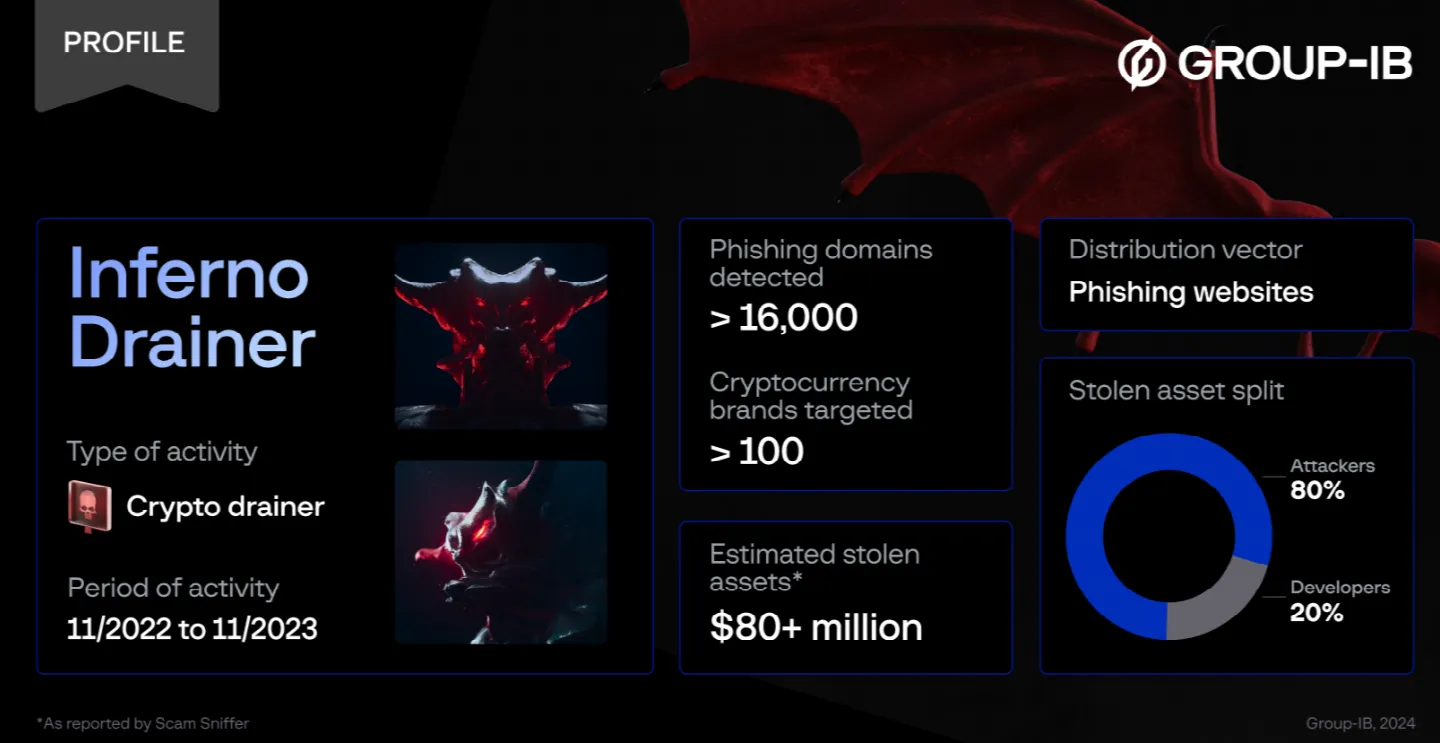
Inferno Drainer ist das prominenteste Beispiel für das Drainer-as-a-Service-Geschäftsmodell, bei dem zahlreiche Nutzer seinen Phishing-Diensten über mehrere Chains hinweg zum Opfer fielen. Group-IB führte die Operation auf eine bekannte Multichain-Betrugsgruppe zurück, die dabei Tausende betrügerischer Domains einsetzte. Der Bericht von Scam Sniffer dokumentiert Verluste von über 80 Millionen US-Dollar in der ersten Welle von Inferno-bezogenen Betrügereien, woraufhin die Gruppe Ende 2023 ihre Schließung ankündigte. Check Point Research deckte anschließend mehrere laufende Kampagnen auf, die dieselbe Infrastruktur nutzten und Anfang 2024 unter dem Namen Inferno Reloaded mit verbesserten Umgehungstechniken neu aufgestellt wurden.
Den Untersuchungen von Check Point zufolge gab es über 30.000 Wallets, die in einer der sechsmonatigen Kampagnen Verluste erlitten, mit einem Gesamtschaden von mindestens 9 Millionen Dollar.
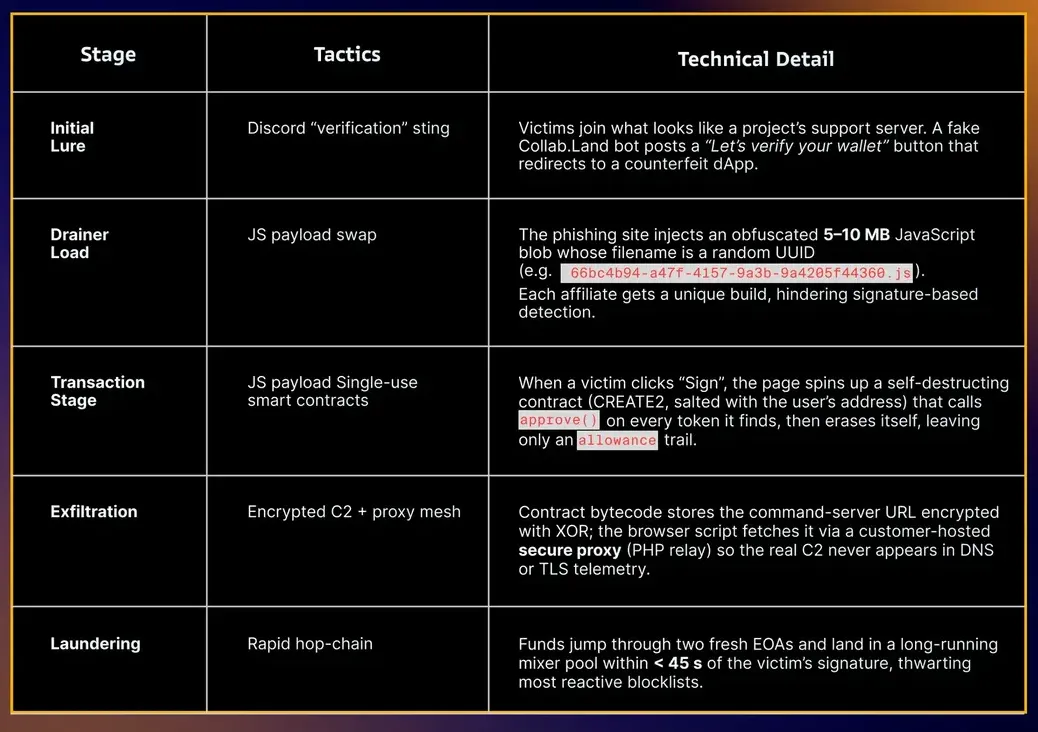
Wie zu erwarten, war die beim Betrug verwendete Infrastruktur gegen Entdeckung und Analyse abgehärtet. Die Forscher stellten fest, dass die C2-Infrastruktur verschleiert oder hinter Proxy-Diensten versteckt war, die von Kunden betrieben wurden, während Auszahlungsadressen regelmäßig rotiert wurden, um Sperrlisten-Aktualisierungen zuvorzukommen. Für einzelne Scams wurden zudem einmalige Smart Contracts genutzt, um Gelder zu verteilen und die Überwachung zu umgehen, wobei beobachtet wurde, wie sich eine Kampagne während des Verifizierungsprozesses als legitimes Collab.Land-Projekt ausgab.
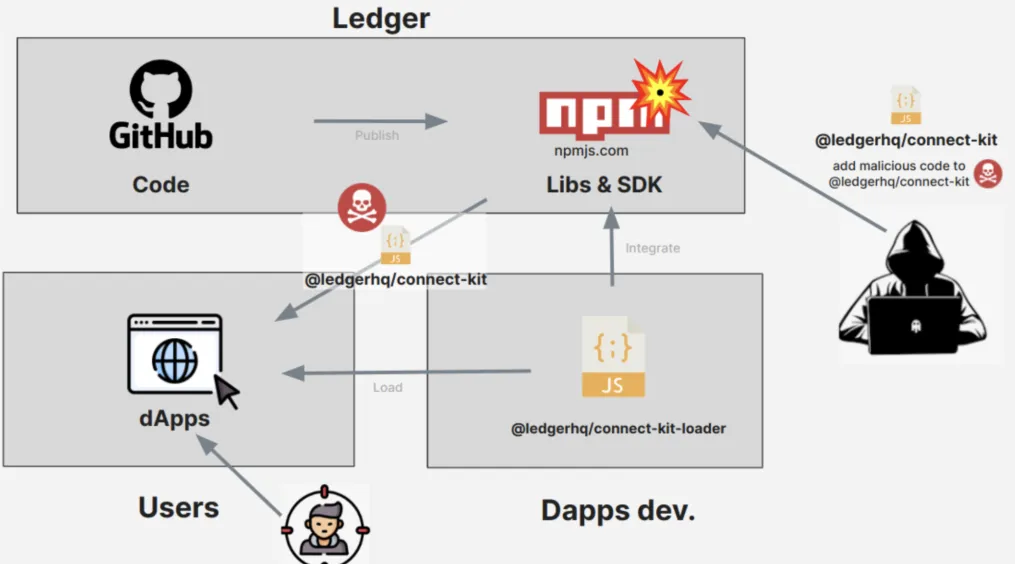
Die Kampagne rund um das Ledger Connect Kit veranschaulicht perfekt, wie Drainer-Phishing auch ehrliche Nutzer treffen kann. Bei einem der Vorfälle wurde ein Mitarbeiter von Ledger dazu verleitet, Ledger Connect Kit-Verträge zu autorisieren, die anschließend den Drainer-Code an die betroffenen Apps verteilten. Der Vorfallsbericht von Ledger bestätigte das Vorhandensein von Angel-Drainer-Malware in den betroffenen Kits, die eine 85/15-Aufteilung zwischen dem Angreifer und dem Drainer-Dienst nutzte. Bei über 600.000 Dollar an betroffenen Geldern kündigte das Unternehmen seine Abkehr vom Blind Signing hin zu transparenteren Verfahren an.
Dies ist eine der treffendsten Demonstrationen dafür, wie Nutzer von Phishing betroffen sein können: In diesem Fall mussten sich die Drainer-Betreiber weder auf gefälschte Domains verlassen noch täuschende Nachrichten anzeigen. Das Opfer interagierte mit einer legitimen Web3-Schnittstelle, signierte jedoch eine nicht autorisierte Transaktion in einem Moment, in dem die Wallet mit anderen Vorgängen beschäftigt war. Es ist unwahrscheinlich, dass Nutzer jede Signatur wie eine Vertragsinteraktion prüfen, und der Betrüger benötigt nur einen einzigen Moment der Unachtsamkeit, um eine beträchtliche Summe von der Adresse eines Opfers zu entwenden.
Der größte On-Chain-Verlust, der 2024 einem Drainer zugeschrieben werden konnte, liefert weiteren Kontext für die Herausforderungen, denen sich Nutzer von DeFi-Anwendungen gegenübersehen. Bei einem der Vorfälle unterzeichnete der Inhaber eines DeFi Saver- und Maker-Vaults eine betrügerische Transaktion, die die Kontrolle über seinen DSProxy-Vertrag auf eine Phishing-Adresse übertrug, welche daraufhin versuchte, die Position zu stehlen und DAI zu minten. Forscher von Scam Sniffer und SlowMist brachten den Angriff mit dem Ökosystem des Inferno Drainers in Verbindung. Auch hier wurde das Opfer des Angriffs wahrscheinlich nicht durch eine gefälschte Website getäuscht, doch die imitierte Adresse schaffte es, den Nutzer von der Legitimität der Transaktion zu überzeugen, und stahl letztlich dessen Vermögenswerte mit einer einzigen Signatur.
Es bedarf keiner dramatischen Ausschmückung dieses Vorfalls, da die Blockchain-Aufzeichnungen dieselbe Geschichte erzählen. Der Angreifer änderte schlicht die Proxy-Adresse für eine DeFi-Position und leitete die Gelder des Opfers auf seine eigene Adresse um. Die Chain selbst fungiert als Richter darüber, ob es sich um Betrug handelt oder nicht, doch der Nutzer wird kaum eine Chance haben, diese Transaktion rückgängig zu machen. Das ist der Preis, den jeder zahlt, der sich im DeFi-Bereich engagieren möchte, ohne die inhärenten Risiken zu akzeptieren.
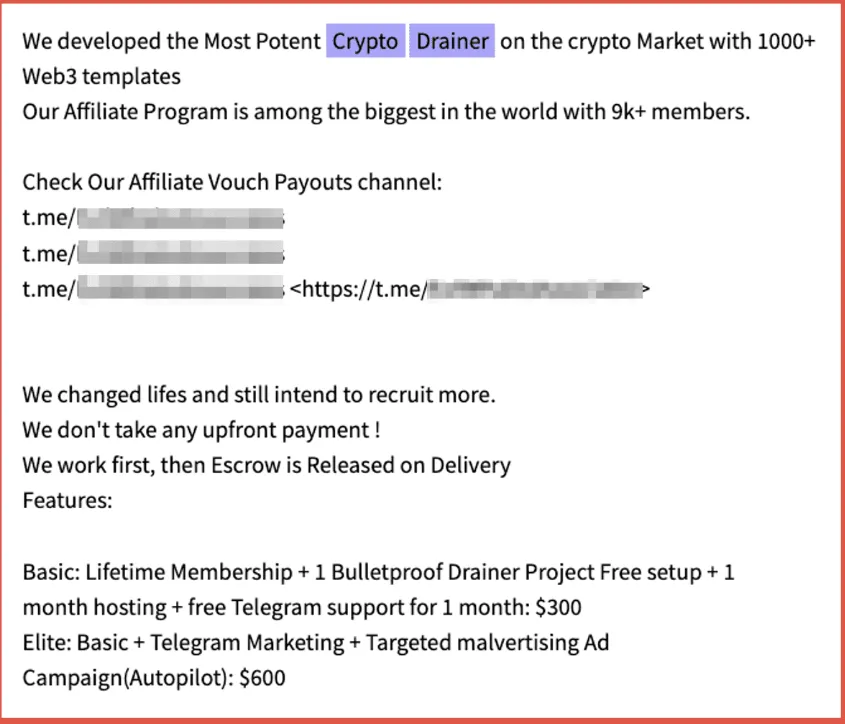
On-Chain-Verlustdaten spielen eine entscheidende Rolle, um das Ausmaß des Problems zu verstehen und Gegenmaßnahmen zu priorisieren, doch es ist ebenso aufschlussreich, die Infrastruktur zu betrachten, die diese Angriffe ermöglicht. Wissenschaftliche und industriegeführte Untersuchungen im Bereich Drainer-as-a-Service haben zahlreiche gemeinsame Merkmale unter den bekannten Wallet Sweepern aufgedeckt, einschließlich jener, die Freigaben vom Typ „Permit“ nutzen. Insbesondere identifizierten die Forscher Tausende von Phishing-Domains, die ähnliche Kits verwendeten, um Benutzergelder einzusammeln, bevor sie an bekannte Wallets verteilt wurden. Ähnliche Muster wurden auf der Smart-Contract-Ebene beobachtet, wo viele Drainer-Dienste gemeinsamen Code oder geteilte Infrastruktur nutzten. Als die Teams von Tether und TRON mit Chainalysis zusammenarbeiteten, um die Operation Spincaster durchzuführen, konnten sie über 7.000 Hinweise aufdecken, die letztlich dazu beitrugen, illegale Vermögenswerte einzufrieren, wodurch mehrere Börsen und Nutzer beträchtliche Summen wiedererlangen konnten. Einer der gemeldeten Erfolge war ein rechtzeitiges Eingreifen, das einen sechsstelligen Verlust verhinderte, indem der Nutzer aufgefordert wurde, die betrügerische Freigabe zu widerrufen. Beispiel für eine Anzeige für einen solchen Dienst auf einer zwielichtigen Website (mit ziemlicher Sicherheit selbst ein Betrug):
Dies ist ein passender Abschluss für eine Diskussion über Wallet Drainer – eine Industrie, die das dezentrale Ethos des Web3 in all seiner Schönheit und Hässlichkeit verkörpert. Wer auf einer Blockchain agiert, ist selbst für die Sicherung seiner Vermögenswerte verantwortlich, und in dem Moment, in dem man die Kontrolle über seine Wallet verliert, wird erwartet, dass man genau weiß, was als Nächstes zu tun ist. Es ist nicht die Schuld des Ökosystems, das lediglich Interaktionen zwischen Nutzern ermöglicht, dass Phishing so weit verbreitet ist oder dass Signaturen von Betrügern oft als Waffe eingesetzt werden. Es stimmt jedoch auch, dass autorisierte Transaktionen selten Kontext bieten und vom Nutzer technisches Fachwissen erwartet wird, um die Auswirkungen jeder On-Chain-Bewegung zu verstehen. Selbst die grundlegendsten Aspekte der Kontosicherheit, wie regelmäßige Wallet-Upgrades oder das Speichern des Seeds auf Hardware, sind für jeden optional, aber nur für wenige realistisch. Dasselbe Ethos gilt für Kontodelegationen oder Permit-Freigaben: Unabhängig vom Anwendungsfall sollte die Signatur als finanzielle Transaktion betrachtet werden, deren Konsequenzen vom Absender sorgfältig abgewogen werden müssen. Es gibt keine Einzelmaßnahme, die alle Scams und Exploits verhindert, aber besser gestaltete Benutzeroberflächen verringern zumindest das Risiko, dass das Opfer vom Ergebnis überrascht wird.
Anreize, Regulierung und der letzte Klick
Die Drainer-Industrie wird nicht von technischer Innovation angetrieben, sondern von der Nachfrage: Entwickler versuchen, wiederkehrende Einnahmen aus betrügerischen Aktivitäten und von Affiliates zu maximieren, während Plattformen versuchen, Traffic und Liquidität in ihr Ökosystem zu lenken. Insbesondere Phishing-Kampagnen sind darauf ausgerichtet, neue Opfer zu gewinnen und sie zu Einzahlungen auf die Zielplattform zu bewegen. Projekte bewerben ihre Dienste und schränken gleichzeitig die Sichtbarkeit ihrer gefälschten Moderatoren und Phishing-Domains ein, während Nutzer mit Versprechungen von Token, Whitelist-Plätzen, frühem Zugriff auf Produkte und anderen Belohnungen gelockt werden. FOMO ist das gefährlichste Konzept im Kryptobereich und prägt maßgeblich das Verhalten von Betrügern, die wissen, dass der beste Weg, vom Aufstieg eines Assets zu profitieren, darin besteht, die Menschen davon zu überzeugen, dass sie die Gelegenheit verpasst haben. Taschendiebe, ATM-Skimmer und andere traditionelle Betrüger arbeiten nach demselben Prinzip: Sie zielen auf die prominentesten Orte mit den höchsten Konzentrationen potenzieller Opfer ab.
Freigabebasiertes Phishing trifft den Kern der Self-Custody, indem es die Überzeugung von der Ausführung trennt. Bei einem traditionellen Banküberfall wird das Opfer möglicherweise davon überzeugt, Geld an ein betrügerisches Konto zu überweisen, ist sich jedoch immer noch bewusst, dass Gelder sein Konto verlassen. Bei einem Drainer-Scam hingegen wird das Opfer dazu gebracht, die Erlaubnis zur Verschiebung von Geldern zu erteilen – ein Konzept, das in philosophischer Hinsicht weitaus schwerer zu greifen ist. In der Praxis ist sich das Opfer der Umstände der Transaktion möglicherweise überhaupt nicht bewusst, insbesondere wenn sie im Rahmen eines Airdrops oder über eine Phishing-Domain initiiert wurde, die sich als legitimer Dienst ausgab. Der Nutzer kann durch einen einzigen Klick auf den Bestätigungsbutton der Wallet Token, NFTs, Proxy-Eigentumsrechte oder den Kontozugriff verlieren, während der Drainer seinen Anteil an der Beute mit derselben Leichtigkeit erhält.
Regulierung kann auf verschiedene Weise helfen, beseitigt jedoch selten die Möglichkeit zur Ausnutzung. Know-Your-Customer-Verfahren können die Fähigkeit beeinträchtigen, Gelder von einem Opfer abzuziehen, insbesondere wenn dieses beträchtliche Vermögenswerte auf einer Börse hält, während Domain-Beschlagnahmungen und das Abschalten von Servern die Optionen für potenzielle Kriminelle einschränken können.
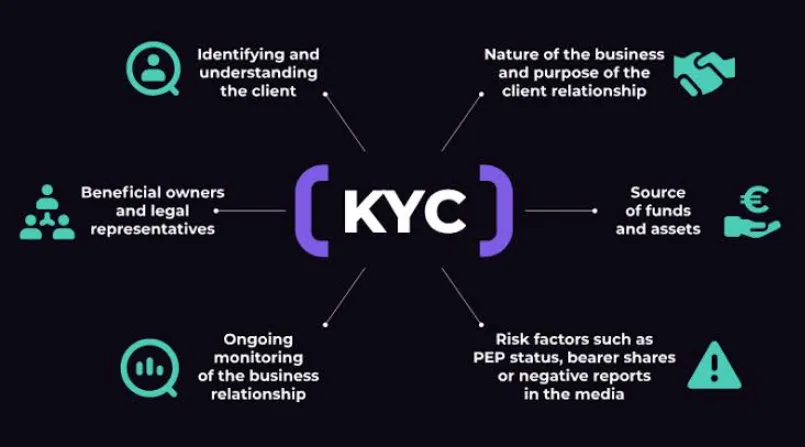
Ebenso kann On-Chain-Monitoring verdächtige Transaktionen identifizieren, was es Börsen ermöglicht, Vermögenswerte einzufrieren oder Opfer über Phishing-Versuche zu informieren. Im Stablecoin-Bereich kann die Ausgabe neuer Token eingeschränkt werden, wenn das Empfängerkonto als betrügerisch oder kompromittiert identifiziert wurde, wodurch die Möglichkeit verringert wird, Werte über Plattformen hinweg zu transferieren. Die Beteiligung von Regulierungsbehörden und privaten Ermittlern, wie etwa bei der jüngsten 225-Millionen-USDT-Zivilklage des DOJ, kann zusätzlichen Druck auf die Täter ausüben, sie daran hindern, die unrechtmäßig erworbenen Gewinne auszugeben, oder mit weiteren rechtlichen Schritten drohen. In der Praxis können das Blacklisting von Stablecoins, Chain-Analysen, das Schließen von Börsenkonten und das Einfrieren von Vermögenswerten die Attraktivität einer Drainer-Kampagne stark verringern, doch sie beseitigen die Betrugsmöglichkeiten selten vollständig.
Regulatorische Maßnahmen werden Drainer und ihre Partner dazu veranlassen, neue Methoden, Tools und Gerichtsbarkeiten zu wählen, um ihre Aktivitäten fortzusetzen. Insbesondere Domains, die mit Phishing-Diensten in Verbindung stehen, werden häufig gewechselt, wobei die Betreiber mehrere Frontends einsetzen, um einer Entdeckung zu entgehen. Dasselbe gilt für die von Drainern genutzte technische Infrastruktur mit Befehlsservern, die in Jurisdiktionen mit laxen Datenschutzgesetzen und wenigen Kontrollmechanismen gehostet werden. Selbst wenn die Website eines Drainers offline genommen oder in ein größeres Betrugsnetzwerk integriert wird, finden die Betreiber wahrscheinlich alternative Wege, um Benutzergelder einzusammeln und an ihre Wallets zu verteilen. In vielerlei Hinsicht tragen Strafverfolgungsmaßnahmen nur dazu bei, die Gesamtkosten eines Betrugs zu erhöhen, ohne die grundlegende Ökonomie der Operation grundlegend zu stören. Solange es Nutzer gibt, die bereit sind, Zeit und Geld in Krypto-Projekte zu investieren, wird es Personen geben, die von deren Enthusiasmus profitieren wollen – sei es durch die direkte Ausnutzung ihrer Wallets oder durch deren Manipulation über Phishing-Domains und gefälschte Social-Media-Konten.
Eine Reform der Wallet-UX ist möglicherweise die sinnvollste Form der Regulierung, da sie Nutzer dazu ermutigt, sicher zu agieren und gleichzeitig die Vorteile der Self-Custody zu nutzen. Insbesondere sollte eine verantwortungsvolle Wallet dem Nutzer klar kommunizieren, dass eine Signatur dem Empfänger die volle Berechtigung erteilt, den angegebenen USDT-Betrag oder alle Token einer bestimmten NFT-Kollektion auszugeben oder eine Proxy-Adresse zu ändern. Sie sollte darauf aufmerksam machen, dass ein Kontodelegierter einem anderen Vertrag – möglicherweise auf einer anderen Blockchain – unbegrenzte Befugnisse erteilen kann und dass eine Permit-Freigabe unbegrenzt gültig sein oder EIP-7702 nutzen kann, um diese Berechtigungen in Zukunft zu erweitern. Idealerweise sollte die Wallet den Wert, den Token-Standard, die Menge, die Zieladresse, das Ablaufdatum und die Chain für jede Signatur hervorheben, damit der Nutzer die Auswirkungen der Transaktion überprüfen kann.
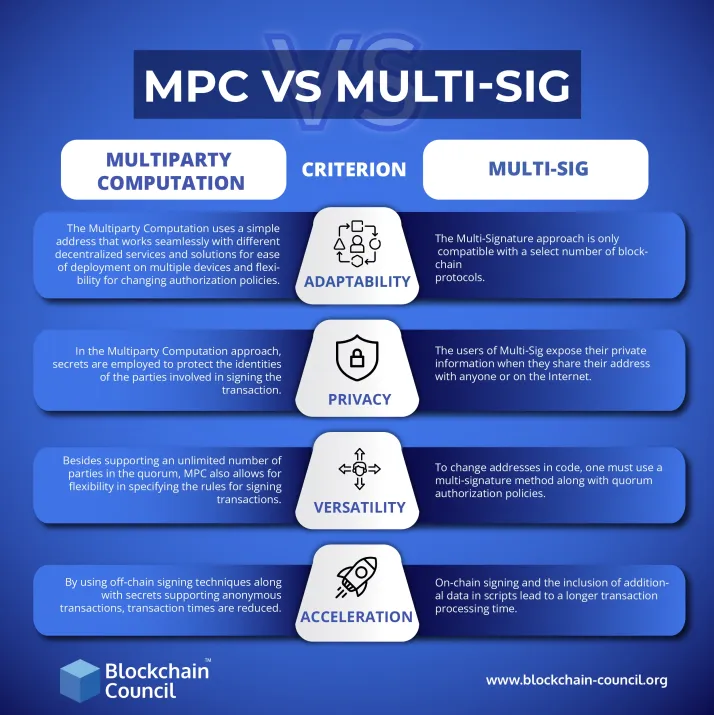
Darüber hinaus sollte die Wallet dem Nutzer helfen, die Transaktion in den richtigen Kontext zu setzen und zu erkennen, wenn etwas nicht stimmt. Wenn dem Nutzer die Vertragsadresse nicht vertraut ist, sollte er sich fragen, ob er wirklich beabsichtigt hat, mit ihr zu interagieren. Wenn der zu signierende Betrag nicht mit früheren Transaktionen übereinstimmt, sollte der Nutzer die Details doppelt prüfen. Wenn die Anfrage unpassend erschien oder die Wallet-Oberfläche anders aussieht als gewohnt, sollte der Nutzer besonders vorsichtig sein. Personen, die komplexere Finanzaktivitäten mit ihren Krypto-Wallets durchführen – einschließlich Staking, NFT-Handel und DeFi-Interaktionen –, sollten diesen Nuancen besondere Aufmerksamkeit schenken. Als allgemeine Regel gilt, dass ihre Wallets mit Hardware, Multisignature-Funktionen und anderen Werkzeugen auf institutionellem Niveau gesichert sein sollten und sie bei Bedarf eine alternative Signaturmethode bereithalten sollten.
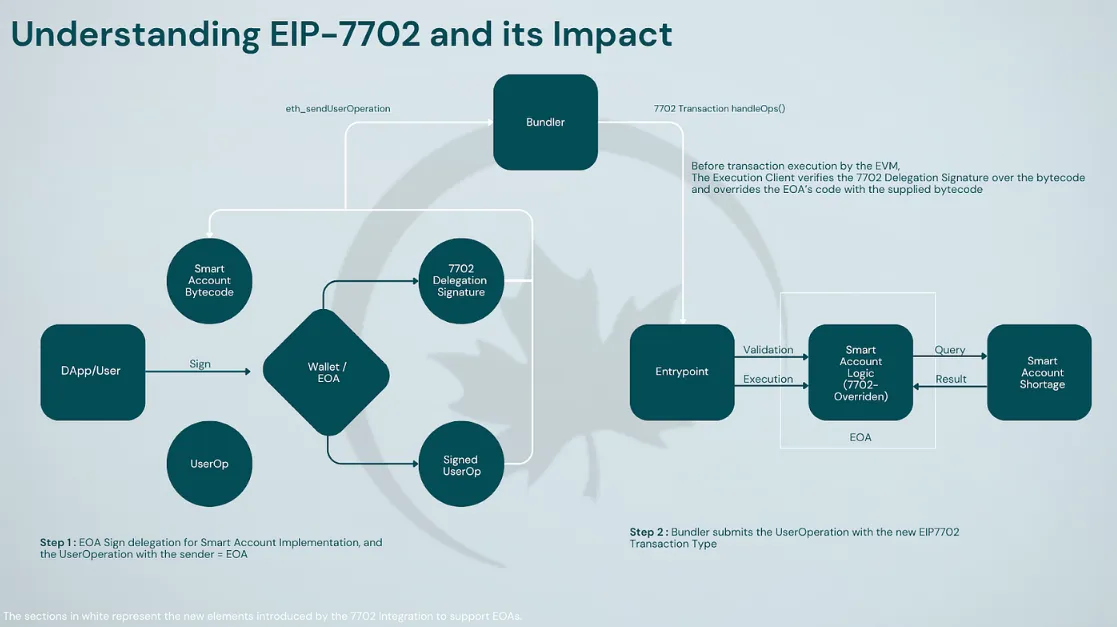
Nutzer sollten im Krieg gegen Betrüger nicht versuchen, Helden zu sein. Das Beste, was sie tun können, ist, sicher zu agieren und davon auszugehen, dass jede Interaktion, die eine Signatur erfordert, betrügerisch sein könnte. Sie sollten Aufforderungen zur „Wallet-Verifizierung“ und Airdrop-Ansprüche mit Misstrauen behandeln und jede Wallet-Berechtigung sorgfältig prüfen. Insbesondere Anfragen nach Seed-Phrasen sollten stets abgelehnt werden, da sie einen unmittelbaren Versuch darstellen, die Vermögenswerte des Nutzers zu stehlen. Dieselbe Vorsicht sollte bei EIP-7702-Konto-Upgrade-Aufforderungen walten, da sie genutzt werden können, um die Wallet innerhalb von Sekunden zu kompromittieren.
Krypto-Sicherheit ähnelt in vielerlei Hinsicht einem Bankraub-Film, in dem die Nutzer als verletzliche Protagonisten dargestellt werden, die von Betrügern leicht getäuscht werden können. Dies spiegelt die Realität jedoch nicht akkurat wider, da Self-Custody-Wallets im Wesentlichen das digitale Äquivalent von Bargeld sind – sie sind genau so sicher, wie der Eigentümer verantwortungsbewusst mit ihnen umgeht. Traditionelle Banken und Finanzinstitute werden häufig Opfer von Betrug, aber selten liegt das daran, dass der durchschnittliche Nutzer finanzunkundig oder nicht darauf vorbereitet ist, sein Vermögen zu schützen. Im Gegenteil: Banken sind gerade deshalb attraktive Ziele, weil sie große Geldsummen halten, und selbst ein scheinbar unbedeutender Fehler eines Mitarbeiters kann zu einem Raubüberfall führen. Auf dieselbe Weise sollte jede Signatur in einer Krypto-Wallet sorgfältig geprüft werden, da sie den Unterschied zwischen einer Routinetransaktion und dem unwiderruflichen Verlust von Geldern bedeuten kann.
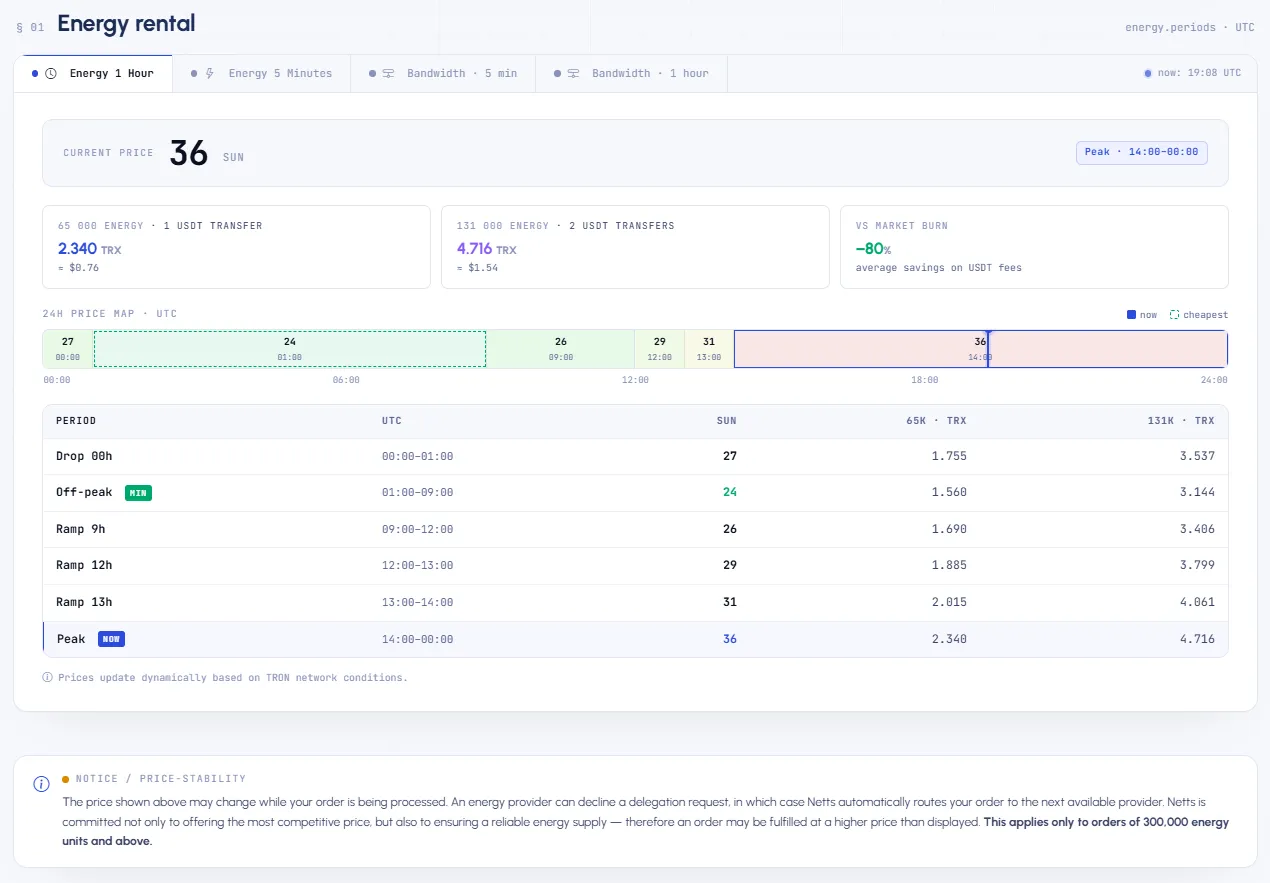
Es gibt auch eine alltägliche, nutzerorientierte Seite der Sicherheit, die sich in den Details tatsächlicher Operationen zeigt und nicht in den Schlagzeilen. Kluge Nutzer, die eine TRON-Transaktion mit Tether in Betracht ziehen, achten ebenso sehr auf die Kosten wie auf potenzielle Angriffsflächen; wenn Sie nicht darauf aus sind, auf irgendeinen mythischen „Claim-Button“ zu klicken, sondern echte Geldtransfers planen, ist Netts Pricing einer dieser praktischen Dienste, die genau diesem Zweck dienen. Er ermöglicht es Ihnen, die Kosten für das Mieten von Energy auf TRON mit anbieterübergreifend aggregierten Tarifen abzuschätzen, zeitabhängige Angebote wie 1-Stunden- oder 5-Minuten-Energy-Fenster sowie die damit verbundenen Gebühren einzusehen und eine Alternative parat zu haben, falls ein Anbieter Ihre Bestellung ablehnt. Zum Zeitpunkt der Momentaufnahme kosteten 65 Tausend Energy für einen einzelnen USDT-Transfer auf dem Spotmarkt etwa 1,690 TRX, wobei günstigere Optionen außerhalb der Spitzenzeiten verfügbar waren; dies ist die Art von Detail, die ein ehrlicher Nutzer recherchiert, bevor er versucht, auf irgendeinen „Claim Now“-Betrug hereinzufallen.