Wallet Drainer: Satu Klik Persetujuan dan Semuanya Raib
Wallet drainer mengubah persetujuan rutin menjadi pencurian aset melalui phishing kit, permit, delegasi, dan UX dompet yang lemah.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Ada komedi yang sangat manusiawi tentang wallet drainer, dan ini bukanlah komedi yang berlebihan karena tidak ada yang tertawa. Bertahun-tahun khotbah industri telah mengajarkan pengguna untuk menoleransi peringatan browser, peringatan dompet, peringatan dApp, konfirmasi persetujuan token, tanda tangan buta (blind signatures) – harga yang harus dibayar untuk bermain di Web3. Primitif delegasi Ethereum yang banyak dipuji seharusnya mempermudah hidup semua orang hingga menjadi jelas bahwa sebagian besar kontrak delegasi mainnet bukanlah kontrak abstraksi akun, melainkan wallet sweeper. Para pelatih teater keamanan mengajarkan audiens mereka bahwa tidak ada airdrop kripto gratis yang dapat diklaim tanpa tanda tangan permissionless di on-chain, sementara vendor kit pencurian dompet siap pakai memasarkan dukungan 24 jam mereka sebagai pengalaman checkout yang superior bagi para pelaku kejahatan kripto.
Selalu ada satu metrik yang membunuh optimisme semu dalam jangka panjang, dan laporan Scam Sniffer tahun ini membuktikannya dengan kerugian akibat wallet drainer yang mencapai hampir 500 juta. Jumlah alamat yang memprakarsai serangan semacam itu pada tahun 2024 mencapai 332 ribu. Angka tahun berikutnya menunjukkan pola yang jelas ketika kerugian phishing drainer yang dilaporkan menurun lebih dari delapan puluh persen YoY menjadi 83,85 juta dengan rasio yang hampir identik dalam penurunan jumlah akun yang terdampak.
Kerugian melonjak sekali lagi ketika memecoin dan pertumbuhan volume transaksi ETH terkait meningkat pesat, tetapi moderasi yang sama terjadi saat gelombang penipuan berikutnya tiba. Kerugian rata-rata per korban yang lebih kecil, yang masih relatif besar yaitu di atas 790 USD, menunjukkan betapa industri ini rela mengeruk keuntungan dari para pemain kecil di dasar piramida.
Inilah kenyataan yang tidak ingin diakui oleh para pemasar keamanan: teater keselamatan ekosistem dan industri infrastruktur pasar gelap adalah dua sisi dari koin yang sama. Beberapa CV LinkedIn mencantumkan pengalaman bertahun-tahun dalam safe custody, simulasi transaksi, dan deteksi phishing, sementara yang lain menyebutkan pengembangan drainer kit, partisipasi bootcamp phisher, dan pekerjaan moderator Discord. Orang dalam industri bisa saja memperbarui resume mereka setiap enam bulan untuk memamerkan keahlian izin phishing tanpa izin EIP-7702 dan keterampilan penipuan airdrop yang menghindari chainalysis bersama dengan keahlian audit dan keamanan smart contract mereka sebelumnya jika mereka beralih dari promotor keselamatan kripto menjadi pengusaha dark web. Ini adalah kumpulan talenta di mana semua orang saling mengenal, dan setiap petani phishing memiliki kenalan karyawan bursa Tier-1 yang dapat mereka beri beberapa ratus ribu USD dalam Ethereum untuk memulai bisnis mereka.
Pengguna jarang menjadi korban penipuan karena mereka bodoh, melainkan karena jendela konfirmasi yang muncul tampak terlalu ramah. Dompet tidak membebani Anda dengan rincian transaksi; sebaliknya, mereka mengingatkan Anda untuk berlangganan buletin mereka sementara, di latar belakang, melepaskan proxy, mentransfer NFT, mendelegasikan hak eksekusi, atau menyetujui pembelanja tak terbatas (infinite spender). Budaya kripto mengkhotbahkan kebebasan digital dan hak asuh mandiri (self-custody) sebagai kedaulatan tertinggi kecuali jika pengguna itu sendiri adalah penipu, tetapi protokol permissionless kini menghukum pemegang token asli mereka dengan banjir persetujuan tanpa izin dan eksekusi smart contract tanpa izin setiap kali salah satu proyek favorit mereka meluncurkan token tata kelola atau koleksi NFT.
Teman amatir Anda akan memberi tahu Anda, dengan keyakinan antusias Web3 pemula mereka, bahwa “bank” mereka, aplikasi seluler berlogo merah, tidak pernah diretas, sementara pengalaman EIP-4844 Anda selamanya dibayangi oleh kerugian lima ratus lima puluh ribu DAI dalam serangan flash loan. Mereka benar jika berasumsi bahwa dogma self-custody permissionless bukanlah langkah keamanan yang memadai bagi pengguna biasa Web3 yang berinteraksi dengan smart contract permissionless biasa, jenis yang secara rutin membocorkan token atau memiliki eksploitasi zero-day dalam kode front-end mereka. Delegasi izin EIP-7702 yang sama, yang menjadi alasan di balik separuh penipuan pada tahun 2024, sebenarnya dapat memungkinkan pengguna untuk menggabungkan beberapa transaksi dengan persetujuan untuk rantai yang sama hanya dengan sebagian kecil biaya gas per akun, jika dieksekusi dengan benar. Mekanisme TRON Energy yang sama, yang membuat Anda berpikir dua kali sebelum mengirim sepuluh USDT, dapat memungkinkan bisnis memproses ratusan transaksi serupa dengan harga satu transaksi, jika dieksekusi dengan benar.
Kit, Permit, dan Delegasi
Pasar drainer paling baik dipahami sebagai industri perangkat lunak, dengan calon pelanggan yang terbatas pada penjahat yang dikenal. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace, dan beberapa keluarga lainnya adalah penyedianya, dan layanan mereka mencakup situs web phishing, skrip pendeteksi dompet, pemindaian aset, smart contract, panel kendali, analitik, sistem afiliasi, dan pembayaran kepada operator. Dalam produk yang paling maju, pelanggan menerima opsi untuk mengklaim sebagian dari hasil kejahatan langsung dari alamat korban, biasanya antara 15% dan 30%. Para peneliti yang menganalisis ranah Drainer-as-a-Service di Ethereum menemukan ribuan akun yang meraup keuntungan dari ekonomi pencurian ini melalui kontrak yang dikenal, dengan Angel, Inferno, dan Pink sebagai yang paling menonjol.
Hal ini menciptakan struktur insentif tersendiri bagi industri drainer; struktur yang jarang mempertaruhkan seluruh mata pencaharian mereka. Satu orang mungkin bertanggung jawab untuk membuat dan mengelola situs web phishing, sementara yang lain menangani operasi backend atau bertugas mencari korban baru. Jika penyerang berhasil menyematkan tautan penipuan di posting media sosial proyek atau mendapatkan akses ke anggaran iklan perusahaan, sisanya relatif mudah: kit wallet drainer menangani sebagian besar operasi, termasuk menampilkan halaman phishing, memindai aset pengguna, dan mengumpulkan hasilnya. Jumlah korban dan tingkat konversi dapat dipantau, dan penyerang yang terampil dapat menganalisis kinerja kampanye secara mendetail, berusaha mengidentifikasi sarana pesan, saluran, konten, dan waktu yang paling efektif. Meja bantuan bagi para penjahat bukanlah opsi otomatis atau tiket aduan, melainkan orang sungguhan yang membantu aktor lain di ekosistem memaksimalkan keuntungan mereka dari drainer.
Persetujuan tipe permit adalah salah satu etalase paling mengesankan dari kapasitas lapisan infrastruktur untuk memberdayakan penjahat sekaligus memberikan nilai bagi peserta yang jujur. Persetujuan token reguler adalah izin tanpa perantara bagi pihak pembelanja untuk menarik sejumlah dana dari alamat pemilik, sedangkan tanda tangan permit adalah pesan bertanda tangan yang menjalankan fungsi yang sama tetapi diserahkan langsung ke kontrak saat mengklaim hadiah. Dalam praktiknya, opsi yang terakhir ini menghilangkan kebutuhan akan transaksi on-chain tambahan dan karena itu berguna dalam skenario yang sensitif terhadap gas. Desain yang sama dapat disalahgunakan untuk menghindari pemeriksaan keamanan di domain phishing dengan mengganti transaksi reguler menggunakan pesan bertanda tangan yang tampaknya tidak berbahaya.
Permit2 adalah perkembangan menarik karena memberdayakan pengguna untuk melakukan operasi yang lebih kompleks dengan fleksibilitas yang lebih besar, termasuk membelanjakan token layaknya pemilik, mendelegasikan eksekusi, dan merutekan transaksi melalui akun tepercaya tetapi tidak terverifikasi. Pengguna yang telah mengizinkan tindakan tersebut untuk kontrak tepercaya dapat menjadi korban ketika drainer menirunya melalui tanda tangan permit.
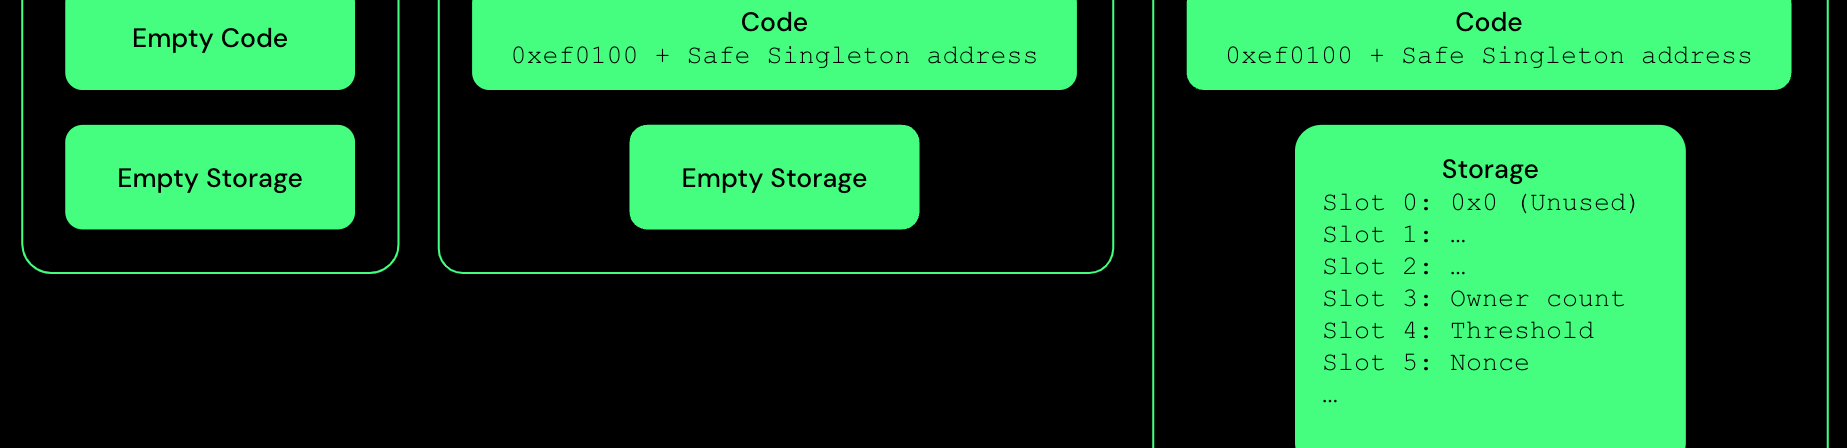
Delegasi akun EIP-7702 adalah fitur canggih yang telah menunjukkan kapasitasnya untuk menimbulkan kerusakan di tangan para penjahat. Standar yang diusulkan ini bermanfaat dalam banyak hal, memungkinkan akun EOA menikmati beberapa keunggulan smart wallet tanpa mengadopsi profil risikonya, tetapi serangan yang dimungkinkannya tidak kalah berbahaya. Ketika pengguna mendelegasikan eksekusi akun ke suatu kontrak, mereka mulai merutekan semua transaksi melaluinya, mengeksekusi kode arbitrer dalam prosesnya. Mirip dengan drainer berbasis permit, penyerang dapat menggunakan EIP-7702 untuk mengalihkan dana korban dengan friksi minimal, mengeksfiltrasi hasilnya melalui delegasi akun tersebut.
Kompromi akun 7702 oleh drainer secara efektif merupakan penghancuran total akun 7702, dengan sedikit opsi penyelamatan selain transfer aset langsung ke alamat baru. Pengguna harus memperlakukan akun yang terdampak sebagai akun yang telah disusupi, dengan semua izin dicabut dan saldo ditransfer sebanyak mungkin, lalu beralih ke seed phrase baru, perangkat baru, dan serangkaian rantai yang diizinkan yang baru. Ini adalah kenyataan pahit, tetapi alternatifnya – siklus berpindah-pindah rantai tanpa henti dengan harapan memulihkan dana – jauh lebih buruk. Pengguna biasa seharusnya tidak perlu berhadapan dengan utang teknis migrasi akun pasca-eksploitasi. Mereka tidak perlu merenungkan implikasi keamanan dari pembaruan dompet mereka. Pada dasarnya, orang tidak harus menjadi ahli kripto, itulah alasan mengapa mereka mempercayakan aset mereka ke kontrak multisignature, perangkat keras (hardware), dan solusi khusus lainnya. Terkait delegasi akun dan EIP-7702, prinsip yang sama harus berlaku: persetujuan untuk mendelegasikan eksekusi ke kontrak lain harus dianggap sebagai transaksi yang secara permanen memperluas attack surface Anda.
Keunggulan Ethereum dan Infrastruktur TRON
Ethereum mempertahankan dominasinya di ranah wallet drainer bernilai tinggi karena konsentrasi aset, posisi DeFi, NFT, dan izin di ekosistemnya. Pelacakan on-chain Scam Sniffer hanyalah salah satu contoh fokus ruang keamanan pada Ethereum, karena sebagian besar laporan industri mencatat jumlah alamat terdampak yang lebih tinggi atau kerugian yang lebih besar untuk rantai tersebut selama periode puncak. Pada saat yang sama, infrastruktur stablecoin TRON memiliki posisi yang lebih baik untuk memfasilitasi pembayaran harian, setoran bursa, pembelian OTC, dan remitansi sehari-hari. Pengguna yang ingin meminimalkan biaya, termasuk biaya gas di Ethereum atau Energy dan Bandwidth di TRON, dapat menggunakan stablecoin on-chain sebagai media, memanfaatkan setoran terprogram dalam jumlah besar. Hal ini membuat semua pihak – pengguna jujur, penjahat, dan bisnis yang sah – bergantung pada sistem TRON Energy, dengan tingkat konsumsi yang dapat diprediksi untuk setiap transaksi.
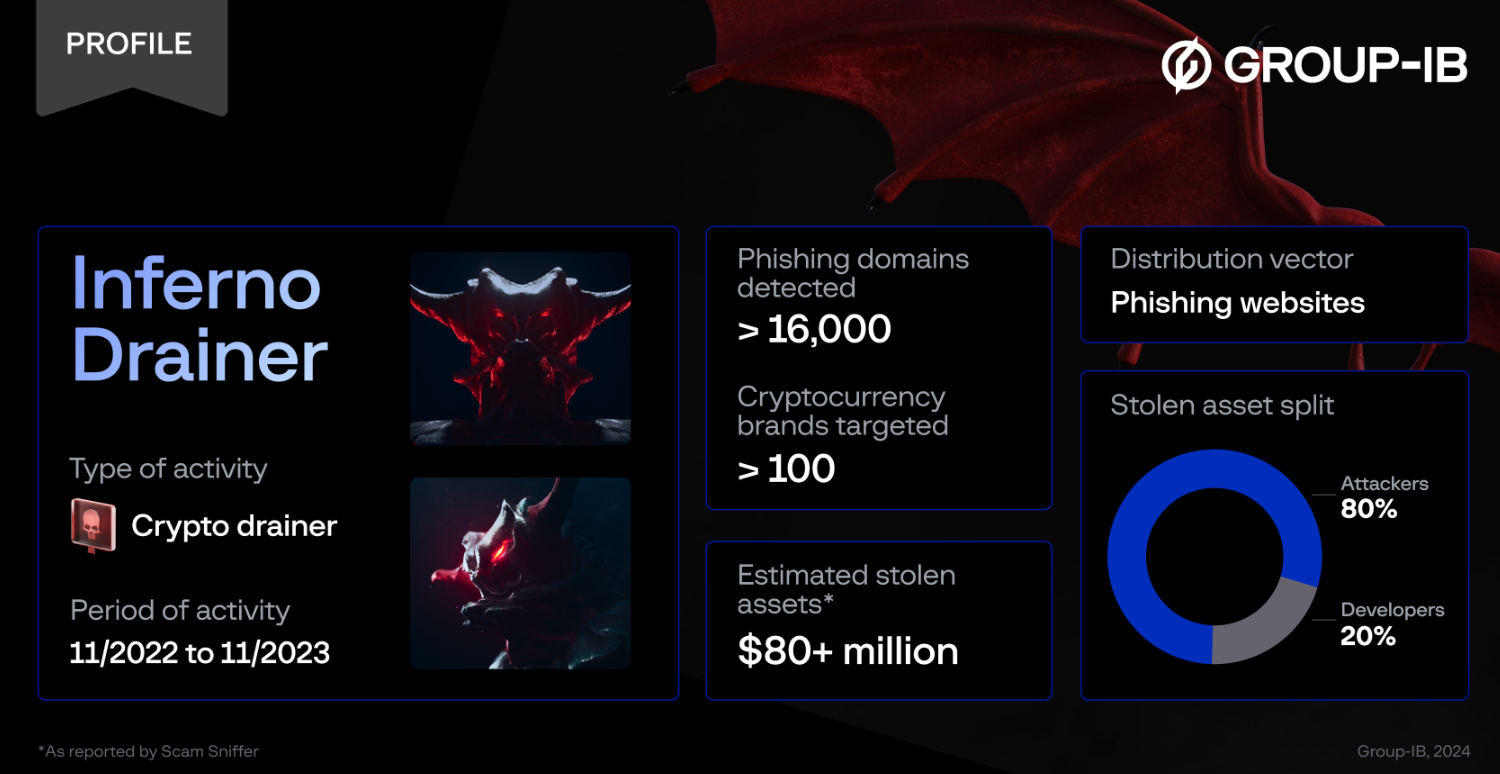
Inferno Drainer adalah contoh paling menonjol dari model bisnis drainer-as-a-service, dengan banyak pengguna yang menjadi korban layanan phishing-nya di berbagai rantai. Group-IB mengaitkan operasi tersebut dengan kelompok penipuan multichain terkenal yang menyebarkan ribuan domain penipuan dalam prosesnya. Laporan Scam Sniffer mendokumentasikan kerugian lebih dari $80 juta pada gelombang pertama penipuan terkait Inferno, hingga perusahaan tersebut mengumumkan penutupannya pada akhir 2023. Check Point Research kemudian mengungkap beberapa kampanye berkelanjutan yang memanfaatkan infrastruktur yang sama, yang berganti nama menjadi Inferno Reloaded pada awal 2024, dengan teknik penghindaran yang ditingkatkan.
Menurut penelitian Check Point, ada lebih dari 30.000 dompet yang menderita kerugian dalam salah satu kampanye enam bulan, dengan total kerugian gabungan setidaknya $9 juta.
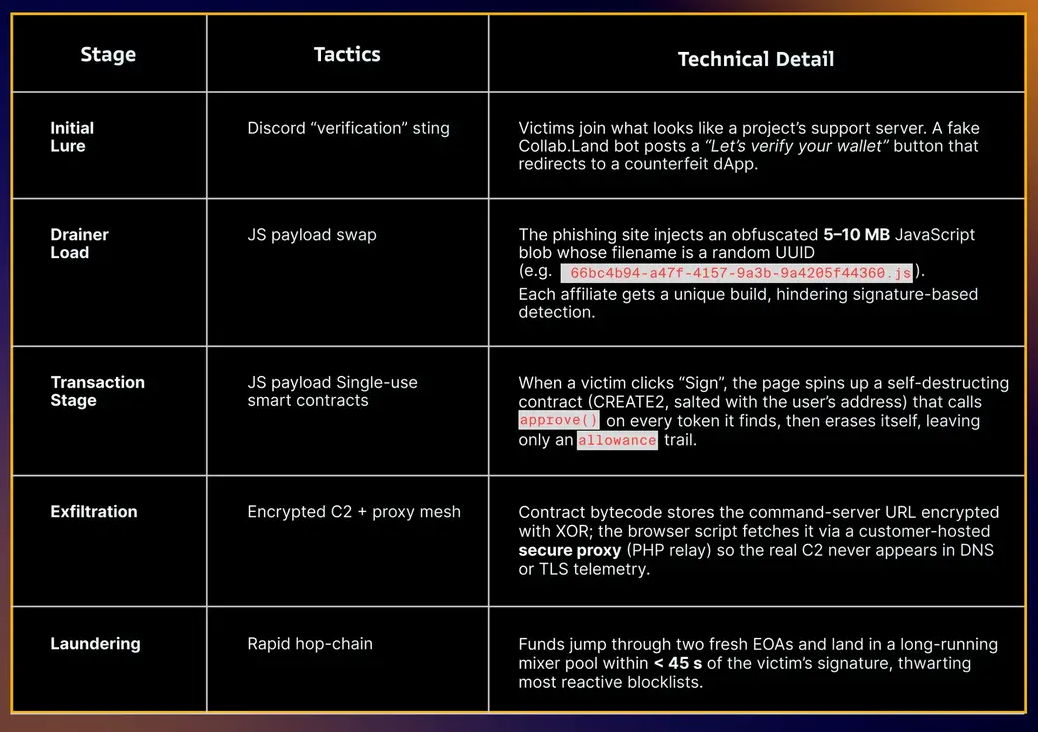
Sesuai dugaan, infrastruktur yang digunakan dalam penipuan ini diperkuat terhadap deteksi dan analisis. Para peneliti mencatat bahwa infrastruktur C2 diobfuskasi atau disembunyikan di balik layanan proxy yang dioperasikan oleh pelanggan, sementara alamat penarikan (cashout) diganti secara berkala agar tetap selangkah lebih maju dari pembaruan daftar blokir. Smart contract sekali pakai juga digunakan untuk mendistribusikan dana dan menghindari pemantauan, dengan satu kampanye teramati meniru proyek Collab.Land yang sah selama proses verifikasi.
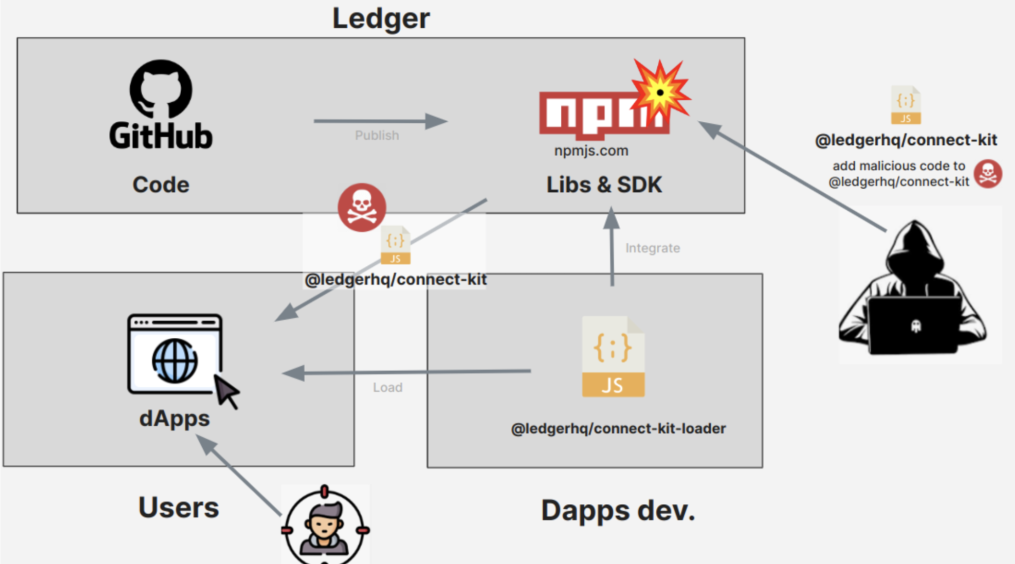
Kampanye Ledger Connect Kit adalah contoh sempurna tentang bagaimana phishing drainer dapat memengaruhi pengguna yang jujur. Dalam salah satu insiden, seorang karyawan Ledger tertipu untuk mengesahkan kontrak Ledger Connect Kit, yang kemudian mendistribusikan kode drainer ke aplikasi-aplikasi yang terpengaruh. Laporan insiden Ledger mengonfirmasi keberadaan malware Angel Drainer di dalam kit yang terdampak, yang menggunakan skema bagi hasil 85/15 antara pengeksploitasi dan layanan drainer. Dengan dana lebih dari $600.000 yang terpengaruh, perusahaan mengumumkan langkah mereka untuk meninggalkan blind signing menuju praktik yang lebih transparan.
Ini adalah salah satu contoh paling relevan mengenai bagaimana pengguna dapat terpengaruh oleh phishing: dalam kasus ini, operator drainer tidak perlu mengandalkan domain palsu atau menampilkan pesan yang menipu. Korban berinteraksi dengan antarmuka Web3 yang sah tetapi menandatangani transaksi tanpa izin selama periode ketika dompet mereka sedang sibuk dengan operasi lain. Pengguna cenderung tidak meninjau setiap tanda tangan seperti halnya mereka meninjau interaksi kontrak, dan penipu hanya membutuhkan satu momen kelengahan untuk menguras sejumlah besar dana dari alamat korban.
Kerugian on-chain terbesar yang diakibatkan oleh drainer pada tahun 2024 memberikan konteks tambahan untuk tantangan yang dihadapi oleh pengguna yang berinteraksi dengan aplikasi DeFi. Dalam salah satu insiden, pemilik brankas DeFi Saver dan Maker menandatangani transaksi penipuan yang mentransfer kendali kontrak DSProxy mereka ke alamat phishing, yang kemudian mencoba mencuri posisi tersebut dan mencetak DAI. Peneliti Scam Sniffer dan SlowMist mengaitkan serangan tersebut dengan ekosistem drainer Inferno. Sekali lagi, korban dari serangan ini kemungkinan besar tidak tertipu oleh situs web palsu, tetapi alamat tiruan tersebut berhasil meyakinkan pengguna bahwa transaksi itu sah, yang pada akhirnya mencuri aset mereka hanya dengan satu tanda tangan.
Tidak perlu membayangkan narasi dramatis seputar pengguna ini, karena catatan blockchain menceritakan kisah yang sama. Penyerang cukup mengubah alamat proxy untuk posisi DeFi dan mengalihkan dana korban ke alamat mereka sendiri. Rantai itu sendiri yang akan menjadi penilai apakah ini penipuan atau bukan, tetapi pengguna tidak akan memiliki kesempatan mudah untuk membatalkan transaksi ini. Ini adalah harga yang harus dibayar oleh siapa saja yang ingin terlibat dalam DeFi tanpa menerima risiko dari ranah tersebut.
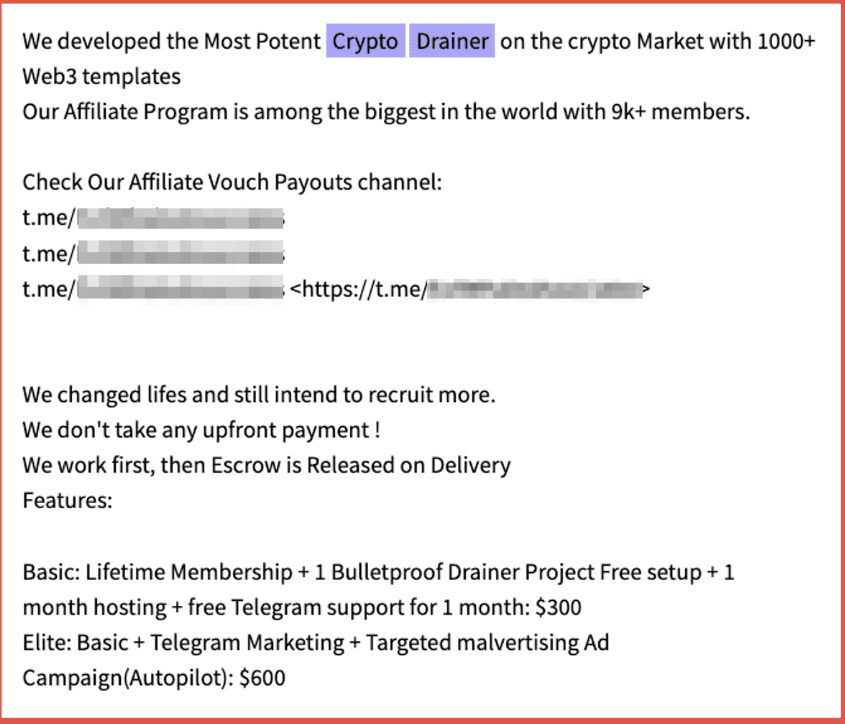
Data kerugian on-chain memainkan peran penting dalam memahami skala masalah dan memprioritaskan langkah-langkah respons, tetapi penting juga untuk mempertimbangkan infrastruktur yang memungkinkan serangan ini terjadi. Penelitian akademis dan industri terhadap ranah Drainer-as-a-Service telah mengungkapkan banyak karakteristik bersama di antara wallet sweeper yang dikenal, termasuk yang memanfaatkan persetujuan tipe permit. Secara khusus, para peneliti mengidentifikasi ribuan domain phishing yang menggunakan kit serupa untuk mengumpulkan dana pengguna sebelum mendistribusikannya ke dompet yang dikenal. Pola serupa diamati pada tingkat smart contract, dengan banyak layanan drainer yang menggunakan kode atau infrastruktur bersama. Ketika tim Tether dan TRON berkolaborasi dengan Chainalysis untuk melakukan Operasi Spincaster, mereka berhasil mengungkap lebih dari 7.000 petunjuk yang pada akhirnya membantu membekukan aset terlarang, dengan beberapa bursa dan pengguna berhasil memulihkan dana yang signifikan. Salah satu keberhasilan yang dilaporkan adalah intervensi tepat waktu yang mencegah kerugian enam digit dengan meminta pengguna untuk segera mencabut persetujuan palsu tersebut. Contoh iklan untuk layanan semacam itu di beberapa situs web mencurigakan seperti biasa (hampir pasti penipuan tersendiri):
Ini adalah kesimpulan yang tepat untuk diskusi tentang wallet drainer, sebuah industri yang menunjukkan etos terdesentralisasi Web3 dalam segala keindahan dan keburukannya. Saat Anda beroperasi di blockchain, Anda bertanggung jawab untuk mengamankan aset Anda, dan saat Anda kehilangan kendali atas dompet Anda, Anda diharapkan tahu persis apa yang harus dilakukan selanjutnya. Bukan salah ekosistem – yang hanya memfasilitasi interaksi antar pengguna – jika phishing menjadi begitu lazim atau tanda tangan sering dijadikan senjata oleh penipu. Namun, benar juga bahwa transaksi yang memerlukan izin jarang memberikan konteks yang jelas, dan pengguna diharapkan memiliki kecakapan teknis untuk memahami implikasi dari setiap pergerakan on-chain. Bahkan aspek paling mendasar dari keamanan akun, seperti pembaruan dompet secara rutin atau penyimpanan seed phrase pada perangkat keras, bersifat opsional bagi semua orang tetapi hanya realistis bagi segelintir orang. Etos yang sama berlaku untuk delegasi akun atau persetujuan permit: apa pun kasus penggunaannya, tanda tangan harus dianggap sebagai transaksi finansial, dengan konsekuensi yang harus dipertimbangkan secara matang oleh pengirim. Tidak ada tindakan tunggal yang dapat mencegah semua penipuan dan eksploitasi, tetapi antarmuka yang dirancang lebih baik memang mempersulit korban untuk terkejut dengan hasilnya.
Insentif, Regulasi, dan Klik Terakhir
Industri drainer tidak didorong oleh inovasi teknis melainkan oleh permintaan: pengembang berupaya memaksimalkan pendapatan berulang dari aktivitas penipuan dan afiliasi, sementara platform berusaha mendorong lalu lintas dan likuiditas ke ekosistem mereka. Khususnya, kampanye phishing termotivasi untuk mendapatkan korban baru dan mendorong mereka menyetor dana pada platform yang ditargetkan. Proyek mempromosikan layanan mereka sambil membatasi visibilitas moderator palsu dan domain phishing mereka, sementara pengguna terpikat dengan janji token, posisi whitelist, akses awal ke produk, dan hadiah lainnya. FOMO adalah konsep paling berbahaya dalam dunia kripto, dan ini sangat memengaruhi perilaku penipu, yang tahu bahwa cara terbaik untuk mengambil keuntungan dari kenaikan aset adalah dengan meyakinkan orang-orang bahwa mereka telah melewatkan kesempatan tersebut. Pencopet, skimmer ATM, dan penipu tradisional lainnya beroperasi dengan prinsip yang sama: mereka menargetkan lokasi paling ramai dengan konsentrasi calon korban tertinggi.
Phishing berbasis persetujuan (approval-based phishing) menyerang jantung hak asuh mandiri dengan memisahkan persuasi dari eksekusi. Dalam perampokan bank tradisional, korban mungkin diyakinkan untuk mengirim uang ke rekening penipuan, tetapi mereka masih sadar bahwa dana tersebut keluar dari rekening mereka. Sementara itu, dalam penipuan drainer, korban dibujuk untuk memberikan izin pemindahan dana, yang merupakan konsep yang jauh lebih sulit dipahami secara filosofis. Dalam praktiknya, korban mungkin sama sekali tidak menyadari keadaan transaksi tersebut, terutama jika transaksi tersebut diprakarsai sebagai bagian dari airdrop atau domain phishing yang menyamar sebagai layanan yang sah. Pengguna dapat kehilangan token, NFT, kepemilikan proxy, atau akses akun hanya dengan satu klik tombol konfirmasi dompet, sementara drainer menerima bagian hasil mereka dengan kemudahan yang sama.
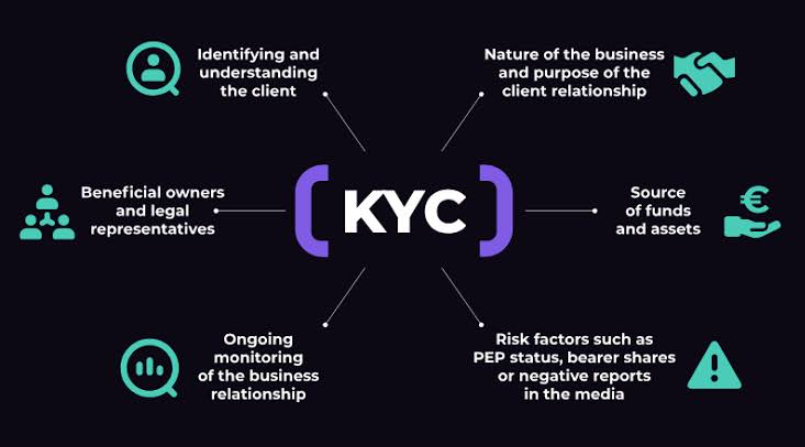
Regulasi dapat membantu dalam beberapa hal, tetapi jarang menghilangkan peluang eksploitasi. Prosedur Know Your Customer dapat menghambat kemampuan untuk menguras dana dari korban, terutama jika mereka menyimpan aset dalam jumlah besar di bursa, sementara penyitaan domain dan penutupan hosting dapat membatasi pilihan bagi calon penjahat.
Demikian pula, pemantauan on-chain dapat mengidentifikasi transaksi mencurigakan, memungkinkan bursa membekukan aset atau memberi tahu korban tentang upaya phishing. Di ranah stablecoin, penerbitan token baru dapat dibatasi ketika akun penerima telah diidentifikasi sebagai penipuan atau disusupi, sehingga mengurangi kemampuan untuk memindahkan nilai antar platform. Keterlibatan regulator dan penyelidik swasta, seperti dalam gugatan penyitaan perdata USDT senilai $225 juta oleh DOJ baru-baru ini, dapat memberikan tekanan tambahan pada pelaku kejahatan, mencegah mereka membelanjakan keuntungan yang diperoleh secara tidak sah atau mengancam tindakan hukum lebih lanjut. Dalam praktiknya, pemblokiran stablecoin, analisis rantai, penurunan layanan bursa, dan tindakan pembekuan aset dapat sangat mengurangi daya tarik kampanye drainer, tetapi tindakan tersebut jarang menghilangkan peluang terjadinya penipuan.
Tindakan keras regulasi akan mendorong drainer dan afiliasi mereka untuk mengadopsi metode, alat, dan yurisdiksi baru demi melanjutkan aktivitas mereka. Secara khusus, domain yang terkait dengan layanan phishing sering diganti, dengan operator menggunakan beberapa frontend untuk menghindari deteksi. Hal yang sama berlaku untuk infrastruktur teknis yang digunakan oleh drainer, dengan server komando yang dihosting di yurisdiksi dengan undang-undang privasi digital yang longgar dan minim mekanisme pengawasan. Bahkan ketika situs web drainer dinonaktifkan atau digabungkan ke dalam ekosistem penipuan yang lebih besar, para operator kemungkinan akan menemukan cara alternatif untuk mengumpulkan dana pengguna dan mendistribusikannya ke dompet mereka. Dalam banyak hal, upaya penegakan hukum hanya berfungsi untuk meningkatkan biaya keseluruhan dari suatu penipuan, tanpa mengganggu secara mendasar ekonomi inti dari operasi tersebut. Selama ada pengguna yang bersedia menginvestasikan waktu dan uang ke dalam proyek kripto, akan selalu ada individu yang berusaha memanfaatkan antusiasme mereka, baik dengan mengeksploitasi dompet mereka secara langsung atau memanipulasi mereka melalui domain phishing dan akun media sosial palsu.
Reformasi UX dompet mungkin merupakan bentuk regulasi yang paling bermakna, karena mendorong pengguna untuk beroperasi secara aman sembari tetap menikmati manfaat dari hak asuh mandiri. Secara khusus, dompet yang bertanggung jawab harus mengomunikasikan dengan jelas kepada pengguna bahwa sebuah tanda tangan memberikan izin penuh kepada penerima untuk membelanjakan sejumlah USDT yang ditentukan, semua token dalam koleksi NFT tertentu, atau mengubah alamat proxy. Dompet harus menyadarkan mereka bahwa delegasi akun dapat memberikan wewenang tanpa batas ke kontrak lain, mungkin di blockchain yang berbeda, dan bahwa persetujuan bertipe permit dapat berlangsung tanpa batas waktu atau menggunakan EIP-7702 untuk memperluas izin ini di masa mendatang. Idealnya, dompet harus menyoroti nilai, standar token, jumlah, alamat tujuan, tanggal kedaluwarsa, dan rantai untuk setiap tanda tangan, sehingga memungkinkan pengguna meninjau implikasi dari transaksi tersebut.
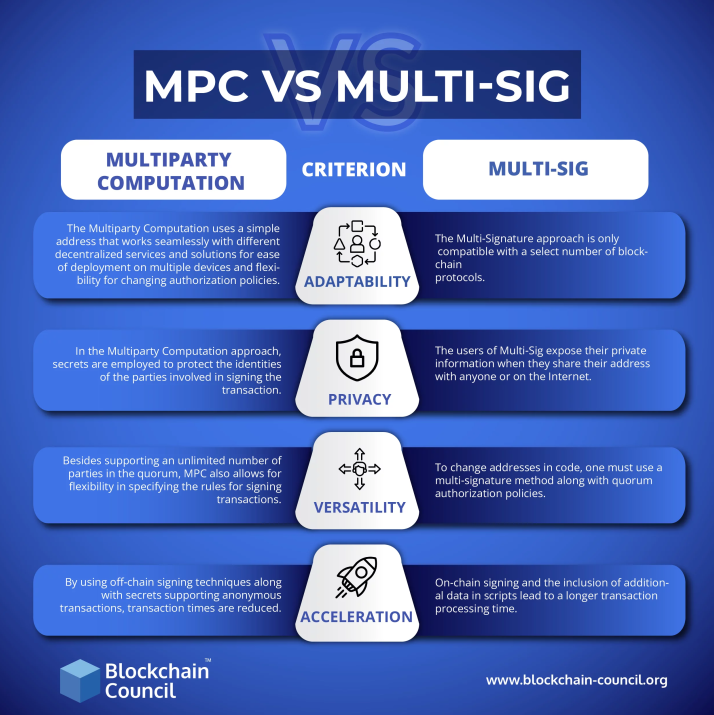
Lebih jauh lagi, dompet harus membantu pengguna mengontekstualisasikan transaksi dan mengenali saat ada sesuatu yang tidak beres. Jika alamat kontrak tidak asing bagi pengguna, mereka harus bertanya pada diri sendiri apakah mereka memang berniat untuk berinteraksi dengannya. Jika jumlah yang ditandatangani tidak konsisten dengan transaksi sebelumnya, pengguna harus memeriksa ulang detailnya. Jika permintaan muncul di luar konteks atau antarmuka dompet terlihat berbeda dari biasanya, pengguna harus ekstra hati-hati. Orang-orang yang terlibat dalam aktivitas keuangan yang lebih kompleks menggunakan dompet kripto mereka, termasuk staking, perdagangan NFT, dan interaksi DeFi, adalah pihak yang harus memberikan perhatian khusus pada nuansa ini. Sebagai aturan umum, dompet mereka harus diamankan dengan perangkat keras, fitur multisignature, dan alat kelas institusional lainnya, dan mereka harus menyiapkan metode penandatanganan alternatif yang siap digunakan bila diperlukan.
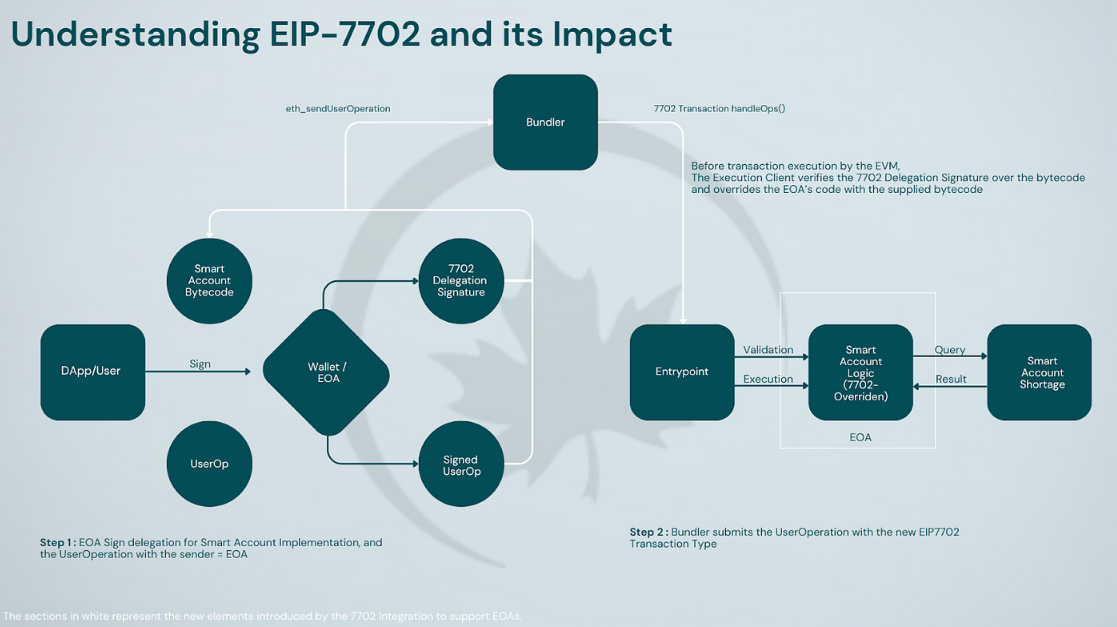
Pengguna tidak perlu menjadi pahlawan dalam perang melawan penipu. Hal terbaik yang dapat mereka lakukan adalah beroperasi dengan aman, dengan asumsi bahwa setiap interaksi yang memerlukan tanda tangan berpotensi merupakan penipuan. Mereka harus memperlakukan permintaan "verifikasi dompet" dan klaim airdrop dengan curiga serta mempertimbangkan setiap izin dompet secara cermat. Secara khusus, permintaan untuk seed phrase harus selalu ditolak, karena itu merupakan upaya langsung untuk mencuri aset pengguna. Kehati-hatian yang sama harus diterapkan pada permintaan pembaruan akun EIP-7702, karena hal tersebut dapat digunakan untuk membobol dompet dalam hitungan detik.
Keamanan kripto menyerupai film perampokan bank dalam banyak hal, dengan pengguna digambarkan sebagai protagonis rentan yang mudah tertipu oleh penjahat. Ini bukan cerminan realitas yang akurat, karena dompet self-custody pada dasarnya adalah padanan digital dari uang tunai – mereka hanya seaman tanggung jawab pemiliknya dalam menyimpannya. Bank konvensional dan lembaga keuangan sering menjadi korban penipuan, tetapi hal itu jarang terjadi karena rata-rata pengguna buta finansial atau tidak siap melindungi aset mereka. Sebaliknya, bank merupakan target yang menarik justru karena mereka menyimpan sejumlah besar uang, dan bahkan kesalahan yang tampaknya tidak signifikan dari pihak karyawan dapat menyebabkan perampokan. Dengan cara yang sama, setiap tanda tangan di dompet kripto harus ditinjau dengan cermat, karena itu bisa menjadi penentu antara transaksi rutin dan hilangnya dana secara ireversibel.
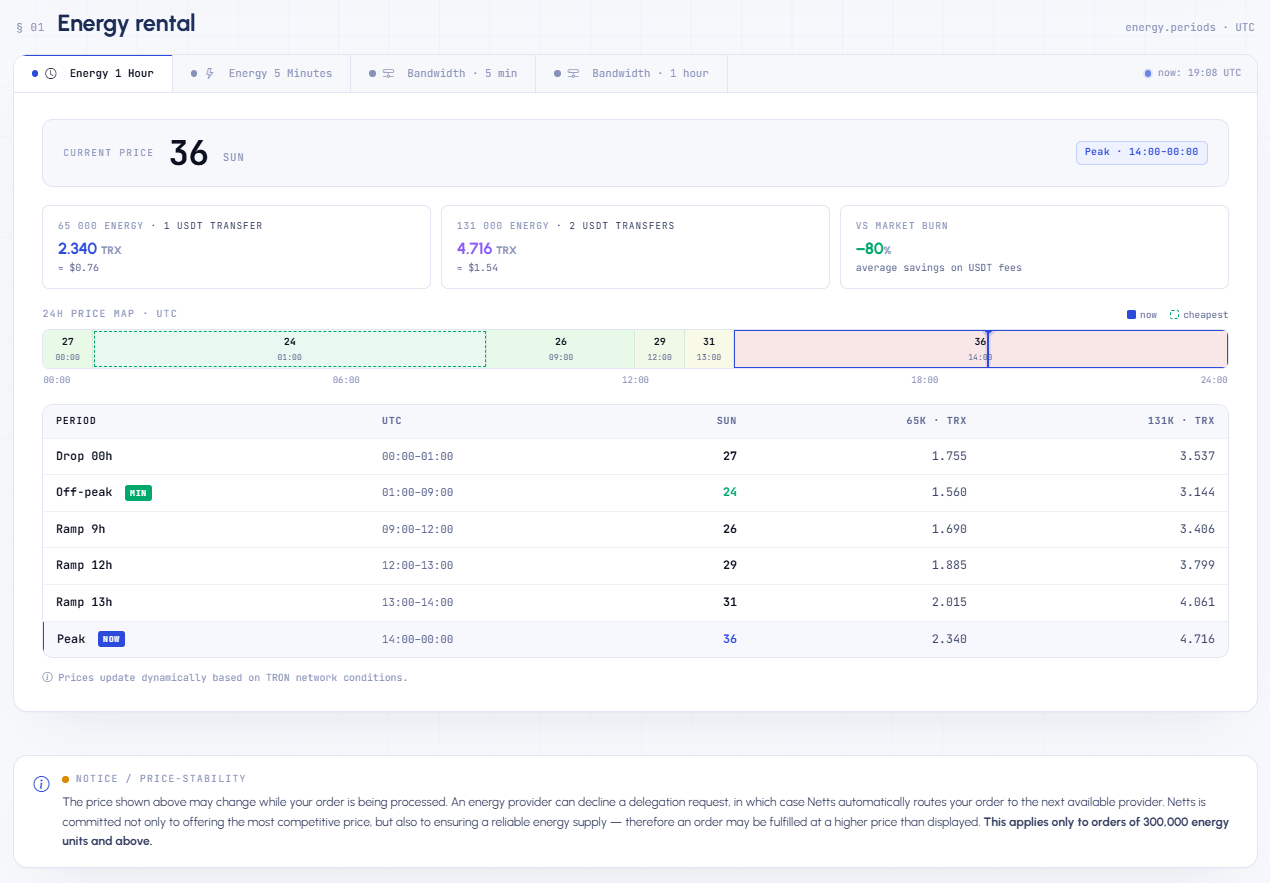
Ada juga sisi keamanan biasa yang dihadapi pengguna, yang ditemukan dalam detail operasi sebenarnya, bukan pada peristiwa di berita utama. Pengguna cerdas yang mempertimbangkan transaksi TRON menggunakan Tether akan memikirkan biayanya sama besarnya dengan memikirkan attack surface; jika Anda tidak sedang berniat mengeklik tombol "claim button" mistis, melainkan memikirkan transfer uang sungguhan, Netts Pricing adalah salah satu layanan biasa yang melayani tujuan pasti ini. Layanan ini memungkinkan Anda memperkirakan biaya sewa Energy di TRON, dengan tarif yang dihimpun dari berbagai penyedia, melihat penawaran yang bergantung pada waktu, termasuk jendela Energy 1 jam, 5 menit, biaya terkait, dan memiliki alternatif jika salah satu penyedia menolak pesanan Anda. Pada saat tangkapan data diambil, 65 ribu Energy untuk satu transfer USDT di spot ramp berbiaya sekitar 1,690 TRX, dengan opsi jam tidak sibuk yang lebih murah tersedia; ini adalah jenis detail yang akan diteliti oleh pengguna jujur sebelum benar-benar mencoba melakukan aksi penipuan "claim now".