مستنزفو المحافظ: نقرة موافقة واحدة ويختفي كل شيء
يحول مستنزفو المحافظ الموافقات الروتينية إلى سرقة للأصول عبر أدوات التصيد، والتصاريح، والتفويض، وضعف تجربة المستخدم في المحافظ.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
هناك كوميديا بشرية للغاية تدور حول مستنزفي المحافظ (wallet drainers)، وهي ليست كوميديا من المبالغات لأنه لا أحد يضحك. لقد علّمت سنوات من مواعظ الصناعة المستخدمين تحمل تحذيرات المتصفح، وتحذيرات المحفظة، وتحذيرات التطبيقات اللامركزية (dApps)، وتأكيدات الموافقة على الرموز (token approvals)، والتوقيعات العمياء – وهي الضريبة المدفوعة للمشاركة في Web3. كان من المفترض أن تجعل ميزة التفويض التي لاقت استحسانًا كبيرًا في Ethereum حياة الجميع أسهل، حتى تبين أن معظم عقود التفويض على الشبكة الرئيسية لم تكن عقود تجريد الحسابات (account abstraction) على الإطلاق، بل كانت أدوات لكنس المحافظ وتفريغها. علّم مدربو المسرح الأمني جمهورهم أنه لا يمكن المطالبة بأي إنزال جوي مجاني للعملات الرقمية بدون توقيع غير مقيد (permissionless signature) على السلسلة، في حين روّج بائعو أدوات سرقة المحافظ الجاهزة لدعمهم على مدار الساعة كخدمة فائقة ومميزة لمجرمي العملات الرقمية.
هناك دائمًا مقياس واحد يقضي على التفاؤل الوهمي على المدى الطويل، وقد أظهر تقرير Scam Sniffer هذا العام ذلك بوصول خسائر مستنزفي المحافظ إلى ما يقرب من 500 مليون. بلغ عدد العناوين التي شنت مثل هذه الهجمات في عام 2024 نحو 2024 – 332 ألفًا. وتُظهر أرقام العام التالي نمطًا واضحًا، حيث انخفضت أضرار التصيد الاحتيالي المبلغ عنها للمستنزفين بأكثر من ثمانين بالمائة على أساس سنوي إلى 83.85 مليون مع نسبة شبه متطابقة في انخفاض عدد الحسابات المتضررة.
ارتفعت الخسائر بشكل صاروخي مرة أخرى عندما ازداد حجم تداولات عملات الميم وما يرتبط بها من معاملات ETH، ولكن حدث نفس الاعتدال عندما جاءت الموجة التالية من عمليات الاحتيال. يوضح متوسط الخسارة الأصغر لكل ضحية، والذي لا يزال كبيرًا نسبيًا بأكثر من 790 USD، مدى استعداد الصناعة للتربح من صغار الفاعلين في قاع الهرم.
هذا هو الواقع الذي لا يريد أي مروج للتسويق الأمني الاعتراف به: المسرح الأمني للنظام البيئي وصناعة البنية التحتية للسوق السوداء وجهان لعملة واحدة. تدرج بعض السير الذاتية على LinkedIn سنوات من الخبرة في الحفظ الآمن، ومحاكاة المعاملات، واكتشاف التصيد الاحتيالي، بينما يذكر آخرون تطوير أدوات الاستنزاف، وحضور معسكرات تدريب المحتالين، والعمل كمشرفين على Discord. يمكن للمطلعين على بواطن الصناعة تحديث سيرهم الذاتية بشكل معقول كل ستة أشهر لعرض خبراتهم في تصاريح التصيد غير المقيدة بموجب EIP-7702 ومهارات الاحتيال في الإنزال الجوي المراوغة لـ Chainalysis جنبًا إلى جنب مع خبراتهم السابقة في التدقيق وأمن العقود الذكية إذا انتقلوا من مروج لأمان العملات الرقمية إلى رائد أعمال في الويب المظلم. هذه هي مجموعة المواهب حيث يعرف الجميع بعضهم البعض، ولكل مزارع تصيد احتيالي موظف في منصة تداول من المستوى الأول (Tier-1) يمكنه تسليمه بضع مئات الآلاف من الـ USD بعملة Ethereum لبدء العمل في هذا المجال.
نادرًا ما يقع المستخدمون ضحايا لعمليات الاحتيال بسبب الغباء، بل لأن نافذة التأكيد المطلوبة بدت ودية للغاية. لا تزعجك المحافظ بتفاصيل المعاملة؛ بدلاً من ذلك، تذكرك بالاشتراك في نشرتها الإخبارية بينما تقوم، في الخلفية، بفصل البروكسيات، أو نقل الـ NFTs، أو تفويض حقوق التنفيذ، أو الموافقة على الإنفاق غير المحدود. بشرت ثقافة العملات الرقمية بالحرية الرقمية والحفظ الذاتي باعتبارهما السيادة القصوى ما لم يكن المستخدم نفسه محتالاً، لكن البروتوكولات غير المقيدة تعاقب الآن حاملي رموزها الأصلية بطوفان من الموافقات غير المقيدة وعمليات تنفيذ العقود الذكية غير المقيدة في كل مرة يطلق فيها أحد مشاريعهم المفضلة رمز حوكمة أو مجموعة NFT.
سيخبرك صديقك المبتدئ، انطلاقًا من حماسه الناشئ لـ Web3، أن "بنكه"، وهو تطبيق الهاتف المحمول ذو الشعار الأحمر، لم يُخترق أبدًا، في حين أن تجربتك مع EIP-4844 يظللها للأبد فقدان خمسمائة وخمسين ألف DAI في هجوم القرض السريع (flash loan). وهم محقون في افتراضهم أن عقيدة الحفظ الذاتي غير المقيد ليست تدبيرًا أمنيًا كافيًا لمستخدم Web3 العادي الذي يتفاعل مع العقود الذكية العادية غير المقيدة، وهي الأنواع التي تُسرب الرموز بانتظام أو تحتوي على ثغرات يوم الصفر (zero-day exploits) في كود الواجهة الأمامية. إن نفس تفويض التصريح EIP-7702 الذي يعد سببًا لنصف عمليات الاحتيال في عام 2024 يمكنه، إذا تم تنفيذه بشكل صحيح، أن يسمح للمستخدم بتجميع عدة معاملات مع موافقات لنفس السلسلة بجزء ضئيل من تكلفة الغاز لكل حساب. كما أن آلية TRON Energy نفسها التي تجعلك تفكر مرتين قبل إرسال عشرة USDT يمكنها، إذا نُفذت بشكل صحيح، أن تتيح للشركات معالجة مئات من هذه المعاملات بسعر معاملة واحدة.
الأدوات والتصاريح والتفويض
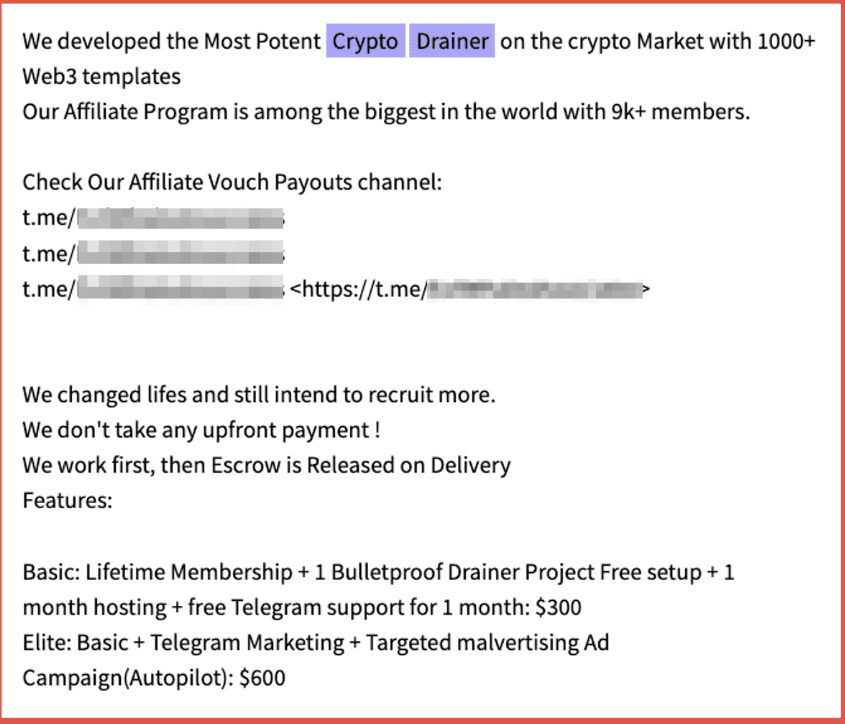
من الأفضل فهم سوق أدوات الاستنزاف كصناعة برمجيات، حيث يقتصر العملاء المحتملون على مجرمين معروفين. تُعد Inferno وPink Drainer وAngel وVenom وMonkey وMS Drainer وAce والعديد من العائلات الأخرى هي المزودين، وتتكون خدماتهم من مواقع التصيد الاحتيالي، ونصوص الكشف عن المحافظ، وفحص الأصول، والعقود الذكية، ولوحات التحكم، والتحليلات، وأنظمة الإحالة، والمدفوعات للمشغلين. في المنتجات الأكثر تطورًا، يتلقى العميل خيارًا للمطالبة بجزء من العائدات مباشرة من عنوان الضحية، وتتراوح عادةً بين 15% و30%. وجد الباحثون الذين يحللون مجال الاستنزاف كخدمة (Drainer-as-a-Service) على Ethereum آلاف الحسابات التي تستفيد من اقتصاد السرقة عبر عقود معروفة، وكانت Angel وInferno وPink هي الأكثر بروزًا.
يخلق هذا هيكل حوافز خاص لصناعة الاستنزاف؛ هيكل نادرًا ما يضع سبل العيش بأكملها في خطر. قد يكون شخص واحد مسؤولاً عن إنشاء موقع التصيد الاحتيالي وصيانته، بينما قد يتعامل شخص آخر مع عمليات الواجهة الخلفية أو يُكلف بالعثور على ضحايا جدد. إذا تمكن المهاجم من تضمين رابط احتيالي في منشور لأحد المشاريع على وسائل التواصل الاجتماعي أو الوصول إلى الميزانية الإعلانية للشركة، فإن الباقي بسيط نسبيًا: تتولى مجموعات أدوات استنزاف المحافظ معظم العمليات، بما في ذلك عرض صفحة التصيد الاحتيالي، وفحص أصول المستخدم، وجمع العائدات. يمكن مراقبة عدد الضحايا ومعدل التحويل، ويمكن للمهاجم الماهر تحليل أداء الحملة بالتفصيل، محاولاً تحديد الرسالة والقناة والمحتوى والتوقيت الأكثر فعالية. مكتب الدعم للمجرمين ليس مجرد خيار أو تذكرة بل شخص حقيقي يساعد الفاعلين الآخرين في النظام البيئي على تعظيم أرباحهم من أداة الاستنزاف.
تُعد الموافقات القائمة على التصاريح (Permit-type approvals) واحدة من أكثر العروض إثارة للإعجاب لقدرة طبقة البنية التحتية على تمكين المحتالين مع توفير القيمة أيضًا للمشاركين النزهاء. الموافقة العادية على الرمز هي إذن غير مقيد للإنفاق يسمح بسحب مبلغ معين من الأموال من عنوان المالك، في حين أن توقيع التصريح (permit signature) هو رسالة موقعة تؤدي نفس الوظيفة ولكن يتم إرسالها مباشرة إلى العقد عند المطالبة بالمكافأة. من الناحية العملية، يُلغي الأخير الحاجة إلى معاملة إضافية على السلسلة، وبالتالي فهو مفيد في السيناريوهات الحساسة لتكلفة الغاز. يمكن إساءة استخدام نفس التصميم للتحايل على الفحوصات الأمنية في نطاق تصيد احتيالي عن طريق استبدال المعاملة العادية برسالة موقعة تبدو غير ضارة.
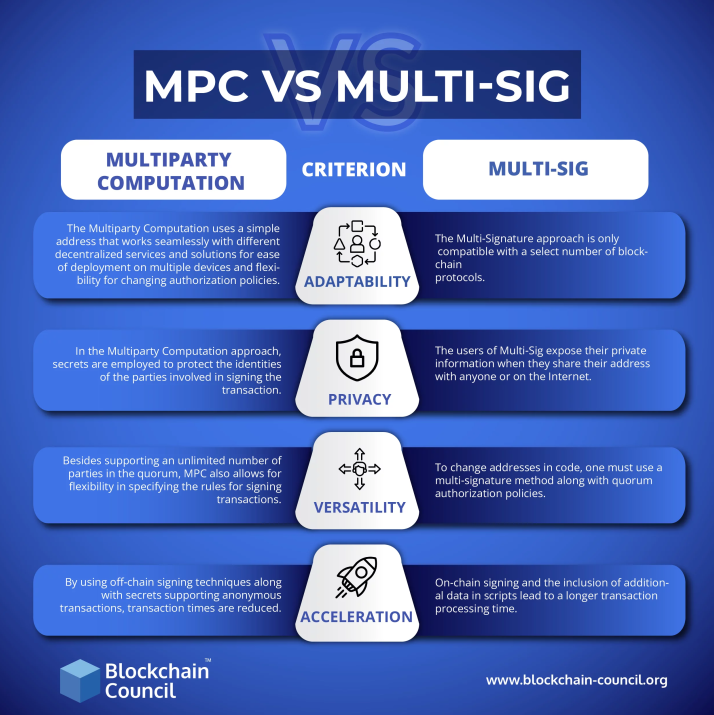
يُعد Permit2 تطورًا مثيرًا للاهتمام لأنه يُمكّن المستخدمين من إجراء عمليات أكثر تعقيدًا بمرونة أكبر، بما في ذلك إنفاق الرموز كما يفعل المالك، وتفويض التنفيذ، وتوجيه المعاملات عبر حسابات موثوقة ولكن غير مؤكدة. المستخدمون الذين سمحوا بمثل هذه الإجراءات لعقد موثوق يمكن أن يقعوا ضحايا عندما ينتحل المستنزف صفته عبر توقيع تصريح.
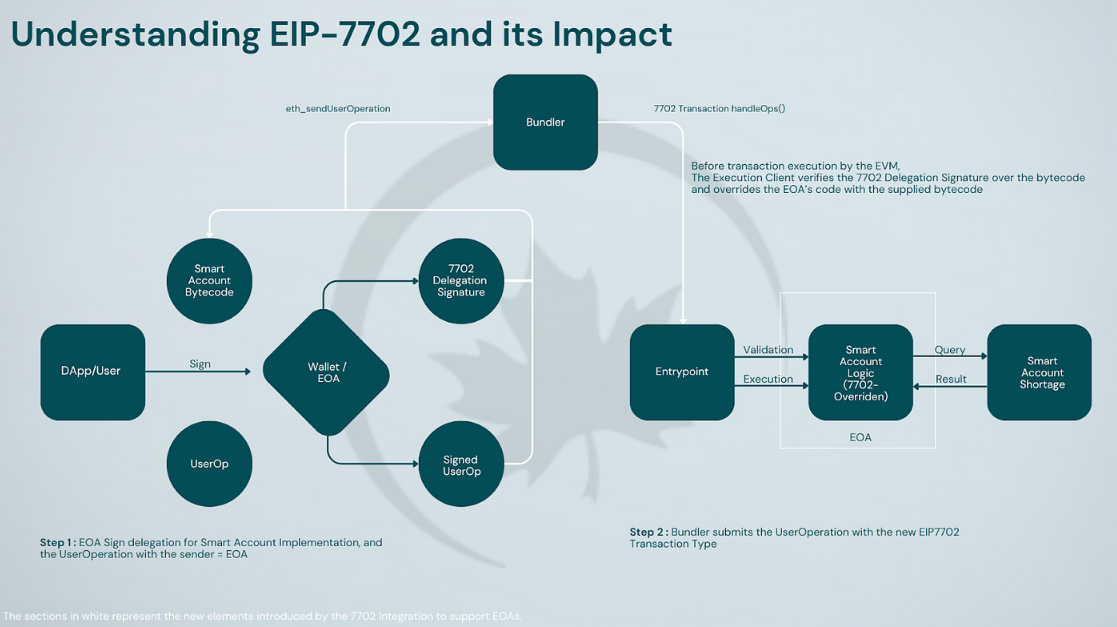
يعد تفويض الحساب وفق EIP-7702 ميزة قوية أثبتت بالفعل قدرتها على إلحاق الضرر عندما تكون في أيدي العابثين. المعيار المقترح مفيد بطرق عديدة، حيث يتيح لحسابات EOA الاستمتاع ببعض مزايا المحافظ الذكية دون تبني ملف المخاطر الخاص بها، لكن الهجمات التي يُتيحها ليست أقل خطورة. عندما يفوض المستخدم تنفيذ الحساب إلى عقد ما، فإنه يبدأ في توجيه جميع المعاملات من خلاله، مع تنفيذ تعليمات برمجية عشوائية في هذه العملية. وعلى غرار المستنزفات القائمة على التصاريح، يمكن للمهاجمين استخدام EIP-7702 لإعادة توجيه أموال الضحية بأقل قدر من العقبات، وتهريب العائدات عبر مفوض الحساب.
إن اختراق الحساب عبر 7702 بواسطة مستنزف هو في الواقع حرق للحساب عبر 7702، مع خيارات قليلة للإنقاذ تتجاوز النقل الفوري للأصول إلى عنوان جديد. يجب على المستخدم التعامل مع الحساب المتأثر على أنه مخترق، مع إلغاء جميع الأذونات وتحويل الأرصدة إلى أقصى حد ممكن، والانتقال إلى عبارة استرداد جديدة، وجهاز جديد، ومجموعة جديدة من السلاسل المسموح بها. هذه حقائق غير مريحة، لكن البديل، وهو الحلقة اللانهائية من التنقل بين السلاسل على أمل استرداد الأموال، أسوأ بكثير. لا ينبغي أن يضطر المستخدم العادي إلى خوض غمار الديون التقنية لترحيل الحساب بعد الاستغلال. ولا ينبغي أن يضطر إلى التفكير في الآثار الأمنية لترقيات محفظته. في الأساس، لا ينبغي أن يُطلب من الناس أن يكونوا خبراء في التشفير، وهذا هو السبب في أنهم يعهدون بأصولهم إلى عقود التوقيع المتعدد، والأجهزة المادية، والحلول المتخصصة الأخرى. عندما يتعلق الأمر بتفويض الحساب وEIP-7702، يجب تطبيق نفس المبادئ: يجب اعتبار الموافقة على تفويض التنفيذ لعقد آخر بمثابة معاملة تزيد بشكل دائم من مساحة الهجوم الخاصة بك.
أسبقية Ethereum والبنية التحتية لـ TRON
تحتفظ Ethereum بهيمنتها في مجال استنزاف المحافظ ذات القيمة العالية بسبب تركيز الأصول ومراكز التمويل اللامركزي (DeFi) والـ NFTs والأذونات في نظامها البيئي. لا يعد التتبع على السلسلة من Scam Sniffer سوى مثال واحد على تركيز مجتمع الأمان على Ethereum، حيث تشير معظم تقارير الصناعة إلى وجود عدد أكبر من العناوين المتأثرة أو خسائر أكبر للسلسلة خلال مواسم الذروة. في الوقت نفسه، تتمتع البنية التحتية للعملات المستقرة في TRON بموقع أفضل لتسهيل المدفوعات اليومية، وإيداعات المنصات، ومشتريات OTC، والتحويلات المالية اليومية. يمكن للمستخدمين الذين يسعون لتقليل التكاليف، بما في ذلك تكاليف الغاز على Ethereum أو Energy وBandwidth على TRON، استخدام العملات المستقرة على السلسلة كوسيط، مستفيدين من الإيداعات البرمجية الكبيرة. وهذا يجعل جميع الأطراف – المستخدمين الشرفاء والمجرمين والشركات المشروعة – تعتمد على نظام TRON Energy، بمعدلات استهلاكه المتوقعة لكل معاملة.
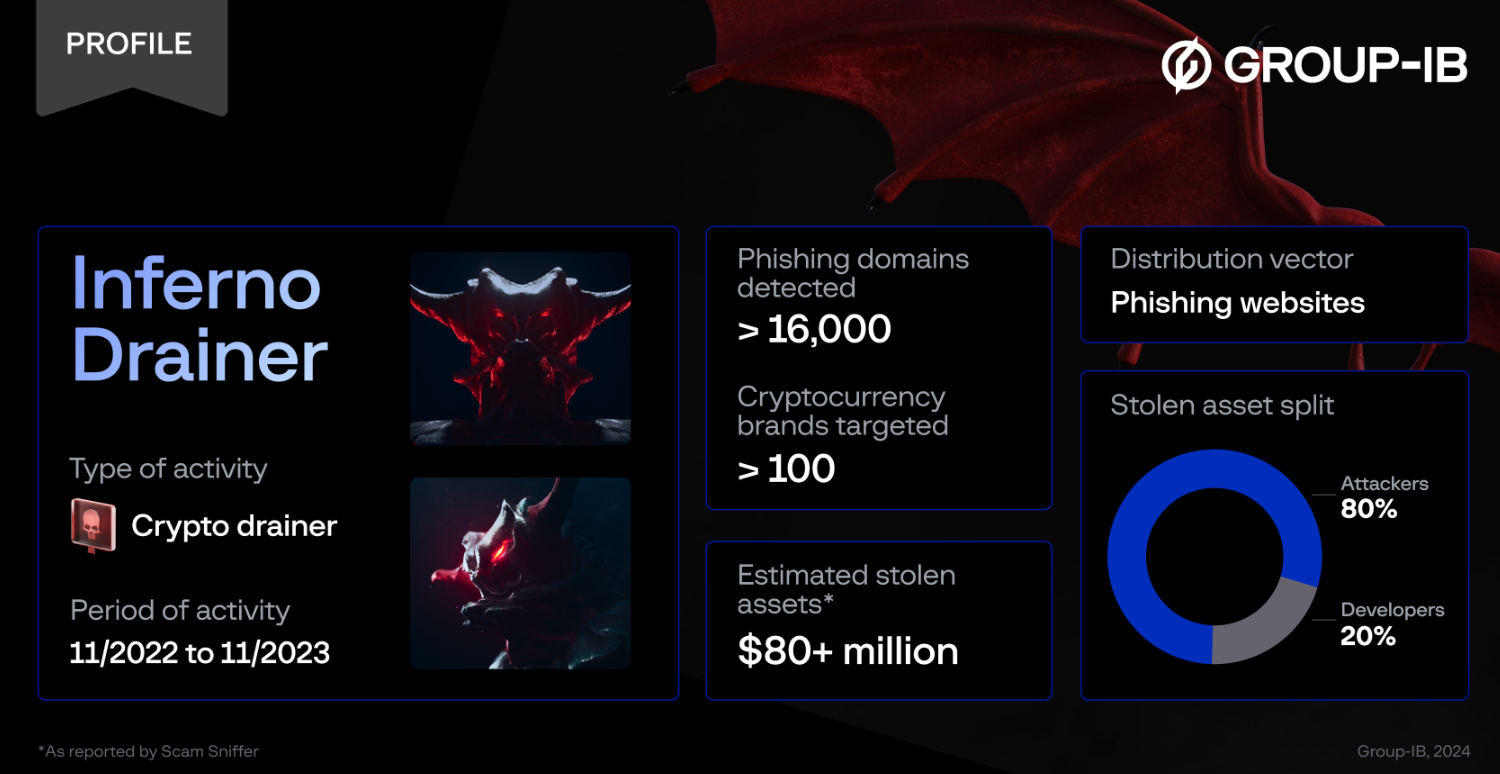
تُعد Inferno Drainer أبرز مثال على نموذج أعمال الاستنزاف كخدمة، حيث يقع العديد من المستخدمين ضحايا لخدمات التصيد الخاصة بها عبر سلاسل متعددة. نسبت Group-IB العملية إلى مجموعة احتيال معروفة متعددة السلاسل نشرت آلاف النطاقات الاحتيالية في هذه العملية. يوثق تقرير Scam Sniffer خسائر تزيد عن 80 مليون دولار عبر الموجة الأولى من عمليات الاحتيال المرتبطة بـ Inferno، مع إعلان الشركة إغلاقها في أواخر عام 2023. كشفت Check Point Research لاحقًا عن العديد من الحملات الجارية التي تستخدم نفس البنية التحتية، والتي أعادت تسمية نفسها باسم Inferno Reloaded في أوائل عام 2024، مع تقنيات مراوغة محسّنة.
وفقًا لبحث Check Point، كان هناك أكثر من 30,000 محفظة عانت من خسائر في إحدى الحملات التي استمرت ستة أشهر، مع ما لا يقل عن 9 ملايين دولار من الأضرار المجمعة.
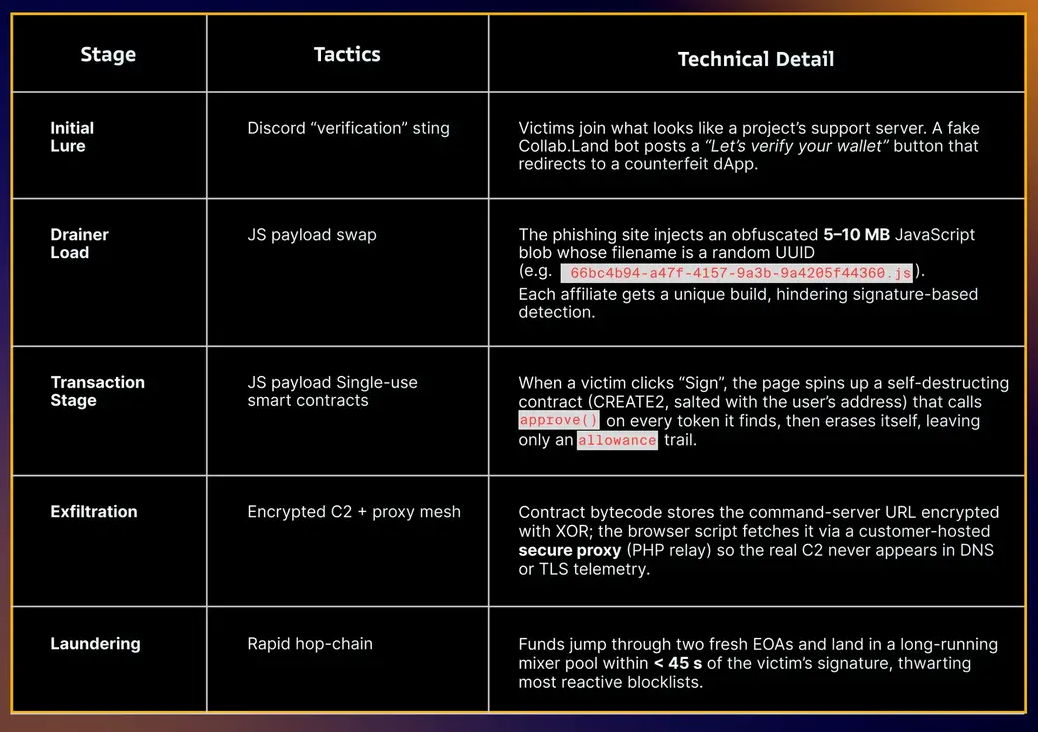
وكما هو متوقع، تم تحصين البنية التحتية المستخدمة في عملية الاحتيال ضد الكشف والتحليل. وأشار الباحثون إلى أن البنية التحتية للقيادة والتحكم (C2) كانت مبهمة أو مخفية خلف خدمات بروكسي يديرها العملاء، بينما تم تدوير عناوين سحب الأموال بانتظام للبقاء في صدارة تحديثات القوائم المحظورة. كما تم استخدام عقود ذكية لعملية احتيال واحدة لتوزيع الأموال وتفادي المراقبة، حيث لوحظت حملة واحدة تنتحل صفة مشروع Collab.Land الشرعي أثناء عملية التحقق.
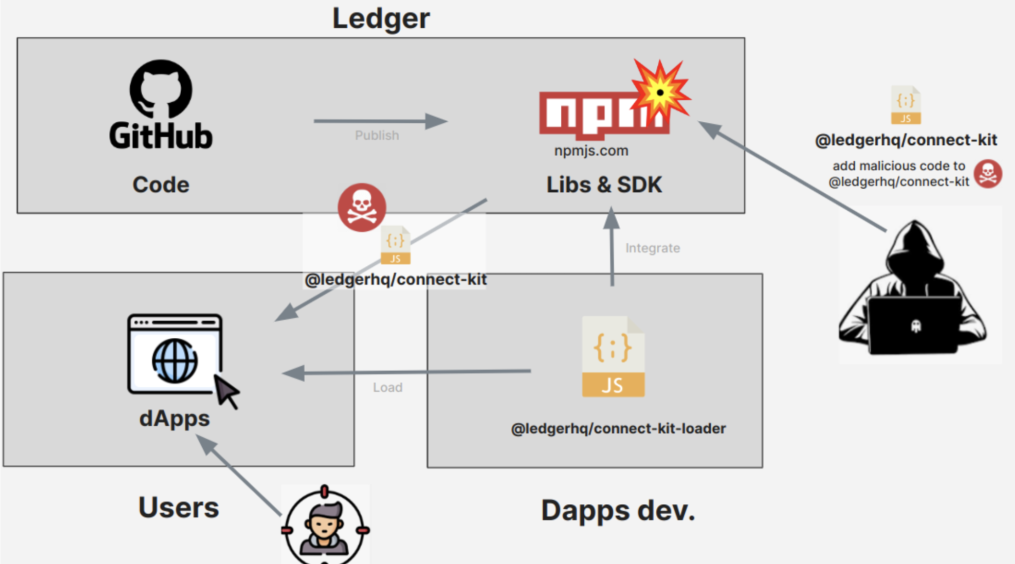
تُعد حملة Ledger Connect Kit نموذجًا مثاليًا للطرق التي يمكن أن يؤثر بها تصيد المستنزفين على المستخدمين الشرفاء. في إحدى الحوادث، تم خداع موظف في Ledger لتفويض عقود Ledger Connect Kit، والتي وزعت بعد ذلك كود المستنزف على التطبيقات المتأثرة. أكد تقرير حادثة Ledger وجود برمجية Angel Drainer الخبيثة في الأدوات المتأثرة، والتي استخدمت تقسيمًا بنسبة 85/15 بين المنفذ وخدمة المستنزف. ومع تأثر أكثر من 600,000 دولار من الأموال، أعلنت الشركة ابتعادها عن التوقيع الأعمى نحو ممارسات أكثر شفافية.
هذا أحد أكثر النماذج وضوحًا للطرق التي يمكن أن يتأثر بها المستخدمون بالتصيد الاحتيالي: في هذه الحالة، لم يكن مشغلو المستنزف بحاجة إلى الاعتماد على نطاقات مزيفة أو عرض رسائل خادعة. كان الضحية يتفاعل مع واجهة Web3 شرعية لكنه وقع على معاملة غير مصرح بها خلال فترة كانت فيها محفظته مشغولة بعمليات أخرى. من غير المرجح أن يراجع المستخدمون كل توقيع كما يفعلون مع تفاعل العقود، ولا يحتاج المحتال إلا إلى لحظة واحدة من الإهمال لسحب مبلغ كبير من عنوان الضحية.
توفر أكبر خسارة على السلسلة منسوبة إلى مستنزف في عام 2024 سياقًا إضافيًا للتحديات التي يواجهها المستخدمون الذين يتفاعلون مع تطبيقات التمويل اللامركزي (DeFi). في إحدى الحوادث، وقع مالك خزينة في DeFi Saver وMaker على معاملة احتيالية نقلت السيطرة على عقد DSProxy الخاص به إلى عنوان تصيد، والذي حاول بعد ذلك سرقة المركز وصك DAI. ربط باحثو Scam Sniffer وSlowMist الهجوم بنظام Inferno للاستنزاف. ومرة أخرى، من غير المرجح أن يكون ضحية هذا الهجوم قد تعرض للخداع بواسطة موقع ويب مزيف، ولكن العنوان المنتحل نجح في إقناع المستخدم بأن المعاملة شرعية، وسرق أصوله في النهاية بتوقيع واحد.
ليست هناك حاجة لتخيل رواية درامية حول هذا المستخدم، لأن سجلات البلوكشين تروي قصة مماثلة. قام المهاجم ببساطة بتغيير عنوان البروكسي لمركز DeFi وأعاد توجيه أموال الضحية إلى عنوانه الخاص. ستكون السلسلة نفسها هي الحكم فيما إذا كان هذا احتيالاً أم لا، لكن المستخدم لن يحظى بفرصة سهلة لعكس هذه المعاملة. هذا هو الثمن الذي يدفعه أي شخص يريد الانخراط في التمويل اللامركزي دون قبول مخاطر هذا المجال.
تلعب بيانات الخسائر على السلسلة دورًا حاسمًا في فهم حجم المشكلة وتحديد أولويات تدابير الاستجابة، ولكن من المفيد أيضًا النظر في البنية التحتية التي تجعل هذه الهجمات ممكنة. كشفت الأبحاث الأكاديمية وتلك التي تقودها الصناعة في مجال الاستنزاف كخدمة عن العديد من الخصائص المشتركة بين كانسي المحافظ المعروفين، بما في ذلك أولئك الذين يستخدمون موافقات من نوع التصاريح (permit). على وجه الخصوص، حدد الباحثون آلاف نطاقات التصيد التي استخدمت مجموعات أدوات مماثلة لجمع أموال المستخدمين قبل توزيعها على محافظ معروفة. ولوحظت أنماط مماثلة على مستوى العقود الذكية، حيث تستخدم العديد من خدمات المستنزفين أكوادًا أو بنية تحتية مشتركة. عندما تعاون فريقا Tether وTRON مع Chainalysis لإجراء عملية Spincaster، تمكنوا من الكشف عن أكثر من 7,000 خيط قاد في النهاية إلى تجميد أصول غير مشروعة، مع تمكن العديد من المنصات والمستخدمين من استرداد أموال كبيرة. كان أحد النجاحات المبلغ عنها تدخلاً في الوقت المناسب حال دون خسارة من ستة أرقام عن طريق حث المستخدم على إلغاء الموافقة الاحتيالية. مثال على إعلان لمثل هذه الخدمة على موقع مشبوه كالمعتاد (وهو شبه مؤكد عملية احتيال بحد ذاته):
هذه خاتمة مناسبة لمناقشة حول مستنزفي المحافظ، وهي صناعة تجسد الروح اللامركزية لـ Web3 بكل جمالها وقبحها. عندما تعمل على البلوكشين، فأنت مسؤول عن تأمين أصولك، وفي اللحظة التي تفقد فيها السيطرة على محفظتك، يُتوقع منك أن تعرف بالضبط ما يجب فعله بعد ذلك. ليس خطأ النظام البيئي، الذي يقتصر دوره على تسهيل التفاعلات بين المستخدمين، أن التصيد الاحتيالي أصبح منتشرًا إلى هذا الحد أو أن التوقيعات غالبًا ما تُستخدم كسلاح من قبل المحتالين. ومع ذلك، صحيح أيضًا أن المعاملات المصرح بها نادرًا ما تأتي مع سياق، ويُتوقع من المستخدم أن يمتلك الكفاءة التقنية لفهم الآثار المترتبة على كل حركة على السلسلة. حتى الجوانب الأساسية لأمن الحساب، مثل الترقيات الدورية للمحفظة أو التخزين المادي للعبارة التذكيرية، اختيارية للجميع ولكنها واقعية للقليلين فقط. تنطبق نفس الروح على تفويض الحساب أو موافقات التصاريح: بغض النظر عن حالة الاستخدام، يجب اعتبار التوقيع معاملة مالية، مع وزن عواقبها بعناية من قبل المرسل. لا يوجد إجراء واحد يمنع جميع عمليات الاحتيال والاستغلال، لكن الواجهات الأفضل تصميمًا تجعل من الصعب على الضحية أن يتفاجأ بالنتيجة.
الحوافز والتنظيم والنقرة الأخيرة
لا تحرك صناعة الاستنزاف الابتكارات التقنية بل الطلب: يسعى المطورون إلى تعظيم الإيرادات المتكررة من الأنشطة الاحتيالية والمسوقين التابعين، بينما تحاول المنصات دفع حركة المرور والسيولة إلى نظامها البيئي. على وجه الخصوص، تكون حملات التصيد مدفوعة باكتساب ضحايا جدد وتشجيعهم على إيداع الأموال على المنصة المستهدفة. تروج المشاريع لخدماتها مع الحد من ظهور المشرفين المزيفين ونطاقات التصيد التابعة لها، بينما يُستدرج المستخدمون بوعود الحصول على رموز، وأماكن في القوائم البيضاء، والوصول المبكر إلى المنتجات، ومكافآت أخرى. يُعد الخوف من تفويت الفرصة (FOMO) أخطر مفهوم في عالم التشفير، وهو يوجه سلوك المحتالين بشكل كبير، فهم يعلمون أن أفضل طريقة للتربح من صعود الأصل هي إقناع الناس بأنهم قد فوتوا الفرصة. يعمل النشالون ولصوص أجهزة الصراف الآلي وغيرهم من المحتالين التقليديين على نفس المبدأ: فهم يستهدفون أبرز المواقع التي تضم أعلى تركيزات من الضحايا المحتملين.
يضرب التصيد الاحتيالي القائم على الموافقة في صميم الحفظ الذاتي من خلال فصل الإقناع عن التنفيذ. في سرقة البنوك التقليدية، قد يتم إقناع الضحية بإرسال أموال إلى حساب احتيالي، لكنه لا يزال مدركًا أن الأموال تغادر حسابه. وفي الوقت نفسه، في عمليات احتيال المستنزفين، يتم إقناع الضحية بإعطاء إذن بنقل الأموال، وهو مفهوم يصعب استيعابه بالمعنى الفلسفي. من الناحية العملية، قد يكون الضحية غير مدرك تمامًا لظروف المعاملة، خاصة إذا بدأت كجزء من إنزال جوي أو نطاق تصيد احتيالي تنكر في شكل خدمة مشروعة. قد يفقد المستخدم الرموز، أو الـ NFTs، أو ملكية البروكسي، أو الوصول إلى الحساب بنقرة واحدة على زر تأكيد المحفظة، بينما يتلقى المستنزف حصته من العائدات بنفس السهولة.
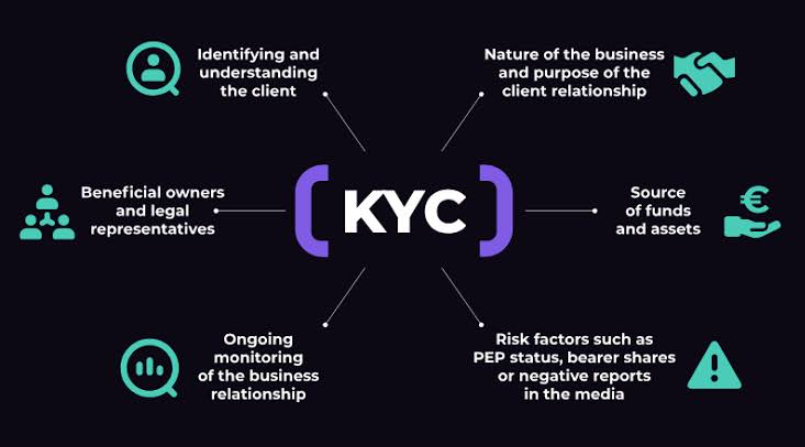
يمكن للتنظيم المساعدة بعدة طرق ولكنه نادرًا ما يقضي على فرصة الاستغلال. يمكن لإجراءات اعرف عميلك (KYC) أن تعيق القدرة على استنزاف الأموال من الضحية، خاصة إذا كان يحتفظ بأصول كبيرة في إحدى منصات التداول، في حين أن مصادرة النطاقات وإغلاق الاستضافات يمكن أن يحد من الخيارات المتاحة للمجرمين المحتملين.
وبالمثل، يمكن للمراقبة على السلسلة تحديد المعاملات المشبوهة، مما يمكّن منصات التداول من تجميد الأصول أو إبلاغ الضحايا بمحاولات التصيد. في قطاع العملات المستقرة، يمكن تقليص إصدار الرموز الجديدة عندما يتم تحديد حساب المستلم على أنه احتيالي أو مخترق، مما يقلل من القدرة على نقل القيمة عبر المنصات. يمكن أن يؤدي إشراك المنظمين والمحققين من القطاع الخاص، كما حدث في دعوى المصادرة المدنية الأخيرة لوزارة العدل الأمريكية بقيمة 225 مليون USDT، إلى توليد ضغط إضافي على الجناة، مما يمنعهم من إنفاق المكاسب غير المشروعة أو يهددهم بمزيد من الإجراءات القانونية. من الناحية العملية، يمكن لإدراج العملات المستقرة في القائمة السوداء، وتحليلات السلسلة، وإسقاط منصات التداول، وتدابير تجميد الأصول أن تقلل بشكل كبير من جاذبية حملات الاستنزاف، لكنها نادرًا ما تقضي على فرصة الاحتيال.
ستشجع الحملات التنظيمية الصارمة المستنزفين والجهات التابعة لهم على تبني أساليب وأدوات ونطاقات قضائية جديدة لمواصلة أنشطتهم. على وجه الخصوص، غالبًا ما يتم تدوير النطاقات المرتبطة بخدمات التصيد الاحتيالي، حيث يستخدم المشغلون واجهات أمامية متعددة لتجنب الكشف. وينطبق الشيء نفسه على البنية التحتية التقنية التي يستخدمها المستنزفون، مع استضافة خوادم الأوامر في مناطق قضائية تطبق قوانين خصوصية رقمية متساهلة وقليلة آليات الرقابة. حتى عندما يتم إيقاف موقع ويب للمستنزف أو دمجه في نظام احتيال أكبر، فمن المرجح أن يجد المشغلون طرقًا بديلة لجمع أموال المستخدمين وتوزيعها على محافظهم. من نواحٍ عديدة، لا تؤدي جهود إنفاذ القانون إلا إلى زيادة التكاليف الإجمالية لعملية الاحتيال، دون تعطيل الاقتصاديات الأساسية للعملية بشكل جوهري. طالما أن هناك مستخدمين على استعداد لاستثمار الوقت والمال في مشاريع العملات الرقمية، فسيكون هناك أفراد يسعون للاستفادة من حماسهم، سواء عن طريق استغلال محافظهم مباشرة أو التلاعب بهم عبر نطاقات التصيد وحسابات التواصل الاجتماعي المزيفة.
قد يكون إصلاح تجربة المستخدم (UX) للمحافظ هو الشكل الأكثر فائدة للتنظيم، لأنه يشجع المستخدمين على العمل بأمان مع استمرار الاستمتاع بفوائد الحفظ الذاتي. على وجه الخصوص، يجب أن توضح المحفظة المسؤولة للمستخدم بوضوح أن التوقيع يمنح المستلم إذنًا كاملاً لإنفاق المبلغ المحدد من USDT، أو جميع الرموز في مجموعة NFT معينة، أو تعديل عنوان البروكسي. ويجب أن تجعلهم على دراية بأن مفوض الحساب قد يمنح سلطة غير محدودة لعقد آخر، ربما على بلوكشين مختلف، وأن الموافقة من نوع التصريح قد تستمر إلى ما لا نهاية أو تستخدم EIP-7702 لتمديد هذه الأذونات في المستقبل. من الناحية المثالية، يجب أن تسلط المحفظة الضوء على القيمة، ومعيار الرمز، والكمية، وعنوان الوجهة، وتاريخ انتهاء الصلاحية، والسلسلة لكل توقيع، مما يسمح للمستخدم بمراجعة الآثار المترتبة على المعاملة.
علاوة على ذلك، يجب أن تساعد المحفظة المستخدم على فهم سياق المعاملة والتعرف على الأخطاء. إذا لم يكن عنوان العقد مألوفًا للمستخدم، فعليه أن يسأل نفسه عما إذا كان ينوي التفاعل معه. وإذا كان المبلغ الموقع غير متسق مع المعاملات السابقة، فيجب على المستخدم التحقق مرتين من التفاصيل. وإذا بدا الطلب خارج السياق أو بدت واجهة المحفظة مختلفة عن المعتاد، فيجب على المستخدم توخي الحذر بشكل خاص. الأشخاص الذين يشاركون في أنشطة مالية أكثر تعقيدًا باستخدام محافظ العملات الرقمية الخاصة بهم، بما في ذلك التخزين (staking)، وتداول الـ NFTs، وتفاعلات التمويل اللامركزي (DeFi)، هم من يجب أن يولوا اهتمامًا خاصًا لهذه الفروق الدقيقة. وكقاعدة عامة، يجب تأمين محافظهم بأجهزة مادية، وميزات التوقيع المتعدد، وغيرها من الأدوات المؤسسية، ويجب أن تكون لديهم طريقة توقيع بديلة جاهزة للاستخدام عند الضرورة.
لا ينبغي للمستخدمين أن يكونوا أبطالاً في الحرب ضد المحتالين. أفضل ما يمكنهم فعله هو العمل بأمان، بافتراض أن كل تفاعل يتطلب توقيعًا قد يكون احتياليًا. ويجب عليهم التعامل مع مطالبات "التحقق من المحفظة" والمطالبة بالإنزال الجوي بريبة ودراسة كل إذن للمحفظة بعناية. على وجه الخصوص، يجب دائمًا رفض طلبات الحصول على عبارات الاسترداد، لأنها تمثل محاولة فورية لسرقة أصول المستخدم. ويجب توخي نفس الحذر مع مطالبات ترقية الحساب وفق EIP-7702، حيث يمكن استخدامها لاختراق المحفظة في غضون ثوانٍ.
يشبه أمان العملات الرقمية فيلم سطو على بنك في نواحٍ عديدة، حيث يُصور المستخدمون على أنهم الأبطال الضعفاء الذين ينخدعون بسهولة بالمحتالين. هذا ليس انعكاسًا دقيقًا للواقع، حيث إن محافظ الحفظ الذاتي هي في الأساس المعادل الرقمي للنقد – فهي آمنة بقدر ما يكون المالك مسؤولاً في الاحتفاظ بها. تقع البنوك والمؤسسات المالية التقليدية ضحية للاحتيال بشكل متكرر، ولكن نادرًا ما يكون ذلك بسبب أن المستخدم العادي غير ملم ماليًا أو غير مستعد لحماية أصوله. على العكس من ذلك، تعد البنوك أهدافًا جذابة على وجه التحديد لأنها تحتفظ بمبالغ كبيرة من المال، وحتى الخطأ الذي يبدو ضئيلاً من جانب أحد الموظفين يمكن أن يؤدي إلى سرقة. بالطريقة نفسها، يجب مراجعة كل توقيع في محفظة العملات الرقمية بعناية، حيث يمكن أن يكون الفارق بين معاملة روتينية والخسارة التي لا رجعة فيها للأموال.
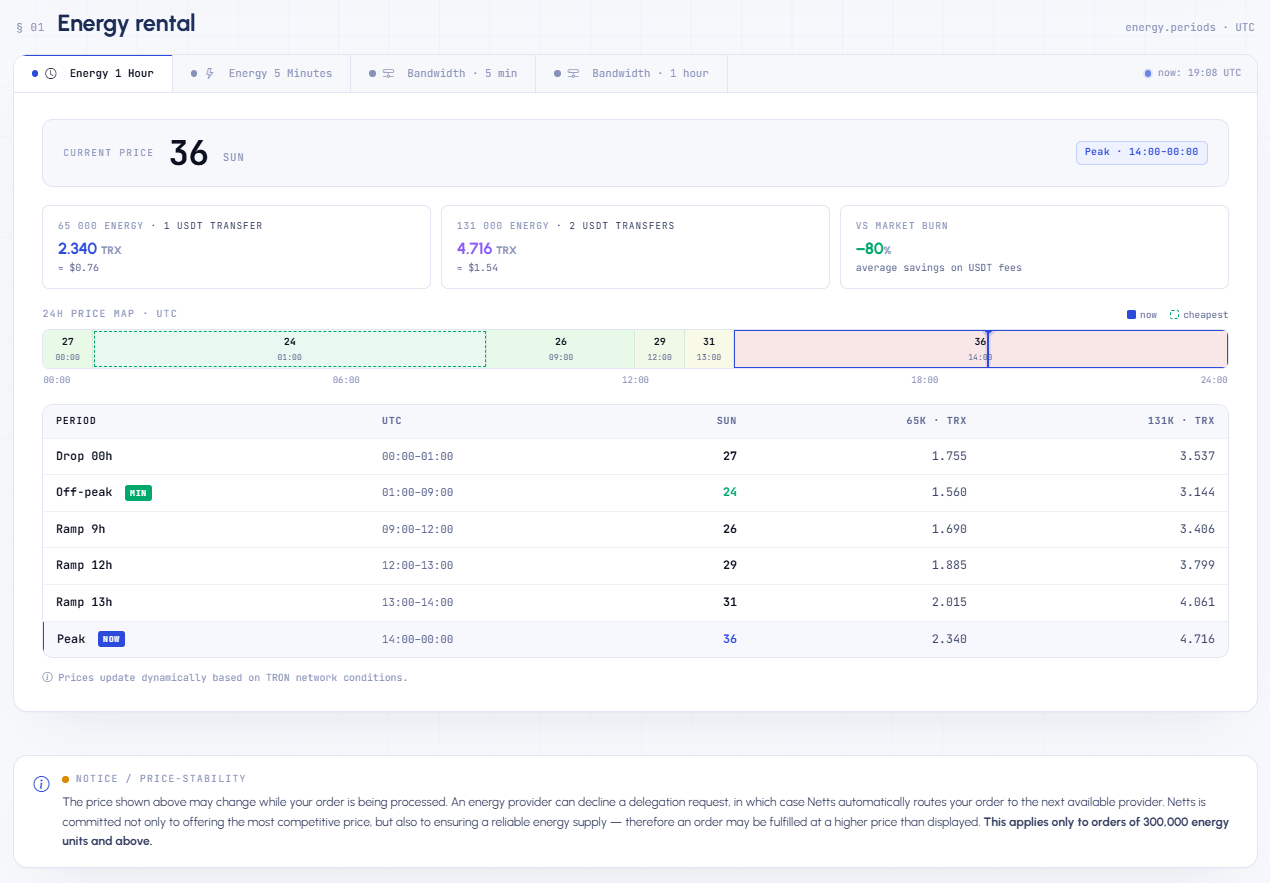
هناك أيضًا جانب روتيني يواجهه المستخدم فيما يتعلق بالأمان، يتجلى في تفاصيل العمليات الفعلية وليس في عناوين الأخبار الرئيسية. إن المستخدمين الأذكياء الذين يفكرون في إجراء معاملة في شبكة TRON باستخدام Tether سيهتمون بتكلفتها بقدر اهتمامهم ببعض أسطح الهجوم؛ وإذا لم تكن بصدد النقر على "زر مطالبة" أسطوري، بل تضع تحويلات مالية حقيقية في اعتبارك، فإن Netts Pricing هي إحدى تلك الخدمات العملية التي تخدم هذا الغرض بالضبط. تتيح لك تقدير تكاليف استئجار Energy في TRON، مع تجميع الأسعار عبر مختلف المزودين، والاطلاع على العروض المحددة زمنيًا، بما في ذلك نوافذ Energy لمدة ساعة واحدة أو 5 دقائق، والرسوم المرتبطة بها، والحصول على بديل في حال رفض أحد المزودين طلبك. حتى لحظة أخذ اللقطة، بلغت تكلفة 65 ألف Energy لتحويل USDT واحد في السوق الفورية حوالي 1.690 TRX، مع توفر خيارات أرخص خلال ساعات خارج أوقات الذروة؛ وهذا هو نوع التفاصيل الذي يبحث عنه المستخدم النزيه قبل محاولة خوض أي احتيال من نوع "طالب الآن".