Wallet Drainers: คลิกอนุมัติเพียงครั้งเดียว ทุกสิ่งก็มลายหายไป
Wallet drainers เปลี่ยนการอนุมัติธุรกรรมทั่วไปให้กลายเป็นการขโมยสินทรัพย์ผ่าน phishing kits, permits, การมอบอำนาจ (delegation) และ UX ของกระเป๋าเงินที่มีจุดบกพร่อง
ภาษาอื่น: EnglishРусскийEspañol中文FrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
สารบัญ
มีเรื่องตลกร้ายที่สะท้อนธรรมชาติของมนุษย์เกี่ยวกับ wallet drainers และมันไม่ใช่เรื่องตลกที่ไร้สาระเพราะไม่มีใครหัวเราะออก คำเทศนาสั่งสอนในวงการนี้นานหลายปีทำให้ผู้ใช้คุ้นชินกับการยอมทนต่อคำเตือนบนเบราว์เซอร์ คำเตือนในกระเป๋าเงิน คำเตือนของ dApp การยืนยันการอนุมัติโทเคน การเซ็นชื่อแบบไม่เห็นรายละเอียด (blind signatures) – ซึ่งถือเป็นราคาที่ต้องจ่ายสำหรับการเข้ามาโลดแล่นใน Web3 ฟังก์ชัน delegate primitive ของ Ethereum ที่ได้รับการยกย่องอย่างมาก เคยถูกคาดหวังว่าจะช่วยให้ชีวิตของทุกคนง่ายขึ้น จนกระทั่งความจริงปรากฏว่าสัญญา smart contract สำหรับการมอบสิทธิ์ (delegation) ส่วนใหญ่บน mainnet นั้นไม่ใช่สัญญาสำหรับ account abstraction แต่อย่างใด หากแต่เป็น wallet sweepers เครื่องมือล้างกระเป๋าเงิน เหล่าครูฝึกด้าน security theater (การแสดงฉากความปลอดภัย) ได้สอนผู้ชมว่าไม่มีเหรียญคริปโต airdrop ฟรีใดๆ ที่จะกดรับได้โดยไม่ต้องใช้ permissionless signature บนเครือข่าย ในขณะที่ผู้ขาย turnkey wallet theft kits (ชุดเครื่องมือขโมยกระเป๋าเงินสำเร็จรูป) ต่างโฆษณาบริการดูแลตลอด 24 ชั่วโมงของตนว่าเป็นประสบการณ์การชำระเงินที่เหนือชั้นสำหรับเหล่ามิจฉาชีพในโลกคริปโต
มักมีตัวเลขสถิติหนึ่งเสมอที่ทำลายการมองโลกในแง่ดีอย่างไร้เดียงสาในระยะยาว และรายงานของ Scam Sniffer ในปีนี้ได้แสดงให้เห็นถึงความสูญเสียจาก wallet drainer ที่พุ่งสูงแตะเกือบ 500 ล้าน จำนวนที่อยู่ที่ริเริ่มการโจมตีลักษณะนี้ในปี 2024 อยู่ที่ 2024 – 332 พัน ตัวเลขในปีถัดมาแสดงให้เห็นรูปแบบที่ชัดเจน เนื่องจากความเสียหายจากการฟิชชิ่งผ่าน drainer ที่ได้รับรายงานลดลงมากกว่าแปดสิบเปอร์เซ็นต์ YoY เหลือ 83.85 ล้าน โดยมีอัตราส่วนลดลงเกือบจะเท่ากันในส่วนของจำนวนบัญชีที่ได้รับผลกระทบ
ความสูญเสียพุ่งสูงขึ้นอีกครั้งเมื่อกระแส memecoin และปริมาณธุรกรรม ETH ที่เกี่ยวข้องเติบโตอย่างรวดเร็ว แต่ก็เกิดการชะลอตัวลงในลักษณะเดียวกันเมื่อคลื่นการหลอกลวงระลอกถัดไปมาถึง ความสูญเสียเฉลี่ยต่อเหยื่อที่ลดลง แม้จะยังถือว่ามีนัยสำคัญที่มากกว่า 790 USD แสดงให้เห็นว่าอุตสาหกรรมมิจฉาชีพนี้พร้อมที่จะกอบโกยผลกำไรจากผู้ใช้รายย่อยที่อยู่ระดับล่างสุดของพีระมิดมากเพียงใด
นี่คือความจริงที่ไม่มีผู้เชี่ยวชาญด้านการตลาดความปลอดภัยคนไหนอยากยอมรับ: ภาพลวงตาด้านความปลอดภัยของระบบนิเวศและอุตสาหกรรมโครงสร้างพื้นฐานตลาดมืดคือสองด้านของเหรียญเดียวกัน ประวัติการทำงานบน LinkedIn บางคนระบุประสบการณ์หลายปีด้าน safe custody, การจำลองธุรกรรม (transaction simulations) และการตรวจจับฟิชชิ่ง ในขณะที่คนอื่นๆ ระบุถึงการพัฒนา drainer kit, การเข้าร่วมบูตแคมป์ของนักฟิชชิ่ง และการรับงานเป็นผู้ดูแล Discord คนในวงการสามารถอัปเดตเรซูเม่ของตนทุกหกเดือนได้อย่างสมเหตุสมผล โดยเพิ่มความเชี่ยวชาญด้าน EIP-7702 permissionless phishing permit และทักษะการทำ airdrop scam หลบหลีก chainalysis ควบคู่ไปกับความเชี่ยวชาญเดิมในการตรวจสอบ (auditing) และความปลอดภัยของ smart contract หากพวกเขาเปลี่ยนบทบาทจากผู้ส่งเสริมความปลอดภัยของคริปโตไปเป็นผู้ประกอบการในดาร์กเว็บ นี่คือแหล่งรวมบุคลากรที่ทุกคนรู้จักกันหมด และผู้ทำฟาร์มฟิชชิ่งทุกคนต่างมีคนรู้จักเป็นพนักงานในเอ็กซ์เชนจ์ระดับ Tier-1 ที่พวกเขาสามารถส่งมอบเงินมูลค่าไม่กี่แสน USD ในสกุล Ethereum ให้เพื่อช่วยในการเริ่มต้นธุรกิจ
ผู้ใช้มักไม่ได้ตกเป็นเหยื่อของการหลอกลวงเพราะความโง่เขลา แต่เป็นเพราะหน้าต่างยืนยันที่ปรากฏขึ้นมานั้นดูเป็นมิตรมากเกินไป กระเป๋าเงินไม่เคยรบกวนคุณด้วยรายละเอียดของธุรกรรม แต่กลับคอยเตือนให้คุณสมัครรับจดหมายข่าวของพวกเขา ในขณะที่เบื้องหลังกำลังทำการปลด proxies, โอนย้าย NFTs, มอบสิทธิ์การสั่งการ (delegating execution rights) หรืออนุมัติการใช้จ่ายเหรียญแบบไม่จำกัด (infinite spender) วัฒนธรรมคริปโตเคยพร่ำสอนเรื่องอิสรภาพทางดิจิทัลและ self-custody ว่าเป็นอำนาจอธิปไตยสูงสุด เว้นเสียแต่ว่าผู้ใช้นั้นจะเป็นมิจฉาชีพเสียเอง แต่โปรโตคอลแบบ permissionless ในปัจจุบันกลับลงโทษผู้ถือโทเคนดั้งเดิมด้วยการถาโถมคำขออนุมัติแบบ permissionless และการรัน smart contract แบบ permissionless ทุกครั้งที่หนึ่งในโปรเจกต์โปรดของพวกเขาเปิดตัว governance token หรือคอลเลกชัน NFT
เพื่อนมือใหม่ของคุณจะบอกคุณด้วยความเชื่อมั่นอันแรงกล้าในฐานะผู้ชื่นชอบ Web3 หน้าใหม่ว่า "ธนาคาร" ของพวกเขา ซึ่งเป็นแอปมือถือที่มีโลโก้สีแดง ไม่เคยถูกแฮกเลยสักครั้ง ในขณะที่ประสบการณ์ EIP-4844 ของคุณกลับถูกบดบังอย่างถาวรด้วยความสูญเสีย DAI มูลค่าห้าแสนห้าหมื่นจากการโจมตีแบบ flash loan พวกเขาคิดถูกแล้วที่มองว่าความเชื่อเรื่อง permissionless self-custody นั้นไม่ใช่มาตรการรักษาความปลอดภัยที่เพียงพอสำหรับผู้ใช้ Web3 ทั่วไปที่ต้องมีปฏิสัมพันธ์กับ smart contract แบบ permissionless ธรรมดาๆ ซึ่งมักจะมีโทเคนรั่วไหลหรือมีช่องโหว่ zero-day ในโค้ดส่วนหน้า (front-end) เป็นประจำ ระบบ EIP-7702 permit delegate ตัวเดียวกันที่เป็นสาเหตุของการหลอกลวงถึงครึ่งหนึ่งในปี 2024 หากถูกนำมาใช้อย่างถูกต้อง ก็สามารถช่วยให้ผู้ใช้สามารถรวมธุรกรรมหลายรายการพร้อมการอนุมัติบนเครือข่ายเดียวกันได้โดยเสียค่าแก๊สเพียงเศษเสี้ยวต่อบัญชี กลไก Energy ของ TRON แบบเดียวกันที่ทำให้คุณต้องคิดทบทวนสองรอบก่อนโอนสิบ USDT หากดำเนินการอย่างถูกต้อง ก็สามารถช่วยให้ธุรกิจประมวลผลธุรกรรมเหล่านั้นได้หลายร้อยรายการในราคาเพียงรายการเดียว
ชุดเครื่องมือ, Permits, และการมอบสิทธิ์ (Delegation)
ตลาด drainer นั้นเข้าใจได้ดีที่สุดในฐานะอุตสาหกรรมซอฟต์แวร์รูปแบบหนึ่ง โดยมีกลุ่มลูกค้าที่จำกัดอยู่เฉพาะอาชญากรที่ทราบกันดี ตระกูลมัลแวร์อย่าง Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace และอื่นๆ อีกหลายกลุ่มทำหน้าที่เป็นผู้ให้บริการ และบริการของพวกเขาประกอบด้วยเว็บไซต์ฟิชชิ่ง, สคริปต์ตรวจจับกระเป๋าเงิน, การสแกนสินทรัพย์, smart contracts, แผงควบคุม, ระบบวิเคราะห์ข้อมูล, ระบบพันธมิตร (affiliate) และการจ่ายเงินให้กับผู้ดำเนินการ ในผลิตภัณฑ์ที่มีการพัฒนาขั้นสูงสุด ลูกค้าจะได้รับตัวเลือกในการหักส่วนแบ่งจากรายได้ที่ได้มาโดยตรงจากที่อยู่ของเหยื่อ ซึ่งมักจะอยู่ระหว่าง 15% ถึง 30% นักวิจัยที่วิเคราะห์พื้นที่ Drainer-as-a-Service บน Ethereum พบว่ามีบัญชีหลายพันบัญชีที่ทำกำไรจากระบบเศรษฐกิจการโจรกรรมนี้ผ่านสัญญาที่ทราบชื่อ โดยมี Angel, Inferno และ Pink เป็นกลุ่มที่โดดเด่นที่สุด
สิ่งนี้สร้างโครงสร้างสิ่งจูงใจเฉพาะตัวสำหรับอุตสาหกรรม drainer ซึ่งแทบจะไม่ทำให้ความเป็นอยู่ทั้งหมดตกอยู่ในความเสี่ยง บุคคลหนึ่งอาจรับผิดชอบในการสร้างและดูแลเว็บไซต์ฟิชชิ่ง ในขณะที่อีกคนอาจจัดการการทำงานส่วนหลัง (backend) หรือได้รับมอบหมายให้ค้นหาเหยื่อรายใหม่ หากผู้โจมตีสามารถฝังลิงก์หลอกลวงในโพสต์โซเชียลมีเดียของโปรเจกต์ หรือเข้าถึงงบประมาณการโฆษณาของบริษัทได้ ขั้นตอนที่เหลือก็ค่อนข้างตรงไปตรงมา: ชุดเครื่องมือ wallet drainer จะจัดการการดำเนินงานส่วนใหญ่ รวมถึงการแสดงหน้าฟิชชิ่ง การสแกนสินทรัพย์ของผู้ใช้ และการรวบรวมรายได้ที่ได้มา จำนวนเหยื่อและอัตราการแปลง (conversion rate) สามารถติดตามได้ และผู้โจมตีที่มีทักษะสามารถวิเคราะห์ประสิทธิภาพของแคมเปญโดยละเอียด โดยพยายามระบุตัวแพลตฟอร์มส่งข้อความ ช่องทาง เนื้อหา และช่วงเวลาที่มีประสิทธิภาพสูงสุด ฝ่ายสนับสนุนสำหรับอาชญากรไม่ใช่แค่ตัวเลือกอัตโนมัติหรือระบบส่งทิกเก็ต แต่เป็นคนจริงๆ ที่คอยช่วยเหลือผู้มีส่วนเกี่ยวข้องคนอื่นๆ ในระบบนิเวศเพื่อเพิ่มผลกำไรสูงสุดจาก drainer
การอนุมัติประเภท Permit เป็นหนึ่งในตัวอย่างที่น่าประทับใจที่สุดของความสามารถของโครงสร้างพื้นฐานในการติดอาวุธให้เหล่ามิจฉาชีพ พร้อมๆ กับมอบคุณค่าให้กับผู้ใช้ที่สุจริต การอนุมัติโทเคนตามปกติคือการยินยอมแบบ permissionless ให้ผู้ใช้จ่าย (spender) สามารถถอนเงินจำนวนหนึ่งออกจากที่อยู่ของเจ้าของได้ ในขณะที่ permit signature คือข้อความที่ผ่านการเซ็นชื่อซึ่งทำหน้าที่เดียวกันแต่จะถูกส่งไปยัง smart contract โดยตรงเมื่อทำการกดรับรางวัล ในทางปฏิบัติ วิธีหลังช่วยลดความจำเป็นในการทำธุรกรรมเพิ่มเติมบนเครือข่าย จึงมีประโยชน์ในกรณีที่มีความอ่อนไหวต่อค่าแก๊ส การออกแบบเดียวกันนี้สามารถนำมาใช้ในทางที่ผิดเพื่อหลบเลี่ยงการตรวจสอบความปลอดภัยในโดเมนฟิชชิ่ง โดยการแทนที่ธุรกรรมปกติด้วยข้อความที่เซ็นแล้วซึ่งดูเหมือนไม่มีอันตรายใดๆ
Permit2 เป็นการพัฒนาที่น่าสนใจเพราะช่วยให้ผู้ใช้สามารถดำเนินการที่ซับซ้อนขึ้นได้ด้วยความยืดหยุ่นที่มากขึ้น ซึ่งรวมถึงการใช้จ่ายโทเคนเสมือนว่าตนเองเป็นเจ้าของ การมอบสิทธิ์ในการสั่งการ และการกำหนดเส้นทางธุรกรรมผ่านบัญชีที่เชื่อถือได้แต่ยังไม่ได้รับการตรวจสอบ ผู้ใช้ที่เคยอนุญาตการกระทำดังกล่าวให้กับ smart contract ที่น่าเชื่อถืออาจตกเป็นเหยื่อได้เมื่อ drainer ปลอมแปลงเป็นสัญญานั้นผ่าน permit signature
การมอบสิทธิ์บัญชี (account delegation) ตาม EIP-7702 เป็นฟีเจอร์อันทรงพลังที่ได้แสดงให้เห็นถึงขีดความสามารถในการสร้างความเสียหายเมื่ออยู่ในมือของผู้ไม่หวังดี มาตรฐานที่เสนอนี้มีประโยชน์ในหลายๆ ด้าน ช่วยให้บัญชี EOA ได้รับประโยชน์บางประการของ smart wallet โดยไม่ต้องแบกรับโปรไฟล์ความเสี่ยงของมัน แต่การโจมตีที่ฟีเจอร์นี้เปิดช่องให้นั้นก็น่ากังวลไม่แพ้กัน เมื่อผู้ใช้มอบสิทธิ์การทำงานของบัญชีให้กับ contract พวกเขาจะเริ่มกำหนดเส้นทางธุรกรรมทั้งหมดผ่าน contract นั้น ซึ่งจะมีการรันโค้ดใดๆ ก็ได้ในกระบวนการดังกล่าว เช่นเดียวกับ drainer ที่ใช้ permit ผู้โจมตีสามารถใช้ EIP-7702 เพื่อเปลี่ยนเส้นทางเงินของเหยื่อได้โดยแทบไม่มีอุปสรรค และดูดเงินออกไปผ่านตัวแทนบัญชีที่ได้รับมอบสิทธิ์นั้น
การที่บัญชีถูกเจาะระบบผ่าน 7702 โดย drainer นั้น แท้จริงแล้วก็คือการทำลายบัญชี 7702 ทิ้ง (burn) โดยแทบไม่มีทางเลือกในการกู้คืนนอกจากการโอนสินทรัพย์ไปยังที่อยู่ใหม่ทันที ผู้ใช้ควรปฏิบัติต่อบัญชีที่ได้รับผลกระทบเสมือนว่าถูกบุกรุกไปแล้ว โดยเพิกถอนสิทธิ์ทั้งหมดและโอนยอดคงเหลือออกไปเท่าที่จะทำได้ จากนั้นเปลี่ยนไปใช้ seed phrase ใหม่ อุปกรณ์ใหม่ และชุดเครือข่ายที่อนุญาตชุดใหม่ นี่คือความจริงที่ไม่น่าอภิรมย์ แต่ทางเลือกอื่นอย่างการวนเวียนย้ายเชนไม่รู้จบด้วยความหวังว่าจะได้เงินคืนนั้นเลวร้ายยิ่งกว่า ผู้ใช้ทั่วไปไม่ควรต้องมารับมือกับภาระทางเทคนิคในการย้ายบัญชีหลังถูกเจาะระบบ พวกเขาไม่ควรต้องมานั่งครุ่นคิดถึงผลกระทบด้านความปลอดภัยจากการอัปเกรดกระเป๋าเงิน โดยเนื้อแท้แล้ว ผู้คนไม่จำเป็นต้องเป็นผู้เชี่ยวชาญด้านคริปโต ซึ่งนี่คือเหตุผลที่พวกเขาไว้วางใจฝากสินทรัพย์ไว้กับสัญญา multisignature, อุปกรณ์ฮาร์ดแวร์ และโซลูชันเฉพาะทางอื่นๆ เมื่อพูดถึงการมอบสิทธิ์บัญชีและ EIP-7702 หลักการเดียวกันนี้ก็ควรถูกนำมาปรับใช้: การอนุมัติเพื่อมอบสิทธิ์การสั่งการให้กับ contract อื่น ควรถือเป็นธุรกรรมที่เพิ่มพื้นที่การโจมตี (attack surface) ของคุณอย่างถาวร
ความโดดเด่นของ Ethereum และโครงสร้างพื้นฐานของ TRON
Ethereum ยังคงครองความเป็นผู้นำในพื้นที่ wallet drainer ที่มีมูลค่าสูง เนื่องจากมีการกระจุกตัวของสินทรัพย์ สถานะ DeFi, NFTs และการอนุญาตต่างๆ ในระบบนิเวศ การติดตามบนเครือข่ายของ Scam Sniffer เป็นเพียงหนึ่งในตัวอย่างของการมุ่งเน้นของแวดวงความปลอดภัยไปที่ Ethereum เนื่องจากรายงานส่วนใหญ่ในอุตสาหกรรมระบุว่ามีจำนวนที่อยู่ที่ได้รับผลกระทบสูงกว่าหรือมีความสูญเสียมากกว่าสำหรับเชนนี้ในช่วงฤดูกาลที่มีการใช้งานสูงสุด ในเวลาเดียวกัน โครงสร้างพื้นฐาน stablecoin ของ TRON อยู่ในตำแหน่งที่ดีกว่าในการอำนวยความสะดวกสำหรับการชำระเงินรายวัน, การฝากเงินในเอ็กซ์เชนจ์, การซื้อขายแบบ OTC และการโอนเงินในชีวิตประจำวัน ผู้ใช้ที่ต้องการลดค่าใช้จ่าย รวมถึงค่าแก๊สบน Ethereum หรือ Energy และ Bandwidth บน TRON สามารถใช้ stablecoin บนเครือข่ายเป็นตัวกลางได้ โดยใช้ประโยชน์จากการฝากเงินตามโปรแกรมจำนวนมาก สิ่งนี้ทำให้ทุกฝ่าย – ไม่ว่าจะเป็นผู้ใช้ที่สุจริต อาชญากร และธุรกิจที่ถูกกฎหมาย – ต้องพึ่งพาระบบ TRON Energy ซึ่งมีอัตราการบริโภคที่คาดการณ์ได้สำหรับทุกธุรกรรม
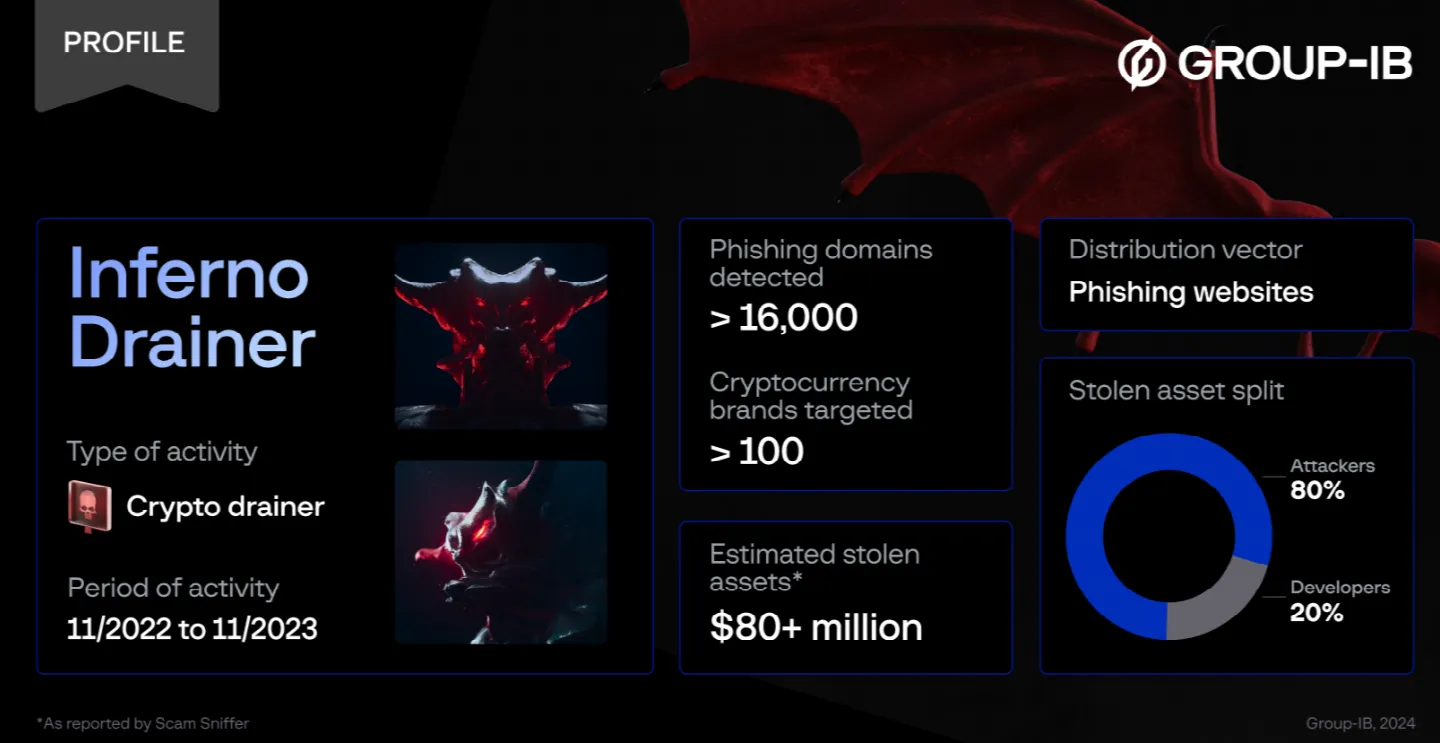
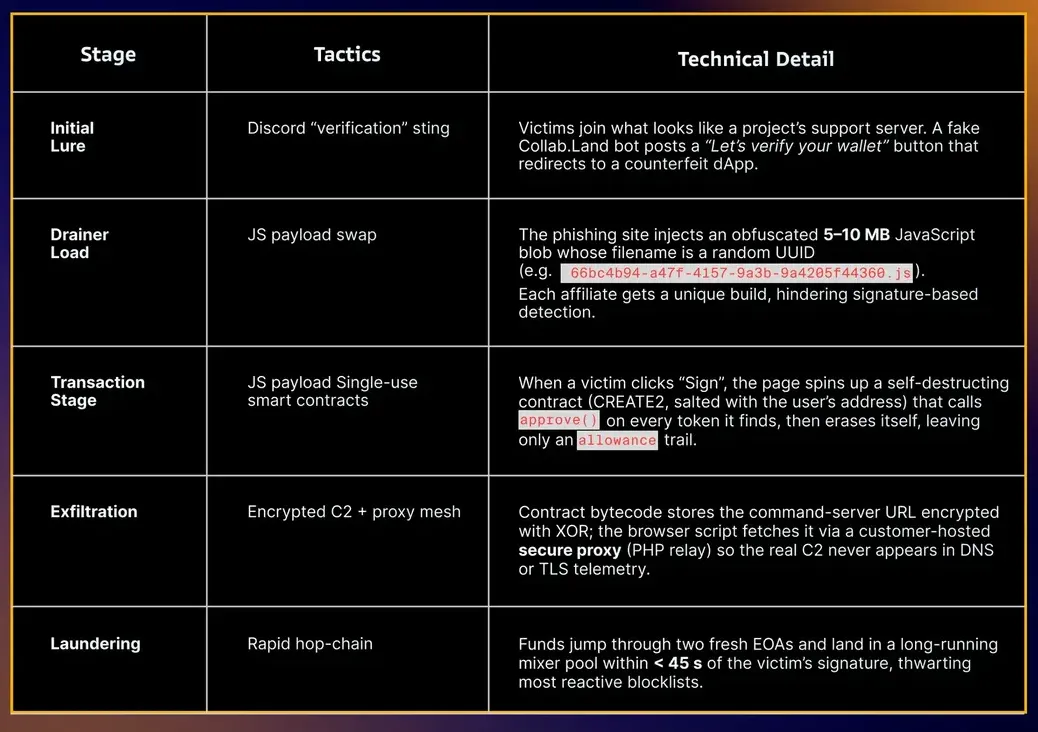
Inferno Drainer เป็นตัวอย่างที่โดดเด่นที่สุดของโมเดลธุรกิจ drainer-as-a-service โดยมีผู้ใช้จำนวนมากตกเป็นเหยื่อของบริการฟิชชิ่งนี้ในหลากหลายเครือข่าย Group-IB ชี้ว่าปฏิบัติการนี้เป็นของกลุ่มมิจฉาชีพแบบหลายเชน (multichain) ที่เป็นที่รู้จัก ซึ่งได้สร้างโดเมนหลอกลวงนับพันรายการในกระบวนการนี้ รายงานของ Scam Sniffer บันทึกความสูญเสียมากกว่า $80 ล้านในคลื่นลูกแรกของการหลอกลวงที่เกี่ยวข้องกับ Inferno โดยทางกลุ่มได้ประกาศปิดตัวลงในช่วงปลายปี 2023 ต่อมา Check Point Research ได้เปิดเผยแคมเปญหลายรายการที่ยังคงดำเนินอยู่โดยใช้โครงสร้างพื้นฐานเดิม ซึ่งได้รีแบรนด์เป็น Inferno Reloaded ในช่วงต้นปี 2024 พร้อมด้วยเทคนิคการหลบเลี่ยงที่ได้รับการปรับปรุง
จากการวิจัยของ Check Point พบว่ามีกระเป๋าเงินมากกว่า 30,000 ใบที่ได้รับความเสียหายในหนึ่งในแคมเปญระยะเวลาหกเดือน โดยมีความเสียหายรวมกันอย่างน้อย $9 ล้าน
ตามที่คาดไว้ โครงสร้างพื้นฐานที่ใช้ในการหลอกลวงได้รับการเสริมความแข็งแกร่งเพื่อป้องกันการตรวจจับและการวิเคราะห์ นักวิจัยตั้งข้อสังเกตว่าโครงสร้างพื้นฐาน C2 ถูกอำพรางหรือซ่อนอยู่หลังบริการพร็อกซีที่ดำเนินการโดยลูกค้า ในขณะที่ที่อยู่สำหรับถอนเงินสดจะถูกสับเปลี่ยนเป็นประจำเพื่อหลบเลี่ยงการอัปเดตบัญชีดำ (blocklist) นอกจากนี้ยังมีการใช้ smart contract สำหรับการหลอกลวงครั้งเดียว (single-scam) เพื่อกระจายเงินและหลบเลี่ยงการตรวจสอบ โดยพบว่ามีแคมเปญหนึ่งแอบอ้างเป็นโปรเจกต์ Collab.Land ที่ถูกต้องในระหว่างขั้นตอนการยืนยันตัวตน
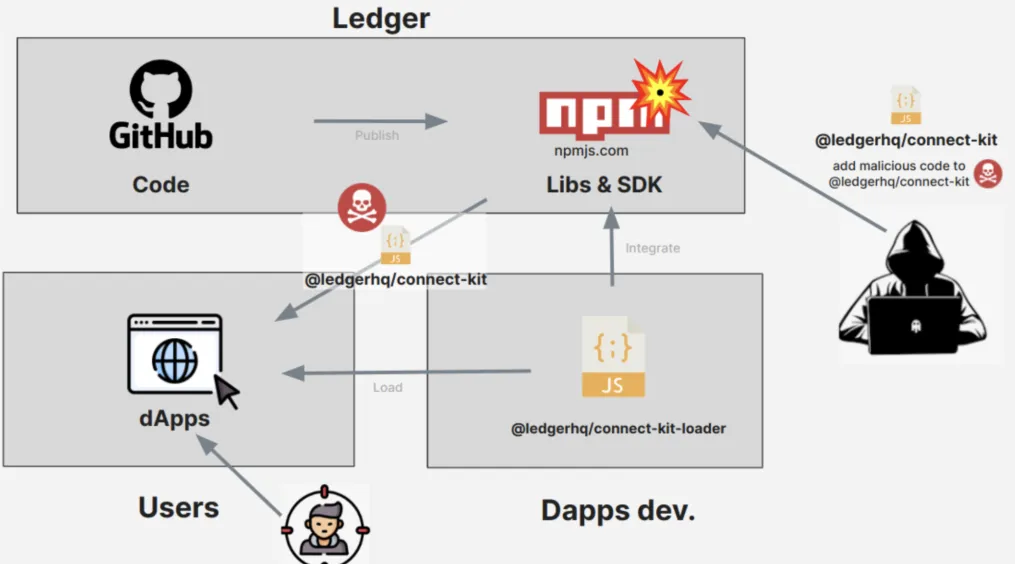
แคมเปญ Ledger Connect Kit เป็นตัวอย่างที่ชัดเจนที่สุดว่าฟิชชิ่งแบบ drainer สามารถส่งผลกระทบต่อผู้ใช้ทั่วไปได้อย่างไร ในหนึ่งในเหตุการณ์ที่เกิดขึ้น พนักงานของ Ledger ถูกหลอกให้ทำการอนุมัติสัญญาของ Ledger Connect Kit ซึ่งต่อมาได้ส่งโค้ด drainer ไปยังแอปพลิเคชันที่ได้รับผลกระทบ รายงานเหตุการณ์ของ Ledger ยืนยันการมีอยู่ของมัลแวร์ Angel Drainer ในชุดเครื่องมือที่ได้รับผลกระทบ ซึ่งใช้การแบ่งส่วนแบ่ง 85/15 ระหว่างผู้โจมตีและบริการ drainer ด้วยจำนวนเงินที่ได้รับผลกระทบมากกว่า $600,000 ทางบริษัทจึงได้ประกาศยกเลิกการใช้ blind signing และเปลี่ยนไปใช้แนวปฏิบัติที่โปร่งใสยิ่งขึ้น
นี่เป็นหนึ่งในตัวอย่างที่ชัดเจนที่สุดว่าผู้ใช้จะได้รับผลกระทบจากการฟิชชิ่งได้อย่างไร: ในกรณีนี้ ผู้ดำเนินการ drainer ไม่จำเป็นต้องพึ่งพาโดเมนปลอมหรือแสดงข้อความหลอกลวง เหยื่อกำลังมีปฏิสัมพันธ์กับอินเทอร์เฟซ Web3 ที่ถูกต้องตามกฎหมาย แต่กลับเซ็นธุรกรรมที่ไม่ได้รับอนุญาตในช่วงเวลาที่กระเป๋าเงินของพวกเขากำลังยุ่งอยู่กับการดำเนินการอื่นๆ ผู้ใช้แทบจะไม่ได้ตรวจสอบลายเซ็นแต่ละรายการเหมือนที่พวกเขาทำกับการโต้ตอบกับ contract และผู้ฉ้อโกงต้องการเพียงช่วงเวลาประมาทเพียงครู่เดียวเพื่อกวาดเงินก้อนโตออกจากที่อยู่ของเหยื่อ
ความสูญเสียบนเครือข่ายที่ใหญ่ที่สุดที่เกิดจาก drainer ในปี 2024 ช่วยให้เห็นภาพบริบทเพิ่มเติมเกี่ยวกับความท้าทายที่ผู้ใช้ต้องเผชิญเมื่อมีปฏิสัมพันธ์กับแอปพลิเคชัน DeFi ในหนึ่งในเหตุการณ์ เจ้าของวอลต์ DeFi Saver and Maker ได้เซ็นธุรกรรมหลอกลวงที่โอนการควบคุมสัญญา DSProxy ของพวกเขาไปยังที่อยู่ฟิชชิ่ง ซึ่งจากนั้นพยายามที่จะขโมยโพซิชันและมิ้นต์ DAI ออกมา นักวิจัยจาก Scam Sniffer และ SlowMist ได้เชื่อมโยงการโจมตีนี้เข้ากับระบบนิเวศของ Inferno drainer อีกครั้งที่เหยื่อของการโจมตีนี้แทบจะไม่ได้ถูกหลอกด้วยเว็บไซต์ปลอม แต่ที่อยู่ที่แอบอ้างสามารถโน้มน้าวให้ผู้ใช้เชื่อว่าธุรกรรมนั้นถูกต้องตามกฎหมาย และขโมยสินทรัพย์ของพวกเขาไปด้วยลายเซ็นเพียงครั้งเดียวในที่สุด
ไม่จำเป็นต้องจินตนาการถึงเรื่องราวดราม่ารอบตัวผู้ใช้รายนี้ เพราะบันทึกบนบล็อกเชนได้บอกเล่าเรื่องราวในทำนองเดียวกัน ผู้โจมตีเพียงแค่เปลี่ยนที่อยู่พร็อกซีสำหรับโพซิชัน DeFi และเปลี่ยนเส้นทางเงินของเหยื่อไปยังที่อยู่ของตนเอง ตัวเชนเองจะเป็นผู้ตัดสินว่านี่เป็นการฉ้อโกงหรือไม่ แต่ผู้ใช้จะไม่มีโอกาสกลับรายการธุรกรรมนี้ได้ง่ายๆ นี่คือราคาที่ต้องจ่ายสำหรับใครก็ตามที่ต้องการมีส่วนร่วมใน DeFi โดยไม่ยอมรับความเสี่ยงของพื้นที่นี้
ข้อมูลความสูญเสียบนเครือข่ายมีบทบาทสำคัญในการทำความเข้าใจขนาดของปัญหาและการจัดลำดับความสำคัญของมาตรการรับมือ แต่การพิจารณาโครงสร้างพื้นฐานที่ทำให้การโจมตีเหล่านี้เกิดขึ้นได้ก็ให้ประโยชน์ไม่แพ้กัน งานวิจัยทางวิชาการและอุตสาหกรรมในพื้นที่ Drainer-as-a-Service ได้เปิดเผยคุณลักษณะร่วมกันมากมายในบรรดา wallet sweepers ที่รู้จัก ซึ่งรวมถึงตัวที่ใช้การอนุมัติประเภท permit ด้วย โดยเฉพาะอย่างยิ่ง นักวิจัยได้ระบุโดเมนฟิชชิ่งหลายพันโดเมนที่ใช้ชุดเครื่องมือที่คล้ายกันเพื่อรวบรวมเงินของผู้ใช้ก่อนจะแจกจ่ายไปยังกระเป๋าเงินที่ทราบชื่อ มีการสังเกตรูปแบบที่คล้ายกันในระดับ smart contract โดยบริการ drainer จำนวนมากใช้โค้ดหรือโครงสร้างพื้นฐานร่วมกัน เมื่อทีม Tether และ TRON ร่วมมือกับ Chainalysis ในการดำเนินปฏิบัติการ Operation Spincaster พวกเขาสามารถค้นพบเบาะแสมากกว่า 7,000 รายการ ซึ่งช่วยอายัดสินทรัพย์ที่ผิดกฎหมายได้ในที่สุด โดยมีเอ็กซ์เชนจ์และผู้ใช้หลายรายสามารถกู้คืนเงินจำนวนมากได้ หนึ่งในความสำเร็จที่ได้รับรายงานคือการเข้าแทรกแซงได้อย่างทันท่วงทีซึ่งช่วยป้องกันความสูญเสียระดับหกหลัก โดยการแจ้งเตือนให้ผู้ใช้เพิกถอนการอนุมัติที่เป็นการหลอกลวง ตัวอย่างโฆษณาสำหรับบริการดังกล่าวบนเว็บไซต์ที่ไม่น่าไว้วางใจบางแห่งตามปกติ (ซึ่งเกือบจะแน่นอนว่าเป็นการหลอกลวงในตัวมันเอง):
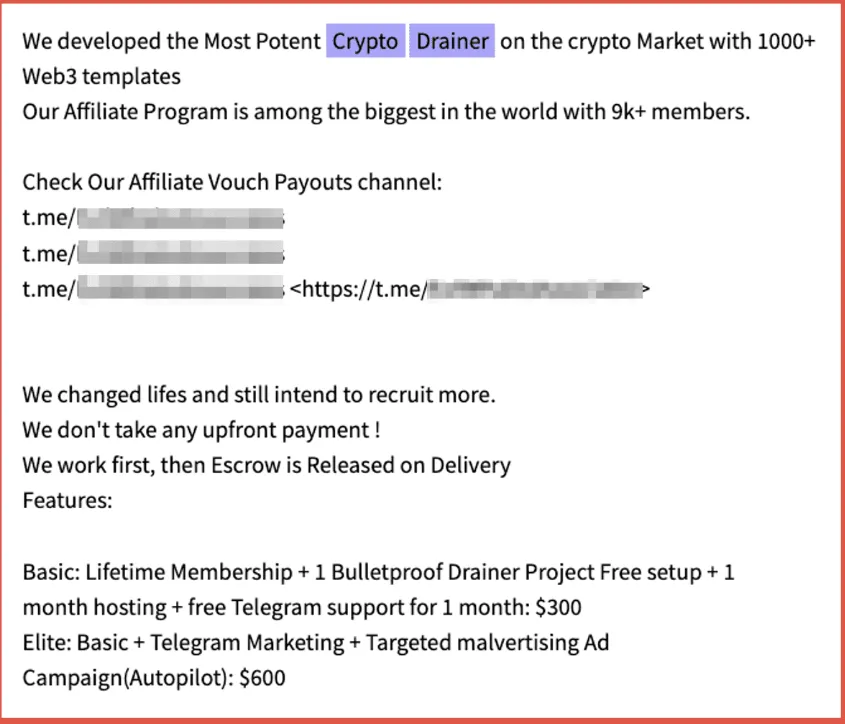
นี่คือข้อสรุปที่เหมาะสมสำหรับการอภิปรายเกี่ยวกับ wallet drainers ซึ่งเป็นอุตสาหกรรมที่สะท้อนให้เห็นถึงแนวคิดการกระจายศูนย์ (decentralized ethos) ของ Web3 ในทุกแง่มุมทั้งความงดงามและความเลวร้าย เมื่อคุณดำเนินการบนบล็อกเชน คุณมีหน้าที่รับผิดชอบในการรักษาความปลอดภัยสินทรัพย์ของคุณ และในวินาทีที่คุณสูญเสียการควบคุมกระเป๋าเงินของคุณ คุณถูกคาดหวังให้รู้ว่าจะต้องทำอะไรต่อไปอย่างแน่นอน มันไม่ใช่ความผิดของระบบนิเวศ ซึ่งทำหน้าที่เพียงอำนวยความสะดวกในการโต้ตอบระหว่างผู้ใช้ ที่ทำให้การฟิชชิ่งแพร่หลายหรือทำให้ลายเซ็นถูกนำมาใช้เป็นอาวุธโดยมิจฉาชีพ อย่างไรก็ตาม มันก็เป็นความจริงเช่นกันที่ธุรกรรมที่ต้องขออนุญาตนั้นแทบจะไม่มีบริบทกำกับ และผู้ใช้ถูกคาดหวังให้มีความเชี่ยวชาญทางเทคนิคเพื่อทำความเข้าใจผลกระทบของการเคลื่อนไหวทุกอย่างบนเครือข่าย แม้แต่แง่มุมพื้นฐานที่สุดของความปลอดภัยของบัญชี เช่น การอัปเกรดกระเป๋าเงินเป็นประจำหรือการจัดเก็บ seed บนฮาร์ดแวร์ ก็เป็นทางเลือกสำหรับทุกคนแต่มีน้อยคนที่จะทำได้จริง หลักคิดเดียวกันนี้ใช้กับการมอบสิทธิ์บัญชีหรือการอนุมัติแบบ permit: ไม่ว่าจะนำไปใช้ในกรณีใด ลายเซ็นควรได้รับการพิจารณาว่าเป็นธุรกรรมทางการเงิน โดยผู้ส่งต้องชั่งน้ำหนักผลที่จะตามมาอย่างรอบคอบ ไม่มีการกระทำใดเพียงอย่างเดียวที่สามารถป้องกันการหลอกลวงและช่องโหว่ทั้งหมดได้ แต่อินเทอร์เฟซที่ได้รับการออกแบบมาดีกว่าจะช่วยให้เหยื่อมีโอกาสประหลาดใจกับผลลัพธ์ที่ตามมาได้ยากขึ้น
แรงจูงใจ, การกำกับดูแล, และคลิกสุดท้าย
อุตสาหกรรม drainer ไม่ได้ขับเคลื่อนด้วยนวัตกรรมทางเทคนิค แต่ขับเคลื่อนด้วยอุปสงค์: นักพัฒนาพยายามเพิ่มรายได้ประจำ (recurring revenue) สูงสุดจากกิจกรรมที่ฉ้อโกงและเครือข่ายพันธมิตร ในขณะที่แพลตฟอร์มต่างๆ พยายามขับเคลื่อนทราฟฟิกและสภาพคล่องมายังระบบนิเวศของตน โดยเฉพาะอย่างยิ่ง แคมเปญฟิชชิ่งมีแรงจูงใจในการหาเหยื่อรายใหม่และกระตุ้นให้พวกเขาฝากเงินเข้าสู่แพลตฟอร์มเป้าหมาย โปรเจกต์ต่างๆ โปรโมตบริการของตนในขณะที่จำกัดการมองเห็นของผู้ดูแลปลอมและโดเมนฟิชชิ่ง ในขณะที่ผู้ใช้ถูกล่อลวงด้วยคำสัญญาว่าจะให้โทเคน, สิทธิ์ whitelist, การเข้าถึงผลิตภัณฑ์ก่อนใคร และรางวัลอื่นๆ FOMO เป็นแนวคิดที่อันตรายที่สุดในโลกคริปโต และมันมีอิทธิพลอย่างมากต่อพฤติกรรมของนักต้มตุ๋นที่รู้ว่าวิธีที่ดีที่สุดในการทำกำไรจากการพุ่งขึ้นของสินทรัพย์คือการโน้มน้าวให้ผู้คนเชื่อว่าพวกเขากำลังจะพลาดโอกาส นักล้วงกระเป๋า, เครื่องสกิมเมอร์ของตู้ ATM และมิจฉาชีพแบบดั้งเดิมอื่นๆ ต่างดำเนินการตามหลักการเดียวกันนี้: พวกเขาพุ่งเป้าไปที่สถานที่ที่โดดเด่นที่สุดซึ่งมีการกระจุกตัวของเหยื่อที่อาจเกิดขึ้นได้มากที่สุด
การฟิชชิ่งแบบอาศัยการอนุมัติ (approval-based phishing) ทำลายหัวใจสำคัญของ self-custody โดยการแยกการชักจูงออกจากการดำเนินการ ในการปล้นธนาคารแบบดั้งเดิม เหยื่ออาจถูกหว่านล้อมให้โอนเงินไปยังบัญชีหลอกลวง แต่พวกเขายังคงรับรู้ว่าเงินกำลังออกจากบัญชีของตน ในขณะเดียวกัน ในกลโกงแบบ drainer เหยื่อจะถูกชักจูงให้มอบอำนาจในการย้ายเงิน ซึ่งเป็นแนวคิดที่เข้าใจได้ยากกว่ามากในเชิงปรัชญา ในทางปฏิบัติ เหยื่ออาจไม่ทราบเลยถึงสถานการณ์ของธุรกรรมนั้น โดยเฉพาะอย่างยิ่งหากเป็นการเริ่มต้นจากส่วนหนึ่งของ airdrop หรือโดเมนฟิชชิ่งที่ปลอมแปลงเป็นบริการที่ถูกต้อง ผู้ใช้อาจสูญเสียโทเคน, NFTs, ความเป็นเจ้าของพร็อกซี หรือการเข้าถึงบัญชีได้ด้วยการคลิกปุ่มยืนยันในกระเป๋าเงินเพียงครั้งเดียว ในขณะที่ drainer จะได้รับส่วนแบ่งจากรายได้อย่างง่ายดายเช่นเดียวกัน
การกำกับดูแลสามารถช่วยได้ในหลายๆ ด้านแต่แทบจะไม่สามารถกำจัดโอกาสในการแสวงหาผลประโยชน์ได้ ขั้นตอน Know Your Customer สามารถขัดขวางความสามารถในการดูดเงินจากเหยื่อ โดยเฉพาะอย่างยิ่งหากพวกเขาถือครองสินทรัพย์จำนวนมากในเอ็กซ์เชนจ์ ในขณะที่การยึดโดเมนและการปิดบริการโฮสติ้งสามารถจำกัดตัวเลือกสำหรับผู้ที่คิดจะเป็นอาชญากรได้
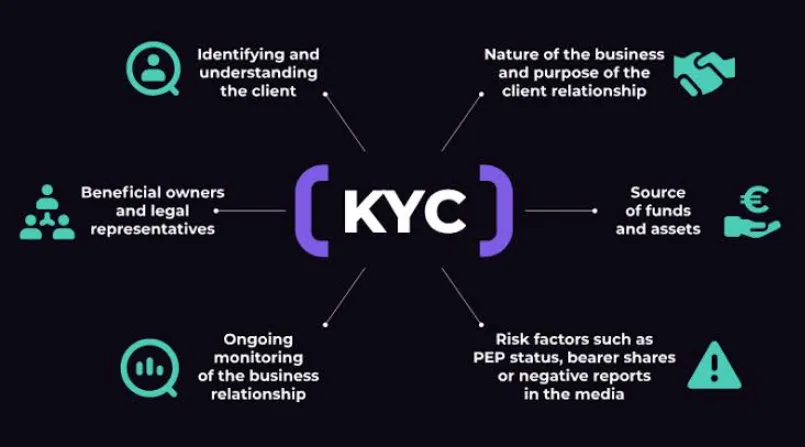
ในทำนองเดียวกัน การตรวจสอบบนเครือข่ายสามารถระบุธุรกรรมที่น่าสงสัย ทำให้เอ็กซ์เชนจ์สามารถระงับสินทรัพย์หรือแจ้งให้เหยื่อทราบถึงความพยายามในการทำฟิชชิ่งได้ ในพื้นที่ของ stablecoin การออกโทเคนใหม่อาจถูกระงับเมื่อบัญชีผู้รับถูกระบุว่าเป็นการฉ้อโกงหรือถูกบุกรุก ซึ่งช่วยลดความสามารถในการเคลื่อนย้ายมูลค่าข้ามแพลตฟอร์ม การมีส่วนร่วมของหน่วยงานกำกับดูแลและผู้สืบสวนเอกชน เช่น ในคดีฟ้องร้องริบทรัพย์สินทางแพ่งมูลค่า $225M USDT ล่าสุดของ DOJ สามารถสร้างแรงกดดันเพิ่มเติมต่อผู้กระทำผิด ขัดขวางไม่ให้พวกเขานำผลประโยชน์ที่ได้มาโดยมิชอบไปใช้ หรือนำไปสู่การดำเนินคดีทางกฎหมายต่อไป ในทางปฏิบัติ มาตรการขึ้นบัญชีดำ stablecoin, การวิเคราะห์เชน, การปิดเอ็กซ์เชนจ์ และการอายัดสินทรัพย์ สามารถลดความน่าสนใจของแคมเปญ drainer ลงได้อย่างมาก แต่แทบจะไม่สามารถขจัดโอกาสในการฉ้อโกงไปได้อย่างสิ้นเชิง
การปราบปรามตามกฎระเบียบจะผลักดันให้ drainers และพันธมิตรของพวกเขานำวิธีการ เครื่องมือ และเขตอำนาจศาลใหม่ๆ มาใช้เพื่อดำเนินกิจกรรมต่อไป โดยเฉพาะอย่างยิ่ง โดเมนที่เกี่ยวข้องกับบริการฟิชชิ่งมักจะถูกสับเปลี่ยน โดยผู้ดำเนินการจะใช้ฟรอนต์เอนด์หลายตัวเพื่อหลีกเลี่ยงการตรวจจับ สิ่งนี้ยังนำไปใช้กับโครงสร้างพื้นฐานทางเทคนิคที่ drainers ใช้งาน โดยเซิร์ฟเวอร์ควบคุม (command servers) จะถูกโฮสต์ในเขตอำนาจศาลที่มีกฎหมายความเป็นส่วนตัวทางดิจิทัลที่หละหลวมและมีกลไกการกำกับดูแลน้อย แม้ว่าเว็บไซต์ของ drainer จะถูกปิดการใช้งานหรือถูกรวมเข้ากับระบบนิเวศการหลอกลวงที่ใหญ่ขึ้น ผู้ดำเนินการก็มีแนวโน้มที่จะค้นหาวิธีอื่นในการรวบรวมเงินของผู้ใช้และกระจายไปยังกระเป๋าเงินของพวกเขาอยู่ดี ในหลายๆ ด้าน ความพยายามในการบังคับใช้กฎหมายทำหน้าที่เพียงเพิ่มต้นทุนโดยรวมของการหลอกลวง โดยไม่ได้ทำลายเศรษฐศาสตร์หลักของการดำเนินงานลงไป ตราบใดที่ยังมีผู้ใช้ที่เต็มใจลงทุนทั้งเวลาและเงินในโปรเจกต์คริปโต ก็จะมีบุคคลที่พยายามแสวงหาผลประโยชน์จากความกระตือรือร้นของพวกเขาเสมอ ไม่ว่าจะโดยการเจาะกระเป๋าเงินของพวกเขาโดยตรง หรือการชักจูงพวกเขาผ่านโดเมนฟิชชิ่งและบัญชีโซเชียลมีเดียปลอม
การปฏิรูป UX ของกระเป๋าเงินอาจเป็นรูปแบบการกำกับดูแลที่มีความหมายที่สุด เนื่องจากเป็นการกระตุ้นให้ผู้ใช้ดำเนินการได้อย่างปลอดภัยในขณะที่ยังคงได้รับประโยชน์จาก self-custody โดยเฉพาะอย่างยิ่ง กระเป๋าเงินที่มีความรับผิดชอบควรสื่อสารกับผู้ใช้อย่างชัดเจนว่า ลายเซ็นนั้นเป็นการให้สิทธิ์ผู้รับอย่างเต็มที่ในการใช้จ่าย USDT ตามจำนวนที่ระบุ, โทเคนทั้งหมดในคอลเลกชัน NFT บางรายการ หรือแก้ไขที่อยู่ของพร็อกซี ควรทำให้พวกเขาตระหนักว่า account delegate อาจให้สิทธิ์แบบไม่จำกัดแก่สัญญาอื่น ซึ่งอาจอยู่บนบล็อกเชนคนละเครือข่าย และการอนุมัติประเภท permit อาจมีผลอย่างไม่มีกำหนดหรือใช้ EIP-7702 เพื่อขยายการอนุญาตเหล่านี้ในอนาคต ทางที่ดี กระเป๋าเงินควรเน้นย้ำถึงมูลค่า, มาตรฐานโทเคน, ปริมาณ, ที่อยู่ปลายทาง, วันหมดอายุ และเครือข่ายสำหรับทุกลายเซ็น เพื่อให้ผู้ใช้สามารถตรวจสอบผลกระทบของธุรกรรมได้
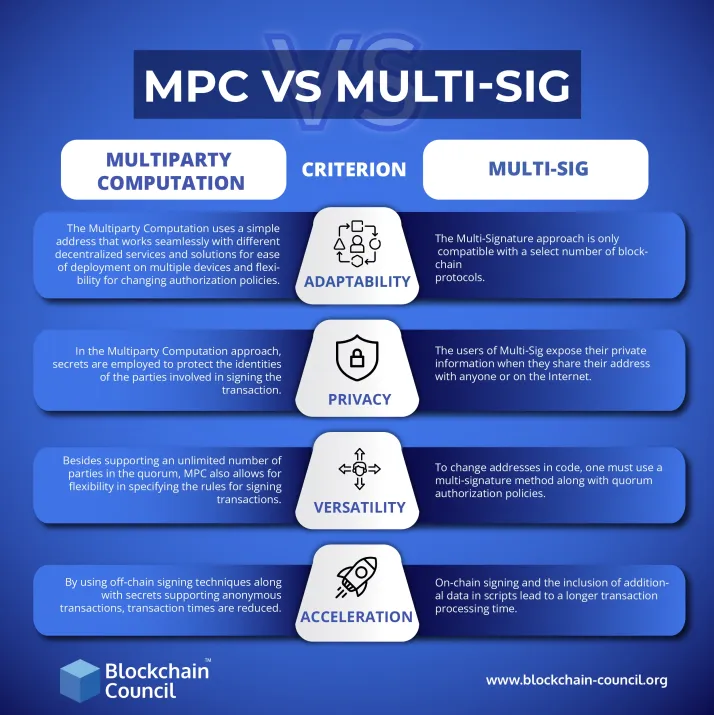
ยิ่งไปกว่านั้น กระเป๋าเงินควรช่วยให้ผู้ใช้เข้าใจบริบทของธุรกรรมและรับรู้ได้เมื่อมีสิ่งผิดปกติ หากผู้ใช้ไม่คุ้นเคยกับที่อยู่ของสัญญา พวกเขาควรถามตัวเองว่าตั้งใจจะโต้ตอบกับมันหรือไม่ หากจำนวนเงินที่กำลังเซ็นไม่สอดคล้องกับธุรกรรมก่อนหน้า ผู้ใช้ควรตรวจสอบรายละเอียดซ้ำอีกครั้ง หากคำขอปรากฏขึ้นมาผิดบริบทหรืออินเทอร์เฟซของกระเป๋าเงินดูแตกต่างไปจากปกติ ผู้ใช้ควรระมัดระวังเป็นพิเศษ ผู้ที่ทำกิจกรรมทางการเงินที่ซับซ้อนมากขึ้นโดยใช้กระเป๋าเงินคริปโตของตน ซึ่งรวมถึงการ staking, การซื้อขาย NFT และการโต้ตอบกับ DeFi คือผู้ที่ควรใส่ใจกับความแตกต่างเล็กๆ น้อยๆ เหล่านี้เป็นพิเศษ ตามกฎทั่วไป กระเป๋าเงินของพวกเขาควรได้รับการรักษาความปลอดภัยด้วยฮาร์ดแวร์, ฟีเจอร์ multisignature และเครื่องมือระดับสถาบันอื่นๆ และพวกเขาควรมีวิธีการเซ็นชื่อสำรองที่พร้อมใช้งานเมื่อจำเป็น
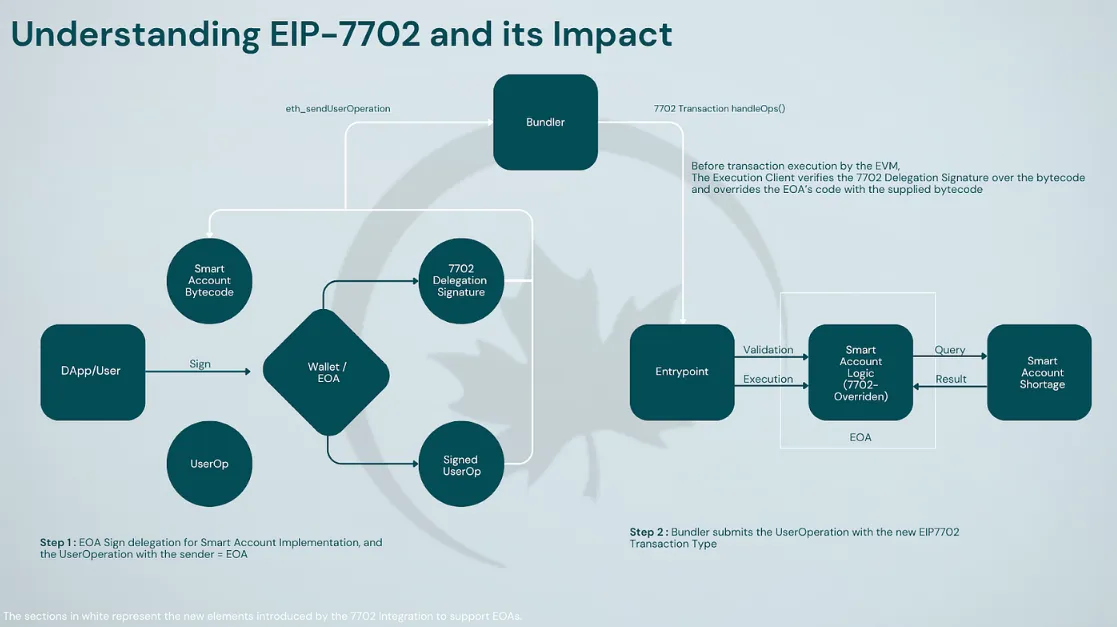
ผู้ใช้ไม่จำเป็นต้องทำตัวเป็นฮีโร่ในสงครามต่อต้านมิจฉาชีพ สิ่งที่ดีที่สุดที่พวกเขาสามารถทำได้คือการใช้งานอย่างปลอดภัย โดยสันนิษฐานไว้ก่อนว่าทุกการโต้ตอบที่ต้องใช้ลายเซ็นอาจเป็นการฉ้อโกง พวกเขาควรปฏิบัติต่อข้อความเตือนให้ "verify wallet" (ยืนยันกระเป๋าเงิน) และการกดรับ airdrop ด้วยความสงสัย และพิจารณาการอนุญาตสิทธิ์ของกระเป๋าเงินทุกครั้งอย่างรอบคอบ โดยเฉพาะอย่างยิ่ง คำขอ seed phrases จะต้องถูกปฏิเสธเสมอ เนื่องจากสิ่งนี้แสดงถึงความพยายามในการขโมยสินทรัพย์ของผู้ใช้โดยทันที ควรใช้ความระมัดระวังในลักษณะเดียวกันกับการแจ้งเตือนให้อัปเกรดบัญชี EIP-7702 เนื่องจากสามารถนำไปใช้เพื่อเจาะกระเป๋าเงินได้ภายในไม่กี่วินาที
ความปลอดภัยของคริปโตมีความคล้ายคลึงกับภาพยนตร์ปล้นธนาคารในหลายๆ ด้าน โดยผู้ใช้มักถูกมองว่าเป็นตัวเอกที่เปราะบางและถูกหลอกลวงโดยมิจฉาชีพได้ง่าย นี่ไม่ใช่ภาพสะท้อนความเป็นจริงที่ถูกต้องนัก เนื่องจากกระเป๋าเงินแบบ self-custody นั้นเทียบเท่ากับเงินสดในรูปแบบดิจิทัล – พวกมันมีความปลอดภัยเทียบเท่ากับความรับผิดชอบของเจ้าของในการถือครองมัน ธนาคารและสถาบันการเงินแบบดั้งเดิมมักตกเป็นเหยื่อของการฉ้อโกงอยู่บ่อยครั้ง แต่มันแทบจะไม่ใช่เพราะผู้ใช้ทั่วไปขาดความรู้ทางการเงินหรือไม่พร้อมที่จะปกป้องสินทรัพย์ของตน ในทางตรงกันข้าม ธนาคารเป็นเป้าหมายที่น่าดึงดูดก็เพราะว่าพวกเขาถือครองเงินจำนวนมหาศาล และแม้แต่ข้อผิดพลาดที่ดูไม่สำคัญในส่วนของพนักงานก็สามารถนำไปสู่การปล้นได้ ในทำนองเดียวกัน ทุกลายเซ็นในกระเป๋าเงินคริปโตควรได้รับการตรวจสอบอย่างรอบคอบ เพราะมันอาจเป็นเส้นแบ่งระหว่างธุรกรรมปกติกับการสูญเสียเงินที่ไม่สามารถย้อนกลับคืนมาได้
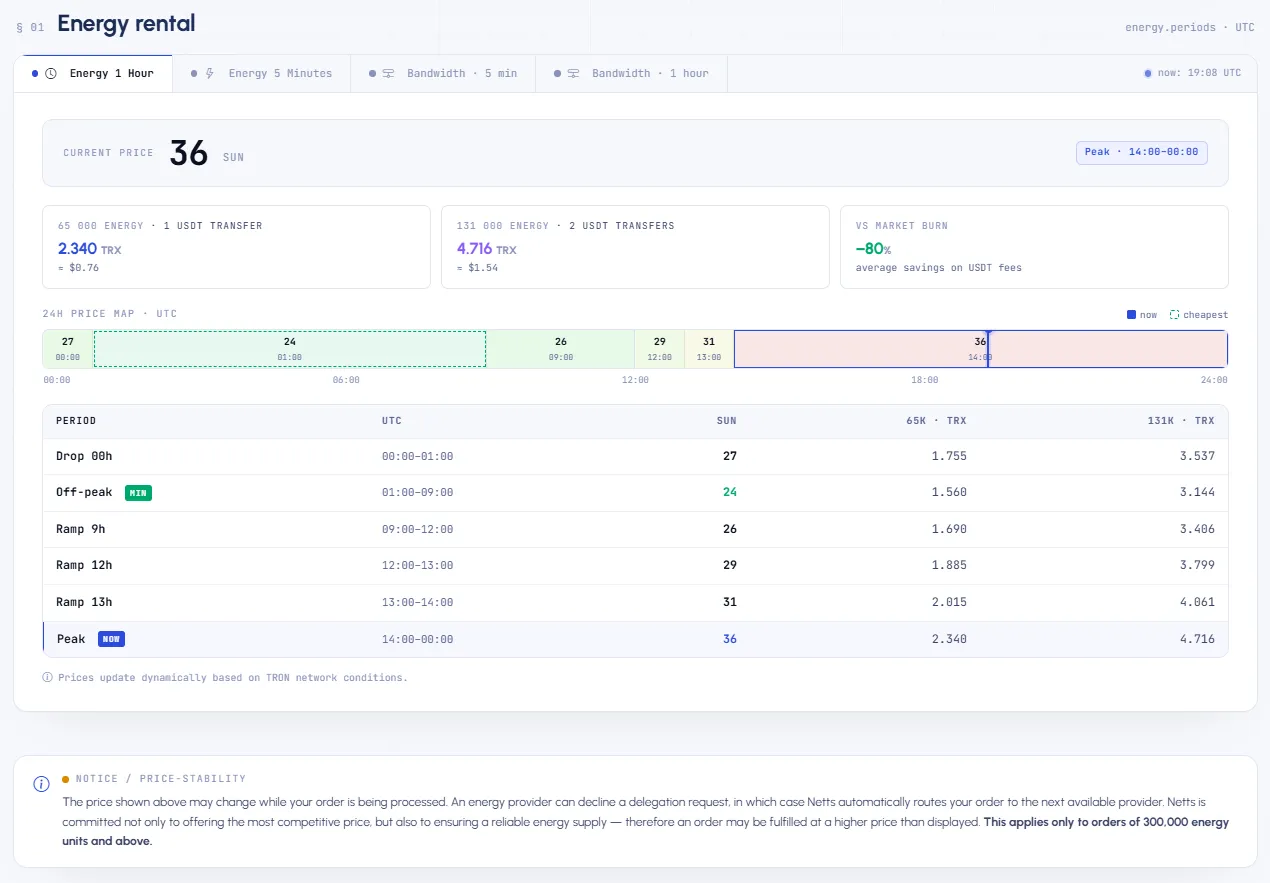
นอกจากนี้ยังมีมุมมองความปลอดภัยในด้านการใช้งานทั่วไปของผู้ใช้ ซึ่งพบได้ในรายละเอียดของการปฏิบัติการจริง ไม่ใช่เหตุการณ์ที่เป็นพาดหัวข่าว ผู้ใช้ที่ชาญฉลาดที่กำลังพิจารณาทำธุรกรรมบน TRON โดยใช้ Tether จะใส่ใจเกี่ยวกับต้นทุนค่าใช้จ่ายมากพอๆ กับเรื่องของช่องโหว่การโจมตี หากคุณไม่ได้อยู่ในวงจรการกด "claim button" ในตำนาน แต่คำนึงถึงการโอนเงินจริงเป็นหลัก Netts Pricing เป็นหนึ่งในบริการทั่วไปที่ตอบสนองวัตถุประสงค์นี้ได้อย่างแท้จริง บริการนี้ช่วยให้คุณประเมินค่าใช้จ่ายในการเช่า Energy บน TRON โดยมีการรวบรวมอัตราค่าบริการจากผู้ให้บริการต่างๆ แสดงข้อเสนอตามช่วงเวลา รวมถึงกรอบเวลา Energy แบบ 1 ชั่วโมง, 5 นาที ค่าธรรมเนียมที่เกี่ยวข้อง และมีทางเลือกสำรองในกรณีที่ผู้ให้บริการรายหนึ่งปฏิเสธคำสั่งซื้อของคุณ ณ ช่วงเวลาที่มีการบันทึกข้อมูล Energy จำนวน 65 พันสำหรับการโอน USDT รายการเดียว ณ จุด ramp spot มีราคาอยู่ที่ประมาณ 1.690 TRX โดยมีตัวเลือกช่วงเวลานอกช่วงพีค (off-peak hours) ที่ราคาถูกกว่าให้ใช้งาน นี่คือประเภทของรายละเอียดที่ผู้ใช้ที่สุจริตจะค้นคว้าข้อมูลก่อนที่จะไปหลงลองทำกลโกงประเภท "claim now" ใดๆ