वॉलेट ड्रेनर्स: सिर्फ एक अप्रूवल क्लिक और सब कुछ गायब
वॉलेट ड्रेनर्स फ़िशिंग किट्स, परमिट्स, डेलिगेशन और कमज़ोर वॉलेट UX के ज़रिए नियमित अप्रूवल्स को एसेट चोरी में बदल देते हैं।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
वॉलेट ड्रेनर्स को लेकर एक बेहद मानवीय ट्रेजडी-कॉमेडी देखने को मिलती है, और यह कोई हंसी-मज़ाक नहीं है क्योंकि इस पर कोई हंसता नहीं है। सालों के उपदेशों ने यूज़र्स को ब्राउज़र चेतावनियों, वॉलेट चेतावनियों, dApp चेतावनियों, टोकन अप्रूवल कन्फर्मेशन्स और ब्लाइंड सिग्नेचर्स को सहन करना सिखा दिया है – यह Web3 में भाग लेने की चुकाई जाने वाली कीमत बन चुकी है। Ethereum का बहुचर्चित डेलिगेट प्रिमिटिव हर किसी की ज़िंदगी आसान बनाने के लिए लाया गया था, जब तक कि यह साफ़ नहीं हो गया कि मेननेट के अधिकांश डेलिगेशन कॉन्ट्रैक्ट्स वास्तव में अकाउंट एब्स्ट्रैक्शन कॉन्ट्रैक्ट्स नहीं, बल्कि वॉलेट स्वीपर्स (चोरी के टूल्स) थे। सिक्योरिटी थिएटर के ट्रेनर्स ने अपने दर्शकों को सिखाया कि ऑन-चेन बिना अनुमति वाले सिग्नेचर के बिना कोई भी फ़्री क्रिप्टो एयरड्रॉप क्लेम नहीं किया जा सकता, जबकि टर्नकी वॉलेट चोरी किट्स बेचने वालों ने क्रिप्टो अपराधियों के लिए अपने 24/7 सपोर्ट को एक बेहतरीन चेकआउट अनुभव के रूप में प्रचारित किया।
लंबे समय में हमेशा एक ऐसा मेट्रिक सामने आता है जो झूठे आशावाद को खत्म कर देता है, और इस साल Scam Sniffer की रिपोर्ट ने लगभग 500 मिलियन के वॉलेट ड्रेनर नुकसान के साथ यही साबित किया। 2024 में ऐसे हमलों की शुरुआत करने वाले एड्रेस की संख्या 332 हज़ार रही। अगले साल के आंकड़े एक स्पष्ट पैटर्न दिखाते हैं क्योंकि रिपोर्ट किए गए ड्रेनर फ़िशिंग नुकसान में सालाना आधार पर अस्सी प्रतिशत से अधिक की गिरावट आई और यह 83.85 मिलियन रह गया, साथ ही प्रभावित खातों की संख्या में भी लगभग समान अनुपात में कमी आई।
जब मीमकॉइन्स और उनसे जुड़े ETH ट्रांज़ैक्शन वॉल्यूम में तेज़ी आई, तो नुकसान एक बार फिर आसमान छूने लगा, लेकिन घोटालों की अगली लहर आने पर वही नरमी देखने को मिली। प्रति पीड़ित का छोटा औसत नुकसान, जो अभी भी 790 USD से अधिक का एक बड़ा आंकड़ा है, यह दर्शाता है कि यह इंडस्ट्री पिरामिड के निचले पायदान पर मौजूद छोटे यूज़र्स से भी कितना मुनाफ़ा कमाने के लिए तैयार है।
यह वह कड़वी सच्चाई है जिसे कोई भी सिक्योरिटी-मार्केटिंग करने वाला स्वीकार नहीं करना चाहता: इकोसिस्टम का सेफ़्टी थिएटर और ब्लैक-मार्केट इंफ्रास्ट्रक्चर इंडस्ट्री एक ही सिक्के के दो पहलू हैं। कुछ LinkedIn CVs में सुरक्षित कस्टडी, ट्रांज़ैक्शन सिमुलेशन और फ़िशिंग डिटेक्शन में सालों का अनुभव दर्ज होता है, जबकि अन्य में ड्रेनर किट डेवलपमेंट, फ़िशर बूटकैंप में भागीदारी और Discord मॉडरेटर के काम का उल्लेख होता है। अगर कोई व्यक्ति क्रिप्टो सुरक्षा प्रमोटर से डार्क वेब उद्यमी बन जाता है, तो वह हर छह महीने में अपने रेज़्यूमे को अपडेट करके उसमें अपने पुराने ऑडिटिंग और स्मार्ट कॉन्ट्रैक्ट सुरक्षा अनुभव के साथ-साथ EIP-7702 परमिशनलेस फ़िशिंग परमिट एक्सपर्टीज़ और Chainalysis से बचने वाले एयरड्रॉप स्कैम के कौशल को आसानी से शामिल कर सकता है। यह एक ऐसा टैलेंट पूल है जहां हर कोई एक-दूसरे को जानता है, और हर फ़िशिंग फ़ार्मर के पास किसी Tier-1 एक्सचेंज का एक ऐसा कर्मचारी होता है जिसे वे इस धंधे की शुरुआत के लिए Ethereum में कुछ लाख USD सौंप सकते हैं।
यूज़र्स शायद ही कभी अपनी नासमझी के कारण घोटालों का शिकार बनते हैं, बल्कि वे इसलिए शिकार होते हैं क्योंकि आवश्यक कन्फर्मेशन विंडो देखने में बहुत दोस्ताना और सामान्य लगती है। वॉलेट्स आपको ट्रांज़ैक्शन के बारीक विवरणों से परेशान नहीं करते; इसके बजाय, वे बैकग्राउंड में प्रॉक्सी को अलग करते हुए, NFTs ट्रांसफर करते हुए, निष्पादन अधिकार सौंपते हुए (डेलिगेट करते हुए) या असीमित खर्च (infinite spender) को अप्रूव करते हुए आपको अपने न्यूज़लेटर को सब्सक्राइब करने की याद दिलाते हैं। क्रिप्टो संस्कृति ने डिजिटल स्वतंत्रता और सेल्फ़-कस्टडी को सर्वोच्च संप्रभुता के रूप में प्रचारित किया, जब तक कि यूज़र खुद एक धोखेबाज़ न हो, लेकिन परमिशनलेस प्रोटोकॉल्स अब अपने नेटिव टोकन होल्डर्स को तब-तब परमिशनलेस अप्रूवल्स और स्मार्ट कॉन्ट्रैक्ट एक्ज़ीक्यूशन की बाढ़ से दंडित करते हैं, जब भी उनका कोई पसंदीदा प्रोजेक्ट गवर्नेंस टोकन या NFT कलेक्शन लॉन्च करता है।
Web3 के शुरुआती उत्साह में आपका नौसिखिया दोस्त आपसे कहेगा कि उसका “बैंक”, यानी लाल लोगो वाला वह मोबाइल ऐप, कभी हैक नहीं हुआ, जबकि आपका EIP-4844 का अनुभव फ्लैश लोन अटैक में हुए पांच लाख पचास हज़ार DAI के नुकसान की छाया से हमेशा घिरा रहता है। उनका यह मानना सही है कि सामान्य Web3 यूज़र के लिए परमिशनलेस सेल्फ़-कस्टडी का सिद्धांत एक पर्याप्त सुरक्षा उपाय नहीं है, खासकर तब जब वह उन सामान्य परमिशनलेस स्मार्ट कॉन्ट्रैक्ट्स से इंटरैक्ट कर रहा हो जिनमें अक्सर टोकन लीक होते हैं या जिनके फ्रंट-एंड कोड में ज़ीरो-डे कमज़ोरियां होती हैं। वही EIP-7702 परमिट डेलिगेट जो 2024 के आधे घोटालों का कारण है, यदि सही ढंग से लागू किया जाए, तो यूज़र को प्रति अकाउंट गैस लागत के एक छोटे से हिस्से में उसी चेन के लिए कई ट्रांज़ैक्शन अप्रूवल्स को बैच करने की अनुमति दे सकता है। वही TRON Energy मैकेनिज़्म जो आपको दस USDT भेजने से पहले दो बार सोचने पर मजबूर करता है, यदि सही ढंग से निष्पादित किया जाए, तो किसी व्यवसाय को एक ट्रांज़ैक्शन की कीमत में ऐसे सैकड़ों ट्रांज़ैक्शन प्रोसेस करने की सुविधा दे सकता है।
किट्स, परमिट्स और डेलिगेशन
ड्रेनर मार्केट को एक सॉफ़्टवेयर इंडस्ट्री के रूप में सबसे बेहतर समझा जा सकता है, जिसके संभावित ग्राहक जाने-माने अपराधियों तक ही सीमित हैं। Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace और कई अन्य समूह इसके सर्विस प्रोवाइडर हैं, और उनकी सेवाओं में फ़िशिंग वेबसाइट्स, वॉलेट डिटेक्शन स्क्रिप्ट्स, एसेट स्कैनिंग, स्मार्ट कॉन्ट्रैक्ट्स, पैनल्स, एनालिटिक्स, अफ़िलिएट सिस्टम और ऑपरेटर्स को भुगतान शामिल हैं। सबसे विकसित प्रोडक्ट्स में, ग्राहक को सीधे पीड़ित के एड्रेस से ही कमाई का एक हिस्सा पाने का विकल्प मिलता है, जो आमतौर पर 15% से 30% के बीच होता है। Ethereum पर Drainer-as-a-Service क्षेत्र का विश्लेषण करने वाले शोधकर्ताओं ने पाया कि हज़ारों अकाउंट्स जाने-माने कॉन्ट्रैक्ट्स के ज़रिए इस चोरी की अर्थव्यवस्था से मुनाफ़ा कमा रहे हैं, जिनमें Angel, Inferno और Pink सबसे प्रमुख हैं।
यह ड्रेनर इंडस्ट्री के लिए एक विशेष प्रोत्साहन ढांचा (इंसेंटिव स्ट्रक्चर) तैयार करता है; ऐसा ढांचा जो शायद ही कभी पूरी आजीविका को जोखिम में डालता हो। एक व्यक्ति फ़िशिंग वेबसाइट बनाने और बनाए रखने के लिए ज़िम्मेदार हो सकता है, जबकि दूसरा बैकएंड ऑपरेशन्स संभाल सकता है या नए पीड़ितों को खोजने का काम कर सकता है। यदि कोई हमलावर किसी प्रोजेक्ट के सोशल मीडिया पोस्ट में कोई फ़र्ज़ी लिंक डालने में कामयाब हो जाता है या कंपनी के विज्ञापन बजट तक पहुंच हासिल कर लेता है, तो बाकी काम अपेक्षाकृत सीधा होता है: वॉलेट ड्रेनर किट्स अधिकांश ऑपरेशन्स को संभाल लेते हैं, जिसमें फ़िशिंग पेज दिखाना, यूज़र की संपत्तियों को स्कैन करना और चोरी की गई रकम को इकट्ठा करना शामिल है। पीड़ितों की संख्या और कन्वर्ज़न रेट को मॉनिटर किया जा सकता है, और एक कुशल हमलावर सबसे प्रभावी मैसेंजर, चैनल, कंटेंट और समय की पहचान करने की कोशिश करते हुए कैंपेन के प्रदर्शन का विस्तार से विश्लेषण कर सकता है। अपराधियों के लिए सपोर्ट डेस्क कोई ऑटोमेटेड विकल्प या टिकट सिस्टम नहीं है, बल्कि एक वास्तविक व्यक्ति है जो ड्रेनर से अपने मुनाफ़े को अधिकतम करने में इकोसिस्टम के अन्य धोखेबाज़ों की सहायता करता है।
परमिट-प्रकार के अप्रूवल्स इस बात का सबसे प्रभावशाली उदाहरण हैं कि कैसे इंफ्रास्ट्रक्चर लेयर ईमानदार यूज़र्स को सुविधा देने के साथ-साथ अपराधियों को भी सशक्त बनाने की क्षमता रखती है। एक सामान्य टोकन अप्रूवल किसी स्पेंडर को मालिक के पते से एक निश्चित मात्रा में फंड निकालने की परमिशनलेस अनुमति है, जबकि एक परमिट सिग्नेचर एक हस्ताक्षरित मैसेज होता है जो समान कार्य करता है लेकिन रिवॉर्ड क्लेम करते समय सीधे कॉन्ट्रैक्ट में सबमिट किया जाता है। व्यावहारिक रूप से, यह एक अतिरिक्त ऑन-चेन ट्रांज़ैक्शन की आवश्यकता को समाप्त कर देता है और इसलिए गैस-संवेदनशील परिदृश्यों में बेहद उपयोगी है। इसी डिज़ाइन का दुरुपयोग फ़िशिंग डोमेन में एक सामान्य ट्रांज़ैक्शन की जगह एक ऐसे हस्ताक्षरित मैसेज को रखकर सुरक्षा जांचों को दरकिनार करने के लिए किया जा सकता है जो देखने में हानिरहित लगता है।
Permit2 एक दिलचस्प विकास है क्योंकि यह यूज़र्स को अधिक लचीलेपन के साथ जटिल ऑपरेशन्स करने में सक्षम बनाता है, जिसमें मालिक की तरह टोकन खर्च करना, एक्ज़ीक्यूशन डेलिगेट करना और ट्रांज़ैक्शन को विश्वसनीय लेकिन असत्यापित अकाउंट्स के ज़रिए रूट करना शामिल है। जिन यूज़र्स ने किसी विश्वसनीय कॉन्ट्रैक्ट के लिए ऐसी कार्रवाइयों की अनुमति दी है, वे तब पीड़ित बन सकते हैं जब कोई ड्रेनर परमिट सिग्नेचर के ज़रिए उसका रूप धारण कर लेता है।
EIP-7702 अकाउंट डेलिगेशन एक शक्तिशाली फ़ीचर है जिसने पहले ही यह साबित कर दिया है कि गलत हाथों में पड़ने पर यह कितना नुकसान पहुंचा सकता है। प्रस्तावित मानक कई मायनों में फायदेमंद है, जिससे EOA अकाउंट्स बिना उनके जोखिम प्रोफ़ाइल को अपनाए स्मार्ट वॉलेट्स के कुछ फायदों का आनंद ले सकते हैं, लेकिन इसके ज़रिए संभव होने वाले हमले भी कम खतरनाक नहीं हैं। जब कोई यूज़र किसी कॉन्ट्रैक्ट को अकाउंट एक्ज़ीक्यूशन डेलिगेट करता है, तो वे अपने सभी ट्रांज़ैक्शन उसके माध्यम से रूट करना शुरू कर देते हैं, जिससे इस प्रक्रिया में कोई भी आर्बिट्रेरी कोड एक्ज़ीक्यूट हो सकता है। परमिट-आधारित ड्रेनर्स के समान, हमलावर न्यूनतम रुकावट के साथ पीड़ित के फंड को रीडायरेक्ट करने के लिए EIP-7702 का उपयोग कर सकते हैं, और अकाउंट डेलिगेट के माध्यम से संपत्ति बाहर निकाल सकते हैं।
ड्रेनर द्वारा 7702 अकाउंट का समझौता होना वास्तव में 7702 अकाउंट का जलकर खाक हो जाना है, जिसमें किसी नए एड्रेस पर संपत्तियों के तत्काल ट्रांसफर के अलावा उसे बचाने के बहुत कम विकल्प बचते हैं। यूज़र को प्रभावित खाते को पूरी तरह से कॉम्प्रोमाइज़्ड मानना चाहिए, सभी अनुमतियों को रद्द कर देना चाहिए और जहाँ तक संभव हो शेष राशि को ट्रांसफर कर लेना चाहिए, और एक नए सीड, नए डिवाइस और अनुमत चेन्स के एक नए सेट पर आगे बढ़ जाना चाहिए। ये असुविधाजनक सच्चाइयां हैं, लेकिन इसका दूसरा विकल्प—फंड वापस पाने की उम्मीद में चेन्स बदलते रहने का अंतहीन चक्र—और भी बदतर है। औसत यूज़र को किसी हमले के बाद अकाउंट माइग्रेशन के तकनीकी झंझटों से नहीं जूझना चाहिए। उन्हें अपने वॉलेट अपग्रेड के सुरक्षा प्रभावों पर विचार करने के लिए मजबूर नहीं होना चाहिए। मूलतः, लोगों को क्रिप्टो विशेषज्ञ बनने की ज़रूरत नहीं होनी चाहिए, यही कारण है कि वे अपनी संपत्तियों को मल्टीसिग्नेचर कॉन्ट्रैक्ट्स, हार्डवेयर डिवाइसेस और अन्य विशेष समाधानों पर सौंपते हैं। जब अकाउंट डेलिगेशन और EIP-7702 की बात आती है, तो वही सिद्धांत लागू होने चाहिए: किसी अन्य कॉन्ट्रैक्ट को निष्पादन डेलिगेट करने की अनुमति को एक ऐसा ट्रांज़ैक्शन माना जाना चाहिए जो आपके अटैक सरफेस को स्थायी रूप से बढ़ा देता है।
Ethereum का दबदबा और TRON इंफ्रास्ट्रक्चर
Ethereum संपत्तियों, DeFi पोज़िशन्स, NFTs और अनुमतियों के भारी जमावड़े के कारण हाई-वैल्यू वॉलेट ड्रेनर स्पेस में अपना दबदबा बनाए हुए है। Scam Sniffer की ऑन-चेन ट्रैकिंग सुरक्षा क्षेत्र के Ethereum पर फोकस का सिर्फ एक उदाहरण है, क्योंकि अधिकांश उद्योग रिपोर्ट पीक सीज़न के दौरान इस चेन के लिए अधिक संख्या में प्रभावित पतों या बड़े नुकसान को नोट करती हैं। साथ ही, TRON का स्टेबलकॉइन इंफ्रास्ट्रक्चर दैनिक भुगतान, एक्सचेंज डिपॉज़िट, OTC खरीद और रोज़मर्रा के रेमिटेंस को सुविधाजनक बनाने के लिए बेहतर स्थिति में है। Ethereum पर गैस लागत या TRON पर Energy और Bandwidth सहित लागतों को कम करने के इच्छुक यूज़र्स बड़े प्रोग्रामेटिक डिपॉज़िट्स का लाभ उठाते हुए, ऑन-चेन स्टेबलकॉइन्स का माध्यम के रूप में उपयोग कर सकते हैं। यह सभी पक्षों – ईमानदार यूज़र्स, अपराधियों और वैध व्यवसायों – को TRON Energy सिस्टम पर निर्भर बनाता है, जिसकी हर ट्रांज़ैक्शन के लिए अनुमानित खपत दर होती है।
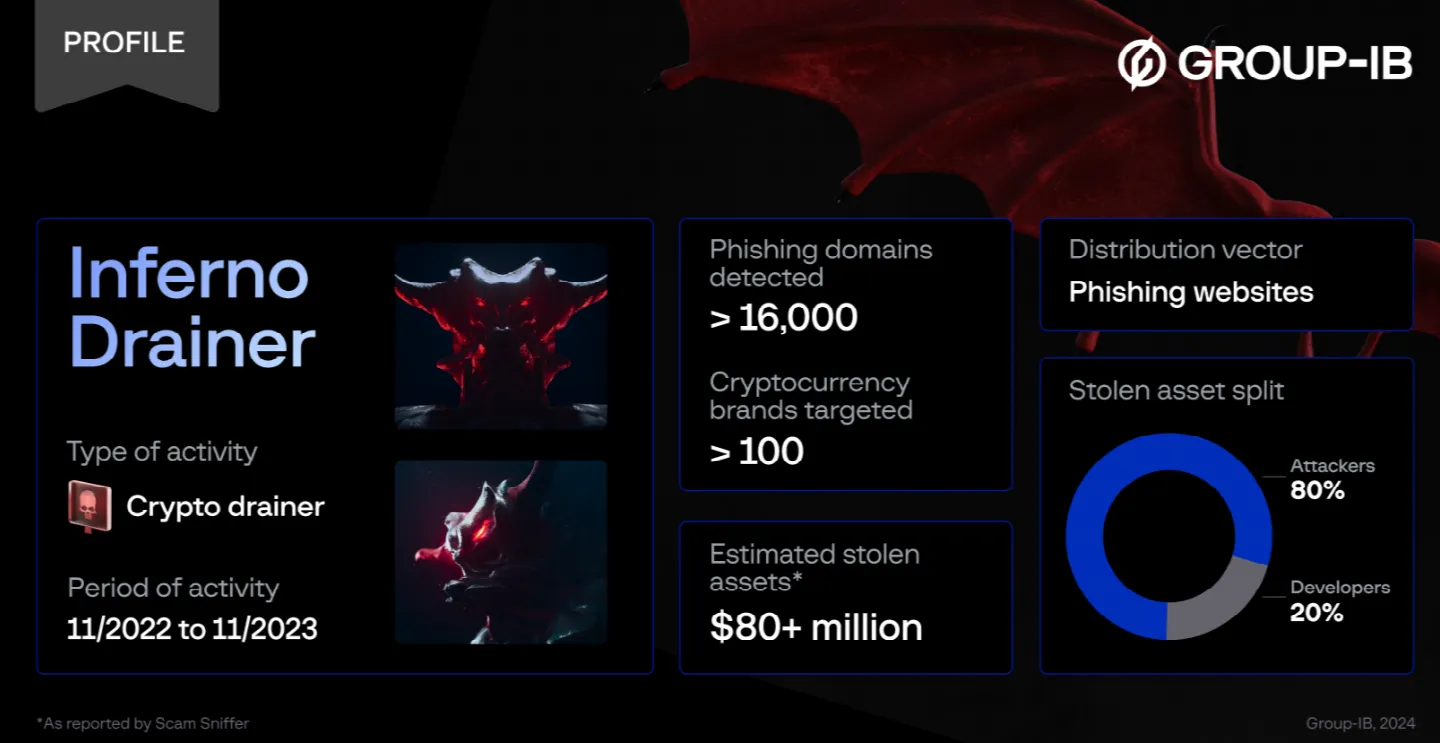
Inferno Drainer ड्रेनर-ऐज़-ए-सर्विस बिज़नेस मॉडल का सबसे प्रमुख उदाहरण है, जिसके कई यूज़र्स कई चेन्स पर इसकी फ़िशिंग सेवाओं का शिकार बने हैं। Group-IB ने इस ऑपरेशन का श्रेय एक जाने-माने मल्टीचेन स्कैम ग्रुप को दिया, जिसने इस प्रक्रिया में हज़ारों फ़र्ज़ी डोमेन तैनात किए थे। Scam Sniffer की रिपोर्ट में Inferno से जुड़े घोटालों की पहली लहर में $80 मिलियन से अधिक के नुकसान का दस्तावेजीकरण किया गया है, जिसके बाद कंपनी ने 2023 के अंत में अपना काम बंद करने की घोषणा की थी। Check Point Research ने बाद में इसी इंफ्रास्ट्रक्चर का उपयोग करने वाले कई चल रहे अभियानों का पर्दाफाश किया, जिन्होंने 2024 की शुरुआत में बेहतर इवेज़न तकनीकों के साथ खुद को Inferno Reloaded के रूप में रीब्रांड किया था।
Check Point के शोध के अनुसार, छह महीने के एक अभियान में 30,000 से अधिक वॉलेट्स को नुकसान उठाना पड़ा, जिसमें कुल मिलाकर कम से कम $9 मिलियन का नुकसान हुआ।
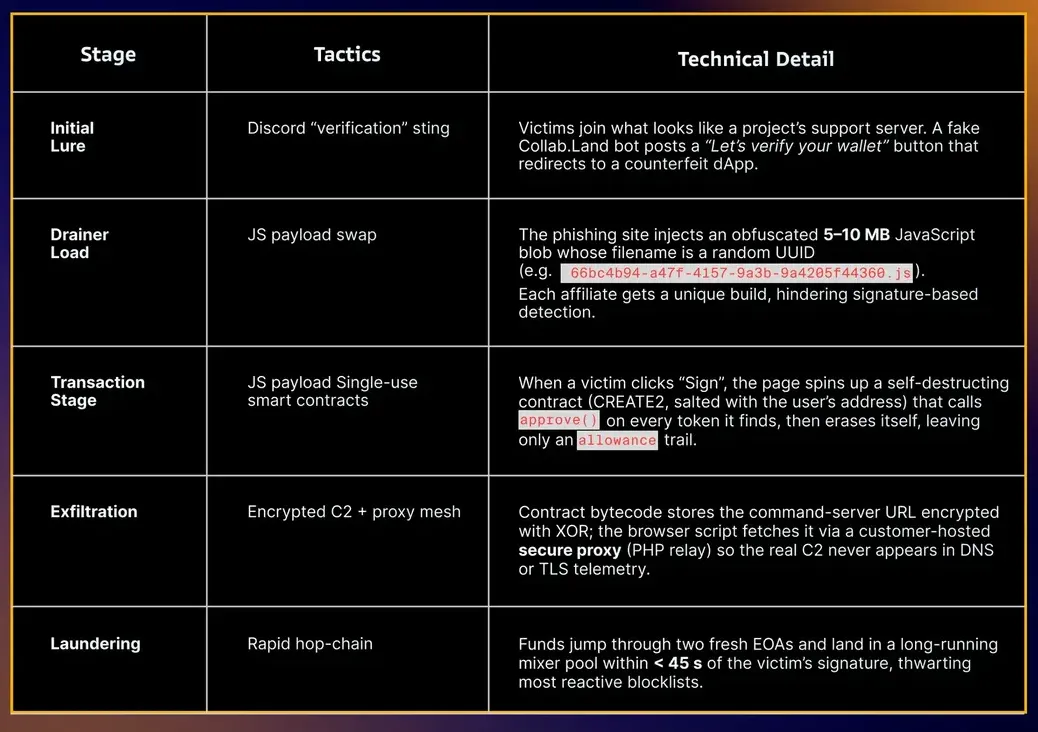
जैसा कि अपेक्षित था, घोटाले में इस्तेमाल किए गए बुनियादी ढांचे को पकड़ और विश्लेषण से बचने के लिए बेहद पुख्ता बनाया गया था। शोधकर्ताओं ने पाया कि C2 इंफ्रास्ट्रक्चर को ग्राहकों द्वारा संचालित प्रॉक्सी सेवाओं के पीछे छिपाया गया था, जबकि ब्लॉकलिस्ट अपडेट से आगे रहने के लिए कैशआउट पतों को नियमित रूप से बदला जाता था। फंड्स को वितरित करने और निगरानी से बचने के लिए सिंगल-स्कैम स्मार्ट कॉन्ट्रैक्ट्स का भी उपयोग किया गया था, जिसमें एक अभियान को सत्यापन प्रक्रिया के दौरान एक वैध Collab.Land प्रोजेक्ट का रूप धारण करते देखा गया था।
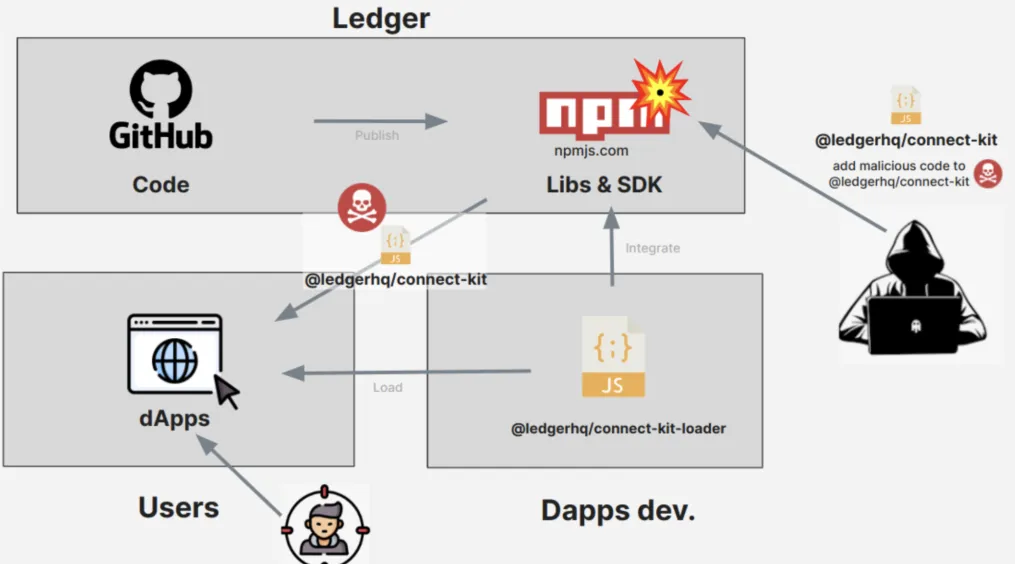
Ledger Connect Kit अभियान इस बात का सबसे सटीक उदाहरण है कि कैसे ड्रेनर फ़िशिंग ईमानदार यूज़र्स को प्रभावित कर सकती है। इन घटनाओं में से एक में, Ledger के एक कर्मचारी को धोखे से Ledger Connect Kit कॉन्ट्रैक्ट्स को अधिकृत करने के लिए बरगलाया गया, जिसने बाद में प्रभावित ऐप्स में ड्रेनर कोड वितरित कर दिया। Ledger की घटना रिपोर्ट ने प्रभावित किट्स में Angel Drainer मैलवेयर की उपस्थिति की पुष्टि की, जिसने हमलावर और ड्रेनर सेवा के बीच 85/15 का बंटवारा इस्तेमाल किया था। $600,000 से अधिक के फंड प्रभावित होने के साथ, कंपनी ने ब्लाइंड साइनिंग से हटकर अधिक पारदर्शी प्रथाओं की ओर बढ़ने की घोषणा की।
यह उन तरीकों के सबसे प्रासंगिक उदाहरणों में से एक है जिनसे यूज़र्स फ़िशिंग से प्रभावित हो सकते हैं: इस मामले में, ड्रेनर ऑपरेटर्स को फ़र्ज़ी डोमेन पर निर्भर रहने या भ्रामक मैसेज दिखाने की आवश्यकता नहीं थी। पीड़ित एक वैध Web3 इंटरफ़ेस के साथ बातचीत कर रहा था, लेकिन उसने उस समय एक अनधिकृत ट्रांज़ैक्शन पर हस्ताक्षर किए जब उसका वॉलेट अन्य कार्यों में व्यस्त था। यूज़र्स द्वारा प्रत्येक हस्ताक्षर की संविदात्मक बातचीत (कॉन्ट्रैक्ट इंटरैक्शन) की तरह समीक्षा करने की संभावना कम होती है, और धोखेबाज़ को पीड़ित के पते से एक बड़ी रकम निकालने के लिए बस एक पल की लापरवाही की आवश्यकता होती है।
2024 में किसी ड्रेनर द्वारा किया गया सबसे बड़ा ऑन-चेन नुकसान DeFi एप्लिकेशन्स से इंटरैक्ट करने वाले यूज़र्स के सामने आने वाली चुनौतियों का अतिरिक्त संदर्भ प्रदान करता है। इन घटनाओं में से एक में, एक DeFi Saver और Maker वॉल्ट के मालिक ने एक धोखाधड़ी वाले ट्रांज़ैक्शन पर हस्ताक्षर किए, जिसने उनके DSProxy कॉन्ट्रैक्ट का नियंत्रण एक फ़िशिंग एड्रेस को स्थानांतरित कर दिया, जिसने तब स्थिति को चुराने और DAI मिंट करने का प्रयास किया। Scam Sniffer और SlowMist के शोधकर्ताओं ने इस हमले को Inferno ड्रेनर इकोसिस्टम से जोड़ा। फिर से, इस हमले के पीड़ित के किसी फ़र्ज़ी वेबसाइट से धोखा खाने की संभावना कम थी, लेकिन प्रतिरूपित पते ने यूज़र को यह विश्वास दिलाने में सफलता हासिल की कि ट्रांज़ैक्शन वैध था, और अंततः एक ही हस्ताक्षर से उनकी संपत्ति चुरा ली।
इस यूज़र के इर्द-गिर्द किसी नाटकीय कहानी की कल्पना करने की आवश्यकता नहीं है, क्योंकि ब्लॉकचेन रिकॉर्ड खुद ऐसी ही कहानी बयां करते हैं। हमलावर ने बस एक DeFi पोज़िशन के लिए प्रॉक्सी एड्रेस बदल दिया और पीड़ित के फंड को अपने एड्रेस पर रीडायरेक्ट कर दिया। चेन खुद इसका फैसला करेगी कि यह धोखाधड़ी है या नहीं, लेकिन यूज़र के पास इस ट्रांज़ैक्शन को उलटने (रिवर्स करने) का कोई आसान अवसर नहीं होगा। यह उस किसी भी व्यक्ति द्वारा चुकाई जाने वाली कीमत है जो इस क्षेत्र के जोखिमों को स्वीकार किए बिना DeFi में शामिल होना चाहता है।
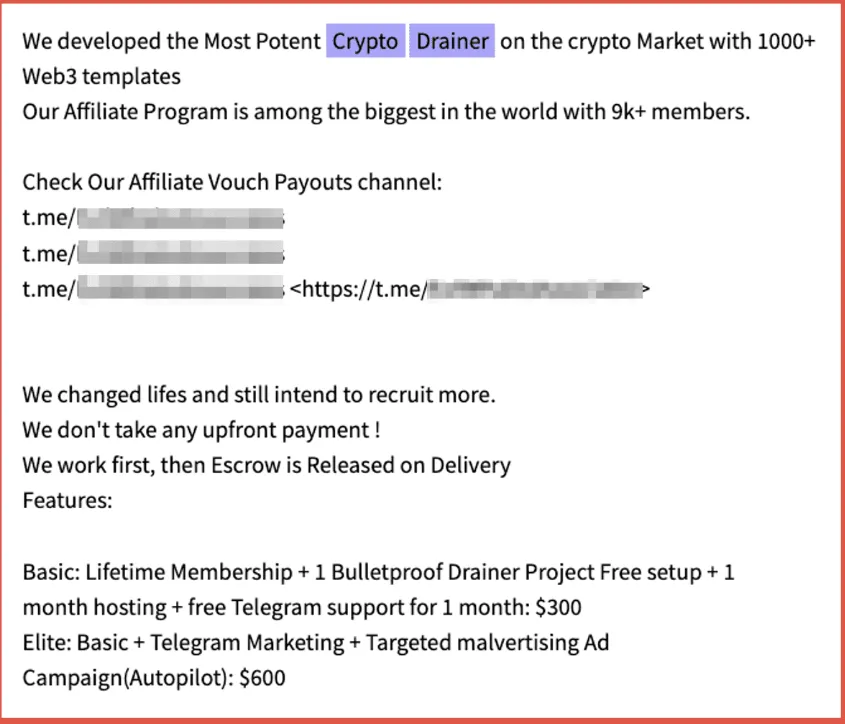
ऑन-चेन नुकसान का डेटा समस्या के पैमाने को समझने और प्रतिक्रिया उपायों को प्राथमिकता देने में महत्वपूर्ण भूमिका निभाता है, लेकिन उस बुनियादी ढांचे पर विचार करना भी शिक्षाप्रद है जो इन हमलों को संभव बनाता है। Drainer-as-a-Service क्षेत्र में अकादमिक और उद्योग-आधारित शोध ने ज्ञात वॉलेट स्वीपर्स के बीच कई साझा विशेषताओं का खुलासा किया है, जिनमें परमिट-प्रकार के अप्रूवल्स का उपयोग करने वाले भी शामिल हैं। विशेष रूप से, शोधकर्ताओं ने हज़ारों ऐसे फ़िशिंग डोमेन की पहचान की जिन्होंने ज्ञात वॉलेट्स में वितरित करने से पहले यूज़र फंड्स इकट्ठा करने के लिए समान किट्स का उपयोग किया था। स्मार्ट कॉन्ट्रैक्ट स्तर पर भी इसी तरह के पैटर्न देखे गए, जहां कई ड्रेनर सेवाएं साझा कोड या बुनियादी ढांचे का उपयोग करती थीं। जब Tether और TRON टीमों ने Chainalysis के साथ मिलकर Operation Spincaster चलाया, तो वे 7,000 से अधिक सुरागों को उजागर करने में सक्षम रहे, जिन्होंने अंततः अवैध संपत्तियों को फ्रीज़ करने में मदद की, जिससे कई एक्सचेंज और यूज़र्स महत्वपूर्ण फंड्स को रिकवर करने में सफल रहे। रिपोर्ट की गई सफलताओं में से एक समय पर किया गया हस्तक्षेप था जिसने यूज़र को धोखाधड़ी वाले अप्रूवल को रद्द करने के लिए प्रेरित करके छह अंकों के नुकसान को रोका। हमेशा की तरह किसी संदिग्ध वेबसाइट पर ऐसी सेवा के विज्ञापन का एक उदाहरण (जो लगभग निश्चित रूप से अपने आप में एक घोटाला है):
वॉलेट ड्रेनर्स पर चर्चा के लिए यह एक उपयुक्त निष्कर्ष है, जो एक ऐसा उद्योग है जो Web3 के विकेंद्रीकृत लोकाचार को उसकी पूरी सुंदरता और कुरूपता में प्रस्तुत करता है। जब आप ब्लॉकचेन पर काम करते हैं, तो आप अपनी संपत्तियों को सुरक्षित करने के लिए खुद ज़िम्मेदार होते हैं, और जिस क्षण आप अपने वॉलेट का नियंत्रण खो देते हैं, आपसे अपेक्षा की जाती है कि आपको पता हो कि आगे क्या करना है। यह इकोसिस्टम की गलती नहीं है, जो केवल यूज़र्स के बीच बातचीत की सुविधा प्रदान करता है, कि फ़िशिंग इतनी व्यापक हो गई है या धोखेबाज़ों द्वारा अक्सर हस्ताक्षरों को हथियार बनाया जाता है। हालाँकि, यह भी सच है कि अनुमति प्राप्त ट्रांज़ैक्शन्स शायद ही कभी संदर्भ (कंटेक्स्ट) के साथ आते हैं, और यूज़र से यह तकनीकी दक्षता रखने की उम्मीद की जाती है कि वह हर ऑन-चेन गतिविधि के प्रभावों को समझे। अकाउंट सुरक्षा के सबसे बुनियादी पहलू भी, जैसे कि नियमित वॉलेट अपग्रेड या हार्डवेयर सीड स्टोरेज, सभी के लिए वैकल्पिक हैं लेकिन बहुत कम लोगों के लिए व्यावहारिक हैं। यही बात अकाउंट डेलिगेशन या परमिट अप्रूवल्स पर भी लागू होती है: उपयोग का मामला चाहे जो भी हो, हस्ताक्षर को एक वित्तीय ट्रांज़ैक्शन माना जाना चाहिए, जिसके परिणामों पर प्रेषक द्वारा सावधानीपूर्वक विचार किया जाना चाहिए। ऐसा कोई एक उपाय नहीं है जो सभी घोटालों और कारनामों को रोक सके, लेकिन बेहतर डिज़ाइन किए गए इंटरफ़ेस पीड़ित के लिए परिणाम से आश्चर्यचकित होना कठिन बना देते हैं।
प्रोत्साहन, नियमन और अंतिम क्लिक
ड्रेनर उद्योग तकनीकी नवाचार से नहीं बल्कि मांग से संचालित होता है: डेवलपर्स धोखाधड़ी गतिविधियों और सहयोगियों से आवर्ती राजस्व को अधिकतम करने का प्रयास करते हैं, जबकि प्लेटफ़ॉर्म अपने इकोसिस्टम में ट्रैफ़िक और तरलता लाने का प्रयास करते हैं। विशेष रूप से, फ़िशिंग अभियान नए पीड़ितों को जोड़ने और उन्हें लक्षित प्लेटफ़ॉर्म पर धन जमा करने के लिए प्रोत्साहित करने के लिए प्रेरित होते हैं। प्रोजेक्ट्स अपने फ़र्ज़ी मॉडरेटर्स और फ़िशिंग डोमेन की दृश्यता को सीमित करते हुए अपनी सेवाओं को बढ़ावा देते हैं, जबकि यूज़र्स को टोकन, व्हाइटलिस्ट स्पॉट, उत्पादों तक शीघ्र पहुंच और अन्य पुरस्कारों के वादों से लुभाया जाता है। FOMO क्रिप्टो में सबसे खतरनाक अवधारणा है, और यह घोटालेबाजों के व्यवहार को काफी हद तक प्रभावित करती है, जो जानते हैं कि किसी संपत्ति के बढ़ने से लाभ कमाने का सबसे अच्छा तरीका लोगों को यह विश्वास दिलाना है कि उन्होंने अवसर गंवा दिया है। जेबकतरे, एटीएम स्किमर्स और अन्य पारंपरिक धोखेबाज़ उसी सिद्धांत पर काम करते हैं: वे संभावित पीड़ितों की सबसे अधिक सांद्रता वाले सबसे प्रमुख स्थानों को लक्षित करते हैं।
अप्रूवल-आधारित फ़िशिंग फुसलाने और क्रियान्वयन को अलग करके सेल्फ़-कस्टडी के मूल पर हमला करती है। एक पारंपरिक बैंक डकैती में, पीड़ित को किसी धोखाधड़ी वाले खाते में पैसे भेजने के लिए राजी किया जा सकता है, लेकिन वे अभी भी जागरूक होते हैं कि धन उनके खाते से निकल रहा है। वहीं, ड्रेनर घोटाले में, पीड़ित को धन स्थानांतरित करने की अनुमति देने के लिए राजी किया जाता है, जो दार्शनिक दृष्टि से समझने के लिए कहीं अधिक कठिन अवधारणा है। व्यवहार में, पीड़ित ट्रांज़ैक्शन की परिस्थितियों से पूरी तरह अनभिज्ञ हो सकता है, खासकर यदि यह किसी एयरड्रॉप या फ़िशिंग डोमेन के हिस्से के रूप में शुरू किया गया था जिसने एक वैध सेवा का मुखौटा लगाया था। वॉलेट पुष्टिकरण बटन के एक क्लिक से यूज़र टोकन, NFTs, प्रॉक्सी स्वामित्व या खाता पहुंच खो सकता है, जबकि ड्रेनर समान आसानी से मुनाफ़े में अपना हिस्सा प्राप्त कर लेता है।
विनियमन (रेगुलेशन) कई तरीकों से मदद कर सकता है लेकिन शायद ही कभी शोषण के अवसर को पूरी तरह से समाप्त करता है। नो योर कस्टमर प्रक्रियाएं पीड़ित से धन निकालने की क्षमता में बाधा डाल सकती हैं, खासकर यदि वे किसी एक्सचेंज पर पर्याप्त संपत्ति रखते हैं, जबकि डोमेन जब्ती और होस्टिंग शटडाउन संभावित अपराधियों के लिए विकल्पों को सीमित कर सकते हैं।
इसी तरह, ऑन-चेन मॉनिटरिंग संदिग्ध ट्रांज़ैक्शन्स की पहचान कर सकती है, जिससे एक्सचेंज संपत्तियों को फ्रीज़ कर सकते हैं या पीड़ितों को फ़िशिंग प्रयासों की सूचना दे सकते हैं। स्टेबलकॉइन क्षेत्र में, नए टोकन जारी करने पर तब अंकुश लगाया जा सकता है जब प्राप्तकर्ता खाते को धोखाधड़ी या समझौता किए गए खाते के रूप में पहचाना गया हो, जिससे विभिन्न प्लेटफ़ॉर्मों पर मूल्य स्थानांतरित करने की क्षमता कम हो जाती है। नियामकों और निजी जांचकर्ताओं की भागीदारी, जैसे कि DOJ की हालिया $225M USDT सिविल फ़ॉर्फ़ीचर शिकायत में, अपराधियों पर अतिरिक्त दबाव उत्पन्न कर सकती है, जिससे वे गलत तरीके से अर्जित लाभ को खर्च करने से रुक सकते हैं या आगे की कानूनी कार्रवाई की चेतावनी दे सकते हैं। व्यवहार में, स्टेबलकॉइन ब्लैकलिस्टिंग, चेन विश्लेषण, एक्सचेंज जब्ती और संपत्ति फ्रीज़िंग उपाय ड्रेनर अभियान के आकर्षण को काफी कम कर सकते हैं, लेकिन वे शायद ही कभी धोखाधड़ी के अवसर को पूरी तरह समाप्त करते हैं।
नियामक कार्रवाइयां ड्रेनर्स और उनके सहयोगियों को अपनी गतिविधियों को जारी रखने के लिए नए तरीकों, उपकरणों और क्षेत्राधिकारों को अपनाने के लिए प्रोत्साहित करेंगी। विशेष रूप से, फ़िशिंग सेवाओं से जुड़े डोमेन अक्सर बदले जाते हैं, जिसमें संचालक पहचान से बचने के लिए कई फ्रंटएंड का उपयोग करते हैं। यही बात ड्रेनर्स द्वारा उपयोग किए जाने वाले तकनीकी बुनियादी ढांचे पर भी लागू होती है, जिसमें कमांड सर्वर ढीले डिजिटल गोपनीयता कानूनों और कम निगरानी तंत्र वाले क्षेत्राधिकारों में होस्ट किए जाते हैं। भले ही किसी ड्रेनर की वेबसाइट को ऑफ़लाइन कर दिया जाए या किसी बड़े स्कैम इकोसिस्टम में शामिल कर दिया जाए, फिर भी ऑपरेटर यूज़र फंड्स इकट्ठा करने और उन्हें अपने वॉलेट्स में वितरित करने के वैकल्पिक तरीके खोज सकते हैं। कई मायनों में, कानून प्रवर्तन प्रयास केवल घोटाले की कुल लागत को बढ़ाने का काम करते हैं, बिना ऑपरेशन के मूल अर्थशास्त्र को मौलिक रूप से बाधित किए। जब तक ऐसे यूज़र्स हैं जो क्रिप्टो प्रोजेक्ट्स में समय और पैसा लगाने के इच्छुक हैं, तब तक ऐसे व्यक्ति होंगे जो उनके उत्साह से लाभ उठाना चाहते हैं, चाहे सीधे उनके वॉलेट का शोषण करके या फ़िशिंग डोमेन और नकली सोशल मीडिया खातों के माध्यम से उन्हें बरगला कर।
वॉलेट UX सुधार विनियमन का सबसे सार्थक रूप हो सकता है, क्योंकि यह यूज़र्स को सेल्फ़-कस्टडी के लाभों का आनंद लेते हुए सुरक्षित रूप से काम करने के लिए प्रोत्साहित करता है। विशेष रूप से, एक ज़िम्मेदार वॉलेट को यूज़र को स्पष्ट रूप से बताना चाहिए कि एक हस्ताक्षर प्राप्तकर्ता को USDT की निर्दिष्ट राशि, किसी विशेष NFT संग्रह के सभी टोकन खर्च करने या प्रॉक्सी एड्रेस को संशोधित करने की पूरी अनुमति देता है। इसे उन्हें जागरूक करना चाहिए कि एक अकाउंट डेलिगेट किसी अन्य कॉन्ट्रैक्ट को असीमित अधिकार दे सकता है, संभवतः एक अलग ब्लॉकचेन पर, और परमिट-प्रकार का अप्रूवल अनिश्चित काल तक रह सकता है या भविष्य में इन अनुमतियों को बढ़ाने के लिए EIP-7702 का उपयोग कर सकता है। आदर्श रूप से, वॉलेट को प्रत्येक हस्ताक्षर के लिए मूल्य, टोकन मानक, मात्रा, गंतव्य पता, समाप्ति तिथि और चेन को उजागर करना चाहिए, जिससे यूज़र ट्रांज़ैक्शन के प्रभावों की समीक्षा कर सके।
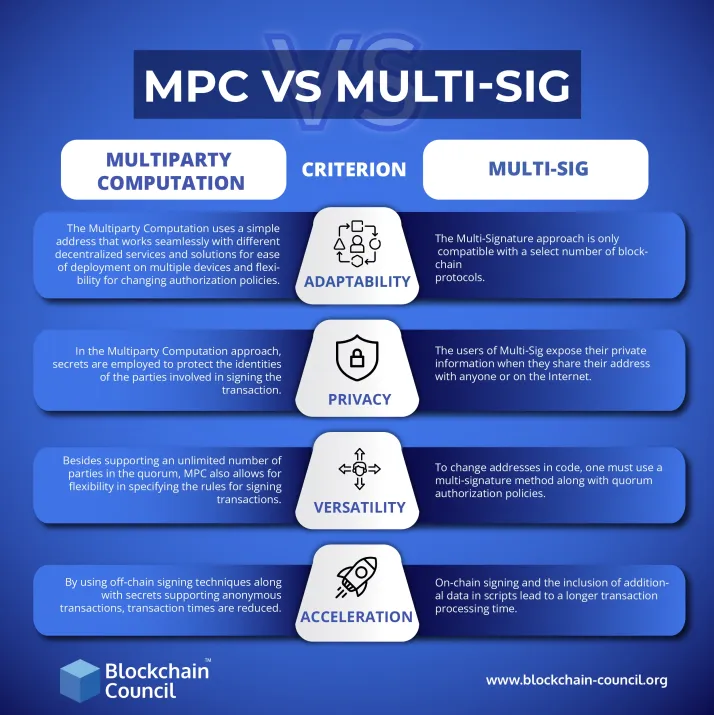
इसके अलावा, वॉलेट को यूज़र को ट्रांज़ैक्शन के संदर्भ को समझने और कुछ गड़बड़ होने पर पहचानने में मदद करनी चाहिए। यदि कॉन्ट्रैक्ट एड्रेस यूज़र के लिए परिचित नहीं है, तो उन्हें खुद से पूछना चाहिए कि क्या वे इसके साथ बातचीत करने का इरादा रखते थे। यदि हस्ताक्षर की जा रही राशि पिछले ट्रांज़ैक्शन्स के साथ असंगत है, तो यूज़र को विवरणों की दोबारा जांच करनी चाहिए। यदि अनुरोध बिना किसी संदर्भ के दिखाई दिया या वॉलेट इंटरफ़ेस सामान्य से अलग दिखता है, तो यूज़र को विशेष रूप से सावधान रहना चाहिए। जो लोग अपने क्रिप्टो वॉलेट्स का उपयोग करके अधिक जटिल वित्तीय गतिविधियों में शामिल होते हैं, जिनमें स्टेकिंग, NFT ट्रेडिंग और DeFi इंटरैक्शन शामिल हैं, उन्हें इन बारीकियों पर विशेष ध्यान देना चाहिए। एक सामान्य नियम के रूप में, उनके वॉलेट्स को हार्डवेयर, मल्टीसिग्नेचर सुविधाओं और अन्य संस्थागत-ग्रेड टूल्स के साथ सुरक्षित किया जाना चाहिए, और उनके पास आवश्यकता पड़ने पर उपयोग के लिए एक वैकल्पिक हस्ताक्षर विधि तैयार होनी चाहिए।
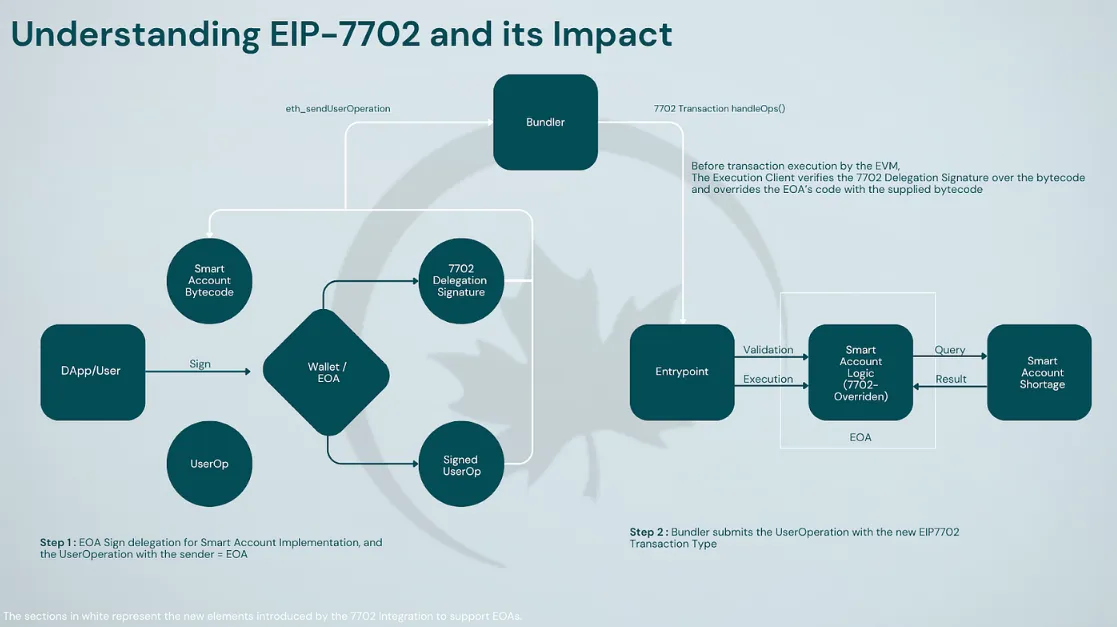
यूज़र्स को धोखेबाज़ों के खिलाफ युद्ध में नायक बनने की ज़रूरत नहीं है। सबसे अच्छी बात जो वे कर सकते हैं वह है सुरक्षित रूप से काम करना, यह मानकर कि प्रत्येक इंटरैक्शन जिसके लिए हस्ताक्षर की आवश्यकता होती है, धोखाधड़ी हो सकती है। उन्हें "वेरिफ़ाई वॉलेट" प्रॉम्प्ट और एयरड्रॉप दावों को संदेह की दृष्टि से देखना चाहिए और वॉलेट की प्रत्येक अनुमति पर सावधानीपूर्वक विचार करना चाहिए। विशेष रूप से, सीड वाक्यांशों के अनुरोधों को हमेशा अस्वीकार किया जाना चाहिए, क्योंकि वे यूज़र की संपत्तियों को चुराने के तत्काल प्रयास का प्रतिनिधित्व करते हैं। EIP-7702 अकाउंट अपग्रेड प्रॉम्प्ट के साथ भी ऐसी ही सावधानी बरती जानी चाहिए, क्योंकि उनका उपयोग कुछ ही सेकंड में वॉलेट से समझौता करने के लिए किया जा सकता है।
क्रिप्टो सुरक्षा कई मायनों में बैंक डकैती की फिल्म से मिलती-जुलती है, जिसमें यूज़र्स को कमज़ोर नायक के रूप में चित्रित किया जाता है जिन्हें धोखेबाज़ों द्वारा आसानी से बरगलाया जाता है। यह वास्तविकता का सटीक प्रतिबिंब नहीं है, क्योंकि सेल्फ़-कस्टडी वॉलेट मूल रूप से नकदी के डिजिटल समकक्ष हैं – वे उतने ही सुरक्षित हैं जितना कि उनका मालिक उन्हें रखने में ज़िम्मेदार है। पारंपरिक बैंक और वित्तीय संस्थान अक्सर धोखाधड़ी के शिकार होते हैं, लेकिन ऐसा शायद ही कभी होता है क्योंकि औसत यूज़र वित्तीय रूप से अनपढ़ है या अपनी संपत्तियों की रक्षा के लिए तैयार नहीं है। इसके विपरीत, बैंक आकर्षक लक्ष्य हैं क्योंकि उनके पास बड़ी मात्रा में धन होता है, और किसी कर्मचारी की ओर से एक छोटी सी त्रुटि भी डकैती का कारण बन सकती है। उसी तरह, क्रिप्टो वॉलेट में प्रत्येक हस्ताक्षर की सावधानीपूर्वक समीक्षा की जानी चाहिए, क्योंकि यह एक नियमित ट्रांज़ैक्शन और फंड के अपरिवर्तनीय नुकसान के बीच का अंतर हो सकता है।
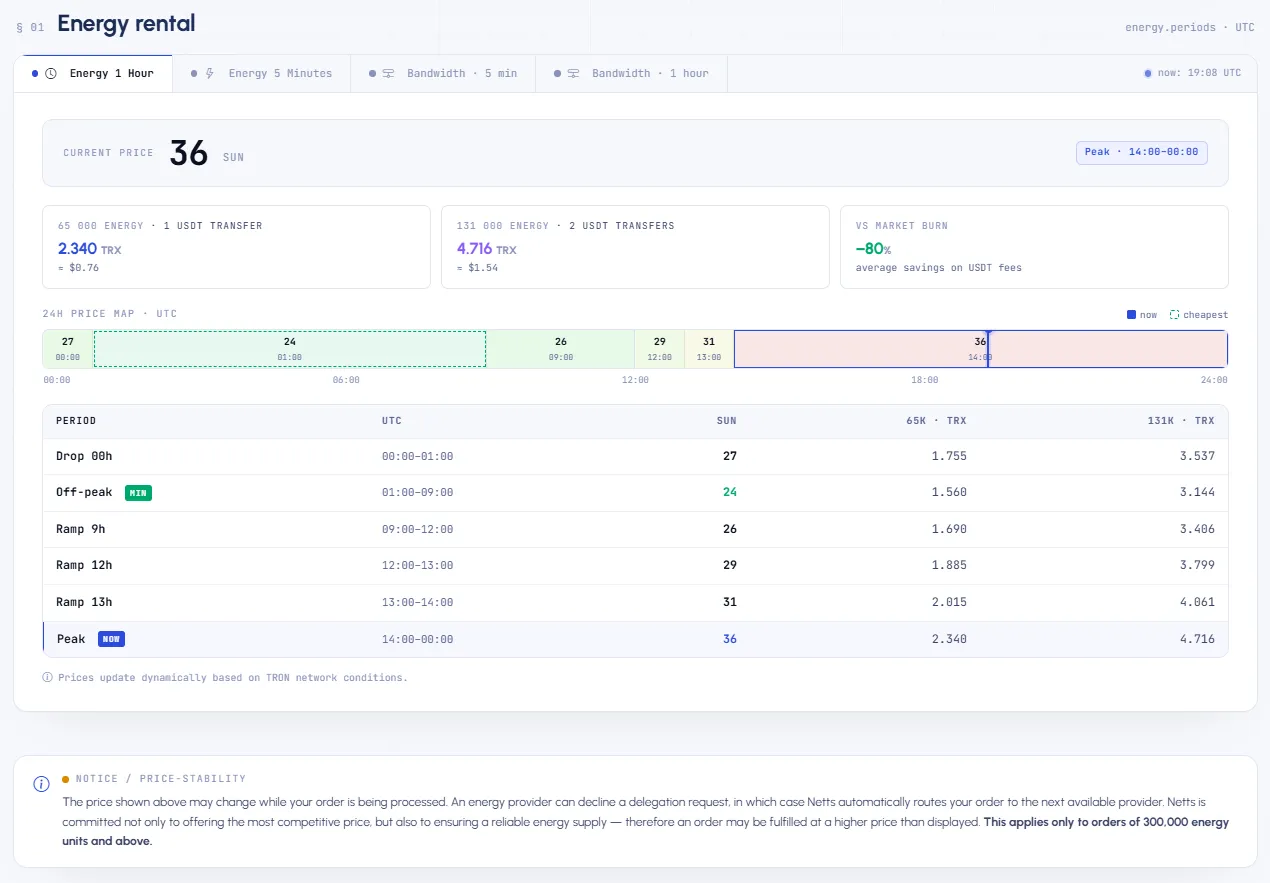
सुरक्षा का एक साधारण, यूज़र-फेसिंग पहलू भी है, जो वास्तविक संचालन के विवरण में पाया जाता है, न कि बड़ी सुर्खियों में। Tether का उपयोग करके TRON ट्रांज़ैक्शन पर विचार करने वाले समझदार यूज़र इस बात की भी उतनी ही परवाह करेंगे कि इसकी लागत कितनी है, जितनी कि कुछ अटैक सरफेसेस की; यदि आप किसी काल्पनिक "क्लेम बटन" के चक्कर में नहीं हैं, बल्कि आपके दिमाग में वास्तविक मनी ट्रांसफर है, तो Netts Pricing उन सामान्य सेवाओं में से एक है जो ठीक इसी उद्देश्य को पूरा करती है। यह आपको विभिन्न प्रोवाइडर्स से एकत्रित दरों के साथ TRON पर Energy किराए पर लेने की लागत का अनुमान लगाने, 1-घंटे और 5-मिनट के Energy विंडो सहित समय-निर्भर ऑफ़र और संबंधित शुल्क देखने, और किसी प्रोवाइडर द्वारा आपका ऑर्डर अस्वीकार किए जाने की स्थिति में एक विकल्प रखने की अनुमति देती है। स्नैपशॉट के समय, रैंप स्पॉट पर एक USDT ट्रांसफर के लिए 65 हज़ार Energy की लागत लगभग 1.690 TRX थी, जिसमें ऑफ-पीक आवर्स के सस्ते विकल्प भी उपलब्ध थे; यह उस प्रकार का विवरण है जिसे एक ईमानदार यूज़र वास्तव में किसी "क्लेम नाउ" घोटाले में फंसने से पहले जांचना चाहेगा।