Wallet drainers : un clic d’approbation et tout disparaît
Les wallet drainers transforment de simples approbations en vols d'actifs grâce à des kits de phishing, des permits, la délégation et une UX de portefeuille déficiente.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
Il y a une comédie très humaine autour des wallet drainers, et ce n’est pas une farce d'excès, car personne ne rit. Des années de sermons de l'industrie ont appris aux utilisateurs à tolérer les avertissements des navigateurs, les alertes de portefeuilles, les mises en garde des dApps, les confirmations d'approbation de tokens, les signatures aveugles – le prix à payer pour jouer dans le Web3. La primitive de délégation tant vantée d’Ethereum était censée simplifier la vie de chacun, jusqu'à ce qu'il devienne évident que la plupart des contrats de délégation sur le mainnet n’étaient pas des contrats d’account abstraction, mais des balayeurs de portefeuilles. Les instructeurs du théâtre de la sécurité ont enseigné à leur public qu'aucun airdrop crypto gratuit ne pouvait être réclamé sans une signature sans permission on-chain, tandis que les vendeurs de kits de vol de portefeuilles clés en main vantaient leur support 24/7 comme une expérience de paiement supérieure pour les cybercriminels de la crypto.
Il y a toujours une métrique qui finit par anéantir l'optimisme illusoire sur le long terme, et le rapport de Scam Sniffer de cette année l'a démontré avec des pertes dues aux wallet drainers s'élevant à près de 500 millions. Le nombre d'adresses ayant initié de telles attaques en 2024 est de 2024 – 332 mille. Les chiffres de l'année suivante montrent une tendance claire, les préjudices déclarés liés au phishing par drainer ayant diminué de plus de quatre-vingts pour cent sur un an pour atteindre 83,85 millions, avec une proportion quasi identique dans la baisse du nombre de comptes affectés.
Les pertes ont de nouveau grimpé en flèche lorsque les memecoins et la croissance associée des volumes de transactions ETH se sont accélérés, mais une modération similaire s'est produite lors de la vague d'escroqueries suivante. La perte moyenne par victime, plus faible mais toujours relativement substantielle à plus de 790 USD, montre à quel point l'industrie est prête à tirer profit des petits acteurs au bas de la pyramide.
Voici la réalité qu'aucun promoteur du marketing sécuritaire ne veut admettre : le théâtre de la sécurité de l'écosystème et l'industrie clandestine de l'infrastructure sont les deux faces d'une même pièce. Certains CV LinkedIn affichent des années d'expérience en matière de conservation sécurisée, de simulations de transactions et de détection de phishing, tandis que d'autres mentionnent le développement de kits de drainer, la participation à des bootcamps de phishers et des missions de modérateur Discord. Un initié de l'industrie peut tout à fait raisonnablement mettre à jour son CV tous les six mois pour y intégrer une expertise en matière de permits de phishing sans permission EIP-7702 et des compétences en escroqueries aux airdrops contournant Chainalysis, aux côtés de son ancienne expertise en audit et en sécurité des smart contracts, s'il est passé du statut de promoteur de sécurité crypto à celui d'entrepreneur du dark web. C'est un vivier de talents où tout le monde se connaît, et chaque fermier de phishing dispose d'un employé d'exchange de rang 1 à qui il peut remettre quelques centaines de milliers d'USD en Ethereum pour l'aider à démarrer dans le milieu.
Les utilisateurs deviennent rarement victimes d'escroqueries par bêtise, mais plutôt parce que la fenêtre de confirmation requise semblait trop avenante. Les portefeuilles ne s'embarrassent pas des détails de la transaction ; à la place, ils vous rappellent de vous abonner à leur newsletter tout en détachant, en arrière-plan, des proxys, en transférant des NFT, en déléguant des droits d'exécution ou en approuvant un allocataire infini. La culture crypto a prêché la liberté numérique et la self-custody comme la souveraineté ultime, à moins que l'utilisateur ne soit lui-même un fraudeur, mais les protocoles sans permission punissent désormais les détenteurs de leurs tokens natifs avec un déluge d'approbations sans permission et d'exécutions de smart contracts sans permission chaque fois que l'un de leurs projets favoris lance un token de gouvernance ou une collection NFT.
Votre ami amateur vous dira, avec la conviction naïve propre aux enthousiastes du Web3, que sa « banque », l'application mobile au logo rouge, n'a jamais été piratée, tandis que votre expérience avec l'EIP-4844 reste marquée à jamais par la perte de cinq cent cinquante mille DAI lors d'une attaque par flash loan. Ils ont raison de supposer que le dogme de la self-custody sans permission n'est pas une mesure de sécurité adéquate pour l'utilisateur ordinaire du Web3 interagissant avec des smart contracts ordinaires sans permission, ceux qui subissent régulièrement des fuites de tokens ou présentent des failles zero-day dans leur code front-end. Le même delegate de permit EIP-7702, responsable de la moitié des escroqueries de 2024, pourrait, s'il était exécuté correctement, permettre à l'utilisateur de regrouper plusieurs transactions avec approbations sur la même chaîne pour une fraction du coût en gas par compte. Le même mécanisme d'Energy sur TRON, qui vous fait réfléchir à deux fois avant d'envoyer dix USDT, peut, s'il est exécuté correctement, permettre à une entreprise de traiter des centaines de ces transactions pour le prix d'une seule.
Kits, permits et délégation
Le marché des drainers s'apparente avant tout à une industrie logicielle, dont les clients potentiels se limitent à des criminels avérés. Inferno, Pink Drainer, Angel, Venom, Monkey, MS Drainer, Ace et plusieurs autres familles en sont les fournisseurs, et leurs services comprennent des sites de phishing, des scripts de détection de portefeuilles, l'analyse d'actifs, des smart contracts, des panneaux d'administration, des analyses statistiques, des systèmes d'affiliation et des paiements aux opérateurs. Dans les produits les plus élaborés, le client a la possibilité de récupérer une part des profits directement depuis l'adresse de la victime, généralement entre 15 % et 30 %. Les chercheurs analysant le secteur du Drainer-as-a-Service sur Ethereum ont découvert des milliers de comptes tirant profit de cette économie du vol via des contrats connus, Angel, Inferno et Pink étant les plus notables.
Cela crée une structure d'incitation particulière pour l'industrie des drainers, qui met rarement en péril les moyens de subsistance de ses acteurs. Une personne peut être chargée de créer et de maintenir le site de phishing, tandis qu'une autre s'occupe des opérations backend ou est chargée de trouver de nouvelles victimes. Si un attaquant parvient à intégrer un lien frauduleux dans une publication de réseau social d'un projet ou à accéder au budget publicitaire de l'entreprise, le reste est relativement simple : les kits de wallet drainer prennent en charge la plupart des opérations, y compris l'affichage de la page de phishing, l'analyse des actifs de l'utilisateur et la collecte des gains. Le nombre de victimes et le taux de conversion peuvent être surveillés, et un attaquant chevronné peut analyser en détail les performances de la campagne, en cherchant à identifier la messagerie, le canal, le contenu et le moment les plus efficaces. Le support technique pour les criminels n'est pas un système automatisé ou un simple ticket, mais une personne réelle qui aide les autres acteurs de l'écosystème à maximiser leurs profits générés par le drainer.
Les approbations de type permit constituent l'une des démonstrations les plus frappantes de la capacité de la couche d'infrastructure à donner du pouvoir aux escrocs tout en offrant une réelle utilité aux acteurs honnêtes. Une approbation de token classique est une autorisation accordée à un allocataire de retirer un certain montant de fonds de l'adresse du propriétaire sans autorisation supplémentaire, tandis qu'une signature de permit est un message signé qui remplit la même fonction mais est transmis directement au contrat lors de la réclamation de la récompense. En pratique, cette dernière méthode évite d'avoir à recourir à une transaction on-chain supplémentaire et s'avère donc utile dans les cas sensibles aux coûts de gas. Cette même conception peut être détournée pour contourner les contrôles de sécurité sur un domaine de phishing en substituant à une transaction classique un message signé d'apparence inoffensive.
Permit2 est une avancée intéressante, car elle permet aux utilisateurs d'effectuer des opérations plus complexes avec une plus grande flexibilité, notamment en dépensant des tokens comme le ferait le propriétaire, en déléguant l'exécution et en acheminant des transactions via des comptes de confiance mais non vérifiés. Les utilisateurs ayant accordé de telles autorisations pour un contrat fiable peuvent devenir des proies lorsqu'un drainer usurpe son identité via une signature de permit.
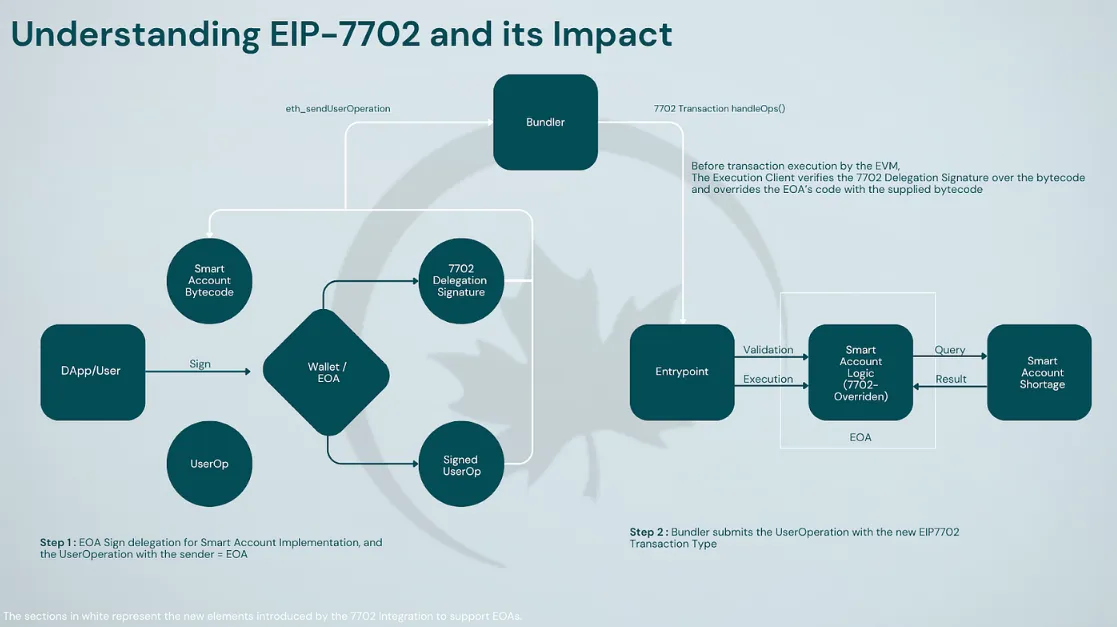
La délégation de compte permise par l'EIP-7702 est une fonctionnalité puissante qui a déjà démontré sa capacité à faire des ravages aux mains de cybercriminels. La norme proposée est bénéfique à bien des égards, permettant aux comptes EOA de profiter de certains des avantages des smart wallets sans adopter leur profil de risque, mais les attaques qu'elle autorise ne sont pas moins redoutables. Lorsqu'un utilisateur délègue l'exécution de son compte à un contrat, il commence à acheminer toutes ses transactions à travers celui-ci, exécutant ainsi du code arbitraire. De manière similaire aux drainers basés sur les permits, les attaquants peuvent utiliser l'EIP-7702 pour rediriger les fonds de la victime avec un minimum de frictions, en exfiltrant les gains via le delegate du compte.
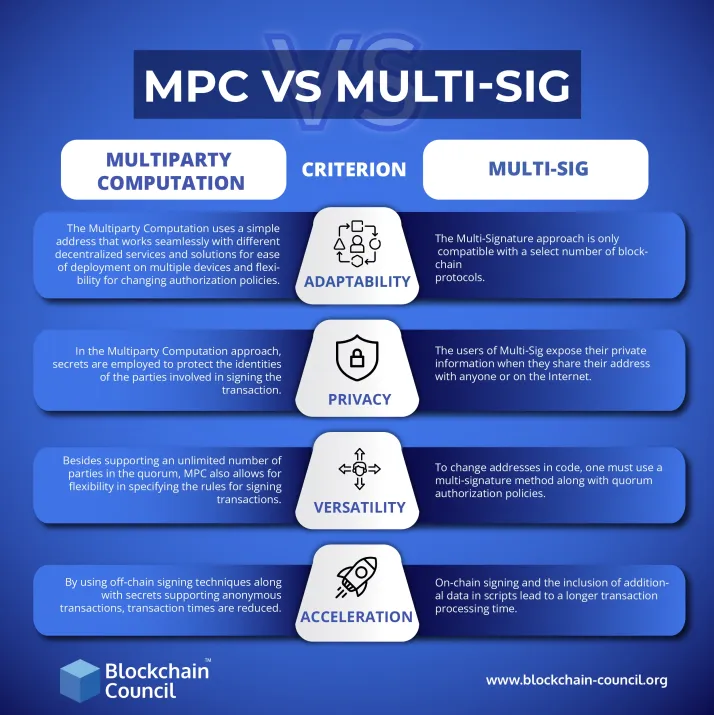
La compromission d'un compte sous 7702 par un drainer équivaut concrètement à sa destruction pure et simple, avec peu d'options de récupération au-delà du transfert immédiat des actifs vers une nouvelle adresse. L'utilisateur doit considérer le compte affecté comme définitivement corrompu, révoquer toutes les autorisations, transférer les soldes dans la mesure du possible, et repartir de zéro avec une nouvelle seed phrase, un nouvel appareil et une nouvelle liste de chaînes autorisées. Ce sont des vérités dérangeantes, mais l'alternative — le cycle sans fin des changements de chaînes dans l'espoir de récupérer des fonds — est encore pire. L'utilisateur moyen ne devrait pas avoir à assumer la dette technique d'une migration de compte après une attaque. Il ne devrait pas avoir à s'interroger sur les implications de sécurité des mises à niveau de son portefeuille. Au fond, les gens ne devraient pas avoir besoin d'être des experts en crypto, et c'est la raison pour laquelle ils confient leurs actifs à des contrats multisignatures, à des périphériques matériels et à d'autres solutions spécialisées. En matière de délégation de compte et d'EIP-7702, les mêmes principes doivent s'appliquer : l'approbation de déléguer l'exécution à un autre contrat doit être considérée comme une transaction qui augmente de manière permanente votre surface d'attaque.
L’hégémonie d’Ethereum et l’infrastructure de TRON
Ethereum conserve son hégémonie dans le domaine des wallet drainers à forte valeur ajoutée en raison de la concentration des actifs, des positions DeFi, des NFT et des autorisations au sein de son écosystème. Le suivi on-chain de Scam Sniffer n'est qu'un exemple de la focalisation du secteur de la sécurité sur Ethereum, la plupart des rapports de l'industrie observant un nombre plus élevé d'adresses compromises ou des pertes plus importantes sur cette chaîne pendant les périodes de forte activité. Dans le même temps, l'infrastructure de stablecoins de TRON est mieux positionnée pour faciliter les paiements quotidiens, les dépôts sur les plateformes d'échange, les achats de gré à gré (OTC) et les transferts de fonds au jour le jour. Les utilisateurs cherchant à minimiser leurs coûts, qu'il s'agisse des frais de gas sur Ethereum ou de l'Energy et de la Bandwidth sur TRON, peuvent utiliser les stablecoins on-chain comme vecteur d'échange, profitant d'importants dépôts programmatiques. Cela rend tous les acteurs — utilisateurs honnêtes, criminels et entreprises légitimes — dépendants du système d'Energy de TRON, avec ses taux de consommation prévisibles pour chaque transaction.
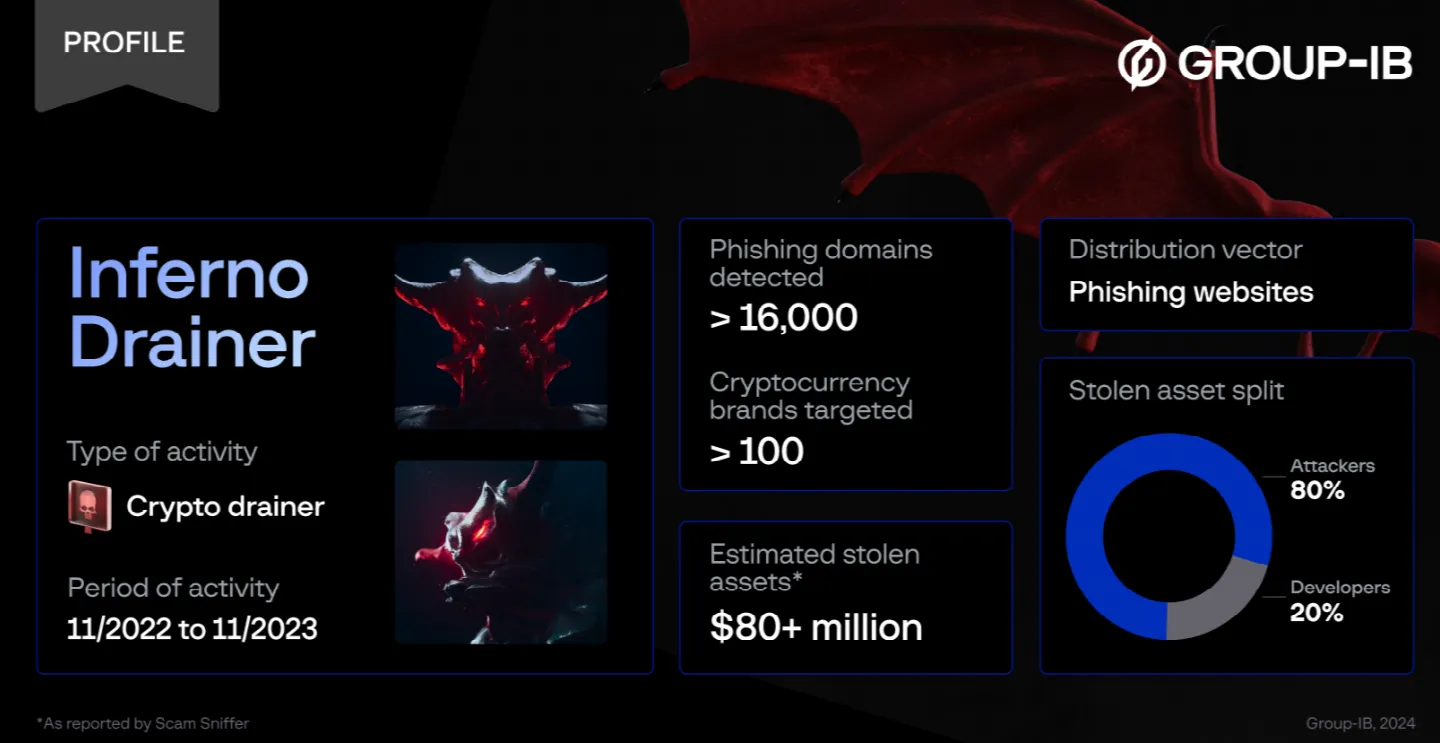
Inferno Drainer est l'exemple le plus marquant du modèle économique Drainer-as-a-Service, de nombreux utilisateurs ayant été victimes de ses services de phishing à travers plusieurs chaînes. Group-IB a attribué l'opération à un groupe d'escrocs multichain connu ayant déployé des milliers de domaines frauduleux au cours du processus. Le rapport de Scam Sniffer documente plus de 80 millions de dollars de pertes lors de la première vague d'escroqueries liées à Inferno, le groupe ayant annoncé sa fermeture fin 2023. Check Point Research a par la suite mis au jour plusieurs campagnes en cours exploitant la même infrastructure, rebaptisée Inferno Reloaded début 2024, avec des techniques d'évasion améliorées.
Selon les recherches de Check Point, plus de 30 000 portefeuilles ont subi des pertes lors de l'une de ces campagnes semestrielles, pour un préjudice total d'au moins 9 millions de dollars.
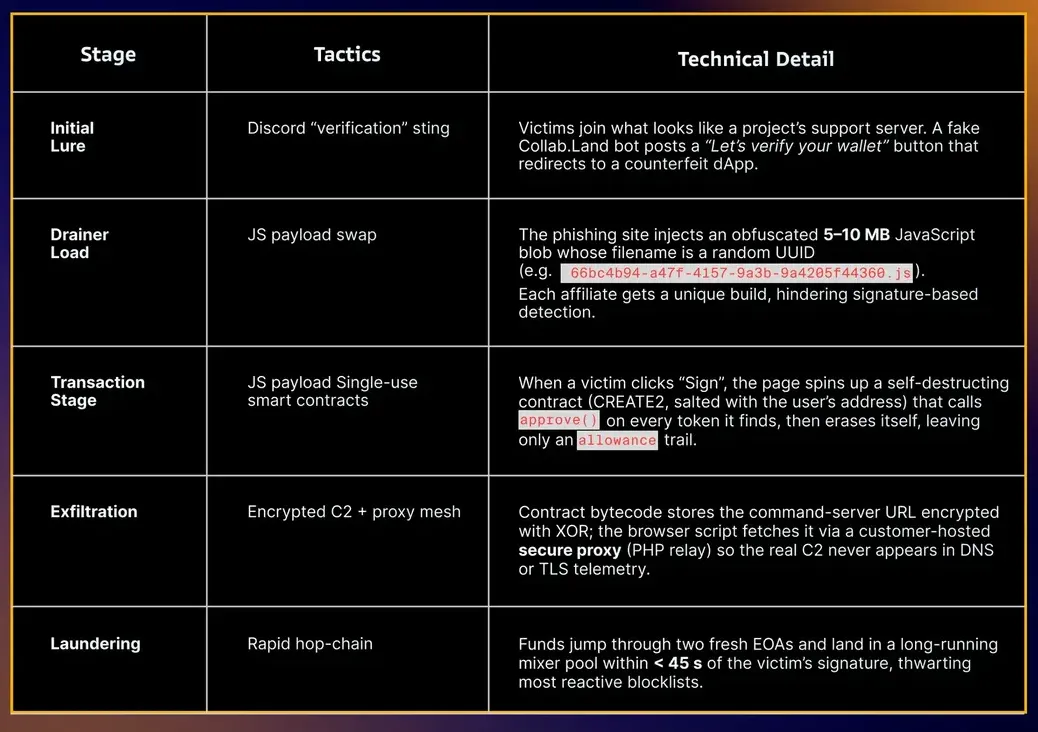
Comme on pouvait s'y attendre, l'infrastructure utilisée pour cette escroquerie a été blindée contre la détection et l'analyse. Les chercheurs ont remarqué que l'infrastructure C2 était obfusquée ou dissimulée derrière des services proxy exploités par les clients, tandis que les adresses d'encaissement étaient régulièrement renouvelées pour devancer les mises à jour des listes de blocage. Des smart contracts à usage unique ont également été employés pour distribuer les fonds et échapper à la surveillance, une campagne ayant même été observée usurpant l'identité d'un projet légitime Collab.Land lors du processus de vérification.
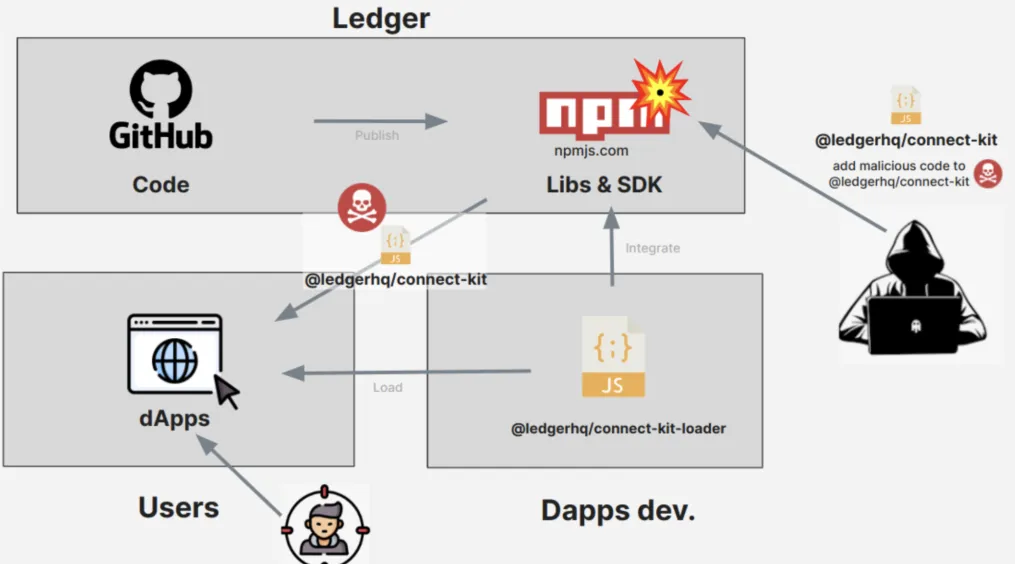
La campagne Ledger Connect Kit est la parfaite démonstration de la façon dont le phishing par drainer peut frapper des utilisateurs honnêtes. Lors de l'un des incidents, un employé de Ledger a été manipulé pour autoriser des contrats du Ledger Connect Kit, qui ont par la suite injecté le code malveillant du drainer dans les applications concernées. Le rapport d'incident de Ledger a confirmé la présence du malware Angel Drainer dans les kits compromis, appliquant un partage 85/15 entre l'attaquant et le service de drainer. Avec plus de 600 000 $ de fonds affectés, l'entreprise a annoncé son intention d'abandonner la signature aveugle au profit de pratiques plus transparentes.
Il s'agit là de l'une des illustrations les plus pertinentes de la vulnérabilité des utilisateurs face au phishing : dans cette situation, les opérateurs du drainer n'ont pas eu besoin de compter sur de faux domaines ou d'afficher des messages trompeurs. La victime interagissait avec une interface Web3 légitime, mais a signé une transaction non autorisée à un moment où son portefeuille était sollicité par d'autres opérations. Les utilisateurs examinent rarement chaque signature comme ils le feraient pour une interaction avec un contrat, et le fraudeur n'a besoin que d'un instant d'inattention pour subtiliser une somme considérable sur l'adresse d'une victime.
La plus lourde perte on-chain attribuable à un drainer en 2024 met en lumière l'ampleur des défis auxquels font face les utilisateurs lors de leurs interactions avec les protocoles DeFi. Lors de l'un des incidents, le propriétaire d'un coffre Maker et utilisateur de DeFi Saver a signé une transaction frauduleuse qui a transféré le contrôle de son contrat DSProxy à une adresse de phishing, qui a ensuite tenté de dérober la position et de minter du DAI. Les chercheurs de Scam Sniffer et SlowMist ont rattaché cette attaque à l'écosystème du drainer Inferno. Là encore, la victime de cette attaque n'a probablement pas été bernée par un faux site Web, mais l'adresse clonée est parvenue à convaincre l'utilisateur de la légitimité de la transaction, lui dérobant finalement ses actifs en une unique signature.
Il est inutile d'imaginer un scénario spectaculaire autour de cet utilisateur, car les registres de la blockchain décrivent parfaitement les faits. L'attaquant a simplement modifié l'adresse du proxy associée à une position DeFi et redirigé les fonds de la victime vers sa propre adresse. La chaîne elle-même se chargera de déterminer s'il s'agit d'une fraude ou non, mais l'utilisateur n'aura aucun moyen aisé d'annuler cette transaction. C'est le tribut payé par quiconque souhaite s'engager dans la DeFi sans en accepter pleinement les risques inhérents.
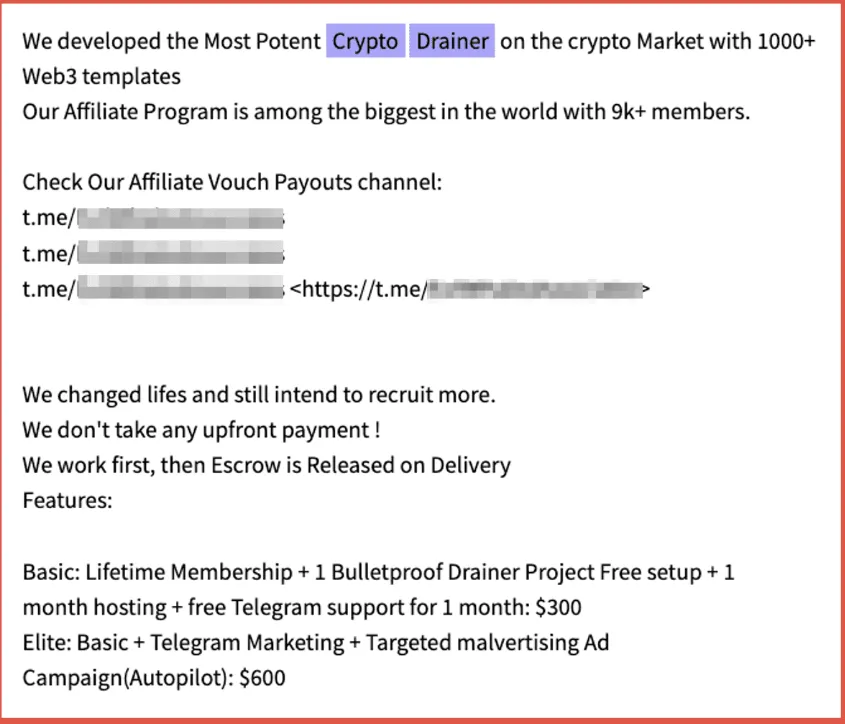
Les données relatives aux pertes on-chain jouent un rôle déterminant pour appréhender l'ampleur du problème et hiérarchiser les mesures de riposte, mais il est tout aussi instructif d'examiner l'infrastructure qui rend ces attaques possibles. Des recherches académiques et industrielles sur l'écosystème du Drainer-as-a-Service ont révélé de nombreuses caractéristiques partagées par les balayeurs de portefeuilles répertoriés, y compris ceux exploitant des approbations de type permit. Les chercheurs ont notamment repéré des milliers de domaines de phishing utilisant des kits similaires pour dérober les fonds des utilisateurs avant de les répartir vers des portefeuilles identifiés. Des schémas comparables ont été constatés au niveau des smart contracts, de nombreux services de drainer s'appuyant sur du code ou des infrastructures mutualisés. Lorsque les équipes de Tether et de TRON ont collaboré avec Chainalysis dans le cadre de l'Operation Spincaster, elles ont pu mettre au jour plus de 7 000 pistes ayant permis de geler des avoirs illicites, plusieurs plateformes d'échange et utilisateurs parvenant ainsi à récupérer des montants considérables. L'un des succès rapportés a été une intervention rapide qui a empêché une perte à six chiffres en incitant l'utilisateur à révoquer l'approbation frauduleuse. Exemple d'une publicité pour un tel service sur un site douteux, comme à l'accoutumée (presque à coup sûr une arnaque en soi) :
Voilà une conclusion appropriée pour une réflexion sur les wallet drainers, une industrie qui illustre la philosophie décentralisée du Web3 dans toute sa splendeur et ses dérives. Lorsque vous effectuez des opérations sur une blockchain, vous portez l'entière responsabilité de la sécurité de vos actifs, et dès l'instant où vous perdez le contrôle de votre portefeuille, vous êtes censé savoir exactement quelles mesures prendre. Ce n'est pas la faute de l'écosystème, qui ne fait que faciliter les interactions entre pairs, si le phishing est devenu si prévalent ou si les signatures sont fréquemment détournées par des cybercriminels. Toutefois, il est également indéniable que les transactions avec autorisations manquent cruellement de contexte, et l'utilisateur est supposé détenir les compétences techniques requises pour mesurer la portée de chaque mouvement on-chain. Même les aspects les plus élémentaires de la sécurité des comptes, tels que les mises à jour régulières des portefeuilles ou le stockage d'une seed phrase sur un support physique (hardware), restent facultatifs pour la plupart et réalistes pour bien peu. Le même constat vaut pour la délégation de compte ou les approbations par permit : quel que soit le cas d'usage, la signature doit être assimilée à une transaction financière à part entière, dont les répercussions doivent être soigneusement soupesées par l'émetteur. Aucune action isolée ne saurait parer l'ensemble des arnaques et des failles, mais des interfaces mieux conçues réduisent sensiblement le risque pour la victime d'être prise au dépourvu par le résultat final.
Incitations, régulation et le clic fatal
L'industrie des drainers n'est pas portée par l'innovation technique, mais par la demande : les développeurs cherchent à maximiser leurs revenus récurrents issus d'activités frauduleuses et d'affiliés, tandis que les plateformes tentent d'attirer du trafic et de la liquidité vers leur écosystème. Plus précisément, les campagnes de phishing sont motivées par l'acquisition de nouvelles victimes et les incitent à déposer des fonds sur la plateforme ciblée. Les projets font la promotion de leurs services tout en limitant la visibilité de leurs faux modérateurs et de leurs domaines de phishing, pendant que les utilisateurs sont appâtés par des promesses de tokens, de places sur liste blanche, d'accès anticipé à des produits et d'autres récompenses. Le FOMO représente le concept le plus dangereux dans la crypto, et il dicte largement le comportement des escrocs, qui savent que le meilleur moyen de tirer profit de la hausse d'un actif est de persuader le public qu'il est en train de rater une opportunité en or. Les pickpockets, les fraudeurs aux distributeurs automatiques et autres criminels traditionnels opèrent selon le même principe : ils ciblent les lieux les plus fréquentés où se concentrent le plus grand nombre de victimes potentielles.
Le phishing par approbation frappe au cœur même de la self-custody en dissociant la persuasion de l'acte d'exécution. Lors d'un braquage de banque classique, la victime peut être amenée à envoyer de l'argent vers un compte frauduleux, mais elle a pleinement conscience que les fonds quittent son solde. En revanche, dans une escroquerie par drainer, la victime est persuadée de concéder le droit de déplacer des fonds, une nuance bien plus abstraite à appréhender sur le plan conceptuel. En pratique, la victime peut ignorer totalement les tenants et aboutissants de la transaction, surtout si celle-ci a été initiée dans le cadre d'un airdrop ou sur un domaine de phishing imitant un service légitime. L'utilisateur peut ainsi perdre ses tokens, ses NFT, la propriété de son proxy ou l'accès à son compte d'un simple clic sur le bouton de confirmation de son portefeuille, pendant que le drainer empoche sa commission avec la même facilité déconcertante.
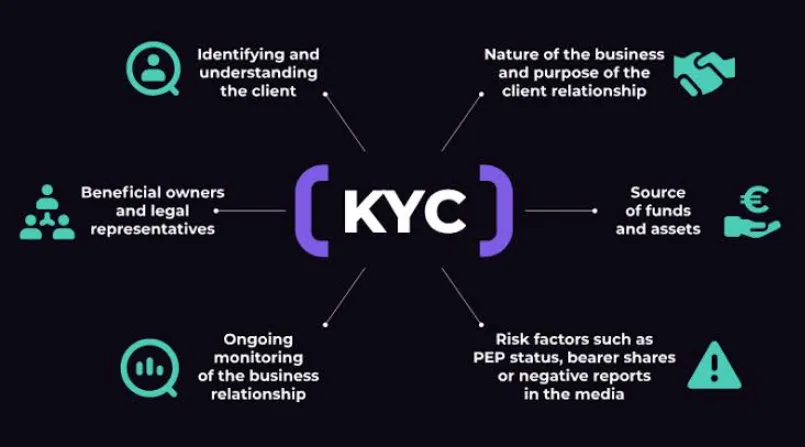
La régulation peut apporter des solutions sur plusieurs fronts, mais elle élimine rarement le risque d'exploitation. Les protocoles KYC (Know Your Customer) peuvent freiner la capacité à siphonner les fonds d'une victime, en particulier si elle détient d'importants actifs sur une plateforme d'échange, tandis que la saisie de domaines et la fermeture d'hébergements limitent le champ d'action des apprentis criminels.
Dans le même esprit, la surveillance on-chain permet d'identifier les transactions suspectes, donnant aux plateformes d'échange la possibilité de geler des actifs ou d'avertir les victimes de tentatives de phishing. Sur le marché des stablecoins, l'émission de nouveaux tokens peut être interrompue dès lors que le compte de destination est identifié comme frauduleux ou compromis, restreignant ainsi le transfert de valeur entre plateformes. L'intervention des autorités de régulation et d'enquêteurs privés, comme lors de la récente plainte pour confiscation civile de 225M $ USDT menée par le DOJ, peut accentuer la pression sur les criminels, les empêchant de dépenser les gains mal acquis ou les exposant à de nouvelles poursuites judiciaires. Dans la pratique, la mise sur liste noire de stablecoins, l'analyse des chaînes, le démantèlement de services sur les exchanges et le gel des avoirs réduisent considérablement l'intérêt d'une campagne de drainer, mais ils éliminent rarement la possibilité de frauder.
Les offensives réglementaires pousseront les drainers et leurs affiliés à adopter de nouvelles méthodes, de nouveaux outils et à se tourner vers d'autres juridictions pour poursuivre leurs méfaits. Notamment, les domaines associés aux services de phishing sont fréquemment renouvelés, les exploitants multipliant les front-ends pour éviter d'être repérés. Il en va de même pour l'infrastructure technique exploitée par les drainers, dont les serveurs de contrôle sont situés dans des pays dotés de réglementations permissives sur la confidentialité numérique et dépourvus de contrôles stricts. Même lorsqu'un site de drainer est neutralisé ou absorbé par un réseau frauduleux de plus grande envergure, ses opérateurs parviennent généralement à trouver d'autres moyens de dérober les fonds des utilisateurs pour les réacheminer vers leurs portefeuilles. À bien des égards, les efforts des forces de l'ordre ne font qu'alourdir les coûts globaux liés à l'escroquerie, sans porter un coup fatal au modèle économique même de l'opération. Tant que des utilisateurs seront prêts à investir du temps et de l'argent dans des projets crypto, des individus chercheront à exploiter leur enthousiasme, que ce soit en ciblant directement leurs portefeuilles ou en les manipulant par l'intermédiaire de domaines de phishing et de faux profils sur les réseaux sociaux.
La refonte de l'UX des portefeuilles représente sans doute la forme de régulation la plus constructive, dans la mesure où elle incite les utilisateurs à agir prudemment tout en conservant les prérogatives de la self-custody. Concrètement, un portefeuille conçu de manière responsable doit indiquer clairement à l'utilisateur qu'une signature octroie au destinataire la permission totale de dépenser le montant d'USDT spécifié, l'ensemble des tokens d'une collection NFT donnée, ou de modifier l'adresse d'un proxy. Il doit lui signifier qu'un delegate de compte peut attribuer des pouvoirs illimités à un autre contrat, potentiellement sur une blockchain différente, et qu'une approbation de type permit peut s'appliquer sans limite de durée ou exploiter l'EIP-7702 pour élargir ces droits par la suite. Dans l'idéal, le portefeuille devrait mettre en évidence la valeur, la norme de token, la quantité, l'adresse de destination, la date d'expiration et la chaîne associée à chaque signature, permettant à l'utilisateur de jauger précisément les implications de son geste.
De surcroît, le portefeuille doit aider l'utilisateur à remettre la transaction dans son contexte et à identifier la moindre anomalie. Si l'adresse du contrat lui est inconnue, il doit s'interroger sur la légitimité de son interaction avec celui-ci. Si le montant soumis à signature ne correspond pas à ses transactions habituelles, l'utilisateur a tout intérêt à vérifier scrupuleusement les détails. Si la sollicitation semble décontextualisée ou si l'interface du portefeuille présente des divergences inhabituelles, une vigilance accrue est de rigueur. Les personnes engagées dans des démarches financières plus complexes via leurs portefeuilles crypto — à l'instar du staking, du trading de NFT ou des opérations sur la DeFi — se doivent d'accorder une attention toute particulière à ces subtilités. En règle générale, leurs portefeuilles devraient être protégés par des dispositifs matériels (hardware), des fonctionnalités multisignatures et d'autres mécanismes de niveau institutionnel, tout en disposant d'une solution de signature de secours immédiatement mobilisable en cas de besoin.
Les utilisateurs n'ont pas vocation à jouer les héros dans la lutte contre les fraudeurs. La posture la plus sûre consiste à manœuvrer prudemment, en partant du principe que toute interaction exigeant une signature est potentiellement frauduleuse. Il convient d'aborder les requêtes de « vérification de portefeuille » et les réclamations d'airdrops avec la plus grande défiance et d'examiner minutieusement chaque permission accordée à un wallet. En particulier, toute requête exigeant une seed phrase doit impérativement être rejetée, car elle matérialise une tentative immédiate de spoliation d'actifs. Une prudence équivalente s'impose face aux incitations à mettre à niveau son compte via l'EIP-7702, dans la mesure où elles peuvent servir à corrompre le portefeuille en une poignée de secondes.
La sécurité dans la crypto évoque à maints égards un film de braquage, où les utilisateurs sont dépeints comme des protagonistes vulnérables et facilement manipulables par des escrocs. Cette vision ne reflète pas fidèlement la réalité : les portefeuilles en self-custody s'apparentent tout bonnement à l'équivalent numérique d'espèces physiques — ils sont aussi sûrs que le niveau de responsabilité de leur propriétaire dans leur gestion. Les banques traditionnelles et les institutions financières sont elles aussi fréquemment la cible de fraudes, sans que cela découle nécessairement d'une impréparation ou d'une méconnaissance financière de l'utilisateur lambda. Bien au contraire, les banques constituent des cibles de choix précisément en raison des montants colossaux qu'elles abritent, et le moindre faux pas d'un employé peut déclencher un casse. De la même manière, chaque signature apposée au sein d'un portefeuille crypto doit faire l'objet d'un examen scrupuleux, car elle marque la frontière entre une transaction de routine et la perte irréversible de ses avoirs.
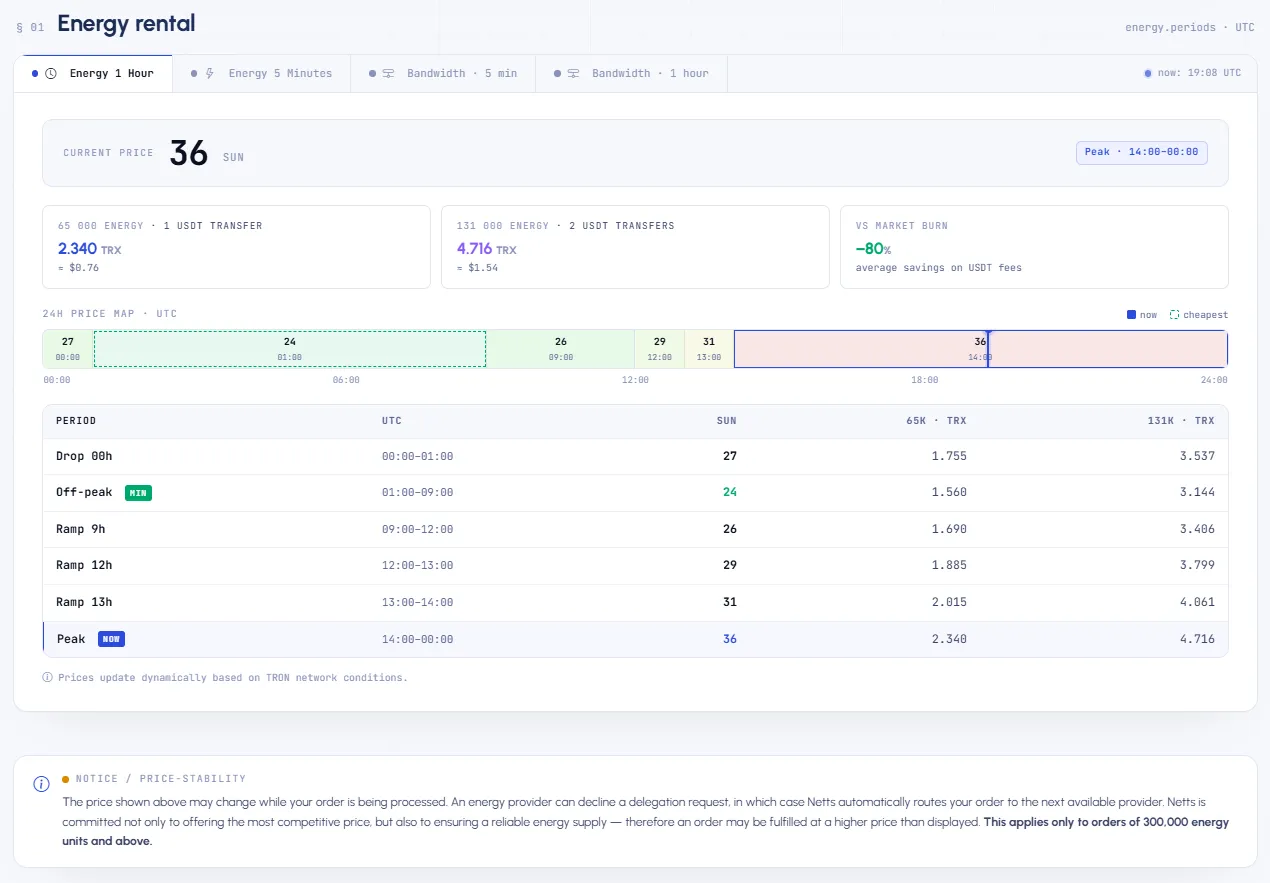
Il existe également une dimension plus pragmatique de la sécurité à l'échelle de l'utilisateur, qui réside dans les détails concrets des opérations courantes et non dans les gros titres de l'actualité. Les utilisateurs avertis préparant une transaction sur TRON à l'aide de Tether s'intéressent tout autant aux coûts occasionnés qu'aux diverses surfaces d'attaque potentielles ; si votre but n'est pas de cliquer sur un quelconque « bouton de réclamation » fantaisiste, mais bien de réaliser des transferts financiers réels, Netts Pricing compte parmi ces services indispensables conçus dans ce dessein précis. Il vous permet d'estimer les frais de location d'Energy sur TRON grâce à des tarifs agrégés entre différents fournisseurs, de consulter des offres modulées dans le temps — avec notamment des fenêtres d'Energy d'une heure ou de 5 minutes —, de visualiser les frais associés et de disposer d'une alternative de repli si un fournisseur venait à rejeter votre ordre. Au moment de cette capture, 65 mille unités d'Energy pour un simple transfert USDT au tarif spot s'élevaient à environ 1,690 TRX, des formules plus économiques restant accessibles pendant les heures creuses ; c'est rigoureusement le genre de précisions qu'un utilisateur méticuleux prend le temps d'étudier avant de risquer de tomber dans le piège d'un bouton « claim now » frauduleux.