क्रिप्टो में AI का रक्षात्मक उपयोग: मैलवेयर के खिलाफ स्मार्ट शील्ड
क्रिप्टो में रक्षात्मक AI फ़िशिंग से लड़ता है, कॉन्ट्रैक्ट्स को स्कैन करता है, और हमलावरों की गति का मुकाबला करता है — समान बल का प्रयोग कोई सद्गुण नहीं, बल्कि अस्तित्व की शर्त है।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
जहाँ पिछले हफ़्ते का कॉलम खंजर के बारे में था, वहीं यह शील्ड यानी ढाल के बारे में है। और कोई ऐसी-वैसी ढाल नहीं, बल्कि उसी सामग्री से बनी ढाल जिससे खंजर बना है। वही लैंग्वेज मॉडल जो किसी हमलावर को फ़िशिंग ईमेल लिखने की सुविधा देते हैं, ईमेल के टेक्स्ट में विसंगतियों को भी पहचान सकते हैं। वही एजेंट्स जो कमज़ोरियों के लिए किसी कॉन्ट्रैक्ट को स्कैन करते हैं, उन्हें सबसे पहले खोज भी सकते हैं। वही पैटर्न-पहचानने की क्षमता जो वॉलेट्स को डी-एनोनिमाइज़ करने में मदद करती है, संदिग्ध विड्रॉल वाले वॉलेट्स की पहचान भी कर सकती है।
क्रिप्टो में रक्षात्मक AI के बारे में यही असुविधाजनक सच है: यह कोई नैतिक रूप से शुद्ध शक्ति नहीं है। यह वही ताकत है जो डिफेंडर के खिलाफ तनी हुई है। लोग यह मानना पसंद करते हैं कि टूल्स खुद पक्षपाती नहीं होते, फैसले हमेशा इंसान लेते हैं और पक्ष चुनते हैं। यह गलत है। बजट और जोखिम सहनशीलता (risk tolerance) फैसले लेते हैं, और उनका यह मानना गलत नहीं है कि क्रिप्टो सुरक्षा के अगले दशक में वही कंपनियाँ टिक पाएँगी जो सबसे पहले इस वास्तविकता को स्वीकार करेंगी।
इस विषमता के पीछे एक मानवीय कारण है, जो उन टूल्स के प्रति डिफेंडर्स की असहजता को स्पष्ट करता है जो वास्तव में मददगार हैं। दुर्भावना (malice) में दिलचस्पी होती है - रक्षा करना तो बस कागजी कार्रवाई है। सार्वजनिक नैरेटिव को विलेन और हीरो पसंद आते हैं। लेकिन जो लोग फ्लैश लोन ड्रेन में अपना पैसा गंवाते हैं, वे समझते हैं कि क्रिप्टो सुरक्षा में असली लड़ाई अच्छाई और बुराई के बीच नहीं है। यह उस इकाई के बीच है जो लगातार, निर्मम सतर्कता में निवेश करने को तैयार है, और उनके बीच जो ऐसा करने के लिए तैयार नहीं हैं।
समान बल का प्रयोग अस्तित्व की कीमत क्यों बना
क्रिप्टो पहले केवल रीतियों और औपचारिकताओं का खेल हुआ करता था। आप एक ऑडिट करवाते थे, सभी के देखने के लिए PDF पोस्ट करते थे, अपनी वेबसाइट पर एक बैज लगाते थे, इस सुखद तथ्य की घोषणा करते थे कि आपके स्मार्ट कॉन्ट्रैक्ट की समीक्षा इंसानों द्वारा की गई है, और फिर अगली प्राथमिकता पर बढ़ जाते थे। ऑडिट आप अभी भी करवाते हैं - लेकिन असल बात जानने वाले समझते हैं कि पहले हमले महंगे और दुर्लभ हुआ करते थे, जिन्हें अंजाम देने के लिए कौशल, समय और दृढ़ संकल्प के एक अनूठे संयोजन की आवश्यकता होती थी। हमलावर को वास्तव में मशक्कत करनी पड़ती थी। इससे डिफेंडर्स को एक पूर्णता का अहसास होता था कि उन्होंने अपनी भूमिका निभा दी है।
AI ने पूर्णता के उस अहसास को छीन लिया और यह उजागर कर दिया कि वह भावना केवल बेबसी से उपजी थी।
हमले के कोड को सस्ता और प्रचुर बनाकर, जो डिफेंडर्स अब भी विशिष्टता और मानवीय श्रेष्ठता के भ्रम में जी रहे हैं, वे खुद को एक ऐसे मध्यकालीन शहर की स्थिति में पाते हैं जिसके पास सिर्फ एक पहरेदार है और वह शहर ऐसे जंगलों से घिरा है जहाँ कभी न सोने वाले भेड़िए भरे पड़े हैं। रणनीतिक और मनोवैज्ञानिक लाभ भेड़ियों के पाले में है। एक इंसानी ऑडिटर वह पहरेदार है जो थक सकता है। लेकिन एक एजेंट अथक होता है। एक इंसानी रेड-टीमर अपने हमलों का शेड्यूल तय करता है; जबकि एक एजेंट किसी भी समय हमला कर सकता है। यही कारण है कि "समान बल" (equal force) को इतना अवांछित शब्द माना जाता है। यह स्वाभाविक रूप से कोई पुण्यात्मा या नैतिक रूप से बेहतर विकल्प नहीं है। यह केवल इस बात को स्वीकार करता है कि यदि इंसानी डिफेंडर्स यह सोचते हैं कि उनके मैनुअल रिव्यू और बारीकी से की गई जांच मशीन-संचालित निरंतर सतर्कता का पर्याप्त जवाब हैं, तो वे पहले से ही हार की स्थिति में हैं।
इस बदलाव में एक गहरा मनोवैज्ञानिक अंतर्द्वंद्व भी छिपा है, जिसका संबंध अकेले विशेषज्ञ की रोमांटिक छवि से है। क्रिप्टो हमेशा से डिफेंडर्स को जीनियस के रूप में पेश करना पसंद करता रहा है। स्मार्ट कॉन्ट्रैक्ट्स स्वयं-ऑडिट करने वाले, अकेले मस्तिष्क के विचार को बढ़ावा देते हैं। कमज़ोरियों को ऐसे झंडों के रूप में प्रस्तुत किया जाता है जिन्हें किसी एक व्यक्ति ने खोजा और फिर जनता के सामने रखा। व्हाइटपेपर्स टीमों द्वारा लिखे जाते हैं, लेकिन उनकी सफलता अक्सर किसी एक बड़े अहंकार (ego) पर निर्भर करती है। सुरक्षा पहले केवल असाधारण विशेषज्ञ दिमाग से जुड़ी होती थी। इसने हीरो और विलेन बनाए; इसने पीड़ित और रक्षक बनाए। लेकिन एक ऐसे अटैक मॉडल के सामने इनमें से किसी का कोई महत्व नहीं है जो वितरित, आसानी से सुलभ टूल्स पर निर्भर करता है। और यही कारण है कि रक्षात्मक AI कई लोगों के लिए एक डरावना विचार है: क्योंकि यह इस प्रक्रिया के रहस्य और ग्लैमर को कुछ हद तक छीन लेता है।
विशेषज्ञ हमेशा मायने रखेंगे। जो मायने रखता है वह है दृष्टिकोण। सबसे बेहतरीन इंसानी डिफेंडर्स वे नहीं हैं जो अपने दम पर सबसे ज्यादा कर सकते हैं, बल्कि वे हैं जो काम पूरा करने के लिए सर्वश्रेष्ठ संसाधनों को जुटा सकते हैं। इसे कम काव्यात्मक ढंग से कहें तो, उनका काम खुद जांचकर्ता बनना नहीं है बल्कि यह तय करना है कि कौन सी जांचें उद्देश्य में सार्थक योगदान दे सकती हैं। उन्हें अभी भी कुछ भारी काम खुद करना होगा - लेकिन उनके ऑपरेशन्स जितने अधिक मशीन-संचालित होंगे, इंसानी डिफेंडर्स के पास रणनीतिक रूप से सोचने के लिए उतना ही अधिक समय होगा। यह सत्ता का व्यक्तियों से सिस्टम की ओर स्थानांतरण है, और यह हो रहा है चाहे डिफेंडर्स इसे पसंद करें या न करें।
LLM वॉर्स कोई साइंस फिक्शन नहीं हैं
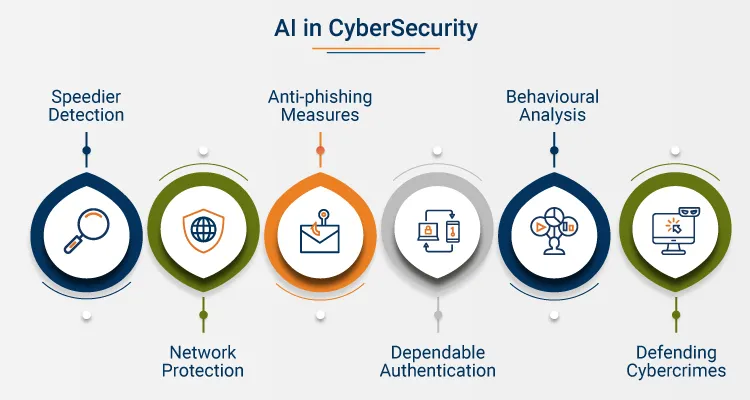
यही कारण है कि "LLM वॉर्स" की बात करना पूरी तरह प्रासंगिक है। भू-राजनीतिक सिद्धांत के स्तर पर नहीं, बल्कि रणनीतिक स्तर पर। हम स्वचालित अनुनय (persuasion) और स्वचालित संदेह, स्वचालित धोखे और पहचान, स्वचालित सोशल इंजीनियरिंग और पैटर्न डिटेक्शन के युग की शुरुआत देख रहे हैं। यह अटैक कोड और डिफेंस कोड के बीच का मुकाबला है, लेकिन यह उससे कहीं अधिक निजी भी है। यह एक ऐसी हथियारों की होड़ है जो सपोर्ट टिकट्स और ग्राहक ईमेल में, यूज़र और डेवलपर के बीच के हर एक इंटरैक्शन के उतार-चढ़ाव में सामने आती है।
LLM बनाम LLM मुकाबले की कल्पना करने का सबसे आसान तरीका सपोर्ट डेस्क के इंटरैक्शन के बारे में सोचना है। यूज़र फंड्स तक पहुँचने में असमर्थ होने के बारे में एक विनम्र, सुव्यवस्थित शिकायत लिखता है। संदेश अपने आप में सामान्य है, लेकिन शब्दों की बनावट और वॉलेट एड्रेस उत्तर कोरियाई फ़िशिंग योजनाओं में उपयोग किए जाने वाले ज्ञात पैटर्न्स से मेल खाते हैं। एक इंसानी मॉडरेटर के लिए उस घोटाले को पहचानना किसी ऐसे AI की तुलना में अधिक कठिन होगा जिसे संदिग्ध ऑन-चेन गतिविधि को फ़्लैग करने और बातचीत के पैटर्न्स का विश्लेषण करने के लिए प्रशिक्षित किया गया है। लेकिन सबसे दिलचस्प हिस्सा वह गतिशीलता है जो यहाँ काम कर रही है: सोशल इंजीनियरिंग का फायदा उठाना।
स्कैम इसलिए सफल होते हैं क्योंकि लोग अच्छे होते हैं। हम जब भी संभव हो मदद करना चाहते हैं, भले ही इसका मतलब खुद को जोखिम में डालना हो। हमलावर यह जानते हैं, और वे पीड़ितों को पैसे सौंपने के लिए बरगलाने हेतु विनम्र, लगातार आग्रह करने वाली भाषा का इस्तेमाल करते हैं। कुछ रक्षात्मक AI को उस कार्यप्रणाली को पकड़ने, हेरफेर को तुरंत पहचानने और आगे की समीक्षा के लिए उस इंटरैक्शन को फ़्लैग करने के लिए प्रोग्राम किया जा सकता है। यह सुनने में भले ही रोमांचक न लगे, लेकिन क्रिप्टो सुरक्षा की दुनिया में यह एक बड़ी उपलब्धि है। इसका मतलब है कि अब आपके पास एक ऐसा सिस्टम है जो यूज़र्स के फंड चुराने की कोशिश करने वाले नकली कस्टमर सर्विस ईमेल को पहचान सकता है।
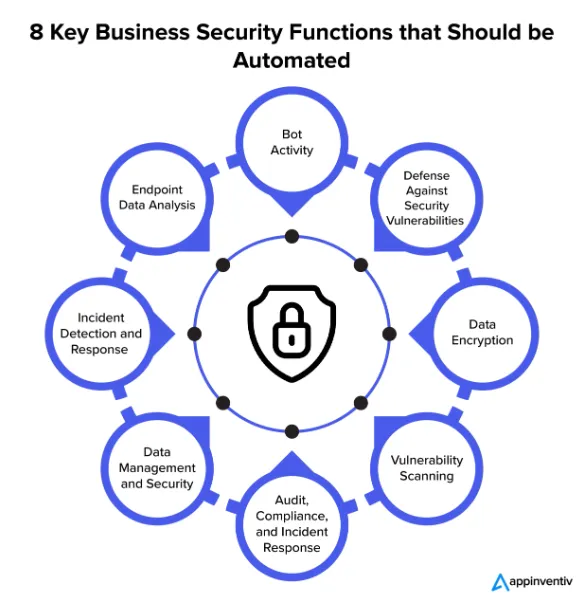
यही सिद्धांत अन्य आम क्रिप्टो घोटालों पर भी लागू होते हैं, डीपफेक CEO जबरन वसूली से लेकर नकली "सुरक्षा" ऑडिट तक। आक्रामक LLM फाउंडर का एक वास्तविक लगने वाला वॉइस नोट तैयार कर सकता है, लेकिन इसका रक्षात्मक समकक्ष स्वयं ऑडियो फ़ाइल में मौजूद विसंगतियों को पहचान सकता है। यह सही सवाल उठा सकता है कि अनुरोध किसी असामान्य चैनल के ज़रिए क्यों आ रहा है या सुरक्षा प्रक्रिया को पूरी तरह से बायपास क्यों किया जा रहा है। इन इंटरैक्शन में फैसले अभी भी इंसान ही लेते हैं, लेकिन हमलावर के सम्मोहन को तोड़ने में मशीन वाला हिस्सा एक महत्वपूर्ण भूमिका निभा सकता है। आजकल एक सफल सुरक्षा ऑपरेशन की परिभाषा मूल रूप से यही है।
हो सकता है कि यह किसी पांच-अंकों वाली डकैती को रोकने वाले एक अकेले जांबाज जांचकर्ता जितना ग्लैमरस न हो, लेकिन निरंतरता और व्यापक क्षमता में ही असली ताकत है। यह हमें LLMs के बीच की लड़ाई के अंतिम मोर्चे पर लाता है, जिसका संबंध दुर्भावनापूर्ण इनपुट (malicious input) से है। क्रिप्टो सिस्टम्स और स्मार्ट कॉन्ट्रैक्ट्स का इनपुट्स के माध्यम से कंप्रोमाइज होने का एक लंबा और बदनाम इतिहास रहा है: कॉन्ट्रैक्ट री-डिप्लॉयमेंट, वॉलेट एड्रेस, ईमेल, फोन नंबर, URLs, GitHub रिपॉजिटरी, सपोर्ट डेस्क इंटरैक्शन, और ट्रांजैक्शन मेमो। हमलावरों को इनपुट वैक्टर्स बहुत पसंद हैं क्योंकि यह अक्सर सुरक्षा श्रृंखला की सबसे कमज़ोर कड़ी होते हैं, और इनमें से चुनने के लिए उनके पास ढेरों विकल्प होते हैं। संभावित दुर्भावनापूर्ण सामग्री के लिए इनपुट्स की निगरानी और विश्लेषण करने वाले रक्षात्मक टूल्स भले ही अधिकांश लोगों को रोमांचक न लगें, लेकिन वे यकीनन सबसे महत्वपूर्ण श्रेणी हैं।
इस हथियारों की होड़ का सबसे दिलचस्प पहलू यह है कि यह प्रोटोकॉल स्तर पर हो रही है और इसके लड़ाके अक्सर अदृश्य होते हैं। यह पता लगाना आसान नहीं होता कि किसी प्रतीत होने वाले हानिरहित इनपुट वेक्टर को कब हथियार बना दिया गया है। इससे भी अधिक चुनौतीपूर्ण तथ्य यह है कि हमलावर और रक्षक दोनों अक्सर इसी निचले स्तर पर काम करते हैं। कई मायनों में, यह न्यूसेंस वैल्यू (उपद्रव मूल्य) की लड़ाई है। हर बार जब हमलावर फ़िशिंग अभियान शुरू करने की अपनी क्षमता में सुधार करते हैं, तो डिफेंडर्स स्पैम को फ़िल्टर करने के लिए अपने टूल्स को अपडेट करते हैं। हर बार जब हमलावर वॉलेट खाली करने वाला नया सिग्नेचर विकसित करते हैं, तो डिफेंडर्स नया डिटेक्शन कोड लिखते हैं। दोनों पक्ष लगातार प्रतिस्पर्धा में लगे हुए हैं, और कोई भी स्थायी सफलता हासिल करने में सक्षम नहीं है। जो लोग एक सीधी-सपाट कहानी चाहते हैं, वे इस आकलन से निराश होंगे। हमलों के सबूत के लिए इनपुट वेक्टर्स को स्कैन करने हेतु AI का उपयोग करने वाले डिफेंडर्स हमलावरों के साथ किसी वैचारिक संघर्ष में शामिल नहीं हैं। वे बस अपने उपयोगकर्ताओं को सुरक्षित रखने की कोशिश कर रहे हैं, और इसका सीधा सा मतलब अक्सर यह होता है कि चल रहे स्कैम को रोकने के लिए जो भी आवश्यक हो, वह किया जाए।
भीड़ जुटने से पहले स्कैनिंग
इसके बारे में सोचने का यह सबसे रोमांचक तरीका भले ही न हो, लेकिन क्रिप्टो में रक्षात्मक AI का सबसे महत्वपूर्ण अनुप्रयोग यकीनन सबसे साधारण दिखने वाला काम है: यह दूसरों की नज़र पड़ने से पहले कोड पर नज़र रखने में मदद करता है।
स्मार्ट कॉन्ट्रैक्ट टीमों का पहले मानना था कि एक ऑडिट अंतिम पड़ाव होता है, विकास प्रक्रिया का एक अंतिम चरण। लेकिन हकीकत यह है कि हर ऑडिट किसी खास पल का केवल एक स्नैपशॉट होता है, जो कोड डिप्लॉय होते ही उसी सेकंड अप्रचलित हो जाता है। जैसे-जैसे प्रोटोकॉल अधिक जटिल होते जाते हैं या नए टूल्स उपलब्ध होते हैं, नई कमज़ोरियाँ सामने आती हैं। हमलावर लगातार पुराने कॉन्ट्रैक्ट्स पर वापस लौटते हैं और उनमें ऐसी कमज़ोरियाँ तलाशते हैं जिनका परीक्षण करने के बारे में किसी ने सोचा भी नहीं था। बाज़ार ने 2026 की पहली छमाही में हमलों का एक विशेष रूप से सक्रिय दौर देखा है, जिसका मुख्य कारण यह था कि कई शोषण वैक्टर्स (exploit vectors) पहले से ही किसी न किसी रूप में मौजूद थे। इन घटनाओं के नुकसान की रिपोर्ट और पोस्ट-मॉर्टम एक गंभीर अनुस्मारक के रूप में काम करते हैं: क्रिप्टो में अतीत हमेशा वर्तमान रहता है।
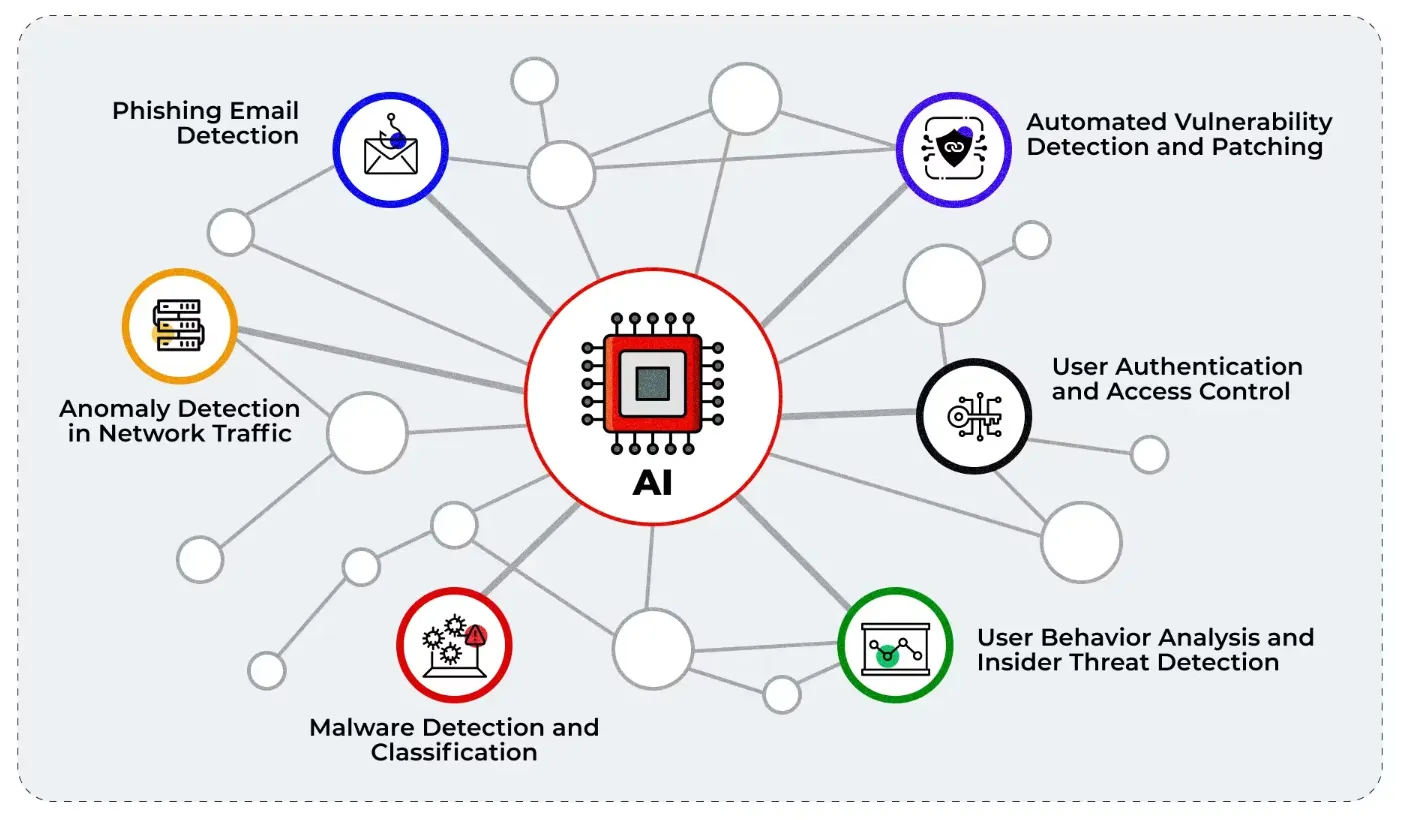
डिफेंडर्स को काम पर केंद्रित रखने में मदद करके रक्षात्मक AI इस क्षेत्र में एक महत्वपूर्ण भूमिका निभा सकते हैं। स्मार्ट कॉन्ट्रैक्ट डेवलपमेंट में पहले समय-समय पर, श्रम-गहन सुरक्षा समीक्षाएं शामिल होती थीं। अब, एक प्रोजेक्ट कोड में उन कमज़ोरियों को खोजने के लिए निरंतर, अथक सतर्कता पर भरोसा कर सकता है जिन्हें डिप्लॉयमेंट से पहले शायद ही किसी ने देखा हो। ऑडिटर्स की आवश्यकता तब भी होगी, लेकिन उन्हें अकेले काम नहीं करना पड़ेगा या ऐसा महसूस नहीं होगा कि वे समय के खिलाफ एक असंभव लड़ाई लड़ रहे हैं। जब एजेंट्स पहले ही सबसे गंभीर चिंताओं की पहचान कर चुके होंगे, तो उनकी बातों का उतना बोझ नहीं रहेगा। उनका काम केंद्रित होगा, उनके समय और प्रयास को प्राथमिकता दी जाएगी, और उनके निष्कर्षों को मशीन की सहायता से बल मिलेगा। यह इसमें शामिल सभी लोगों के लिए एक बड़ा बदलाव है, लेकिन यह सही दिशा में एक महत्वपूर्ण कदम है।
आम यूज़र्स के लिए इसके निहितार्थ और भी अधिक महत्वपूर्ण हैं, भले ही वे हमेशा स्पष्ट न हों। ट्रेडर्स या यील्ड फार्मर्स शायद ही कभी किसी स्मार्ट कॉन्ट्रैक्ट के तकनीकी विवरणों में उलझते हैं, लेकिन फिर भी वे इस बात के लिए एक उचित आश्वासन के हकदार हैं कि कोड का ऑडिट किया गया है और उस ऑडिट ने वास्तव में सुरक्षा में सुधार के लिए कुछ किया भी है। यहीं पर वे प्रोजेक्ट्स जो निरंतर रक्षात्मक AI स्कैनिंग का उपयोग करते हैं, खुद को दूसरों से अलग करना शुरू कर सकते हैं: वे समझते हैं कि अधिकांश यूज़र्स जोखिम प्रबंधन के संदर्भ में सोचते हैं और सुरक्षा के प्रति एक सक्रिय दृष्टिकोण अक्सर समुदाय के साथ विश्वास बनाने का सबसे अच्छा तरीका होता है। केवल एक ऑडिट के आधार पर पूरे DeFi प्रोजेक्ट का मूल्यांकन करना यकीनन अनुचित है, विशेष रूप से वह जिसे डिफेंडर्स जानते हैं कि वह किसी दृढ़ हमलावर के सामने एक अपर्याप्त बचाव है। लेकिन इसका विकल्प यह है कि यूज़र्स यह स्वीकार कर लें कि सभी स्मार्ट कॉन्ट्रैक्ट इंटरैक्शन में अनिश्चित स्तर का जोखिम शामिल होता है।
पेनटेस्टिंग भी काफी हद तक इसी व्यापक चर्चा में फिट बैठती है। पारंपरिक रेड टीमें पारंपरिक ऑडिट की तरह ही काम करती हैं: वे आती हैं, अपना काम करती हैं, और असाइनमेंट खत्म होते ही चली जाती हैं। सब कुछ कुशल और पूर्वानुमानित बनाया जाता है ताकि डिफेंडर्स अपना पूरा ध्यान हाथ में मौजूद काम पर लगा सकें। लेकिन जब पेनटेस्टर्स AI सहायता का उपयोग कर रहे होते हैं, तो वे कॉन्ट्रैक्ट या इंफ्रास्ट्रक्चर की निरंतर, अघोषित जांच कर सकते हैं। इसमें कमज़ोरी के संकेतों के लिए APIs का नियमित परीक्षण, कर्मचारियों के खिलाफ सिम्युलेटेड फ़िशिंग प्रयास, और किसी सोशल इंजीनियरिंग हमले के सफल होने की संभावना का आकलन करने के लिए कस्टमर सर्विस अभ्यासों की समीक्षा शामिल है। इंसानी डिफेंडर्स को अभी भी कई फैसले लेने होंगे, लेकिन चौबीसों घंटे काम करने वाले टूल्स द्वारा उनके प्रयासों में सहायता मिलने की पूरी संभावना है। इसका सबसे तात्कालिक लाभ प्राथमिकताओं में बदलाव है: रेड टीम का असाइनमेंट समाप्त होने पर खुश होने के बजाय, यूज़र्स और डेवलपर्स दोनों को इस बात से संतुष्टि मिलनी चाहिए कि उस परीक्षण से गुजरने के बाद प्रोजेक्ट अब अधिक सुरक्षित है।
उस स्थिति की बहुत अधिक काव्यात्मक प्रशंसा नहीं की जा सकती जहाँ रक्षात्मक AI एप्लिकेशन सुरक्षा को एक अपवाद से बदलकर एक सामान्य अपेक्षा में बदल देता है। यही कारण है कि इस बिंदु पर स्मार्ट कॉन्ट्रैक्ट प्रोजेक्ट में रक्षात्मक टूल्स को शामिल करने के सबसे सीधे तरीकों में से एक पर चर्चा करना इतना उपयुक्त है: कमज़ोरियों के लिए कोड की निरंतर स्कैनिंग।
सस्ता श्रम, महंगा विश्वास
यह ध्यान देने योग्य है कि रक्षात्मक AI को अपनाने के कई कारणों का भव्य आदर्शों या अडिग सुरक्षा के महान प्रयासों से बहुत कम लेना-देना है। मशीन सहायता के पक्ष में कुछ सबसे महत्वपूर्ण तर्क पूरी तरह से वित्तीय हैं।
साइबर सुरक्षा एक सरल कारण से एक महंगा उद्योग है: क्योंकि दुर्लभ विशेषज्ञता कीमतों को बढ़ा देती है। यह कोई प्राकृतिक बाज़ार नहीं है, जहाँ आपूर्ति और मांग के बीच प्रतिस्पर्धी संतुलन लगभग हर लेनदेन को आकार देता है। इसके बजाय, यह एक विनर-टेक्स-ऑल (विजेता सब कुछ ले जाता है) वाला क्षेत्र है, जहाँ हर विशेषज्ञ अपनी कीमत जानता है, और डिफेंडर्स अपने संदेह और डर को शांत करने के लिए अत्यधिक फीस चुकाने को तैयार रहते हैं। फाउंडर्स, बोर्ड और प्रोटोकॉल ट्रेजरी सभी अक्सर इस स्थिति के अर्थशास्त्र से नाखुश रहते हैं, और यह सस्ते विकल्पों की संभावना को स्वाभाविक रूप से आकर्षक बनाता है। यहीं पर मशीन-सहायता प्राप्त समाधान अक्सर क्रिप्टो प्रोजेक्ट्स के लिए सबसे अधिक आकर्षक होते हैं, कम से कम वित्तीय दृष्टिकोण से। एक AI सहायक जो टिकट्स का वर्गीकरण कर सकता है, अलर्ट्स का सारांश दे सकता है, इंसिडेंट रिस्पॉन्स प्लेबुक्स के लिए नोट्स बना सकता है, फ़िशिंग प्रयासों की जांच कर सकता है, कॉन्ट्रैक्ट्स को प्री-स्कैन कर सकता है, और सामान्य रूप से रिपॉजिटरी पर नज़र रख सकता है, उसे कंपनी के CFO द्वारा एक अमूल्य टूल के रूप में देखा जा सकता है।
बेशक, वह दृष्टिकोण पूरी तरह से गलत भी नहीं है। अधिक संशयवादी तर्क के पक्ष में पूरे मुद्दे को खारिज करना आसान है: कि डिफेंडर्स केवल लागत कम करने की परवाह करते हैं। वे ऐसा करते हैं, बिल्कुल, लेकिन केवल यही एक बात नहीं है। इस उद्योग के कई अन्य पहलुओं की तरह, संभावनाओं में सोचना और जोखिम प्रबंधन के दृष्टिकोण पर विचार करना आवश्यक है। किसी कंपनी के लिए रक्षात्मक AI अपनाने का सबसे अच्छा समय CFO द्वारा इसे एक आवश्यकता के रूप में देखने से बहुत पहले का होता है। यह एक ऐसा टूल है जो कम अनुभवी कर्मचारियों को सुरक्षा प्रयासों में सार्थक योगदान देने की अनुमति देता है, जिससे दीर्घकालिक स्थिरता को महत्व देने वाले सभी लोगों को लाभ होता है। यह सुनिश्चित करने का एक तरीका है कि कंपनी इस प्रक्रिया में दिवालिया हुए बिना प्रतिस्पर्धा के साथ तालमेल बिठा सके। यह भविष्य में किया गया एक ऐसा निवेश है जो हर स्तर पर बढ़े हुए विश्वास के रूप में लाभ देता है।
टूल्स के अत्यधिक परिष्कृत होने के बाद भी लागत का मनोविज्ञान नहीं बदलेगा। सस्ते विकल्प को हमेशा महंगे विकल्प पर बढ़त हासिल होती है, और स्वचालित सुरक्षा की दुनिया में भी ऐसा होना जारी रहेगा। छोटी DeFi टीमों को हमेशा एक बजट में अपने इंफ्रास्ट्रक्चर की रक्षा करने के विकल्प की आवश्यकता होगी, और पहले बताए गए निरंतर स्कैनिंग टूल्स अक्सर ऐसी स्थितियों में उनका सबसे अच्छा विकल्प होते हैं। वे संबंधित सभी पक्षों को सद्भावपूर्वक काम करने की अनुमति देते हैं: डेवलपर्स अपने उपयोगकर्ताओं को उचित स्तर का आश्वासन प्रदान कर सकते हैं, और ट्रेडर्स प्रदर्शन के अवास्तविक स्तरों की मांग किए बिना सिस्टम की सीमाओं को स्वीकार कर सकते हैं। नियमित यूज़र्स के लिए स्मार्ट कॉन्ट्रैक्ट ऑडिट को प्रासंगिक बनाने की कुल लागत स्वचालित स्कैनिंग के बिना होने वाली लागत से बहुत कम है, जो अंततः उद्योग को अधिक सुरक्षित बनाती है।
आम यूज़र की ढाल व्यक्तिगत भी है और उधार ली गई भी
रक्षात्मक AI टूल्स केवल प्रोटोकॉल डेवलपर्स के लिए ही उपयोगी नहीं हैं; वे आम यूज़र्स को हमलावरों से खुद को बचाने में भी मदद कर सकते हैं। कई मायनों में, यह पिछले बिंदु का ही एक विस्तार है, क्योंकि एंड-यूज़र्स ही वे लोग हैं जिन्हें अपनी पीठ की रक्षा के लिए किसी की सबसे अधिक आवश्यकता होती है।
वॉलेट स्कैनर्स और ड्रेनर्स को बेनकाब करने वाले ब्राउज़र एक्सटेंशन जैसे उत्पाद पहले से ही ऐसा कर रहे हैं, लेकिन इंटरैक्शन के सबसे महत्वपूर्ण पहलुओं पर ध्यान केंद्रित करते हुए इस विषय पर अधिक विस्तार से चर्चा करना उचित है। किसी कॉन्ट्रैक्ट के साथ सीधे इंटरैक्ट करते समय यूज़र्स अक्सर सबसे अधिक संवेदनशील स्थिति में होते हैं, और यह जानना आश्वस्त करने वाला हो सकता है कि कोई ऐसा टूल है जो हर ट्रांजैक्शन को भेजे जाने से पहले दोबारा जांचेगा। यह जानना भी सुकून देता है कि किसी शोषण के जोखिम को कम करने के लिए अन्य उपाय मौजूद हैं, जिनमें ट्रांजैक्शन सिमुलेटर, फ़िशिंग डिटेक्शन और नकली कस्टमर सपोर्ट ईमेल से बचाने वाले टूल्स शामिल हैं।
इन टूल्स को सबसे प्रभावी बनाने वाला मेंटल मॉडल सीधा है: क्रिप्टो ने आम लोगों से पहले ही बैंक बनने के लिए कहा है, और जिम्मेदारी लेने की उनकी इच्छा के लिए उन्हें पुरस्कृत किया है। डिफेंडर्स ने यूज़र्स को प्रभावी, भरोसेमंद बैंक बनने के लिए आवश्यक टूल्स देने का प्रयास करके इसका जवाब दिया है। वॉलेट स्कैनर्स और रीयल-टाइम में दुर्भावनापूर्ण गतिविधि का पता लगाने वाले ब्राउज़र एक्सटेंशन जैसे उत्पादों के बारे में सोचने का यह सबसे उपयोगी तरीका है। वे ऐसे संशयवादी मित्र हैं जिनकी आम यूज़र्स को ज़रूरत होती है, लेकिन वे अक्सर उनके लिए नहीं पूछते; ऐसे मित्र जो हमेशा घोटालों पर नज़र रखते हैं और उन्हें रोकने के लिए तैयार रहते हैं।
सर्वोत्तम सुरक्षा सॉफ़्टवेयर से अक्सर वही लोग नफ़रत करते हैं जिनकी रक्षा के लिए उसे बनाया गया है, क्योंकि उन्हें हमेशा ऐसा लगेगा कि उन पर नज़र रखी जा रही है, उन्हें परेशान किया जा रहा है, ऐसे खतरों के खिलाफ चेतावनी दी जा रही है जिन पर वे विश्वास नहीं करते, या सामान्य तौर पर हर कदम पर बाधा डाली जा रही है। हमलावर यह जानते हैं और शुरुआती प्रतिरोध को पार करने के लिए अक्सर इस लाभ का फायदा उठाते हैं। इसलिए सबसे बेहतरीन रक्षात्मक उत्पाद वे होंगे जो यूज़र्स की भावनाओं को आहत किए बिना उनकी रक्षा करने में सफल हों, और यह पहली नज़र में जितना दिखता है उससे कहीं अधिक कठिन काम है। विश्वास कमाया जाता है, और यह उन टूल्स को नहीं मिलता जो टोकने वाले माता-पिता या क्रूर आकाओं की तरह काम करते हैं। पहचान करना (detection) एक बौद्धिक प्रक्रिया है, जबकि विश्वास (trust) एक भावनात्मक मामला है। दोनों महत्वपूर्ण हैं, लेकिन उन्हें अलग-अलग तरीकों से प्राप्त करना होता है।
यदि कोई पूरी चर्चा को कुछ सरल बिंदुओं में समेटना चाहे, तो पहले कही गई हर बात को उन तरीकों की सूची से बदलना संभव होगा जिनसे रक्षात्मक AI नियमित क्रिप्टो यूज़र्स की मदद करता है:
- यह उन्हें अपने स्वयं के निर्णय पर निर्भर रहने के बजाय किसी अधिक विश्वसनीय चीज़ पर भरोसा करने की सुविधा देता है।
- यह उन्हें उनका विश्वास हासिल करने के लिए डिज़ाइन किए गए इंटरैक्शन के प्रति अधिक संशयवादी बनने में मदद करता है।
- यह एकल-बिंदु ऑडिट को किसी प्रोजेक्ट की सुरक्षा रणनीति की नींव बनने से रोकता है।
- यह पारंपरिक इंसानी डिफेंडर्स के लिए सस्ते लेकिन समान रूप से सक्षम विकल्पों की अनुमति देता है।
- यह सामान्य यूज़र्स को जोखिमों की केवल अपनी समझ पर निर्भर रहने से रोकता है।
बेशक, इनमें से कोई भी जोखिम को पूरी तरह खत्म नहीं करता, लेकिन यह विनाशकारी विफलता की संभावना को कम ज़रूर करता है। क्रिप्टो में हमेशा स्मार्ट कॉन्ट्रैक्ट्स शामिल होंगे, और वे कॉन्ट्रैक्ट्स हमेशा किसी न किसी रूप में हमले के प्रति संवेदनशील रहेंगे। यूज़र्स यह सुनिश्चित करने के लिए हमेशा ज़िम्मेदार होंगे कि वे भरोसेमंद कोड के साथ इंटरैक्ट कर रहे हैं, और वे अक्सर इस काम में चूक करेंगे। रक्षात्मक AI कोई जादुई ढाल नहीं है, लेकिन यह कमज़ोर बिंदुओं को बहुत कम स्पष्ट बना देता है। और क्रिप्टो सुरक्षा की दुनिया में, अस्तित्व और बर्बादी के बीच का अंतर पैदा करने के लिए अक्सर इतना ही काफी होता है।
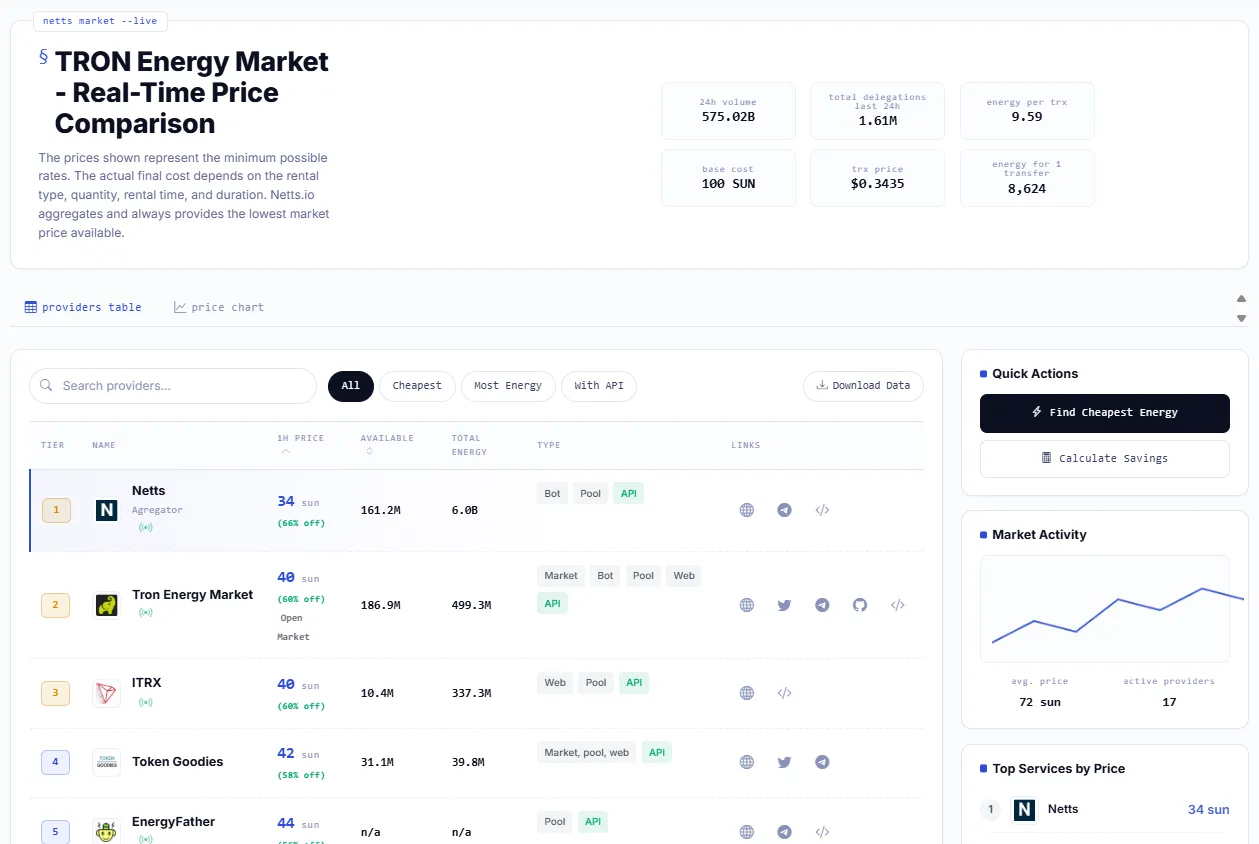
और जब बातचीत आखिरकार मैलवेयर, एजेंट्स और सिक्योरिटी थिएटर से हटकर सामान्य ऑन-चेन जीवन पर वापस आती है, तो व्यावहारिक टूल्स फिर से मायने रखने लगते हैं: TRON Energy मार्केट पर दरों की तुलना करना, ट्रांसफर से पहले सबसे सस्ती TRON Energy खोजना, और यह जानना कि अनावश्यक TRX जलाए बिना TRON Energy कहाँ से खरीदें। Netts.io का TRON Energy Market लाइव प्रोवाइडर कीमतों, वॉल्यूम और विकल्पों को एकत्रित करके उस तुलना को स्पष्ट और उपयोगी बनाता है ताकि यूज़र्स हर USDT ट्रांसफर के लिए अधिक भुगतान करने के बजाय Energy और Bandwidth किराए पर ले सकें।