Penggunaan Defensif AI dalam Kripto: Perisai Pintar Melawan Malware
AI defensif dalam kripto memerangi phishing, memindai kontrak, dan menandingi kecepatan penyerang — kekuatan setara demi bertahan hidup, bukan sekadar kebajikan.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Jika kolom minggu lalu membahas tentang belati, kali ini kita membahas tentang perisai. Bukan sembarang perisai, melainkan perisai yang terbuat dari bahan yang sama persis dengan belati tersebut. Model bahasa yang sama, yang memungkinkan penyerang menulis email phishing, juga dapat menemukan kejanggalan dalam teks email tersebut. Agen yang sama, yang memindai kontrak untuk mencari celah kelemahan, dapat menemukannya terlebih dahulu. Naluri pengenalan pola yang sama, yang berkontribusi pada deanonimisasi dompet, dapat mengidentifikasi dompet dengan penarikan dana yang mencurigakan.
Inilah kenyataan pahit tentang AI defensif dalam kripto: ia bukanlah kekuatan yang murni secara moral. Ia adalah kekuatan yang sama persis dengan yang diarahkan ke pihak pembela. Orang-orang suka percaya bahwa alat itu sendiri tidak bias, bahwa manusialah yang selalu membuat penilaian dan memihak. Itu salah. Anggaran dan toleransi risiko yang membuat penilaian, dan mereka tidak salah jika percaya bahwa perusahaan yang akan bertahan dalam dekade keamanan kripto berikutnya adalah mereka yang mengakui realitas ini sejak awal.
Ada alasan manusiawi di balik asimetri ini, alasan yang menjelaskan ketidaknyamanan para pembela terhadap alat yang secara objektif sangat membantu. Niat jahat itu menarik - pertahanan hanyalah urusan dokumen administratif. Narasi publik menyukai penjahat dan pahlawan. Namun, orang-orang yang kehilangan uang akibat pengurasan flash loan memahami bahwa pertempuran sejati dalam keamanan kripto bukanlah antara kebaikan dan kejahatan. Melainkan antara pihak yang bersedia berinvestasi dalam kewaspadaan tanpa henti dan tanpa kompromi, melawan mereka yang tidak bersedia.
Mengapa Kekuatan Setara Menjadi Harga untuk Bertahan Hidup
Kripto dulunya sarat dengan ritual. Anda mengadakan audit, mengunggah file PDF agar dapat dilihat semua orang, memasang lencana di situs web Anda, mengumumkan kabar gembira bahwa smart contract Anda telah ditinjau oleh manusia, lalu beralih ke prioritas berikutnya. Anda tetap mengadakan audit - tetapi orang-orang yang benar-benar paham tahu bahwa serangan dulunya mahal dan langka, membutuhkan kombinasi unik antara keterampilan, waktu, dan tekad kuat untuk mengeksekusinya. Penyerang harus benar-benar berdedikasi. Hal itu memberi para pembela rasa lega, merasa telah menuntaskan tugas mereka.
AI merenggut rasa lega itu dan menyingkapnya sebagai perasaan semu yang lahir dari keputusasaan.
Dengan membuat kode serangan menjadi murah dan berlimpah, para pembela yang terus berpikir dalam kerangka eksklusivitas dan keistimewaan manusia mendapati diri mereka seperti kota abad pertengahan dengan satu penjaga malam, dikelilingi oleh hutan penuh serigala yang tak pernah tidur. Keunggulan taktis dan psikologis berada di pihak serigala. Auditor manusia adalah penjaga malam yang bisa merasa lelah. Sementara agen AI tak kenal lelah. Tim merah manusia menjadwalkan keterlibatan mereka; agen AI dapat menyerang kapan saja. Inilah mengapa "kekuatan setara" menjadi istilah yang terdengar begitu keras. Ini bukan tentang kebajikan inheren atau sesuatu yang lebih mulia secara moral. Ini semata-mata pengakuan bahwa pembela manusia sudah berada di posisi kalah jika mereka mengira tinjauan manual dan investigasi yang melelahkan adalah respons yang memadai terhadap kewaspadaan konstan yang digerakkan oleh mesin.
Ada juga konflik psikologis yang lebih mendalam dalam pergeseran ini, yang berkaitan dengan romantisme sosok pakar tunggal. Dunia kripto selalu gemar menjadikan para pembela sebagai sosok genius. Smart contract mempromosikan gagasan tentang pemikiran tunggal yang mampu mengaudit diri sendiri. Kerentanan disajikan sebagai temuan yang ditemukan oleh satu orang lalu dipublikasikan untuk konsumsi publik. Whitepaper ditulis oleh tim, namun keberhasilannya sering kali bergantung pada satu ego yang menonjol. Pertahanan dulunya berpusat pada kepiawaian pikiran seorang pakar luar biasa. Hal itu melahirkan pahlawan dan penjahat; melahirkan korban dan pembela. Namun, semua itu tidak berarti bagi model serangan yang mengandalkan alat terdistribusi yang mudah diakses. Dan itulah mengapa AI defensif menjadi prospek yang menakutkan bagi banyak orang: karena ia melunturkan sebagian mistik dari proses tersebut.
Para pakar akan selalu penting. Yang terpenting adalah perspektif. Pembela manusia terbaik bukanlah mereka yang mampu melakukan segalanya sendirian, melainkan mereka yang mampu mengerahkan sumber daya terbaik untuk menyelesaikan tugas. Secara lebih lugas, tugas mereka bukan lagi menjadi penyelidik, melainkan menentukan investigasi mana yang dapat berkontribusi secara nyata terhadap tujuan. Mereka masih harus melakukan sebagian pekerjaan berat - tetapi semakin operasional mereka digerakkan oleh mesin, semakin banyak waktu yang dimiliki para pembela manusia untuk berpikir secara strategis. Ini adalah pergeseran kekuatan dari individu ke sistem, dan hal ini sedang terjadi terlepas dari apakah para pembela menyukainya atau tidak.
Perang LLM Bukan Fiksi Ilmiah
Inilah mengapa masuk akal untuk membicarakan "perang LLM" sejak awal. Bukan pada tingkat teori geopolitik, melainkan pada tingkat taktis. Kita sedang menyaksikan fajar era persuasi otomatis dan kecurigaan otomatis, penipuan otomatis dan deteksi otomatis, rekayasa sosial otomatis dan deteksi pola otomatis. Ini adalah konfrontasi antara kode serangan dan kode pertahanan, tetapi ini juga merupakan sesuatu yang lebih intim. Ini adalah perlombaan senjata yang terjadi di tiket bantuan dan email pelanggan, dalam tarik-ulur setiap interaksi antara pengguna dan pengembang.
Salah satu cara termudah untuk membayangkan pertarungan LLM vs LLM adalah dengan memikirkan interaksi di layanan bantuan (support desk). Pengguna menulis keluhan yang sopan dan tersusun rapi tentang ketidakmampuan mengakses dana. Pesan itu sendiri tampak wajar, tetapi susunan kalimat dan alamat dompetnya cocok dengan pola umum yang digunakan dalam skema phishing Korea Utara. Moderator manusia akan lebih kesulitan menemukan penipuan tersebut dibandingkan AI yang dilatih untuk menandai aktivitas on-chain yang mencurigakan dan menganalisis pola komunikasi. Namun, bagian yang paling menarik adalah dinamika yang terjadi: eksploitasi rekayasa sosial.
Penipuan berhasil karena manusia pada dasarnya ramah. Kita ingin membantu jika memungkinkan, bahkan jika itu berarti menempatkan diri kita dalam risiko. Penyerang mengetahui hal ini, dan mereka menggunakan bahasa yang sopan serta gigih untuk memanipulasi korban agar menyerahkan uang mereka. Beberapa AI defensif dapat diprogram untuk melihat dinamika tersebut, mengenali manipulasi saat terjadi, dan menandai interaksi tersebut untuk ditinjau lebih lanjut. Kedengarannya mungkin tidak spektakuler, namun di dunia keamanan kripto, ini adalah pencapaian besar. Artinya, Anda kini memiliki sistem yang dapat menemukan email layanan pelanggan palsu yang berusaha mencuri dana pengguna.
Prinsip yang sama berlaku untuk penipuan kripto umum lainnya, mulai dari pemerasan bermodus deepfake CEO hingga audit "keamanan" palsu. LLM penyerang dapat menghasilkan pesan suara pendiri proyek yang meyakinkan, namun padanan defensifnya dapat menemukan kejanggalan dalam file audio itu sendiri. AI ini dapat mengajukan pertanyaan yang tepat tentang mengapa permintaan tersebut datang melalui saluran yang tidak biasa atau mengapa prosedur keamanan dilewati begitu saja. Manusia tetap membuat keputusan dalam interaksi ini, tetapi komponen mesin dapat memainkan peran penting dalam mematahkan ilusi penyerang. Pada dasarnya, itulah definisi operasi keamanan yang sukses saat ini.
Ini mungkin tidak seglamor penyelidik heroik tunggal yang berhasil menggagalkan perampokan bernilai lima digit, tetapi ada kekuatan nyata dalam kegigihan dan volume kerja. Hal ini membawa kita ke garis depan terakhir dalam pertempuran antar-LLM, yakni yang berkaitan dengan input berbahaya (malicious input). Sistem kripto dan smart contract memiliki sejarah panjang yang kelam terkait peretasan melalui vektor input: penerapan ulang kontrak, alamat dompet, email, nomor telepon, URL, repositori GitHub, interaksi meja bantuan, dan memo transaksi. Penyerang menyukai vektor input karena ini sering kali menjadi mata rantai terlemah dalam rantai keamanan, dan pilihannya sangat banyak. Alat defensif yang memantau dan menganalisis input untuk mencari potensi konten berbahaya mungkin terdengar biasa saja bagi kebanyakan orang, tetapi bisa dibilang ini adalah kategori yang paling krusial.
Bagian paling menarik dari perlombaan senjata ini adalah bahwa ini terjadi di tingkat protokol dan para pihak yang bertarung sering kali tidak terlihat. Tidak mudah untuk mendeteksi kapan vektor input yang tampaknya tidak berbahaya telah dipersenjatai. Yang lebih menantang lagi adalah fakta bahwa baik penyerang maupun pembela sering beroperasi pada tingkat rendah ini. Dalam banyak hal, ini adalah pertempuran yang menguras tenaga. Setiap kali penyerang meningkatkan kemampuan mereka untuk meluncurkan kampanye phishing, pembela memperbarui alat mereka untuk memfilter spam. Setiap kali penyerang mengembangkan tanda tangan baru untuk menguras dompet, pembela menulis kode deteksi baru. Kedua belah pihak terlibat dalam kompetisi terus-menerus, tanpa ada yang bisa meraih kemenangan abadi. Orang yang menginginkan narasi sederhana akan kecewa dengan penilaian ini. Para pembela yang memanfaatkan AI untuk memindai vektor input demi menemukan bukti serangan tidak sedang terlibat dalam pertarungan ideologis dengan para penyerang. Mereka hanya berusaha menjaga pengguna mereka tetap aman, dan itu sering kali berarti melakukan apa pun yang diperlukan untuk menghentikan penipuan yang sedang berlangsung.
Memindai Sebelum Kerumunan Tiba
Ini mungkin bukan cara paling menarik untuk memikirkannya, tetapi aplikasi AI defensif yang paling penting dalam kripto bisa dibilang adalah yang paling mendasar: membantu mengawasi kode sebelum orang lain melakukannya.
Tim smart contract dulunya percaya bahwa audit adalah titik akhir, tahap final dalam proses pengembangan. Namun kenyataannya, setiap audit hanyalah potret pada satu momen tertentu, yang langsung menjadi usang begitu kode tersebut di-deploy. Kerentanan baru ditemukan seiring protokol yang semakin kompleks atau tersedianya alat-alat baru. Penyerang terus kembali berkeliling, mencari celah pada kontrak lama yang tidak terpikirkan untuk diuji oleh siapa pun. Pasar telah menyaksikan periode serangan yang sangat masif pada paruh pertama tahun 2026, sebagian besar karena banyak vektor eksploitasi sudah ada dalam bentuk tertentu sebelumnya. Laporan kerugian dan post-mortem dari insiden-insiden ini menjadi pengingat nyata: masa lalu selalu hadir di masa kini dalam dunia kripto.
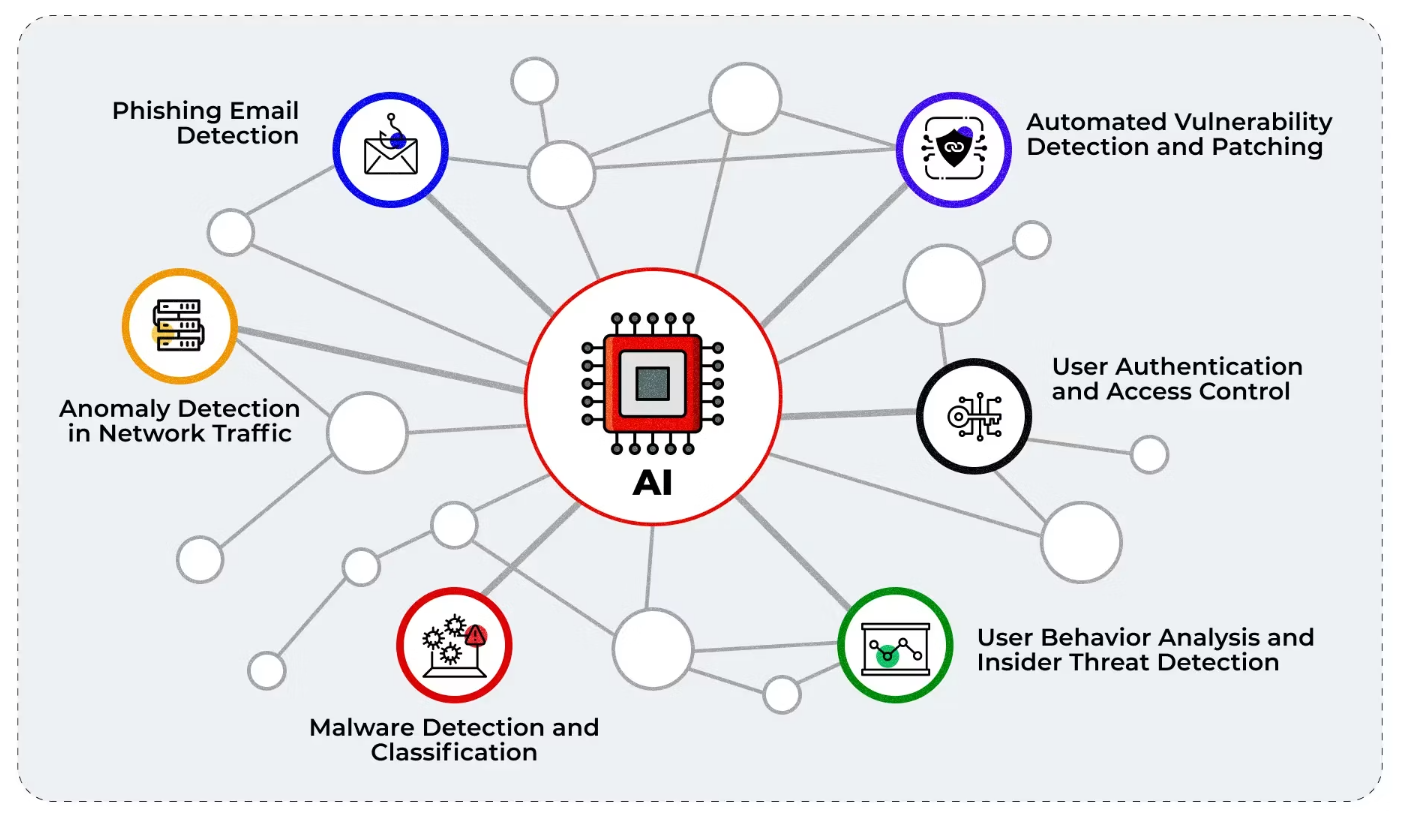
AI defensif dapat memainkan peran penting dalam ranah ini dengan membantu para pembela tetap fokus pada tugas utama. Pengembangan smart contract dulunya melibatkan tinjauan keamanan berkala yang memakan banyak tenaga. Kini, sebuah proyek dapat mengandalkan kewaspadaan berkelanjutan yang tak kenal lelah untuk menemukan kelemahan dalam kode yang jarang disadari orang sebelum deployment. Auditor akan tetap dibutuhkan, tetapi mereka tidak perlu bekerja sendirian atau merasa seolah-olah sedang berjuang dalam pertempuran mustahil melawan waktu. Kata-kata mereka tidak akan memikul beban seberat dulu ketika agen AI telah mengidentifikasi masalah-masalah yang paling mendesak. Pekerjaan mereka akan lebih terarah, waktu dan tenaga mereka diprioritaskan, dan temuan mereka diperkuat oleh bantuan mesin. Itu adalah pergeseran signifikan bagi semua pihak yang terlibat, namun merupakan langkah penting ke arah yang benar.
Implikasinya bagi pengguna biasa bahkan lebih signifikan, meski tidak selalu terlihat secara gamblang. Trader atau yield farmer jarang sekali bersentuhan dengan seluk-beluk teknis smart contract, tetapi mereka tetap berhak mendapatkan kepastian yang wajar bahwa kode tersebut telah diaudit dan audit tersebut benar-benar meningkatkan keamanan. Di sinilah proyek-proyek yang menerapkan pemindaian AI defensif berkelanjutan dapat mulai menonjol: mereka memahami bahwa sebagian besar pengguna berpikir dalam kerangka manajemen risiko dan bahwa pendekatan proaktif terhadap keamanan sering kali merupakan cara terbaik untuk membangun kepercayaan komunitas. Bisa dibilang tidak adil jika menilai seluruh proyek DeFi hanya dari satu audit, terutama audit yang diketahui oleh para pembela tidak memadai untuk menahan penyerang yang gigih. Namun alternatifnya adalah pengguna harus menerima bahwa semua interaksi smart contract mengandung tingkat risiko yang tidak terduga.
Pentesting juga masuk ke dalam diskusi yang lebih luas ini dengan cara yang serupa. Tim merah tradisional beroperasi dengan cara yang sama seperti audit konvensional: mereka datang, melakukan tugasnya, dan pergi setelah masa kerja berakhir. Semuanya dibuat efisien dan terprediksi agar pembela dapat mencurahkan perhatian penuh pada tugas yang ada. Namun, ketika pentester menggunakan bantuan AI, mereka dapat melakukan pengujian infrastruktur atau kontrak secara berkelanjutan tanpa pemberitahuan sebelumnya. Ini mencakup pengujian rutin pada API untuk mencari celah kelemahan, simulasi serangan phishing terhadap karyawan, dan tinjauan praktik layanan pelanggan untuk mengukur kemungkinan keberhasilan serangan rekayasa sosial. Pembela manusia tetap harus membuat banyak keputusan, tetapi mereka akan sangat terbantu oleh alat yang dapat beroperasi sepanjang waktu. Manfaat paling nyata adalah pergeseran prioritas: alih-alih merasa lega ketika sesi tim merah berakhir, pengguna dan pengembang dapat merasa puas karena mengetahui bahwa proyek tersebut menjadi lebih aman setelah berhasil melewati ujian tersebut.
Tidak banyak ungkapan puitis yang bisa disematkan pada situasi di mana AI defensif mengubah keamanan aplikasi dari sekadar pengecualian menjadi sebuah ekspektasi. Justru karena itulah, sangat tepat pada titik ini untuk membahas salah satu cara paling sederhana dalam mengintegrasikan alat defensif ke dalam proyek smart contract: pemindaian kode secara berkelanjutan untuk menemukan celah kelemahan.
Tenaga Kerja Murah, Kepercayaan yang Mahal
Perlu dicatat bahwa banyak alasan untuk mengadopsi AI defensif sebenarnya memiliki sedikit kaitan dengan cita-cita mulia atau pencarian keamanan tanpa kompromi. Beberapa argumen terpenting yang mendukung penggunaan bantuan mesin murni bersifat finansial.
Keamanan siber adalah industri yang mahal karena alasan sederhana: keahlian yang langka mendorong kenaikan harga. Ini bukanlah pasar alami, di mana keseimbangan kompetitif antara penawaran dan permintaan membentuk hampir setiap transaksi. Sebaliknya, ini adalah arena di mana pemenang mengambil segalanya (winner-takes-all), di mana setiap pakar tahu nilai mereka, dan para pembela bersedia membayar biaya selangit untuk memuaskan rasa paranoid mereka. Para pendiri, dewan direksi, dan perbendaharaan protokol sering kali tidak puas dengan kondisi ekonomi ini, dan hal itu membuat prospek alternatif yang lebih murah menjadi sangat menarik. Di sinilah solusi berbantuan mesin sering kali paling memikat bagi proyek kripto, setidaknya dari sudut pandang finansial. Asisten AI yang dapat memilah tiket, merangkum peringatan, membuat catatan untuk panduan penanganan insiden, menyaring upaya phishing, memindai awal kontrak, dan terus mengawasi repositori secara umum, bisa jadi dipandang sebagai alat yang sangat berharga oleh CFO perusahaan.
Pandangan itu tentu tidak sepenuhnya salah. Sangat mudah untuk mengabaikan seluruh poin ini demi pandangan yang lebih sinis: bahwa para pembela hanya peduli pada pemotongan biaya. Tentu mereka memikirkannya, tetapi tidak semata-mata itu saja. Sama seperti banyak aspek lain dalam industri ini, kita perlu berpikir dalam probabilitas dan mempertimbangkan perspektif manajemen risiko. Waktu terbaik bagi sebuah perusahaan untuk mengadopsi AI defensif adalah jauh sebelum CFO melihatnya sebagai sebuah keharusan. Ini adalah alat yang memungkinkan staf yang kurang berpengalaman untuk berkontribusi secara nyata pada upaya keamanan, yang menguntungkan semua orang yang menghargai stabilitas jangka panjang. Ini adalah cara untuk memastikan bahwa perusahaan dapat mengimbangi kompetisi tanpa harus menguras anggaran. Ini adalah investasi masa depan yang membuahkan hasil berupa peningkatan kepercayaan di semua lini.
Psikologi biaya tidak akan berubah, bahkan ketika alat-alat ini menjadi jauh lebih canggih. Alternatif yang lebih murah selalu memiliki keunggulan dibandingkan yang mahal, dan hal itu akan terus berlanjut di dunia keamanan otomatis. Tim DeFi kecil akan selalu membutuhkan opsi untuk melindungi infrastruktur mereka dengan anggaran terbatas, dan alat pemindaian berkelanjutan yang disebutkan sebelumnya sering kali menjadi pilihan terbaik mereka dalam situasi seperti itu. Alat ini memungkinkan semua pihak yang terlibat untuk beroperasi dengan niat baik: pengembang dapat memberikan tingkat kepastian yang wajar kepada pengguna mereka, dan trader dapat menerima batasan sistem tanpa menuntut tingkat kinerja yang tidak realistis. Biaya keseluruhan untuk membuat audit smart contract tetap relevan bagi pengguna biasa menjadi jauh lebih rendah daripada tanpa pemindaian otomatis, yang pada akhirnya membuat industri ini lebih aman.
Perisai Pengguna Biasa Bersifat Pribadi dan Dipinjam
Alat AI defensif tidak hanya berguna bagi pengembang protokol; alat ini juga dapat membantu pengguna biasa melindungi diri dari penyerang. Dalam banyak hal, ini hanyalah perpanjangan dari poin sebelumnya, karena pengguna akhirlah yang paling membutuhkan perlindungan.
Produk seperti pemindai dompet dan ekstensi browser yang menyingkap skrip penguras dana (drainer) sudah melakukan hal ini, tetapi topik ini layak dibahas lebih mendalam, dengan fokus pada aspek-aspek terpenting dari interaksi tersebut. Pengguna sering kali berada pada posisi paling rentan saat berinteraksi langsung dengan kontrak, dan sangat melegakan mengetahui adanya alat yang akan memeriksa ulang setiap transaksi sebelum dikirim. Sangat menenangkan juga mengetahui bahwa ada langkah-langkah lain yang diterapkan untuk mengurangi risiko eksploitasi, termasuk simulator transaksi, deteksi phishing, dan alat yang melindungi dari email dukungan pelanggan palsu.
Pola pikir yang membuat alat-alat ini paling efektif sangatlah sederhana: kripto telah menuntut orang biasa untuk menjadi bank bagi diri mereka sendiri, dan memberi mereka imbalan atas kesediaan memikul tanggung jawab tersebut. Para pembela merespons dengan mencoba memberi pengguna alat yang mereka butuhkan untuk menjadi bank yang efektif dan tepercaya. Itulah cara paling berguna untuk memandang produk seperti pemindai dompet dan ekstensi browser yang mendeteksi aktivitas berbahaya secara real-time. Mereka adalah teman skeptis yang dibutuhkan pengguna biasa namun sering kali lupa diminta, teman yang selalu waspada terhadap penipuan dan siap menghentikannya.
Perangkat lunak keamanan terbaik sering kali justru dibenci oleh orang-orang yang seharusnya dilindunginya, karena mereka akan selalu merasa diawasi, diganggu, diperingatkan tentang bahaya yang tidak mereka percayai, atau secara umum terhalang di setiap langkah. Penyerang mengetahui hal ini dan sering memanfaatkan celah tersebut untuk menembus pertahanan awal. Oleh karena itu, produk defensif terbaik adalah produk yang berhasil melindungi pengguna tanpa menyinggung perasaan mereka, dan itu adalah tugas yang jauh lebih sulit daripada yang terlihat sekilas. Kepercayaan harus diperoleh, dan ia tidak akan diberikan kepada alat yang beroperasi seperti orang tua yang cerewet atau penguasa yang kejam. Deteksi adalah latihan intelektual, sedangkan kepercayaan adalah masalah emosional. Keduanya vital, tetapi harus diraih dengan cara yang berbeda.
Jika seseorang menyarikan seluruh pembahasan ini menjadi beberapa poin sederhana, kita dapat merangkum semua yang telah dibahas sebelumnya menjadi daftar cara AI defensif membantu pengguna kripto biasa:
- Memungkinkan mereka berhenti mengandalkan penilaian pribadi dan beralih ke sesuatu yang lebih andal.
- Membantu mereka menjadi lebih skeptis terhadap interaksi yang dirancang untuk memanipulasi kepercayaan mereka.
- Mencegah audit titik tunggal (single-point audit) menjadi satu-satunya fondasi postur keamanan proyek.
- Menghadirkan alternatif yang lebih murah namun sama kompetennya dengan pembela manusia tradisional.
- Mencegah pengguna biasa hanya mengandalkan pemahaman mereka sendiri tentang risiko yang ada.
Tentu saja, semua ini tidak serta-merta menghilangkan risiko sepenuhnya, tetapi ini mengurangi kemungkinan terjadinya kegagalan katastrofik. Kripto akan selalu melibatkan smart contract, dan kontrak tersebut akan selalu rentan terhadap serangan dalam kapasitas tertentu. Pengguna akan selalu bertanggung jawab untuk memastikan bahwa mereka berinteraksi dengan kode yang tepercaya, dan mereka sering kali tidak optimal dalam melakukan tugas tersebut. AI defensif bukanlah perisai ajaib, tetapi ia membuat titik-titik lemah menjadi jauh lebih sulit dieksploitasi. Dan dalam dunia keamanan kripto, hal itu sering kali sudah cukup untuk menjadi penentu antara bertahan hidup atau kehancuran.
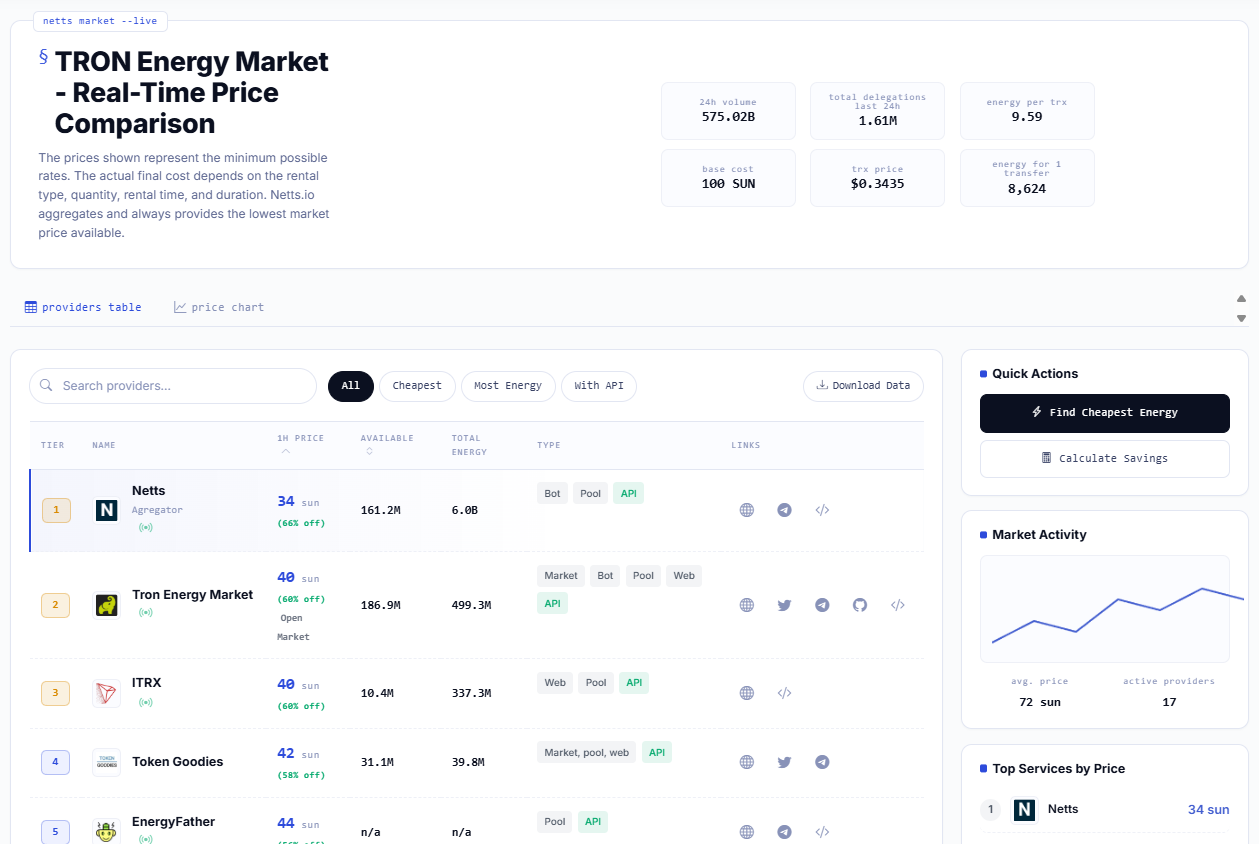
Dan ketika percakapan akhirnya beralih dari malware, agen AI, dan formalitas keamanan semata menuju aktivitas on-chain sehari-hari, alat-alat praktis kembali menjadi krusial: membandingkan tarif di pasar TRON Energy, menemukan TRON Energy termurah sebelum transfer, dan mengetahui tempat membeli TRON Energy tanpa membakar TRX secara cuma-cuma. Pasar TRON Energy dari Netts.io menyajikan perbandingan tersebut secara transparan dan praktis dengan mengumpulkan harga penyedia, volume, dan opsi secara langsung sehingga pengguna dapat menyewa Energy dan Bandwidth daripada membayar biaya berlebih untuk setiap transaksi USDT.