Ứng Dụng AI Phòng Thủ Trong Tiền Mã Hóa: Tấm Khiên Thông Minh Chống Mã Độc
AI phòng thủ trong crypto chống lừa đảo, quét hợp đồng và bắt kịp tốc độ của kẻ tấn công — lực lượng tương đương để sinh tồn, không phải vì đạo đức.
Ngôn ngữ khác: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguês한국어日本語Bahasa IndonesiaDeutschTagalog
Mục lục
Trong khi bài viết tuần trước nói về con dao, thì bài viết này sẽ nói về tấm khiên. Và không chỉ là bất kỳ tấm khiên nào, mà là một tấm khiên được làm từ cùng chất liệu với con dao. Chính các mô hình ngôn ngữ cho phép kẻ tấn công viết email lừa đảo (phishing) cũng có thể phát hiện sự bất thường trong nội dung email đó. Chính các agent quét điểm yếu của hợp đồng cũng có thể tìm thấy chúng trước tiên. Chính bản năng nhận diện mẫu hình giúp truy vết ví ẩn danh cũng có thể xác định các ví có hành vi rút tiền đáng ngờ.
Đây là sự thật trần trụi về AI phòng thủ trong thế giới tiền mã hóa: nó không phải là một lực lượng thuần khiết về mặt đạo đức. Nó cùng bản chất với vũ khí đang chĩa vào phe phòng thủ. Mọi người thích tin rằng bản thân các công cụ là không có định kiến, rằng con người mới luôn là bên đưa ra phán xét và chọn phe. Điều đó là sai lầm. Ngân sách và mức độ chấp nhận rủi ro mới là thứ đưa ra phán quyết, và họ hoàn toàn không sai khi tin rằng các công ty sống sót qua thập kỷ tiếp theo của bảo mật crypto sẽ là những bên biết thừa nhận thực tế này ngay từ đầu.
Có một lý do mang tính con người đằng sau sự bất đối xứng này, giải thích tại sao phe phòng thủ lại cảm thấy không thoải mái với các công cụ vốn dĩ rất hữu ích. Sự hiểm độc thì lôi cuốn - còn phòng thủ chỉ là giấy tờ thủ tục. Câu chuyện truyền thông đại chúng thích các nhân vật phản diện và anh hùng. Nhưng những người từng mất tiền vì bị rút cạn thanh khoản qua flash loan hiểu rằng cuộc chiến thực sự trong bảo mật crypto không phải giữa thiện và ác. Đó là cuộc chiến giữa thực thể sẵn sàng đầu tư vào sự cảnh giác bền bỉ, tàn nhẫn và những kẻ không làm vậy.
Tại Sao Lực Lượng Tương Đương Trở Thành Cái Giá Cho Sự Sinh Tồn
Crypto từng xoay quanh những nghi thức hình thức. Bạn tiến hành kiểm toán (audit), đăng tệp PDF công khai cho mọi người xem, gắn huy hiệu lên trang web, vui vẻ thông báo rằng hợp đồng thông minh của bạn đã được con người đánh giá, và chuyển sang ưu tiên tiếp theo. Bạn vẫn tiến hành kiểm toán - nhưng những người thực sự am hiểu đều biết rằng các cuộc tấn công trước đây từng rất tốn kém và hiếm gặp, đòi hỏi sự kết hợp hiếm có giữa kỹ năng, thời gian và quyết tâm để thực hiện. Kẻ tấn công phải thực sự dốc tâm huyết. Điều đó mang lại cho bên phòng thủ cảm giác an tâm, như thể mình đã làm tròn bổn phận.
AI đã phá vỡ cảm giác an tâm đó và phơi bày nó như một cảm xúc được tạo ra bởi sự tuyệt vọng.
Bằng cách làm cho mã tấn công trở nên rẻ rúng và tràn lan, những người phòng thủ vẫn tiếp tục tư duy theo hướng độc quyền và năng lực ngoại lệ của con người sẽ rơi vào tình thế của một thành trì thời trung cổ với một lính gác duy nhất, bị bao vây bởi khu rừng đầy những con sói không bao giờ ngủ. Lợi thế chiến thuật và tâm lý thuộc về lũ sói. Một kiểm toán viên con người là một người lính gác có thể mệt mỏi. Một agent thì không biết mệt. Một thành viên red team là con người phải lên lịch làm việc; một agent có thể tấn công bất kỳ lúc nào. Đây là lý do tại sao cụm từ "lực lượng tương đương" lại gây khó chịu đến vậy. Nó vốn không phải là một đức tính tốt đẹp hay điều gì đáng tôn vinh về mặt đạo đức. Nó chỉ đơn giản là sự thừa nhận rằng các chuyên gia phòng thủ con người đang ở thế thua nếu họ nghĩ rằng các đánh giá thủ công và những cuộc điều tra tỉ mỉ là phản ứng thích đáng trước sự cảnh giác liên tục do máy móc vận hành.
Cũng có một xung đột tâm lý sâu sắc hơn gắn liền với sự chuyển dịch này, liên quan đến góc nhìn lãng mạn về hình tượng chuyên gia đơn độc. Thế giới crypto luôn thích biến phe phòng thủ thành những thiên tài. Hợp đồng thông minh quảng bá ý tưởng về một bộ óc đơn lẻ có khả năng tự kiểm toán. Các lỗ hổng được trình bày như những chiến tích do một người phát hiện rồi công bố cho công chúng. Các bản whitepaper được viết bởi tập thể, nhưng thành công của chúng thường phụ thuộc vào một cái tôi ngoại cỡ. Phòng thủ từng xoay quanh bộ óc xuất chúng của chuyên gia. Điều đó tạo nên anh hùng và kẻ phản diện; tạo nên nạn nhân và người bảo vệ. Nhưng không điều gì trong số đó có ý nghĩa trước một mô hình tấn công dựa trên các công cụ phân tán và dễ tiếp cận. Và đó là lý do tại sao AI phòng thủ lại là một viễn cảnh đáng sợ đối với nhiều người: bởi vì nó tước đi sự huyền bí khỏi quá trình này.
Các chuyên gia sẽ luôn đóng vai trò quan trọng. Điều quan trọng là góc nhìn. Những người phòng thủ con người giỏi nhất không phải là những người có thể tự mình làm được nhiều việc nhất, mà là những người biết điều động các nguồn lực tốt nhất để hoàn thành nhiệm vụ. Nói một cách bớt lãng mạn hơn, công việc của họ không phải là làm một điều tra viên, mà là xác định những cuộc điều tra nào có thể đóng góp thiết thực cho mục tiêu. Họ vẫn sẽ phải gánh vác một phần công việc - nhưng hoạt động của họ càng được máy móc vận hành nhiều bao nhiêu, các chuyên gia phòng thủ con người sẽ càng có nhiều thời gian bấy nhiêu để tư duy chiến lược. Đó là sự chuyển dịch quyền lực từ cá nhân sang hệ thống, và nó đang diễn ra dù phe phòng thủ có muốn hay không.
Các Cuộc Chiến LLM Không Phải Là Khoa Học Viễn Tưởng
Đây là lý do tại sao việc nói về "cuộc chiến giữa các LLM" là hoàn toàn hợp lý. Không phải ở cấp độ lý thuyết địa chính trị, mà là ở cấp độ chiến thuật. Chúng ta đang chứng kiến bình minh của kỷ nguyên thuyết phục tự động và nghi ngờ tự động, lừa dối tự động và phát hiện tự động, kỹ nghệ thao túng tâm lý (social engineering) tự động và nhận diện mẫu hình tự động. Đó là cuộc đối đầu giữa mã tấn công và mã phòng thủ, nhưng nó cũng là một thứ gì đó cận kề hơn. Đó là một cuộc chạy đua vũ trang diễn ra trong các ticket hỗ trợ và email khách hàng, trong từng sự tương tác qua lại giữa người dùng và nhà phát triển.
Một trong những cách dễ nhất để hình dung cuộc chiến giữa LLM và LLM là liên tưởng đến một tương tác ở bộ phận hỗ trợ khách hàng. Người dùng gửi khiếu nại với lời lẽ lịch sự, rõ ràng về việc không thể truy cập vào tiền của mình. Bản thân tin nhắn là bình thường, nhưng cách hành văn và địa chỉ ví lại trùng khớp với các mẫu hình từng được sử dụng trong các kế hoạch lừa đảo của Triều Tiên. Một người kiểm duyệt là con người sẽ khó phát hiện ra trò lừa đảo hơn so với một AI được huấn luyện để gắn cờ hoạt động on-chain đáng ngờ và phân tích các mẫu hình giao tiếp. Nhưng phần thú vị nhất là cơ chế hoạt động đằng sau: sự lợi dụng kỹ nghệ thao túng tâm lý.
Các trò lừa đảo phát huy tác dụng vì con người vốn dĩ tốt bụng. Chúng ta muốn giúp đỡ bất cứ khi nào có thể, ngay cả khi điều đó đồng nghĩa với việc đẩy bản thân vào nguy hiểm. Kẻ tấn công biết điều này, và chúng sử dụng ngôn từ lịch sự, kiên trì để thao túng nạn nhân chuyển tiền. Một số AI phòng thủ có thể được lập trình để phát hiện cơ chế đó, nhận diện sự thao túng khi thấy nó, và gắn cờ tương tác để xem xét kỹ hơn. Điều đó nghe có vẻ không hấp dẫn, nhưng trong thế giới bảo mật crypto, đó là một thành tựu lớn. Nó có nghĩa là bạn hiện đang sở hữu một hệ thống có thể phát hiện các email dịch vụ khách hàng giả mạo đang cố gắng đánh cắp tiền của người dùng.
Các nguyên tắc tương tự cũng áp dụng cho những trò lừa đảo crypto phổ biến khác, từ tống tiền bằng deepfake CEO cho đến các cuộc kiểm toán "bảo mật" giả mạo. LLM tấn công có thể tạo ra một đoạn ghi âm giọng nói thuyết phục từ nhà sáng lập, nhưng đối trọng phòng thủ có thể phát hiện những điểm bất thường trong chính tệp âm thanh đó. Nó có thể đặt ra những câu hỏi đúng trọng tâm về lý do tại sao yêu cầu lại được gửi qua một kênh bất thường hoặc tại sao quy trình bảo mật lại bị bỏ qua hoàn toàn. Con người vẫn là bên đưa ra quyết định trong các tương tác này, nhưng thành phần máy móc có thể đóng vai trò then chốt trong việc phá vỡ bẫy tâm lý của kẻ tấn công. Về cơ bản, đó chính là định nghĩa của một chiến dịch bảo mật thành công trong thời đại ngày nay.
Nó có thể không hào nhoáng như hình ảnh một điều tra viên anh hùng đơn độc ngăn chặn một vụ cướp năm chữ số, nhưng sức mạnh nằm ở sự bền bỉ và quy mô. Điều đó đưa chúng ta đến ranh giới cuối cùng trong cuộc chiến giữa các LLM, liên quan đến dữ liệu đầu vào độc hại (malicious input). Các hệ thống crypto và hợp đồng thông minh có một lịch sử dài và chẳng mấy vẻ vang về việc bị xâm phạm thông qua các cổng đầu vào: tái triển khai hợp đồng, địa chỉ ví, email, số điện thoại, URL, kho lưu trữ GitHub, tương tác trên bàn hỗ trợ, và ghi chú giao dịch (memo). Kẻ tấn công ưa chuộng các vectơ đầu vào vì đây thường là mắt xích yếu nhất trong chuỗi bảo mật, và có rất nhiều lựa chọn để khai thác. Các công cụ phòng thủ có chức năng giám sát và phân tích dữ liệu đầu vào để tìm kiếm nội dung độc hại tiềm ẩn có thể không khiến số đông hào hứng, nhưng chúng được cho là danh mục quan trọng nhất trong tất cả.
Phần thú vị nhất của cuộc chạy đua vũ trang này là nó đang diễn ra ở cấp độ giao thức và các bên tham chiến thường không xuất hiện công khai. Không dễ để phát hiện khi một vectơ đầu vào thoạt nhìn có vẻ vô hại đã bị biến thành vũ khí. Thậm chí còn thách thức hơn khi cả kẻ tấn công lẫn bên phòng thủ đều thường xuyên hoạt động ở tầng thấp này. Xét theo nhiều khía cạnh, đây là một cuộc chiến tiêu hao phiền toái. Mỗi khi kẻ tấn công nâng cao khả năng triển khai một chiến dịch lừa đảo, phe phòng thủ lại cập nhật công cụ để lọc thư rác. Mỗi khi kẻ tấn công phát triển một chữ ký rút cạn ví mới, bên phòng thủ lại viết mã phát hiện mới. Hai bên tham gia vào một cuộc cạnh tranh liên tục, không ai có thể đạt được thắng lợi vĩnh viễn. Những ai mong chờ một câu chuyện đơn giản sẽ thất vọng với nhận định này. Phe phòng thủ sử dụng AI để quét các vectơ đầu vào nhằm tìm kiếm dấu vết tấn công không hề tham gia vào một cuộc đấu tranh tư tưởng với kẻ tấn công. Họ chỉ đơn giản là đang cố gắng giữ an toàn cho người dùng của mình, và điều đó thường đồng nghĩa với việc làm bất cứ điều gì cần thiết để ngăn chặn một vụ lừa đảo đang diễn ra.
Quét Trước Khi Đám Đông Kéo Đến
Đây có thể không phải là cách nghĩ hào hứng nhất, nhưng ứng dụng quan trọng nhất của AI phòng thủ trong crypto lại có thể là công việc tầm thường nhất: nó giúp để mắt đến mã nguồn trước khi những người khác làm điều đó.
Các nhóm phát triển hợp đồng thông minh từng tin rằng kiểm toán là điểm kết thúc, là giai đoạn cuối cùng trong quy trình phát triển. Nhưng thực tế là mỗi cuộc kiểm toán chỉ là một bức ảnh chụp nhanh tại một thời điểm cụ thể, nó sẽ ngay lập tức trở nên lỗi thời vào giây phút mã nguồn được triển khai. Các lỗ hổng mới được phát hiện khi các giao thức ngày càng phức tạp hơn hoặc khi các công cụ mới xuất hiện. Kẻ tấn công liên tục quay lại, tìm kiếm điểm yếu trong các hợp đồng cũ mà không ai nghĩ đến việc kiểm tra. Thị trường đã chứng kiến một giai đoạn bùng nổ các cuộc tấn công trong nửa đầu năm 2026, phần lớn là do nhiều vectơ khai thác đã từng tồn tại dưới dạng này hay dạng khác. Các báo cáo thiệt hại và phân tích sau sự cố (post-mortem) cho những vụ việc này đóng vai trò như một lời nhắc nhở tỉnh táo: trong crypto, quá khứ luôn hiện diện.
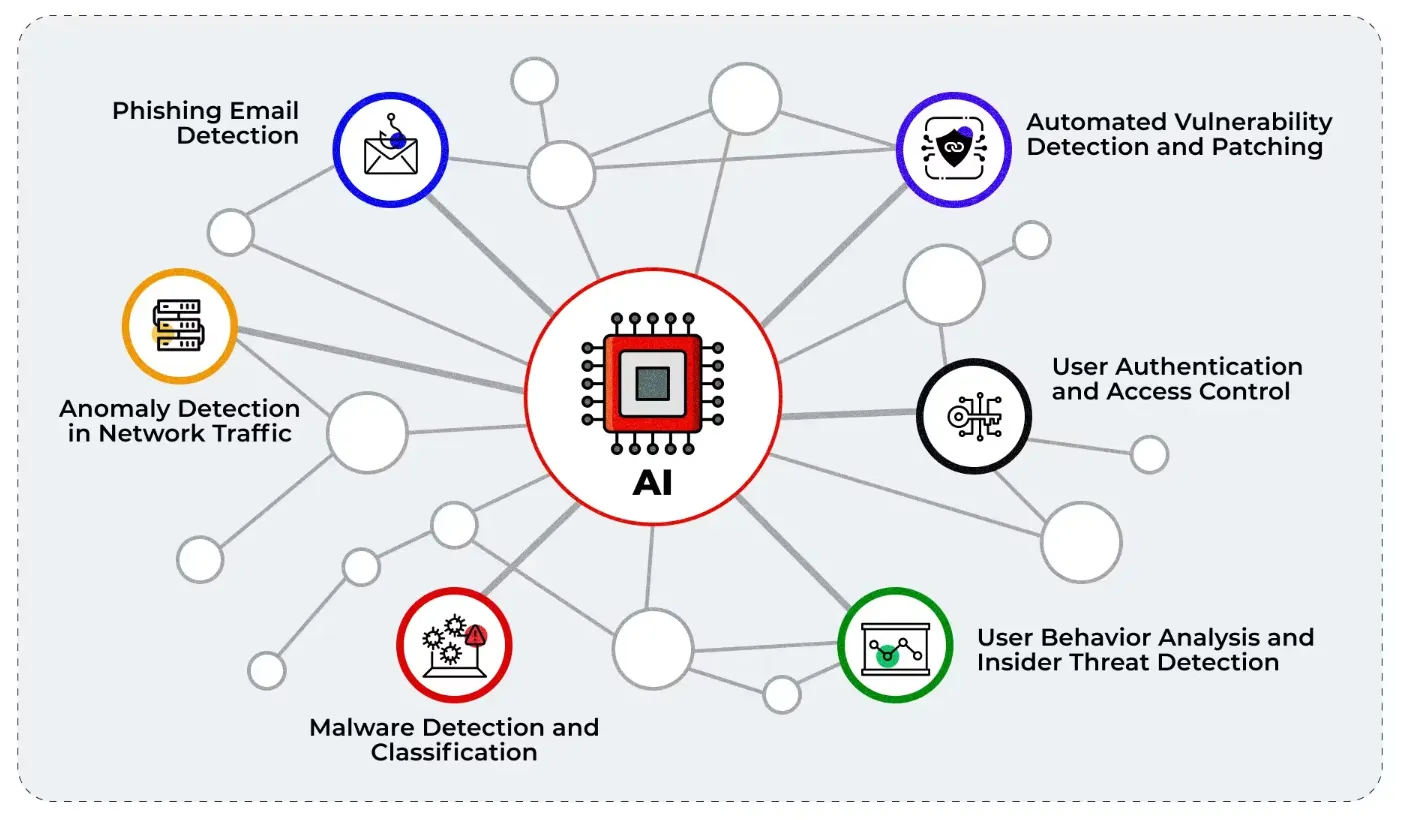
Các AI phòng thủ có thể đóng vai trò cốt yếu trong lĩnh vực này bằng cách giúp những người phòng thủ tập trung vào nhiệm vụ trước mắt. Việc phát triển hợp đồng thông minh từng đòi hỏi các cuộc đánh giá bảo mật định kỳ, tốn nhiều công sức. Giờ đây, một dự án có thể dựa vào sự cảnh giác liên tục, không biết mệt mỏi để phát hiện các điểm yếu trong mã nguồn mà ít ai nhận thấy trước khi triển khai. Các kiểm toán viên vẫn sẽ cần thiết, nhưng họ sẽ không phải làm việc đơn độc hay cảm thấy như thể mình đang chiến đấu trong một cuộc chiến bất khả thi với thời gian. Lời nói của họ sẽ không còn mang nặng gánh nặng như trước khi các agent đã xác định được những mối lo ngại cấp bách nhất. Công việc của họ sẽ được tập trung, thời gian và nỗ lực của họ được ưu tiên, và các phát hiện của họ được khuếch đại nhờ sự hỗ trợ của máy móc. Đó là một sự thay đổi đáng kể cho tất cả các bên liên quan, nhưng là một bước đi quan trọng đúng hướng.
Tác động đối với người dùng thông thường thậm chí còn đáng kể hơn, ngay cả khi chúng không phải lúc nào cũng rõ ràng. Các nhà giao dịch hay yield farmer sẽ hiếm khi bận tâm đến những chi tiết kỹ thuật phức tạp của một hợp đồng thông minh, nhưng họ vẫn xứng đáng nhận được một mức độ an tâm hợp lý rằng mã nguồn đã được kiểm toán và cuộc kiểm toán đó thực sự có tác dụng cải thiện tính bảo mật. Đây là điểm mà các dự án áp dụng cơ chế quét AI phòng thủ liên tục có thể bắt đầu tạo nên sự khác biệt: họ hiểu rằng hầu hết người dùng đều tư duy theo hướng quản trị rủi ro và cách tiếp cận chủ động đối với bảo mật thường là cách tốt nhất để xây dựng niềm tin với cộng đồng. Thật bất công nếu đánh giá toàn bộ một dự án DeFi chỉ dựa trên một lần kiểm toán, đặc biệt là cuộc kiểm toán mà phe phòng thủ biết rằng không đủ để ngăn cản một kẻ tấn công quyết tâm. Nhưng giải pháp thay thế là người dùng phải chấp nhận rằng mọi tương tác với hợp đồng thông minh đều tiềm ẩn một mức độ rủi ro không thể lường trước.
Kiểm thử xâm nhập (pentest) cũng hòa nhập vào cuộc thảo luận rộng hơn này theo cách tương tự. Các red team truyền thống hoạt động giống như các đợt kiểm toán truyền thống: họ xuất hiện, làm phần việc của mình, và rời đi khi đợt kiểm thử kết thúc. Mọi thứ được thiết kế hiệu quả và có thể dự đoán để phe phòng thủ có thể dành toàn bộ sự chú ý cho nhiệm vụ trước mắt. Nhưng khi các pentester sử dụng sự hỗ trợ của AI, họ có thể tiến hành dò quét liên tục, không báo trước đối với hợp đồng hoặc cơ sở hạ tầng. Điều này bao gồm việc kiểm tra định kỳ các API để tìm dấu hiệu điểm yếu, mô phỏng các nỗ lực lừa đảo nhắm vào nhân viên, và đánh giá quy trình dịch vụ khách hàng để đo lường khả năng thành công của một cuộc tấn công kỹ nghệ thao túng tâm lý. Những người phòng thủ con người vẫn sẽ phải đưa ra nhiều quyết định, nhưng họ có khả năng được hỗ trợ trong các nỗ lực của mình bởi những công cụ có thể hoạt động suốt ngày đêm. Lợi ích trước mắt nhất là sự chuyển dịch trong các ưu tiên: thay vì cảm thấy nhẹ nhõm khi một đợt red team kết thúc, cả người dùng lẫn nhà phát triển đều nên cảm thấy hài lòng khi biết rằng dự án an toàn hơn nhờ đã vượt qua được bài kiểm tra.
Không có nhiều ngôn từ hoa mỹ để mô tả tình huống mà AI phòng thủ biến bảo mật ứng dụng từ một ngoại lệ thành một kỳ vọng hiển nhiên. Đó chính là lý do tại sao tại thời điểm này, việc thảo luận về một trong những cách đơn giản nhất để đưa các công cụ phòng thủ vào một dự án hợp đồng thông minh lại rất phù hợp: liên tục quét mã nguồn để tìm các điểm yếu.
Nhân Công Rẻ, Niềm Tin Đắt Giá
Cần lưu ý rằng nhiều lý do đằng sau việc áp dụng AI phòng thủ lại ít liên quan đến những lý tưởng to tát hay sự theo đuổi cao cả về một nền bảo mật không khoan nhượng. Một số lập luận quan trọng nhất ủng hộ sự trợ giúp của máy móc hoàn toàn mang tính tài chính.
An ninh mạng là một ngành đắt đỏ vì một lý do đơn giản: sự khan hiếm chuyên môn đẩy giá thành lên cao. Đây không phải là một thị trường tự nhiên, nơi sự cân bằng cạnh tranh giữa cung và cầu định hình hầu hết mọi giao dịch. Thay vào đó, nó là một không gian mà kẻ chiến thắng hưởng tất cả, nơi mọi chuyên gia đều biết giá trị của mình, và phe phòng thủ sẵn sàng trả những khoản phí cắt cổ để giải tỏa sự hoang mang lo lắng của họ. Các nhà sáng lập, hội đồng quản trị và ngân quỹ của các giao thức thường không hài lòng với bài toán kinh tế này, và điều đó khiến triển vọng về các giải pháp thay thế rẻ hơn trở nên hấp dẫn một cách dễ hiểu. Đây là nơi mà các giải pháp có máy móc hỗ trợ thường tỏ ra thu hút nhất đối với các dự án crypto, ít nhất là từ góc độ tài chính. Một trợ lý AI có thể phân loại ticket, tóm tắt các cảnh báo, tạo ghi chú cho các kịch bản ứng phó sự cố (playbook), sàng lọc các nỗ lực lừa đảo, quét sơ bộ các hợp đồng và nhìn chung là theo dõi sát sao kho mã nguồn rất có thể sẽ được CFO của công ty xem như một công cụ vô giá.
Tất nhiên, góc nhìn đó không hoàn toàn sai. Thật dễ dàng để gạt bỏ toàn bộ vấn đề và đưa ra một cái nhìn mang tính hoài nghi hơn: rằng phe phòng thủ chỉ quan tâm đến việc cắt giảm chi phí. Họ thực sự quan tâm đến điều đó, dĩ nhiên, nhưng không phải là duy nhất. Giống như nhiều khía cạnh khác của ngành này, cần phải suy nghĩ theo xác suất và xem xét góc độ quản trị rủi ro. Thời điểm tốt nhất để một công ty áp dụng AI phòng thủ là rất lâu trước khi CFO coi nó là một điều bắt buộc. Đó là một công cụ cho phép nhân viên ít kinh nghiệm hơn đóng góp có ý nghĩa vào nỗ lực bảo mật, điều này mang lại lợi ích cho bất kỳ ai coi trọng sự ổn định lâu dài. Đó là cách để đảm bảo công ty có thể bắt kịp các đối thủ cạnh tranh mà không bị khánh kiệt trong quá trình này. Đó là một khoản đầu tư cho tương lai mang lại lợi nhuận dưới dạng niềm tin được nâng cao trên mọi phương diện.
Tâm lý về chi phí sẽ không thay đổi, ngay cả khi các công cụ trở nên tinh vi hơn nhiều. Lựa chọn rẻ hơn luôn có lợi thế so với lựa chọn đắt đỏ, và điều đó sẽ tiếp tục đúng trong thế giới bảo mật tự động. Các nhóm DeFi nhỏ sẽ luôn cần tùy chọn bảo vệ cơ sở hạ tầng của họ với ngân sách tiết kiệm, và các công cụ quét liên tục được đề cập trước đó thường là lựa chọn tốt nhất của họ trong những tình huống như vậy. Chúng cho phép tất cả các bên liên quan hành động với thiện chí: các nhà phát triển có thể cung cấp mức độ bảo đảm hợp lý cho người dùng của họ, và các nhà giao dịch có thể chấp nhận các giới hạn của hệ thống mà không đòi hỏi những mức hiệu năng thiếu thực tế. Chi phí tổng thể để làm cho các cuộc kiểm toán hợp đồng thông minh trở nên có ý nghĩa đối với người dùng thông thường thấp hơn nhiều so với việc không có chức năng quét tự động, điều này cuối cùng giúp cho ngành trở nên an toàn hơn.
Tấm Khiên Của Người Dùng Phổ Thông Là Cá Nhân Và Đi Mượn
Các công cụ AI phòng thủ không chỉ hữu ích cho các nhà phát triển giao thức; chúng còn có thể giúp người dùng phổ thông tự bảo vệ mình trước những kẻ tấn công. Xét theo nhiều khía cạnh, đây chỉ đơn giản là sự mở rộng của luận điểm trước, vì người dùng cuối mới chính là những người cần có ai đó bảo vệ sau lưng nhất.
Các sản phẩm như công cụ quét ví và tiện ích mở rộng trình duyệt vạch trần các công cụ rút cạn ví (drainer) đã và đang làm điều này, nhưng việc thảo luận chi tiết hơn về chủ đề này là rất đáng giá, tập trung vào các khía cạnh quan trọng nhất của sự tương tác. Người dùng thường dễ bị tổn thương nhất khi tương tác trực tiếp với một hợp đồng, và sẽ rất yên tâm khi biết rằng có một công cụ sẽ kiểm tra kỹ lưỡng từng giao dịch trước khi nó được gửi đi. Việc biết rằng có những biện pháp khác được áp dụng để giảm thiểu rủi ro bị khai thác cũng mang lại sự thoải mái, bao gồm các trình mô phỏng giao dịch, phát hiện lừa đảo, và các công cụ bảo vệ chống lại email hỗ trợ khách hàng giả mạo.
Mô hình tư duy giúp các công cụ này đạt hiệu quả cao nhất rất đơn giản: crypto từ lâu đã yêu cầu người bình thường phải tự đóng vai trò như các ngân hàng, và nó đã tưởng thưởng cho họ vì sự sẵn lòng gánh vác trách nhiệm. Phe phòng thủ đã đáp lại bằng cách cố gắng cung cấp cho người dùng những công cụ họ cần để trở thành những ngân hàng hiệu quả, đáng tin cậy. Đó là cách hữu ích nhất để nghĩ về các sản phẩm như công cụ quét ví và tiện ích mở rộng trình duyệt giúp phát hiện hoạt động độc hại theo thời gian thực. Chúng là những người bạn hay hoài nghi mà người dùng phổ thông cần nhưng thường không chủ động tìm kiếm, những người luôn cảnh giác trước các trò lừa đảo và sẵn sàng ngăn chặn chúng.
Phần mềm bảo mật tốt nhất thường sẽ bị ghét bởi chính những người mà nó có nhiệm vụ bảo vệ, vì họ sẽ luôn cảm thấy như thể mình đang bị theo dõi, làm phiền, bị cảnh báo trước những mối nguy hiểm mà họ không tin là có thật, hoặc nói chung là bị cản trở ở mọi bước đi. Kẻ tấn công biết điều này và thường tận dụng lợi thế đó để vượt qua sự kháng cự ban đầu. Do đó, các sản phẩm phòng thủ tốt nhất sẽ là những sản phẩm có thể bảo vệ người dùng mà không làm tổn thương cảm xúc của họ, và đó là một nhiệm vụ khó khăn hơn nhiều so với vẻ bề ngoài. Niềm tin phải được gây dựng, và nó không được trao cho những công cụ hoạt động như những bậc cha mẹ cằn nhằn hay những kẻ cai trị độc đoán. Phát hiện là một bài toán trí tuệ, trong khi niềm tin là một phạm trù cảm xúc. Cả hai đều mang tính sống còn, nhưng chúng phải đạt được theo những cách khác nhau.
Nếu đúc kết toàn bộ cuộc thảo luận thành một vài điểm đơn giản, chúng ta có thể thay thế tất cả những nội dung trước đó bằng một danh sách các cách thức mà AI phòng thủ giúp đỡ người dùng crypto thông thường:
- Nó giúp họ không còn phải dựa dẫm vào phán đoán của chính mình mà chuyển sang một thứ đáng tin cậy hơn.
- Nó giúp họ trở nên hoài nghi hơn trước các tương tác được thiết kế để lấy lòng tin của họ.
- Nó ngăn chặn việc các cuộc kiểm toán đơn điểm trở thành nền tảng cho thế trận bảo mật của một dự án.
- Nó mang lại các lựa chọn thay thế rẻ hơn nhưng có năng lực tương đương với các chuyên gia phòng thủ con người truyền thống.
- Nó giúp người dùng bình thường không bị phụ thuộc hoàn toàn vào sự hiểu biết hạn hẹp của chính họ về các rủi ro.
Tất nhiên, không điều gì trong số này loại bỏ được hoàn toàn rủi ro, nhưng nó làm giảm khả năng xảy ra những thảm họa đổ vỡ. Crypto sẽ luôn gắn liền với các hợp đồng thông minh, và các hợp đồng đó sẽ luôn có thể bị tấn công ở một mức độ nào đó. Người dùng sẽ luôn phải chịu trách nhiệm đảm bảo rằng họ đang tương tác với mã nguồn đáng tin cậy, và họ thường làm việc này không tốt. AI phòng thủ không phải là một tấm khiên thần kỳ, nhưng nó làm cho các điểm yếu trở nên khó bị nhắm tới hơn rất nhiều. Và trong thế giới bảo mật crypto, điều đó thường là đủ để tạo nên sự khác biệt giữa sinh tồn và sụp đổ.
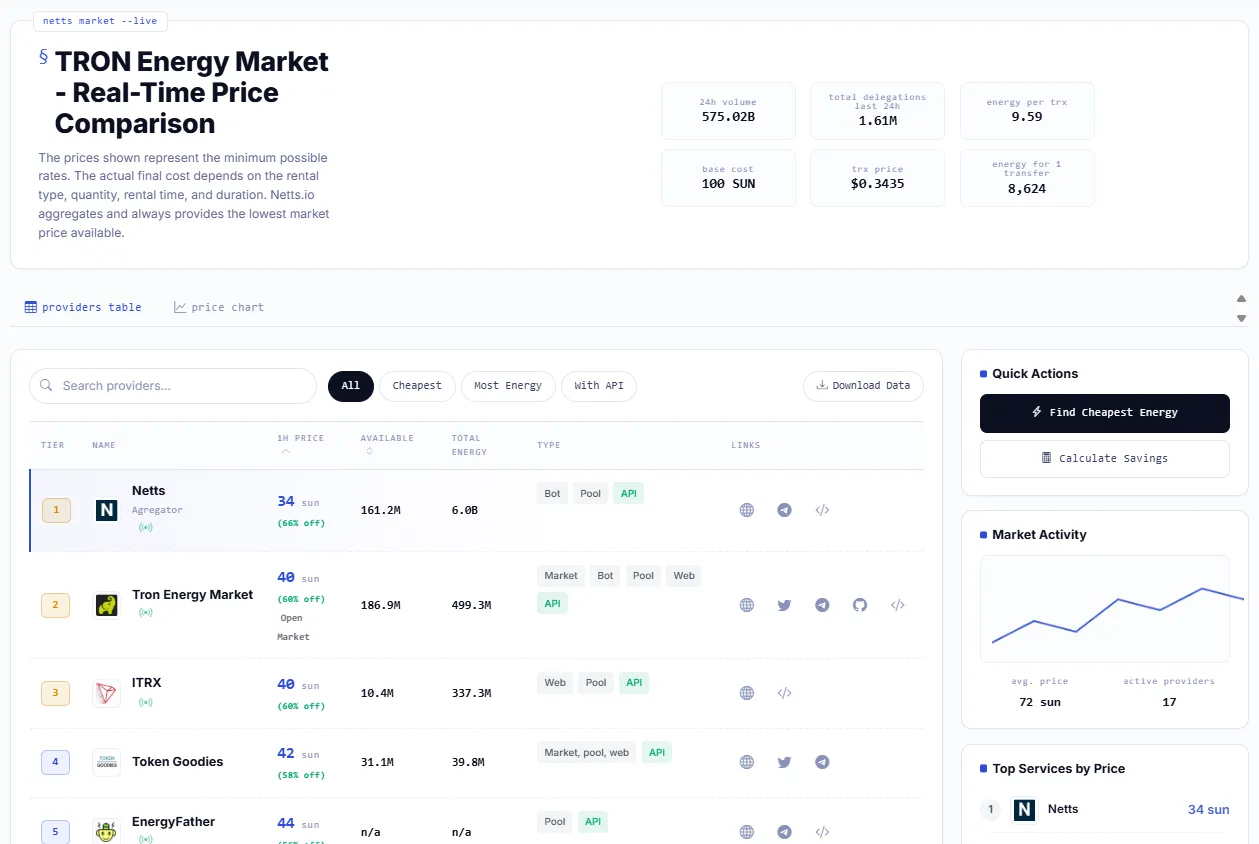
Và khi câu chuyện cuối cùng rời xa mã độc, các agent và màn kịch bảo mật để quay trở về với đời sống on-chain thường nhật, các công cụ thực tế lại trở nên quan trọng: so sánh tỷ giá trên thị trường TRON Energy, tìm kiếm TRON Energy rẻ nhất trước khi chuyển tiền, và biết nơi mua TRON Energy mà không cần đốt TRX một cách lãng phí. Thị Trường TRON Energy của Netts.io giúp việc so sánh đó trở nên rõ ràng và hữu ích bằng cách tổng hợp giá, khối lượng và các lựa chọn của các nhà cung cấp theo thời gian thực để người dùng có thể thuê Energy và Bandwidth thay vì trả giá quá đắt cho mỗi lần luân chuyển USDT.