Defensive na Paggamit ng AI sa Crypto: Matalinong Kalasag Laban sa Malware
Nilalabanan ng defensive AI sa crypto ang phishing, ini-scan ang mga contract, at tinatapatan ang bilis ng attacker — pantay na puwersa bilang kaligtasan, hindi birtud.
Iba pang wika: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutsch
Nilalaman
Habang ang kolum noong nakaraang linggo ay tungkol sa kutsilyo, ito naman ay tungkol sa kalasag. At hindi basta-bastang kalasag, kundi isa na gawa sa parehong materyal ng kutsilyo. Ang parehong language models na nagbibigay-daan sa isang attacker na sumulat ng phishing email ay makakahanap din ng mga hindi pagkakatugma sa mismong teksto ng email. Ang parehong mga agent na nag-i-scan ng contract para sa mga kahinaan ay makakahanap muna sa mga ito. Ang parehong mga pattern-recognition instinct na nakakatulong sa pag-deanonymize ng mga wallet ay makakatukoy ng mga wallet na may kahina-hinalang withdrawals.
Ito ang hindi komportableng katotohanan tungkol sa defensive AI sa crypto: hindi ito isang puwersang may dalisay na moralidad. Ito ay kaparehong puwersa na nakatutok laban sa tagapagtanggol. Gustong paniwalaan ng mga tao na ang mga tool mismo ay walang kinikilingan, na ang mga tao ang palaging gumagawa ng mga paghatol at pumapanig. Mali iyon. Ang mga badyet at antas ng pagtanggap sa panganib (risk tolerance) ang gumagawa ng mga paghatol, at hindi sila nagkakamali sa paniniwalang ang mga kumpanyang makakaligtas sa susunod na dekada ng seguridad sa crypto ay yaong mga kumikilala sa reyalidad na ito sa simula pa lamang.
Mayroong pantaong dahilan para sa kawalan ng balanseng ito, isa na nagpapaliwanag sa pagkailang ng mga tagapagtanggol sa mga tool na obhetibong kapaki-pakinabang. Kaakit-akit ang malisya - ang pagtatanggol ay gawaing papeles. Gusto ng pampublikong naratibo ang mga kontrabida at bayani. Ngunit ang mga taong nawalan ng pera dahil sa pagkaubos dulot ng flash loan ay nakakaunawa na ang tunay na labanan sa seguridad ng crypto ay hindi sa pagitan ng mabuti at masama. Ito ay sa pagitan ng entidad na handang mamuhunan sa walang humpay at walang-awang pagbabantay at sa mga hindi handa.
Bakit Naging Presyo ng Kaligtasan ang Pantay na Puwersa
Dati, ang crypto ay puro ritwal. Magsasagawa ka ng audit, ipo-post ang PDF para makita ng lahat, maglalagay ng badge sa iyong website, iaanunsyo ang magandang balita na ang iyong smart contract ay nasuri na ng mga tao, at lilipat sa susunod na prayoridad. Nagsagawa ka pa rin ng audit - ngunit alam ng mga tunay na naniniwala na ang mga pag-atake noon ay magastos at bihira, na nangangailangan ng natatanging kumbinasyon ng kasanayan, oras, at determinasyon upang maisagawa. Kailangang magmalasakit ng attacker. Nagbigay iyon sa mga tagapagtanggol ng pakiramdam ng kapanatagan, na nagawa na nila ang kanilang bahagi.
Kinuha ng AI ang pakiramdam na iyon ng kapanatagan at inilantad ito bilang isang damdaming gawa lamang ng kawalan ng pag-asa.
Sa pamamagitan ng paggawa sa attack code na mura at sagana, ang mga tagapagtanggol na patuloy na nag-iisip batay sa pagiging eksklusibo at kahusayan ng tao (human exceptionalism) ay natatagpuan ang kanilang sarili sa posisyon ng isang medieval na lungsod na may iisang bantay, napapalibutan ng kakahuyang puno ng mga lobong hindi natutulog. Ang taktikal at sikolohikal na bentahe ay nasa mga lobo. Ang isang taong auditor ay isang bantay na napapagod. Ang isang agent ay hindi napapagod. Ang isang taong red teamer ay nag-iiskedyul ng kanilang mga pag-atake; ang isang agent ay maaaring umatake anumang oras. Ito ang dahilan kung bakit ang "pantay na puwersa" ay tila isang maruming salita. Hindi ito likas na mabuti o mas kanais-nais sa moral na aspeto. Kinikilala lamang nito na ang mga taong tagapagtanggol ay nasa natatalong posisyon na kung iniisip nila na ang kanilang manu-manong pagsusuri at masusing imbestigasyon ay sapat na tugon sa patuloy na pagbabantay na pinatatakbo ng makina.
Mayroon ding mas malalim na sikolohikal na hidwaan na nakapaloob sa pagbabagong ito, isa na may kinalaman sa romansa ng nag-iisang eksperto. Matagal nang nais ng crypto na gawing mga henyo ang mga tagapagtanggol. Isinusulong ng mga smart contract ang ideya ng nag-iisa at sariling-nag-o-audit na isip. Ang mga kahinaan ay ipinapakita bilang mga flag na natuklasan ng isang tao at pagkatapos ay inilathala para sa kapakinabangan ng publiko. Ang mga white paper ay isinusulat ng mga koponan, ngunit ang kanilang tagumpay ay madalas na nakasalalay sa isang labis na lumaking ego. Ang pagtatanggol noon ay tungkol sa pambihirang isip ng eksperto. Lumikha iyon ng mga bayani at kontrabida; lumikha ito ng mga biktima at tagapagtanggol. Ngunit wala sa mga iyon ang mahalaga sa isang modelo ng pag-atake na umaasa sa mga distributed at madaling ma-access na mga tool. At iyon ang dahilan kung bakit ang defensive AI ay isang nakakatakot na bagay para sa marami: dahil inaalis nito ang bahagi ng hiwaga sa proseso.
Palaging magiging mahalaga ang mga eksperto. Ang mahalaga ay ang pananaw. Ang pinakamahusay na mga taong tagapagtanggol ay hindi yaong mga kayang gumawa ng pinakamarami nang mag-isa kundi yaong mga kayang mag-organisa ng pinakamahusay na mga mapagkukunan upang maisakatuparan ang gawain. Sa mas simpleng salita, ang kanilang trabaho ay hindi ang maging isang imbestigador kundi ang tukuyin kung aling mga imbestigasyon ang may makabuluhang maiaambag sa layunin. Kakailanganin pa rin nilang gawin ang ilang mabibigat na gawain - ngunit habang mas pinatatakbo ng makina ang kanilang mga operasyon, mas magkakaroon ng oras ang mga taong tagapagtanggol na mag-isip nang madiskarte. Isa itong paglipat ng kapangyarihan mula sa mga indibidwal patungo sa mga sistema, at nangyayari ito gusto man ng mga tagapagtanggol o hindi.
Ang Mga Digmaan ng LLM ay Hindi Science Fiction
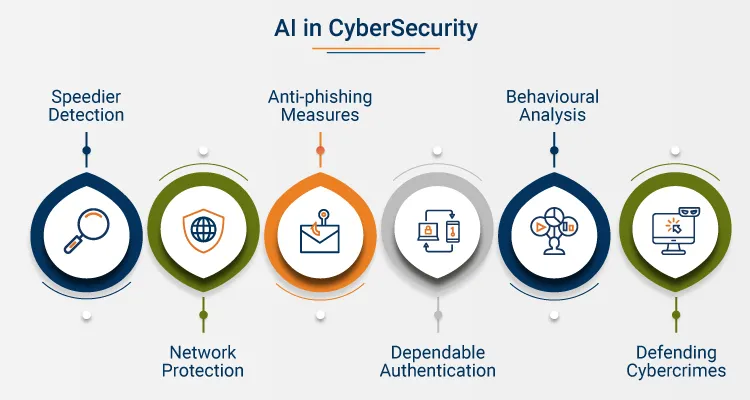
Ito ang dahilan kung bakit may katuturan na pag-usapan ang "mga digmaan ng LLM" sa simula pa lamang. Hindi sa antas ng geopolitical theory kundi sa taktikal na antas. Nasasaksihan natin ang pagsisimula ng panahon ng awtomatikong panghihikayat at awtomatikong paghihinala, awtomatikong panlilinlang at pagtuklas, awtomatikong social engineering at pattern detection. Isa itong komprontasyon sa pagitan ng attack code at defense code, ngunit isa rin itong bagay na mas personal. Isa itong karera sa armas (arms race) na nagaganap sa mga support ticket at email ng customer, sa bawat interaksyon sa pagitan ng user at developer.
Isa sa pinakamadaling paraan upang mailarawan ang labanan ng LLM laban sa LLM ay ang pag-isip sa isang interaksyon sa support desk. Sumusulat ang user na may magalang at maayos na reklamo tungkol sa hindi ma-access na pondo. Ang mensahe mismo ay karaniwan, ngunit ang mga parirala at wallet address ay tumutugma sa mga kilalang pattern na ginagamit sa mga North Korean phishing scheme. Mas mahihirapan ang isang taong moderator na makita ang scam kaysa sa isang AI na sinanay na mag-flag ng kahina-hinalang on-chain activity at magsuri ng mga pattern sa komunikasyon. Ngunit ang pinakakawili-wiling bahagi ay ang dynamic na gumagana: ang pagsasamantala sa social engineering.
Gumagana ang mga scam dahil mababait ang mga tao. Nais nating tumulong hangga't maaari, kahit na nangangahulugan ito ng paglalagay sa ating sarili sa panganib. Alam ito ng mga attacker, at gumagamit sila ng magalang at mapilit na pananalita upang manipulahin ang mga biktima na magbigay ng pera. Ang ilang defensive AI ay maaaring i-program upang makita ang ganoong dynamic, kilalanin ang manipulasyon kapag nakita ito, at i-flag ang interaksyon para sa karagdagang pagsusuri. Maaaring hindi ito pakinggang kapana-panabik, ngunit sa mundo ng seguridad sa crypto, isa itong malaking tagumpay. Nangangahulugan ito na mayroon ka na ngayong sistema na kayang makakita ng mga pekeng email ng customer service na nagtatangkang magnakaw ng pondo ng user.
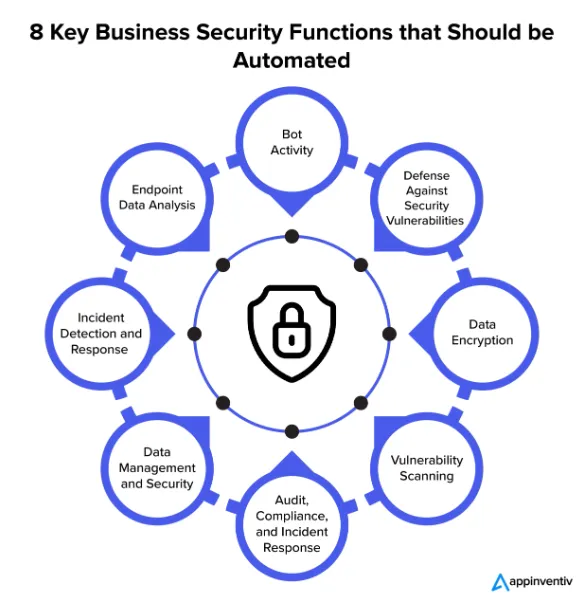
Ang parehong mga prinsipyo ay nalalapat sa iba pang karaniwang mga scam sa crypto, mula sa pangingikil gamit ang deepfake CEO hanggang sa mga pekeng "security" audit. Ang offensive LLM ay maaaring bumuo ng isang kapani-paniwalang voice note mula sa founder, ngunit ang defensive na katapat nito ay makakakita ng mga hindi pagkakatugma sa mismong audio file. Maaari itong magtanong ng mga tamang katanungan kung bakit ang kahilingan ay dumarating sa pamamagitan ng isang hindi pangkaraniwang channel o kung bakit ang pamamaraan ng seguridad ay ganap na nilalagpasan. Ang mga tao pa rin ang gumagawa ng mga desisyon sa mga interaksyong ito, ngunit ang bahagi ng makina ay maaaring gumanap ng isang kritikal na papel sa pagsira sa impluwensya ng attacker. Iyan ang pinakakahulugan ng isang matagumpay na operasyon sa seguridad sa panahong ito.
Maaaring hindi ito kasing-glamorous ng isang magiting na imbestigador na pumipigil sa isang malakihang pagnanakaw, ngunit may lakas sa pagtitiyaga at dami. Dinadala tayo nito sa huling hangganan sa labanan sa pagitan ng mga LLM, isa na may kinalaman sa malisyosong input. Ang mga sistema ng crypto at smart contract ay may mahaba at hindi kapuri-puring kasaysayan ng pagkakakompromiso sa pamamagitan ng mga input: re-deployment ng contract, mga wallet address, email, numero ng telepono, mga URL, mga GitHub repo, mga interaksyon sa support desk, at mga transaction memo. Gustung-gusto ng mga attacker ang mga input vector dahil madalas itong pinakamahinang link sa security chain, at marami sa mga ito ang mapagpipilian. Ang mga defensive tool na sumusubaybay at nagsusuri ng mga input para sa potensyal na malisyosong nilalaman ay maaaring hindi kapana-panabik sa karamihan, ngunit masasabing ang mga ito ang pinakamahalagang kategorya sa lahat.
Ang pinakakawili-wiling bahagi ng karerang ito sa armas ay ang pagiging kaganapan nito sa protocol level at ang mga kalaban ay madalas na hindi nakikita. Hindi madaling matukoy kung kailan ginawang sandata ang isang tila inosenteng input vector. Mas lalo pang mahirap ang katotohanang ang parehong mga attacker at tagapagtanggol ay madalas na nagpapatakbo sa mababang antas na ito. Sa maraming paraan, isa itong labanan ng panggugulo (nuisance value). Sa bawat pagkakataon na pinapabuti ng mga attacker ang kanilang kakayahang maglunsad ng isang phishing campaign, ina-update ng mga tagapagtanggol ang kanilang mga tool upang salain ang spam. Sa bawat pagkakataon na bumuo ang mga attacker ng bagong lagda sa pag-ubos ng wallet (wallet-draining signature), sumusulat ang mga tagapagtanggol ng bagong detection code. Ang dalawang panig ay nakikibahagi sa tuluy-tuloy na kompetisyon, kung saan walang makakamit ng pangmatagalang tagumpay. Ang mga taong nagnanais ng isang simpleng naratibo ay mabibigo sa pagtatasang ito. Ang mga tagapagtanggol na gumagamit ng AI upang mag-scan ng mga input vector para sa ebidensya ng mga pag-atake ay hindi nakikipaglaban sa isang ideolohikal na pakikibaka sa mga attacker. Sinusubukan lamang nilang panatilihing ligtas ang kanilang mga user, at madalas itong nangangahulugan ng paggawa ng anuman na kinakailangan upang matigil ang isang nagaganap na scam.
Pag-scan Bago Dumating ang Karamiha
Maaaring hindi ito ang pinakakapana-panabik na paraan upang isipin ito, ngunit ang pinakamahalagang aplikasyon ng defensive AI sa crypto ay masasabing ang pinakapangkaraniwan: nakakatulong itong bantayan ang code bago gawin ito ng iba.
Naniniwala noon ang mga koponan ng smart contract na ang audit ay isang endpoint, isang huling yugto sa proseso ng pagbuo. Ngunit ang totoo ay ang bawat audit ay isang snapshot lamang sa isang partikular na sandali, isa na agad na nagiging luma sa sandaling mai-deploy ang code. Ang mga bagong kahinaan ay natutuklasan habang nagiging mas kumplikado ang mga protocol o habang nagiging available ang mga bagong tool. Ang mga attacker ay patuloy na bumabalik, naghahanap ng mga kahinaan sa mga lumang contract na walang sinumang nag-isip na subukan. Nakita ng merkado ang isang partikular na mabungang panahon ng mga pag-atake sa unang kalahati ng 2026, higit sa lahat dahil marami sa mga exploit vector ay umiral na sa isang anyo o iba pa. Ang mga ulat ng pagkalugi at mga post-mortem para sa mga insidenteng ito ay nagsisilbing paalala: ang nakaraan ay palaging naroroon sa crypto.
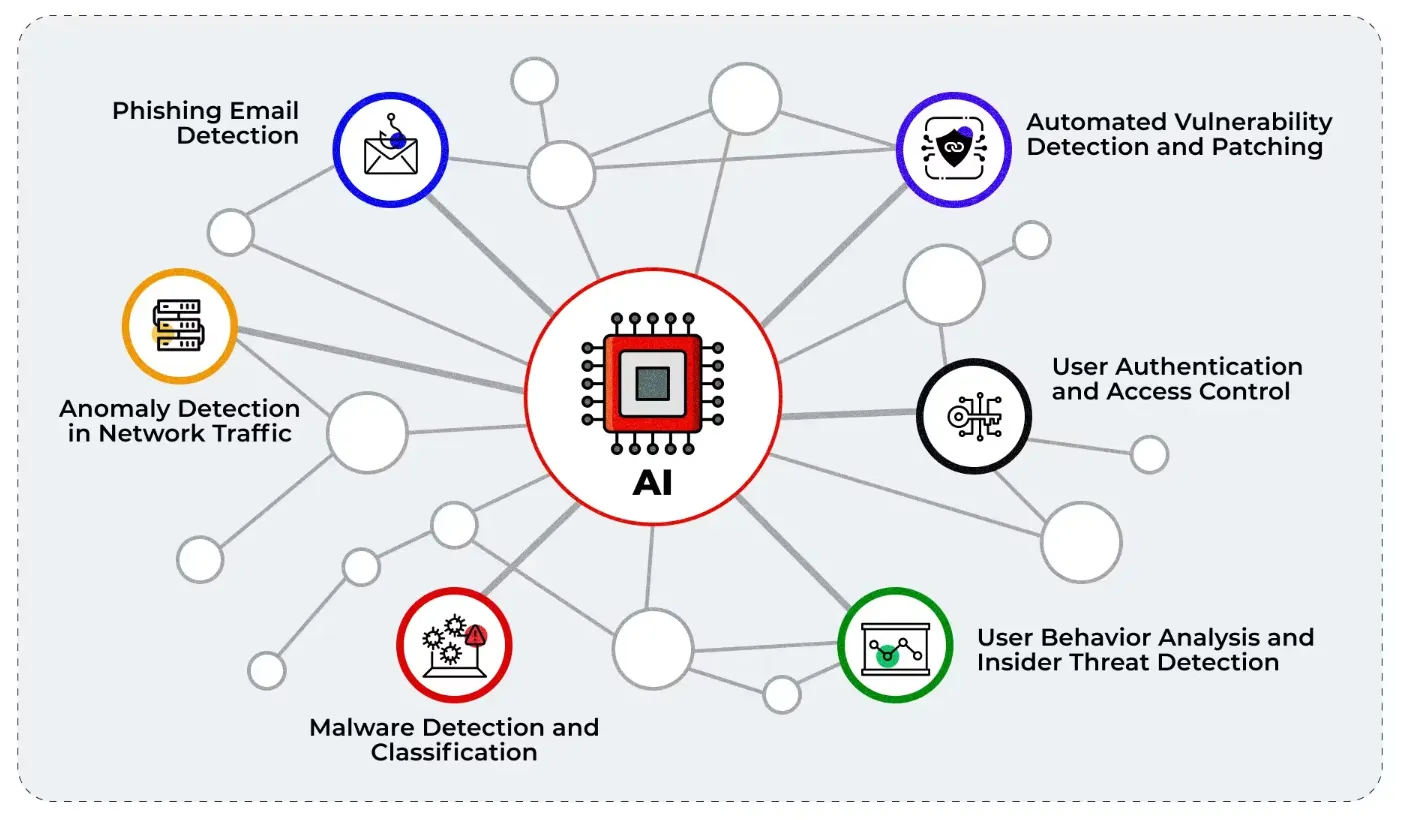
Ang mga defensive AI ay maaaring gumanap ng isang mahalagang papel sa lugar na ito sa pamamagitan ng pagtulong na panatilihing nakatutok ang mga tagapagtanggol sa gawaing kinakaharap. Ang pagbuo ng smart contract noon ay nagsasangkot ng pana-panahon at mabigat na pagsusuri sa seguridad. Ngayon, ang isang proyekto ay maaaring umasa sa tuluy-tuloy at walang kapagurang pagbabantay upang makita ang mga kahinaan sa code na kakaunti ang makakakita bago ang deployment. Kakailanganin pa rin ang mga auditor, ngunit hindi nila kailangang magtrabaho nang mag-isa o makaramdam na para bang nakikipaglaban sila sa isang imposibleng laban laban sa oras. Ang kanilang mga salita ay hindi magkakaroon ng labis na bigat kapag natukoy na ng mga agent ang pinakamahahalagang alalahanin. Ang kanilang trabaho ay magiging nakatutok, ang kanilang oras at pagsisikap ay mabibigyang-prayoridad, at ang kanilang mga natuklasan ay mapapalakas sa tulong ng makina. Isa itong makabuluhang pagbabago para sa lahat ng kasangkot, ngunit ito ay isang mahalagang hakbang sa tamang direksyon.
Ang mga implikasyon para sa mga regular na user ay mas lalong makabuluhan, kahit na hindi palaging halata ang mga ito. Ang mga trader o yield farmer ay bihirang makikibahagi sa mga teknikal na detalye ng isang smart contract, ngunit karapat-dapat pa rin sila sa isang makatwirang antas ng katiyakan na ang code ay na-audit at ang audit ay talagang nakatulong upang mapabuti ang seguridad. Dito maaaring magsimulang maging kapansin-pansin ang mga proyektong gumagamit ng tuluy-tuloy na defensive AI scanning: nauunawaan nila na karamihan sa mga user ay nag-iisip batay sa pamamahala ng peligro (risk management) at ang isang maagap na diskarte sa seguridad ay madalas na pinakamahusay na paraan upang magkaroon ng tiwala sa komunidad. Masasabing hindi patas na husgahan ang isang buong DeFi project batay sa isang audit, lalo na ang isa na alam ng mga tagapagtanggol na hindi sapat na depensa laban sa isang determinadong attacker. Ngunit ang alternatibo ay tanggapin ng mga user na ang lahat ng pakikipag-ugnayan sa smart contract ay may kasamang hindi mahuhulaan na antas ng panganib.
Ang pentesting ay umaangkop sa mas malawak na talakayang ito sa halos parehong paraan. Ang mga tradisyunal na red team ay nagpapatakbo sa parehong paraan tulad ng mga tradisyunal na audit: dumarating sila, ginagawa ang kanilang trabaho, at aalis kapag natapos na ang takdang panahon. Ang lahat ay ginagawang mahusay at mahuhulaan upang mailaan ng mga tagapagtanggol ang kanilang buong pansin sa gawaing kinakaharap. Ngunit kapag ang mga pentester ay gumagamit ng tulong ng AI, maaari silang magsagawa ng tuluy-tuloy at hindi inihayag na pagsusuri sa contract o imprastraktura. Kabilang dito ang regular na pagsubok sa mga API para sa mga palatandaan ng kahinaan, simulate na mga pagtatangkang phishing laban sa mga empleyado, at mga pagsusuri sa mga kasanayan sa customer service upang sukatin ang posibilidad ng tagumpay ng isang pag-atake ng social engineering. Ang mga taong tagapagtanggol ay gagawa pa rin ng maraming desisyon, ngunit malamang na matutulungan sila sa kanilang mga pagsisikap ng mga tool na maaaring gumana sa buong magdamag. Ang pinaka-agarang pakinabang ay ang pagbabago sa mga prayoridad: sa halip na matuwa kapag nagtapos ang isang pagsusuri ng red team, ang mga user at developer ay dapat masiyahan sa kaalaman na ang proyekto ay mas ligtas dahil nakaligtas ito sa pagsubok.
Limitado lamang ang dami ng magagandang salita na maaaring ilapat sa sitwasyon kung saan binabago ng defensive AI ang seguridad ng aplikasyon mula sa pagiging eksepsiyon tungo sa pagiging inaasahan. Iyon ang dahilan kung bakit napakaangkop sa puntong ito na talakayin ang isa sa mga pinakasimpleng paraan upang isama ang mga defensive tool sa isang proyekto ng smart contract: tuluy-tuloy na pag-scan sa code para sa mga kahinaan.
Murang Trabaho, Mahal na Tiwala
Kapansin-pansin na marami sa mga dahilan sa pagpapatupad ng defensive AI ay halos walang kinalaman sa matatayog na mithiin o marangal na paghahangad ng kompromisong seguridad. Ang ilan sa mga pinakamahalagang argumento pabor sa tulong ng makina ay mahigpit na pinansyal.
Ang cybersecurity ay isang napakamahal na industriya sa isang simpleng dahilan: dahil ang kakaunting kadalubhasaan ay nagpapataas ng mga presyo. Hindi ito isang natural na merkado, kung saan ang isang mapagkumpitensyang balanse sa pagitan ng suplay at demand ay humuhubog sa halos bawat transaksyon. Sa halip, ito ay isang puwang kung saan panalo-ang-lahat, kung saan alam ng bawat eksperto ang kanilang halaga, at ang mga tagapagtanggol ay handang magbayad ng labis-labis na bayarin upang mapawi ang kanilang paranoia. Ang mga founder, board, at protocol treasury ay madalas na hindi masaya sa ekonomiks ng sitwasyon, at ginagawa nitong kaakit-akit ang posibilidad ng mas murang mga alternatibo. Dito madalas na pinakakapana-panabik ang mga solusyong tinutulungan ng makina para sa mga proyekto ng crypto, kahit man lang mula sa pananaw ng pananalapi. Ang isang AI assistant na maaaring mag-triage ng mga ticket, magbuod ng mga alerto, bumuo ng mga tala para sa mga incident response playbook, sumuri ng mga pagtatangkang phishing, mag-pre-scan ng mga contract, at magbantay sa repository sa pangkalahatan ay maaaring ituring na isang napakahalagang tool ng CFO ng kumpanya.
Ang pananaw na iyon ay hindi ganap na mali, siyempre. Madaling balewalain ang buong punto pabor sa isang mas mapangutyang pananaw: na ang mga tagapagtanggol ay nagmamalasakit lamang sa pagbabawas ng mga gastos. Ginagawa nga nila iyon, siyempre, ngunit hindi eksklusibo. Tulad ng maraming iba pang aspeto ng industriyang ito, kinakailangang mag-isip ayon sa mga probabilidad at isaalang-alang ang pananaw ng pamamahala ng peligro. Ang pinakamahusay na oras para sa isang kumpanya na magpatupad ng defensive AI ay bago pa man ito makita ng CFO bilang isang pangangailangan. Isa itong tool na nagbibigay-daan sa mga kawaning may mas kaunting karanasan na makapag-ambag nang makabuluhan sa pagsisikap sa seguridad, na nagdudulot ng kapakinabangan sa lahat ng nagpapahalaga sa pangmatagalang katatagan. Isa itong paraan upang matiyak na makakasabay ang kumpanya sa kumpetisyon nang hindi nauubos ang pera sa proseso. Isa itong pamumuhunan sa hinaharap na nagbubunga sa anyo ng mas mataas na kumpiyansa sa lahat ng aspeto.
Ang sikolohiya ng gastos ay hindi magbabago, kahit na maging mas sopistikado pa ang mga tool. Ang mas murang alternatibo ay palaging may bentahe kaysa sa mahal, at patuloy itong magiging ganoon sa mundo ng awtomatikong seguridad. Ang maliliit na koponan ng DeFi ay palaging mangangailangan ng opsyon na protektahan ang kanilang imprastraktura gamit ang limitadong badyet, at ang mga tuluy-tuloy na tool sa pag-scan na nabanggit kanina ay madalas na kanilang pinakamahusay na opsyon sa mga ganitong sitwasyon. Pinapayagan ng mga ito ang lahat ng nababahala na kumilos nang may mabuting hangarin: ang mga developer ay maaaring magbigay ng makatwirang antas ng katiyakan sa kanilang mga user, at ang mga trader ay maaaring tanggapin ang mga limitasyon ng sistema nang hindi humihingi ng mga hindi makatotohanang antas ng pagganap. Ang pangkalahatang gastos sa paggawa ng mga audit ng smart contract na may kaugnayan sa mga regular na user ay mas mababa kaysa kung wala ang awtomatikong pag-scan, na sa huli ay nagpapanatiling mas ligtas sa industriya.
Ang Kalasag ng Karaniwang User ay Personal at Hiniram
Ang mga defensive AI tool ay hindi lamang kapaki-pakinabang sa mga developer ng protocol; makakatulong din ang mga ito sa mga karaniwang user na protektahan ang kanilang sarili mula sa mga attacker. Sa maraming paraan, isa lamang itong pagpapalawig ng naunang punto, dahil ang mga end-user ang higit na nangangailangan ng magbabantay sa kanila.
Ang mga produkto tulad ng mga wallet scanner at browser extension na naglalantad ng mga drainer ay gumagawa na nito, ngunit sulit na talakayin ang paksa nang mas detalyado, na nakatuon sa pinakamahahalagang aspeto ng interaksyon. Ang mga user ay madalas na nasa kanilang pinakamahinang kalagayan kapag direktang nakikipag-ugnayan sa isang contract, at maaaring nakakapagpanatag na malaman na mayroong isang tool na muling susuri sa bawat transaksyon bago ito maipadala. Nakakapanatag din na malaman na may iba pang mga hakbang na ipinapatupad upang mabawasan ang panganib ng isang exploit, kabilang ang mga transaction simulator, phishing detection, at mga tool na nagpoprotekta laban sa mga pekeng email ng customer support.
Ang mental model na nagpapatupad sa mga tool na ito na maging pinaka-epektibo ay simple: hiniling na ng crypto sa mga ordinaryong tao na maging mga bangko, at ginantimpalaan sila nito sa kanilang kahandaang tanggapin ang responsibilidad. Tumugon ang mga tagapagtanggol sa pamamagitan ng pagsubok na bigyan ang mga user ng mga tool na kailangan nila upang maging epektibo at mapagkakatiwalaang mga bangko. Iyan ang pinakakapaki-pakinabang na paraan upang isipin ang mga produkto tulad ng mga wallet scanner at browser extension na nakakakita ng malisyosong aktibidad sa real-time. Sila ang mga mapagdudang kaibigan na kailangan ng mga karaniwang user ngunit madalas na nabibigong hingin, yaong mga palaging naghahanap ng mga scam at handang pigilan ang mga ito.
Ang pinakamahusay na security software ay madalas na kamumuhian ng mga taong dapat nitong protektahan, dahil palagi nilang mararamdaman na para bang sila ay sinusubaybayan, ginugulo, binabalaan laban sa mga panganib na hindi nila pinaniniwalaan, o sa pangkalahatan ay hinahadlangan sa bawat hakbang. Alam ito ng mga attacker at madalas na sinasamantala ang bentahe upang malampasan ang paunang pagtutol. Ang pinakamahusay na mga defensive na produkto samakatuwid ay yaong mga nagagawang protektahan ang mga user nang hindi nasasaktan ang kanilang damdamin, at iyon ay isang mas mahirap na gawain kaysa sa inaakala sa unang tingin. Ang tiwala ay pinaghihirapan, at hindi ito ibinibigay sa mga tool na kumikilos tulad ng mga nagrereklamong magulang o malulupit na pinuno. Ang pagtuklas ay isang intelektwal na ehersisyo, habang ang tiwala ay isang emosyonal na bagay. Parehong mahalaga ang mga ito, ngunit kailangan itong makuha sa iba't ibang paraan.
Kung aalisin ng isa ang lahat ng detalye at gagawing ilang simpleng punto ang buong talakayan, posibleng palitan ang lahat ng nauna ng isang listahan ng mga paraan kung paano nakakatulong ang defensive AI sa mga regular na gumagamit ng crypto:
- Nagbibigay-daan ito sa kanila na huminto sa pag-asa sa sarili nilang paghatol pabor sa isang bagay na mas maaasahan.
- Tinutulungan sila nitong maging mas mapagduda sa mga interaksyong idinisenyo upang makuha ang kanilang tiwala.
- Pinipigilan nito ang mga single-point audit na maging pundasyon ng postura ng seguridad ng isang proyekto.
- Nagbibigay-daan ito sa mas mura ngunit parehong mahusay na mga alternatibo sa mga tradisyunal na taong tagapagtanggol.
- Pinipigilan nito ang mga ordinaryong user na umasa lamang sa sarili nilang pag-unawa sa mga panganib.
Wala sa mga ito ang nag-aalis ng panganib, siyempre, ngunit binabawasan nito ang posibilidad ng matinding pagkabigo. Ang crypto ay palaging magsasangkot ng mga smart contract, at ang mga contract na iyon ay palaging magiging bulnerable sa pag-atake sa ilang paraan. Ang mga user ay palaging may pananagutan sa pagtiyak na nakikipag-ugnayan sila sa mapagkakatiwalaang code, at madalas silang hindi nagiging mahusay sa gawaing iyon. Ang defensive AI ay hindi isang mahiwagang kalasag, ngunit ginagawa nitong hindi gaanong halata ang mga mahihinang punto. At sa mundo ng seguridad sa crypto, madalas na sapat na iyon upang makagawa ng pagkakaiba sa pagitan ng kaligtasan at kapahamakan.
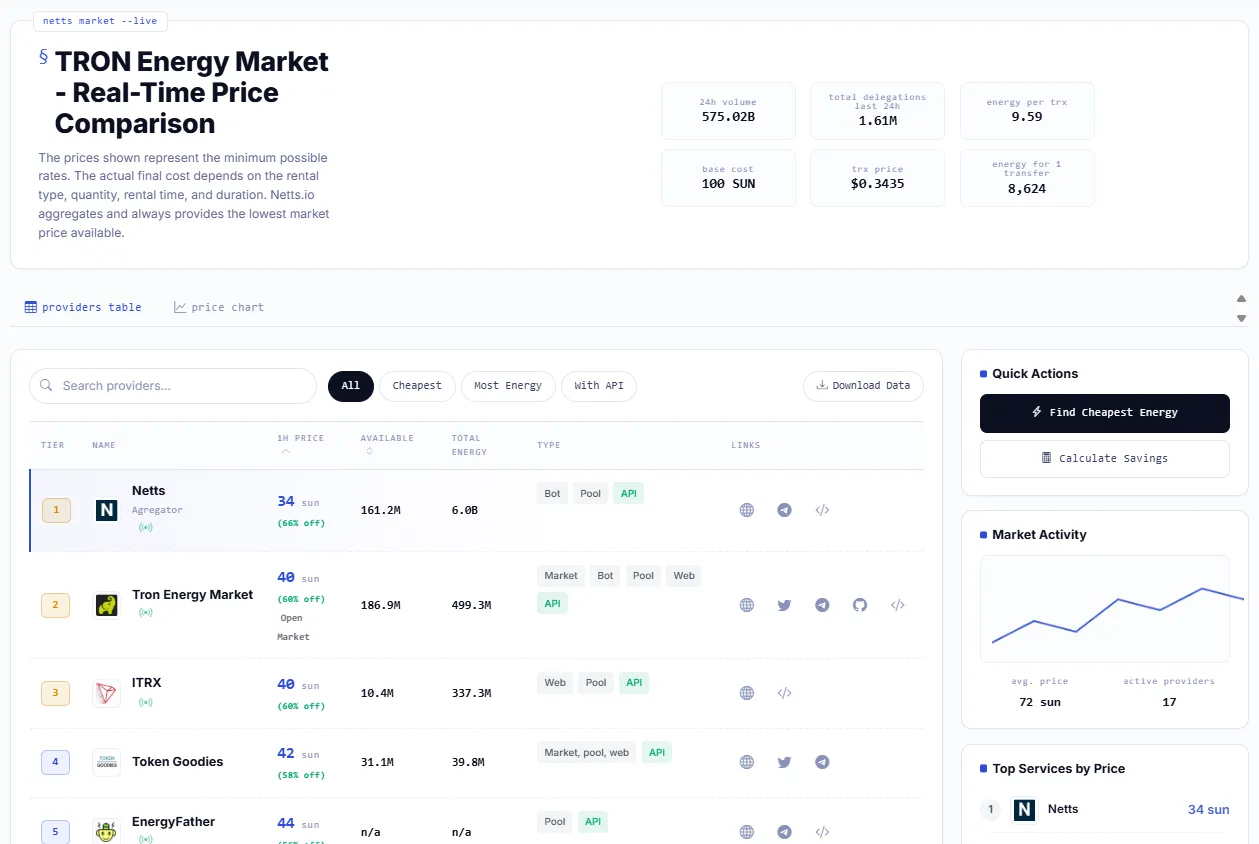
At kapag ang usapan ay lumayo na sa wakas mula sa malware, mga agent, at security theater at bumalik sa ordinaryong on-chain na pamumuhay, ang mga praktikal na tool ay muling nagiging mahalaga: paghahambing ng mga rate sa TRON Energy market, paghahanap ng pinakamurang TRON Energy bago ang isang transfer, at pagkaalam kung saan makakabili ng TRON Energy nang hindi nagsasayang ng TRX. Ginagawa ng TRON Energy Market ng Netts.io na diretso at kapaki-pakinabang ang paghahambing na iyon sa pamamagitan ng pag-aggregate ng mga live na presyo ng provider, volume, at mga opsyon upang makapag-renta ang mga user ng Energy at Bandwidth sa halip na magbayad nang labis para sa bawat paglipat ng USDT.