Kriptoda Savunma Amaçlı Yapay Zekâ Kullanımı: Kötü Amaçlı Yazılımlara Karşı Akıllı Kalkan
Kriptoda savunma amaçlı yapay zekâ oltalama ile savaşır, sözleşmeleri tarar ve saldırgan hızına yetişir — erdem değil, hayatta kalmanın bedeli olan eşit güç.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Geçen haftaki köşe yazısı bıçakla ilgiliyken, bu yazı kalkanla ilgili. Üstelik sıradan bir kalkan değil, bıçakla aynı malzemeden yapılmış bir kalkan. Bir saldırganın oltalama (phishing) e-postası yazmasını sağlayan aynı dil modelleri, bu e-postanın metnindeki tutarsızlıkları da tespit edebilir. Bir sözleşmeyi zayıflıklar için tarayan aynı ajanlar, bu açıkları ilk bulanlar olabilir. Cüzdanların anonimliğini kaldırmaya katkı sağlayan aynı örüntü tanıma içgüdüleri, şüpheli çekim işlemlerine sahip cüzdanları da belirleyebilir.
Kriptoda savunma amaçlı yapay zekâ hakkındaki rahatsız edici gerçek şudur: o ahlaki açıdan saf bir güç değildir. Savunucuya yöneltilen güçle tamamen aynı güçtür. İnsanlar araçların kendilerinin tarafsız olduğuna, yargılarda bulunan ve taraf tutanın her zaman insanlar olduğuna inanmak ister. Bu yanlıştır. Yargıları bütçeler ve risk toleransları belirler; kripto güvenliğinin önümüzdeki on yılında hayatta kalacak şirketlerin, en başta bu gerçeği kabul edenler olacağına inanmakta da haksız değillerdir.
Bu asimetrinin, savunucuların nesnel olarak faydalı araçlar karşısındaki huzursuzluğunu açıklayan insani bir sebebi vardır. Kötü niyet ilgi çekicidir - savunma ise evrak işidir. Kamuoyu anlatısı kötü adamları ve kahramanları sever. Ancak bir flaş kredi boşaltması (flash loan drain) nedeniyle para kaybeden insanlar, kripto güvenliğindeki gerçek savaşın iyi ile kötü arasında olmadığını anlar. Savaş, amansız ve acımasız bir uyanıklığa yatırım yapmaya istekli olanlar ile olmayanlar arasındadır.
Eşit Güç Neden Hayatta Kalmanın Bedeli Haline Geldi?
Kripto eskiden tamamen ritüellerden ibaretti. Bir denetim (audit) yaptırır, PDF'ini herkesin görmesi için yayınlar, web sitenize bir rozet koyar, akıllı sözleşmenizin insanlar tarafından incelendiği müjdesini verir ve bir sonraki önceliğe geçerdiniz. Yine de denetim yaptırırdınız - ancak gerçek inananlar, saldırıların eskiden pahalı ve nadir olduğunu, başarıya ulaşmak için benzersiz bir beceri, zaman ve kararlılık kombinasyonu gerektirdiğini bilir. Saldırganın gerçekten çaba sarf etmesi gerekirdi. Bu da savunuculara bir tamamlanmışlık, üzerlerine düşeni yapmış olma hissi verirdi.
Yapay zekâ bu tamamlanmışlık hissini aldı ve bunun çaresizlikten kaynaklanan yapay bir duygu olduğunu gözler önüne serdi.
Saldırı kodlarının ucuz ve bol hale gelmesiyle, ayrıcalık ve insani istisnailik çerçevesinde düşünmeye devam eden savunucular, kendilerini asla uyumayan kurtlarla dolu ormanlarla çevrili, tek bir nöbetçisi olan bir ortaçağ kenti konumunda bulurlar. Taktiksel ve psikolojik avantaj kurtlara aittir. İnsan denetçi, yorulabilen bir nöbetçidir. Bir ajan ise yorulmaz. İnsan bir kırmızı takım (red team) uzmanı çalışmalarını takvime bağlar; bir ajan ise her an devreye girebilir. "Eşit güç" kavramının bu kadar itici bir tabir olmasının nedeni budur. Doğası gereği erdemli veya ahlaki olarak tercih edilebilir değildir. Sadece, insan savunucuların manuel incelemelerinin ve titiz araştırmalarının makine odaklı kesintisiz teyakkuza yeterli bir yanıt olduğunu düşündükleri takdirde zaten kaybeden tarafta olduklarını kabul eder.
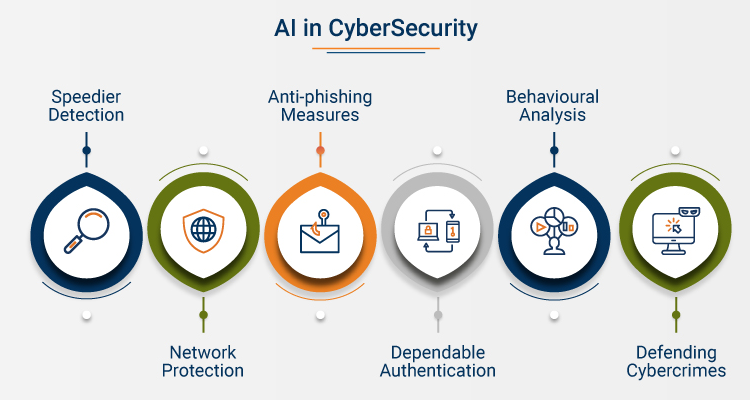
Bu dönüşümün içinde, yalnız uzmanın romantizmiyle ilgili daha derin bir psikolojik çatışma da yatmaktadır. Kripto, savunucuları dahi gibi göstermeyi her zaman sevmiştir. Akıllı sözleşmeler, kendi kendini denetleyen tek bir zihin fikrini teşvik eder. Güvenlik açıkları tek bir kişi tarafından keşfedilen ve ardından kamuoyunun bilgisine sunulan bayraklar olarak lanse edilir. Teknik dokümanlar (white paper) ekipler tarafından yazılır, ancak başarıları sıklıkla devasa tek bir egoya bağlıdır. Savunma eskiden istisnai uzman zihinle ilgiliydi. Bu durum kahramanlar ve kötüler yarattı; kurbanlar ve savunucular doğurdu. Ancak bunların hiçbiri, dağıtık ve kolayca erişilebilir araçlara dayanan bir saldırı modeli için bir anlam ifade etmez. Savunma amaçlı yapay zekânın birçok kişi için bu kadar korkutucu bir ihtimal olmasının sebebi de tam olarak budur: sürecin gizemini ortadan kaldırması.
Uzmanlar her zaman önemli olacaktır. Asıl önemli olan bakış açısıdır. En iyi insan savunucular tek başlarına en fazlasını yapabilenler değil, görevi tamamlamak için en iyi kaynakları bir araya getirebilenlerdir. Daha az romantik bir ifadeyle, onların görevi araştırmacı olmak değil, hangi araştırmaların hedefe anlamlı bir şekilde katkı sağlayabileceğini belirlemektir. Yine de bazı zorlu işleri üstlenmeleri gerekecektir - ancak operasyonları ne kadar makine odaklı olabilirse, insan savunucuların stratejik düşünmek için o kadar çok zamanı olacaktır. Bu, güç dengesinin bireylerden sistemlere doğru kaymasıdır ve savunucuların hoşuna gitse de gitmese de yaşanmaktadır.
LLM Savaşları Bilim Kurgu Değildir
En başta "LLM savaşları"ndan bahsetmenin mantıklı olmasının nedeni budur. Jeopolitik teori düzeyinde değil, taktik düzeyde. Otomatik ikna ve otomatik şüphe, otomatik aldatma ve tespit, otomatik sosyal mühendislik ve örüntü algılama çağının şafağına tanıklık ediyoruz. Bu, saldırı kodu ile savunma kodu arasındaki bir yüzleşmedir, ama aynı zamanda çok daha samimi bir boyuttadır. Destek biletlerinde, müşteri e-postalarında, kullanıcı ile geliştirici arasındaki her bir etkileşimin çekişmesinde oynanan bir silahlanma yarışıdır.
LLM ile LLM arasındaki çatışmayı gözünüzde canlandırmanın en kolay yollarından biri, destek birimi etkileşimini düşünmektir. Kullanıcı, fonlara erişemediğine dair kibar ve düzgün yazılmış bir şikayette bulunur. Mesajın kendisi sıradandır, ancak kullanılan ifadeler ve cüzdan adresi, Kuzey Kore merkezli oltalama planlarında kullanılan bilinen modellerle eşleşmektedir. İnsan bir moderatörün bu dolandırıcılığı tespit etmesi, şüpheli zincir üstü faaliyetleri işaretlemek ve iletişimdeki kalıpları analiz etmek üzere eğitilmiş bir yapay zekâya kıyasla çok daha zordur. Ancak en ilginç kısım işleyen dinamiktir: sosyal mühendisliğin istismarı.
Dolandırıcılıklar işe yarar çünkü insanlar iyidir. Kendimizi riske atmak anlamına gelse bile mümkün olduğunda yardım etmek isteriz. Saldırganlar bunu bilir ve kurbanları manipüle ederek paralarını almak için kibar, ısrarcı bir dil kullanırlar. Bazı savunma amaçlı yapay zekâlar bu dinamiği yakalamak, manipülasyonu gördüğünde tanımak ve etkileşimi daha ayrıntılı inceleme için işaretlemek üzere programlanabilir. Bu kulağa heyecan verici gelmeyebilir, ancak kripto güvenliği dünyasında bu büyük bir başarıdır. Bu, kullanıcı fonlarını çalmaya çalışan sahte müşteri hizmetleri e-postalarını tespit edebilen bir sisteme sahip olduğunuz anlamına gelir.
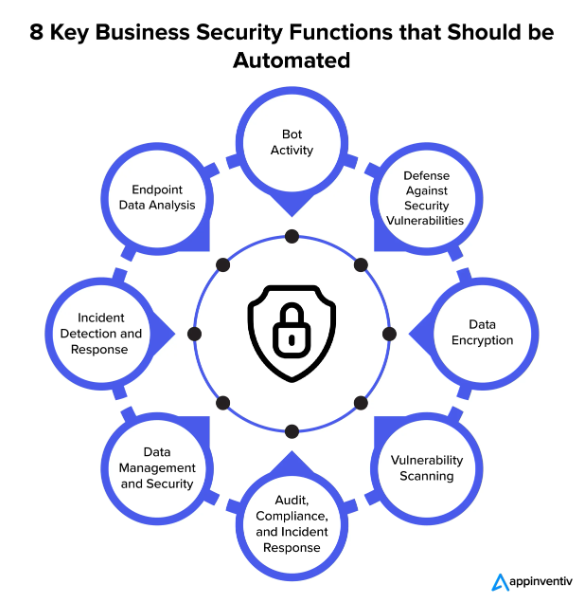
Aynı ilkeler, deepfake CEO şantajından sahte "güvenlik" denetimlerine kadar diğer yaygın kripto dolandırıcılıkları için de geçerlidir. Saldırı amaçlı LLM, kurucudan gelen inandırıcı bir ses kaydı üretebilir; ancak savunma tarafındaki muadili, ses dosyasının kendisindeki tutarsızlıkları yakalayabilir. Talebin neden alışılmadık bir kanaldan geldiğine veya güvenlik prosedürünün neden tamamen atlandığına dair doğru soruları sorabilir. Bu etkileşimlerde kararları hâlâ insanlar verir, ancak makine bileşeni saldırganın büyüsünü bozmakta kritik bir rol oynayabilir. Günümüzde başarılı bir güvenlik operasyonunun tanımı esasen budur.
Beş haneli bir soygunu durduran tek bir kahraman araştırmacı kadar büyüleyici görünmeyebilir, ancak süreklilik ve hacimde güç vardır. Bu da bizi LLM'ler arasındaki mücadelenin kötü niyetli girdilerle (malicious inputs) ilgili olan son sınırına getiriyor. Kripto sistemleri ve akıllı sözleşmeler; sözleşmenin yeniden dağıtımı (re-deployment), cüzdan adresleri, e-postalar, telefon numaraları, URL'ler, GitHub depoları, destek birimi etkileşimleri ve işlem notları (memo) gibi girdiler yoluyla ele geçirilme konusunda uzun ve pek de parlak olmayan bir geçmişe sahiptir. Saldırganlar girdi vektörlerini sever çünkü bunlar genellikle güvenlik zincirindeki en zayıf halkadır ve aralarından seçim yapılabilecek çok sayıda seçenek vardır. Girdileri olası kötü niyetli içerikler açısından izleyen ve analiz eden savunma araçları çoğu kişiye heyecan verici gelmeyebilir, ancak tartışmasız en önemli kategoridir.
Bu silahlanma yarışının en ilginç yanı, protokol düzeyinde gerçekleşmesi ve savaşanların çoğunlukla görünmez olmasıdır. Görünüşte zararsız olan bir girdi vektörünün ne zaman silah haline getirildiğini tespit etmek kolay değildir. Daha da zorlayıcı olanı, hem saldırganların hem de savunucuların sıklıkla bu alt seviyede faaliyet göstermesidir. Birçok yönden bu, bir yıpratma savaşıdır. Saldırganlar bir oltalama kampanyası başlatma yeteneklerini her geliştirdiğinde, savunucular spam'i filtrelemek için araçlarını günceller. Saldırganlar her yeni cüzdan boşaltma (wallet-draining) imzası geliştirdiğinde, savunucular yeni tespit kodları yazar. İki taraf da kalıcı bir başarı elde edemeden sürekli bir rekabet halindedir. Basit bir anlatı isteyenler bu değerlendirme karşısında hayal kırıklığına uğrayacaktır. Saldırı belirtilerini yakalamak amacıyla girdi vektörlerini taramak için yapay zekâ kullanan savunucular, saldırganlarla ideolojik bir mücadeleye girmiş değillerdir. Yalnızca kullanıcılarını güvende tutmaya çalışmaktadırlar ve bu da çoğunlukla devam eden bir dolandırıcılığı engellemek için ne gerekiyorsa yapılması anlamına gelir.
Kalabalık Gelmeden Önce Taramak
Düşünmesi en heyecan verici yol olmayabilir, ancak savunma amaçlı yapay zekânın kriptodaki en önemli uygulaması tartışmasız en sıradan olanıdır: kodun üzerinde başkalarından önce göz kulak olmaya yardımcı olur.
Akıllı sözleşme ekipleri eskiden denetimin bir uç nokta, geliştirme sürecindeki nihai bir aşama olduğuna inanırdı. Ancak gerçek şu ki, her denetim belirli bir andaki anlık görüntüdür ve kod yayınlandığı anda geçerliliğini yitirir. Protokoller daha karmaşık hale geldikçe veya yeni araçlar kullanıma sunuldukça yeni güvenlik açıkları keşfedilir. Saldırganlar sürekli geri dönerek kimsenin test etmeyi düşünmediği eski sözleşmelerdeki zayıflıkları arar. Piyasa, 2026'nın ilk yarısında özellikle üretken bir saldırı dönemi gördü; bunun başlıca nedeni, istismar vektörlerinin çoğunun zaten şu ya da bu biçimde mevcut olmasıydı. Bu olaylara ilişkin kayıp raporları ve olay sonrası analizler (post-mortem) ayıklaştırıcı bir hatırlatma görevi görüyor: kriptoda geçmiş her zaman şimdiki zamandır.
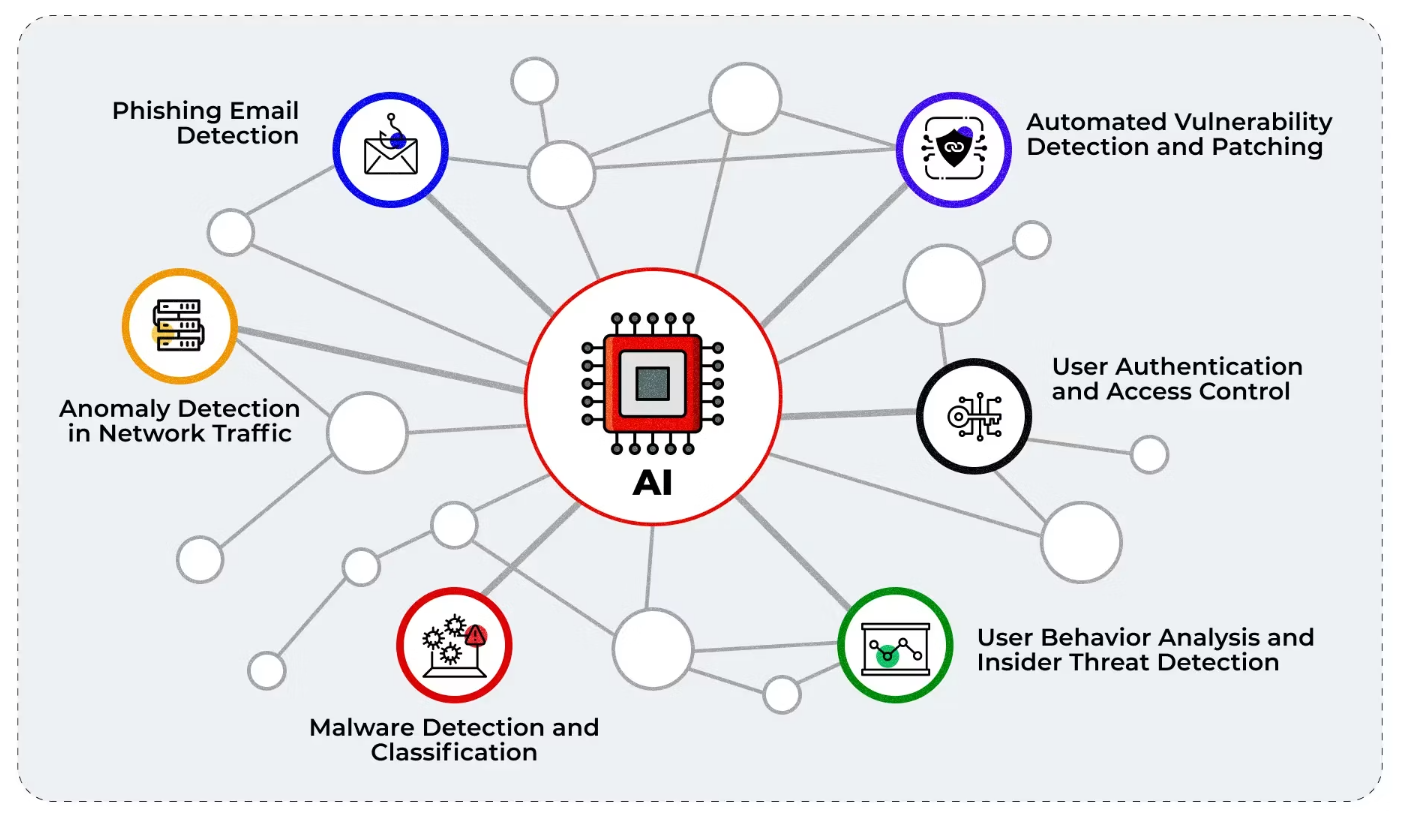
Savunma amaçlı yapay zekâlar, savunucuların eldeki göreve odaklanmasını sağlayarak bu alanda çok önemli bir rol oynayabilir. Akıllı sözleşme geliştirme eskiden dönemsel ve emek-yoğun güvenlik incelemelerini içerirdi. Artık bir proje, kodda dağıtım öncesinde çok az kişinin görebileceği zayıflıkları tespit etmek için sürekli, yorulmak bilmeyen bir teyakkuza güvenebilir. Denetçilere yine ihtiyaç duyulacaktır, ancak tek başlarına çalışmak veya zamana karşı imkansız bir savaş veriyormuş gibi hissetmek zorunda kalmayacaklardır. Ajanlar en acil endişeleri zaten belirlemişken, denetçilerin sözleri eskisi kadar mutlak bir ağırlık taşımayacaktır. Çalışmaları odaklanmış olacak, zaman ve çabaları önceliklendirilecek ve bulguları makine desteğiyle güçlendirilecektir. Bu, ilgili herkes için önemli bir dönüşümdür ancak doğru yönde atılmış kritik bir adımdır.
Sıradan kullanıcılar için sonuçlar, her zaman belirgin olmasa bile daha da önemlidir. Trader'lar veya getiri çiftçileri (yield farmers) bir akıllı sözleşmenin teknik ayrıntılarıyla nadiren ilgilenir, ancak yine de kodun denetlendiğine ve bu denetimin güvenliği artırmak için gerçekten bir işe yaradığına dair makul bir güvence düzeyini hak ederler. Sürekli savunma amaçlı yapay zekâ taraması kullanan projelerin kendilerini farklılaştırmaya başlayabileceği yer burasıdır: çoğu kullanıcının risk yönetimi çerçevesinde düşündüğünü ve güvenliğe proaktif bir yaklaşımın genellikle toplulukla güven inşa etmenin en iyi yolu olduğunu anlarlar. Tüm bir DeFi projesini, savunucuların bile kararlı bir saldırgana karşı yetersiz bir savunma olduğunu bildiği tek bir denetime göre yargılamak tartışmasız haksızlıktır. Ancak alternatif, kullanıcıların tüm akıllı sözleşme etkileşimlerinin öngörülemez bir risk seviyesi içerdiğini kabul etmeleridir.
Sızma testi (pentest) de bu daha geniş tartışmaya hemen hemen aynı şekilde uyar. Geleneksel kırmızı takımlar, geleneksel denetimlerle aynı şekilde çalışır: gelirler, işlerini yaparlar ve görev süresi bittiğinde ayrılırlar. Savunucuların dikkatlerini tamamen ellerindeki göreve verebilmeleri için her şey verimli ve öngörülebilir hale getirilir. Ancak sızma testi uzmanları yapay zekâ desteği kullandıklarında, sözleşmeyi veya altyapıyı sürekli ve habersiz bir şekilde yoklayabilirler. Buna API'lerin zayıflık belirtilerine karşı düzenli olarak test edilmesi, çalışanlara yönelik simüle edilmiş oltalama girişimleri ve bir sosyal mühendislik saldırısının başarılı olma olasılığını ölçmek için müşteri hizmetleri uygulamalarının incelenmesi dahildir. İnsan savunucular yine birçok karar almak zorunda kalacaktır, ancak günün her saati çalışabilen araçlarla destekleneceklerdir. En doğrudan fayda, önceliklerdeki değişimdir: Bir kırmızı takım çalışması sona erdiğinde sevinmek yerine, hem kullanıcılar hem de geliştiriciler projenin bu sınavı başarıyla atlattığı için daha güvenli olduğunu bilmenin memnuniyetini yaşamalıdır.
Savunma amaçlı yapay zekânın uygulama güvenliğini bir istisnadan bir beklentiye dönüştürdüğü duruma atfedilebilecek edebi sözlerin bir sınırı vardır. Tam da bu nedenle, savunma araçlarını bir akıllı sözleşme projesine entegre etmenin en yalın yollarından birini tartışmak yerinde olacaktır: zayıflıklar için kodun sürekli taranması.
Ucuz İş Gücü, Pahalı Güven
Savunma amaçlı yapay zekâyı benimsemenin birçok nedeninin, büyük ideallerle veya tavizsiz güvenlik arayışıyla pek bir ilgisi olmadığını belirtmek gerekir. Makine desteğini savunan en önemli argümanlardan bazıları tamamen finansaldır.
Siber güvenlik basit bir nedenden ötürü pahalı bir sektördür: Kıt uzmanlık fiyatları yukarı çeker. Arz ve talep arasındaki rekabetçi dengenin neredeyse her işlemi şekillendirdiği doğal bir pazar değildir. Bunun yerine, her uzmanın kendi değerini bildiği ve savunucuların paranoyalarını yatıştırmak için fahiş ücretler ödemeye razı olduğu, kazananın her şeyi aldığı bir alandır. Kurucular, yönetim kurulları ve protokol hazineleri bu durumun getirdiği maliyetten genellikle memnun değildir; bu da daha ucuz alternatifler vaadini anlaşılır bir şekilde cazip kılar. Makine destekli çözümler, kripto projeleri için en azından finansal açıdan çoğunlukla tam da burada en cazip hale gelir. Biletleri önceliklendirebilen, uyarıları özetleyebilen, olay müdahale planları (incident response playbooks) için notlar üretebilen, oltalama girişimlerini tarayabilen, sözleşmeleri önceden tarayabilen ve genel olarak depoya (repository) göz kulak olabilen bir yapay zekâ asistanı, şirketin finans direktörü (CFO) tarafından son derece değerli bir araç olarak görülebilir.
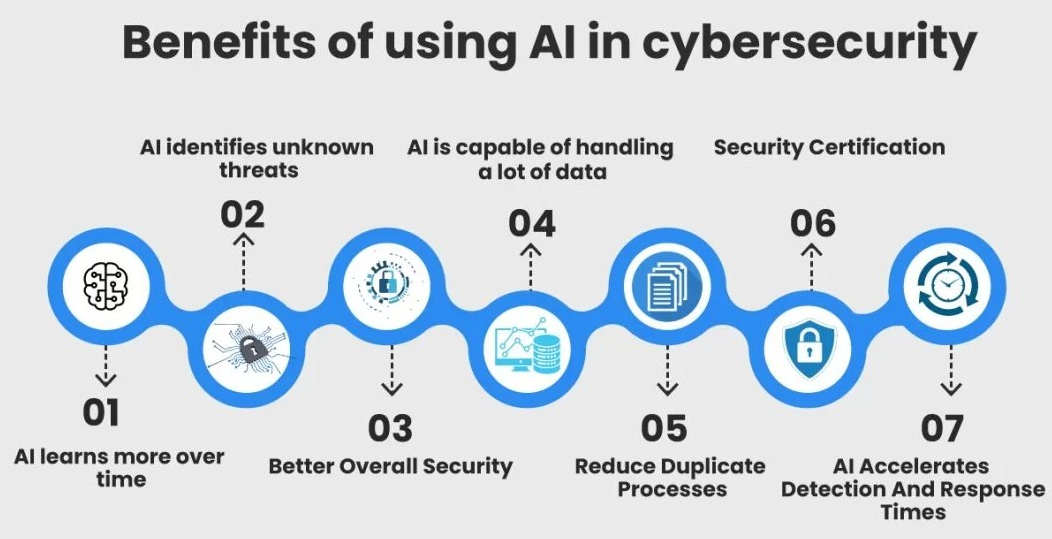
Bu görüş elbette tamamen yanlış değildir. Savunucuların yalnızca maliyetleri düşürmeyi önemsediği şeklindeki daha alaycı bir yaklaşım uğruna bu noktanın tamamını bir kenara itmek kolaydır. Elbette önemserler, ama sadece bu değildir. Bu sektörün diğer birçok yönünde olduğu gibi, olasılıklar dahilinde düşünmek ve risk yönetimi perspektifini dikkate almak gerekir. Bir şirketin savunma amaçlı yapay zekâyı benimsemesi için en iyi zaman, CFO'nun bunu bir zorunluluk olarak görmesinden çok öncedir. Daha az deneyimli personelin güvenlik çalışmalarına anlamlı bir şekilde katkıda bulunmasını sağlayan bir araçtır ve bu durum uzun vadeli istikrara değer veren herkese fayda sağlar. Şirketin bütçesini sarsmadan rekabete ayak uydurabilmesini sağlamanın bir yoludur. Geleceğe yapılan ve genel olarak artan güven şeklinde geri dönen bir yatırımdır.
Araçlar çok daha sofistike hale gelse bile maliyet psikolojisi değişmeyecektir. Ucuz alternatif her zaman pahalı olana karşı bir avantaja sahiptir ve otomatik güvenlik dünyasında da bu durum devam edecektir. Küçük DeFi ekipleri her zaman altyapılarını kısıtlı bir bütçeyle koruma seçeneğine ihtiyaç duyacaktır ve daha önce bahsedilen sürekli tarama araçları bu gibi durumlarda genellikle en iyi seçenekleridir. İlgili herkesin iyi niyetle hareket etmesini sağlarlar: geliştiriciler kullanıcılarına makul düzeyde bir güvence sunabilir ve trader'lar gerçekçi olmayan performans seviyeleri talep etmeden sistemin sınırlarını kabul edebilir. Akıllı sözleşme denetimlerini sıradan kullanıcılar için anlamlı kılmanın genel maliyeti, otomatik tarama olmadan olacağından çok daha düşüktür; bu da nihayetinde sektörü daha güvenli hale getirir.
Sıradan Kullanıcının Kalkanı Kişisel ve Ödünçtür
Savunma amaçlı yapay zekâ araçları yalnızca protokol geliştiricileri için yararlı değildir; aynı zamanda sıradan kullanıcıların kendilerini saldırganlardan korumalarına da yardımcı olabilir. Birçok yönden bu, bir önceki noktanın bir uzantısıdır; çünkü arkasını kollayacak birine en çok ihtiyaç duyanlar son kullanıcılardır.
Cüzdan tarayıcıları ve cüzdan boşaltıcıları ifşa eden tarayıcı uzantıları gibi ürünler bunu zaten yapıyor, ancak etkileşimin en önemli yönlerine odaklanarak bu konuyu daha ayrıntılı tartışmakta fayda var. Kullanıcılar genellikle bir sözleşmeyle doğrudan etkileşime girdiklerinde en savunmasız durumda olurlar ve her işlemin gönderilmeden önce tekrar kontrol edileceğini bilmek güven verici olabilir. Ayrıca, işlem simülatörleri, oltalama tespiti ve sahte müşteri destek e-postalarına karşı koruma sağlayan araçlar da dahil olmak üzere bir istismar riskini azaltacak başka önlemlerin devrede olduğunu bilmek de rahatlatıcıdır.
Bu araçları en etkili kılan zihinsel model basittir: Kripto, sıradan insanlardan birer banka olmalarını çoktan istemiş ve sorumluluk alma isteklerini ödüllendirmiştir. Savunucular ise kullanıcılara etkili, güvenilir bankalar olmaları için ihtiyaç duydukları araçları sunmaya çalışarak yanıt vermişlerdir. Cüzdan tarayıcıları ve kötü niyetli faaliyetleri gerçek zamanlı olarak tespit eden tarayıcı uzantıları gibi ürünleri düşünmenin en faydalı yolu budur. Bunlar, sıradan kullanıcıların ihtiyaç duyduğu ancak çoğu zaman talep etmeyi başaramadığı şüpheci dostlardır; sürekli dolandırıcılıklara karşı tetiktedirler ve bunları durdurmaya isteklidirler.
En iyi güvenlik yazılımları, koruması gereken insanlar tarafından sıklıkla nefretle karşılanır; çünkü kullanıcılar her zaman izlendiklerini, taciz edildiklerini, inanmadıkları tehlikelere karşı uyarıldıklarını veya genel olarak her adımda engellendiklerini hissedeceklerdir. Saldırganlar bunu bilir ve ilk direnci aşmak için genellikle bu avantajı kullanırlar. Bu nedenle en iyi savunma ürünleri, kullanıcıları kırmadan korumayı başaranlar olacaktır ve bu, ilk bakışta göründüğünden çok daha zor bir görevdir. Güven kazanılır; dırdırcı ebeveynler veya acımasız efendiler gibi davranan araçlara güven verilmez. Tespit entelektüel bir egzersizken, güven duygusal bir egzersizdir. Her ikisi de hayati önem taşır ancak farklı şekillerde elde edilmeleri gerekir.
Tüm bu tartışmayı birkaç basit noktaya indirgemek gerekirse, daha önce anlatılan her şeyin yerine savunma amaçlı yapay zekânın sıradan kripto kullanıcılarına yardımcı olduğu yöntemlerin bir listesini koymak mümkün olabilir:
- Daha güvenilir bir şey lehine kendi muhakemelerine güvenmeyi bırakmalarını sağlar.
- Güvenlerini kazanmak için tasarlanmış etkileşimlere karşı daha şüpheci olmalarına yardımcı olur.
- Tek noktadan yapılan denetimlerin bir projenin güvenlik duruşunun temeli haline gelmesini engeller.
- Geleneksel insan savunuculara karşı daha ucuz ancak aynı derecede yetkin alternatifler sunar.
- Sıradan kullanıcıların yalnızca kendi risk anlayışlarına güvenmelerinin önüne geçer.
Elbette bunların hiçbiri riski tamamen ortadan kaldırmaz, ancak felaket boyutundaki bir başarısızlık olasılığını azaltır. Kripto her zaman akıllı sözleşmeleri içerecektir ve bu sözleşmeler her zaman şu ya da bu şekilde saldırılara açık olacaktır. Kullanıcılar güvenilir kodlarla etkileşim kurduklarından emin olmaktan her zaman sorumlu olacaklar ve bu görevde sıklıkla yetersiz kalacaklardır. Savunma amaçlı yapay zekâ sihirli bir kalkan değildir, ancak zayıf noktaları çok daha az belirgin hale getirir. Kripto güvenliği dünyasında ise bu, genellikle hayatta kalmak ile mahvolmak arasındaki farkı yaratmaya yeterlidir.
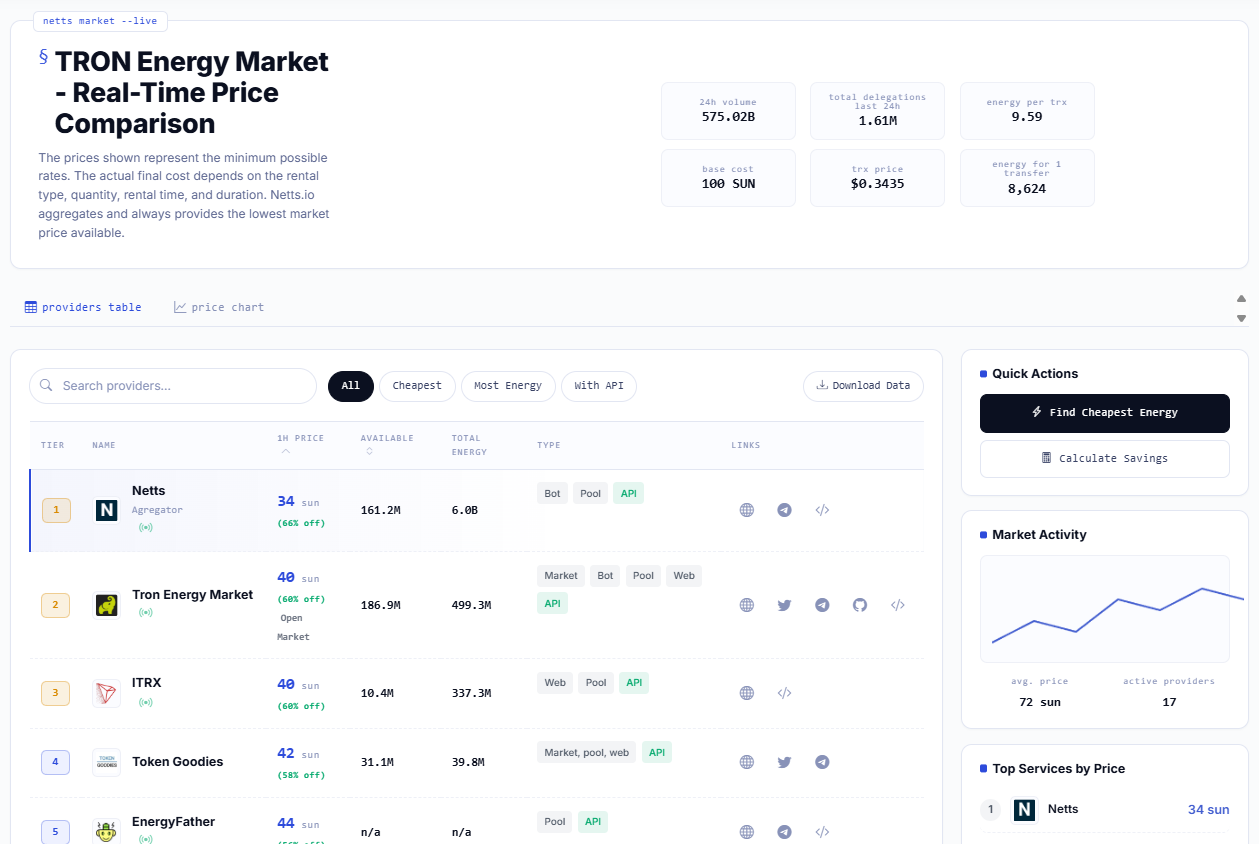
Ve sohbet nihayet kötü amaçlı yazılımları, ajanları ve güvenlik tiyatrosunu geride bırakıp sıradan zincir üstü hayata döndüğünde, pratik araçlar yeniden önem kazanır: TRON Energy pazarındaki oranları karşılaştırmak, bir transfer öncesinde en ucuz TRON Energy kaynağını bulmak ve gereksiz TRX yakmadan TRON Energy nereden alınacağını bilmek. Netts.io'nun TRON Energy Pazarı; kullanıcıların her USDT transferi için fazla ödeme yapmak yerine Energy ve Bandwidth kiralayabilmesi adına sağlayıcıların canlı fiyatlarını, hacimlerini ve seçeneklerini bir araya getirerek bu karşılaştırmayı net ve son derece kullanışlı hale getirir.