الاستخدام الدفاعي للذكاء الاصطناعي في الكريبتو: درع ذكي ضد البرمجيات الخبيثة
يحارب الذكاء الاصطناعي الدفاعي في الكريبتو التصيد الاحتيالي، ويفحص العقود، ويجاري سرعة المهاجم — تكافؤ القوة من أجل البقاء، وليس كفضيلة.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
بينما كان مقال الأسبوع الماضي يدور حول السكين، فإن هذا المقال يدور حول الدرع. وليس مجرد أي درع، بل درع مصنوع من نفس مادة السكين. فنماذج اللغة ذاتها التي تمكّن المهاجم من كتابة بريد إلكتروني للتصيد الاحتيالي يمكنها رصد التناقضات في نص البريد الإلكتروني. والوكلاء أنفسهم الذين يفحصون العقد بحثاً عن نقاط الضعف قادرون على العثور عليها أولاً. كما أن غرائز التعرف على الأنماط ذاتها التي تسهم في كشف هوية المحافظ يمكنها تحديد المحافظ التي تشهد عمليات سحب مشبوهة.
هذه هي الحقيقة المزعجة بشأن الذكاء الاصطناعي الدفاعي في الكريبتو: إنه ليس قوة نقية أخلاقياً. بل هو نفس القوة الموجهة ضد المدافع. يميل الناس إلى الاعتقاد بأن الأدوات بحد ذاتها غير منحازة، وأن البشر هم دائماً من يصدرون الأحكام ويتخذون المواقف. وهذا خطأ؛ فالميزانيات ومستويات تحمل المخاطر هي التي تصدر الأحكام، وليست مخطئة في الاعتقاد بأن الشركات التي ستنجو خلال العقد القادم من أمان الكريبتو ستكون تلك التي تعترف بهذا الواقع في المقام الأول.
هناك سبب إنساني وراء عدم التماثل هذا، سبب يفسر عدم ارتياح المدافعين تجاه أدوات مفيدة بموضوعية. فالخبث مثير للاهتمام - والدفاع مجرد معاملات ورقية. يفضل السرد العام الأشرار والأبطال. لكن الأشخاص الذين يخسرون أموالهم في استنزاف عبر قروض سريعة (flash loans) يدركون أن المعركة الحقيقية في أمان الكريبتو ليست بين الخير والشر، بل بين الجهة المستعدة للاستثمار في يقظة لا هوادة فيها وتلك التي لا تبدي هذا الاستعداد.
لماذا أصبح تكافؤ القوة ثمناً للبقاء
اعتاد الكريبتو أن يتمحور حول الطقوس. كنت تجري تدقيقاً أمنياً، وتنشر ملف الـ PDF ليراه الجميع، وتضع شارة على موقعك الإلكتروني، وتعلن عن الحقيقة السارة بأن عقدك الذكي قد تمت مراجعته بواسطة بشر، ثم تنتقل إلى الأولوية التالية. ما زلت تجري التدقيق - لكن المؤمنين الحقيقيين يعلمون أن الهجمات كانت مكلفة ونادرة في السابق، وتتطلب مزيجاً فريداً من المهارة والوقت والعزيمة لتنفيذها. كان على المهاجم أن يبذل جهداً حقيقياً، وكان ذلك يمنح المدافعين شعوراً بالاكتمال، وبأنهم قاموا بدورهم على أكمل وجه.
جاء الذكاء الاصطناعي وجرد ذلك الشعور بالاكتمال، كاشفاً أنه لم يكن سوى إحساس وليد اليأس.
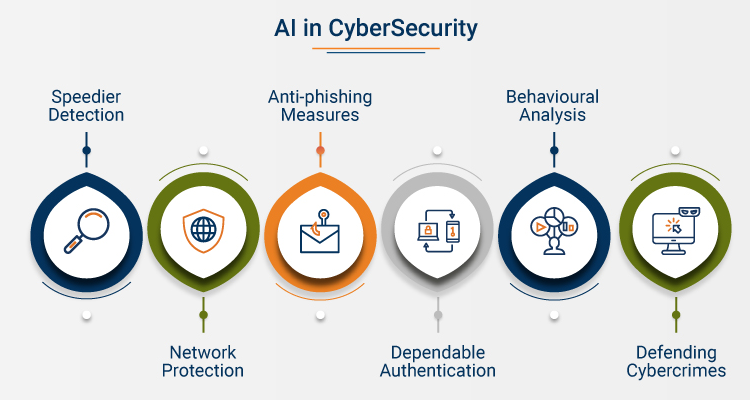
من خلال جعل الشيفرات البرمجية للهجمات رخيصة ومتوفرة بكثرة، يجد المدافعون الذين يواصلون التفكير بمنطق الحصرية والتميز البشري أنفسهم في مكانة مدينة من العصور الوسطى يحرسها حارس واحد، وتحيط بها غابات تعج بذئاب لا تنام أبداً. الميزة التكتيكية والنفسية تصب في صالح الذئاب. فالمدقق البشري حارس يمكن أن ينهكه التعب، بينما الوكيل البرمجي لا يكل. يحدد عضو الفريق الأحمر البشري مواعيد لمهامه، في حين يمكن للوكيل أن ينفذ مهامه في أي وقت. لهذا السبب يعد مصطلح "تكافؤ القوة" غير مرغوب فيه؛ فهو ليس فضيلة متأصلة أو خياراً مفضلاً أخلاقياً، بل مجرد اعتراف بأن المدافعين البشريين خاسرون مسبقاً إذا ظنوا أن مراجعاتهم اليدوية وتحقيقاتهم المضنية تمثل رداً كافياً على اليقظة الدائمة المدفوعة بالآلات.
هناك أيضاً صراع نفسي أعمق متجذر في هذا التحول، يرتبط بأسطورة الخبير الفردي. لطالما أحب عالم الكريبتو تصوير المدافعين كعباقرة؛ فالعقود الذكية تروج لفكرة العقل الفردي الذي يدقق ذاتياً، وتُعرض الثغرات الأمنية كرايات يكتشفها شخص واحد ثم تنشر للعامة. وتكتب الأوراق البيضاء بواسطة فرق، لكن نجاحها غالباً ما يعتمد على شخصية بارزة ذات حضور طاغٍ. اعتاد الدفاع أن يرتبط بعقل الخبير الاستثنائي، مما خلق أبطالاً وأشراراً، وضحايا ومدافعين. لكن لا شيء من هذا يهم أمام نموذج هجومي يعتمد على أدوات موزعة وسهلة الوصول. ولهذا السبب يعد الذكاء الاصطناعي الدفاعي احتمالاً مخيفاً للكثيرين: لأنه يزيل بعضاً من الهالة الغامضة المحيطة بالعملية.
سيظل الخبراء مهمين دائماً، لكن المهم حقاً هو المنظور. أفضل المدافعين البشريين ليسوا أولئك الذين يستطيعون إنجاز أكبر قدر بمفردهم، بل من يمكنهم حشد أفضل الموارد لإتمام المهمة. وبتعبير أقل شاعرية، لا تقتصر وظيفتهم على دور المحقق، بل تتمثل في تحديد التحقيقات التي يمكن أن تسهم بشكل مجدٍ في تحقيق الهدف. سيظل عليهم القيام ببعض المهام الشاقة - ولكن كلما زاد اعتماد عملياتهم على الآلات، زاد الوقت المتاح أمام المدافعين البشريين للتفكير بشكل استراتيجي. إنه تحول في القوة من الأفراد إلى الأنظمة، وهو أمر حاصل سواء رضي المدافعون أم أبوا.
حروب نماذج اللغة الكبيرة ليست خيالاً علمياً
لهذا السبب من المنطقي الحديث عن "حروب نماذج اللغة الكبيرة (LLM)" في المقام الأول؛ ليس على مستوى النظرية الجيوسياسية بل على المستوى التكتيكي. إننا نشهد فجر عصر الإقناع الآلي والشك الآلي، والخداع الآلي واكتشافه، والهندسة الاجتماعية الآلية والتعرف على الأنماط. إنها مواجهة بين كود الهجوم وكود الدفاع، لكنها أيضاً شيء أكثر التصاقاً بالواقع اليومي. إنه سباق تسلح يدور داخل تذاكر الدعم ورسائل البريد الإلكتروني للعملاء، وفي حالة الشد والجذب لكل تفاعل فردي بين المستخدم والمطور.
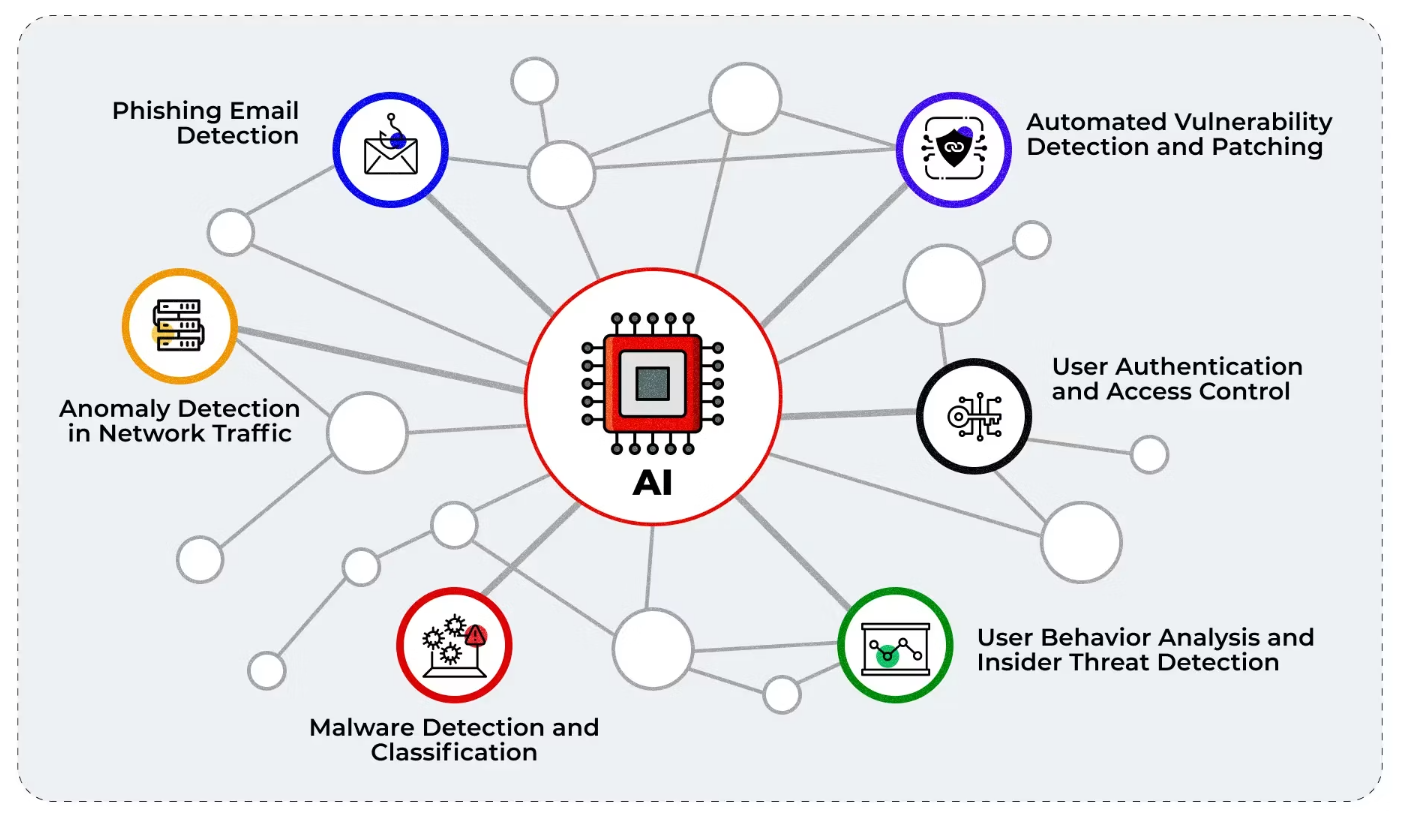
واحدة من أسهل الطرق لتخيل القتال بين نماذج اللغة الكبيرة هي التفكير في تفاعل مع مكتب الدعم. يكتب المستخدم شكوى مهذبة ومحكمة الصياغة حول عدم قدرته على الوصول إلى أمواله. الرسالة في حد ذاتها تبدو روتينية، لكن الصياغة وعنوان المحفظة يتطابقان مع أنماط معروفة تُستخدم في مخططات التصيد الاحتيالي الكورية الشمالية. سيواجه المشرف البشري صعوبة أكبر في اكتشاف عملية الاحتيال مقارنة بذكاء اصطناعي مدرب على الإبلاغ عن الأنشطة المشبوهة على البلوكشين وتحليل الأنماط في التواصل. ولكن الجزء الأكثر إثارة للاهتمام هو الديناميكية القائمة: استغلال الهندسة الاجتماعية.
تنجح عمليات الاحتيال لأن الناس يتصرفون بلطف؛ فنحن نرغب في المساعدة متى أمكن، حتى لو تطلب ذلك تعريض أنفسنا للخطر. يعلم المهاجمون ذلك، فيستخدمون لغة مهذبة ومُلحة للتلاعب بالضحايا ودفعهم للتخلي عن أموالهم. يمكن برمجة بعض أنظمة الذكاء الاصطناعي الدفاعية لاكتشاف هذه الديناميكية، والتعرف على التلاعب فور رؤيته، وتحديد التفاعل لمراجعته بشكل إضافي. قد لا يبدو ذلك أمراً مثيراً، ولكنه إنجاز كبير في عالم أمان الكريبتو؛ إذ يعني أن لديك الآن نظاماً قادراً على كشف رسائل البريد الإلكتروني المزيفة لخدمة العملاء التي تحاول سرقة أموال المستخدمين.
تنطبق المبادئ ذاتها على عمليات الاحتيال الشائعة الأخرى في الكريبتو، من ابتزاز الرؤساء التنفيذيين عبر التزييف العميق (deepfake) إلى التدقيقات "الأمنية" المزيفة. يمكن للنموذج الهجومي إنشاء تسجيل صوتي مقنع لمؤسس المشروع، لكن النظير الدفاعي قادر على رصد التناقضات في الملف الصوتي نفسه، وطرح الأسئلة الصحيحة حول سبب ورود الطلب عبر قناة غير معتادة أو تجاوز الإجراءات الأمنية تماماً. لا يزال البشر يتخذون القرارات في هذه التفاعلات، لكن العنصر الآلي يمكن أن يلعب دوراً حاسماً في إبطال تأثير خطة المهاجم. وهذا هو التعريف الأساسي للعملية الأمنية الناجحة في هذه الأيام.
قد لا يبدو الأمر ساحراً مثل محقق بطولي يوقف بمفرده سرقة بملايين الدولارات، ولكن القوة تكمن في الاستمرارية والقدرة على التعامل مع الأحجام الكبيرة. يقودنا هذا إلى الخط الأخير في المعركة بين نماذج اللغة الكبيرة، وهو ما يتعلق بالمدخلات الخبيثة. تمتلك أنظمة الكريبتو والعقود الذكية تاريخاً طويلاً وغير مشرف من التعرض للاختراق عبر المدخلات: إعادة نشر العقود، وعناوين المحافظ، ورسائل البريد الإلكتروني، وأرقام الهواتف، والروابط، ومستودعات GitHub، وتفاعلات مكاتب الدعم، ومذكرات المعاملات. يعشق المهاجمون متجهات الإدخال لأنها غالباً ما تمثل الحلقة الأضعف في سلسلة الأمان، وهناك وفرة منها للاختيار من بينها. قد لا تبدو الأدوات الدفاعية التي تراقب المدخلات وتحللها بحثاً عن أي محتوى خبيث محتمل مثيرة لمعظم الناس، ولكنها بلا شك الفئة الأهم على الإطلاق.
يكمن الجزء الأكثر إثارة في سباق التسلح هذا في كونه يحدث على مستوى البروتوكول، وفي أن المقاتلين غالباً ما يكونون غير مرئيين. ليس من السهل اكتشاف متى تم تحويل ناقل إدخال يبدو بريئاً إلى سلاح. والأكثر صعوبة هو أن كلاً من المهاجمين والمدافعين يعملون باستمرار عند هذا المستوى المنخفض. إنه في جوانب عديدة صراع قائم على قيمة الإزعاج؛ ففي كل مرة يطور فيها المهاجمون قدرتهم على إطلاق حملة تصيد، يحدّث المدافعون أدواتهم لتصفية الرسائل المزعجة. وفي كل مرة يطور فيها المهاجمون توقيعاً جديداً لاستنزاف المحافظ، يكتب المدافعون كود كشف جديد. يشارك الطرفان في منافسة مستمرة دون قدرة أي منهما على تحقيق نصر دائم. سيصاب الباحثون عن سردية واضحة ومبسطة بخيبة أمل من هذا التقييم؛ فالمدافعون الذين يعتمدون على الذكاء الاصطناعي لفحص متجهات الإدخال بحثاً عن دلائل على الهجمات لا يخوضون صراعاً أيديولوجياً ضد المهاجمين، بل يحاولون ببساطة حماية مستخدميهم، وغالباً ما يعني ذلك فعل كل ما يلزم لقطع الطريق على عملية احتيال جارية.
الفحص قبل وصول الحشود
قد لا تكون هذه الطريقة الأكثر إثارة للتفكير في الأمر، ولكن التطبيق الأكثر أهمية للذكاء الاصطناعي الدفاعي في الكريبتو هو ربما الأكثر اعتيادية: فهو يساعد في مراقبة الكود قبل أن يفعل الآخرون ذلك.
اعتادت فرق العقود الذكية على الاعتقاد بأن التدقيق الأمني هو المحطة النهائية، والمرحلة الأخيرة في مسار التطوير. غير أن الواقع يثبت أن كل تدقيق هو مجرد لقطة لحظية في وقت معين، وتفقد صلاحيتها فور نشر الكود البرمجي. يتم اكتشاف ثغرات جديدة كلما ازدادت البروتوكولات تعقيداً أو توفرت أدوات جديدة؛ إذ يعود المهاجمون باستمرار للبحث عن نقاط ضعف في العقود القديمة التي لم يفكر أحد في اختبارها. شهدت السوق فترة حافلة بالهجمات بشكل خاص في النصف الأول من عام 2026، ويعود ذلك إلى حد كبير إلى أن العديد من متجهات الاستغلال كانت موجودة بالفعل بشكل أو بآخر. وتقف تقارير الخسائر والتحليلات اللاحقة لهذه الحوادث بمثابة تذكير قاطع: الماضي حاضر دائماً في الكريبتو.
يمكن للذكاء الاصطناعي الدفاعي أن يلعب دوراً محورياً في هذا المجال من خلال إبقاء تركيز المدافعين منصباً على المهمة المطلوبة. اعتاد تطوير العقود الذكية أن يتضمن مراجعات أمنية دورية ومكثفة الجهد. أما الآن، فيمكن لأي مشروع الاعتماد على يقظة مستمرة لا تفتر لرصد نقاط الضعف في الكود التي لم يكن ليلاحظها سوى قلة قبل النشر. سيظل المدققون ضروريين، لكنهم لن يضطروا للعمل بمفردهم أو الشعور بأنهم يخوضون معركة مستحيلة ضد الوقت. ولن يكون لتقييماتهم نفس الثقل عندما يكون الوكلاء قد حددوا بالفعل المشكلات الأكثر إلحاحاً؛ فسيكون عملهم مركزاً، وأوقاتهم وجهودهم مرتبة حسب الأولوية، ونتائجهم معززة بمساعدة الآلات. هذا تحول كبير لكل المعنيين، ولكنه خطوة حاسمة في الاتجاه الصحيح.
تعد التداعيات على المستخدمين العاديين أكثر أهمية، حتى لو لم تكن واضحة دائماً. نادراً ما يدقق المتداولون أو مزارعو العائد (yield farmers) في التفاصيل التقنية الدقيقة لعقد ذكي، لكنهم يستحقون قدراً معقولاً من الطمأنينة بأن الكود قد خضع للتدقيق، وبأن ذلك التدقيق قد ساهم فعلياً في تعزيز الأمان. هنا تحديداً تبدأ المشاريع التي تطبق الفحص المستمر بالذكاء الاصطناعي الدفاعي في تمييز نفسها: فهم يدركون أن أغلب المستخدمين يفكرون من منظور إدارة المخاطر، وأن النهج الاستباقي للأمان غالباً ما يمثل أفضل طريق لبناء الثقة مع المجتمع. قد يبدو من غير الإنصاف الحكم على مشروع DeFi بأكمله بناءً على تدقيق واحد، لا سيما ذلك الذي يدرك المدافعون أنفسهم أنه دفاع غير كافٍ أمام مهاجم مصمم؛ لكن البديل هو أن يسلّم المستخدمون بأن جميع تفاعلات العقود الذكية تنطوي على مستوى غير متوقع من المخاطر.
ويندرج اختبار الاختراق (Pentesting) ضمن هذا النقاش الأوسع بنفس الطريقة تقريباً؛ فالفرق الحمراء التقليدية تعمل تماماً كالتدقيقات المعتادة: تحضر وتؤدي مهمتها ثم تغادر بمجرد انتهاء التعاقد. ويتم تنظيم كل شيء بكفاءة وقابلية للتنبؤ ليتفرغ المدافعون تماماً للمهمة المعنية. ولكن عندما يستعين مختبرو الاختراق بالذكاء الاصطناعي، يصبح بإمكانهم استكشاف العقد أو البنية التحتية باستمرار وبشكل مباغت؛ ويشمل ذلك الاختبار المنتظم لواجهات برمجة التطبيقات (APIs) لرصد علامات الضعف، ومحاكاة محاولات التصيد ضد الموظفين، ومراجعة ممارسات خدمة العملاء لتقييم فرص نجاح هجوم الهندسة الاجتماعية. سيظل على المدافعين البشريين اتخاذ العديد من القرارات، لكنهم سيحظون على الأرجح بدعم أدوات تعمل على مدار الساعة. أما الفائدة المباشرة فهي التحول في الأولويات: فبدلاً من الشعور بالارتياح عند انتهاء مهمة الفريق الأحمر، ينبغي للمستخدمين والمطورين على حد سواء الشعور بالرضا لعلمهم أن المشروع بات أكثر أماناً بعد صموده في وجه الاختبار.
لا مجال للكثير من العبارات الإنشائية حين يحول الذكاء الاصطناعي الدفاعي أمان التطبيقات من استثناء إلى أمر متوقع. ولهذا السبب تحديداً، من الملائم هنا مناقشة واحدة من أكثر الطرق المباشرة لدمج الأدوات الدفاعية في مشروع عقد ذكي: الفحص المستمر للكود البرمجي بحثاً عن نقاط الضعف.
يد عاملة رخيصة، وثقة باهظة
تجدر الإشارة إلى أن العديد من أسباب تبني الذكاء الاصطناعي الدفاعي لا تمت بصلة للمثل العليا أو السعي النبيل لتحقيق أمان لا تشوبه شائبة؛ إذ إن بعض أهم الحجج المؤيدة للمساعدة الآلية مالية بحتة.
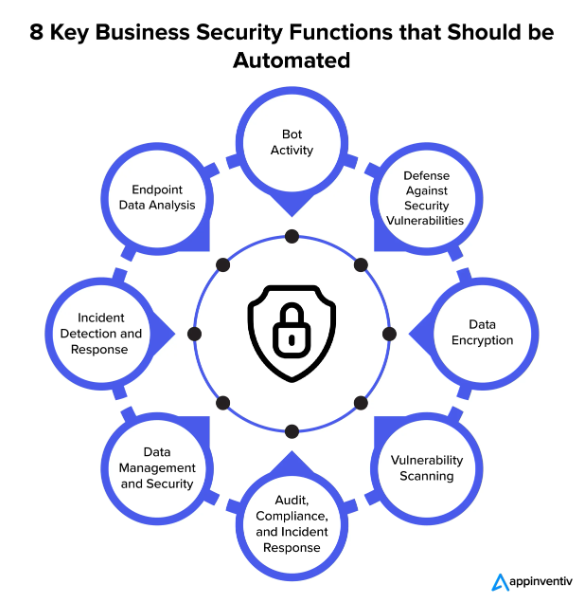
يعد الأمن السيبراني صناعة مكلفة لسبب بسيط: ندرة الخبرة ترفع الأسعار. إنه ليس سوقاً طبيعياً حيث يحدد التوازن التنافسي بين العرض والطلب كل معاملة تقريباً، بل هو مجال يستحوذ فيه الفائز على كل شيء؛ فكل خبير يعرف قيمته، والمدافعون مستعدون لدفع مبالغ طائلة لتهدئة مخاوفهم. وغالباً ما يشعر المؤسسون ومجالس الإدارة وخزائن البروتوكولات بالاستياء من هذه المعادلة الاقتصادية، مما يجعل فكرة البدائل الأرخص جذابة للغاية، وهذا هو الجانب الذي تبدو فيه الحلول المدعومة بالآلات أكثر إغراءً لمشاريع الكريبتو، من الناحية المالية على الأقل. فقد يرى المدير المالي للشركة في المساعد القائم على الذكاء الاصطناعي - الذي يمكنه فرز التذاكر، وتلخيص التنبيهات، وتدوين الملاحظات لأدلة الاستجابة للحوادث، وتصفية محاولات التصيد، والفحص المسبق للعقود، ومراقبة المستودع عموماً - أداة لا تقدر بثمن.
هذه الرؤية ليست خاطئة تماماً بالطبع؛ فمن السهل استبعاد الفكرة كلها لصالح وجهة نظر أكثر تشاؤماً ترى أن المدافعين لا يهتمون سوى بخفض التكاليف. هم يهتمون بذلك حقاً، ولكن ليس بصورة حصرية. وكما هو الحال في العديد من جوانب هذا القطاع، يلزم التفكير بالاحتمالات واعتماد منظور إدارة المخاطر. إن أفضل وقت لتبني الشركة للذكاء الاصطناعي الدفاعي هو قبل فترة طويلة من إدراك المدير المالي لضرورته؛ فهو أداة تتيح للموظفين الأقل خبرة المساهمة بفاعلية في الجهود الأمنية، وهو ما يخدم كل من يقدر الاستقرار طويل الأجل. كما أنه وسيلة لضمان مواكبة الشركة للمنافسة دون إرهاق ميزانيتها، واستثمار في المستقبل يؤتي ثماره عبر تعزيز مستويات الثقة لدى الجميع.
لن يتغير الجانب النفسي للتكلفة حتى مع زيادة تطور هذه الأدوات؛ فالبديل الأرخص يحتفظ دائماً بميزة أمام الخيار المكلف، وسيظل كذلك في عالم الأمان المؤتمت. ستحتاج فرق DeFi الصغيرة دائماً إلى خيار حماية بنيتها التحتية بميزانية محدودة، وتعتبر أدوات الفحص المستمر المذكورة آنفاً خيارها الأفضل في مثل هذه الظروف. تتيح هذه الأدوات لجميع المعنيين العمل بحسن نية: إذ يمكن للمطورين تقديم مستوى معقول من الاطمئنان لمستخدميهم، ويمكن للمتداولين تقبل حدود النظام دون المطالبة بمستويات أداء غير واقعية. إن التكلفة الإجمالية لجعل تدقيقات العقود الذكية ذات قيمة حقيقية للمستخدمين العاديين تصبح أقل بكثير مقارنة بغياب الفحص المؤتمت، وهو ما يجعل الصناعة أكثر أماناً في نهاية المطاف.
درع المستخدم العادي شخصي ومستعار
لا تقتصر فائدة أدوات الذكاء الاصطناعي الدفاعي على مطوري البروتوكولات، بل تمتد لتساعد المستخدمين العاديين على حماية أنفسهم من المهاجمين. ويعد هذا في نواحٍ كثيرة مجرد امتداد للنقطة السابقة، نظراً لأن المستخدمين النهائيين هم الأكثر حاجة لمن يحمي ظهورهم.
تقوم منتجات مثل أدوات فحص المحافظ وإضافات المتصفح التي تكشف برمجيات الاستنزاف (drainers) بهذا الدور بالفعل، لكن من المفيد مناقشة الموضوع بتفصيل أكبر، مع التركيز على الجوانب الأكثر أهمية في هذا التفاعل. غالباً ما يكون المستخدمون في أضعف حالاتهم عند التفاعل المباشر مع عقد ما، ويبعث على الاطمئنان وجود أداة تعيد التحقق من كل معاملة قبل إرسالها. كما يوفر وجود تدابير أخرى لتقليل مخاطر الاستغلال راحة إضافية، بما في ذلك محاكيات المعاملات، ورصد التصيد الاحتيالي، والأدوات التي تحمي من رسائل البريد الإلكتروني المزيفة لخدمة العملاء.
النموذج الذهني الذي يجعل هذه الأدوات بالغة الفعالية بسيط: لقد طلب الكريبتو بالفعل من الناس العاديين أن يكونوا بنوكاً بأنفسهم، وكافأهم على استعدادهم لتحمل هذه المسؤولية؛ وجاء رد المدافعين بمحاولة تزويد المستخدمين بالأدوات اللازمة ليكونوا بنوكاً فعالة وموثوقة. هذه هي الطريقة الأنسب للتفكير في منتجات مثل أدوات فحص المحافظ وإضافات المتصفح التي ترصد النشاط الخبيث في الوقت الفعلي؛ إنهم الأصدقاء المتشككون الذين يحتاجهم المستخدمون العاديون ولكنهم يقصرون في طلبهم، والذين يترصدون عمليات الاحتيال باستمرار ومستعدون لإيقافها.
غالباً ما تواجه أفضل برمجيات الأمان نفوراً من الأشخاص المفترض حمايتهم، نظراً لأنهم يشعرون دائماً وكأنهم خاضعون للمراقبة والمضايقة، أو يتلقون تحذيرات من مخاطر لا يؤمنون بها، أو يُعاقون عند كل خطوة. يدرك المهاجمون ذلك ويستغلون هذه الميزة لتجاوز المقاومة الأولية؛ وبناءً عليه، ستكون أفضل المنتجات الدفاعية هي تلك التي تنجح في حماية المستخدمين دون إثارة استيائهم، وتلك مهمة أشد تعقيداً مما تبدو عليه للوهلة الأولى. فالثقة تُكتسب ولا تُمنح لأدوات تتصرف مثل آباء مزعجين أو حكام قساة. الكشف عملية فكرية، في حين أن الثقة مسألة عاطفية؛ وكلاهما ضروري، ولكن لا بد من اكتسابهما بطرق مختلفة.
إذا أردنا تلخيص هذا النقاش في بضع نقاط بسيطة، فمن الممكن اختزال ما سبق في قائمة بالطرق التي يساعد بها الذكاء الاصطناعي الدفاعي مستخدمي الكريبتو العاديين:
- يتيح لهم التوقف عن الاعتماد على أحكامهم الفردية لصالح بديل أكثر موثوقية.
- يساعدهم على أن يصبحوا أكثر شكاً في التفاعلات المصممة لكسب ثقتهم.
- يمنع تدقيقات النقطة الواحدة من أن تصبح الركيزة الوحيدة للموقف الأمني للمشروع.
- يوفر بدائل أرخص وبنفس كفاءة المدافعين البشريين التقليديين.
- يمنع المستخدمين العاديين من الاعتماد الحصري على فهمهم الخاص للمخاطر.
بالتأكيد لا يلغي أي من هذا المخاطر بالكامل، لكنه يقلل من احتمالية حدوث فشل كارثي. سيتضمن الكريبتو دائماً عقوداً ذكية، وستظل تلك العقود عرضة للهجمات بقدر ما. وسيظل المستخدمون مسؤولين دائماً عن التأكد من تفاعلهم مع أكواد موثوقة، وغالباً ما سيؤدون هذه المهمة بصورة ضعيفة. لا يعد الذكاء الاصطناعي الدفاعي درعاً سحرياً، لكنه يجعل نقاط الضعف أقل وضوحاً بكثير؛ وفي عالم أمان الكريبتو، يكفي ذلك غالباً لإحداث الفارق بين البقاء والانهيار.
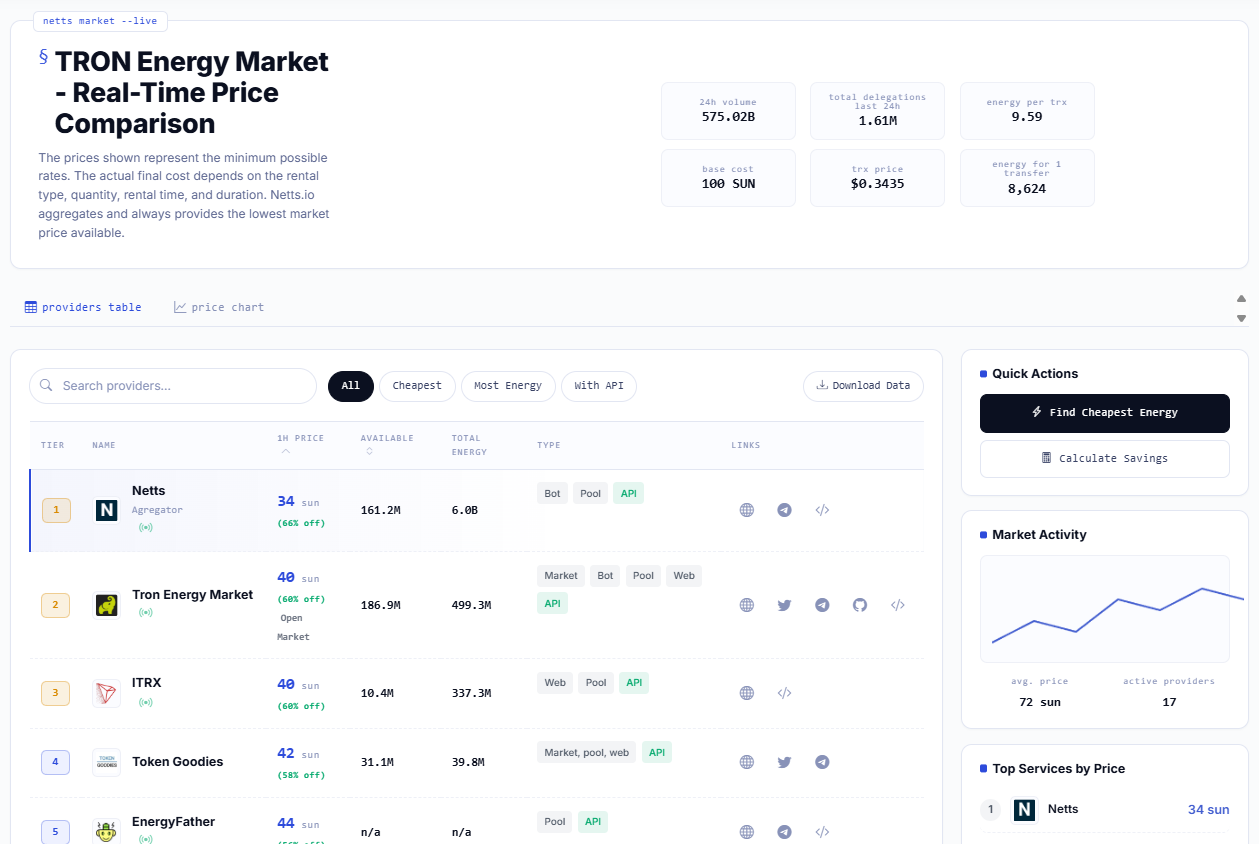
وعندما يبتعد الحديث أخيراً عن البرمجيات الخبيثة، والوكلاء، ومظاهر الأمان الشكلية ليعود إلى الحياة اليومية العادية على البلوكشين، تعود الأدوات العملية لتكتسب أهميتها مجدداً: مقارنة الأسعار في سوق TRON Energy، والعثور على أرخص TRON Energy قبل التحويل، ومعرفة المكان المناسب لشراء TRON Energy دون حرق TRX دون داعٍ. يتيح سوق TRON Energy في Netts.io هذه المقارنة بكل وضوح وفائدة من خلال تجميع أسعار المزودين، والأحجام، والخيارات المتاحة بشكل مباشر وفوري لتمكين المستخدمين من استئجار Energy وBandwidth بدلاً من الدفع الزائد مع كل حركة USDT.