仮想通貨における防御的AIの活用:マルウェアに対するスマートシールド
仮想通貨における防御的AIは、フィッシングと戦い、コントラクトをスキャンし、攻撃者のスピードに対抗します。それは美徳ではなく、生存のための「同等の力」です。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
先週のコラムが「ナイフ」についてのものだったとすれば、今回は「盾」についての話です。それも単なる盾ではなく、ナイフと同じ素材で作られた盾です。攻撃者がフィッシングメールを作成するのを可能にするのと同じ言語モデルが、メール本文の矛盾を見つけ出すこともできます。コントラクトの脆弱性をスキャンする同じエージェントが、攻撃者より先にそれらを発見することができます。ウォレットの匿名性を解除することに寄与するのと同じパターン認識能力が、不審な出金を行っているウォレットを特定することもできるのです。
これが、仮想通貨における防御的AIに関する不都合な真実です。道徳的に清廉潔白な力などではありません。防御者に対して向けられているものと全く同じ力なのです。人々は、ツール自体には偏りがなく、判断を下し立場を選ぶのは常に人間であると信じたがります。しかしそれは間違いです。予算とリスク許容度こそが判断を下すのであり、今後10年間の仮想通貨セキュリティを生き残る企業は、そもそもこの現実を認める企業であると考えるのは決して間違いではありません。
この非対称性には人間的な理由があり、客観的に役立つツールに対して防御者が抱く違和感を説明しています。悪意は刺激的ですが、防御は事務処理に過ぎません。世間の物語は悪者と英雄を好みます。しかし、フラッシュローンによる資金流出で資産を失った人々は、仮想通貨セキュリティにおける真の戦いが善と悪の戦いではないことを理解しています。それは、絶え間なく冷徹な警戒に投資を厭わない存在と、そうではない存在との間の戦いなのです。
なぜ「同等の力」が生存の対価となったのか
かつて仮想通貨は、儀式がすべてでした。監査を実施し、誰でも見られるようにPDFを公開し、ウェブサイトにバッジを貼り、スマートコントラクトが人間によってレビューされたという喜ばしい事実を発表して、次の優先事項へと移っていました。監査自体は現在も行われていますが、当時を知る者なら、かつて攻撃にはコストがかかり、稀なものであり、成し遂げるにはスキル、時間、決意の独自の組み合わせが必要だったことを知っています。攻撃者側にも強い関心と労力が必要だったのです。そのため防御側には、自分たちの役割を果たしたという達成感や安心感がありました。
AIはその達成感を奪い去り、それが絶望によって作り出された感情に過ぎなかったことを暴きました。
攻撃コードが安価かつ大量に入手可能になったことで、排他性や人間の優位性という観点で考え続ける防御者は、眠らない狼たちで満たされた森に囲まれた、1人の見張りしかいない中世の都市のような状況に置かれていることに気づきます。戦術的および心理的な優位性は狼の側にあります。人間の監査人は疲労する見張り番です。エージェントは疲れを知りません。人間のレッドチームはテストの予定を組みますが、エージェントはいつでも仕掛けることができます。これが、「同等の力(イコールフォース)」という言葉がどこか嫌悪感を伴って語られる理由です。本質的に高潔でも、道徳的に好ましいわけでもありません。手動のレビューや綿密な調査が、機械主導の絶え間ない警戒への適切な対応策になり得ると考えているなら、人間の防御側はすでに敗北の立場にあると認めているに過ぎないのです。
また、この変化には、孤独なエキスパートへの憧れに起因する、より深い心理的葛藤も組み込まれています。仮想通貨の世界は、常に防御者を天才として祭り上げることを好んできました。スマートコントラクトは、単一の優れた頭脳による自己完結的な監査という考え方を助長します。脆弱性は1人の人物によって発見され、公に共有される勲章のように提示されます。ホワイトペーパーはチームによって書かれますが、その成否は往々にして1人の際立ったエゴに依存しています。かつての防御とは、並外れた専門知識を持つ頭脳に関するものでした。それが英雄や悪者、被害者や防御者を生み出しました。しかし、分散され、容易にアクセス可能なツールに依存する攻撃モデルにとって、そのようなものは一切関係ありません。そしてそれこそが、多くの人にとって防御的AIが恐ろしい存在に見える理由です。プロセスの神秘性をいくらか奪ってしまうからです。
専門家が常に重要であることに変わりはありません。重要なのは視点です。最も優れた人間の防御者とは、自分1人で最も多くのことができる人ではなく、任務を遂行するために最適なリソースを結集できる人です。ロマンを交えずに言えば、彼らの仕事は調査員になることではなく、どの調査が目的に有意義に寄与できるかを判断することです。彼ら自身も依然として実務の一部を担う必要がありますが、業務が機械主導になればなるほど、人間の防御者は戦略的に考える時間をより多く確保できるようになります。これは個の力からシステムへの権力の移行であり、防御側が好むと好まざるとにかかわらず進行しています。
LLMの戦争はSFではない
そもそも「LLM戦争」について語ることが理にかなっているのはこのためです。地政学的な理論のレベルではなく、戦術的なレベルにおいてです。私たちは、自動化された説得と自動化された疑念、自動化された欺瞞と検知、自動化されたソーシャルエンジニアリングとパターン検出の時代の幕開けを目撃しています。それは攻撃コードと防御コードの対決ですが、それ以上にはるかに身近なものでもあります。サポートチケットや顧客からのメール、ユーザーと開発者の間で行われるあらゆるやり取りのせめぎ合いの中で繰り広げられる軍拡競争なのです。
LLM対LLMの戦いをイメージする最も簡単な方法の1つは、サポートデスクでのやり取りを考えることです。ユーザーは、資金にアクセスできないことについて、丁寧で理路整然とした苦情を書き込みます。メッセージ自体はありふれたものですが、言い回しやウォレットアドレスが、北朝鮮のフィッシング手口で使われる既知のパターンと一致しています。不審なオンチェーンアクティビティにフラグを立て、コミュニケーションのパターンを分析するように訓練されたAIに比べ、人間のモデレーターがその詐欺を見破るのははるかに困難です。しかし、最も興味深い部分は、そこで機能している力学、すなわちソーシャルエンジニアリングの悪用です。
詐欺が成立するのは、人々が親切だからです。私たちは、たとえ自分自身をリスクにさらすことになろうとも、可能な限り助けたいと願ってしまいます。攻撃者はこのことを知っており、丁寧で粘り強い言葉遣いを用いて被害者を操り、資金を差し出させます。一部の防御的AIは、その力学を察知し、操作が行われていることを見抜き、さらなる確認のためにそのやり取りにフラグを立てるようプログラムできます。派手には聞こえないかもしれませんが、仮想通貨セキュリティの世界では、これは大きな成果です。ユーザーの資金を盗もうとする偽のカスタマーサービスメールを検知できるシステムを手にすることを意味するからです。
同じ原理は、CEOを装ったディープフェイクによる恐喝から偽の「セキュリティ」監査まで、他の一般的な仮想通貨詐欺にも当てはまります。攻撃側のLLMは創業者の説得力のある音声メッセージを生成できますが、防御側のLLMは音声ファイル自体の矛盾を見つけることができます。なぜそのリクエストが普段とは異なる経路で届いているのか、なぜセキュリティ手順が完全に迂回されているのかといった適切な疑問を投げかけることができます。これらのやり取りにおいて最終的な決定を下すのは依然として人間ですが、機械の要素は攻撃者の術を解く上で極めて重要な役割を果たすことができます。現代において成功したセキュリティオペレーションの定義とは、本質的にこのようなものです。
5桁に及ぶ金額の盗難を1人の英雄的な調査員が阻止するような華々しさはないかもしれませんが、継続性と量には力があります。これがLLM同士の戦いにおける最後のフロンティア、悪意あるインプット(入力)をめぐる問題へとつながります。仮想通貨システムとスマートコントラクトには、コントラクトの再デプロイ、ウォレットアドレス、メール、電話番号、URL、GitHubリポジトリ、サポートデスクのやり取り、トランザクションメモなどのインプットを介して侵害されてきた長くて不名誉な歴史があります。攻撃者はインプットの経路を好みます。なぜなら、セキュリティチェーンの中で最も脆弱なリンクであることが多く、標的となる選択肢が無数にあるからです。悪意ある可能性のあるコンテンツがないかインプットを監視および分析する防御ツールは、大半の人にとって刺激的ではないかもしれませんが、間違いなく最も重要なカテゴリです。
この軍拡競争の最も興味深い部分は、プロトコルレベルで発生しており、戦う当事者が目に見えないことが多い点です。一見無害に見えるインプット経路がいつ兵器化されたかを検知するのは容易ではありません。さらに困難なのは、攻撃側も防御側も頻繁にこの低レベルのレイヤーで活動しているという事実です。多くの意味で、これは嫌がらせの応酬のような戦いです。攻撃者がフィッシングキャンペーンを開始する能力を向上させるたびに、防御者はスパムをフィルタリングするためのツールを更新します。攻撃者が新しいウォレット流出用の署名を開発するたびに、防御者は新しい検知コードを作成します。双方は終わりのない競争に従事しており、どちらも永続的な勝利を収めることはできません。単純明快なストーリーを求める人は、この評価に失望することでしょう。攻撃の証拠がないかインプット経路をスキャンするためにAIを採用している防御者たちは、攻撃者とイデオロギー闘争を繰り広げているわけではありません。彼らはただユーザーの安全を守ろうとしているだけであり、そのためには進行中の詐欺を阻止するために必要なことは何でもしなければならないことが多いのです。
群衆が押し寄せる前にスキャンする
最も刺激的な捉え方ではないかもしれませんが、仮想通貨における防御的AIの最も重要な用途は、おそらく最も地味なものです。他者が気づく前に、コードを継続的に監視するのに役立つという点です。
かつてスマートコントラクトの開発チームは、監査を開発プロセスの最終段階、つまりゴールであると考えていました。しかし現実は、すべての監査はある特定の瞬間におけるスナップショットに過ぎず、コードがデプロイされた瞬間に陳腐化します。プロトコルが複雑化したり、新しいツールが利用可能になったりするにつれて、新たな脆弱性が発見されます。攻撃者は常に過去を振り返り、誰もテストしようと思わなかった古いコントラクトの弱点を探しています。市場は2026年上半期に特に多発する攻撃の時期を経験しましたが、これは悪用された手口の多くが以前から何らかの形で存在していたためです。これらの事件の被害報告書や事後分析(ポストモーテム)は、冷徹な教訓を突きつけています。仮想通貨においては、過去は常に現在進行形なのです。
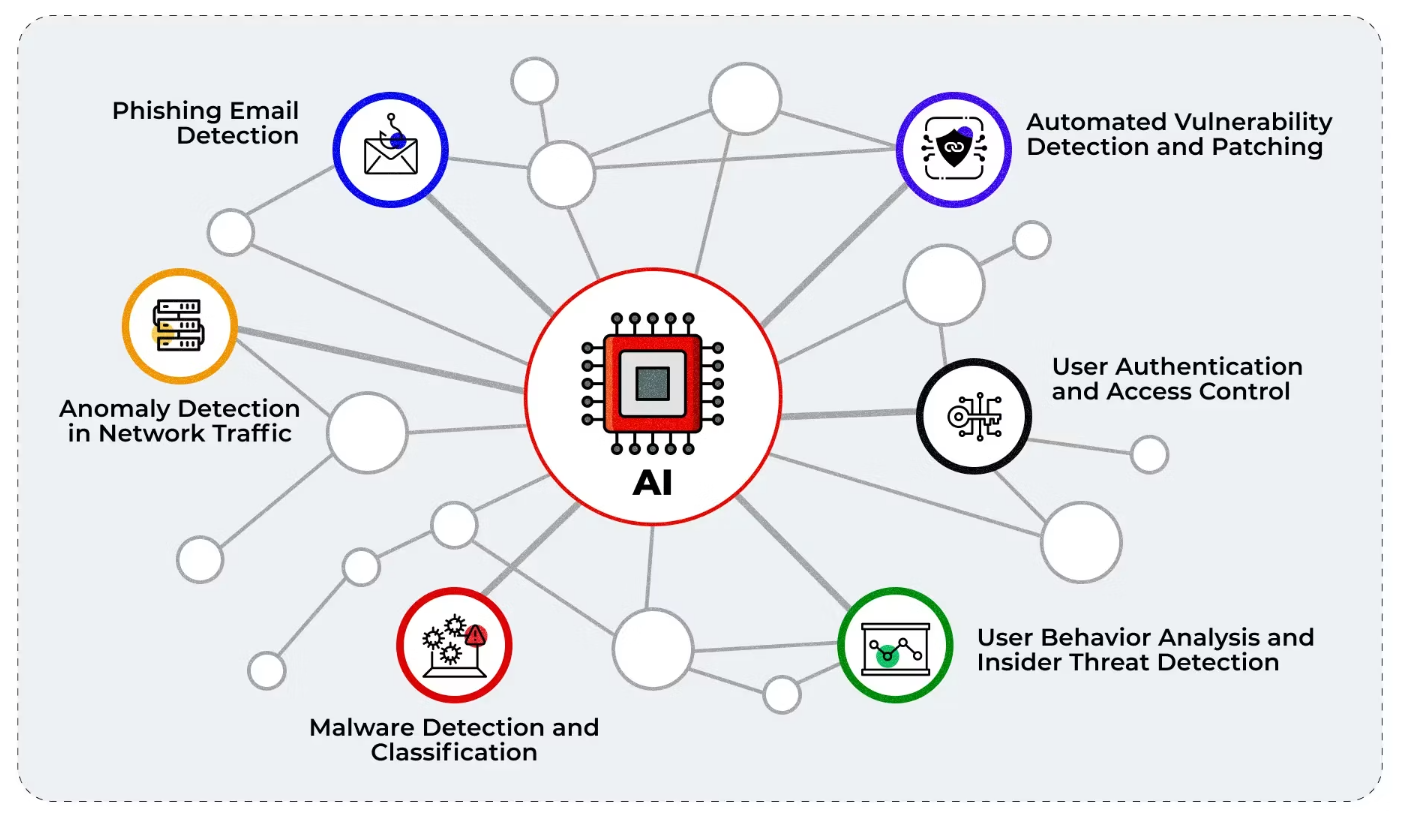
防御的AIは、防御者が目の前のタスクに集中し続けられるよう支援することで、この領域で極めて重要な役割を果たすことができます。スマートコントラクトの開発には、かつて定期的で労力のかかるセキュリティレビューが必要でした。現在では、プロジェクトは絶え間なく疲れを知らない警戒態勢に頼ることで、デプロイ前にほとんどの人が気づかなかったであろうコードの弱点を見つけ出すことができます。監査人は今後も必要とされますが、孤立無援で作業したり、時間との不可能な戦いを強いられているように感じたりする必要はなくなります。エージェントがすでに最も差し迫った懸念事項を特定している場合、人間の言葉が持つ重みは相対的に変わるでしょう。彼らの業務は絞り込まれ、時間と労力が優先順位付けされ、機械の支援によってその調査結果はより強固なものになります。これは関係者全員にとって大きな変化ですが、正しい方向への極めて重要な一歩です。
一般ユーザーへの影響は、常に目に見えるわけではないにせよ、さらに重大です。トレーダーやイールドファーマーがスマートコントラクトの技術的な詳細に深く関わることはめったにありませんが、それでもコードが監査され、その監査がセキュリティの向上に実際に役立ったという合理的な安心感を得る権利があります。ここで、防御的AIによる継続的なスキャンを採用しているプロジェクトが差別化を図り始めることができます。彼らは、ほとんどのユーザーがリスク管理の観点で考えていること、そしてセキュリティへのプロアクティブなアプローチがコミュニティとの信頼を築くための最善の方法であることが多いと理解しています。たった1回の監査だけでDeFiプロジェクト全体を判断するのは不公平と言えるかもしれません。特に防御側が、決意を固めた攻撃者に対しては不十分な備えであることを知っている場合はなおさらです。しかし、その代替案は、すべてのスマートコントラクトとのやり取りには予測不能なレベルのリスクが伴うことをユーザーに受け入れさせることになってしまいます。
ペネトレーションテストも、同様にこの広範な議論に当てはまります。従来のレッドチームは従来の監査と同じように機能します。期間中に現れ、業務を行い、契約期間が終われば立ち去ります。防御側が目の前のタスクに完全に集中できるよう、すべてが効率的かつ予測可能に作られています。しかし、ペンテスターがAIの支援を活用すると、コントラクトやインフラストラクチャに対して継続的かつ予告なしの検証を行うことができます。これには、脆弱性の兆候を調べる定期的なAPIテスト、従業員に対する模擬フィッシング攻撃、ソーシャルエンジニアリング攻撃が成功する可能性を測定するためのカスタマーサービス対応の検証などが含まれます。人間の防御者は依然として多くの決定を下さなければなりませんが、24時間稼働できるツールによってその取り組みが強力にサポートされる可能性が高くなります。最も直接的なメリットは優先順位の変化です。レッドチームの検証が終了したことに安堵するのではなく、ユーザーも開発者も同様に、プロジェクトがテストを乗り越えたことでより安全になったという事実に満足感を得るべきなのです。
防御的AIがアプリケーションセキュリティを「例外的なもの」から「当然の期待」へと変化させる状況について、語れる詩的な表現には限界があります。だからこそ、スマートコントラクトプロジェクトに防御ツールを組み込む最も率直な方法、すなわち弱点がないかコードを継続的にスキャンすることについて議論することが、この文脈において極めて適切なのです。
安価な労働力、高価な信頼
防御的AIを採用する理由の多くは、壮大な理想や妥協のないセキュリティへの崇高な追求とはほとんど関係がない点に留意する必要があります。機械による支援を支持する最も重要な議論のいくつかは、純粋に経済的なものです。
サイバーセキュリティが高コストな業界である理由は単純です。希少な専門知識が価格を押し上げているからです。需要と供給の競争的なバランスがほぼすべての取引を形作るような、自然な市場ではありません。むしろ、すべての専門家が自らの価値を熟知し、防御側が自らの不安やパラノイアを満たすために法外な料金を支払うことを厭わない「勝者総取り」の領域です。創業者、取締役会、プロトコルのトレジャリーのいずれもが、このような経済的状況に不満を抱くことが多く、より安価な代替手段の見通しが魅力的に映るのは当然のことです。こここそが、少なくとも財務的な観点から、仮想通貨プロジェクトにとって機械支援ソリューションが最も魅力的に映る点です。チケットのトリアージ、アラートの要約、インシデント対応プレイブック用メモの生成、フィッシング試行の選別、コントラクトの事前スキャン、リポジトリ全般の常時監視を行えるAIアシスタントは、企業のCFOにとって極めて貴重なツールとみなされる可能性が十分にあります。
もちろん、その見方は完全に間違っているわけではありません。「防御側はコスト削減のことしか考えていない」というより冷笑的な見方をして、議論全体を一蹴するのは簡単です。もちろん彼らはコストを気にしていますが、それだけではありません。この業界の他の多くの側面と同様に、確率で考え、リスク管理の観点を考慮する必要があります。企業が防御的AIを導入するのに最適なタイミングは、CFOが必要性を実感するずっと前です。経験の浅いスタッフでもセキュリティの取り組みに有意義に貢献できるようにするツールであり、長期的な安定性を重視するすべての人に利益をもたらします。巨額の資金を投じることなく、企業が競争についていけるようにするための手段でもあります。それは、全体的な信頼感の向上という形で実を結ぶ将来への投資なのです。
ツールがはるかに高度になったとしても、コスト心理が変わることはありません。安価な選択肢は常に高価な選択肢に対して優位性を持っており、自動化されたセキュリティの世界でもそれは続きします。小規模なDeFiチームは常に予算内でインフラを保護する選択肢を必要としており、前述の継続的スキャンツールは、そのような状況において往々にして最善の選択肢となります。それらは関係者全員が誠意を持って行動することを可能にします。開発者はユーザーに合理的なレベルの安心感を提供でき、トレーダーは非現実的なレベルのパフォーマンスを要求することなくシステムの限界を受け入れることができます。一般ユーザーにとってスマートコントラクトの監査を有意義なものにするための全体的なコストは、自動スキャンがない場合よりもはるかに低くなり、最終的には業界全体の安全性を高めることになります。
一般ユーザーの盾は個人的であり、借り物でもある
防御的AIツールはプロトコルの開発者だけに役立つものではありません。一般ユーザーが攻撃者から身を守るのにも役立ちます。多くの意味で、これは前の論点の単なる延長線上にあります。なぜなら、背後を見守ってくれる存在を最も必要としているのはエンドユーザー自身だからです。
ウォレットスキャナーや、資金流出ツール(ドレイナー)を暴くブラウザ拡張機能のような製品はすでにこれを行っていますが、やり取りの最も重要な側面に焦点を当てて、このテーマをより詳細に議論する価値があります。ユーザーはコントラクトと直接対話するときに最も脆弱になることが多く、トランザクションが送信される前に毎回ダブルチェックしてくれるツールがあることは心強いものです。また、トランザクションシミュレーター、フィッシング検出、偽のカスタマーサポートメールから保護するツールなど、不正利用のリスクを軽減するための他の対策が講じられていることを知ることも安心感につながります。
これらのツールを最も効果的に機能させるメンタルモデルは単純です。仮想通貨はすでに一般の人々に「銀行」になることを求めており、その責任を引き受ける意欲に対して報酬を与えてきました。防御側は、ユーザーが効果的で信頼できる銀行になるために必要なツールを提供することで応えてきました。悪意のあるアクティビティをリアルタイムで検出するウォレットスキャナーやブラウザ拡張機能のような製品について考えるには、これが最も有用な視点です。それらは一般ユーザーが必要としながらも、自ら進んで求めることの少ない「懐疑的な友人」であり、常に詐欺に目を光らせ、それを阻止することを厭わない存在なのです。
最高のセキュリティソフトウェアは、保護対象となるはずの人々から嫌われることがよくあります。監視され、煩わされ、信じてもいない危険について警告され、あらゆる段階で邪魔をされているように常に感じるからです。攻撃者はこのことを知っており、初期の警戒心をすり抜けるためにこの優位性を頻繁に利用します。したがって、最も優れた防御製品とは、ユーザーの感情を害することなく保護できる製品であり、それは一見するよりもはるかに困難な課題です。信頼は築き上げるものであり、口うるさい親や残酷な支配者のように振る舞うツールに与えられるものではありません。検知は知的な作業ですが、信頼は感情的なものです。どちらも不可欠ですが、異なる方法で獲得されなければなりません。
これまでの議論全体をいくつかの要点に要約するなら、これまでのすべてを、防御的AIが一般の仮想通貨ユーザーを支援する方法のリストに置き換えることができます。
- 自分自身の判断への過信をやめ、より信頼性の高いものに頼れるようになります。
- 信頼を得るために巧妙に設計されたやり取りに対して、より懐疑的になれるよう支援します。
- 単発の監査がプロジェクトのセキュリティ体制の唯一の基盤になってしまうのを防ぎます。
- 従来の人間による防御者に代わる、より安価でありながら同等に有能な選択肢を可能にします。
- 一般ユーザーが自身のリスク認識のみに依存することを防ぎます。
もちろん、これによってリスクが完全に排除されるわけではありませんが、壊滅的な失敗の可能性は低減されます。仮想通貨には常にスマートコントラクトが関わり、それらのコントラクトは何らかの形で常に攻撃に対して脆弱であり続けます。ユーザーは常に信頼できるコードと対話していることを確認する責任を負いますが、その作業を怠ってしまうことも多々あります。防御的AIは魔法の盾ではありませんが、弱点をはるかに目立たないものにしてくれます。そして仮想通貨セキュリティの世界では、それだけで生き残りと破滅の分かれ目となることが少なくないのです。
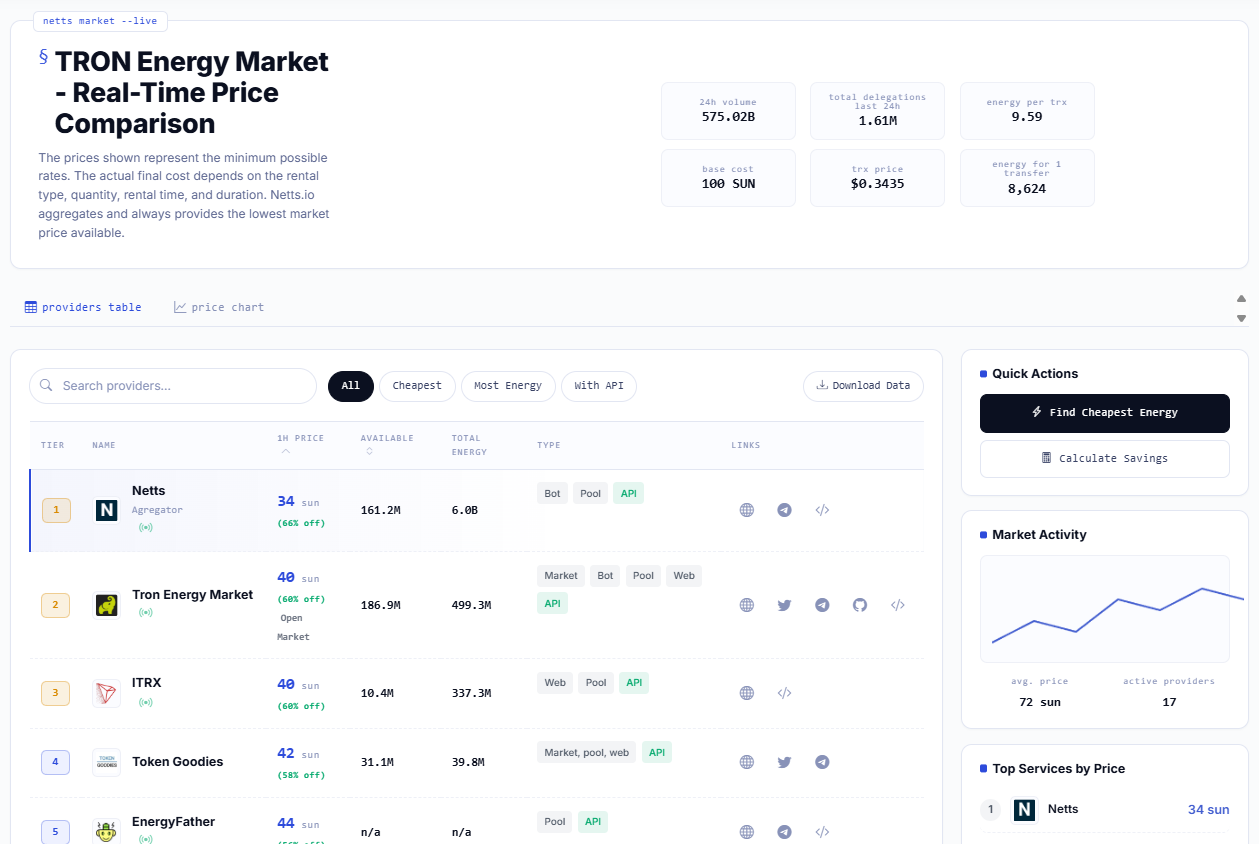
そして、議論がマルウェア、エージェント、セキュリティの見せかけを離れ、通常のオンチェーンの日常へと戻ったとき、実用的なツールが再び重要になってきます。TRON Energy市場でレートを比較し、送金前に最も安価なTRON Energyを見つけ、無駄なTRXをバーンせずにTRON Energyを購入できる場所を知ることです。Netts.ioのTRON Energy Marketは、プロバイダーのリアルタイムの価格、ボリューム、オプションを集約することでその比較を明快かつ実用的なものにし、ユーザーがすべてのUSDT送金で過剰な支払いをする代わりにEnergyとBandwidthをレンタルできるようにします。