کاربرد دفاعی هوش مصنوعی در کریپتو: سپری هوشمند در برابر بدافزارها
هوش مصنوعی دفاعی در کریپتو با فیشینگ مبارزه میکند، قراردادها را اسکن کرده و با سرعت مهاجم برابری میکند — نیرویی برابر برای بقا، نه فضیلت اخلاقی.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
در حالی که یادداشت هفته گذشته درباره چاقو بود، این یادداشت درباره سپر است. و نه هر سپری، بلکه سپری ساختهشده از همان جنس چاقو. همان مدلهای زبانی که به مهاجم اجازه میدهند یک ایمیل فیشینگ بنویسد، میتوانند تناقضات موجود در متن ایمیل را نیز شناسایی کنند. همان عاملهایی (ایجنتهایی) که یک قرارداد را برای یافتن نقاط ضعف اسکن میکنند، میتوانند زودتر از دیگران آنها را پیدا کنند. همان غریزههای بازشناسی الگو که به ناشناسزدایی از کیف پولها کمک میکنند، میتوانند کیف پولهایی با برداشتهای مشکوک را شناسایی نمایند.
این حقیقت ناخوشایند درباره هوش مصنوعی دفاعی در کریپتو است: این یک نیروی از نظر اخلاقی پاک و معصوم نیست. این دقیقاً همان نیرویی است که علیه مدافع به کار گرفته شده است. مردم دوست دارند باور کنند که خود ابزارها مغرضانه نیستند، و این همیشه انسانها هستند که قضاوت میکنند و جهتگیری دارند. این اشتباه است. بودجهها و میزان تحمل ریسک هستند که قضاوت میکنند، و این باور اشتباه نیست که شرکتهایی که از دهه آینده امنیت کریپتو جان سالم به در میبرند، آنهایی خواهند بود که در وهله اول این واقعیت را به رسمیت بشناسند.
یک دلیل انسانی برای این عدم تقارن وجود دارد؛ دلیلی که احساس ناراحتی مدافعان را نسبت به ابزارهایی که از نظر عینی مفید هستند توضیح میدهد. بدخواهی و حمله جذاب است - اما دفاع کارهای اداری و کاغذبازی است. روایت عمومی قهرمانان و شروران را دوست دارد. اما افرادی که پول خود را در تخلیه از طریق وام سریع (فلش لون) از دست میدهند، درک میکنند که نبرد واقعی در امنیت کریپتو بین خیر و شر نیست. این نبرد بین نهادی است که حاضر است روی هوشیاری بیامان و بیرحمانه سرمایهگذاری کند و کسانی که این کار را نمیکنند.
چرا نیروی برابر به بهای بقا تبدیل شد
کریپتو در گذشته کاملاً متکی به تشریفات بود. شما یک ممیزی (آدیت) انجام میدادید، فایل PDF آن را منتشر میکردید تا همه ببینند، یک نشان در وبسایت خود قرار میدادید، این خبر خوشحالکننده را اعلام میکردید که قرارداد هوشمند شما توسط انسانها بررسی شده است، و به سراغ اولویت بعدی میرفتید. شما همچنان ممیزی انجام میدادید - اما مؤمنان واقعی میدانند که حملات در گذشته گران و نادر بودند و اجرای آنها نیازمند ترکیبی منحصربهفرد از مهارت، زمان و اراده بود. مهاجم واقعاً باید وقت و انرژی میگذاشت. این به مدافعان حسی از آسودگی خاطر میداد، حسی از اینکه وظیفه خود را انجام دادهاند.
هوش مصنوعی آن حس آسودگی خاطر را گرفت و نشان داد که این حسی ناشی از استیصال و درماندگی بوده است.
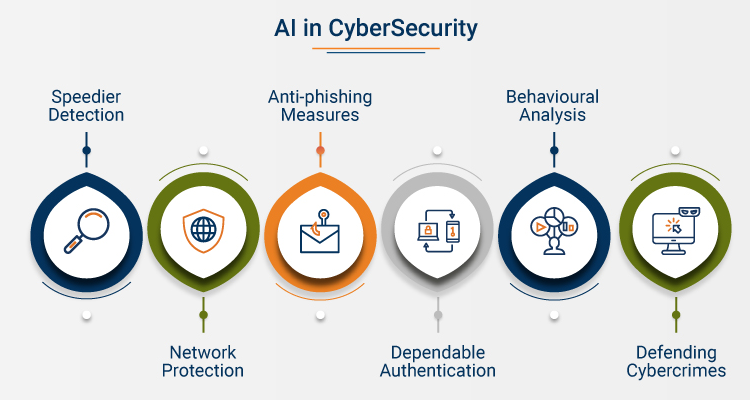
با ارزان و فراوان شدن کدهای حمله، مدافعانی که همچنان با ذهنیت انحصارطلبی و استثناگرایی انسانی فکر میکنند، خود را در موقعیت یک شهر قرون وسطایی با یک نگهبان میبینند که در محاصره جنگلی پر از گرگهایی است که هرگز نمیخوابند. مزیت تاکتیکی و روانی متعلق به گرگهاست. یک حسابرس و ممیز انسانی نگهبانی است که ممکن است خسته شود. یک عامل هوش مصنوعی خستگیناپذیر است. یک عضو تیم قرمز انسانی برنامههای عملیاتی خود را زمانبندی میکند؛ یک عامل میتواند در هر لحظه وارد عمل شود. به همین دلیل است که «نیروی برابر» چنین واژه ناخوشایندی تلقی میشود. این ذلتاً فضیلتمند یا از نظر اخلاقی ارجح نیست. این رویکرد صرفاً اذعان میکند که مدافعان انسانی از قبل در موضع باخت قرار دارند اگر فکر کنند بررسیهای دستی و تحقیقات پرزحمت آنها پاسخی کافی به هوشیاری مداوم مبتنی بر ماشین است.
همچنین یک تعارض روانی عمیقتر در این دگرگونی نهفته است، تعارضی که به تصویر رمانتیک کارشناس تنها مربوط میشود. کریپتو همیشه دوست داشته از مدافعان چهرههایی نابغه بسازد. قراردادهای هوشمند این ایده را ترویج میکنند که یک ذهن واحد و خود-ممیز وجود دارد. آسیبپذیریها به عنوان پرچمهایی به تصویر کشیده میشوند که توسط یک فرد کشف شده و سپس برای آگاهی عموم منتشر شدهاند. وایتپیپرها توسط تیمها نوشته میشوند، اما موفقیت آنها اغلب به یک «منیت» بزرگ بستگی دارد. دفاع در گذشته درباره ذهن کارشناسی استثنایی بود. این امر قهرمانان و شروران را میساخت؛ قربانیان و مدافعان را ایجاد میکرد. اما هیچیک از اینها برای یک مدل حمله که بر ابزارهای توزیعشده و بهراحتی در دسترس تکیه دارد، اهمیتی ندارد. و به همین دلیل است که هوش مصنوعی دفاعی برای بسیاری چنین چشمانداز ترسناکی است: زیرا بخشی از هاله رمزآلود این فرآیند را از بین میبرد.
کارشناسان همیشه اهمیت خواهند داشت. آنچه مهم است، دیدگاه و چشمانداز است. بهترین مدافعان انسانی کسانی نیستند که بتوانند بیشترین کارها را به تنهایی انجام دهند، بلکه کسانی هستند که میتوانند بهترین منابع را برای انجام وظیفه به خط کنند. اگر بخواهیم کمتر رمانتیک صحبت کنیم، وظیفه آنها این نیست که یک محقق و بازرس باشند، بلکه این است که تعیین کنند کدام تحقیقات میتوانند به شکلی معنادار به هدف کمک کنند. آنها هنوز هم باید بخشی از کارهای سنگین را انجام دهند - اما هر چه عملیات آنها بیشتر مبتنی بر ماشین باشد، مدافعان انسانی زمان بیشتری برای تفکر استراتژیک خواهند داشت. این یک جابجایی قدرت از افراد به سیستمها است، و چه مدافعان آن را دوست داشته باشند چه نداشته باشند، در حال وقوع است.
جنگهای LLM داستان علمیتخیلی نیستند
به همین دلیل است که در وهله اول صحبت از «جنگهای LLM» منطقی است. نه در سطح نظریه ژئوپلیتیک، بلکه در سطح تاکتیکی. ما شاهد آغاز عصر متقاعدسازی خودکار و سوءظن خودکار، فریب خودکار و کشف خودکار، مهندسی اجتماعی خودکار و تشخیص الگوی خودکار هستیم. این یک رویارویی بین کد حمله و کد دفاع است، اما چیزی صمیمانهتر و ملموستر نیز هست. این یک رقابت تسلیحاتی است که در تیکتهای پشتیبانی و ایمیلهای مشتریان، در کشمکش هر تک تعامل میان کاربر و توسعهدهنده رخ میدهد.
یکی از سادهترین راهها برای تصور نبرد LLM در برابر LLM، فکر کردن به تعامل با یک بخش پشتیبانی است. کاربر پیامی مودبانه و ساختاریافته درباره عدم دسترسی به داراییهایش ارسال میکند. خود پیام کاملاً عادی و روتین است، اما لحن و آدرس کیف پول با الگوهای شناختهشده مورد استفاده در طرحهای فیشینگ کره شمالی مطابقت دارد. یک ناظر انسانی برای تشخیص این کلاهبرداری کار بسیار سختتری نسبت به یک هوش مصنوعی آموزشدیده برای علامتگذاری فعالیتهای مشکوک آنچین و تحلیل الگوها در ارتباطات خواهد داشت. اما جالبترین بخش، سازوکار در جریان است: سوءاستفاده از مهندسی اجتماعی.
کلاهبرداریها موفق میشوند چون انسانها مهربان هستند. ما هر زمان که ممکن باشد میخواهیم کمک کنیم، حتی اگر به معنای به خطر انداختن خودمان باشد. مهاجمان این را میدانند و از زبانی مودبانه و مصرانه برای دستکاری روانی قربانیان جهت تخلیه پول استفاده میکنند. برخی از هوشهای مصنوعی دفاعی میتوانند برنامهریزی شوند تا این سازوکار را شناسایی کنند، فریبکاری و دستکاری را به محض مشاهده تشخیص دهند و تعامل را برای بررسی بیشتر علامتگذاری نمایند. این شاید چندان هیجانانگیز به نظر نرسد، اما در دنیای امنیت کریپتو، این یک دستاورد بزرگ است. این بدان معناست که شما اکنون سیستمی دارید که میتواند ایمیلهای جعلی خدمات مشتری را که قصد سرقت داراییهای کاربران را دارند، شناسایی کند.
همین اصول در مورد سایر کلاهبرداریهای رایج کریپتو نیز صدق میکند، از اخاذی با جعل عمیق (دیپفیک) صدای مدیرعامل گرفته تا ممیزیهای جعلی «امنیتی». یک LLM هجومی میتواند یک پیام صوتی قانعکننده از طرف بنیانگذار تولید کند، اما همتای دفاعی آن میتواند ناهماهنگیها را در خود فایل صوتی شناسایی کند. این هوش مصنوعی میتواند سوالات درستی بپرسد مبنی بر اینکه چرا این درخواست از طریق یک کانال غیرمعمول ارسال میشود یا چرا پروتکل امنیتی کاملاً نادیده گرفته شده است. افراد هنوز در این تعاملات تصمیمگیرنده هستند، اما بخش ماشینی میتواند نقشی حیاتی در باطل کردن سحر مهاجم ایفا کند. این اساساً همان تعریف یک عملیات امنیتی موفق در این روزها است.
شاید این موضوع به اندازه یک محقق قهرمان که به تنهایی مانع از یک سرقت پنجرقمی میشود جذاب و پر زرق و برق نباشد، اما قدرت در تداوم و حجم عملیات نهفته است. این ما را به مرز نهایی در نبرد میان LLMها میرساند؛ مرزی که به ورودیهای مخرب (Malicious Input) مربوط میشود. سیستمهای کریپتویی و قراردادهای هوشمند سابقه طولانی و ناخوشایندی در به خطر افتادن از طریق ورودیها دارند: استقرار مجدد قرارداد، آدرسهای کیف پول، ایمیلها، شمارههای تلفن، URLها، مخازن گیتهاب، تعاملات میز پشتیبانی و یادداشتهای (مموهای) تراکنش. مهاجمان عاشق بردارهای ورودی هستند زیرا اغلب ضعیفترین حلقه در زنجیره امنیت به شمار میروند و گزینههای زیادی برای انتخاب وجود دارد. ابزارهای دفاعی که ورودیها را برای محتوای مخرب بالقوه نظارت و تحلیل میکنند ممکن است برای اکثر افراد هیجانانگیز نباشند، اما مسلماً مهمترین دسته از همه ابزارها هستند.
جذابترین بخش این رقابت تسلیحاتی این است که در سطح پروتکل رخ میدهد و مبارزان اغلب نامرئی هستند. تشخیص اینکه چه زمانی یک بردار ورودی به ظاهر بیخطر مسلح شده است، کار آسانی نیست. چالشبرانگیزتر این واقعیت است که هم مهاجمان و هم مدافعان مرتباً در این سطح پایین فعالیت میکنند. از بسیاری جهات، این نبردی از جنس جنگ فرسایشی است. هر بار که مهاجمان توانایی خود را در راهاندازی کمپین فیشینگ بهبود میبخشند، مدافعان ابزارهای خود را برای فیلتر کردن اسپم بهروزرسانی میکنند. هر بار که مهاجمان یک امضای جدید برای تخلیه کیف پول توسعه میدهند، مدافعان کدهای تشخیصی جدیدی مینویسند. دو طرف در یک رقابت مداوم درگیر هستند، بدون اینکه هیچیک بتواند به موفقیتی پایدار دست یابد. افرادی که به دنبال یک روایت ساده هستند از این ارزیابی ناامید خواهند شد. مدافعانی که از هوش مصنوعی برای اسکن بردارهای ورودی به منظور یافتن شواهد حملات استفاده میکنند، وارد یک مبارزه ایدئولوژیک با مهاجمان نشدهاند. آنها صرفاً در تلاشند تا کاربران خود را ایمن نگه دارند، و این اغلب به معنای انجام هر کاری است که برای متوقف کردن یک کلاهبرداری در حال وقوع لازم است.
اسکن کردن پیش از هجوم جمعیت
شاید این هیجانانگیزترین روش برای نگاه به موضوع نباشد، اما مهمترین کاربرد هوش مصنوعی دفاعی در کریپتو مسلماً پیشپاافتادهترین آن است: این فناوری کمک میکند تا قبل از دیگران چشم از کد برداشته نشود.
تیمهای قراردادهای هوشمند قبلاً معتقد بودند که یک ممیزی، نقطه پایان و مرحله نهایی در فرآیند توسعه است. اما واقعیت این است که هر ممیزی فقط یک تصویر لحظهای در یک زمان خاص است؛ تصویری که درست در ثانیه استقرار کد منسوخ میشود. با پیچیدهتر شدن پروتکلها یا در دسترس قرار گرفتن ابزارهای جدید، آسیبپذیریهای تازهای کشف میشوند. مهاجمان دائماً در حال بازگشت و جستجوی نقاط ضعف در قراردادهای قدیمیتری هستند که هیچکس به فکر آزمایش آنها نیفتاده بود. بازار در نیمه اول سال 2026 شاهد دورهای به ویژه پربار از حملات بوده است، عمدتاً به این دلیل که بسیاری از بردارهای نفوذ از قبل به شکلی وجود داشتهاند. گزارشهای خسارت و گزارشهای کالبدشکافی (Post-mortem) این حوادث یادآوری هوشیارکنندهای هستند: گذشته همیشه در کریپتو حاضر است.
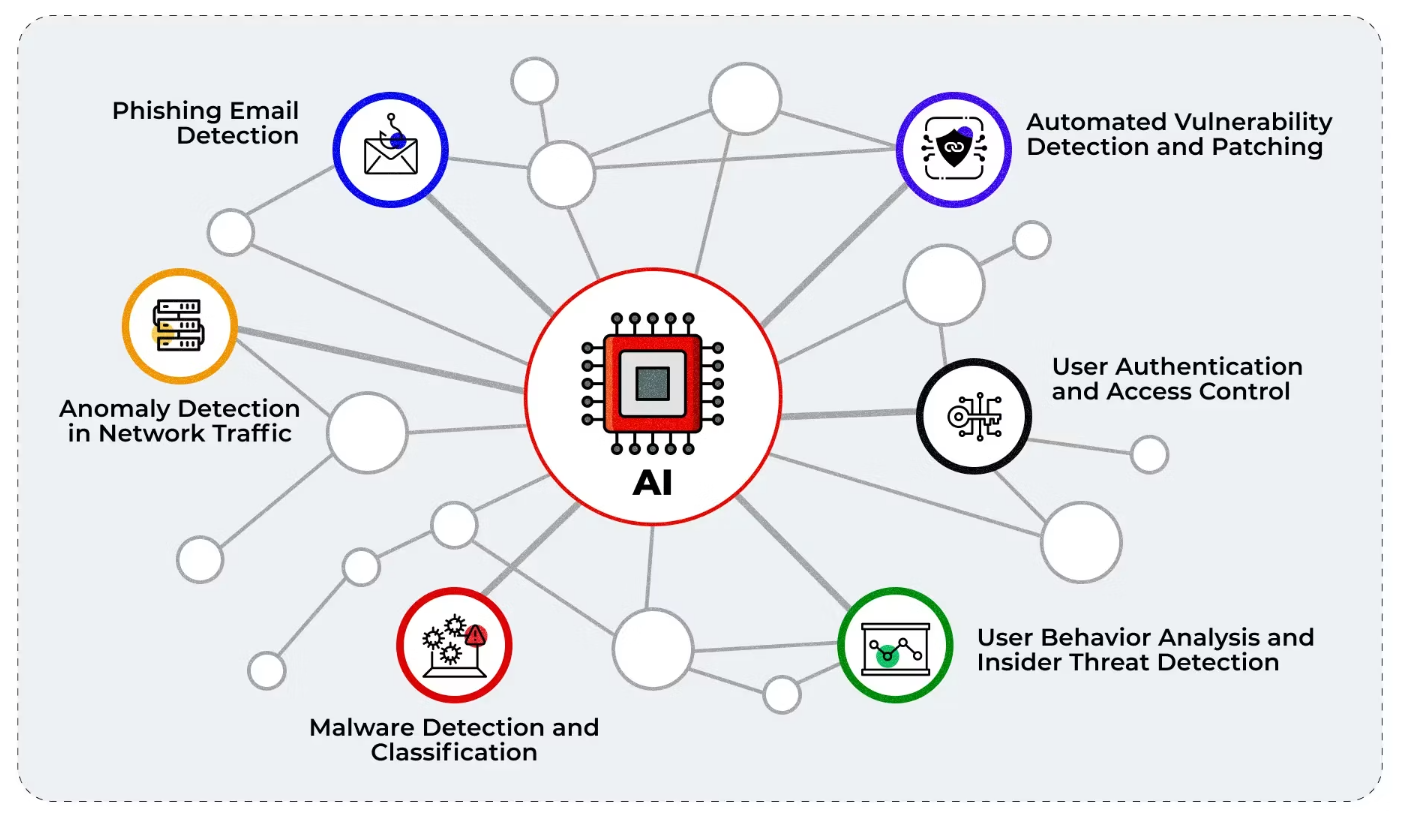
هوش مصنوعی دفاعی میتواند نقشی حیاتی در این زمینه با متمرکز نگه داشتن مدافعان بر روی وظیفه اصلی ایفا کند. توسعه قرارداد هوشمند در گذشته شامل بررسیهای امنیتی دورهای و پرزحمت بود. اکنون، یک پروژه میتواند بر هوشیاری مداوم و خستگیناپذیر تکیه کند تا نقاط ضعفی را در کد شناسایی کند که کمتر کسی ممکن بود قبل از استقرار متوجه آنها شود. حسابرسان هنوز ضروری خواهند بود، اما مجبور نیستند به تنهایی کار کنند یا احساس کنند در نبردی غیرممکن با زمان میجنگند. نظرات آنها وقتی عاملها از قبل مبرمترین نگرانیها را شناسایی کرده باشند، به همان اندازه سنگین نخواهد بود. کار آنها متمرکزتر، زمان و تلاش آنها اولویتبندیشده، و یافتههای آنها با کمک ماشین تقویت خواهد شد. این یک تغییر اساسی برای همه افراد درگیر است، اما گامی مهم در جهت درست به شمار میرود.
پیامدهای این امر برای کاربران عادی حتی مهمتر است، حتی اگر همیشه بدیهی به نظر نرسد. معاملهگران یا ییلد فارمرها به ندرت با جزئیات فنی یک قرارداد هوشمند درگیر میشوند، اما آنها همچنان سزاوار درجهای معقول از اطمینان هستند مبنی بر اینکه کد ممیزی شده و آن ممیزی واقعاً کاری برای بهبود امنیت انجام داده است. اینجاست که پروژههایی که از اسکن مداوم هوش مصنوعی دفاعی استفاده میکنند میتوانند متمایز شوند: آنها درک میکنند که بیشتر کاربران بر اساس مدیریت ریسک فکر میکنند و یک رویکرد پیشگیرانه به امنیت، اغلب بهترین راه برای ایجاد اعتماد با جامعه است. مسلماً قضاوت در مورد کل یک پروژه DeFi بر اساس یک ممیزی ناعادلانه است، به ویژه ممیزیای که مدافعان میدانند در برابر یک مهاجم مصمم دفاعی ناکافی است. اما گزینه جایگزین این است که کاربران بپذیرند همه تعاملات قراردادهای هوشمند مستلزم سطحی غیرقابل پیشبینی از ریسک هستند.
تست نفوذ (پنتستینگ) نیز دقیقاً به همین شکل در این بحث گستردهتر جای میگیرد. تیمهای قرمز سنتی همانند ممیزیهای سنتی عمل میکنند: آنها حاضر میشوند، کار خود را انجام میدهند و پس از پایان قرارداد پروژه را ترک میکنند. همه چیز کارآمد و قابل پیشبینی تنظیم شده تا مدافعان بتوانند توجه کامل خود را به وظیفه پیش رو معطوف کنند. اما زمانی که آزمایشکنندگان نفوذ از کمک هوش مصنوعی استفاده میکنند، میتوانند به کاوش مداوم و از پیش اعلامنشده قرارداد یا زیرساخت بپردازند. این شامل آزمایش منظم APIها برای یافتن نشانههای ضعف، شبیهسازی حملات فیشینگ علیه کارکنان، و بررسی شیوههای خدمات مشتری برای ارزیابی احتمال موفقیت یک حمله مهندسی اجتماعی است. مدافعان انسانی هنوز باید تصمیمات زیادی بگیرند، اما احتمالاً در تلاشهای خود توسط ابزارهایی که میتوانند به صورت شبانهروزی کار کنند یاری خواهند شد. ملموسترین مزیت، تغییر در اولویتها است: به جای خوشحالی از پایان یک مأموریت تیم قرمز، کاربران و توسعهدهندگان به یک اندازه باید از این آگاهی خرسند شوند که پروژه با جان سالم به در بردن از این آزمون، امنتر شده است.
تنها تا حدی میتوان موقعیتی را که در آن هوش مصنوعی دفاعی، امنیت برنامه را از یک استثنا به یک انتظار تبدیل میکند، شاعرانه توصیف کرد. دقیقاً به همین دلیل است که بررسی یکی از مستقیمترین راهها برای گنجاندن ابزارهای دفاعی در یک پروژه قرارداد هوشمند در این نقطه بسیار مناسب است: اسکن مداوم کد برای کشف نقاط ضعف.
نیروی کار ارزان، اعتماد گرانقیمت
شایان ذکر است که بسیاری از دلایل پذیرش هوش مصنوعی دفاعی ارتباط چندانی با آرمانهای بزرگ یا پیگیری شرافتمندانه امنیت سازشناپذیر ندارند. برخی از مهمترین استدلالها به نفع کمک ماشینی، کاملاً مالی هستند.
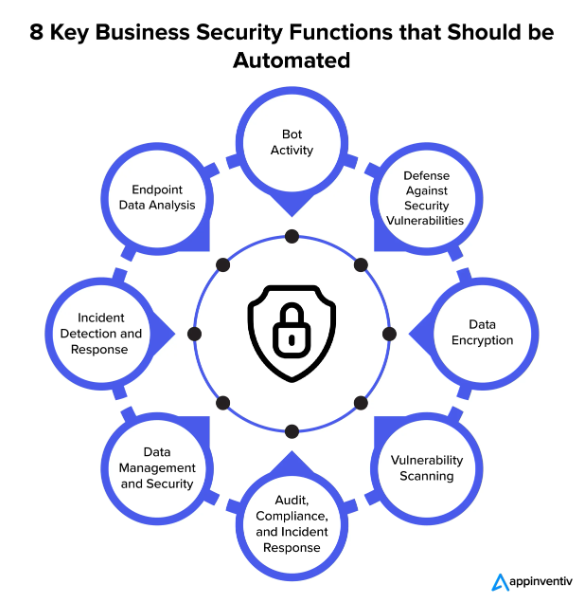
امنیت سایبری به یک دلیل ساده صنعتی گرانقیمت است: زیرا تخصص کمیاب قیمتها را بالا میبرد. این یک بازار طبیعی نیست که تعادل رقابتی میان عرضه و تقاضا تقریباً به هر تراکنشی شکل دهد. در عوض، این فضایی است که در آن «برنده همه چیز را میبرد»، جایی که هر متخصصی ارزش خود را میداند و مدافعان مایل به پرداخت هزینههای گزاف برای رفع پارانویای خود هستند. بنیانگذاران، هیئتمدیرهها و خزانههای پروتکلها همگی اغلب از اقتصاد این وضعیت ناراضی هستند، و این امر چشمانداز جایگزینهای ارزانتر را به شکلی قابل درک جذاب میکند. اینجاست که راهکارهای مبتنی بر ماشین اغلب برای پروژههای کریپتو جذابترین هستند، حداقل از نقطه نظر مالی. یک دستیار هوش مصنوعی که میتواند تیکتها را دستهبندی کند، هشدارها را خلاصه نماید، یادداشتهایی برای دستورالعملهای واکنش به حادثه تولید کند، تلاشهای فیشینگ را غربال کند، قراردادها را از قبل اسکن نماید و به طور کلی مراقب مخزن کد باشد، ممکن است به عنوان ابزاری بسیار ارزشمند توسط مدیر ارشد مالی (CFO) شرکت دیده شود.
البته این دیدگاه کاملاً اشتباه نیست. رد کردن کل موضوع به نفع یک رویکرد بدبینانهتر آسان است: اینکه مدافعان فقط به کاهش هزینهها اهمیت میدهند. آنها البته به این موضوع اهمیت میدهند، اما نه منحصراً. همانند بسیاری از جنبههای دیگر این صنعت، لازم است بر اساس احتمالات فکر کرد و دیدگاه مدیریت ریسک را در نظر گرفت. بهترین زمان برای اینکه یک شرکت هوش مصنوعی دفاعی را بپذیرد، خیلی قبل از آن است که مدیر مالی آن را یک ضرورت ببیند. این ابزاری است که به کارکنان کمتجربهتر اجازه میدهد تا کمکی معنادار به تلاشهای امنیتی کنند، که این امر به نفع هر کسی است که برای ثبات بلندمدت ارزش قائل است. این راهی است برای اطمینان از اینکه شرکت میتواند بدون ورشکستگی همگام با رقبا پیش برود. این سرمایهگذاری روی آینده است که در قالب افزایش اعتماد در تمام سطوح نتیجه میدهد.
روانشناسی هزینه تغییر نخواهد کرد، حتی زمانی که ابزارها بسیار پیچیدهتر شوند. گزینه ارزانتر همیشه نسبت به گزینه گرانتر مزیت دارد و در دنیای امنیت خودکار نیز به این روند ادامه خواهد داد. تیمهای کوچک DeFi همیشه به گزینهای برای محافظت از زیرساختهای خود با بودجهای محدود نیاز خواهند داشت، و ابزارهای اسکن مداومی که قبلاً ذکر شد اغلب بهترین گزینه آنها در چنین شرایطی هستند. آنها به همه افراد ذیربط اجازه میدهند تا با حسن نیت عمل کنند: توسعهدهندگان میتوانند سطح معقولی از اطمینان را به کاربران خود ارائه دهند، و معاملهگران میتوانند محدودیتهای سیستم را بدون مطالبه سطوح غیرواقعی از عملکرد بپذیرند. هزینه کلی برای مرتبط و کاربردی ساختن ممیزیهای قراردادهای هوشمند برای کاربران عادی، بسیار کمتر از حالتی است که اسکن خودکار وجود نداشته باشد، که این امر در نهایت کل صنعت را امنتر میکند.
سپر کاربر عادی؛ شخصی و عاریهای
ابزارهای هوش مصنوعی دفاعی نه تنها برای توسعهدهندگان پروتکل مفید هستند، بلکه میتوانند به کاربران عادی نیز کمک کنند تا از خود در برابر مهاجمان محافظت کنند. از بسیاری جهات، این صرفاً گسترش نکته قبلی است، زیرا کاربران نهایی کسانی هستند که بیش از همه نیاز دارند کسی هوای آنها را داشته باشد.
محصولاتی مانند اسکنرهای کیف پول و افزونههای مرورگر که درینرها (خالیکنندههای والت) را افشا میکنند در حال حاضر این کار را انجام میدهند، اما ارزش دارد که با جزئیات بیشتر به این موضوع بپردازیم و بر مهمترین جنبههای این تعامل تمرکز کنیم. کاربران اغلب در هنگام تعامل مستقیم با یک قرارداد در آسیبپذیرترین حالت خود قرار دارند، و دانستن اینکه ابزاری وجود دارد که قبل از ارسال هر تراکنش آن را دوباره بررسی میکند، میتواند اطمینانبخش باشد. همچنین مایه آرامش است که بدانیم اقدامات دیگری برای کاهش خطر اکسپلویت وجود دارد، از جمله شبیهسازهای تراکنش، تشخیص فیشینگ و ابزارهایی که در برابر ایمیلهای جعلی پشتیبانی مشتری محافظت میکنند.
مدل ذهنی که این ابزارها را به مؤثرترین حالت تبدیل میکند ساده است: کریپتو از قبل از افراد عادی خواسته است که مانند بانک عمل کنند و به آنها به خاطر تمایلشان به پذیرش مسئولیت پاداش داده است. مدافعان با تلاش برای ارائه ابزارهایی به کاربران که برای تبدیل شدن به بانکهایی کارآمد و قابل اعتماد نیاز دارند، به این موضوع پاسخ دادهاند. این مفیدترین روش برای نگاه به محصولاتی مانند اسکنرهای کیف پول و افزونههای مرورگر است که فعالیتهای مخرب را به صورت بلادرنگ تشخیص میدهند. آنها همان دوستان شکاکی هستند که کاربران عادی به آنها نیاز دارند اما اغلب از درخواست کمک از آنها غافل میشوند؛ دوستانی که همیشه مراقب کلاهبرداریها هستند و تمایل دارند جلوی آنها را بگیرند.
بهترین نرمافزارهای امنیتی اغلب مورد تنفر افرادی قرار میگیرند که قرار است از آنها محافظت کنند، زیرا این افراد همیشه احساس میکنند که تحت نظر هستند، مورد آزار قرار میگیرند، در برابر خطراتی که به آنها باور ندارند به آنها هشدار داده میشود یا به طور کلی در هر قدم مانعی پیش پای آنها گذاشته میشود. مهاجمان این را میدانند و اغلب از این مزیت برای عبور از مقاومت اولیه استفاده میکنند. بنابراین بهترین محصولات دفاعی آنهایی خواهند بود که بتوانند از کاربران محافظت کنند بدون اینکه احساسات آنها را جریحهدار نمایند، و این وظیفهای بسیار دشوارتر از آن چیزی است که در نگاه اول به نظر میرسد. اعتماد به دست آوردنی است، و به ابزارهایی که مانند والدین سرزنشگر یا حاکمان بیرحم عمل میکنند داده نمیشود. تشخیص یک تمرین فکری است، در حالی که اعتماد یک پدیده احساسی است. هر دو حیاتی هستند، اما باید از راههای متفاوتی به دست آیند.
اگر قرار بود کل این بحث در چند نکته ساده خلاصه شود، میتوان تمام آنچه را که گفته شد با فهرستی از روشهایی که هوش مصنوعی دفاعی به کاربران عادی کریپتو کمک میکند جایگزین کرد:
- به آنها اجازه میدهد تا از تکیه بر قضاوت شخصی خود دست بردارند و به چیزی قابل اعتمادتر تکیه کنند.
- به آنها کمک میکند نسبت به تعاملاتی که برای جلب اعتمادشان طراحی شدهاند، شکاکتر شوند.
- مانع از آن میشود که ممیزیهای مقطعی و تکنقطهای به پایه و اساس وضعیت امنیتی یک پروژه تبدیل شوند.
- جایگزینهای ارزانتر اما با شایستگی برابری را نسبت به مدافعان سنتی انسانی فراهم میکند.
- مانع از آن میشود که کاربران عادی منحصراً به درک خود از خطرات تکیه کنند.
البته هیچیک از اینها ریسک را از بین نمیبرد، اما احتمال شکست فاجعهبار را کاهش میدهد. کریپتو همیشه با قراردادهای هوشمند سر و کار خواهد داشت و این قراردادها همیشه به نوعی در معرض حمله خواهند بود. کاربران همیشه مسئول اطمینان از این موضوع خواهند بود که با کدی قابل اعتماد تعامل دارند و اغلب در انجام این کار ضعیف عمل خواهند کرد. هوش مصنوعی دفاعی یک سپر جادویی نیست، اما نقاط ضعف را بسیار کمتر آشکار میکند. و در دنیای امنیت کریپتو، این اغلب برای ایجاد تمایز بین بقا و نابودی کافی است.
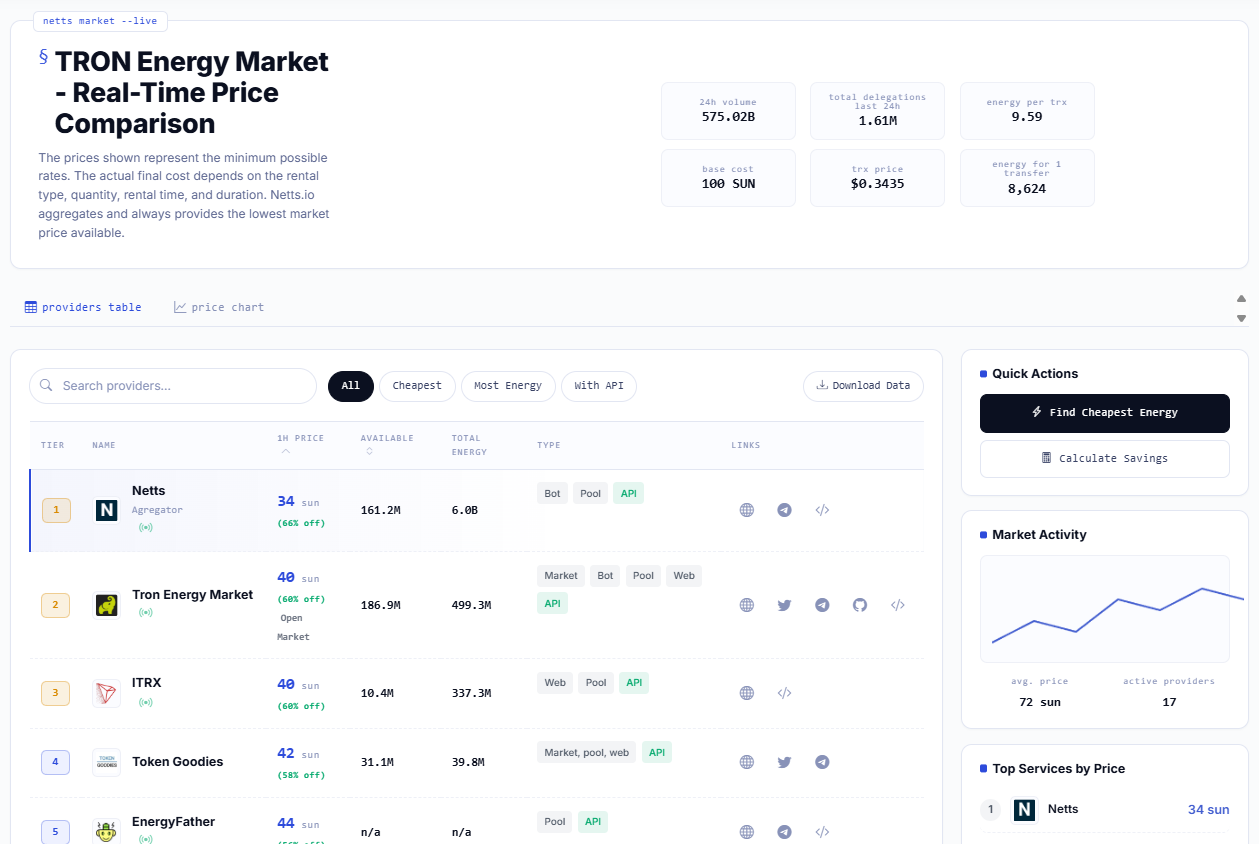
و هنگامی که این گفتگو سرانجام از بدافزارها، عاملها و نمایشهای امنیتی فاصله گرفته و به زندگی روزمره آنچین بازمیگردد، ابزارهای کاربردی دوباره اهمیت مییابند: مقایسه نرخها در بازار TRON Energy، یافتن ارزانترین TRON Energy قبل از انتقال، و دانستن اینکه از کجا میتوان TRON Energy خرید بدون اینکه نیاز به سوزاندن بیهوده TRX باشد. بازار TRON Energy در Netts.io این مقایسه را با تجمیع قیمتهای لحظهای ارائهدهندگان، حجمها و گزینهها صریح و کاربردی میکند تا کاربران بتوانند به جای پرداخت هزینه اضافی برای هر انتقال USDT، اقدام به اجاره Energy و Bandwidth کنند.