Defensive Nutzung von KI in Krypto: Intelligenter Schild gegen Malware
Defensive KI in Krypto bekämpft Phishing, scannt Verträge und hält mit dem Tempo der Angreifer Schritt – ebenbürtige Kraft als Überlebensfaktor, nicht als Tugend.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Während es in der Kolumne der letzten Woche um das Messer ging, geht es in dieser um den Schild. Und nicht um irgendeinen Schild, sondern um einen, der aus demselben Material wie das Messer besteht. Dieselben Sprachmodelle, die es einem Angreifer ermöglichen, eine Phishing-E-Mail zu verfassen, können Unstimmigkeiten im Text der E-Mail erkennen. Dieselben Agenten, die einen Vertrag nach Schwachstellen durchsuchen, können diese zuerst finden. Dieselben Mustererkennungsinstinkte, die zur Deanonymisierung von Wallets beitragen, können Wallets mit verdächtigen Abhebungen identifizieren.
Das ist die unbequeme Wahrheit über defensive KI in Krypto: Sie ist keine moralisch reine Kraft. Sie ist dieselbe Kraft wie diejenige, die gegen den Verteidiger gerichtet ist. Die Menschen glauben gerne, dass die Werkzeuge selbst unvoreingenommen sind und dass es immer die Menschen sind, die Urteile fällen und Partei ergreifen. Das ist falsch. Budgets und Risikotoleranzen fällen Urteile, und sie liegen nicht falsch mit der Annahme, dass die Unternehmen, die das nächste Jahrzehnt der Krypto-Sicherheit überleben, diejenigen sein werden, die diese Realität überhaupt erst anerkennen.
Es gibt einen menschlichen Grund für diese Asymmetrie, der das Unbehagen der Verteidiger gegenüber Werkzeugen erklärt, die objektiv hilfreich sind. Bosheit ist interessant – Verteidigung ist Papierkram. Das öffentliche Narrativ liebt Schurken und Helden. Aber Menschen, die Geld durch einen Flash-Loan-Drain verlieren, verstehen, dass der wahre Kampf in der Krypto-Sicherheit nicht zwischen Gut und Böse stattfindet. Er findet statt zwischen denjenigen, die bereit sind, in unerbittliche, schonungslose Wachsamkeit zu investieren, und jenen, die es nicht sind.
Warum ebenbürtige Kraft zum Preis des Überlebens wurde
Früher drehte sich in Krypto alles um Rituale. Man führte ein Audit durch, veröffentlichte das PDF für alle sichtbar, platzierte ein Abzeichen auf seiner Website, verkündete die erfreuliche Tatsache, dass der Smart Contract von Menschen überprüft wurde, und ging zur nächsten Priorität über. Man führte immer noch Audits durch – aber die wahren Gläubigen wissen, dass Angriffe früher teuer und selten waren und eine einzigartige Kombination aus Können, Zeit und Entschlossenheit erforderten, um erfolgreich zu sein. Der Angreifer musste sich wirklich bemühen. Das gab den Verteidigern ein Gefühl des Abschlusses, das Gefühl, ihren Teil getan zu haben.
KI nahm dieses Gefühl des Abschlusses und entlarvte es als eine Emotion, die aus Verzweiflung entstanden war.
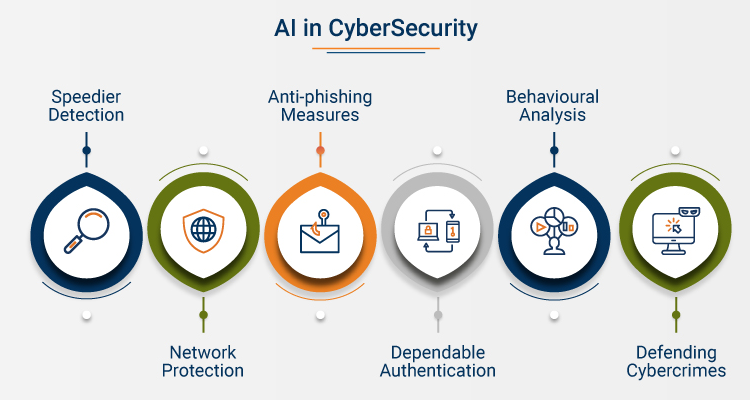
Indem Angriffscode billig und im Überfluss verfügbar gemacht wurde, befinden sich Verteidiger, die weiterhin in Begriffen von Exklusivität und menschlicher Außergewöhnlichkeit denken, in der Lage einer mittelalterlichen Stadt mit einem einzigen Wächter, umgeben von Wäldern voller Wölfe, die niemals schlafen. Der taktische und psychologische Vorteil liegt bei den Wölfen. Ein menschlicher Auditor ist ein Wächter, der müde werden kann. Ein Agent ist unermüdlich. Ein menschlicher Red-Teamer plant seine Einsätze; ein Agent kann jederzeit agieren. Deshalb ist „ebenbürtige Kraft“ ein so verpöntes Wort. Es ist nicht von Natur aus tugendhaft oder moralisch vorzuziehen. Es erkennt schlicht an, dass menschliche Verteidiger bereits auf verlorenem Posten stehen, wenn sie glauben, ihre manuellen Überprüfungen und mühsamen Untersuchungen seien eine adäquate Antwort auf maschinengetriebene, ständige Wachsamkeit.
In diesem Wandel liegt auch ein tiefgreifenderer psychologischer Konflikt, der mit der Romantik des einsamen Experten zu tun hat. Krypto hat es schon immer geliebt, Verteidiger zu Genies zu stilisieren. Smart Contracts fördern die Idee des selbstprüfenden, einzelnen Geistes. Schwachstellen werden als Trophäen dargestellt, die von einer einzelnen Person entdeckt und dann für die Öffentlichkeit publik gemacht werden. Whitepapers werden von Teams geschrieben, aber ihr Erfolg hängt häufig von einem übergroßen Ego ab. Bei der Verteidigung ging es früher um den außergewöhnlichen Verstand eines Experten. Das schuf Helden und Schurken; es schuf Opfer und Verteidiger. Doch all das spielt keine Rolle bei einem Angriffsmodell, das auf verteilten, leicht zugänglichen Werkzeugen basiert. Und genau deshalb ist defensive KI für viele eine so beängstigende Vorstellung: weil sie dem Prozess einen Teil seines Mystizismus nimmt.
Experten werden immer wichtig sein. Was zählt, ist die Perspektive. Die besten menschlichen Verteidiger sind nicht diejenigen, die das meiste im Alleingang tun können, sondern diejenigen, die die besten Ressourcen zur Bewältigung der Aufgabe mobilisieren können. Weniger romantisch ausgedrückt: Ihre Aufgabe ist es nicht, Ermittler zu sein, sondern zu bestimmen, welche Untersuchungen sinnvoll zum Ziel beitragen können. Sie werden immer noch einen Teil der Arbeit selbst erledigen müssen – aber je maschinengetriebener ihre Abläufe sein können, desto mehr Zeit haben die menschlichen Verteidiger, um strategisch zu denken. Es ist eine Machtverschiebung von Individuen hin zu Systemen, und sie findet statt, ob die Verteidiger es wollen oder nicht.
LLM-Kriege sind keine Science-Fiction
Aus diesem Grund ist es überhaupt sinnvoll, von „LLM-Kriegen“ zu sprechen. Nicht auf der Ebene geopolitischer Theorien, sondern auf der taktischen. Wir erleben den Beginn des Zeitalters der automatisierten Überredung und des automatisierten Verdachts, der automatisierten Täuschung und Erkennung, des automatisierten Social Engineerings und der Mustererkennung. Es ist eine Konfrontation zwischen Angriffscode und Verteidigungscode, aber es ist auch etwas Intimeres. Es ist ein Wettrüsten, das sich in Support-Tickets und Kunden-E-Mails abspielt, im Kräftemessen jeder einzelnen Interaktion zwischen Benutzer und Entwickler.
Eine der einfachsten Möglichkeiten, sich den Kampf LLM gegen LLM vorzustellen, ist eine Support-Desk-Interaktion. Der Benutzer schreibt eine höfliche, gut formulierte Beschwerde darüber, dass er nicht auf Gelder zugreifen kann. Die Nachricht selbst ist Routine, aber die Formulierung und die Wallet-Adresse stimmen mit bekannten Mustern überein, die bei nordkoreanischen Phishing-Angriffen verwendet werden. Ein menschlicher Moderator hätte es schwerer, den Betrug zu erkennen, als eine KI, die darauf trainiert ist, verdächtige On-Chain-Aktivitäten zu melden und Kommunikationsmuster zu analysieren. Doch der interessanteste Teil ist die Dynamik, die hier am Werk ist: das Ausnutzen von Social Engineering.
Betrügereien funktionieren, weil Menschen freundlich sind. Wir möchten helfen, wann immer es möglich ist, selbst wenn wir uns dadurch selbst in Gefahr bringen. Angreifer wissen das und nutzen eine höfliche, beharrliche Sprache, um Opfer dazu zu bringen, Geld herauszugeben. Bestimmte defensive KIs können so programmiert werden, dass sie diese Dynamik erkennen, Manipulation identifizieren, sobald sie auftritt, und die Interaktion zur weiteren Überprüfung markieren. Das mag nicht spannend klingen, aber in der Welt der Krypto-Sicherheit ist es ein großer Erfolg. Es bedeutet, dass man nun über ein System verfügt, das gefälschte Kundenservice-E-Mails erkennen kann, die versuchen, Benutzergelder zu stehlen.
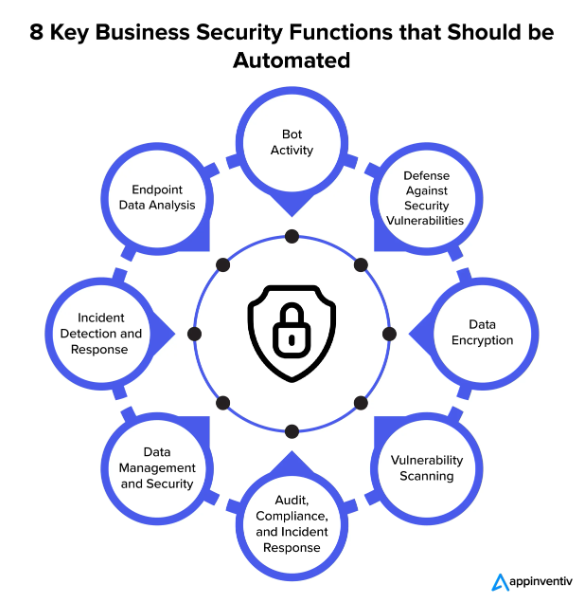
Dieselben Prinzipien gelten für andere gängige Krypto-Betrügereien, von Erpressungen mittels Deepfake-CEOs bis hin zu gefälschten „Sicherheits“-Audits. Das offensive LLM kann eine überzeugende Sprachnachricht des Gründers generieren, aber das defensive Gegenstück kann Unstimmigkeiten in der Audiodatei selbst aufspüren. Es kann die richtigen Fragen dazu stellen, warum die Anfrage über einen ungewöhnlichen Kanal eingeht oder warum das Sicherheitsverfahren vollständig umgangen wird. Menschen treffen in diesen Interaktionen immer noch Entscheidungen, aber die maschinelle Komponente kann eine entscheidende Rolle dabei spielen, den Bann des Angreifers zu brechen. Das ist heutzutage im Wesentlichen die Definition einer erfolgreichen Sicherheitsoperation.
Es mag nicht so glamourös sein wie ein einzelner heroischer Ermittler, der einen fünfstelligen Raubüberfall stoppt, aber in Beharrlichkeit und Volumen liegt Stärke. Das bringt uns zur letzten Grenze im Kampf zwischen LLMs, die mit schädlichen Eingaben zu tun hat. Krypto-Systeme und Smart Contracts haben eine lange und unrühmliche Geschichte von Kompromittierungen durch Eingaben: Vertragswiederbereitstellung, Wallet-Adressen, E-Mails, Telefonnummern, URLs, GitHub-Repositories, Support-Desk-Interaktionen und Transaktions-Memos. Angreifer lieben Eingabevektoren, weil sie oft das schwächste Glied in der Sicherheitskette darstellen und es reichlich Auswahl gibt. Defensive Werkzeuge, die Eingaben auf potenziell schädliche Inhalte überwachen und analysieren, mögen für die meisten nicht spannend sein, sind aber wohl die wichtigste Kategorie von allen.
Der interessanteste Teil dieses Wettrüstens ist, dass es auf Protokollebene stattfindet und die Kontrahenten häufig unsichtbar bleiben. Es ist nicht einfach zu erkennen, wann ein scheinbar harmloser Eingabevektor als Waffe eingesetzt wurde. Noch herausfordernder ist die Tatsache, dass sowohl Angreifer als auch Verteidiger häufig auf dieser niedrigen Ebene operieren. In vielerlei Hinsicht ist es ein Zermürbungskampf. Jedes Mal, wenn Angreifer ihre Fähigkeiten zur Durchführung einer Phishing-Kampagne verbessern, aktualisieren die Verteidiger ihre Werkzeuge zum Filtern von Spam. Jedes Mal, wenn Angreifer eine neue Signatur zum Entleeren von Wallets entwickeln, schreiben die Verteidiger neuen Erkennungscode. Beide Seiten befinden sich in einem ständigen Wettbewerb, bei dem keine von ihnen dauerhaften Erfolg erzielen kann. Menschen, die sich ein einfaches Narrativ wünschen, werden von dieser Einschätzung enttäuscht sein. Die Verteidiger, die KI einsetzen, um Eingabevektoren auf Hinweise von Angriffen zu scannen, führen keinen ideologischen Kampf gegen die Angreifer. Sie versuchen einfach, ihre Benutzer zu schützen, und das bedeutet häufig, alles Notwendige zu tun, um einen laufenden Betrug zu unterbinden.
Scannen, bevor die Masse eintrifft
Es ist vielleicht nicht die spannendste Art, darüber nachzudenken, aber die wichtigste Anwendung defensiver KI in Krypto ist wohl die alltäglichste: Sie hilft dabei, den Code im Auge zu behalten, bevor andere es tun.
Smart-Contract-Teams glaubten früher, dass ein Audit ein Endpunkt sei, eine letzte Phase im Entwicklungsprozess. Die Realität ist jedoch, dass jedes Audit eine Momentaufnahme zu einem bestimmten Zeitpunkt darstellt, die in der Sekunde, in der der Code bereitgestellt wird, sofort veraltet ist. Neue Schwachstellen werden entdeckt, wenn Protokolle komplexer werden oder neue Werkzeuge verfügbar werden. Angreifer kehren ständig zurück und suchen nach Schwachstellen in älteren Verträgen, an deren Überprüfung niemand gedacht hat. Der Markt erlebte in der ersten Hälfte des Jahres 2026 eine besonders produktive Phase von Angriffen, größtenteils weil viele der Exploit-Vektoren bereits in der einen oder anderen Form existiert hatten. Die Verlustberichte und Post-Mortems dieser Vorfälle dienen als ernüchternde Erinnerung: Die Vergangenheit ist in Krypto immer gegenwärtig.
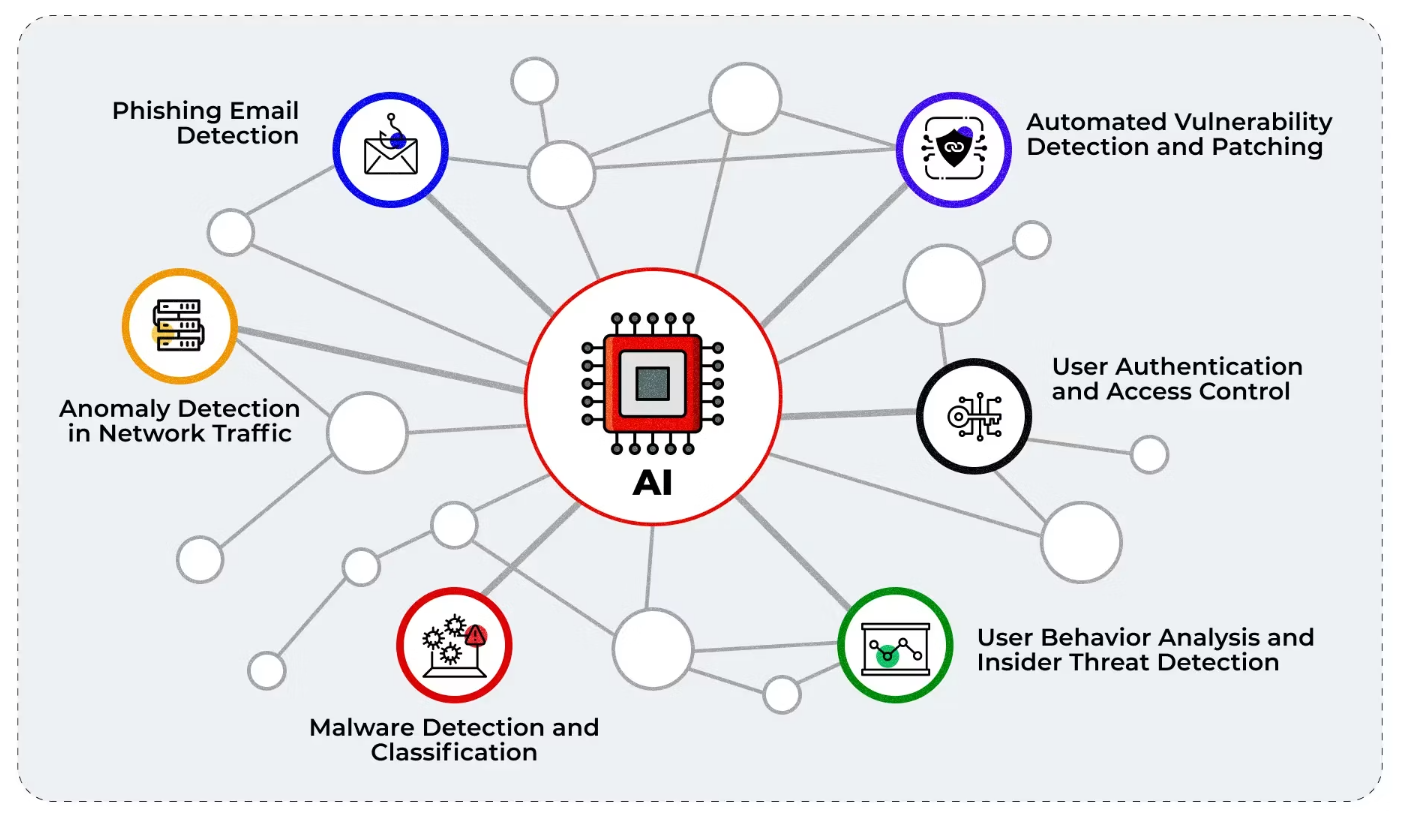
Defensive KIs können in diesem Bereich eine entscheidende Rolle spielen, indem sie Verteidigern helfen, sich auf das Wesentliche zu konzentrieren. Die Entwicklung von Smart Contracts erforderte früher regelmäßige, arbeitsintensive Sicherheitsüberprüfungen. Jetzt kann sich ein Projekt auf kontinuierliche, unermüdliche Wachsamkeit verlassen, um Schwachstellen im Code aufzuspüren, die vor der Bereitstellung kaum jemand gesehen hätte. Auditoren werden immer noch notwendig sein, aber sie müssen nicht alleine arbeiten oder das Gefühl haben, einen aussichtslosen Kampf gegen die Zeit zu führen. Ihre Worte werden nicht mehr so viel Gewicht haben, wenn die Agenten die dringendsten Bedenken bereits identifiziert haben. Ihre Arbeit wird fokussiert sein, ihre Zeit und ihr Aufwand werden priorisiert und ihre Erkenntnisse durch die maschinelle Unterstützung verstärkt. Das ist eine bedeutende Veränderung für alle Beteiligten, aber es ist ein entscheidender Schritt in die richtige Richtung.
Die Auswirkungen auf normale Benutzer sind sogar noch bedeutender, auch wenn sie nicht immer offensichtlich sind. Trader oder Yield Farmer werden sich selten mit den technischen Feinheiten eines Smart Contracts befassen, aber sie verdienen dennoch ein angemessenes Maß an Gewissheit, dass der Code auditiert wurde und dass das Audit tatsächlich zur Verbesserung der Sicherheit beigetragen hat. Hier können sich Projekte, die kontinuierliches defensives KI-Scanning einsetzen, abzuheben beginnen: Sie verstehen, dass die meisten Benutzer in Kategorien des Risikomanagements denken und dass ein proaktiver Sicherheitsansatz häufig der beste Weg ist, Vertrauen in der Community aufzubauen. Es ist wohl unfair, ein gesamtes DeFi-Projekt anhand eines einzigen Audits zu beurteilen, insbesondere wenn die Verteidiger wissen, dass dieses eine unzureichende Verteidigung gegen einen entschlossenen Angreifer darstellt. Aber die Alternative besteht darin, dass die Benutzer akzeptieren müssen, dass alle Smart-Contract-Interaktionen ein unvorhersehbares Maß an Risiko mit sich bringen.
Pentesting fügt sich auf ganz ähnliche Weise in diese breitere Diskussion ein. Traditionelle Red Teams agieren wie traditionelle Audits: Sie tauchen auf, verrichten ihre Arbeit und ziehen wieder ab, sobald der Einsatz beendet ist. Alles wird effizient und vorhersehbar gestaltet, damit die Verteidiger ihre volle Aufmerksamkeit der anstehenden Aufgabe widmen können. Doch wenn die Pentester KI-Unterstützung nutzen, können sie den Vertrag oder die Infrastruktur kontinuierlich und unangekündigt sondieren. Dazu gehören regelmäßige Tests von APIs auf Anzeichen von Schwachstellen, simulierte Phishing-Versuche gegen Mitarbeiter und Überprüfungen von Kundendienstpraktiken, um die Erfolgswahrscheinlichkeit eines Social-Engineering-Angriffs einzuschätzen. Menschliche Verteidiger werden immer noch viele Entscheidungen treffen müssen, aber sie werden bei ihren Bemühungen voraussichtlich von Werkzeugen unterstützt, die rund um die Uhr arbeiten können. Der unmittelbarste Vorteil ist die Verschiebung der Prioritäten: Anstatt begeistert zu sein, wenn ein Red-Team-Einsatz endet, sollten Benutzer wie Entwickler gleichermaßen Genugtuung aus dem Wissen ziehen, dass das Projekt sicherer ist, weil es den Test überstanden hat.
Man kann der Situation, in der defensive KI die Anwendungssicherheit von einer Ausnahme zu einer Erwartung macht, nur begrenzt Poesie abgewinnen. Genau deshalb passt es an dieser Stelle so gut, eine der unkompliziertesten Möglichkeiten zur Integration defensiver Werkzeuge in ein Smart-Contract-Projekt zu diskutieren: das kontinuierliche Scannen des Codes nach Schwachstellen.
Günstige Arbeitskraft, teures Vertrauen
Es ist erwähnenswert, dass viele der Gründe für die Einführung defensiver KI nur sehr wenig mit hehren Idealen oder dem edlen Streben nach kompromissloser Sicherheit zu tun haben. Einige der wichtigsten Argumente für maschinelle Unterstützung sind rein finanzieller Natur.
Cybersicherheit ist aus einem einfachen Grund eine teure Branche: weil knappe Fachkenntnisse die Preise in die Höhe treiben. Es ist kein natürlicher Markt, auf dem ein wettbewerbsfähiges Gleichgewicht zwischen Angebot und Nachfrage nahezu jede Transaktion prägt. Stattdessen ist es ein Bereich, in dem der Gewinner alles bekommt, in dem jeder Experte seinen Wert kennt und die Verteidiger bereit sind, exorbitante Honorare zu zahlen, um ihre Paranoia zu befriedigen. Gründer, Vorstände und Protokoll-Treasuries sind mit den wirtschaftlichen Gegebenheiten der Situation oft unzufrieden, was die Aussicht auf billigere Alternativen verständlicherweise attraktiv macht. Hier sind maschinengestützte Lösungen für Krypto-Projekte häufig am ansprechendsten, zumindest aus finanzieller Sicht. Ein KI-Assistent, der Tickets triagieren, Warnmeldungen zusammenfassen, Notizen für Incident-Response-Playbooks erstellen, Phishing-Versuche überprüfen, Verträge vorab scannen und das Repository im Allgemeinen im Auge behalten kann, wird vom CFO des Unternehmens sehr wohl als unschätzbares Werkzeug angesehen werden können.
Diese Ansicht ist natürlich nicht völlig falsch. Es ist leicht, den gesamten Punkt zugunsten eines zynischeren abzutun: dass es den Verteidigern nur um Kostensenkung geht. Das tun sie natürlich, aber nicht ausschließlich. Wie bei vielen anderen Aspekten dieser Branche ist es notwendig, in Wahrscheinlichkeiten zu denken und die Perspektive des Risikomanagements einzunehmen. Der beste Zeitpunkt für ein Unternehmen, defensive KI einzuführen, liegt lange bevor der CFO sie als Notwendigkeit ansieht. Es ist ein Werkzeug, das es weniger erfahrenen Mitarbeitern ermöglicht, sinnvoll zu den Sicherheitsbemühungen beizutragen, was jedem zugutekommt, der Wert auf langfristige Stabilität legt. Es ist ein Weg, um sicherzustellen, dass das Unternehmen mit der Konkurrenz Schritt halten kann, ohne dabei das Budget zu sprengen. Es ist eine Investition in die Zukunft, die sich in Form von mehr Vertrauen auf breiter Front auszahlt.
Die Kostenpsychologie wird sich nicht ändern, selbst wenn die Werkzeuge wesentlich ausgefeilter werden. Die billigere Alternative hat immer einen Vorteil gegenüber der teuren, und das wird auch in der Welt der automatisierten Sicherheit weiterhin so bleiben. Kleine DeFi-Teams werden immer die Möglichkeit brauchen, ihre Infrastruktur mit kleinem Budget zu schützen, und die zuvor erwähnten kontinuierlichen Scan-Werkzeuge sind in solchen Situationen häufig ihre beste Option. Sie ermöglichen es allen Beteiligten, nach Treu und Glauben zu handeln: Die Entwickler können ihren Benutzern ein angemessenes Maß an Sicherheit bieten, und die Trader können die Grenzen des Systems akzeptieren, ohne unrealistische Leistungsanforderungen zu stellen. Die Gesamtkosten dafür, Smart-Contract-Audits für normale Benutzer relevant zu machen, sind viel geringer als ohne automatisiertes Scannen, was die Branche letztlich sicherer macht.
Der Schild des normalen Benutzers ist persönlich und geliehen
Defensive KI-Werkzeuge sind nicht nur für Protokollentwickler nützlich; sie können auch normalen Benutzern helfen, sich vor Angreifern zu schützen. In vielerlei Hinsicht ist dies einfach eine Erweiterung des vorherigen Punktes, da Endbenutzer diejenigen sind, die am meisten jemanden brauchen, der ihnen den Rücken freihält.
Produkte wie Wallet-Scanner und Browser-Erweiterungen, die Drainer entlarven, tun dies bereits, aber es lohnt sich, das Thema detaillierter zu diskutieren und sich auf die wichtigsten Aspekte der Interaktion zu konzentrieren. Benutzer sind häufig dann am verwundbarsten, wenn sie direkt mit einem Vertrag interagieren, und es kann beruhigend sein zu wissen, dass es ein Werkzeug gibt, das jede Transaktion vor dem Absenden noch einmal überprüft. Es ist auch tröstlich zu wissen, dass andere Maßnahmen vorhanden sind, um das Risiko eines Exploits zu verringern, darunter Transaktionssimulatoren, Phishing-Erkennung und Werkzeuge, die vor gefälschten Kundensupport-E-Mails schützen.
Das mentale Modell, das diese Werkzeuge am effektivsten macht, ist einfach: Krypto hat normale Menschen bereits dazu aufgefordert, ihre eigene Bank zu sein, und hat sie für ihre Bereitschaft belohnt, Verantwortung zu übernehmen. Die Verteidiger haben darauf reagiert, indem sie versucht haben, den Benutzern die Werkzeuge an die Hand zu geben, die sie benötigen, um effektive, vertrauenswürdige Banken zu sein. Das ist die nützlichste Art, über Produkte wie Wallet-Scanner und Browser-Erweiterungen nachzudenken, die bösartige Aktivitäten in Echtzeit erkennen. Sie sind die skeptischen Freunde, die normale Benutzer brauchen, nach denen sie aber häufig nicht fragen – diejenigen, die immer nach Betrügereien Ausschau halten und bereit sind, sie zu stoppen.
Die beste Sicherheitssoftware wird von den Menschen, die sie eigentlich schützen soll, häufig gehasst werden, da sie immer das Gefühl haben werden, überwacht, belästigt, vor Gefahren gewarnt zu werden, an die sie nicht glauben, oder generell bei jedem Schritt behindert zu werden. Angreifer wissen das und nutzen diesen Vorteil häufig aus, um den anfänglichen Widerstand zu überwinden. Die besten defensiven Produkte werden daher diejenigen sein, denen es gelingt, Benutzer zu schützen, ohne deren Gefühle zu verletzen, und das ist eine weitaus schwierigere Aufgabe, als es auf den ersten Blick scheint. Vertrauen muss man sich verdienen, und es wird Werkzeugen, die wie nörgelnde Eltern oder grausame Herrscher agieren, nicht geschenkt. Erkennung ist eine intellektuelle Übung, während Vertrauen eine emotionale ist. Beide sind unerlässlich, müssen aber auf unterschiedliche Weise erlangt werden.
Würde man die gesamte Diskussion auf einige wenige Kernpunkte reduzieren, könnte man alles Bisherige durch eine Liste der Möglichkeiten ersetzen, wie defensive KI normalen Krypto-Benutzern hilft:
- Sie erlaubt es ihnen, sich nicht mehr auf das eigene Urteilsvermögen zu verlassen, zugunsten von etwas Zuverlässigerem.
- Sie hilft ihnen, bei Interaktionen skeptischer zu werden, die darauf ausgelegt sind, ihr Vertrauen zu gewinnen.
- Sie verhindert, dass punktuelle Audits zur einzigen Grundlage für das Sicherheitsniveau eines Projekts werden.
- Sie ermöglicht günstigere, aber ebenso kompetente Alternativen zu herkömmlichen menschlichen Verteidigern.
- Sie bewahrt normale Benutzer davor, sich ausschließlich auf ihr eigenes Risikoverständnis zu verlassen.
Nichts davon eliminiert das Risiko vollständig, aber es verringert die Wahrscheinlichkeit eines katastrophalen Ausfalls. Krypto wird immer mit Smart Contracts verbunden sein, und diese Verträge werden in gewissem Umfang immer anfällig für Angriffe sein. Benutzer werden immer dafür verantwortlich sein, sicherzustellen, dass sie mit vertrauenswürdigem Code interagieren, und sie werden diese Aufgabe häufig nur unzureichend bewältigen. Defensive KI ist kein magischer Schutzschild, aber sie sorgt dafür, dass die Schwachstellen viel weniger offensichtlich sind. Und in der Welt der Krypto-Sicherheit reicht das häufig aus, um den Unterschied zwischen Überleben und Ruin auszumachen.
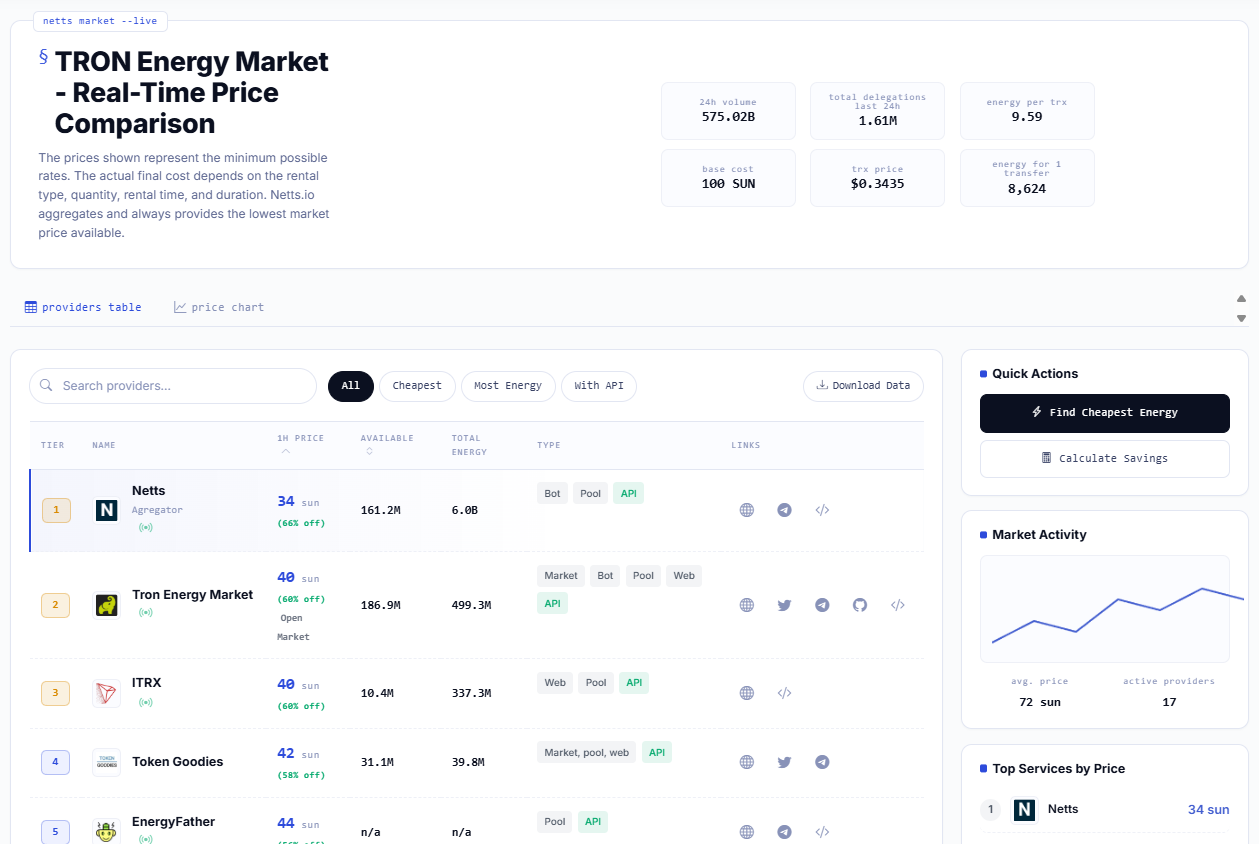
Und wenn die Konversation Malware, Agenten und Sicherheitstheater schließlich hinter sich lässt und zum gewöhnlichen On-Chain-Alltag zurückkehrt, zählen wieder die praktischen Werkzeuge: das Vergleichen von Raten auf dem TRON Energy-Markt, das Finden der günstigsten TRON Energy vor einem Transfer und das Wissen, wo man TRON Energy kaufen kann, ohne unnötig TRX zu verbrennen. Der TRON Energy-Markt von Netts.io macht diesen Vergleich unkompliziert und nützlich, indem er Live-Preise, Volumina und Optionen von Anbietern aggregiert, sodass Nutzer Energy und Bandwidth mieten können, anstatt für jeden USDT-Transfer zu viel zu bezahlen.