Захисне застосування ШІ в крипті: розумний щит проти шкідливого ПЗ
Захисний ШІ в крипті бореться з фішингом, сканує контракти та не поступається у швидкості зловмисникам — рівна сила як спосіб виживання, а не чеснота.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Якщо колонка минулого тижня була присвячена мечу, то ця — щиту. І не просто щиту, а такому, що викуваний із того ж матеріалу, що й меч. Ті самі мовні моделі, що дають змогу зловмиснику написати фішинговий лист, здатні помітити нестиковки в його тексті. Ті самі агенти, які сканують контракт на вразливості, можуть знайти їх першими. Ті самі механізми розпізнавання патернів, що сприяють деанонімізації гаманців, спроможні виявити адреси з підозрілими виведеннями коштів.
У цьому й полягає незручна правда про захисний ШІ в крипті: це не якась морально чиста сила. Це та сама сила, що й спрямована проти сторони захисту. Людям подобається вірити, що самі по собі інструменти не мають упереджень, що саме люди завжди ухвалюють рішення й обирають сторону. Це помилка. Рішення ухвалюють бюджети та толерантність до ризику, і цілком очевидно, що компанії, які переживуть наступне десятиліття безпеки в крипті, будуть тими, хто передусім визнає цю реальність.
Ця асиметрія має суто людське пояснення, що проливає світло на дискомфорт захисників перед об'єктивно корисними інструментами. Зловмисність — це цікаво, а захист — це паперова тяганина. Суспільний наратив полюбляє лиходіїв і героїв. Але люди, які втратили кошти через спустошення за допомогою флеш-позик, розуміють, що справжня битва за криптобезпеку точиться не між добром і злом. Вона йде між стороною, готовою інвестувати в невпинну, безжальну пильність, і тими, хто до цього не готовий.
Чому рівна сила стала ціною виживання
Раніше крипта складалася переважно з ритуалів. Ви замовляли аудит, публікували PDF на загальний огляд, ставили бейдж на сайті, урочисто оголошували, що смарт-контракт перевірено людьми, і переходили до наступного пріоритету. Аудит і досі проводиться, проте справжні реалісти знають: атаки колись були дорогими та рідкісними, вимагали унікального поєднання навичок, часу й наполегливості для реалізації. Нападнику мало бути справді не байдуже. Це давало захисникам відчуття завершеності — мовляв, свою роботу вони виконали.
ШІ розвіяв це відчуття завершеності, викривши його як ілюзію, породжену розпачем.
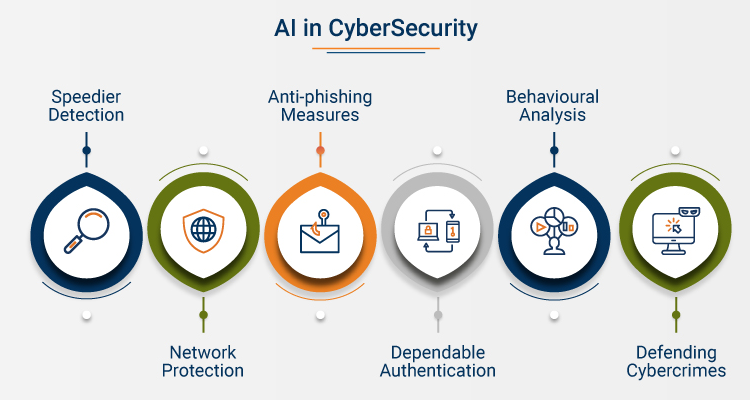
Зробивши шкідливий код дешевим і масовим, захисники, які продовжують мислити категоріями ексклюзивності та людської винятковості, опиняються у становищі середньовічного міста з одним вартовим, оточеного лісом, повним вовків, які ніколи не сплять. Тактична та психологічна перевага на боці вовків. Аудитор-людина — це вартовий, який може втомитися. Агент невтомний. Фахівець red team призначає заходи за розкладом; агент може атакувати будь-якої миті. Ось чому «рівна сила» сприймається як щось настільки невтішне. У ній немає вродженої чесноти чи моральної вищості. Вона лише констатує: захисники-люди вже програють, якщо вважають, що їхні ручні перевірки та кропіткі розслідування є адекватною відповіддю на постійну машинну пильність.
У цьому зрушенні закладено й глибший психологічний конфлікт, пов'язаний із романтизацією експерта-одинака. Крипта завжди полюбляла підносити захисників до рангу геніїв. Смарт-контракти популяризують ідею самодостатнього, унікального розуму, здатного до аудиту. Вразливості подаються як виявлені прапорці однією людиною, що потім публікуються на загал. White paper пишуться командами, але їхній успіх нерідко тримається на чиємусь непомірному его. Захист раніше був прерогативою виняткового експертного розуму. Це створювало героїв і лиходіїв, жертв і захисників. Але все це не має значення для моделі атаки, яка спирається на розподілені, легкодоступні інструменти. Саме тому захисний ШІ лякає багатьох: він позбавляє цей процес ореолу містики.
Експерти будуть важливі завжди. Справжнє значення має перспектива. Найкращі захисники серед людей — це не ті, хто може зробити максимум самостійно, а ті, хто здатен залучити найкращі ресурси для виконання завдання. Менш романтично кажучи, їхнє завдання полягає не в тому, щоб бути слідчими, а в тому, щоб визначати, які розслідування можуть суттєво посприяти досягненню мети. Їм усе одно доведеться виконувати частину роботи, але що більше їхні процеси спиратимуться на машини, то більше часу захисники матимуть для стратегічного мислення. Це перерозподіл сили від індивідів до систем, і він відбувається незалежно від того, подобається це захисникам чи ні.
Війни LLM — це не наукова фантастика
Ось чому вживати термін «війни LLM» цілком виправдано. Не на рівні геополітичної теорії, а на суто тактичному рівні. Ми є свідками світанку епохи автоматизованого переконання й автоматизованої підозри, автоматизованого обману та виявлення, автоматизованої соціальної інженерії та розпізнавання патернів. Це протистояння між кодом атаки та кодом захисту, але водночас це щось набагато тісніше. Це гонка озброєнь, яка точиться у тікетах підтримки та листах користувачів, у динаміці кожної окремої взаємодії між користувачем і розробником.
Один із найпростіших способів уявити протистояння LLM проти LLM — це взаємодія зі службою підтримки. Користувач звертається із ввічливою, грамотно складеною скаргою на неможливість отримати доступ до коштів. Саме повідомлення здається рутинним, проте формулювання та адреса гаманця збігаються з відомими патернами, які використовують північнокорейські фішингові угруповання. Модератору-людині було б набагато важче помітити шахрайство, ніж ШІ, навченому фіксувати підозрілу ончейн-активність та аналізувати патерни спілкування. Але найцікавіше — це сам механізм: експлуатація соціальної інженерії.
Шахрайські схеми працюють тому, що люди доброзичливі. Ми прагнемо допомогти за першої можливості, навіть якщо це ставить нас під загрозу. Зловмисники знають це й використовують ввічливу, наполегливу мову, щоб маніпулювати жертвами та змушувати їх віддавати гроші. Деякі захисні ШІ можна запрограмувати на виявлення такої динаміки, розпізнавання маніпуляцій і надсилання таких взаємодій на додаткову перевірку. Це може звучати не надто захопливо, але для світу криптобезпеки це колосальне досягнення. Це означає, що тепер у вас є система, спроможна виявляти фальшиві листи від служби підтримки, спрямовані на викрадення коштів користувачів.
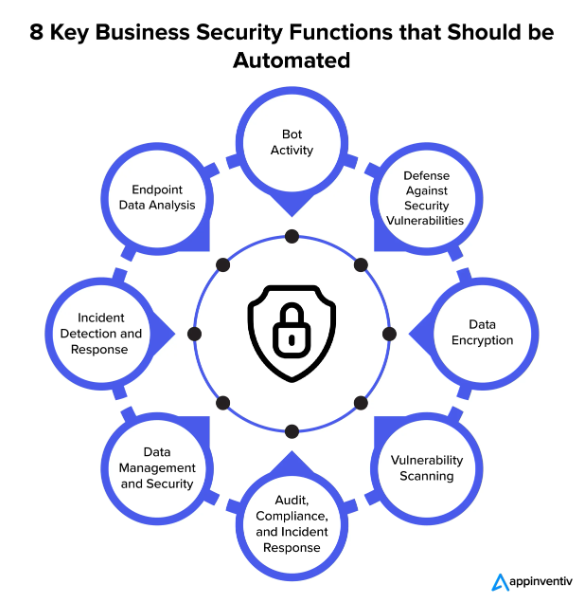
Ті самі принципи стосуються й інших поширених криптошахрайств: від здирництва за допомогою діпфейків CEO до фейкових «аудитів безпеки». Атакувальна LLM здатна згенерувати переконливе голосове повідомлення від засновника, але захисна система може виявити аномалії в самому аудіофайлі. Вона може поставити слушні запитання про те, чому запит надходить незвичним каналом або чому процедури безпеки повністю ігноруються. Люди й далі ухвалюють рішення в цих ситуаціях, але машинний компонент здатний відіграти вирішальну роль у руйнуванні чарів нападника. За теперішніх умов це, по суті, і є визначенням успішної операції безпеки.
Можливо, це виглядає не так ефектно, як героїчний слідчий-одинак, що запобігає п'ятизначній крадіжці, проте справжня сила полягає в наполегливості та масштабах. Це підводить нас до фінального рубежу в битві LLM, пов'язаного зі шкідливими вхідними даними. Криптосистеми та смарт-контракти мають довгу й сумну історію зломів через точки входу: повторне розгортання контрактів, адреси гаманців, електронні листи, номери телефонів, URL-адреси, репозиторії GitHub, звернення до служби підтримки та коментарі до транзакцій. Нападники обожнюють вектори вхідних даних, оскільки вони часто виявляються найслабшою ланкою в ланцюзі безпеки, і варіантів для вибору безліч. Інструменти захисту, які відстежують та аналізують вхідні дані на наявність потенційного шкідливого вмісту, можуть не викликати захоплення у більшості, проте вони, мабуть, є найважливішою категорією з усіх.
Найцікавіший аспект цієї гонки озброєнь полягає в тому, що вона відбувається на рівні протоколу, а самі бійці часто залишаються невидимими. Нелегко помітити, коли на перший погляд безпечний вектор вхідних даних перетворюється на зброю. Ситуацію ускладнює й те, що як нападники, так і захисники постійно діють на цьому низькому рівні. Багато в чому це війна виснаження. Щоразу, коли нападники вдосконалюють свої методи запуску фішингових кампаній, захисники оновлюють фільтри спаму. Щоразу, коли зловмисники розробляють нову сигнатуру для дрейна гаманців, захисники пишуть новий код для її виявлення. Обидві сторони перебувають у стані безперервної боротьби, і жодна не може досягти остаточної перемоги. Ті, хто шукає простих історій, будуть розчаровані таким висновком. Захисники, які застосовують ШІ для сканування векторів вхідних даних на предмет атак, не ведуть ідеологічну війну з нападниками. Вони просто намагаються захистити своїх користувачів, а це нерідко означає робити все необхідне, щоб перервати спробу злому тут і зараз.
Сканування до приходу натовпу
Можливо, це звучить не дуже захопливо, але найважливіше застосування захисного ШІ в крипті є, мабуть, найбільш буденним: він допомагає наглядати за кодом раніше, ніж це почнуть робити інші.
Команди розробників смарт-контрактів раніше вважали, що аудит є фінальною точкою — останнім етапом процесу розробки. Проте реальність така, що будь-який аудит є лише моментальним знімком у певний момент часу, який застаріває одразу після розгортання коду. Зі зростанням складності протоколів або появою нових інструментів відкриваються нові вразливості. Нападники постійно повертаються до старих контрактів у пошуках слабких місць, які ніхто не здогадався перевірити. Ринок став свідком надзвичайно плідного періоду атак у першій половині 2026 року здебільшого тому, що багато векторів експлойтів уже існували в тій чи іншій формі. Звіти про збитки та постмортеми цих інцидентів слугують тверезим нагадуванням: у крипті минуле завжди поруч.
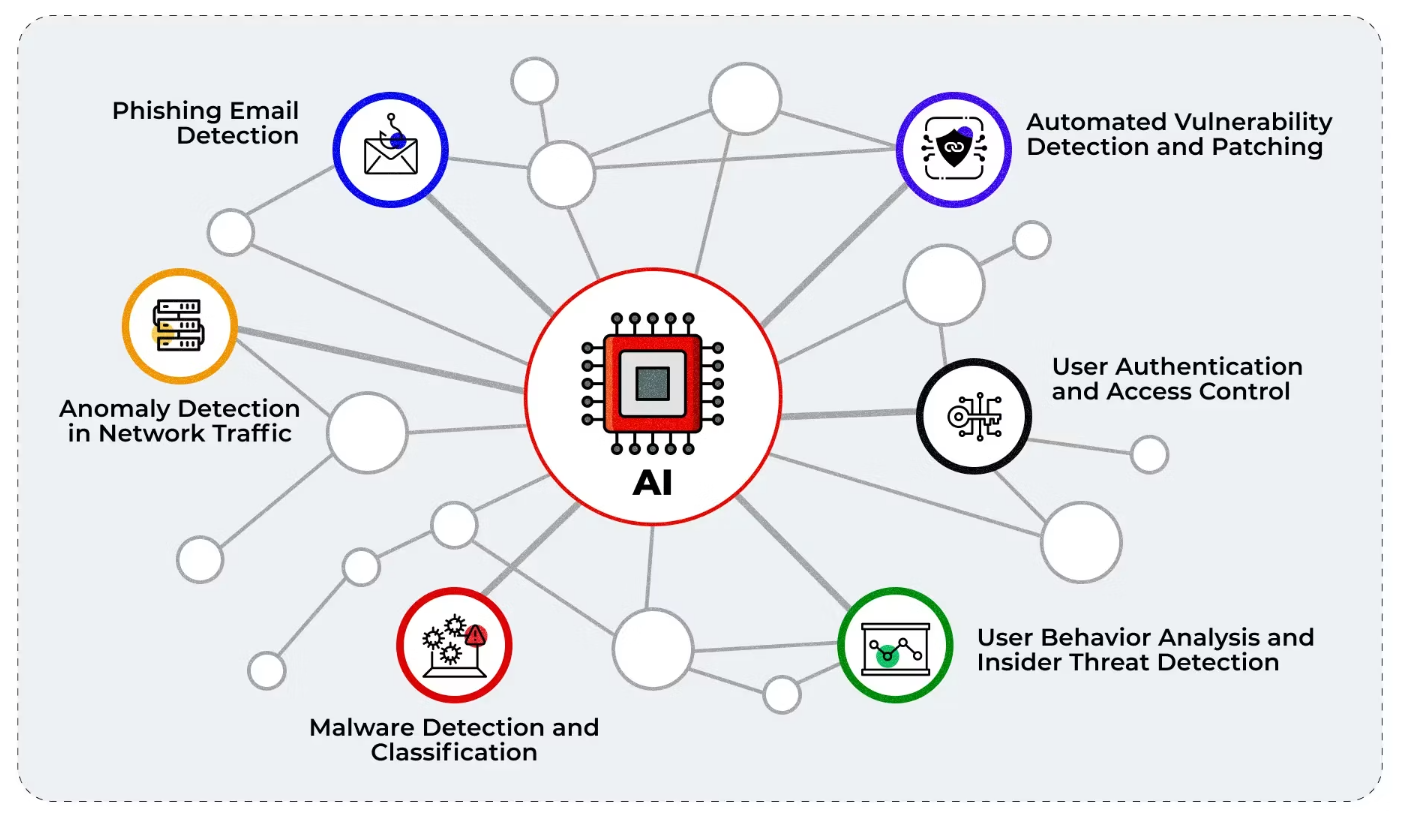
Захисні ШІ можуть відігравати вирішальну роль у цій сфері, допомагаючи захисникам зосередитися на поточних завданнях. Розробка смарт-контрактів раніше вимагала періодичних і трудомістких аудитів безпеки. Тепер проєкт може спиратися на безперервну, невпинну пильність, яка дозволяє виявляти недоліки в коді, на які мало хто звернув би увагу до релізу. Аудитори й далі будуть потрібні, але їм більше не доведеться працювати наодинці чи відчувати, що вони ведуть завідомо програну боротьбу з часом. Їхні слова матимуть іншу вагу, коли агенти вже виділять найбільш критичні проблеми. Їхня робота буде більш цілеспрямованою, час і зусилля оптимізованими, а висновки — підсиленими машинною допомогою. Це суттєве зрушення для всіх залучених сторін, але це фундаментальний крок у правильному напрямку.
Наслідки для звичайних користувачів ще більш значущі, навіть якщо це не завжди помітно на перший погляд. Трейдери чи фармери ліквідності рідко заглиблюються в технічні тонкощі смарт-контракту, але вони все ж мають право на обґрунтовану впевненість у тому, що код перевірено, і що цей аудит реально покращив рівень безпеки. Саме тут проєкти, які застосовують безперервне сканування захисним ШІ, починають вигідно вирізнятися: вони розуміють, що більшість користувачів міркує категоріями управління ризиками, і проактивний підхід до безпеки часто є найкращим способом побудувати довіру спільноти. Мабуть, несправедливо оцінювати весь DeFi-проєкт за одним-єдиним аудитом, особливо якщо захисники самі знають, що цього недостатньо проти рішуче налаштованого зловмисника. Але альтернатива для користувачів — просто змиритися з тим, що будь-яка взаємодія зі смарт-контрактами несе непередбачуваний рівень ризику.
Пентести вписуються в цю ширшу картину аналогічним чином. Традиційні red teams працюють так само, як і класичні аудити: з'являються, виконують свою роботу й ідуть після завершення контракту. Усе робиться структуровано й передбачувано, щоб захисники могли повністю приділити увагу поточному завданню. Але коли пентестери використовують підтримку ШІ, вони можуть проводити безперервне, неоголошене зондування контракту або інфраструктури. Це включає регулярне тестування API на наявність слабких місць, симуляцію фішингових атак на співробітників та аналіз практик підтримки клієнтів для оцінки ймовірності успіху соціальної інженерії. Людям-захисникам усе одно доведеться ухвалювати безліч рішень, але їм допомагатимуть інструменти, які здатні працювати цілодобово. Найбільш очевидна перевага полягає у зміні пріоритетів: замість того, щоб радіти завершенню пентесту, як користувачам, так і розробникам варто відчувати задоволення від усвідомлення, що проєкт став безпечнішим, успішно витримавши випробування.
Важко підібрати піднесені слова для опису ситуації, коли захисний ШІ перетворює безпеку застосунків із винятку на норму. Саме тому на цьому етапі так доречно обговорити один із найпростіших способів впровадження захисних інструментів у проєкт смарт-контракту: безперервне сканування коду на наявність слабких місць.
Дешева робоча сила, дорога довіра
Варто зазначити, що багато причин переходу на захисний ШІ мають мало спільного з високими ідеалами чи шляхетним прагненням до безкомпромісної безпеки. Деякі з найважливіших аргументів на користь машинної підтримки є суто фінансовими.
Кібербезпека є дорогою галуззю з простої причини: дефіцит експертизи змушує ціни зростати. Це не природний ринок, де конкурентний баланс між попитом і пропозицією формує кожну транзакцію. Натомість це простір, де переможець забирає все, кожен експерт знає собі ціну, а сторона захисту готова платити непомірні гроші заради власного спокою. Засновники, ради директорів і скарбниці протоколів нерідко незадоволені такою економікою, тому перспектива дешевших альтернатив виглядає цілком закономірно привабливою. Саме тут рішення з підтримкою машин часто є найбільш вигідними для криптопроєктів, принаймні з фінансового погляду. ШІ-помічник, який сортує тікети, підсумовує сповіщення, генерує замітки для регламентів реагування на інциденти, перевіряє спроби фішингу, проводить попереднє сканування контрактів і стежить за репозиторієм загалом, цілком справедливо вважатиметься фінансовим директором компанії безцінним активом.
Така точка зору, безперечно, не позбавлена сенсу. Легко відкинути цей аргумент на користь більш цинічного: захисників хвилює лише зниження витрат. Так, це правда, але не тільки це. Як і з багатьма іншими аспектами в цій галузі, варто мислити ймовірностями та зважати на точку зору управління ризиками. Найкращий момент для компанії впровадити захисний ШІ настає задовго до того, як фінансовий директор побачить у цьому нагальну потребу. Це інструмент, який дозволяє менш досвідченим співробітникам робити вагомий внесок у забезпечення безпеки, що вигідно всім, хто цінує довгострокову стабільність. Це спосіб гарантувати, що компанія не відставатиме від конкурентів без спустошення рахунків. Це інвестиція в майбутнє, яка окупається зростанням довіри на всіх рівнях.
Психологія витрат не зміниться, навіть коли інструменти стануть набагато досконалішими. Дешевша альтернатива завжди має перевагу над дорогою, і ця тенденція збережеться у сфері автоматизованої безпеки. Невеликим DeFi-командам завжди буде потрібна можливість захистити свою інфраструктуру за обмеженого бюджету, й інструменти постійного сканування, про які йшлося вище, часто стають їхнім найкращим вибором у таких умовах. Вони дають усім сторонам змогу діяти добросовісно: розробники можуть надати користувачам адекватний рівень надійності, а трейдери можуть зважати на обмеження системи, не висуваючи нереалістичних вимог. Загальні витрати на те, щоб зробити аудити смарт-контрактів практично цінними для звичайних користувачів, стають значно нижчими, ніж без автоматизованого сканування, що зрештою робить індустрію безпечнішою.
Щит звичайного користувача — особистий і запозичений
Інструменти захисного ШІ корисні не лише розробникам протоколів; вони також можуть допомогти звичайним користувачам захиститися від зловмисників. Багато в чому це просто логічне продовження попередньої тези, адже саме кінцеві користувачі найбільше потребують того, хто прикриє їм спину.
Такі продукти, як сканери гаманців і браузерні розширення, що викривають дрейнари, уже виконують це завдання, проте цю тему варто розглянути детальніше, зосередившись на ключових аспектах взаємодії. Користувачі часто виявляються найбільш вразливими під час безпосередньої взаємодії з контрактом, і тому заспокоює факт наявності інструмента, який двічі перевірить транзакцію перед її відправленням. Також додає впевненості наявність інших заходів для зниження ризику злому, зокрема симуляторів транзакцій, систем виявлення фішингу та інструментів захисту від підроблених листів служби підтримки.
Ментальна модель, що робить ці інструменти найбільш ефективними, є простою: крипта вже запропонувала звичайним людям стати банками і винагородила їх за готовність узяти на себе цю відповідальність. Сторона захисту відповіла тим, що спробувала надати користувачам інструменти, необхідні для того, щоб бути ефективними та надійними банками. Це найкорисніший погляд на сканери гаманців і браузерні розширення, які виявляють шкідливу активність у реальному часі. Вони є тими скептично налаштованими друзями, яких пересічні користувачі потребують, але нерідко забувають покликати, — друзями, які пильно шукають шахрайські схеми й готові вчасно їх зупинити.
Найкраще захисне програмне забезпечення часто викликає роздратування у людей, яких воно покликане захищати, оскільки їм здається, ніби за ними стежать, турбують, попереджають про неіснуючі для них небезпеки або взагалі створюють перешкоди на кожному кроці. Зловмисники знають про це й часто використовують це на свою користь, щоб обійти первинний опір. Тому найкращими захисними продуктами будуть ті, яким вдається захищати користувачів, не дратуючи їх зайвий раз, а це завдання виявляється набагато складнішим, ніж здається на перший погляд. Довіру потрібно заслужити, і вона не з'являється до інструментів, що поводяться як настирливі батьки або суворі наглядачі. Детекція — це інтелектуальний процес, тоді як довіра — емоційний. Обидва важливі, проте досягаються різними шляхами.
Якщо звести всю цю дискусію до кількох простих тез, то все сказане вище можна замінити переліком того, як саме захисний ШІ допомагає звичайним користувачам у крипті:
- Дозволяє перестати покладатися виключно на власне судження на користь чогось більш надійного.
- Допомагає ставитися з більшим скепсисом до взаємодій, спрямованих на завоювання їхньої довіри.
- Запобігає ситуаціям, коли разові аудити стають єдиною основою безпеки проєкту.
- Відкриває доступ до дешевших, але не менш компетентних альтернатив традиційним фахівцям-людям.
- Захищає звичайних користувачів від необхідності покладатися виключно на власне розуміння ризиків.
Звісно, жоден із цих пунктів не усуває ризик повністю, але вони знижують імовірність катастрофічного результату. Крипта завжди спиратиметься на смарт-контракти, і ці контракти завжди будуть певною мірою вразливими до атак. Користувачі завжди нестимуть відповідальність за те, щоб взаємодіяти лише з надійним кодом, і нерідко вони погано справлятимуться з цим завданням. Захисний ШІ — це не магічний щит, проте він робить слабкі місця менш очевидними. А у світі криптобезпеки цього часто буває достатньо, щоб провести межу між виживанням і крахом.
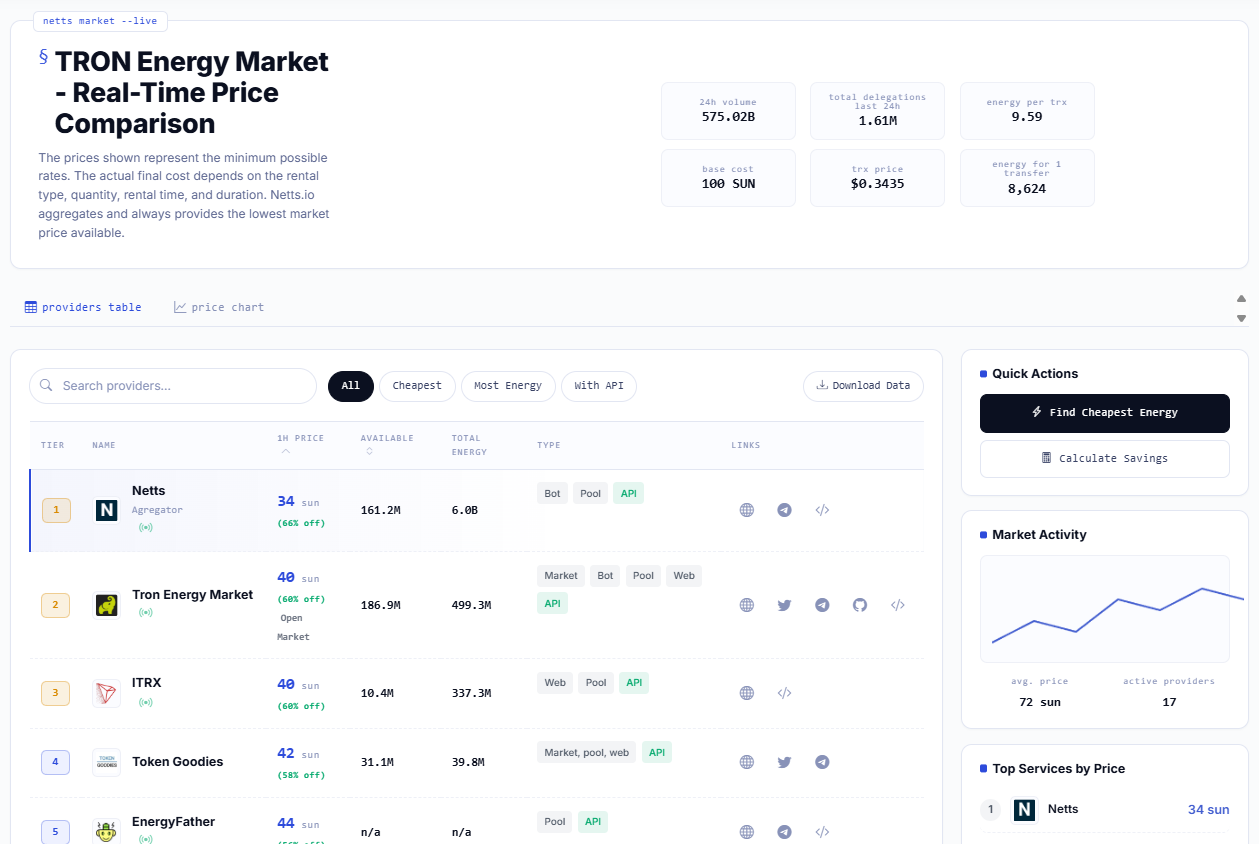
І коли розмова нарешті переходить від шкідливого ПЗ, агентів і «театру безпеки» назад до звичайного ончейн-життя, практичні інструменти знову набувають першочергового значення: порівняння тарифів на ринку TRON Energy, пошук найдешевшої TRON Energy перед відправленням транзакції та розуміння того, де купити TRON Energy без зайвого спалювання TRX. TRON Energy Market від Netts.io робить таке порівняння прямим і зручним, агрегуючи актуальні ціни постачальників, обсяги та доступні опції, завдяки чому користувачі можуть орендувати Energy та Bandwidth замість того, щоб переплачувати за кожен переказ USDT.