Uso defensivo de la IA en cripto: un escudo inteligente contra el malware
La IA defensiva en cripto combate el phishing, escanea contratos e iguala la velocidad del atacante: una fuerza equivalente para la supervivencia, no una virtud.
También disponible en: EnglishРусский中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Contenido
Si bien la columna de la semana pasada trataba sobre el cuchillo, esta trata sobre el escudo. Y no sobre un escudo cualquiera, sino uno forjado con el mismo material que el cuchillo. Los mismos modelos de lenguaje que permiten a un atacante redactar un correo electrónico de phishing pueden detectar inconsistencias en el texto de dicho correo. Los mismos agentes que analizan un contrato en busca de debilidades pueden encontrarlas antes. Los mismos instintos de reconocimiento de patrones que contribuyen a desanonimizar billeteras pueden identificar billeteras con retiros sospechosos.
Esta es la incómoda verdad sobre la IA defensiva en cripto: no es una fuerza moralmente pura. Es la misma fuerza que la que apunta contra el defensor. A la gente le gusta creer que las herramientas en sí mismas no tienen sesgos, que siempre son los humanos quienes emiten juicios y toman partido. Eso es un error. Los presupuestos y la tolerancia al riesgo son los que emiten juicios, y no se equivocan al creer que las empresas que sobrevivirán a la próxima década de la seguridad cripto serán aquellas que reconozcan esta realidad en primer lugar.
Existe una razón humana para esta asimetría, una que explica la incomodidad de los defensores ante herramientas que son objetivamente útiles. La malicia es interesante; la defensa es trabajo burocrático. A la narrativa pública le gustan los villanos y los héroes. Pero las personas que pierden dinero en un drenaje por préstamos relámpago (flash loans) entienden que la verdadera batalla en la seguridad cripto no es entre el bien y el mal. Es entre la entidad dispuesta a invertir en una vigilancia implacable y despiadada, y aquellas que no lo están.
Por qué la fuerza equivalente se convirtió en el precio de la supervivencia
Cripto solía basarse en rituales. Realizabas una auditoría, publicabas el PDF para que todos lo vieran, ponías una insignia en tu sitio web, anunciabas el feliz acontecimiento de que tu contrato inteligente había sido revisado por humanos y pasabas a la siguiente prioridad. Seguías haciendo auditorías, pero los verdaderos creyentes saben que los ataques solían ser caros y poco frecuentes, y requerían una combinación única de habilidad, tiempo y determinación para llevarse a cabo. El atacante tenía que esforzarse de verdad. Eso daba a los defensores una sensación de cierre, de haber cumplido con su parte.
La IA tomó esa sensación de cierre y la expuso como un sentimiento fabricado por la desesperación.
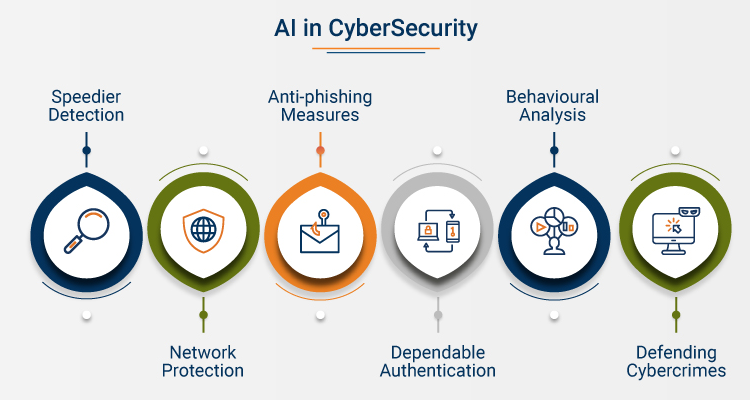
Al abaratar y multiplicar el código de ataque, los defensores que continúan pensando en términos de exclusividad y excepcionalismo humano se encuentran en la posición de una ciudad medieval con un solo vigilante, rodeada por bosques llenos de lobos que nunca duermen. La ventaja táctica y psicológica pertenece a los lobos. Un auditor humano es un vigilante que puede cansarse. Un agente es incansable. Un red teamer humano programa sus intervenciones; un agente puede actuar en cualquier momento. Por eso la "fuerza equivalente" es una expresión tan incómoda. No es inherentemente virtuosa ni moralmente preferible. Simplemente reconoce que los defensores humanos ya se encuentran en una posición perdedora si creen que sus revisiones manuales y sus minuciosas investigaciones son una respuesta adecuada ante la constante vigilancia impulsada por máquinas.
También hay un conflicto psicológico más profundo arraigado en este cambio, uno que tiene que ver con el romanticismo del experto solitario. Al ecosistema cripto siempre le ha gustado convertir a los defensores en genios. Los contratos inteligentes promueven la idea de una mente única que se autoaudita. Las vulnerabilidades se presentan como banderas descubiertas por una sola persona y luego publicadas para el consumo del público. Los libros blancos (white papers) son redactados por equipos, pero su éxito con frecuencia depende de un ego desmedido. La defensa solía tratarse de la mente de un experto excepcional. Eso creaba héroes y villanos; creaba víctimas y defensores. Pero nada de eso le importa a un modelo de ataque que se basa en herramientas distribuidas y fácilmente accesibles. Y es por eso que la IA defensiva es una perspectiva tan aterradora para muchos: porque le quita parte de la mística al proceso.
Los expertos siempre importarán. Lo que importa es la perspectiva. Los mejores defensores humanos no son aquellos que pueden hacer la mayor parte por sí mismos, sino aquellos que saben orquestar los mejores recursos para cumplir con la tarea. Dicho de forma menos romántica, su trabajo no es ser un investigador, sino determinar qué investigaciones pueden contribuir de manera significativa al objetivo. Seguirán teniendo que hacer parte del trabajo pesado, pero cuanto más automatizadas estén sus operaciones por máquinas, más tiempo tendrán los defensores humanos para pensar estratégicamente. Se trata de un desplazamiento del poder de los individuos hacia los sistemas, y está ocurriendo tanto si a los defensores les gusta como si no.
Las guerras de LLM no son ciencia ficción
Por eso tiene sentido hablar de "guerras de LLM" en primer lugar. No al nivel de la teoría geopolítica, sino en el plano táctico. Asistimos a los albores de la era de la persuasión automatizada y la sospecha automatizada, del engaño automatizado y la detección, de la ingeniería social automatizada y la detección de patrones. Es una confrontación entre código de ataque y código de defensa, pero también es algo más íntimo. Es una carrera armamentista que se libra en los tickets de soporte y en los correos electrónicos a clientes, en el tira y afloja de cada interacción entre el usuario y el desarrollador.
Una de las formas más sencillas de imaginar el combate de LLM contra LLM es pensar en una interacción con la mesa de ayuda. El usuario escribe una queja educada y bien estructurada porque no puede acceder a sus fondos. El mensaje en sí es rutinario, pero la redacción y la dirección de la billetera coinciden con patrones conocidos utilizados en esquemas de phishing norcoreanos. Un moderador humano tendría más dificultades para detectar la estafa que una IA entrenada para señalar actividad sospechosa on-chain y analizar patrones en la comunicación. Pero la parte más interesante es la dinámica en juego: la explotación de la ingeniería social.
Las estafas funcionan porque las personas son amables. Queremos ayudar siempre que sea posible, incluso si eso significa ponernos en riesgo. Los atacantes lo saben y emplean un lenguaje educado y persistente para manipular a las víctimas y hacer que entreguen su dinero. Algunas IA defensivas pueden programarse para detectar esa dinámica, reconocer la manipulación en cuanto aparece y marcar la interacción para una revisión posterior. Puede que no suene emocionante, pero en el mundo de la seguridad cripto es un gran logro. Significa que ahora dispones de un sistema capaz de detectar correos electrónicos falsos de atención al cliente que intentan robar los fondos de los usuarios.
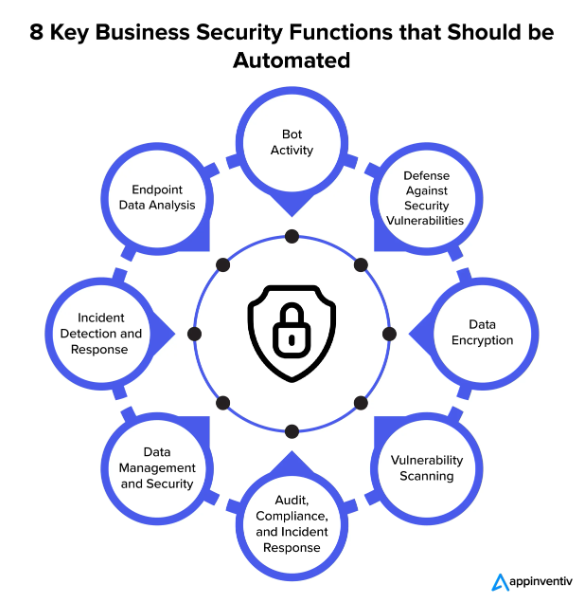
Los mismos principios se aplican a otras estafas cripto comunes, desde la extorsión mediante deepfakes de directores ejecutivos hasta auditorías de "seguridad" falsas. El LLM ofensivo puede generar una nota de voz convincente del fundador, pero su contraparte defensiva puede detectar inconsistencias en el propio archivo de audio. Puede hacer las preguntas correctas sobre por qué la solicitud llega a través de un canal inusual o por qué se está pasando por alto el procedimiento de seguridad por completo. Las personas siguen tomando decisiones en estas interacciones, pero el componente mecánico puede desempeñar un papel crucial para romper el engaño del atacante. Esa es, en esencia, la definición de una operación de seguridad exitosa en estos tiempos.
Puede que no sea tan glamoroso como un heroico investigador solitario que detiene un atraco de cinco cifras, pero hay fuerza en la persistencia y el volumen. Eso nos lleva a la última frontera en la batalla entre los LLM, que tiene que ver con las entradas (inputs) maliciosas. Los sistemas cripto y los contratos inteligentes tienen un largo e ingrato historial de verse comprometidos a través de entradas: redespliegue de contratos, direcciones de billeteras, correos electrónicos, números de teléfono, URLs, repositorios de GitHub, interacciones en la mesa de ayuda y notas de transacciones. A los atacantes les encantan los vectores de entrada porque a menudo son el eslabón más débil de la cadena de seguridad, y hay muchísimos entre los que elegir. Las herramientas defensivas que monitorean y analizan las entradas en busca de posibles contenidos maliciosos quizás no entusiasmen a la mayoría, pero constituyen indiscutiblemente la categoría más importante de todas.
La parte más interesante de esta carrera armamentista es que se está produciendo a nivel de protocolo y que los combatientes a menudo no están a la vista. No es fácil detectar cuándo se ha convertido en arma un vector de entrada aparentemente inocuo. Aún más desafiante es el hecho de que tanto los atacantes como los defensores operan con frecuencia en este nivel bajo. En muchos sentidos, es una batalla de desgaste. Cada vez que los atacantes mejoran su capacidad para lanzar una campaña de phishing, los defensores actualizan sus herramientas para filtrar el spam. Cada vez que los atacantes desarrollan una nueva firma para drenar billeteras, los defensores escriben nuevo código de detección. Ambos bandos están enfrascados en una competencia continua, y ninguno logra un éxito duradero. Quienes busquen una narrativa sin complicaciones quedarán decepcionados con esta valoración. Los defensores que emplean la IA para escanear vectores de entrada en busca de indicios de ataques no libran una lucha ideológica contra los atacantes. Simplemente intentan mantener a salvo a sus usuarios, y eso con frecuencia significa hacer todo lo necesario para interrumpir una estafa en curso.
Escanear antes de que llegue la multitud
Puede que no sea la forma más emocionante de verlo, pero la aplicación más importante de la IA defensiva en cripto es posiblemente la más mundana: ayuda a no perder de vista el código antes de que otros lo hagan.
Los equipos de contratos inteligentes solían creer que una auditoría era un punto final, una etapa definitiva en el proceso de desarrollo. Pero la realidad es que cada auditoría es una instantánea en un momento particular, una que queda obsoleta inmediatamente en el segundo en que el código se despliega. Se descubren nuevas vulnerabilidades a medida que los protocolos se vuelven más complejos o a medida que hay nuevas herramientas disponibles. Los atacantes vuelven continuamente sobre sus pasos, buscando debilidades en contratos antiguos que a nadie se le ocurrió probar. El mercado ha experimentado un período de ataques especialmente prolífico en la primera mitad de 2026, en gran medida porque muchos de los vectores de ataque ya existían de una forma u otra. Los informes de pérdidas y los análisis post-mortem de estos incidentes sirven como un aleccionador recordatorio: el pasado siempre está presente en cripto.
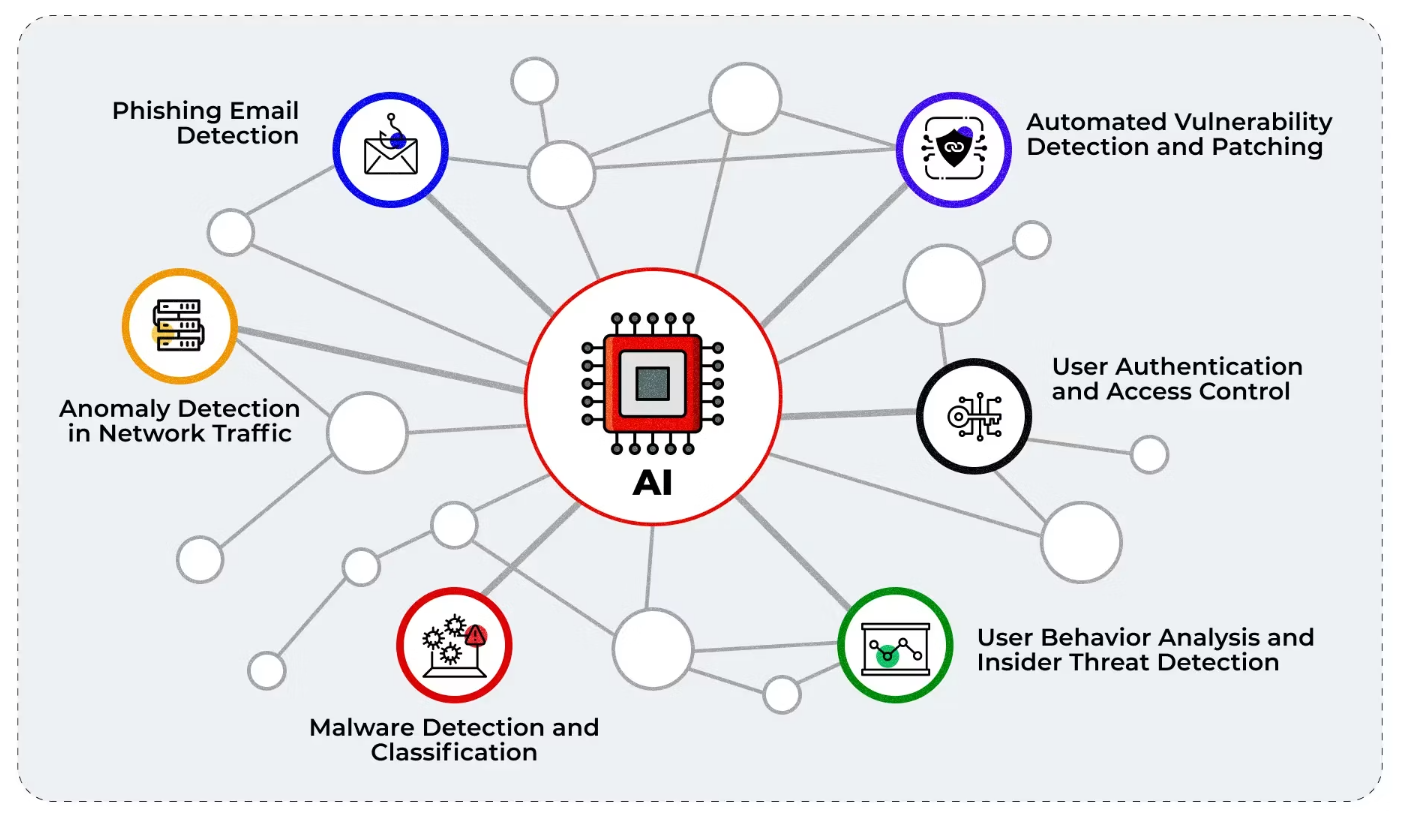
Las IA defensivas pueden desempeñar un papel crucial en este ámbito al ayudar a que los defensores se mantengan concentrados en la tarea en cuestión. El desarrollo de contratos inteligentes solía implicar revisiones de seguridad periódicas y laboriosas. Ahora, un proyecto puede confiar en una vigilancia continua e incansable para detectar debilidades en el código que pocas personas habrían visto antes del despliegue. Los auditores seguirán siendo necesarios, pero ya no tendrán que trabajar solos ni sentir que libran una batalla imposible contra el tiempo. Sus palabras no tendrán tanto peso cuando los agentes ya hayan identificado las preocupaciones más apremiantes. Su trabajo estará enfocado, su tiempo y esfuerzo priorizados, y sus hallazgos amplificados por la asistencia de la máquina. Es un cambio significativo para todos los involucrados, pero es un paso crucial en la dirección correcta.
Las implicaciones para los usuarios comunes son aún más significativas, aunque no siempre resulten evidentes. Los traders o los yield farmers rara vez se adentrarán en las minucias técnicas de un contrato inteligente, pero aun así merecen un grado razonable de tranquilidad de que el código ha sido auditado y de que dicha auditoría realmente sirvió para mejorar la seguridad. Aquí es donde los proyectos que emplean un escaneo continuo con IA defensiva pueden comenzar a diferenciarse: entienden que la mayoría de los usuarios piensan en términos de gestión de riesgos y que un enfoque proactivo de la seguridad es frecuentemente la mejor manera de generar confianza en la comunidad. Podría decirse que es injusto juzgar a todo un proyecto DeFi por una sola auditoría, especialmente una que los propios defensores saben que es insuficiente contra un atacante decidido. Pero la alternativa es que los usuarios acepten que todas las interacciones con contratos inteligentes conllevan un nivel de riesgo impredecible.
El pentesting encaja en este debate más amplio de forma muy similar. Los red teams tradicionales operan igual que las auditorías clásicas: se presentan, hacen lo suyo y se van una vez concluido el compromiso. Todo se vuelve eficiente y predecible para que los defensores puedan dedicar toda su atención a la tarea correspondiente. Pero cuando los pentesters utilizan la asistencia de la IA, pueden realizar sondeos continuos e imprevistos del contrato o de la infraestructura. Esto incluye pruebas periódicas de las API en busca de signos de debilidad, simulaciones de intentos de phishing contra empleados y revisiones de las prácticas de atención al cliente para medir la probabilidad de que un ataque de ingeniería social tenga éxito. Los defensores humanos aún tendrán que tomar muchas decisiones, pero es probable que sus esfuerzos se vean respaldados por herramientas capaces de operar las veinticuatro horas del día. El beneficio más inmediato es el cambio en las prioridades: en lugar de alegrarse cuando concluye un ejercicio de red team, tanto los usuarios como los desarrolladores deberían sentirse satisfechos al saber que el proyecto es más seguro por haber sobrevivido a la prueba.
No se le puede poner demasiada poesía a la situación en la que la IA defensiva transforma la seguridad de las aplicaciones de una excepción a una expectativa obligada. Por eso resulta tan oportuno hablar en este punto de una de las formas más directas de incorporar herramientas defensivas a un proyecto de contratos inteligentes: el escaneo continuo del código en busca de debilidades.
Mano de obra barata, confianza costosa
Vale la pena señalar que muchas de las razones para adoptar la IA defensiva tienen muy poco que ver con grandes ideales o con la noble búsqueda de una seguridad intransigente. Algunos de los argumentos más importantes a favor de la asistencia mediante máquinas son estrictamente financieros.
La ciberseguridad es una industria cara por una simple razón: porque la escasez de experiencia especializada eleva los precios. No es un mercado natural, donde el equilibrio competitivo entre oferta y demanda dé forma a casi cada transacción. Al contrario, es un espacio donde el ganador se lo lleva todo, donde cada experto conoce su valor y los defensores están dispuestos a pagar tarifas desorbitadas para calmar su paranoia. Tanto los fundadores como las juntas directivas y las tesorerías de los protocolos suelen estar descontentos con la economía de la situación, y eso hace que la perspectiva de alternativas más baratas resulte comprensiblemente atractiva. Aquí es donde las soluciones asistidas por máquinas suelen ser más atractivas para los proyectos cripto, al menos desde el punto de vista financiero. Un asistente de IA que pueda clasificar tickets, resumir alertas, generar notas para los protocolos de respuesta ante incidentes, filtrar intentos de phishing, preescanear contratos y vigilar el repositorio en general bien puede ser visto como una herramienta invaluable por el director financiero de la empresa.
Esa perspectiva no es del todo errónea, por supuesto. Es fácil descartar todo el planteamiento en favor de uno más cínico: que a los defensores solo les importa reducir costes. Les importa, por supuesto, pero no de forma exclusiva. Como ocurre con muchos otros aspectos de esta industria, es necesario pensar en probabilidades y considerar la perspectiva de la gestión de riesgos. El mejor momento para que una empresa adopte la IA defensiva es mucho antes de que el director financiero lo vea como una necesidad. Es una herramienta que permite al personal con menos experiencia contribuir significativamente al esfuerzo de seguridad, lo que beneficia a todos los que valoran la estabilidad a largo plazo. Es una forma de garantizar que la empresa pueda mantenerse a la altura de la competencia sin arruinarse en el proceso. Es una inversión de futuro que rinde frutos en forma de una mayor confianza generalizada.
La psicología de los costes no cambiará, ni siquiera a medida que las herramientas se vuelvan mucho más sofisticadas. La alternativa más barata siempre tiene ventaja sobre la cara, y seguirá teniéndola en el mundo de la seguridad automatizada. Los equipos pequeños de DeFi siempre necesitarán la opción de proteger su infraestructura con un presupuesto ajustado, y las herramientas de escaneo continuo mencionadas anteriormente son a menudo su mejor alternativa en tales situaciones. Permiten que todos los involucrados actúen de buena fe: los desarrolladores pueden brindar un nivel razonable de certidumbre a sus usuarios, y los traders pueden aceptar las limitaciones del sistema sin exigir niveles de rendimiento poco realistas. El coste global de hacer que las auditorías de contratos inteligentes sean relevantes para los usuarios comunes es mucho menor de lo que sería sin el escaneo automatizado, lo que en última instancia hace que la industria sea más segura.
El escudo del usuario común es personal y prestado
Las herramientas de IA defensiva no solo son útiles para los desarrolladores de protocolos; también pueden ayudar a los usuarios comunes a protegerse de los atacantes. En muchos sentidos, esto no es más que una extensión del punto anterior, ya que los usuarios finales son quienes más necesitan que alguien les cubra las espaldas.
Productos como los escáneres de billeteras y las extensiones de navegador que descubren herramientas de drenaje ya lo están haciendo, pero vale la pena analizar el tema con mayor detalle, centrándose en los aspectos más importantes de la interacción. Los usuarios suelen ser más vulnerables cuando interactúan directamente con un contrato, y puede resultar tranquilizador saber que existe una herramienta que verificará dos veces cada transacción antes de que se envíe. También reconforta saber que existen otras medidas implementadas para reducir el riesgo de un exploit, incluidos simuladores de transacciones, detección de phishing y herramientas que protegen contra correos electrónicos falsos de soporte técnico.
El modelo mental que hace que estas herramientas sean más efectivas es simple: el ecosistema cripto ya ha pedido a personas comunes y corrientes que actúen como bancos, y las ha recompensado por su disposición a asumir esa responsabilidad. Los defensores han respondido intentando brindar a los usuarios las herramientas que necesitan para ser bancos eficaces y confiables. Esa es la forma más útil de concebir productos como los escáneres de billeteras y las extensiones de navegador que detectan actividad maliciosa en tiempo real. Son los amigos escépticos que los usuarios comunes necesitan pero que rara vez piden: aquellos que siempre están atentos a las estafas y dispuestos a detenerlas.
El mejor software de seguridad con frecuencia será odiado por las personas a las que se supone que debe proteger, ya que siempre sentirán que las vigilan, las acosan, las advierten contra peligros en los que no creen o, en general, las obstaculizan a cada paso del camino. Los atacantes lo saben y con frecuencia aprovechan esta ventaja para superar la resistencia inicial. Por lo tanto, los mejores productos defensivos serán aquellos que logren proteger a los usuarios sin herir sus sensibilidades, y esa es una tarea mucho más difícil de lo que parece a primera vista. La confianza se gana y no se concede a herramientas que actúan como padres quisquillosos o tiranos crueles. La detección es un ejercicio intelectual, mientras que la confianza es emocional. Ambas son vitales, pero deben conseguirse por vías distintas.
Si se quisiera resumir toda la discusión en unos pocos puntos simples, sería posible condensar todo lo anterior en una lista de las formas en que la IA defensiva ayuda a los usuarios cripto habituales:
- Les permite dejar de confiar exclusivamente en su propio criterio para apoyarse en algo más fiable.
- Les ayuda a volverse más escépticos ante interacciones diseñadas para ganarse su confianza.
- Evita que las auditorías puntuales se conviertan en el único pilar de la postura de seguridad de un proyecto.
- Ofrece alternativas más económicas pero igualmente competentes frente a los defensores humanos tradicionales.
- Evita que los usuarios comunes dependan exclusivamente de su propia comprensión de los riesgos.
Nada de esto elimina el riesgo, por supuesto, pero sí reduce la probabilidad de un fallo catastrófico. Cripto siempre involucrará contratos inteligentes, y esos contratos siempre serán vulnerables a ataques de algún modo. Los usuarios siempre serán responsables de asegurarse de interactuar con código confiable, y con frecuencia harán un mal trabajo en esa tarea. La IA defensiva no es un escudo mágico, pero hace que los puntos débiles sean mucho menos evidentes. Y en el mundo de la seguridad cripto, eso suele ser suficiente para marcar la diferencia entre la supervivencia y la ruina.
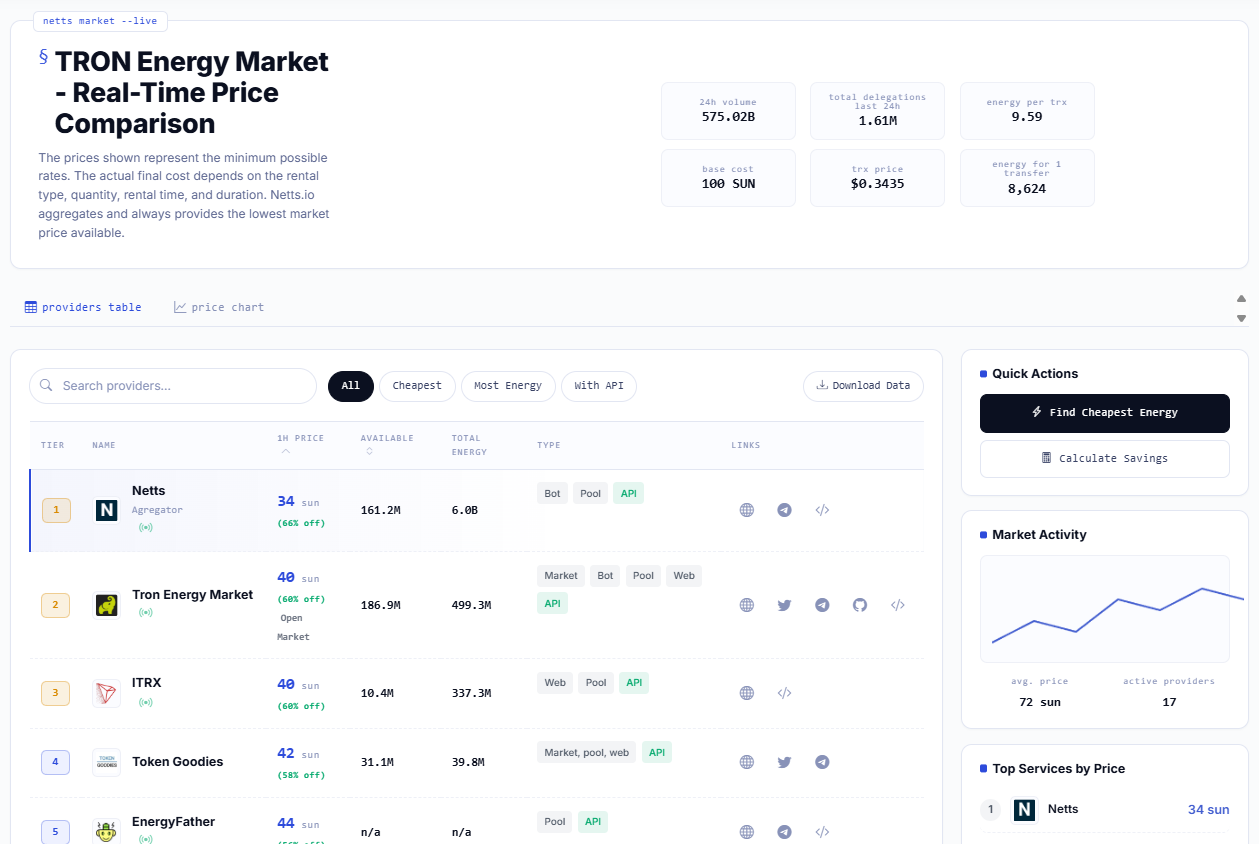
Y cuando la conversación finalmente deja atrás el malware, los agentes y el teatro de la seguridad para volver a la vida cotidiana on-chain, las herramientas prácticas vuelven a ser lo importante: comparar tarifas en el mercado de TRON Energy, encontrar la TRON Energy más barata antes de una transferencia y saber dónde comprar TRON Energy sin quemar TRX innecesariamente. El TRON Energy Market de Netts.io hace que esa comparación sea directa y útil al consolidar en tiempo real los precios, volúmenes y opciones de los proveedores para que los usuarios puedan alquilar Energy y Bandwidth en lugar de pagar de más por cada movimiento de USDT.