Uso Defensivo de IA em Cripto: Escudo Inteligente Contra Malware
A IA defensiva em cripto combate phishing, analisa contratos e acompanha a velocidade dos invasores — força equivalente pela sobrevivência, não por virtude.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
Enquanto a coluna da semana passada foi sobre a faca, esta é sobre o escudo. E não um escudo qualquer, mas um feito do mesmo material que a faca. Os mesmos modelos de linguagem que permitem a um invasor redigir um e-mail de phishing conseguem detectar inconsistências no texto da mensagem. Os mesmos agentes que vasculham um contrato em busca de vulnerabilidades podem encontrá-las primeiro. Os mesmos instintos de reconhecimento de padrões que contribuem para desanonimizar carteiras conseguem identificar carteiras com saques suspeitos.
Esta é a verdade inconveniente sobre a IA defensiva em cripto: ela não é uma força moralmente pura. Trata-se da mesma força que está apontada contra quem defende. As pessoas gostam de acreditar que as ferramentas em si não têm viés, que são sempre os humanos que fazem julgamentos e tomam partidos. Isso está errado. Orçamentos e tolerâncias ao risco fazem julgamentos, e não estão errados ao acreditar que as empresas que sobreviverão à próxima década de segurança em cripto serão aquelas que reconhecerem essa realidade em primeiro lugar.
Existe uma razão humana para essa assimetria, uma que explica o desconforto dos defensores com ferramentas que são objetivamente úteis. A maldade é interessante - a defesa é burocracia. A narrativa pública adora vilões e heróis. Mas as pessoas que perdem dinheiro em um dreno de flash loan entendem que a verdadeira batalha na segurança cripto não é entre o bem e o mal. É entre a entidade disposta a investir em vigilância implacável e rigorosa e aquelas que não estão.
Por Que Força Equivalente se Tornou o Preço da Sobrevivência
O universo cripto costumava girar em torno de rituais. Você realizava uma auditoria, publicava o PDF para todo mundo ver, colocava um selo no seu site, anunciava o fato alegre de que seu smart contract havia sido revisado por humanos e passava para a próxima prioridade. Você ainda fazia auditorias - mas quem realmente entende sabe que os ataques costumavam ser caros e raros, exigindo uma combinação única de habilidade, tempo e determinação para acontecer. O atacante precisava se importar. Isso dava aos defensores uma sensação de dever cumprido, de ter feito a sua parte.
A IA pegou essa sensação de dever cumprido e a expôs como um sentimento fabricado pelo desespero.
Ao tornar o código de ataque barato e abundante, os defensores que continuam pensando em termos de exclusividade e excepcionalismo humano encontram-se na posição de uma cidade medieval com apenas um vigia, cercada por florestas cheias de lobos que nunca dormem. A vantagem tática e psicológica pertence aos lobos. Um auditor humano é um vigia que pode se cansar. Um agente é incansável. Um membro humano de red team agenda suas atividades; um agente pode atacar a qualquer momento. É por isso que "força equivalente" é um termo tão controverso. Não é algo inerentemente virtuoso ou moralmente preferível. Apenas reconhece que os defensores humanos já estão em desvantagem se acharem que suas revisões manuais e investigações meticulosas são uma resposta adequada à vigilância constante movida por máquinas.
Há também um conflito psicológico mais profundo embutido nessa transição, ligado ao romantismo do especialista solitário. O ecossistema cripto sempre gostou de transformar defensores em gênios. Smart contracts promovem a ideia de uma mente única e autoauditável. Vulnerabilidades são apresentadas como conquistas descobertas por uma pessoa e depois divulgadas para o público. White papers são escritos por equipes, mas seu sucesso frequentemente depende de um ego desmedido. A defesa costumava depender da mente de um especialista excepcional. Isso criava heróis e vilões; gerava vítimas e defensores. Mas nada disso importa para um modelo de ataque que se apoia em ferramentas distribuídas e de fácil acesso. E é por isso que a IA defensiva é uma perspectiva tão assustadora para muitos: porque ela retira parte do misticismo desse processo.
Especialistas sempre serão importantes. O que importa é a perspectiva. Os melhores defensores humanos não são aqueles capazes de fazer o máximo sozinhos, mas sim os que sabem mobilizar os melhores recursos para cumprir a tarefa. Para colocar de forma menos romântica, a função deles não é ser o investigador, mas determinar quais investigações podem contribuir de verdade para o objetivo. Eles ainda terão que fazer parte do trabalho pesado - mas quanto mais suas operações forem automatizadas por máquinas, mais tempo os defensores humanos terão para pensar estrategicamente. Trata-se de uma transferência de poder dos indivíduos para os sistemas, e isso está acontecendo quer os defensores gostem ou não.
Guerras de LLM Não São Ficção Científica
É exatamente por isso que faz sentido falar em "guerras de LLM". Não no nível da teoria geopolítica, mas no patamar tático. Estamos testemunhando o início da era da persuasão automatizada e da suspeita automatizada, do engano automatizado e da detecção correspondente, da engenharia social automatizada e do reconhecimento de padrões. É um confronto entre código de ataque e código de defesa, mas também algo muito mais íntimo. É uma corrida armamentista travada em tickets de suporte e e-mails de clientes, no atrito de cada interação entre usuário e desenvolvedor.
Uma das maneiras mais fáceis de visualizar o combate LLM vs. LLM é pensar em uma interação com o suporte ao cliente. O usuário entra em contato com uma reclamação educada e bem articulada sobre não conseguir acessar seus fundos. A mensagem em si parece comum, mas o fraseado e o endereço de carteira coincidem com padrões conhecidos de esquemas de phishing norte-coreanos. Um moderador humano teria muito mais dificuldade em identificar o golpe do que uma IA treinada para sinalizar atividades suspeitas on-chain e analisar padrões de comunicação. Mas a parte mais fascinante é a dinâmica em jogo: a exploração da engenharia social.
Golpes funcionam porque as pessoas são gentis. Queremos ajudar sempre que possível, mesmo que isso signifique nos colocar em risco. Os atacantes sabem disso e usam uma linguagem polida e insistente para manipular as vítimas e convencê-las a transferir dinheiro. Algumas IAs defensivas podem ser programadas para identificar essa dinâmica, reconhecer a manipulação ao vê-la e sinalizar a interação para uma análise mais detalhada. Isso pode não soar empolgante, mas no mundo da segurança cripto é uma conquista enorme. Significa que agora você possui um sistema capaz de detectar e-mails falsos de suporte ao cliente tentando roubar fundos de usuários.
Os mesmos princípios se aplicam a outros golpes frequentes em cripto, desde extorsão com deepfake de CEOs até auditorias de "segurança" falsas. A LLM ofensiva consegue gerar uma mensagem de voz convincente atribuída ao fundador, mas a contraparte defensiva pode identificar inconsistências no próprio arquivo de áudio. Ela consegue fazer as perguntas certas sobre por que o pedido está chegando por um canal incomum ou por que o procedimento de segurança está sendo totalmente ignorado. As pessoas continuam tomando decisões nessas interações, mas o componente automatizado pode desempenhar um papel crítico para quebrar o encanto criado pelo invasor. Isso é essencialmente a definição de uma operação de segurança bem-sucedida nos dias de hoje.
Pode não ser tão glamoroso quanto um investigador heroico impedindo sozinho um roubo de cinco dígitos, mas há força na persistência e no volume. Isso nos leva à última fronteira na batalha entre LLMs, que diz respeito a entradas maliciosas (malicious input). Sistemas cripto e smart contracts têm um longo e inglório histórico de comprometimentos por meio de inputs: reimplantação de contratos, endereços de carteiras, e-mails, números de telefone, URLs, repositórios do GitHub, interações de suporte e notas de transação (transaction memos). Os atacantes adoram vetores de entrada porque eles costumam ser o elo mais fraco da cadeia de segurança, e não faltam opções para escolher. Ferramentas defensivas que monitoram e analisam entradas em busca de potenciais conteúdos maliciosos podem não parecer empolgantes para a maioria, mas são sem dúvida a categoria mais importante de todas.
A parte mais interessante dessa corrida armamentista é que ela ocorre no nível do protocolo e os combatentes muitas vezes são invisíveis. Não é fácil detectar quando um vetor de entrada aparentemente inofensivo foi transformado em arma. Um desafio ainda maior é o fato de que tanto atacantes quanto defensores costumam operar nesse nível mais baixo. Em muitos aspectos, é uma guerra de desgaste constante. Cada vez que os atacantes aprimoram sua capacidade de lançar uma campanha de phishing, os defensores atualizam suas ferramentas para filtrar spam. Cada vez que os atacantes desenvolvem uma nova assinatura para drenagem de carteiras, os defensores escrevem novos códigos de detecção. Os dois lados travam uma disputa contínua, sem que nenhum alcance uma vitória definitiva. Aqueles que buscam uma narrativa simplista ficarão desapontados com esse cenário. Os defensores que empregam IA para varrer vetores de entrada em busca de ataques não estão engajados em uma luta ideológica contra os invasores. Eles estão simplesmente tentando manter seus usuários seguros, e isso frequentemente significa fazer tudo o que for necessário para interromper um golpe em andamento.
Analisando Antes que a Multidão Chegue
Pode não ser a forma mais emocionante de enxergar o cenário, mas a aplicação mais importante da IA defensiva em cripto é provavelmente a mais trivial: ela ajuda a ficar de olho no código antes que outros o façam.
Equipes de smart contracts costumavam acreditar que uma auditoria era um ponto final, a última etapa do processo de desenvolvimento. Mas a realidade é que toda auditoria é apenas um retrato tirado em um momento específico, ficando desatualizada no segundo exato em que o código é implantado. Novas vulnerabilidades surgem à medida que os protocolos se tornam mais complexos ou que novas ferramentas ficam disponíveis. Os atacantes voltam constantemente ao passado, buscando brechas em contratos antigos que ninguém pensou em testar. O mercado viu um período de ataques especialmente intenso na primeira metade de 2026, em grande parte porque muitos dos vetores de exploit já existiam de uma forma ou de outra. Os relatórios de perdas e post-mortems desses incidentes servem como um alerta sóbrio: no universo cripto, o passado está sempre presente.
IAs defensivas podem desempenhar um papel crucial nessa área ao manter os defensores focados no que realmente importa. O desenvolvimento de smart contracts costumava envolver revisões de segurança periódicas e trabalhosas. Agora, um projeto pode contar com uma vigilância contínua e incansável para encontrar falhas no código que poucos teriam percebido antes do lançamento. Auditores ainda serão indispensáveis, mas não precisarão mais atuar sozinhos nem sentir que lutam uma corrida impossível contra o relógio. Suas avaliações não carregarão tanto peso quando os agentes já tiverem identificado os pontos mais críticos. O trabalho deles será focado, com tempo e esforços priorizados, e suas descobertas serão potencializadas pela assistência das máquinas. Essa é uma mudança expressiva para todos os envolvidos, além de um passo fundamental na direção certa.
As consequências para os usuários comuns são ainda mais expressivas, mesmo que nem sempre evidentes. Traders ou yield farmers raramente entram nos detalhes técnicos de um smart contract, mas ainda assim merecem um grau razoável de certeza de que o código foi auditado e que essa auditoria realmente serviu para reforçar a segurança. É aqui que os projetos que utilizam varreduras contínuas por IA defensiva começam a se destacar: eles compreendem que a maioria dos usuários pensa em termos de gestão de risco e que uma postura proativa de segurança costuma ser a melhor maneira de construir confiança com a comunidade. Pode soar injusto avaliar um projeto DeFi inteiro com base em uma única auditoria, especialmente quando os próprios defensores sabem que ela é insuficiente contra um atacante determinado. No entanto, a alternativa seria os usuários aceitarem que qualquer interação com smart contracts envolve um nível imprevisível de risco.
Os testes de invasão (pentests) entram nessa discussão de maneira muito parecida. Red teams tradicionais operam da mesma forma que auditorias comuns: chegam, fazem seu trabalho e vão embora ao término do contrato. Tudo é planejado para ser eficiente e previsível, permitindo que os defensores dediquem atenção total à tarefa do momento. Contudo, quando os pentesters utilizam assistência de IA, tornam-se capazes de sondar o contrato ou a infraestrutura continuamente e sem aviso prévio. Isso engloba testes periódicos em APIs em busca de fragilidades, simulações de phishing contra funcionários e avaliações dos processos de suporte ao cliente para medir as chances de sucesso de um ataque de engenharia social. Os defensores humanos ainda terão de tomar inúmeras decisões, mas terão o suporte de ferramentas prontas para operar 24 horas por dia. O benefício mais imediato é a mudança de prioridades: em vez de apenas comemorar o fim de uma rodada de testes do red team, tanto usuários quanto desenvolvedores passam a sentir a satisfação de saber que o projeto está mais seguro por ter resistido a essas provas contínuas.
Não há muita poesia quando a IA defensiva transforma a segurança de aplicações de algo excepcional para um padrão obrigatório. É justamente por isso que faz tanto sentido discutir uma das formas mais diretas de incorporar ferramentas defensivas a um projeto de smart contracts: a varredura contínua de vulnerabilidades no código.
Mão de Obra Barata, Confiança Cara
Vale ressaltar que muitas das razões para adotar IA defensiva têm pouca relação com ideais elevados ou a busca nobre por uma segurança intransigente. Alguns dos argumentos mais importantes a favor do auxílio automatizado são estritamente financeiros.
A segurança cibernética é um setor caro por um motivo simples: a escassez de especialistas inflaciona os preços. Não se trata de um mercado equilibrado, no qual a lei da oferta e da procura molda de forma justa quase todas as transações. Trata-se de um ambiente onde quem ganha leva tudo, cada especialista conhece o seu valor e os defensores pagam valores exorbitantes para conter a própria paranoia. Fundadores, conselhos e tesourarias de protocolos frequentemente ficam insatisfeitos com a economia dessa dinâmica, o que torna a busca por alternativas mais acessíveis compreensivelmente tentadora. É nesse cenário que as soluções assistidas por máquinas costumam ser mais atraentes para projetos cripto, ao menos sob a ótica financeira. Um assistente de IA capaz de triar tickets, resumir alertas, gerar notas para playbooks de resposta a incidentes, filtrar tentativas de phishing, pré-analisar contratos e monitorar o repositório em geral pode facilmente ser visto como indispensável pelo CFO da empresa.
Essa visão não está totalmente equivocada, claro. É tentador descartar essa ideia em favor de uma leitura mais cínica: a de que os defensores só pensam em cortar custos. Eles pensam nisso, sem dúvida, mas não de forma exclusiva. Assim como em vários outros aspectos deste setor, é necessário calcular probabilidades e manter o foco na gestão de riscos. O melhor momento para uma empresa adotar IA defensiva é bem antes de o CFO enxergá-la como uma necessidade urgente. Essa ferramenta permite que membros menos experientes da equipe contribuam ativamente com a estratégia de segurança, beneficiando a todos que priorizam a estabilidade no longo prazo. É um meio de manter a empresa competitiva sem estourar o orçamento no processo. Um investimento no futuro que se traduz em mais confiança em todos os níveis.
A psicologia em torno dos custos não vai mudar, mesmo quando as ferramentas se tornarem consideravelmente mais sofisticadas. A alternativa mais econômica sempre terá vantagem sobre a mais cara, e isso não será diferente no campo da segurança automatizada. Pequenas equipes de DeFi sempre precisarão de formas de proteger suas infraestruturas dentro do orçamento, e as ferramentas de varredura contínua já mencionadas costumam ser a melhor saída nesses casos. Elas garantem que todos ajam de boa-fé: os desenvolvedores oferecem um nível aceitável de segurança aos usuários, enquanto os traders compreendem os limites do sistema sem exigir um desempenho fora da realidade. O custo total para tornar auditorias de smart contracts úteis para o usuário comum fica muito menor com a ajuda da análise automatizada, o que torna todo o ecossistema mais seguro.
O Escudo do Usuário Comum É Pessoal e Emprestado
Ferramentas defensivas de IA não servem apenas aos desenvolvedores de protocolos; elas também capacitam os usuários comuns a se protegerem contra agentes maliciosos. Em muitos aspectos, isso é apenas uma extensão do ponto anterior, já que os usuários finais são justamente os que mais necessitam de proteção.
Produtos como scanners de carteiras e extensões de navegador que revelam drainers já desempenham esse papel, mas vale aprofundar essa questão focando nos pontos mais relevantes da interação. O usuário costuma ficar mais vulnerável no momento em que interage diretamente com um contrato, e traz tranquilidade saber que há uma ferramenta revisando cada transação antes do envio. Também conforta saber que existem outros mecanismos para mitigar riscos de exploits, como simuladores de transações, detecção de phishing e ferramentas que barram e-mails falsificados de suporte ao cliente.
O modelo mental que torna essas ferramentas tão eficazes é direto: o ecossistema cripto pediu para que indivíduos comuns assumissem o papel de bancos e os recompensou por aceitarem essa responsabilidade. A reação dos defensores tem sido entregar aos usuários as ferramentas certas para que operem como bancos eficientes e seguros. Essa é a maneira mais prática de encarar produtos como scanners de carteiras e extensões de navegador que detectam ações maliciosas em tempo real. Eles são aqueles amigos céticos que os usuários comuns precisam ter por perto, mas quase nunca pedem — aqueles que estão sempre atentos aos golpes e prontos para impedi-los.
O melhor software de segurança quase sempre será alvo de reclamações por parte de quem deveria proteger, pois as pessoas tendem a se sentir monitoradas, incomodadas, alertadas sobre perigos nos quais não acreditam ou simplesmente travadas a cada clique. Os atacantes sabem disso e exploram essa resistência para burlar as barreiras iniciais. Por essa razão, os melhores produtos defensivos serão aqueles que conseguirem proteger os usuários sem causar atritos ou frustrações, o que é um desafio muito maior do que parece à primeira vista. A confiança precisa ser conquistada, e ninguém confia em ferramentas que se comportam como pais controladores ou autoridades arrogantes. A detecção é um exercício puramente intelectual; a confiança, um processo emocional. Ambos são indispensáveis, mas exigem abordagens completamente diferentes.
Se resumíssemos toda essa discussão em alguns tópicos essenciais, poderíamos sintetizar tudo o que foi dito na seguinte lista de vantagens que a IA defensiva traz para o usuário comum de cripto:
- Permite que ele deixe de depender apenas do próprio discernimento e conte com uma camada mais confiável.
- Ajuda a aumentar o ceticismo diante de interações criadas especificamente para conquistar sua confiança.
- Impede que auditorias pontuais e isoladas sejam tratadas como o alicerce absoluto da segurança de um projeto.
- Viabiliza alternativas mais baratas, porém tão competentes quanto os defensores humanos tradicionais.
- Evita que o usuário comum dependa unicamente da sua própria interpretação sobre os riscos envolvidos.
Nada disso elimina totalmente o risco, evidentemente, mas diminui bastante as chances de uma falha catastrófica. O ecossistema cripto sempre dependerá de smart contracts, e esses contratos sempre terão algum grau de vulnerabilidade. Os usuários sempre carregarão a responsabilidade de verificar se estão interagindo com um código confiável, e muitas vezes falharão nessa missão. A IA defensiva não funciona como um escudo mágico, mas torna as brechas bem menos evidentes. E, na segurança cripto, isso muitas vezes é o bastante para definir a diferença entre sobreviver ou perder tudo.
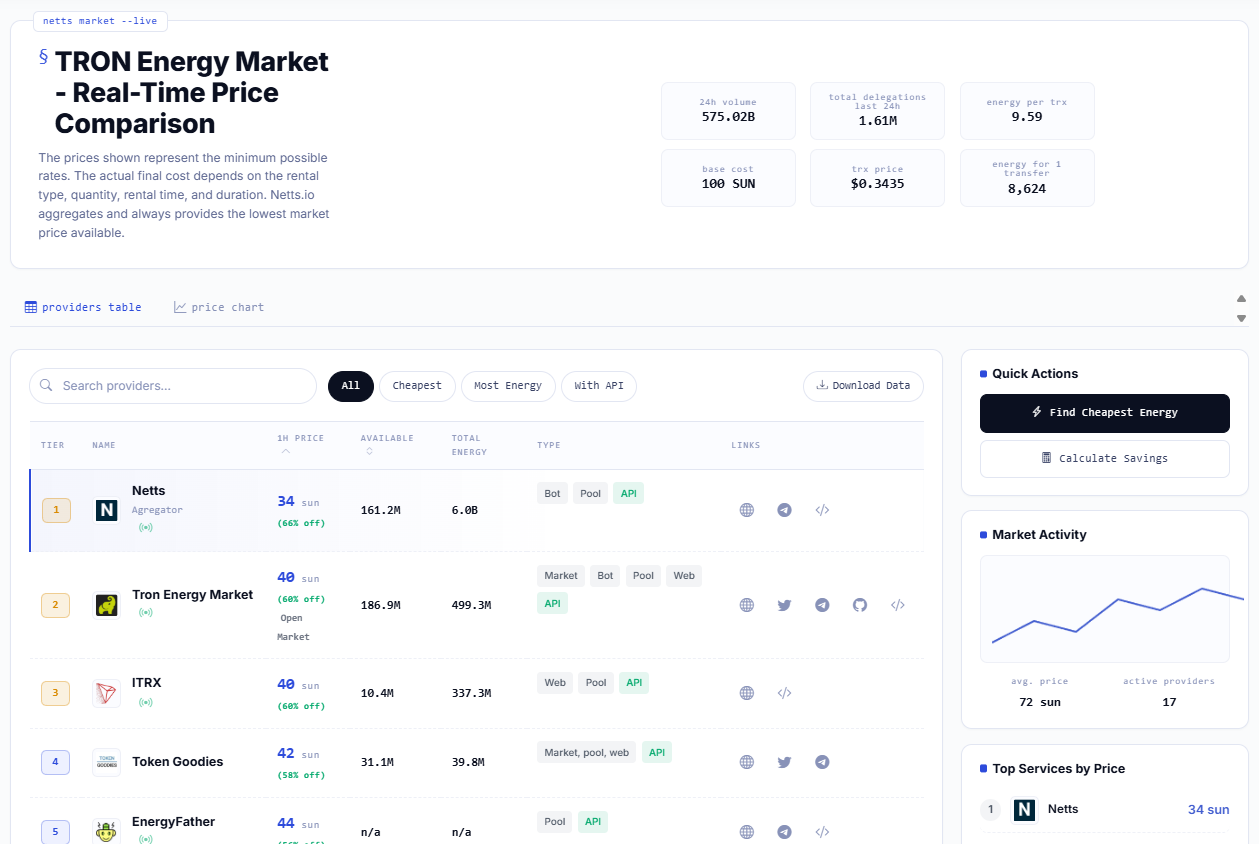
E quando a conversa finalmente se afasta de malware, agentes e encenações de segurança para focar na rotina on-chain, as ferramentas práticas voltam a ter peso: comparar taxas no mercado de Energy na rede TRON, encontrar a TRON Energy mais barata antes de realizar transferências e saber onde comprar TRON Energy sem gastar TRX à toa. O TRON Energy Market da Netts.io torna essa comparação direta e eficiente ao agregar em tempo real preços, volumes e opções de provedores, garantindo que os usuários possam alugar Energy e Bandwidth em vez de pagar caro demais em cada movimentação de USDT.