SIM Swapping : pourquoi le 2FA n'est pas une forteresse
Le SIM swapping montre pourquoi le 2FA par SMS peut échouer, comment le vol de numéro de téléphone vide les comptes crypto, et à quoi ressemblent des habitudes de récupération plus sûres.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
Pour Michael Terpin, investisseur crypto et homme d'affaires, le premier signe que quelque chose n'allait pas du tout n'a pas été la disparition de millions de dollars d'actifs crypto, mais son incapacité à envoyer ou recevoir un SMS.
Pour une personne ordinaire, le fait qu'un téléphone portable ne puisse plus envoyer ou recevoir de SMS ne serait guère le signe avant-coureur d'une ruine financière. Cependant, pour Terpin, cet événement apparemment sans importance a marqué le début de la fin. Le problème résidait dans le numéro lui-même : un numéro de téléphone portable qui lui servait jusque-là pour ses activités professionnelles courantes, la récupération de ses comptes et l'authentification multifacteur avait, sans préavis, cessé de lui appartenir.
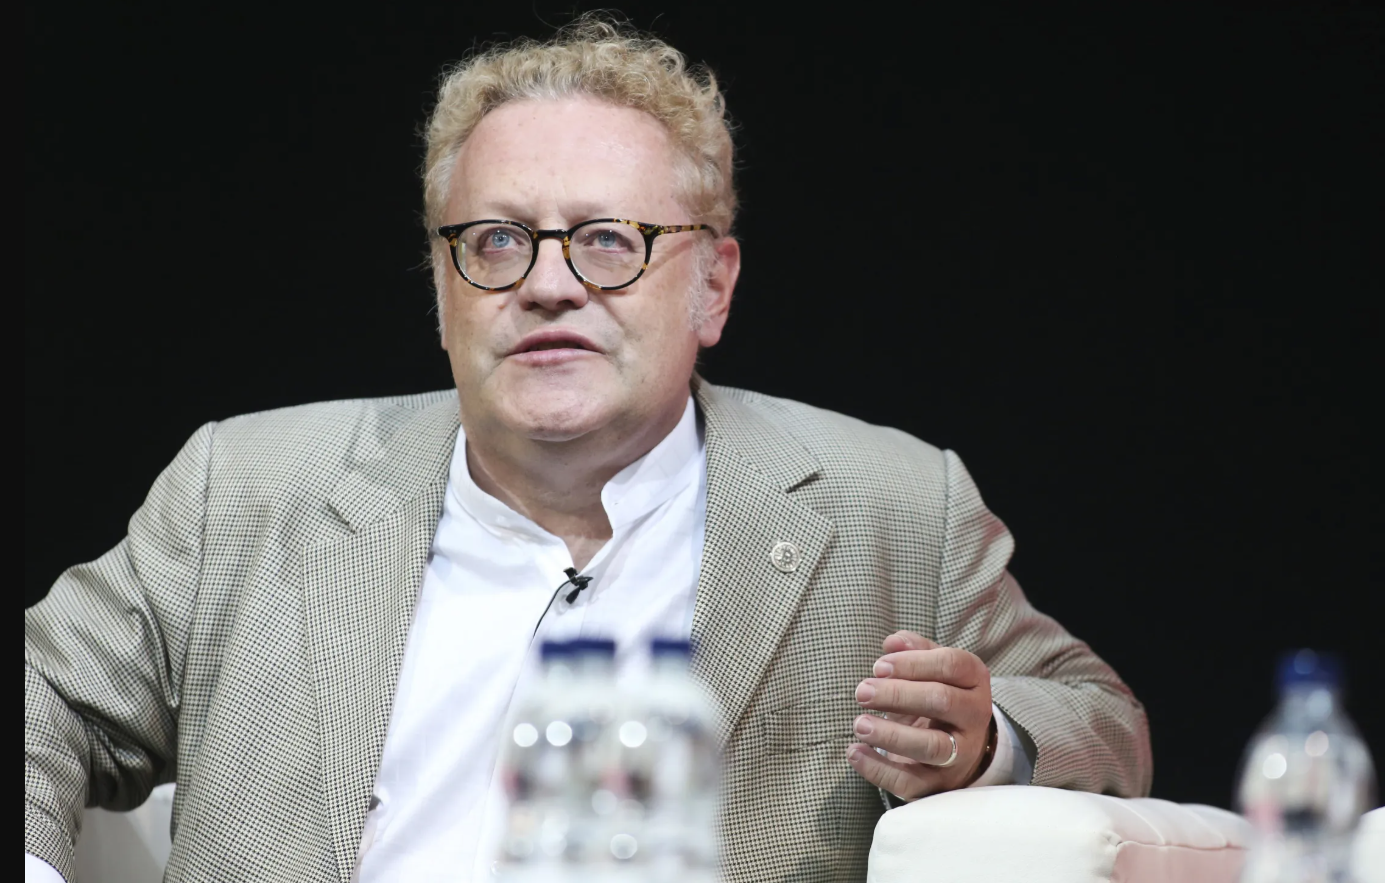
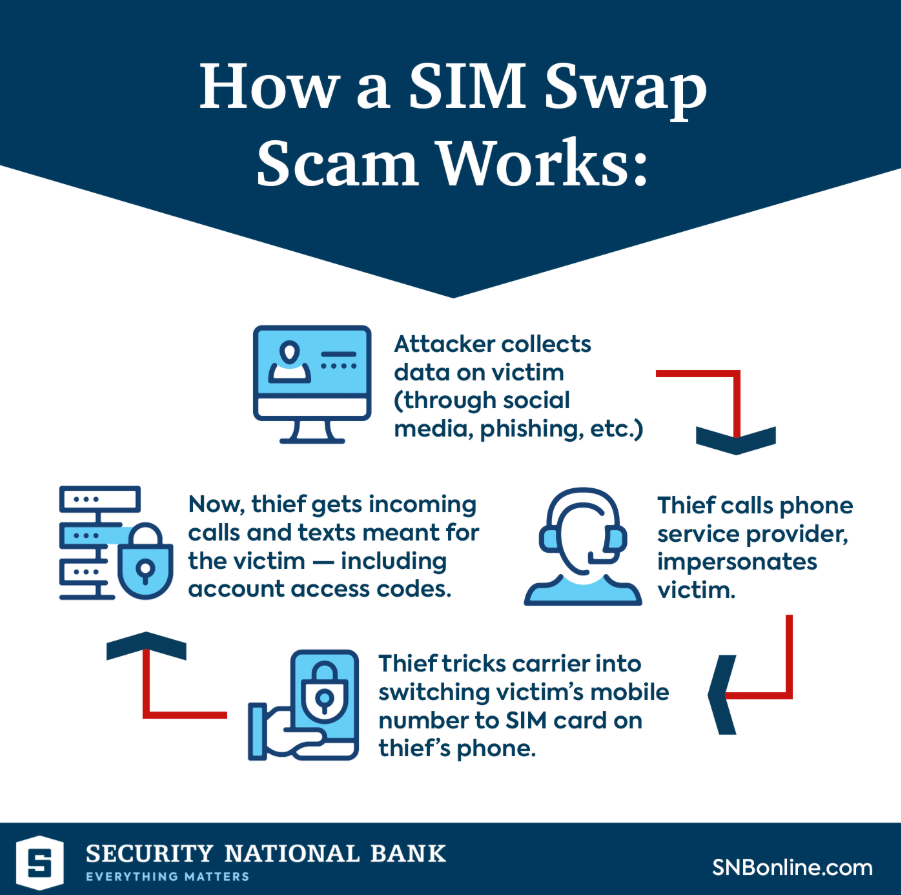
Plus précisément, il appartenait à quelqu'un d'autre : des fraudeurs qui, avec une facilité déconcertante, avaient réussi à détacher son numéro de sa carte SIM pour l'installer sur la leur. Les escrocs, ayant pris le contrôle total du numéro, ont bloqué toute tentative de récupération du compte par Terpin, ont remplacé son e-mail de récupération sur le site de l'opérateur par le leur et ont finalement volé plus de 24 millions de dollars sur ses portefeuilles crypto. Un adolescent est allé en prison pour ce vol de grande ampleur ; le principal suspect, Ellis Pinsky, âgé de 15 ans, a été accusé d'avoir dirigé un groupe criminel qui extorquait de l'argent depuis des portefeuilles crypto grâce au SIM swapping. Parmi les accusés figurait également Nicholas Truglia, l'un des premiers et principaux artisans de la forte notoriété de cette affaire.
Les documents judiciaires montrent que Pinsky et ses complices ont corrompu un employé d'un revendeur agréé d'AT&T, Jahmil Smith, qui a transféré la carte SIM de Terpin au profit des fraudeurs. Ainsi, grâce à une arnaque relativement simple mais redoutablement efficace, des passionnés de crypto ont été dépossédés de millions de dollars en liquide — et, pour la première fois de l'histoire, un opérateur de téléphonie mobile s'est retrouvé poursuivi en justice par un client au sujet d'un SIM swap. Après la première phase du procès, Pinsky a conclu un accord à l'amiable avec Terpin, lui versant 22 millions de dollars de dommages et intérêts. Ce dernier a également remporté gain de cause dans son procès contre AT&T, qui, pour tenter d'éviter de payer des sommes colossales, soutenait que Terpin était responsable pour avoir confié ses actifs crypto à un opérateur mobile. Néanmoins, en 2024, la Cour d'appel du neuvième circuit a statué en faveur de Terpin dans son appel contre AT&T, ouvrant la voie à une nouvelle phase judiciaire.
Pendant ce temps, pour le détenteur moyen de cryptomonnaies, le cas de Michael Terpin est un cas d'école et une leçon sur les vulnérabilités du maillon le plus faible de la blockchain : le compte sur une plateforme d'échange. Le compte de Terpin n'a pas été piraté en raison d'une faille dans la blockchain elle-même, mais parce que les méthodes traditionnelles d'authentification multifacteur se sont révélées inefficaces face aux cybercriminels. Au contraire, les fraudeurs ont eu recours à des méthodes assez banales — ingénierie sociale et échange de numéro de téléphone — pour accéder à l'exchange, tromper le client sur le « vol » du numéro et, en définitive, vider le compte.
La raison pour laquelle ces arnaques sont si dévastatrices pour les détenteurs de crypto est qu'elles se déroulent généralement en plusieurs étapes : les fraudeurs ne se contentent pas de voler les actifs crypto, ils exploitent également la politique (souvent défaillante) de récupération de compte du client pour obtenir un accès non autorisé à la plateforme d'échange. De plus, la victime peut subir des attaques de phishing, une usurpation d'identité ou une fraude sur ses données personnelles.
Un tel scénario peut être évité si le détenteur de cryptos prend au moins quelques mesures pour renforcer son niveau de sécurité et la résilience de la récupération de son compte. L'étape la plus judicieuse consisterait à exclure, dans la mesure du possible, l'authentification multifacteur (MFA) par SMS au profit de méthodes plus fiables, telles que les applications dédiées. En outre, il est impératif de s'assurer que le numéro de la carte SIM ne puisse pas être modifié auprès de l'opérateur sans étapes complexes et rigoureusement vérifiées.
Plus important encore, il est indispensable de bannir les SMS des procédures de récupération de compte ou, à tout le moins, de transférer l'ensemble des paramètres et procédures de récupération vers un canal plus sécurisé. Enfin, il est vital de veiller à ce que les données personnelles ou les clés privées ne soient pas stockées dans des endroits vulnérables, comme le cloud. La raison pour laquelle le MFA par SMS échoue en cas de SIM swapping est que, sur le plan technique, le numéro de téléphone appartient bel et bien au fraudeur à cet instant précis. Ainsi, les SMS envoyés à ce numéro sont reçus par le fraudeur, et tous les codes qui y transitent sont à sa disposition et à son avantage. Par conséquent, même si le portefeuille blockchain ou le compte sur la plateforme d'échange requiert un MFA par SMS, cela ne le rend aucunement plus sûr — dès lors que le fraudeur parvient à convaincre l'opérateur qu'il est le propriétaire légitime de ce numéro.
Et la capacité à accomplir cela est facilitée par un processus de transfert de numéro relativement simple chez la plupart des opérateurs mobiles à travers le monde. Le fait que le MFA par SMS rende le compte plus vulnérable n'est pas une vérité absolue — néanmoins, il est juste d'affirmer que le SMS constitue l'une des méthodes les plus faibles en matière de sécurité des comptes.
Cela s'explique à la fois par le niveau de protection relativement bas du canal SMS lui-même et par l'aptitude des cybercriminels à recourir à l'ingénierie sociale pour s'emparer du numéro. Ainsi, le MFA par SMS est pratique pour l'utilisateur, mais comporte un risque élevé de fraude, comme le démontre parfaitement l'affaire Terpin.
À qui profite réellement la fraude au swap de numéro ?
Lorsqu'on analyse les cas de piratage de comptes reposant sur le SMS via le SIM swapping, il est important de ne pas surestimer la complexité technique d'une telle fraude. Bien que l'opérateur mobile représente effectivement un point vulnérable dans la chaîne de sécurité, les fraudeurs exploitent souvent d'autres faiblesses pour mener à bien leur méfait.
Le moyen le plus courant consiste à utiliser le phishing pour dérober des informations personnelles à la victime. Des données telles que l'e-mail de récupération de compte, le numéro de téléphone portable, le nom, la date de naissance, une partie du numéro de sécurité sociale et d'autres renseignements privés peuvent être obtenus par hameçonnage ou, plus rarement, par le piratage de comptes de réseaux sociaux.
Par la suite, les fraudeurs peuvent utiliser ces informations pour contacter l'opérateur de téléphonie mobile et, à l'aide de techniques d'ingénierie sociale, le convaincre qu'ils sont le nouveau propriétaire du numéro. Pour y parvenir, plusieurs approches existent : contourner les systèmes de détection des fraudes en présentant une histoire suffisamment crédible, corrompre un employé de l'opérateur chargé de ces demandes, ou exploiter des complicités internes au sein même de l'entreprise. Dès lors que le fraudeur a pris le contrôle du numéro, l'étape suivante consiste à modifier les paramètres de récupération et à prendre le contrôle absolu du compte. La prise de contrôle du compte s'effectue généralement en l'espace de quelques heures à deux jours — selon la manière dont les agissements du fraudeur sont masqués et le niveau de sécurité initial du compte. Ainsi, avec beaucoup d'habileté et d'ingéniosité, les fraudeurs peuvent non seulement dérober des cryptomonnaies, mais aussi des données personnelles et de l'argent sur des comptes bancaires.
Toutefois, malgré l'apparente simplicité de ce schéma, la fraude par SIM swapping requiert une certaine préparation et des compétences particulières. C'est pourquoi ce n'est généralement pas le fait de fraudeurs amateurs — mais plutôt de groupes criminels organisés.
L'un des groupes de cybercriminels les plus célèbres opérant sur ce créneau est Scattered Spider, également connu sous les noms de 0ktapus, UNC3944 ou Muddled Libra. Selon divers rapports, ce gang est composé d'ingénieurs sociaux et de hackers indépendants mais alliés, de langue anglaise. Il opère à l'échelle mondiale ; ses cibles principales sont de grandes entreprises, qui sont fréquemment compromises via des attaques de phishing ciblant leurs collaborateurs.
Cependant, les méthodes employées par les membres de ce groupe ne sont pas inédites sur le principe. L'un d'eux, Noah Michael Urban, également connu sous les pseudonymes de King Bob ou Sosa, a déjà été condamné pour avoir escroqué plusieurs grandes entreprises et des particuliers. Comme l'indiquent les documents judiciaires américains, il utilisait le SIM swapping et le phishing pour obtenir un accès non autorisé aux comptes d'échange de ses victimes et s'emparer de leurs cryptomonnaies. Entre autres délits, les activités criminelles d'Urban comprenaient l'interception d'e-mails et de SMS de ses victimes, le transfert de fonds depuis des portefeuilles vers des comptes contrôlés par les fraudeurs, et l'utilisation d'identités volées pour transférer de lourdes sommes d'argent. En conséquence, il a été condamné à dix ans de prison et à verser plus de 13 millions de dollars de dédommagements. Cependant, ce n'est ni sa condamnation ni sa fraude qui retient le plus l'attention, mais son témoignage ouvert sur les mécanismes opérationnels des adeptes du SIM swapping.
Selon Urban, pour s'emparer du numéro d'une victime, les fraudeurs contactent généralement l'opérateur mobile. Dans la plupart des cas, ils n'emploient pas de méthodes sophistiquées pour prouver leur identité : ils racontent simplement leur histoire et prétendent être victimes d'une usurpation d'identité. D'après ses déclarations, il lui fallait environ dix jours entre le moment où il appelait l'opérateur et celui où il prenait le plein contrôle du numéro pour retirer plusieurs centaines de milliers de dollars.
Un autre hacker notoire affilié au groupe et accusé de fraudes massives est Tyler Robert Buchanan. Ce jeune homme originaire d'Écosse a été arrêté en Espagne sous des chefs d'inculpation d'association de malfaiteurs en vue de commettre une fraude électronique et d'usurpation d'identité aggravée. Selon l'accusation, il faisait partie d'un gang criminel qui utilisait le phishing par SMS contre des entreprises et le SIM swapping contre des particuliers. Cette tactique leur a permis de voler au moins huit millions de dollars en monnaie virtuelle à leurs victimes. De plus, des preuves d'accès non autorisé à la messagerie d'un dirigeant d'entreprise ont été mises au jour.
L'arrestation de Buchanan prouve que les forces de l'ordre s'intéressent de plus près à la fraude par SIM swapping. Les autorités ne se contentent plus de surveiller les activités de ces escrocs, elles les traduisent en justice : Buchanan a été condamné à cinq ans de prison pour sa participation à ce réseau d'escroquerie.
Toutefois, malgré ces affaires, il ne faut pas se laisser bercer d'illusions par les succès de la police dans la lutte contre la fraude. Le fait que certains fraudeurs aient été arrêtés ne signifie pas que l'opérateur mobile ou les plateformes d'échange sont à l'abri de toute vulnérabilité. Au contraire, la persistance de ces failles est confirmée par le fait que les fraudeurs continuent de les exploiter. Par ailleurs, il convient de garder à l'esprit que chaque cybercriminel possède des opportunités et des compétences différentes. Alors que certains se contentent du phishing et d'une analyse méticuleuse des données de la victime, d'autres disposent des ressources et des compétences nécessaires pour contourner l'authentification multifacteur ou intercepter le trafic SMS. Par conséquent, pour chaque victime, il existe toujours un fraudeur qui sait exactement comment exploiter une faille précise dans le dispositif de sécurité.
Que peut-on faire ?
Il faut bien comprendre qu'en matière de protection de compte pour le grand public, aucun système ni aucune méthode de défense n'est infaillible ou inviolable. Ainsi, lors du choix des outils de sécurité de son compte, il ne faut pas s'en remettre à des impressions subjectives ou des avis intuitifs, mais à des analyses et des évaluations objectives.
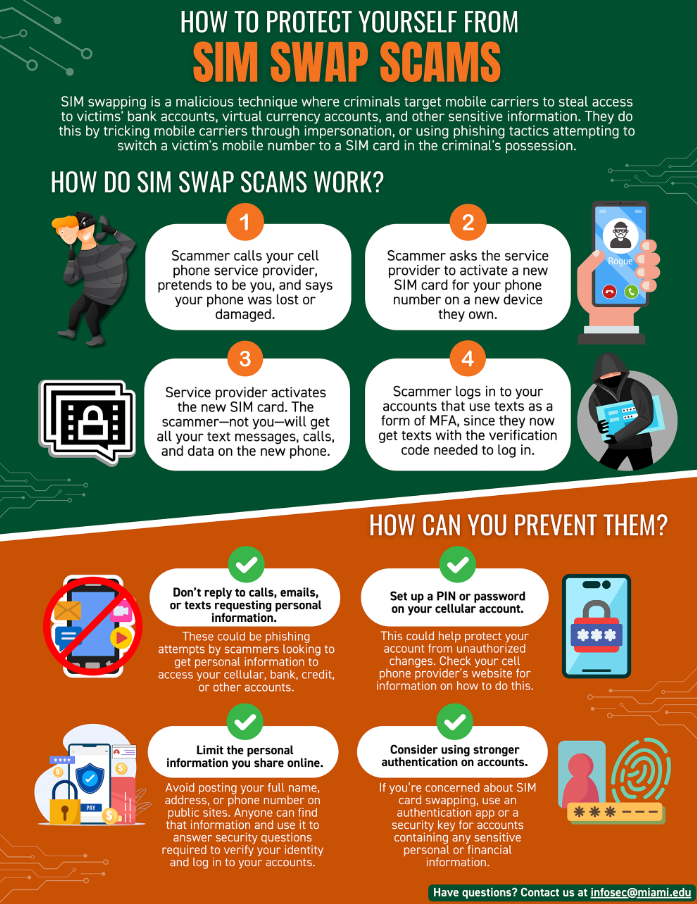
Il ne fait aucun doute que le passage d'un MFA par SMS à un MFA basé sur une application renforcera considérablement la sécurité du compte. Néanmoins, ce constat reste relatif : tout dépend des tactiques employées par les fraudeurs. Dès lors, il convient d'examiner au cas par cas les mesures de sécurité à déployer, les démarches de récupération à mettre en place et les stratégies de gestion des comptes à adopter.
Voici quelques recommandations à prendre en compte avant de continuer à utiliser le SMS pour le MFA et le numéro de carte SIM comme facteur de récupération de compte :
Réduisez les risques liés au SMS en privilégiant, dès que possible, des méthodes d'authentification plus sûres pour vos comptes. Il est vivement conseillé d'utiliser des applications d'authentification ou des clés de sécurité matérielles lorsqu'elles sont prises en charge.
Activez le verrouillage de portabilité de numéro, le blocage de ligne ou toute autre option de sécurité renforcée sur le compte de votre opérateur pour empêcher le vol de votre numéro.
Prenez des mesures pour protéger votre boîte e-mail, car elle constitue souvent la clé d'accès principale à tous vos comptes. Utilisez des mots de passe robustes et uniques pour votre messagerie et vos différents comptes ; privilégiez des clés de sécurité physiques ou des applications d'authentification dès que possible. Portez une attention particulière à la sécurité de la procédure de réinitialisation de mot de passe si elle s'appuie sur le SMS. Il est déconseillé d'utiliser une boîte e-mail secondaire de récupération oubliée ou utilisée depuis trop d'années. De plus, il est crucial de limiter la visibilité de vos données personnelles (comme la possibilité de demander une clé de récupération par SMS).
Assurez-vous que les clés privées de votre portefeuille blockchain soient stockées en lieu sûr. Il est recommandé d'utiliser un portefeuille fiable et sécurisé pour détenir des montants importants, et de ne laisser sur les portefeuilles d'échange non-custodial que le strict minimum nécessaire au trading.
Faites appel uniquement à des dépositaires reconnus pour les opérations de trading de grande envergure. Configurez des listes blanches d'adresses de retrait, des délais de transfert et des retraits multi-signatures lorsque cela est proposé. Un délai de retrait de 24 ou 48 heures peut s'avérer extrêmement précieux en cas de piratage de compte.
Réduisez votre exposition en tant que cible potentielle. Évitez de publier le solde de vos portefeuilles ou vos positions sur les réseaux sociaux et sur toute autre plateforme où ces informations peuvent être consultées par des criminels. Ne partagez pas publiquement vos méthodes de sécurisation de comptes ni le détail de vos transactions, comme les exchanges ou services de portefeuilles que vous utilisez.
Planifiez vos actions à l'avance afin de savoir comment réagir en cas de détournement de compte. Cela implique de savoir transférer vos fonds vers des portefeuilles ou coffres sécurisés, modifier les options de récupération, avertir immédiatement votre opérateur mobile d'une menace, alerter vos banques et prévenir vos proches de confiance.
Aucune de ces démarches ne vous rendra invulnérable, mais elles réduiront la probabilité de devenir une victime d'escroquerie ainsi que l'ampleur des dégâts potentiels. En outre, ces bonnes pratiques rendront votre utilisation quotidienne des technologies bien plus sereine et fiable d'une manière générale.
Une brèche dans le rempart : en résumé
Bien que le MFA par SMS soit couramment considéré comme une méthode de sécurité raisonnablement fiable, la fraude au SIM swapping prouve que cette protection est loin d'être sans faille. La facilité relative avec laquelle un opérateur mobile peut être trompé pour céder l'accès total au numéro de la victime rappelle l'importance capitale non seulement de sécuriser le compte, mais aussi d'anticiper ses voies de récupération.
La capacité à restaurer l'accès à un compte est tout aussi primordiale que la capacité à le défendre, et ces deux dimensions doivent être intégrées dans votre stratégie globale de sécurité. Les mécanismes de récupération de compte et d'interception d'intrus doivent être conçus de manière à ne laisser aucune faille exploitable par un cybercriminel.
Comme indiqué plus haut, plusieurs mesures de protection font désormais figure de standards dans le secteur. Par exemple, la majorité des acteurs offrant ces services disposent de politiques permettant de réagir promptement aux fraudes et aux prises de contrôle de comptes. Cela inclut le verrouillage de la portabilité, le blocage de ligne, les délais imposés lors du changement de carte SIM, la réinitialisation par le biais de clés cryptographiques ou de clés de sécurité matérielles, entre autres. De leur côté, tant les opérateurs télécoms que les plateformes de crypto appliquent des mesures visant à affiner la détection et la réponse aux fraudes, renforçant la vérification lors des changements de carte SIM ainsi que les paramètres de sécurité des profils.
Par ailleurs, les instances de régulation interviennent pour atténuer les risques liés aux fraudes de transfert de numéro. La FCC a instauré de nouvelles dispositions visant à contrer les abus sur la portabilité et à consolider la protection des consommateurs. Ces réglementations imposent aux opérateurs de mettre en place des protocoles de détection de fraudes au changement de SIM, d'avertir les clients de toute tentative de changement de carte SIM ou de portabilité, de fournir des mécanismes de verrouillage de compte et de fluidifier le traitement des signalements de fraude.
Dans le même temps, les protocoles de vérification d'identité (KYC) et de lutte contre le blanchiment d'argent (AML) montent également en puissance — aussi bien chez les acteurs des télécoms que sur les plateformes crypto. Ainsi, les opérateurs téléphoniques redoublent de vigilance face au détournement de numéro, tandis que les exchanges appliquent des politiques de vérification d'identité plus rigoureuses lors de l'ouverture ou de la fermeture de comptes. Enfin, les entreprises ont de plus en plus recours à des technologies de pointe pour préserver la sécurité de leurs comptes, notamment par l'analyse des comportements des utilisateurs, l'évaluation des spécificités du compte et l'audit des transactions blockchain lors de la clôture des profils.
Et n'oubliez pas : sur Netts Energy Market, vous pouvez consulter les tarifs de n'importe quel fournisseur dès maintenant afin de trouver le meilleur prix pour louer de l'Energy TRON.