SIM स्वैपिंग: 2FA अभेद्य सुरक्षा क्यों नहीं है
SIM स्वैपिंग दिखाती है कि SMS-आधारित 2FA क्यों विफल हो सकता है, फोन नंबर की चोरी कैसे क्रिप्टो अकाउंट्स खाली कर देती है, और सुरक्षित रिकवरी की आदतें कैसी होती हैं।
अन्य भाषाएँ: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
विषय-सूची
क्रिप्टो निवेशक और व्यवसायी माइकल टर्पिन (Michael Terpin) के लिए कुछ भयानक घटित होने का पहला संकेत क्रिप्टो एसेट्स में लाखों डॉलर का गायब होना नहीं था - बल्कि उनका टेक्स्ट मैसेज भेजने या प्राप्त करने में असमर्थ होना था।
एक सामान्य व्यक्ति के लिए, मोबाइल फोन से SMS भेजने या प्राप्त करने में असमर्थ होना शायद ही किसी वित्तीय बर्बादी का पूर्वाभास हो। हालाँकि, टर्पिन के लिए यह प्रतीत होने वाली महत्वहीन घटना अंत की शुरुआत थी। समस्या स्वयं वह नंबर था: एक सेल फोन नंबर जो पहले उनके नियमित व्यावसायिक उद्देश्यों, अकाउंट रिकवरी और मल्टी-फैक्टर ऑथेंटिकेशन के लिए काम करता था, बिना किसी पूर्व सूचना के उनका नहीं रहा था।
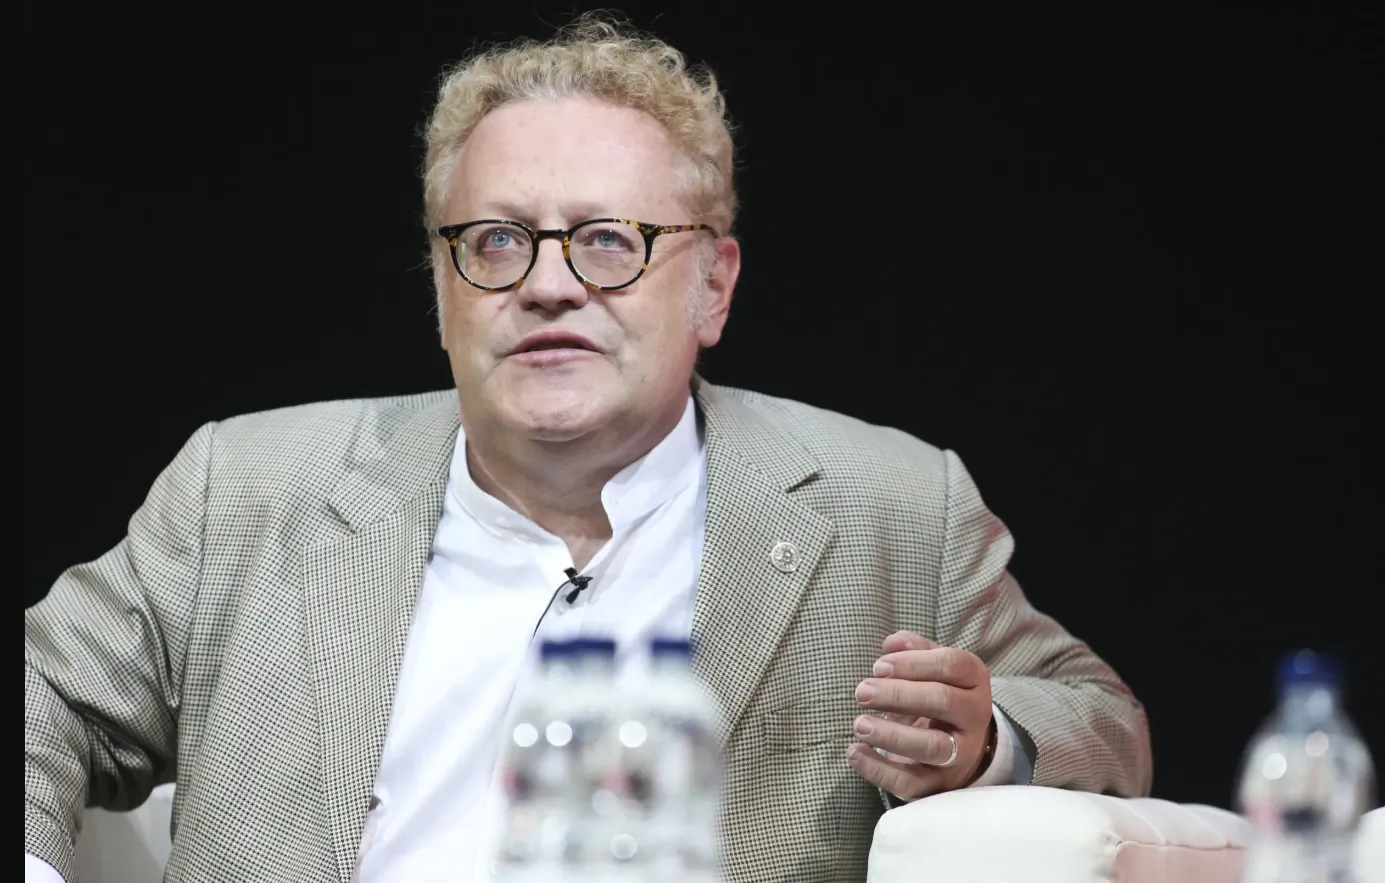
अधिक सटीक रूप से कहें तो, यह किसी और का हो चुका था - ऐसे धोखेबाज़ों का, जो अपेक्षाकृत आसानी से उनके नंबर को उनके SIM कार्ड से अलग करने और इसे अपने SIM कार्ड पर सक्रिय करने में कामयाब रहे। जालसाजों ने, नंबर पर पूर्ण नियंत्रण प्राप्त करने के बाद, टर्पिन द्वारा अकाउंट रिकवर करने के किसी भी प्रयास को ब्लॉक कर दिया, टेलीकॉम कैरियर की वेबसाइट पर उनके रिकवरी ई-मेल को बदलकर अपना ई-मेल कर दिया, और अंततः, उनके क्रिप्टो वॉलेट्स से 24 मिलियन डॉलर से अधिक की चोरी कर ली। इस बड़े पैमाने की चोरी के लिए एक किशोर को जेल जाना पड़ा; मुख्य संदिग्ध, 15 वर्षीय एलिस पिंस्की (Ellis Pinsky) पर एक ऐसे आपराधिक समूह का नेतृत्व करने का आरोप था जो SIM स्वैप के माध्यम से क्रिप्टो वॉलेट्स से पैसे ऐंठता था। आरोपियों में निकोलस ट्रूग्लिया (Nicholas Truglia) भी शामिल था, जो इस मामले की हाई-प्रोफाइल बदनामी में पहले और सबसे महत्वपूर्ण योगदानकर्ताओं में से एक था।
अदालत के रिकॉर्ड बताते हैं कि पिंस्की और उसके साथियों ने AT&T के एक अधिकृत रिटेलर के कर्मचारी, जाहमिल स्मिथ को रिश्वत दी थी, जिसने टर्पिन के SIM कार्ड को धोखेबाज़ों के पक्ष में बदल दिया था। इस प्रकार, एक काफी सरल लेकिन प्रभावी घोटाले के साथ, क्रिप्टो उत्साही लाखों डॉलर की नकदी से वंचित हो गए - और, इतिहास में पहली बार, कोई सेलुलर कैरियर SIM स्वैप को लेकर अपने ग्राहक के साथ कानूनी मुकदमे में फंसा। मुकदमे के शुरुआती चरण के बाद, पिंस्की ने टर्पिन के साथ अदालत के बाहर समझौता किया, और उन्हें नुकसान की भरपाई के रूप में 22 मिलियन डॉलर का भुगतान किया। टर्पिन को AT&T के खिलाफ मुकदमे में भी सफलता मिली, जिसने भारी रकम चुकाने से बचने की कोशिश में तर्क दिया था कि सेलुलर कैरियर पर अपने क्रिप्टो एसेट्स का भरोसा करने के लिए टर्पिन स्वयं दोषी थे। फिर भी, 2024 में, नाइंथ सर्किट कोर्ट ने AT&T के खिलाफ टर्पिन की अपील के पक्ष में फैसला सुनाया, जिसने मुकदमेबाजी के एक नए दौर का रास्ता खोल दिया।
इस बीच, एक आम क्रिप्टो होल्डर के लिए, माइकल टर्पिन का मामला अध्ययन का विषय है और ब्लॉकचेन की सबसे कमजोर कड़ी - एक्सचेंज पर अकाउंट - की कमजोरियों का एक सबक है। टर्पिन का अकाउंट ब्लॉकचेन की किसी आंतरिक कमी के कारण नहीं, बल्कि इसलिए हैक हुआ क्योंकि मल्टी-फैक्टर ऑथेंटिकेशन के पारंपरिक तरीके जालसाजों के सामने अप्रभावी साबित हुए। इसके विपरीत, धोखेबाज़ों ने एक्सचेंज तक पहुँच प्राप्त करने, नंबर की "चोरी" के बारे में ग्राहक को धोखा देने और अंततः अकाउंट खाली करने के लिए काफी नियमित तरीकों - सोशल इंजीनियरिंग और फोन नंबर स्वैपिंग - का इस्तेमाल किया।
क्रिप्टो होल्डर्स के लिए ऐसे घोटालों के इतने विनाशकारी होने का कारण यह है कि वे आम तौर पर बहु-स्तरीय (multi-stage) होते हैं: जालसाज न केवल क्रिप्टो एसेट्स चुराते हैं, बल्कि एक्सचेंज तक अनधिकृत पहुँच प्राप्त करने के लिए ग्राहक की (अक्सर कमजोर) अकाउंट रिकवरी नीतियों का भी फायदा उठाते हैं। इसके अतिरिक्त, ग्राहक फ़िशिंग, पहचान की चोरी (identity theft), या व्यक्तिगत डेटा से जुड़ी धोखाधड़ी का शिकार हो सकता है।
यदि क्रिप्टो होल्डर सुरक्षा के स्तर और अकाउंट रिकवरी की सुदृढ़ता को बढ़ाने के लिए कुछ कदम उठाए तो ऐसे परिदृश्य से बचा जा सकता है। सबसे उचित कदम यह होगा कि जहाँ संभव हो, SMS मल्टी-फैक्टर ऑथेंटिकेशन (MFA) को छोड़ दिया जाए और अन्य अधिक विश्वसनीय तरीकों, जैसे कि ऐप्स, को अपनाया जाए। इसके अतिरिक्त, यह सुनिश्चित करना आवश्यक है कि जटिल और सत्यापित चरणों के बिना सेलुलर कैरियर पर SIM कार्ड नंबर बदला न जा सके।
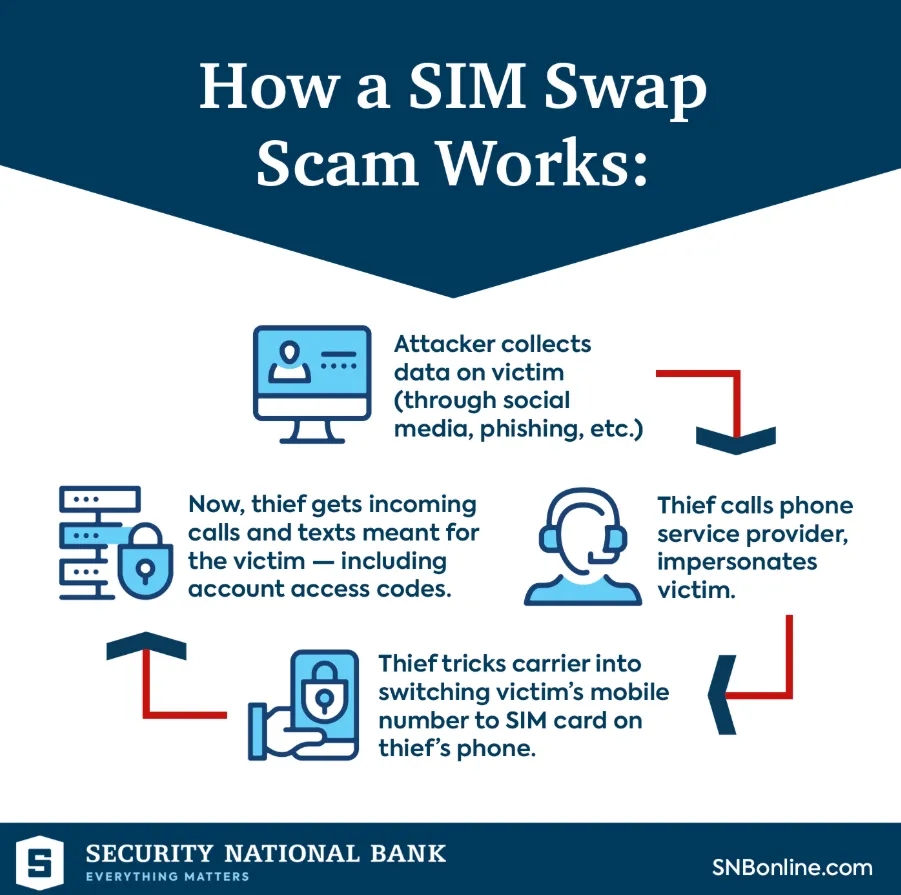
सबसे महत्वपूर्ण बात यह है कि अकाउंट रिकवरी प्रक्रियाओं से SMS को बाहर करना या कम से कम, सभी अकाउंट सेटिंग्स और रिकवरी प्रक्रियाओं को किसी अन्य, अधिक विश्वसनीय चैनल पर स्थानांतरित करना आवश्यक है। अंत में, यह सुनिश्चित करना बेहद महत्वपूर्ण है कि व्यक्तिगत डेटा या प्राइवेट कीज़ (private keys) को क्लाउड जैसी कमजोर जगहों पर स्टोर न किया जाए। SIM स्वैपिंग के मामले में SMS MFA के विफल होने का कारण यह है कि तकनीकी रूप से, इस स्थिति में फोन नंबर धोखेबाज़ का ही हो जाता है। इस प्रकार, इस नंबर पर भेजे गए SMS मैसेज धोखेबाज़ द्वारा प्राप्त किए जाते हैं, और वहाँ भेजा गया कोई भी कोड उसी के उपयोग और लाभ के लिए होता है। इसलिए, भले ही ब्लॉकचेन वॉलेट या एक्सचेंज अकाउंट के लिए SMS-आधारित MFA की आवश्यकता हो, यह इसे बिल्कुल भी अधिक सुरक्षित नहीं बनाता है - बशर्ते कि जालसाज कैरियर को यह समझाने में कामयाब हो जाए कि वह उस नंबर का असली मालिक है।
और ऐसा करने की क्षमता दुनिया भर के अधिकांश सेलुलर कैरियर्स में नंबर बदलने की अपेक्षाकृत सरल प्रक्रिया द्वारा संभव हो जाती है। यह तथ्य कि SMS MFA अकाउंट को अधिक असुरक्षित बनाता है, कोई विवादित बात नहीं है - वास्तव में, यह कहना उचित होगा कि अकाउंट सुरक्षा के मामले में SMS सबसे कमजोर तरीकों में से एक है।
यह SMS चैनल के स्वयं के अपेक्षाकृत कम सुरक्षा स्तर और नंबर तक पहुँच प्राप्त करने के लिए धोखेबाज़ों द्वारा सोशल इंजीनियरिंग का उपयोग करने की क्षमता दोनों के कारण है। इस प्रकार, SMS MFA ग्राहक के लिए सुविधाजनक तो है, लेकिन इसमें धोखाधड़ी का भारी जोखिम होता है, जैसा कि टर्पिन का मामला दिखाता है।
नंबर स्वैपिंग धोखाधड़ी से वास्तव में किसे लाभ हुआ?
SIM स्वैपिंग के माध्यम से SMS-आधारित अकाउंट हाईजैकिंग के मामलों का विश्लेषण करते समय, इस तरह के फ्रॉड की जटिलता को बढ़ा-चढ़ाकर न आंकना महत्वपूर्ण है। यद्यपि सेलुलर कैरियर वास्तव में सुरक्षा प्रणाली में एक कमजोर बिंदु है, धोखेबाज़ अक्सर घोटाले को अंजाम देने के लिए अन्य कमजोरियों का भी फायदा उठाते हैं।
ऐसा करने का सबसे आम तरीका पीड़ित से व्यक्तिगत जानकारी प्राप्त करने के लिए फ़िशिंग का उपयोग करना है। अकाउंट रिकवरी ई-मेल, SMS नंबर, नाम, जन्म तिथि, आंशिक सोशल सिक्योरिटी नंबर (SSN), और अन्य व्यक्तिगत जानकारी जैसी सूचनाएं या तो फ़िशिंग के माध्यम से प्राप्त की जा सकती हैं या, कुछ मामलों में, सोशल मीडिया अकाउंट्स हैक करके।
इसके बाद, जालसाज इस जानकारी का उपयोग सेलुलर कैरियर से संपर्क करने के लिए कर सकते हैं और सोशल इंजीनियरिंग तकनीकों का उपयोग करके उन्हें आश्वस्त कर सकते हैं कि वे नंबर के नए मालिक हैं। ऐसा करने के कई तरीके हैं: एक पर्याप्त आश्वस्त करने वाली कहानी पेश करके फ्रॉड डिटेक्शन सिस्टम को बायपास करना, ऐसे अनुरोधों को संभालने वाले सेलुलर कैरियर के किसी कर्मचारी को रिश्वत देना, या कंपनी के ही किसी इनसाइडर की जानकारी का उपयोग करना। एक बार जब धोखेबाज़ नंबर पर नियंत्रण पा लेता है, तो अगला कदम अकाउंट रिकवरी सेटिंग्स को बदलना और अकाउंट पर पूरा नियंत्रण हासिल करना होता है। अकाउंट टेकओवर आमतौर पर कुछ घंटों से लेकर दो दिनों के भीतर पूरा हो जाता है - यह इस बात पर निर्भर करता है कि धोखेबाज़ की गतिविधियों को किस तरह छुपाया गया है और अकाउंट सुरक्षा का स्तर कितना उच्च है। इस प्रकार, अपनी चतुराई और चालाकी से धोखेबाज़ न केवल क्रिप्टोकरेंसी, बल्कि व्यक्तिगत डेटा और बैंक खातों से पैसे भी चुरा सकते हैं।
हालाँकि, इस स्कीम की प्रत्यक्ष सरलता के बावजूद, SIM स्वैपिंग फ्रॉड के लिए कुछ हद तक तैयारी और व्यक्तिगत कौशल की आवश्यकता होती है। इसलिए, आमतौर पर कोई नौसिखिया धोखेबाज़ इसका सहारा नहीं लेता - बल्कि अपराधियों का एक संगठित समूह ऐसा करता है।
इस क्षेत्र में सक्रिय सबसे कुख्यात साइबर अपराधी समूहों में से एक स्कैटर्ड स्पाइडर (Scattered Spider) है, जिसे 0ktapus, UNC3944, या Muddled Libra के नाम से भी जाना जाता है। विभिन्न रिपोर्टों के अनुसार, इस गिरोह में स्वतंत्र लेकिन एकजुट सोशल इंजीनियर्स और हैकर्स शामिल हैं जो अंग्रेजी बोलते हैं। यह विश्व स्तर पर काम करता है; इसके मुख्य लक्ष्य बड़े व्यावसायिक संगठन हैं, जिन्हें अक्सर उनके कर्मचारियों पर फ़िशिंग हमलों के माध्यम से हैक किया जाता है।
हालाँकि, इस समूह के प्रतिनिधियों द्वारा उपयोग किए जाने वाले तरीके बुनियादी तौर पर कोई अनोखे नहीं हैं। उनमें से एक, नोआ माइकल अर्बन (Noah Michael Urban), जिसे किंग बॉब या सोसा के नाम से भी जाना जाता है, को पहले ही कई बड़ी कंपनियों और व्यक्तियों को धोखा देने के लिए दोषी ठहराया जा चुका है। जैसा कि अमेरिकी कानूनी दस्तावेजों में कहा गया है, उसने पीड़ितों के एक्सचेंज अकाउंट्स तक अनधिकृत पहुँच प्राप्त करने और उनकी क्रिप्टोकरेंसी चुराने के लिए SIM स्वैपिंग और फ़िशिंग का इस्तेमाल किया। अन्य बातों के अलावा, अर्बन की आपराधिक गतिविधियों में पीड़ितों के ई-मेल और SMS इंटरसेप्ट करना, वॉलेट्स से धोखेबाज़ों द्वारा नियंत्रित अकाउंट्स में पैसे ट्रांसफर करना और बड़ी मात्रा में धन ट्रांसफर करने के लिए चुराई गई पहचानों का उपयोग करना शामिल था। परिणामस्वरूप, उसे दस साल की जेल की सजा सुनाई गई और 13 मिलियन डॉलर से अधिक के हर्जाने का भुगतान करने का आदेश दिया गया। हालाँकि, न तो उसकी सजा और न ही उसकी धोखाधड़ी उतनी महत्वपूर्ण प्रतीत होती है, जितनी SIM स्वैपिंग धोखेबाज़ों के काम करने के तौर-तरीकों के बारे में उसकी खुली गवाही।
अर्बन के अनुसार, पीड़ित के नंबर पर नियंत्रण पाने के लिए धोखेबाज़ आम तौर पर सेलुलर कैरियर से संपर्क करते हैं। अधिकांश मामलों में, धोखेबाज़ कैरियर को अपनी पहचान के बारे में समझाने के लिए किसी जटिल तरीके का उपयोग नहीं करते हैं - वे बस अपनी मनगढ़ंत कहानी सुनाते हैं और खुद को पहचान की चोरी (identity theft) का शिकार बताते हैं। उसके अनुसार, कैरियर को कॉल करने के क्षण से लेकर नंबर पर पूर्ण नियंत्रण प्राप्त करने और कई लाख डॉलर निकालने में उसे लगभग दस दिन लगे।
समूह से जुड़ा और बड़े पैमाने पर धोखाधड़ी का आरोपी एक अन्य प्रसिद्ध हैकर टायलर रॉबर्ट बुकानन (Tyler Robert Buchanan) है। स्कॉटलैंड के इस युवक को स्पेन में वायर फ्रॉड की साजिश और गंभीर पहचान की चोरी के आरोप में गिरफ्तार किया गया था। अभियोजन पक्ष के अनुसार, वह एक आपराधिक समूह का हिस्सा था जो व्यवसायों को निशाना बनाने के लिए टेक्स्ट-मैसेज फ़िशिंग और व्यक्तिगत पीड़ितों को निशाना बनाने के लिए SIM स्वैपिंग का उपयोग करता था। इस रणनीति ने उन्हें अपने पीड़ितों से कम से कम आठ मिलियन डॉलर की वर्चुअल करेंसी चुराने में सक्षम बनाया। इसके अतिरिक्त, एक कंपनी के कार्यकारी के ई-मेल पर अनधिकृत पहुँच के सबूत भी मिले।
बुकानन की गिरफ्तारी दर्शाती है कि कानून प्रवर्तन एजेंसियां SIM स्वैपिंग फ्रॉड पर अधिक ध्यान दे रही हैं। अधिकारी न केवल ऐसे जालसाजों की गतिविधियों पर नज़र रख रहे हैं बल्कि उन्हें न्याय के कटघरे में भी ला रहे हैं: बुकानन को इस फ्रॉड स्कीम में उसकी भूमिका के लिए पाँच साल जेल की सजा सुनाई गई थी।
हालाँकि, ऐसे मामलों के बावजूद, धोखाधड़ी से निपटने में पुलिस की सफलताओं से किसी को भ्रमित नहीं होना चाहिए। तथ्य यह है कि कुछ धोखेबाज़ पकड़े गए, इसका मतलब यह नहीं है कि सेलुलर कैरियर या एक्सचेंज प्लेटफॉर्म्स कमजोर नहीं हैं। इसके विपरीत, ऐसी कमजोरियों का अस्तित्व इस तथ्य से पुष्ट होता है कि धोखेबाज़ उनका फायदा उठाना जारी रखते हैं। इसके अलावा, यह ध्यान में रखा जाना चाहिए कि प्रत्येक धोखेबाज़ के पास अलग-अलग अवसर और कौशल होते हैं। जहाँ कुछ लोग फ़िशिंग और पीड़ित के डेटा के सावधानीपूर्वक अध्ययन का सहारा ले सकते हैं, वहीं दूसरों के पास मल्टी-फैक्टर ऑथेंटिकेशन को बायपास करने या SMS ट्रैफ़िक को इंटरसेप्ट करने के संसाधन और कौशल हो सकते हैं। नतीजतन, प्रत्येक पीड़ित के लिए हमेशा एक ऐसा धोखेबाज़ होता है जो सुरक्षा प्रणाली में किसी विशेष कमजोरी का फायदा उठाना बखूबी जानता है।
क्या किया जा सकता है?
यह समझना चाहिए कि उपभोक्ता-स्तर की अकाउंट सुरक्षा के मामले में अचूक, अभेद्य सुरक्षा प्रणाली या सुरक्षा का कोई तरीका मौजूद नहीं है। इस प्रकार, अकाउंट सुरक्षा के लिए उपकरणों का चयन करते समय, व्यक्तिपरक भावनाओं और रायों पर नहीं, बल्कि वस्तुनिष्ठ आकलन और विश्लेषण पर भरोसा करना आवश्यक है।
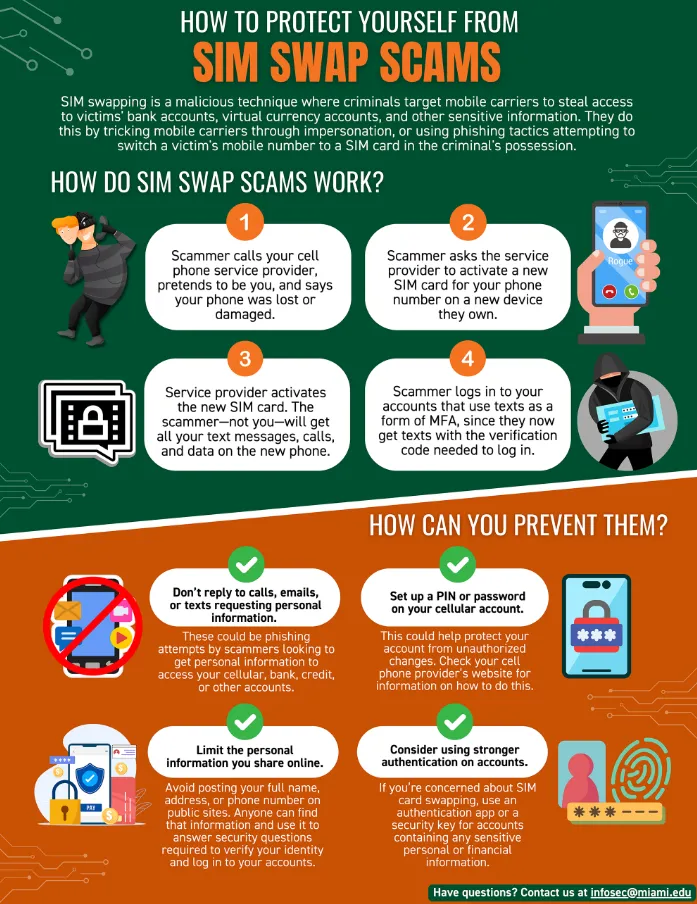
इसमें कोई संदेह नहीं है कि SMS-आधारित MFA से ऐप-आधारित MFA पर जाने से अकाउंट काफी अधिक सुरक्षित हो जाएगा। हालाँकि, ऐसा आकलन सशर्त है: यह सब इस बात पर निर्भर करता है कि हम किस जालसाज रणनीति की बात कर रहे हैं। नतीजतन, प्रत्येक मामले में, किसी को सावधानीपूर्वक विचार करना चाहिए कि किन सुरक्षा उपायों का उपयोग करना है, रिकवरी के क्या कदम उठाने हैं, और किन अकाउंट प्रबंधन रणनीतियों का उपयोग करना है।
MFA के रूप में SMS और अकाउंट रिकवरी कारक के रूप में SIM कार्ड नंबर का उपयोग जारी रखने से पहले विचार करने के लिए नीचे कुछ सिफारिशें दी गई हैं:
जब भी संभव हो, अपने अकाउंट्स के लिए अधिक विश्वसनीय ऑथेंटिकेशन विधियों का उपयोग करके SMS से जुड़े जोखिमों को कम करें। जहाँ उपलब्ध हो, ऑथेंटिकेटर एप्लिकेशन या हार्डवेयर सुरक्षा कीज़ का उपयोग करने की सलाह दी जाती है।
नंबर की चोरी को रोकने के लिए अपने कैरियर अकाउंट पर नंबर पोर्टेबिलिटी लॉक, नंबर लॉक या किसी अन्य उच्च-स्तरीय सुरक्षा सेटिंग का उपयोग करें।
अपने ई-मेल को सुरक्षित करने के उपाय करें, क्योंकि यह अक्सर आपके अकाउंट्स की कुंजी होता है। अपने ई-मेल और अपने अकाउंट्स तक पहुँचने के लिए मजबूत और अनूठे पासवर्ड का उपयोग करें; जब भी संभव हो हार्डवेयर-आधारित सुरक्षा कीज़ या ऐप्स का उपयोग करें। यदि अकाउंट रिकवरी प्रक्रिया SMS पर आधारित है, तो उसकी सुरक्षा पर विशेष ध्यान दें। भूले हुए पासवर्ड की रिकवरी के लिए ऐसे ई-मेल का उपयोग करना अवांछनीय है जो सेकेंडरी अकाउंट हो या जिसका उपयोग कई वर्षों से किया जा रहा हो। इसके अतिरिक्त, व्यक्तिगत जानकारी की उपलब्धता को कम करना महत्वपूर्ण है (जैसे कि SMS के माध्यम से रिकवरी कुंजी का अनुरोध करने की क्षमता)।
सुनिश्चित करें कि आपके ब्लॉकचेन वॉलेट की प्राइवेट कीज़ सुरक्षित स्टोरेज में हैं। महत्वपूर्ण धनराशि को स्टोर करने के लिए एक सुरक्षित और विश्वसनीय वॉलेट का उपयोग करने की सलाह दी जाती है और ट्रेडिंग के लिए आवश्यक न्यूनतम राशि के लिए ही नॉन-कस्टोडियल एक्सचेंज वॉलेट्स का उपयोग करें।
बड़े पैमाने पर ट्रेडिंग के लिए केवल विश्वसनीय कस्टोडियंस का उपयोग करें। जहाँ संभव हो, विदड्रॉल अलाउलिस्ट्स (withdrawal allowlists), विलंबित ट्रांसफर (delayed transfers), और मल्टी-सिग्नेचर विदड्रॉल सेट करें। अकाउंट चोरी के मामले में 24 या 48 घंटे का विदड्रॉल डिले बहुत सुविधाजनक हो सकता है।
एक पीड़ित के रूप में अपनी दृश्यता कम करें। सोशल नेटवर्क या अन्य प्लेटफॉर्म्स पर अपने वॉलेट बैलेंस या होल्डिंग्स के बारे में जानकारी पोस्ट करने से बचें, जहाँ यह जानकारी धोखेबाज़ों को दिखाई दे सकती है। अकाउंट्स को सुरक्षित करने के अपने तरीकों या लेन-देन के विवरण पर सार्वजनिक रूप से चर्चा न करें, जैसे कि आप किस एक्सचेंज या वॉलेट सेवाओं का उपयोग करते हैं।
अपनी कार्रवाइयों की योजना पहले से बना लें ताकि आप जान सकें कि अकाउंट हाईजैक होने की स्थिति में क्या करना है। इसमें आपके अकाउंट्स से सुरक्षित वॉलेट्स में फंड निकालना, अकाउंट रिकवरी सेटिंग्स बदलना, अकाउंट सुरक्षा खतरों के बारे में अपने कैरियर को सूचित करना, सुरक्षा खतरों के बारे में बैंकों से संपर्क करना और विश्वसनीय लोगों को सूचित करना शामिल है।
इनमें से कोई भी कदम आपको अभेद्य नहीं बनाएगा, लेकिन वे धोखाधड़ी का शिकार बनने की संभावना और धोखाधड़ी से होने वाले नुकसान को कम कर देंगे। इसके अलावा, ये कदम सामान्य तौर पर तकनीक के रोजमर्रा के उपयोग के लिए कहीं अधिक सहज और विश्वसनीय होंगे।
दीवार में कमजोरी: सारांश
यद्यपि SMS MFA को आम तौर पर किसी अकाउंट की सुरक्षा के लिए काफी विश्वसनीय तरीका माना जाता है, SIM स्वैपिंग फ्रॉड दिखाता है कि यह सुरक्षा उपाय पूरी तरह अचूक होने से कोसों दूर है। सेलुलर कैरियर को धोखा देने और इस तरह पीड़ित के नंबर तक अप्रतिबंधित पहुँच प्राप्त करने की अपेक्षाकृत सरल योजना न केवल अकाउंट की सुरक्षा करने बल्कि उसकी रिकवरी के तरीकों के बारे में सोचने के महत्व को भी उजागर करती है।
किसी अकाउंट को रिकवर करने की क्षमता उतनी ही महत्वपूर्ण है जितनी कि उसकी रक्षा करने की क्षमता, और सुरक्षा रणनीति चुनते समय दोनों पहलुओं पर विचार किया जाना चाहिए। अकाउंट रिकवरी और जालसाजों को रोकने की रणनीतियों को इस तरह से डिज़ाइन किया जाना चाहिए कि उनमें कोई भी ऐसी कमजोरी न हो जिसका फायदा धोखेबाज़ उठा सकें।
जैसा कि ऊपर उल्लेख किया गया है, कुछ अकाउंट सुरक्षा उपाय उद्योग में मानक प्रक्रियाएं हैं। उदाहरण के लिए, ऐसी सेवाएं देने वाली अधिकांश कंपनियों के पास अब ऐसी नीतियां हैं जो उन्हें धोखाधड़ी और अकाउंट हाईजैकिंग पर समय रहते कार्रवाई करने की अनुमति देती हैं। इसमें नंबर पोर्टेबिलिटी लॉक, नंबर लॉक, SIM कार्ड परिवर्तन में देरी, कीज़ या हार्डवेयर सुरक्षा कीज़ के माध्यम से अकाउंट रिकवरी आदि शामिल हो सकते हैं। इसके अतिरिक्त, कैरियर्स और क्रिप्टो एक्सचेंज दोनों ही फ्रॉड डिटेक्शन और प्रतिक्रिया तंत्र में सुधार के लिए कदम उठा रहे हैं, जिसमें सख्त SIM कार्ड परिवर्तन सत्यापन प्रक्रियाएं और उन्नत अकाउंट सुरक्षा सेटिंग्स शामिल हैं।
इसके अलावा, नियामक नंबर पोर्टेबिलिटी फ्रॉड से जुड़े जोखिमों को कम करने के लिए कदम उठा रहे हैं। FCC ने नंबर पोर्टेबिलिटी फ्रॉड को रोकने और उपभोक्ता संरक्षण को मजबूत करने के उद्देश्य से नए नियम अपनाए हैं। इन नियमों के अनुसार सेलुलर कैरियर्स को SIM परिवर्तन धोखाधड़ी की पहचान के लिए प्रक्रियाएं लागू करने, SIM परिवर्तन या नंबर पोर्टेबिलिटी के प्रयासों के बारे में उपभोक्ताओं को सूचित करने, अकाउंट लॉक प्रक्रियाएं स्थापित करने और फ्रॉड रिस्पॉन्स प्रक्रियाओं को सुव्यवस्थित करने की आवश्यकता होती है।
इस बीच, नो योर कस्टमर (KYC) और एंटी-मनी लॉन्ड्रिंग (AML) प्रोटोकॉल को भी मजबूत किया जा रहा है - टेलीकॉम कैरियर्स और क्रिप्टो एक्सचेंजों दोनों के लिए। इस प्रकार, टेलीकॉम ऑपरेटर्स अब नंबर पोर्टेबिलिटी फ्रॉड को लेकर अधिक सतर्क हैं, और क्रिप्टो एक्सचेंज अकाउंट खोलने और अकाउंट बंद करने के लिए सख्त पहचान सत्यापन नीतियां लागू कर रहे हैं। इसके अतिरिक्त, कंपनियां अपने अकाउंट्स की सुरक्षा के लिए अधिक उन्नत तकनीकों का उपयोग कर रही हैं, जैसे कि उपयोगकर्ताओं के व्यवहार के पैटर्न का विश्लेषण करना, अकाउंट की विशेषताओं पर विचार करना, और अकाउंट बंद करने के दौरान ब्लॉकचेन लेनदेन का मूल्यांकन करना।
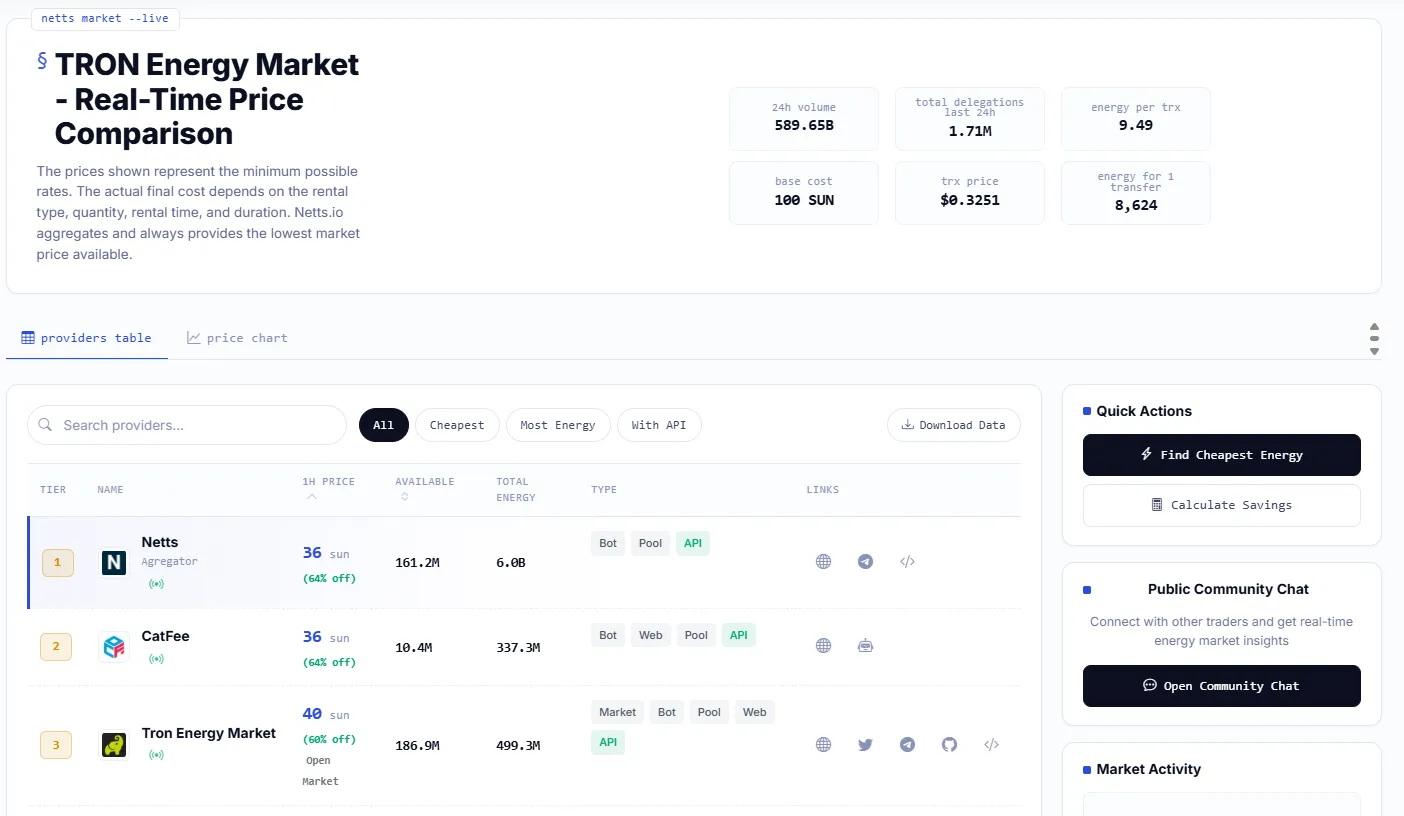
और याद रखें - Netts Energy Market पर आप TRON Energy किराए पर लेने के लिए सबसे सस्ता विकल्प चुनने हेतु किसी भी प्रदाता की कीमतों की तुरंत जाँच कर सकते हैं।