حمله تعویض سیمکارت (SIM Swapping): چرا احراز هویت دو مرحلهای (2FA) یک دژ نفوذناپذیر نیست
حمله تعویض سیمکارت نشان میدهد که چرا 2FA پیامکی ممکن است شکست بخورد، چگونه سرقت شماره تلفن حسابهای کریپتو را خالی میکند و عادات امنتر برای بازیابی حساب چگونه هستند.
زبانهای دیگر: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
فهرست مطالب
نخستین نشانهای که به مایکل ترپین، سرمایهگذار کریپتو و تاجر، فهماند اوضاع به شدت خراب است، ناپدید شدن میلیونها دلار دارایی دیجیتال نبود - بلکه ناتوانی او در ارسال یا دریافت پیامک بود.
برای یک فرد عادی، ناتوانی تلفن همراه در ارسال یا دریافت پیامک به ندرت پیشدرآمدی برای ورشکستگی مالی محسوب میشود. با این حال، برای ترپین، این اتفاق به ظاهر بیاهمیت آغاز پایان بود. مشکل اصلی خودِ شماره تلفن بود: شماره موبایلی که پیش از این برای امور روزمره کاری، بازیابی حساب و احراز هویت چندعاملی استفاده میکرد، بدون هیچ هشداری دیگر متعلق به او نبود.
به بیان دقیقتر، این شماره در اختیار فرد دیگری قرار گرفته بود - کلاهبردارانی که با آسودگی نسبی توانستند شماره او را از سیمکارتش جدا کرده و روی سیمکارت خودشان فعال کنند. کلاهبرداران پس از به دست گرفتن کنترل کامل شماره، هرگونه تلاش ترپین برای بازیابی حساب را مسدود کردند، ایمیل بازیابی او در وبسایت اپراتور را به ایمیل خود تغییر دادند و در نهایت بیش از 24 میلیون دلار را از کیف پولهای کریپتو او به سرقت بردند. یک نوجوان به دلیل این سرقت در مقیاس عظیم به زندان افتاد؛ مظنون اصلی، الیس پینسکی 15 ساله، به رهبری یک گروه تبهکار متهم شد که از طریق تعویض سیمکارت (SIM Swapping) از کیف پولهای کریپتو باجخواهی میکردند. در میان متهمان نیکلاس تروگلیا نیز حضور داشت که یکی از نخستین و مهمترین عوامل جنجالی شدن این پرونده بود.
اسناد دادگاه نشان میدهد که پینسکی و همدستانش به جمیل اسمیت، کارمند یک نمایندگی مجاز AT&T، رشوه دادند تا سیمکارت ترپین را به نفع کلاهبرداران تعویض کند. بدین ترتیب، با یک کلاهبرداری نسبتاً ساده اما کارآمد، فعالان کریپتو از میلیونها دلار وجه نقد محروم شدند - و برای نخستین بار در تاریخ، یک اپراتور تلفن همراه بر سر تعویض سیمکارت وارد دعوای حقوقی با مشتری خود شد. پس از مرحله اولیه دادگاه، پینسکی به توافقی خارج از دادگاه با ترپین رسید و 22 میلیون دلار خسارت پرداخت کرد. ترپین در دادخواهی علیه AT&T نیز موفق شد؛ شرکتی که برای فرار از پرداخت مبالغ هنگفت، ادعا میکرد ترپین به دلیل سپردن داراییهای کریپتو خود به یک اپراتور مخابراتی مقصر است. با این حال، در سال 2024، دادگاه تجدیدنظر حوزه نهم به نفع فرجامخواهی ترپین علیه AT&T رأی داد که راه را برای دور جدیدی از دادرسی باز کرد.
در این میان، برای یک دارنده معمولی کریپتو، پرونده مایکل ترپین موضوعی برای بررسی و درسی از آسیبپذیریهای ضعیفترین حلقه بلاکچین - یعنی حساب کاربری در صرافی - به شمار میرود. حساب ترپین نه به دلیل نقص در خودِ بلاکچین، بلکه به این دلیل هک شد که روشهای سنتی احراز هویت چندعاملی در برابر کلاهبرداران ناکارآمد ظاهر شدند. برعکس، کلاهبرداران از روشهای کاملاً معمولی - مهندسی اجتماعی و تعویض شماره تلفن - برای دسترسی به صرافی، گمراه کردن مشتری درباره «سرقت» شماره و در نهایت خالی کردن حساب استفاده کردند.
دلیل ویرانگر بودن چنین کلاهبرداریهایی برای دارندگان کریپتو این است که معمولاً چندمرحلهای هستند: کلاهبرداران نه تنها داراییهای کریپتو را به سرقت میبرند، بلکه از سیاستهای (اغلب ضعیف) بازیابی حساب مشتری سوءاستفاده میکنند تا دسترسی غیرمجاز به صرافی به دست آورند. علاوه بر این، مشتری ممکن است هدف فیشینگ، سرقت هویت یا سوءاستفاده از دادههای شخصی قرار گیرد.
اگر دارنده کریپتو تدابیری حداقلی برای افزایش سطح امنیت و تابآوری در بازیابی حساب بیندیشد، میتوان از چنین سناریویی جلوگیری کرد. منطقیترین گام، حذف احراز هویت چندعاملی پیامکی (MFA) در صورت امکان و روی آوردن به روشهای قابل اعتمادتر مانند اپلیکیشنها است. افزون بر این، باید اطمینان حاصل شود که تعویض شماره سیمکارت در اپراتور تلفن همراه بدون مراحل پیچیده و تاییدشده امکانپذیر نیست.
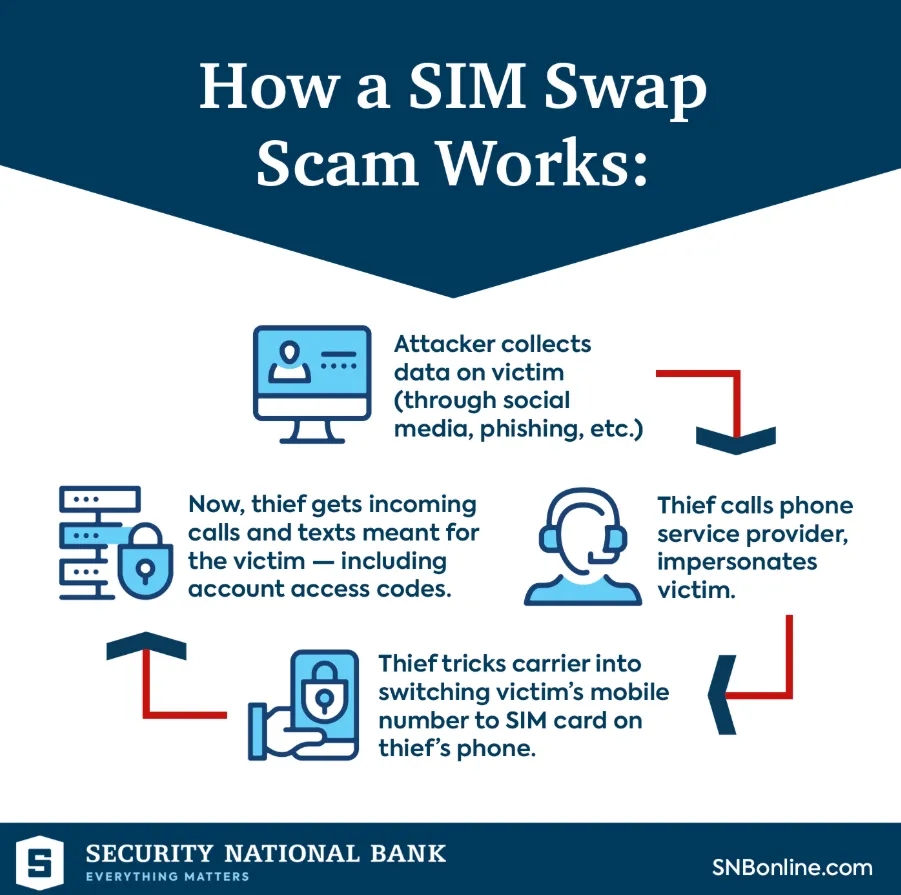
از همه مهمتر، ضروری است پیامک از فرآیندهای بازیابی حساب حذف شود یا حداقل، تمامی تنظیمات و بازیابیهای حساب به کانالهای مطمئنتر منتقل گردد. در نهایت، بسیار حیاتی است که دادههای شخصی یا کلیدهای خصوصی در مکانهای آسیبپذیر مانند فضاهای ابری ذخیره نشوند. دلیل شکست MFA مبتنی بر پیامک در زمان تعویض سیمکارت این است که از نظر فنی، در این حالت شماره تلفن متعلق به کلاهبردار است. بنابراین، پیامکهای ارسالی به این شماره توسط کلاهبردار دریافت میشود و هر کدی که ارسال شود مورد استفاده و بهرهبرداری او قرار میگیرد. بنابراین، حتی اگر کیف پول بلاکچین یا حساب صرافی نیازمند MFA پیامکی باشد، امنیت بیشتری حاصل نخواهد شد - مشروط بر اینکه کلاهبردار بتواند اپراتور را متقاعد کند که مالک این شماره است.
توانایی انجام این کار از طریق فرآیند نسبتاً ساده تعویض شماره در اکثر اپراتورهای تلفن همراه سراسر جهان فراهم میشود. اینکه MFA پیامکی حساب را آسیبپذیرتر میکند حقیقتی انکارناپذیر نیست - اما عادلانه است که بگوییم پیامک یکی از ضعیفترین روشها از نظر امنیت حساب است.
این ضعف هم ناشی از سطح پایین حفاظت خودِ بستر پیامک است و هم به توانایی کلاهبرداران در به کارگیری مهندسی اجتماعی برای دستیابی به شماره تلفن برمیگردد. بنابراین، MFA پیامکی برای کاربر راحت است اما ریسک بالایی از کلاهبرداری به همراه دارد؛ واقعیتی که پرونده ترپین آن را به وضوح نشان داد.
چه کسانی واقعاً از کلاهبرداری تعویض شماره سود بردند؟
هنگام تحلیل پروندههای ربودن حساب مبتنی بر پیامک از طریق تعویض سیمکارت، مهم است که پیچیدگی چنین کلاهبرداریهایی بیش از حد برآورد نشود. گرچه اپراتور تلفن همراه در این سامانه امنیتی قطعاً یک نقطه ضعف به شمار میآید، کلاهبرداران اغلب از نقاط ضعف دیگری برای پیشبرد فریب خود بهره میبرند.
متداولترین روش، استفاده از فیشینگ برای دریافت اطلاعات شخصی قربانی است. اطلاعاتی نظیر ایمیل بازیابی حساب، شماره پیامک، نام، تاریخ تولد، بخشی از کد ملی (SSN) و سایر دادههای فردی را میتوان از طریق فیشینگ یا در موارد نادرتر، از طریق هک حسابهای شبکههای اجتماعی به دست آورد.
سپس، کلاهبرداران میتوانند از این اطلاعات برای تماس با اپراتور تلفن همراه استفاده کنند و با تکنیکهای مهندسی اجتماعی آنها را متقاعد سازند که مالک جدید شماره هستند. راههای متعددی برای این کار وجود دارد: دور زدن سیستمهای تشخیص تقلب با ارائه داستانی کاملاً قانعکننده، رشوه دادن به کارمندی از اپراتور که به اینگونه درخواستها رسیدگی میکند، یا استفاده از اطلاعات محرمانه از درون خودِ شرکت. هنگامی که کلاهبردار کنترل شماره را در دست گرفت، گام بعدی تغییر تنظیمات بازیابی حساب و دستیابی به کنترل کامل بر حساب کاربری است. تسلط کامل بر حساب معمولاً ظرف چند ساعت تا دو روز انجام میشود - بسته به اینکه اقدامات کلاهبردار چقدر پنهانسازی شده و سطح امنیت حساب تا چه حد بالا است. بنابراین کلاهبرداران با مهارت و زیرکی بالا نه تنها رمزارزها، بلکه دادههای شخصی و مبالغ موجود در حسابهای بانکی را نیز میربایند.
با این وجود، با وجود سادگی ظاهری نقشه، کلاهبرداری با تعویض سیمکارت نیازمند سطح معینی از آمادگی و مهارتهای فردی است. بنابراین، معمولاً کلاهبرداران تازهکار به آن دست نمیزنند - بلکه این کار توسط گروههای سازمانیافته تبهکاری هدایت میشود.
یکی از بدنامترین گروههای جرایم سایبری فعال در این حوزه، Scattered Spider است که با نامهای 0ktapus، UNC3944 یا Muddled Libra نیز شناخته میشود. بر اساس گزارشهای مختلف، این باند متشکل از مهندسان اجتماعی و هکرهای انگلیسیزبانی است که به طور مستقل اما متحد فعالیت میکنند. حوزه فعالیت این گروه در سطح جهانی است و اهداف اصلی آنها سازمانهای تجاری بزرگ هستند که اغلب از طریق حملات فیشینگ به کارمندانشان هک میشوند.
با این حال، روشهای مورد استفاده اعضای این گروه اصالتاً منحصربهفرد نیست. یکی از آنها، نوا مایکل اوربان (Noah Michael Urban)، معروف به King Bob یا Sosa، تاکنون به اتهام کلاهبرداری از چندین شرکت بزرگ و افراد حقیقی محکوم شده است. همانطور که در اسناد حقوقی ایالات متحده آمده است، او با استفاده از تعویض سیمکارت و فیشینگ، دسترسی غیرمجاز به حساب صرافی قربانیان پیدا کرده و رمزارزهای آنها را به سرقت برده است. اقدامات مجرمانه اوربان همچنین شامل رهگیری ایمیلها و پیامکهای قربانیان، انتقال وجه از کیف پولها به حسابهای تحت کنترل کلاهبرداران و استفاده از هویتهای سرقتشده برای جابجایی مبالغ کلان میشد. در نتیجه، او به ده سال زندان محکوم و موظف به پرداخت بیش از 13 میلیون دلار غرامت شد. با این حال، نه حکم او و نه کلاهبرداریاش، بلکه اعترافات علنی او درباره جزئیات فعالیت کلاهبرداران تعویض سیمکارت نکته قابل توجه است.
به گفته اوربان، کلاهبرداران برای به دست گرفتن کنترل شماره قربانی، معمولاً با اپراتور تلفن همراه تماس میگیرند. در بیشتر موارد، آنها از روشهای پیچیدهای برای اثبات هویت خود به اپراتور استفاده نمیکنند - فقط داستانسرایی کرده و ادعا میکنند که قربانی سرقت هویت شدهاند. به گفته وی، از زمان تماس با اپراتور تا زمانی که کنترل کامل شماره را در دست گرفت و چند صد هزار دلار برداشت کرد، حدود ده روز طول کشید.
یکی دیگر از هکرهای شناختهشده وابسته به این گروه که به کلاهبرداریهای گسترده متهم شده، تایلر رابرت بوکانن (Tyler Robert Buchanan) است. این جوان اهل اسکاتلند به اتهام تبانی در کلاهبرداری اینترنتی و سرقت هویت مشدد در اسپانیا دستگیر شد. طبق ادعای دادستان، او عضوی از یک گروه مجرمانه بود که از پیامکهای فیشینگ علیه کسبوکارها و از تعویض سیمکارت علیه اشخاص حقیقی استفاده میکردند. این تاکتیک به آنها اجازه داد حداقل هشت میلیون دلار ارز مجازی از قربانیان خود سرقت کنند. علاوه بر این، شواهدی مبنی بر دسترسی غیرمجاز به ایمیل یکی از مدیران شرکت نیز کشف شد.
دستگیری بوکانن نشان میدهد که نهادهای مجری قانون توجه فزایندهای به کلاهبرداری تعویض سیمکارت معطوف کردهاند. مقامات نه تنها فعالیت چنین کلاهبردارانی را رصد میکنند بلکه آنها را به پای میز محاکمه میکشانند: بوکانن به دلیل نقشش در این طرح کلاهبرداری به پنج سال زندان محکوم شد.
با وجود چنین مواردی، نباید فریب موفقیتهای پلیس در مبارزه با کلاهبرداری را خورد. دستگیری برخی کلاهبرداران به این معنا نیست که اپراتورهای تلفن همراه یا پلتفرمهای صرافی دیگر آسیبپذیر نیستند. برعکس، تداوم این حملات تایید میکند که این آسیبپذیریها همچنان مورد سوءاستفاده قرار میگیرند. علاوه بر این، باید در نظر داشت که هر کلاهبردار مهارتها و امکانات متفاوتی دارد. در حالی که برخی ممکن است به فیشینگ و بررسی دقیق دادههای قربانی متوسل شوند، برخی دیگر منابع و تخصص لازم برای دور زدن احراز هویت چندعاملی یا شنود ترافیک پیامک را در اختیار دارند. بنابراین برای هر قربانی، همواره کلاهبرداری وجود دارد که دقیقاً میداند چگونه از یک نقطه ضعف مشخص در سامانه امنیتی بهره ببرد.
چه کاری میتوان انجام داد؟
باید درک کرد که در حوزه حفاظت از حساب کاربری در سطح کاربران نهایی، هیچ سیستم یا روش غیرقابل نفوذ و مصونی وجود ندارد. بنابراین هنگام انتخاب ابزارهای امنیتی حساب، لازم است به جای تکیه بر احساسات و نظرات شخصی، بر ارزیابیها و تحلیلهای عینی متکی بود.
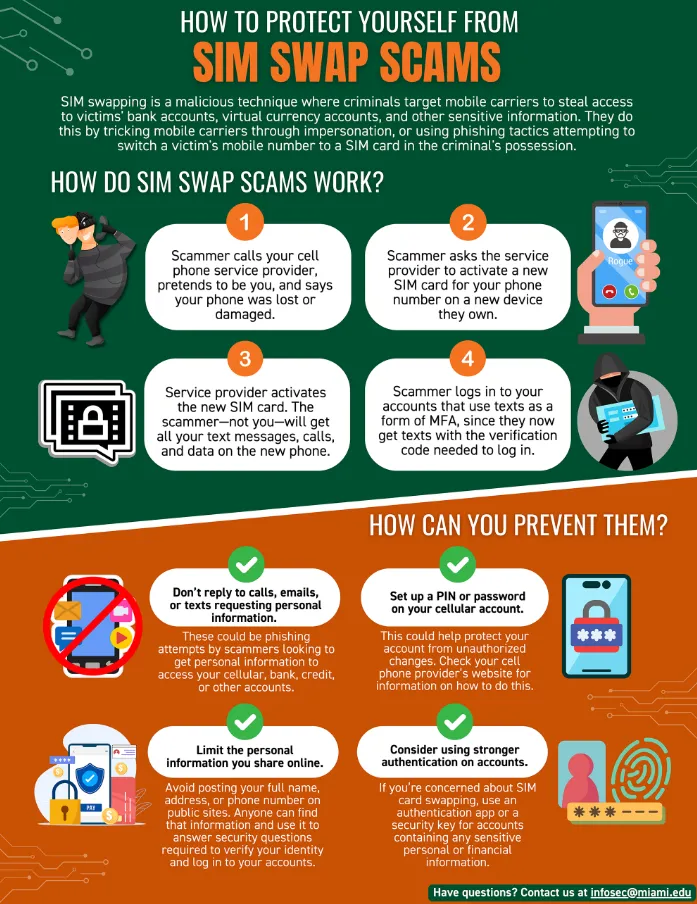
تردیدی نیست که گذر از MFA پیامکی به MFA مبتنی بر اپلیکیشن، امنیت حساب را به شکل چشمگیری ارتقا میدهد. با این وجود، این ارزیابی نسبی است: همه چیز به تاکتیکهای مورد استفاده کلاهبرداران بستگی دارد. در نتیجه، در هر موقعیت باید با دقت سنجید که چه تدابیر امنیتی اتخاذ شود، چه گامهایی برای بازیابی برداشته شود و چه استراتژیهایی برای مدیریت حساب به کار گرفته شود.
در ادامه توصیههایی آورده شده است که بهتر است پیش از ادامه استفاده از پیامک برای MFA و شماره سیمکارت به عنوان عامل بازیابی حساب مد نظر قرار دهید:
با استفاده از روشهای احراز هویت قابل اطمینانتر برای حسابهای خود تا حد ممکن، خطرات پیامک را کاهش دهید. پیشنهاد میشود در صورت امکان از نرمافزارهای احراز هویت (Authenticator) یا کلیدهای امنیتی سختافزاری استفاده کنید.
از قابلیت قفل انتقال شماره (Number Portability Lock)، قفل شماره (Number Lock) یا سایر تنظیمات امنیتی پیشرفته در حساب اپراتور خود برای جلوگیری از سرقت شماره استفاده نمایید.
برای ایمنسازی ایمیل خود تدابیر لازم را اتخاذ کنید، زیرا ایمیل معمولاً کلید اصلی دسترسی به تمام حسابهای شماست. برای ورود به ایمیل و حسابهای کاربریتان از گذرواژههای قدرتمند و منحصربهفرد استفاده کنید؛ در صورت امکان از کلیدهای امنیتی سختافزاری یا برنامههای کاربردی بهره ببرید. اگر بازیابی حساب به پیامک وابسته است، توجه ویژهای به امنیت این فرآیند داشته باشید. مطلوب نیست ایمیل بازیابیِ رمز عبور، حسابی ثانویه یا حسابی باشد که سالها از آن استفاده شده است. علاوه بر این، مهم است که دسترسی به اطلاعات شخصی (مانند امکان درخواست کلید بازیابی از طریق پیامک) را محدود کنید.
اطمینان حاصل کنید که کلیدهای خصوصی کیف پول بلاکچین شما در مکانی امن ذخیره شدهاند. توصیه میشود برای نگهداری مقادیر قابل توجه از کیف پولهای امن و مطمئن استفاده کنید و کیف پولهای صرافی امانی را تنها به حداقل مبلغ لازم برای معاملات محدود نمایید.
برای معاملات در ابعاد بزرگ تنها از متولیان و صرافیهای امانی معتبر استفاده کنید. در صورت امکان، قابلیت فهرست سفید آدرسهای برداشت (Allowlist)، انتقالهای با تأخیر و برداشتهای چندامضایی (Multi-signature) را فعال کنید. تاخیر 24 یا 48 ساعته برای برداشت میتواند در صورت سرقت حساب کاربری فوقالعاده کارساز باشد.
دیدهشدن خود به عنوان قربانی احتمالی را به حداقل برسانید. از انتشار اطلاعات مربوط به موجودی کیف پول یا داراییهای خود در شبکههای اجتماعی و پلتفرمهایی که کلاهبرداران میتوانند آنها را رصد کنند خودداری کنید. هرگز درباره روشهای تامین امنیت حسابهای خود یا جزئیات تراکنشها، مانند صرافیها یا کیفپولهایی که استفاده میکنید، به صورت عمومی گفتگو نکنید.
اقدامات خود را از قبل برنامهریزی کنید تا در صورت سرقت حساب دقیقاً بدانید چه واکنشی نشان دهید. این اقدامات شامل خارج کردن سریع داراییها به کیف پولهای امن، تغییر تنظیمات بازیابی حساب، اطلاعرسانی به اپراتور درباره خطرات امنیتی، تماس با بانکها و باخبر ساختن افراد مورد اعتماد است.
هیچکدام از این گامها شما را به فردی کاملاً نفوذناپذیر تبدیل نمیکند، اما احتمال قربانی شدن و خسارات احتمالی کلاهبرداری را به شدت کاهش میدهد. به علاوه، پیادهسازی این اقدامات در استفاده روزمره از فناوری بسیار راحتتر و قابل اطمینانتر خواهد بود.
شکاف در دیوار: خلاصه
اگرچه MFA پیامکی عموماً روشی نسبتاً مطمئن برای حفاظت از حساب در نظر گرفته میشود، کلاهبرداری تعویض سیمکارت ثابت میکند که این تدبیر امنیتی به هیچ وجه بینقص نیست. این ترفند ساده برای فریب اپراتور و دستیابی به شماره قربانی بدون هیچ محدودیتی نشان میدهد که نه تنها حفاظت از حساب، بلکه اندیشیدن به راههای بازیابی آن نیز اهمیتی حیاتی دارد.
توانایی بازیابی حساب به همان اندازه محافظت از آن مهم است و هنگام انتخاب استراتژی امنیتی باید هر دو جنبه را در نظر داشت. راهبردهای بازیابی حساب و رهگیری اقدامات نفوذگر باید به گونهای طراحی شوند که هیچ شکافی برای سوءاستفاده در اختیار کلاهبردار نگذارند.
همانطور که گفته شد، برخی از اقدامات حفاظتی به استانداردهای صنعت بدل شدهاند. به عنوان مثال، بیشتر شرکتهای ارائهدهنده اکنون سیاستهایی دارند که به آنها اجازه میدهد به موقع به موارد سرقت و تقلب حساب واکنش نشان دهند. این تدابیر ممکن است شامل قفل ترابرد شماره، قفل شماره، تاخیر در تعویض سیمکارت، بازیابی حساب از طریق کلیدهای اختصاصی یا کلیدهای امنیتی سختافزاری و غیره باشد. همچنین، هم اپراتورها و هم صرافیهای کریپتو در حال بهینهسازی سازوکارهای کشف تقلب و واکنش به آن هستند؛ از جمله با وضع تاییدیههای سختگیرانهتر هنگام تعویض سیمکارت و ارائه تنظیمات امنیتی پیشرفتهتر برای حسابها.
علاوه بر این، نهادهای قانونگذار نیز برای کاهش خطرات مرتبط با تقلب در ترابرد شماره دست به کار شدهاند. کمیسیون ارتباطات فدرال (FCC) قوانین جدیدی را برای جلوگیری از کلاهبرداریهای مربوط به ترابرد شماره و تقویت حقوق مصرفکنندگان تصویب کرده است. این مقررات، اپراتورها را ملزم میکند رویههایی برای کشف تقلب در تعویض سیمکارت تدوین کرده، تلاشها برای تعویض سیمکارت یا ترابرد شماره را به کاربر اطلاع دهند، امکان قفل حساب را فراهم آورند و روندهای رسیدگی به تخلفات را بهینهسازی کنند.
در همین حال، پروتکلهای احراز هویت مشتری (KYC) و مبارزه با پولشویی (AML) نیز - هم برای اپراتورهای مخابراتی و هم صرافیهای کریپتو - سختگیرانهتر میشوند. در نتیجه، اپراتورهای مخابراتی اکنون نسبت به کلاهبرداریهای ترابرد شماره هوشیارتر هستند و صرافیهای کریپتو نیز سیاستهای هویتی دقیقتری برای افتتاح و بستن حساب اعمال میکنند. علاوه بر این، شرکتها فناوریهای پیشرفتهتری را برای محافظت از حسابها به کار میگیرند؛ فناوریهایی نظیر تحلیل الگوهای رفتاری کاربران، بررسی مشخصات حساب و ارزیابی تراکنشهای بلاکچین در زمان بستن حساب.
و به یاد داشته باشید - در بازار Netts Energy Market همین حالا میتوانید قیمتهای همه ارائهدهندگان را مقایسه کنید تا ارزانترین گزینه را برای اجاره Energy شبکه TRON بیابید.