SIM Değişimi: 2FA Neden Geçilmez Bir Kale Değildir
SIM değişimi (SIM swapping), SMS tabanlı 2FA'nın neden yetersiz kalabileceğini, telefon numarası hırsızlığının kripto hesaplarını nasıl boşalttığını ve daha güvenli hesap kurtarma alışkanlıklarının neler olduğunu gösteriyor.
Diğer diller: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
İçindekiler
Kripto yatırımcısı ve iş insanı Michael Terpin için bir şeylerin feci şekilde ters gittiğine dair ilk işaret, milyonlarca dolarlık kripto varlığının ortadan kaybolması değil, kısa mesaj gönderip alamamasıydı.
Sıradan bir insan için cep telefonunun SMS gönderememesi veya alamaması bir finansal felaketin habercisi sayılmazdı. Ancak Terpin için önemsiz gibi görünen bu olay, sonun başlangıcı oldu. Sorun numaranın kendisindeydi: daha önce rutin işleri, hesap kurtarma ve çok faktörlü kimlik doğrulama süreçleri için kullandığı cep telefonu numarası, hiçbir bildirim yapılmaksızın ona ait olmaktan çıkmıştı.
Daha doğrusu numara artık başkasına aitti; numarasını SIM kartından nispeten kolaylıkla ayırıp kendi kartlarına aktarmayı başaran dolandırıcılara. Numara üzerinde tam kontrol sağlayan dolandırıcılar, Terpin'in hesabı kurtarmaya yönelik tüm girişimlerini engelledi, operatörün web sitesindeki kurtarma e-postasını kendi adresleriyle değiştirdi ve nihayetinde kripto cüzdanlarından 24 milyon dolardan fazla para çaldı. Bu devasa ölçekli hırsızlık nedeniyle bir genç hapse girdi; baş şüpheli 15 yaşındaki Ellis Pinsky, SIM değişimi yoluyla kripto cüzdanlarından para gasp eden bir suç örgütünü yönetmekle suçlandı. Sanıklar arasında, vakanın bu denli geniş yankı uyandırmasında ilk ve en önemli pay sahiplerinden biri olan Nicholas Truglia da bulunuyordu.
Mahkeme kayıtları, Pinsky ve suç ortaklarının yetkili bir AT&T bayisinin çalışanı olan Jahmil Smith'e rüşvet verdiğini ve Smith'in Terpin'in SIM kartını dolandırıcıların lehine değiştirdiğini ortaya koyuyor. Böylece, oldukça basit ama etkili bir dolandırıcılıkla kripto meraklıları milyonlarca dolarlık nakitten mahrum bırakıldı ve tarihte ilk kez bir hücresel operatör, bir SIM değişimi nedeniyle müşterisiyle davalık oldu. Yargılamanın ilk aşamasının ardından Pinsky, Terpin ile mahkeme dışında anlaşmaya vararak ona 22 milyon dolar tazminat ödedi. Terpin, devasa meblağlar ödemekten kaçınmak adına kripto varlıklarını bir hücresel operatöre emanet ettiği için Terpin'in kusurlu olduğunu savunan AT&T'ye karşı açtığı davada da başarı sağladı. Yine de 2024 yılında Dokuzuncu Daire Temyiz Mahkemesi, Terpin'in AT&T'ye karşı temyiz başvurusunu haklı bularak yeni bir dava sürecinin önünü açtı.
Bu arada, ortalama bir kripto sahibi için Michael Terpin vakası, bir inceleme konusu ve blokzincirin en zayıf halkası olan borsa hesabı güvenlik açıklarına dair önemli bir derstir. Terpin'in hesabı blokzincirin kendisindeki bir açık yüzünden değil, geleneksel çok faktörlü kimlik doğrulama yöntemlerinin dolandırıcılara karşı etkisiz kalması nedeniyle ele geçirildi. Aksine dolandırıcılar borsaya erişim sağlamak, numarayı "çaldıkları" konusunda müşteriyi aldatmak ve nihayetinde hesabı boşaltmak için oldukça standart yöntemler kullandı: sosyal mühendislik ve telefon numarası değişimi.
Bu tür dolandırıcılıkların kripto sahipleri için bu kadar yıkıcı olmasının nedeni genellikle çok aşamalı olmalarıdır: Dolandırıcılar yalnızca kripto varlıkları çalmakla kalmaz, aynı zamanda borsaya yetkisiz erişim sağlamak için müşterinin (genellikle zayıf olan) hesap kurtarma politikasını da istismar ederler. Buna ek olarak müşteri kimlik avına, kimlik hırsızlığına veya kişisel veri dolandırıcılığına maruz kalabilir.
Kripto sahibi, güvenlik düzeyini ve hesap kurtarma direncini artırmak için en azından bazı önlemler alırsa böyle bir senaryonun önüne geçilebilir. En mantıklı adım, mümkün olduğunda SMS tabanlı çok faktörlü kimlik doğrulamayı (MFA) devre dışı bırakmak ve uygulamalar gibi daha güvenilir diğer yöntemlere geçmek olacaktır. Ayrıca hücresel operatör nezdinde SIM kart numarasının karmaşık ve doğrulanmış adımlar olmadan değiştirilememesini sağlamak gerekir.
En önemlisi, SMS'i hesap kurtarma prosedürlerinden çıkarmak veya en azından tüm hesap ayarlarını ve kurtarma prosedürlerini daha güvenilir başka bir kanala aktarmak gerekir. Son olarak, kişisel verilerin veya özel anahtarların (private keys) bulut gibi savunmasız yerlerde saklanmadığından emin olmak hayati önem taşır. SIM değişimi durumunda SMS MFA'nın başarısız olmasının nedeni, teknik olarak bu durumda telefon numarasının gerçekten dolandırıcıya ait olmasıdır. Dolayısıyla bu numaraya gönderilen SMS mesajları dolandırıcı tarafından alınır ve oraya gönderilen tüm kodlar onun kullanımına ve yararına sunulmuş olur. Bu nedenle blokzincir cüzdanı veya borsa hesabı SMS tabanlı MFA gerektirse bile, dolandırıcı operatörü bu numaranın sahibi olduğuna ikna edebildiği sürece bu durum hesabı daha güvenli hale getirmez.
Bunu yapabilme yeteneği ise dünya genelindeki çoğu mobil operatörde numara değiştirme sürecinin nispeten basit olması sayesinde mümkün olmaktadır. SMS MFA'nın hesabı daha savunmasız hale getirdiği tartışmasız bir gerçek olmasa da, SMS'in hesap güvenliği açısından en zayıf yöntemlerden biri olduğunu söylemek adil bir tespittir.
Bu durum, hem SMS kanalının kendi koruma düzeyinin nispeten düşük olmasından hem de dolandırıcıların numaraya erişim sağlamak için sosyal mühendislik yöntemlerini kullanabilmelerinden kaynaklanmaktadır. Dolayısıyla SMS MFA müşteri için kullanışlıdır ancak Terpin vakasının da gösterdiği gibi yüksek bir dolandırıcılık riski taşır.
Numara Değiştirme Dolandırıcılığından Gerçekte Kim Yararlandı?
SIM değişimi yoluyla gerçekleştirilen SMS tabanlı hesap ele geçirme vakaları analiz edilirken, bu tür dolandırıcılıkların karmaşıklığını abartmamak önemlidir. Hücresel operatör güvenlik sisteminde gerçekten de zayıf bir nokta olsa da, dolandırıcılar bir vurgun yapmak için genellikle başka zayıf noktalardan da faydalanırlar.
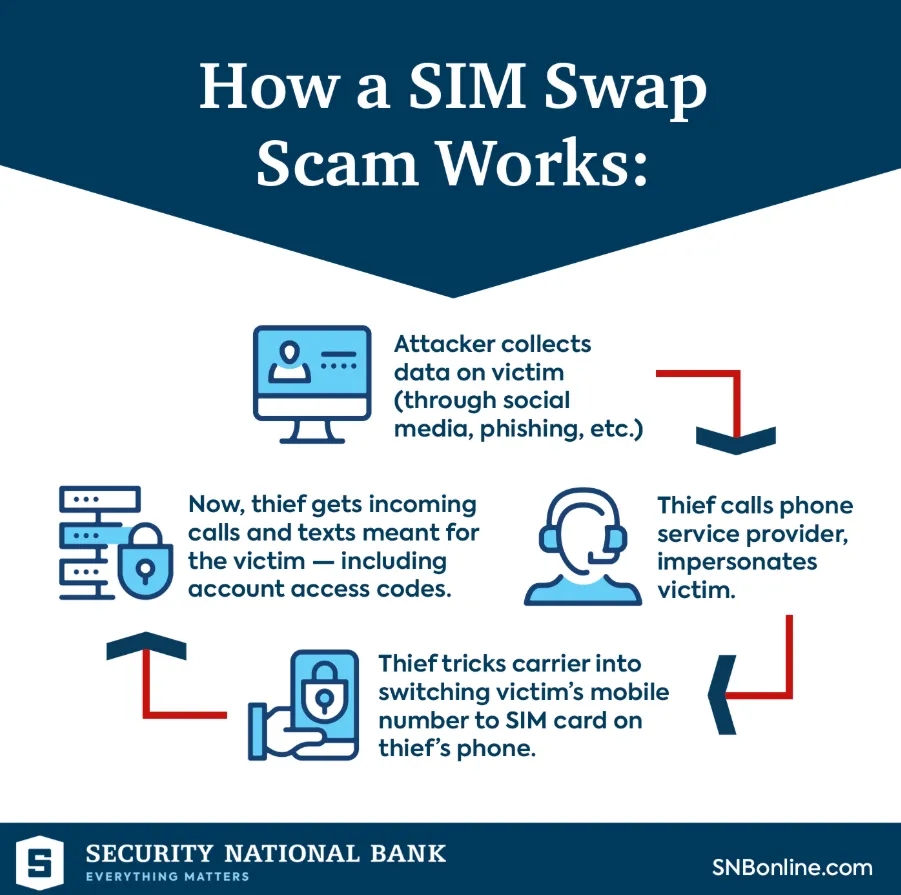
Bunu yapmanın en yaygın yolu, kurbandan kişisel bilgi elde etmek için oltalama (phishing) yöntemini kullanmaktır. Hesap kurtarma e-postası, SMS numarası, isim, doğum tarihi, kısmi Sosyal Güvenlik Numarası ve diğer kişisel bilgiler ya oltalama yoluyla ya da daha nadir olarak sosyal medya hesaplarının ele geçirilmesiyle elde edilebilir.
Ardından dolandırıcılar bu bilgileri hücresel operatörle iletişime geçmek ve sosyal mühendislik tekniklerini kullanarak numaranın yeni sahibi olduklarına operatörü ikna etmek için kullanabilirler. Bunu yapmanın birkaç yolu vardır: yeterince inandırıcı bir hikaye sunarak dolandırıcılık tespit sistemlerini atlatmak, hücresel operatörün bu tür taleplerle ilgilenen bir çalışanına rüşvet vermek veya şirketin içerisinden elde edilen bilgileri kullanmak. Dolandırıcı numaranın kontrolünü ele geçirdikten sonraki adım, hesap kurtarma ayarlarını değiştirmek ve hesap üzerinde tam kontrol sağlamaktır. Hesabın ele geçirilmesi işlemi, dolandırıcının eylemlerinin ne kadar iyi gizlendiğine ve hesap güvenliği düzeyinin ne kadar yüksek olduğuna bağlı olarak genellikle birkaç saat ile birkaç gün arasında tamamlanır. Böylece büyük bir beceri ve kaynak kullanımıyla dolandırıcılar yalnızca kripto para birimlerini değil, aynı zamanda kişisel verileri ve banka hesaplarındaki paraları da çalabilirler.
Bununla birlikte, planın görünürdeki basitliğine rağmen SIM değişimi dolandırıcılığı belirli bir hazırlık ve kişisel beceri gerektirir. Bu nedenle bu yönteme başvuranlar genellikle amatör dolandırıcılar değil, organize suç gruplarıdır.
Bu alanda faaliyet gösteren en azılı siber suç gruplarından biri, 0ktapus, UNC3944 veya Muddled Libra olarak da bilinen Scattered Spider'dır. Çeşitli raporlara göre bu çete, İngilizce konuşan bağımsız ancak müttefik sosyal mühendisler ve bilgisayar korsanlarından oluşmaktadır. Küresel çapta faaliyet gösteren çetenin ana hedefleri, genellikle çalışanlarına yönelik kimlik avı saldırılarıyla hacklenen büyük ticari kuruluşlardır.
Bununla birlikte, bu grubun temsilcileri tarafından kullanılan yöntemler ilke olarak benzersiz değildir. Bunlardan biri olan ve King Bob veya Sosa olarak da bilinen Noah Michael Urban, birkaç büyük şirketi ve bireyi dolandırmaktan hüküm giymiştir. ABD yasal belgelerinde belirtildiği üzere Urban, kurbanların borsa hesaplarına yetkisiz erişim sağlamak ve kripto paralarını çalmak için SIM değişimi ve kimlik avı yöntemlerini kullanmıştır. Urban'ın suç faaliyetleri arasında diğer şeylerin yanı sıra kurbanların e-postalarını ve SMS'lerini ele geçirmek, cüzdanlardaki paraları dolandırıcılar tarafından kontrol edilen hesaplara aktarmak ve büyük meblağlarda para transfer etmek için çalıntı kimlikleri kullanmak yer almaktadır. Sonuç olarak on yıl hapis cezasına çarptırılmış ve 13 milyon dolardan fazla tazminat ödemesine hükmedilmiştir. Ancak burada önemli görünen şey ne aldığı ceza ne de dolandırıcılığıdır; asıl dikkat çeken, SIM değişimi dolandırıcılarının çalışma yöntemlerine ilişkin verdiği açık ifadelerdir.
Urban'a göre dolandırıcılar, kurbanın numarasının kontrolünü ele geçirmek için genellikle hücresel operatörle iletişime geçerler. Çoğu durumda dolandırıcılar, kimlikleri konusunda operatörü ikna etmek için karmaşık yöntemler kullanmazlar; sadece hikayelerini anlatır ve bir kimlik hırsızlığı mağduru olduklarını iddia ederler. İfadesine göre, operatörü aradığı andan itibaren numaranın tam kontrolünü ele geçirmesi ve birkaç yüz bin doları çekmesi yaklaşık on gün sürmüştür.
Grup ile bağlantılı olan ve büyük çaplı dolandırıcılıkla suçlanan bir diğer tanınmış hacker ise Tyler Robert Buchanan'dır. İskoçyalı bu genç adam, elektronik dolandırıcılık komplosu ve nitelikli kimlik hırsızlığı suçlamalarıyla İspanya'da tutuklandı. Savcılığa göre Buchanan, şirketleri hedef almak için kısa mesajla kimlik avı, bireysel mağdurları hedef almak için ise SIM değişimi yöntemini kullanan bir suç örgütünün parçasıydı. Bu taktik kurbanlarından en az sekiz milyon dolar değerinde sanal para çalmalarını sağladı. Ayrıca bir şirket yöneticisinin e-postasına yetkisiz erişim sağlandığına dair kanıtlar da bulundu.
Buchanan'ın tutuklanması, kolluk kuvvetlerinin SIM değişimi dolandırıcılığına giderek daha fazla önem verdiğini göstermektedir. Yetkililer bu tür dolandırıcıların faaliyetlerini sadece izlemekle kalmıyor, aynı zamanda onları adalete teslim ediyor: Buchanan, dolandırıcılık planındaki rolü nedeniyle beş yıl hapis cezasına çarptırıldı.
Bununla birlikte, bu tür örneklere rağmen polisin dolandırıcılıkla mücadeledeki başarıları kimseyi yanıltmamalıdır. Bazı dolandırıcıların yakalanmış olması, hücresel operatörün veya borsa platformlarının savunmasız olmadığı anlamına gelmez. Aksine, dolandırıcıların bunları istismar etmeye devam etmesi bu açıkların varlığını doğrulamaktadır. Ayrıca her dolandırıcının farklı imkanlara ve becerilere sahip olduğu unutulmamalıdır. Bazıları kimlik avına ve kurbanın verilerini titizlikle incelemeye başvururken, diğerleri çok faktörlü kimlik doğrulamayı atlatacak veya SMS trafiğini engelleyecek kaynak ve becerilere sahip olabilir. Sonuç olarak her kurban için, güvenlik sistemindeki belirli bir zayıflıktan nasıl yararlanacağını tam olarak bilen bir dolandırıcı her zaman mevcuttur.
Neler Yapılabilir?
Tüketici düzeyinde hesap koruması söz konusu olduğunda kusursuz, kırılamaz bir sistem veya koruma yöntemi diye bir şeyin olmadığı anlaşılmalıdır. Bu nedenle hesap koruması için araç seçerken öznel hislere ve görüşlere değil, objektif değerlendirmelere ve analizlere güvenmek gerekir.
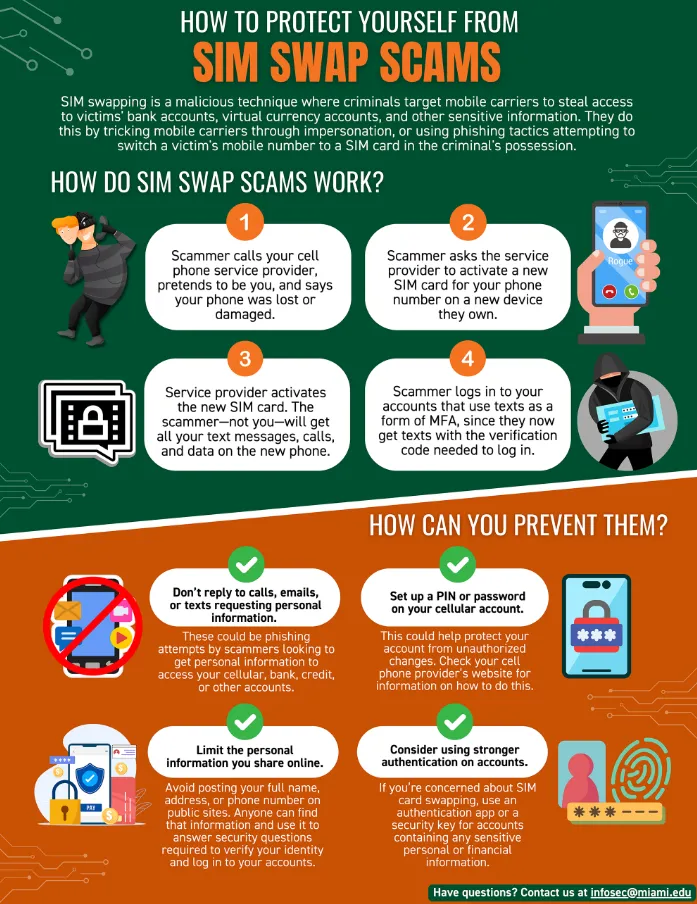
SMS tabanlı MFA'dan uygulama tabanlı MFA'ya geçişin hesabı önemli ölçüde daha güvenli hale getireceğinden şüphe yoktur. Ancak böyle bir değerlendirme görecelidir: her şey dolandırıcının hangi taktikleri kullandığına bağlıdır. Sonuç olarak her durumda hangi güvenlik önlemlerinin kullanılacağı, hangi kurtarma adımlarının atılacağı ve hangi hesap yönetimi stratejilerinin benimseneceği dikkatlice düşünülmelidir.
SMS'i MFA ve SIM kart numarasını hesap kurtarma faktörü olarak kullanmaya devam etmeden önce göz önünde bulundurulması gereken bazı öneriler aşağıda verilmiştir:
Mümkün olduğunda hesaplarınız için daha güvenilir kimlik doğrulama yöntemleri kullanarak SMS ile ilişkili riskleri azaltın. Varsa doğrulama (authenticator) uygulamaları veya donanım güvenlik anahtarları kullanılması tavsiye edilir.
Numara hırsızlığını önlemek için operatör hesabınızda numara taşıma kilidi, numara kilidi veya benzeri üst düzey bir güvenlik ayarı kullanın.
Genellikle hesaplarınızın anahtarı olduğundan, e-postanızı güvene almak için önlemler alın. E-postanıza ve hesaplarınıza erişmek için güçlü ve benzersiz şifreler kullanın; mümkün olduğunda donanım tabanlı güvenlik anahtarları veya uygulamalar tercih edin. SMS tabanlı ise hesap kurtarma prosedürünün güvenliğine özel dikkat gösterin. Şifremi unuttum kurtarma e-postasının ikincil bir hesap veya uzun yıllardır kullanılan bir hesap olması önerilmez. Ayrıca kişisel bilgilerin erişilebilirliğini azaltmak önemlidir (örneğin SMS yoluyla kurtarma anahtarı talep etme yeteneği).
Blokzincir cüzdanınızın özel anahtarlarının (private keys) güvenli bir ortamda saklandığından emin olun. Önemli miktardaki paraları saklamak için güvenli ve güvenilir bir cüzdan kullanılması, saklama hizmeti sunmayan (non-custodial) borsa cüzdanlarının ise yalnızca ticaret için gereken minimum miktarda kullanılması tavsiye edilir.
Büyük ölçekli işlemler için yalnızca güvenilir saklama kuruluşlarını (custodians) kullanın. Mümkün olan yerlerde çekim için izin verilen adresler listesi (allowlist), gecikmeli transferler ve çoklu imzalı çekimler ayarlayın. 24 veya 48 saatlik bir çekim gecikmesi, hesap hırsızlığı durumunda çok faydalı olabilir.
Kurban olarak görünürlüğünüzü azaltın. Cüzdan bakiyeleriniz veya varlıklarınızla ilgili bilgileri sosyal ağlarda ya da dolandırıcıların görebileceği diğer platformlarda paylaşmaktan kaçının. Hesapları güvene alma yöntemlerinizi veya hangi borsa ya da cüzdan hizmetlerini kullandığınız gibi işlem ayrıntılarını herkese açık olarak tartışmayın.
Hesabın ele geçirilmesi durumunda ne yapacağınızı önceden planlayın. Bu adımlar arasında fonların hesaplarınızdan güvenli cüzdanlara aktarılması, hesap kurtarma ayarlarının değiştirilmesi, hesap güvenliği tehditleri hakkında operatörünüzün bilgilendirilmesi, bankalarla iletişime geçilmesi ve güvenilir kişilere haber verilmesi yer alır.
Bu adımların hiçbiri sizi tamamen erişilemez kılmaz ancak dolandırıcılık mağduru olma ihtimalini ve dolandırıcılığın verebileceği zararı azaltır. Buna ek olarak bu adımlar, genel olarak teknolojinin günlük kullanımında çok daha rahat ve güvenilir olacaktır.
Duvardaki Zayıflık: Özet
SMS MFA genel olarak bir hesabı korumak için oldukça güvenilir bir yöntem olarak kabul edilse de, SIM değişimi dolandırıcılığı bu güvenlik önleminin asla kusursuz olmadığını göstermektedir. Hücresel operatörü kandırarak kurbanın numarasına sınırsız erişim elde etmeye dayalı bu nispeten basit plan, yalnızca hesabı korumanın değil, aynı zamanda kurtarma yollarını düşünmenin de ne denli önemli olduğunu vurgulamaktadır.
Bir hesabı kurtarma yeteneği, onu koruma yeteneği kadar önemlidir ve bir güvenlik stratejisi belirlenirken her iki husus da göz önünde bulundurulmalıdır. Hesap kurtarma ve dolandırıcıyı engelleme stratejileri, dolandırıcının yararlanabileceği hiçbir zayıflık barındırmayacak şekilde tasarlanmalıdır.
Yukarıda bahsedildiği gibi bazı hesap koruma önlemleri sektörde standart prosedürler haline gelmiştir. Örneğin bu tür hizmetleri sunan çoğu şirket artık dolandırıcılığa ve hesap ele geçirme durumlarına zamanında müdahale etmelerini sağlayan politikalara sahiptir. Bunlar arasında numara taşıma kilidi, numara kilidi, SIM kart değişiminde bekleme süresi, anahtarlar veya donanım güvenlik anahtarları aracılığıyla hesap kurtarma ve benzeri önlemler bulunabilir. Ayrıca hem operatörler hem de kripto borsaları, daha sıkı SIM kart değişimi doğrulama prosedürleri ve gelişmiş hesap güvenliği ayarları dahil olmak üzere dolandırıcılık tespit ve müdahale mekanizmalarını geliştirmek için adımlar atmaktadır.
Dahası düzenleyici kurumlar da numara taşıma dolandırıcılığıyla ilişkili riskleri azaltmak için önlemler almaktadır. FCC, numara taşıma dolandırıcılığını önlemeyi ve tüketici korumasını güçlendirmeyi amaçlayan yeni düzenlemeleri kabul etti. Bu kurallar, mobil operatörlerin SIM değişikliği dolandırıcılığını tespit etme prosedürleri uygulamasını, SIM değişikliği veya numara taşıma girişimlerini tüketicilere bildirmesini, hesap kilitleme prosedürleri oluşturmasını ve dolandırıcılığa müdahale süreçlerini kolaylaştırmasını şart koşmaktadır.
Bu süreçte hem telekom operatörleri hem de kripto borsaları için Müşterini Tanı (KYC) ve Kara Para Aklamayı Önleme (AML) protokolleri de güçlendirilmektedir. Böylece telekom operatörleri numara taşıma dolandırıcılığı konusunda artık daha dikkatli davranmakta, kripto borsaları ise hesap açılışı ve hesap kapanışı için daha sıkı kimlik doğrulama politikaları uygulamaktadır. Ek olarak şirketler, hesaplarını korumak için kullanıcıların davranış kalıplarını analiz etmek, hesap özelliklerini dikkate almak ve hesap kapatma sırasında blokzincir işlemlerini değerlendirmek gibi daha gelişmiş teknolojiler kullanmaktadır.
Ve unutmayın - TRON Energy kiralamak amacıyla en ucuz seçeneği belirlemek için Netts Energy Market üzerinden dilediğiniz sağlayıcının fiyatlarını anında kontrol edebilirsiniz.