SIM-свопинг: почему 2FA — это не крепость
SIM-свопинг наглядно показывает, почему 2FA по SMS дает сбои, как кража номера телефона опустошает криптосчета и как выстроить более надежные привычки восстановления доступа.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
Первым признаком того, что произошло нечто ужасное, для криптоинвестора и бизнесмена Майкла Терпина стало вовсе не исчезновение миллионов долларов в криптоактивах — им оказалась невозможность отправить или получить текстовое сообщение.
Для обычного человека сбой мобильного телефона при отправке или получении SMS вряд ли стал бы предвестником финансового краха. Однако для Терпина это, казалось бы, незначительное событие ознаменовало начало конца. Проблема крылась в самом номере: номер мобильного телефона, который до этого служил ему для повседневных деловых задач, восстановления учетных записей и многофакторной аутентификации, внезапно и без предупреждения перестал ему принадлежать.
Точнее, он стал принадлежать кому-то другому — мошенникам, которым с относительной легкостью удалось отвязать его номер от SIM-карты и привязать к своей собственной. Злоумышленники, получив полный контроль над номером, заблокировали любые попытки Терпина восстановить доступ, изменили его резервный e-mail на сайте оператора связи на свой собственный и в итоге похитили более 24 миллионов долларов с его криптокошельков. За эту кражу гигантского масштаба в тюрьму отправился подросток; главный подозреваемый, 15-летний Эллис Пински, был обвинен в руководстве преступной группой, вымогавшей средства с криптокошельков при помощи SIM-свопинга. Среди обвиняемых также оказался Николас Трулья — одна из первых и ключевых фигур, сделавших это дело столь громким.
Материалы суда показывают, что Пински и его сообщники подкупили сотрудника авторизованного ритейлера AT&T Джамила Смита, который перевыпустил SIM-карту Терпина в пользу злоумышленников. Таким образом, с помощью довольно простой, но эффективной аферы криптоэнтузиастов лишили миллионов долларов — и впервые в истории сотовый оператор оказался вовлечен в судебную тяжбу с клиентом из-за SIM-свопинга. После начальной фазы судебного разбирательства Пински заключил с Терпином внесудебное соглашение, выплатив ему 22 миллиона в качестве компенсации ущерба. Терпин также добился успеха в иске против AT&T, которая в попытке избежать выплаты огромных сумм утверждала, что Терпин сам виноват в том, что доверил сотовому оператору безопасность своих криптоактивов. Тем не менее в 2024 году Девятый окружной апелляционный суд вынес решение в пользу апелляции Терпина против AT&T, что открыло путь к новому раунду судебных разбирательств.
Между тем для рядового криптохолдера дело Майкла Терпина служит объектом изучения и уроком об уязвимостях самого слабого звена блокчейн-индустрии — аккаунта на бирже. Аккаунт Терпина был взломан не из-за уязвимости в самом блокчейне, а потому, что традиционные методы многофакторной аутентификации оказались неэффективны против злоумышленников. Напротив, мошенники использовали вполне рутинные методы — социальную инженерию и подмену телефонного номера, — чтобы получить доступ к бирже, ввести клиента в заблуждение относительно «кражи» номера и в конечном счете опустошить счет.
Причина, по которой подобные схемы столь разрушительны для держателей криптовалют, заключается в их многоэтапности: мошенники не просто похищают криптоактивы, но и используют (зачастую слабую) политику восстановления учетных записей клиента для получения несанкционированного доступа к бирже. Кроме того, клиент может пострадать от фишинга, кражи личности или мошенничества с персональными данными.
Такого сценария можно избежать, если владелец криптовалюты примет хотя бы базовые меры для повышения уровня безопасности и устойчивости процедур восстановления доступа. Наиболее разумным шагом станет отказ от многофакторной аутентификации (MFA) по SMS, когда это возможно, и переход на более надежные альтернативы, такие как специальные приложения. Кроме того, необходимо убедиться, что замена номера SIM-карты у сотового оператора невозможна без выполнения сложных и строго верифицированных шагов.
Самое главное — исключить SMS из процедур восстановления доступа или как минимум перенести все настройки учетной записи и процедуры сброса на другой, более защищенный канал. Наконец, крайне важно следить за тем, чтобы личные данные или приватные ключи не хранились в уязвимых местах, таких как облачные хранилища. Причина, по которой MFA через SMS терпит крах при SIM-свопинге, заключается в том, что технически номер телефона в этом случае действительно принадлежит мошеннику. Соответственно, SMS-сообщения, отправленные на этот номер, принимаются злоумышленником, и любые приходящие коды используются им в своих целях. Поэтому, даже если блокчейн-кошелек или биржевой аккаунт требуют MFA по SMS, это не делает их более защищенными — при условии, что мошенник может убедить оператора в том, что именно он является владельцем этого номера.
А возможность проделать подобное обусловлена относительно простой процедурой смены номера у большинства операторов сотовой связи по всему миру. Тот факт, что MFA по SMS делает учетную запись более уязвимой, не является непреложной истиной абсолютно для всех сценариев — однако справедливо признать, что SMS относится к числу самых слабых методов с точки зрения безопасности учетной записи.
Это связано как с относительно низким уровнем защищенности самого канала SMS, так и со способностью злоумышленников применять методы социальной инженерии для получения доступа к номеру. Таким образом, SMS-MFA удобна для клиента, но несет в себе высокий риск мошенничества, что наглядно подтверждает дело Терпина.
Кому на самом деле выгодны аферы с заменой номера?
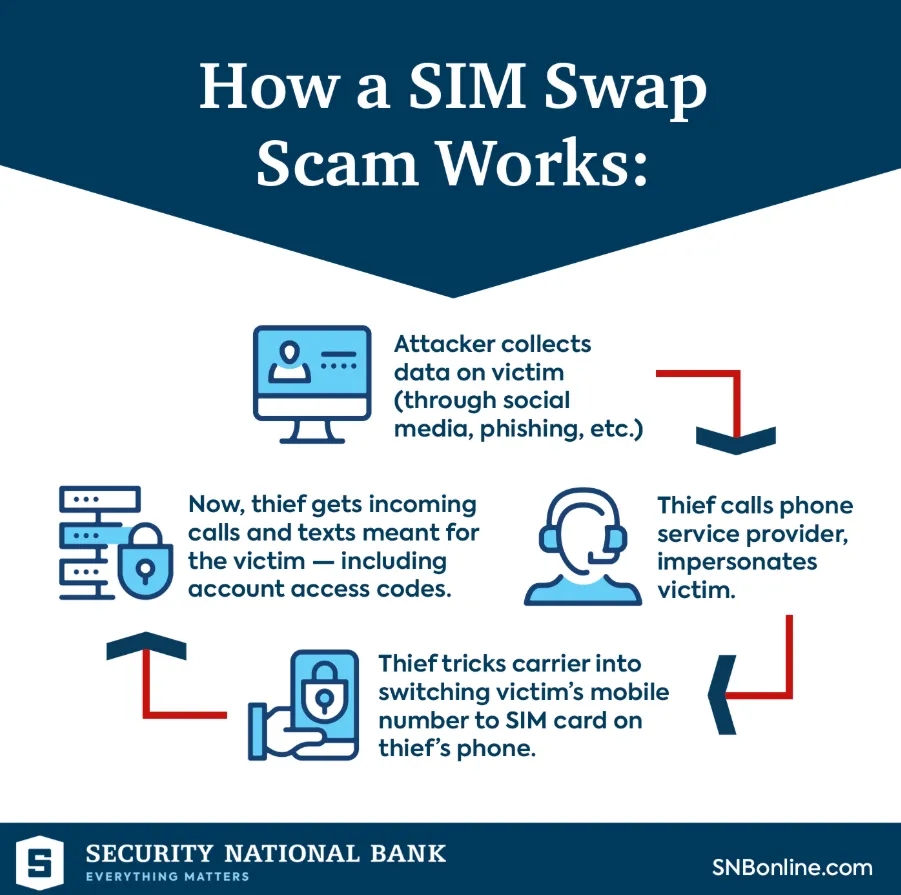
Анализируя случаи взлома аккаунтов на базе SMS посредством SIM-свопинга, важно не переоценивать сложность подобных схем. Хотя оператор сотовой связи действительно является уязвимым звеном в системе безопасности, злоумышленники часто эксплуатируют и другие слабые места для реализации аферы.
Наиболее распространенный способ сделать это — использовать фишинг для завладения персональными данными жертвы. Такие сведения, как резервный e-mail, номер для SMS, имя, дата рождения, частичный номер социального страхования и прочая конфиденциальная информация, могут быть получены либо с помощью фишинга, либо, реже, посредством взлома аккаунтов в социальных сетях.
После этого мошенники могут использовать полученную информацию, чтобы связаться с сотовым оператором и с помощью приемов социальной инженерии убедить его в том, что они являются законными владельцами номера. Для этого существует несколько путей: обход систем выявления мошенничества за счет убедительной легенды, подкуп сотрудника компании связи, обрабатывающего подобные запросы, либо использование инсайдерской информации из самой компании. Как только злоумышленник получает контроль над номером, следующим шагом становится изменение параметров восстановления доступа и захват полного контроля над аккаунтом. Захват учетной записи обычно завершается в срок от нескольких часов до пары дней — в зависимости от того, насколько замаскированы действия мошенника и насколько высок исходный уровень безопасности аккаунта. Таким образом, при наличии должного мастерства и изобретательности злоумышленники способны похитить не только криптовалюту, но и персональные данные, а также средства с банковских счетов.
Однако, несмотря на кажущуюся простоту схемы, мошенничество с SIM-свопингом требует определенной подготовки и специфических навыков. Поэтому к нему, как правило, прибегают не дилетанты, а организованные преступные группировки.
Одной из самых печально известных киберпреступных группировок, действующих в этой нише, является Scattered Spider, также известная как 0ktapus, UNC3944 или Muddled Libra. Согласно различным отчетам, эта банда состоит из действующих сообща англоязычных социальных инженеров и хакеров. Она действует по всему миру; ее основными мишенями являются крупные коммерческие организации, взлом которых чаще всего происходит через фишинговые атаки на их сотрудников.
При этом методы, используемые представителями этой группы, по сути своей не уникальны. Один из ее участников, Ноа Майкл Урбан, также известный под псевдонимами King Bob или Sosa, уже был осужден за обман нескольких крупных компаний и частных лиц. Как указано в юридических документах США, он использовал SIM-свопинг и фишинг для получения несанкционированного доступа к биржевым аккаунтам жертв и кражи их криптовалюты. Помимо прочего, преступная деятельность Урбана включала перехват электронных писем и SMS жертв, перевод средств с кошельков на подконтрольные злоумышленникам счета и использование украденных личных данных для перемещения крупных сумм. В итоге он был приговорен к десяти годам тюремного заключения и выплате более 13 миллионов долларов в качестве компенсации ущерба. Однако наиболее показателен не сам его приговор и не масштаб махинаций, а его открытые показания о специфике работы злоумышленников в сфере SIM-свопинга.
По словам Урбана, чтобы получить контроль над номером жертвы, мошенники обычно связываются с оператором связи. В большинстве случаев они не применяют каких-либо сложных ухищрений, чтобы подтвердить свою личность, — они просто рассказывают заготовленную историю и заявляют, что стали жертвой кражи персональных данных. Как он утверждал, с момента звонка оператору до получения полного контроля над номером и вывода сотен тысяч долларов у него уходило около десяти дней.
Еще один известный хакер, связанный с этой группой и обвиненный в масштабном мошенничестве, — Тайлер Роберт Бьюкенен. Этот молодой человек из Шотландии был арестован в Испании по обвинению в сговоре с целью совершения электронного мошенничества и хищении личных данных при отягчающих обстоятельствах. По версии обвинения, он входил в состав преступной группы, использовавшей SMS-фишинг против организаций и SIM-свопинг против частных лиц. Данная тактика позволила злоумышленникам похитить у потерпевших виртуальную валюту минимум на восемь миллионов долларов. Кроме того, были обнаружены доказательства несанкционированного доступа к корпоративной почте одного из топ-менеджеров компании.
Арест Бьюкенена демонстрирует, что правоохранительные органы уделяют все больше внимания преступлениям, связанным с SIM-свопингом. Власти не только отслеживают деятельность подобных мошенников, но и привлекают их к реальной ответственности: Бьюкенен получил пять лет тюремного заключения за участие в мошеннической схеме.
Однако, несмотря на такие прецеденты, не стоит обольщаться успехами полиции в борьбе с преступностью. Тот факт, что некоторых мошенников поймали, не означает, что операторы сотовой связи или биржевые платформы лишились уязвимостей. Напротив, наличие этих брешей подтверждается тем, что злоумышленники продолжают их эксплуатировать. Кроме того, следует учитывать, что каждый преступник обладает разным набором возможностей и навыков. В то время как одни делают ставку на фишинг и тщательное изучение данных жертвы, другие располагают ресурсами и знаниями для прямого обхода многофакторной аутентификации или перехвата SMS-трафика. Следовательно, на каждую потенциальную жертву всегда найдется мошенник, точно знающий, как воспользоваться конкретным изъяном в системе безопасности.
Что можно предпринять?
Следует четко понимать, что в сфере защиты аккаунтов на пользовательском уровне не существует абсолютно непогрешимой, несокрушимой системы или универсального метода защиты. Поэтому при выборе инструментов безопасности необходимо опираться не на субъективные ощущения и чужие мнения, а на объективные оценки и трезвый анализ.
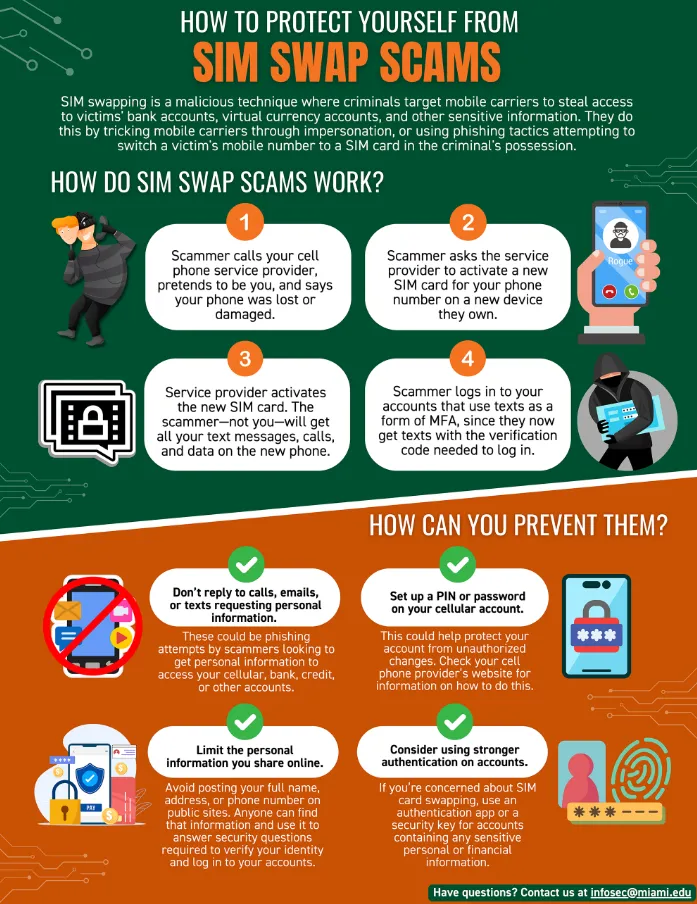
Нет сомнений в том, что переход с SMS-аутентификации на приложения-аутентификаторы сделает аккаунт значительно более защищенным. Однако и эта оценка условна: все зависит от того, о каких именно тактиках злоумышленников идет речь. Соответственно, в каждом конкретном случае следует тщательно взвешивать, какие меры предосторожности использовать, какие шаги предпринимать для восстановления и каких стратегий управления учетными записями придерживаться.
Ниже приведены рекомендации, которые стоит изучить, прежде чем продолжать использовать SMS в качестве MFA, а номер SIM-карты — как фактор восстановления учетной записи:
Минимизируйте риски, связанные с SMS, используя более надежные методы аутентификации для своих учетных записей везде, где это возможно. Рекомендуется использовать приложения-аутентификаторы или аппаратные ключи безопасности, если поддерживается их интеграция.
Подключите блокировку переноса номера (portability lock), блокировку смены SIM-карты (number lock) или иные специализированные настройки безопасности у своего сотового оператора, чтобы предотвратить кражу номера.
Примите меры для защиты своей электронной почты, поскольку она чаще всего служит ключом ко всем остальным аккаунтам. Используйте сложные и уникальные пароли для почты и учетных записей; задействуйте аппаратные ключи или приложения для входа. Обратите особое внимание на безопасность процедуры восстановления доступа, если она завязана на SMS. Крайне нежелательно использовать в качестве резервного адреса старую почту, которой вы пользуетесь много лет и на которой скопилась масса уязвимостей. Кроме того, важно ограничить доступность персональных данных (например, исключить возможность запроса кода восстановления через SMS).
Позаботьтесь о надежном хранении приватных ключей от своего блокчейн-кошелька. Для значительных сумм целесообразно использовать надежные холодные или некастодиальные кошельки, а на балансах биржевых аккаунтов держать лишь минимально необходимый для трейдинга объем средств.
Используйте только проверенные кастодиальные сервисы для крупных операций. Настройте белые списки адресов для вывода (allowlists), задержки транзакций и подтверждение вывода через мультиподпись, где это доступно. Временная задержка на вывод средств длительностью 24 или 48 часов может оказаться спасительной в случае компрометации аккаунта.
Снижайте свою привлекательность в качестве потенциальной жертвы. Избегайте публичной демонстрации балансов своих кошельков или объемов активов в социальных сетях и на платформах, доступных злоумышленникам. Не обсуждайте публично методы защиты своих учетных записей или детали проводимых транзакций, включая используемые вами биржи и сервисы кошельков.
Заранее продумайте план действий на случай компрометации аккаунта. Он должен включать оперативный вывод средств на резервные безопасные кошельки, изменение параметров восстановления учетных записей, экстренное уведомление оператора связи об угрозе безопасности номера, обращение в банки и информирование доверенных лиц.
Ни один из этих шагов не даст стопроцентной неуязвимости, однако они существенно снизят вероятность стать жертвой аферы и минимизируют потенциальный ущерб. Кроме того, внедрение этих привычек сделает повседневное взаимодействие с цифровыми технологиями более комфортным и безопасным.
Брешь в стене: итоги
Хотя SMS-MFA принято считать базовым и достаточно распространенным методом защиты учетной записи, преступления с использованием SIM-свопинга доказывают, что эта мера далека от безупречности. Относительно несложная схема обмана сотового оператора, открывающая беспрепятственный доступ к номеру жертвы, подчеркивает критическую важность не только прямой защиты аккаунта, но и грамотной организации способов его восстановления.
Возможность безопасного восстановления доступа столь же важна, как и текущая защита, и оба этих аспекта должны учитываться при формировании стратегии безопасности. Процедуры восстановления аккаунта и нейтрализации действий злоумышленников должны быть выстроены так, чтобы исключить любые слабые места, которыми может воспользоваться преступник.
Как уже отмечалось, некоторые меры защиты аккаунтов постепенно становятся отраслевым стандартом. Например, большинство профильных сервисов уже внедрили политики, позволяющие своевременно реагировать на мошенничество и попытки перехвата доступа. Сюда входят запрет на перенос номера, временная блокировка после замены SIM-карты, восстановление аккаунта исключительно через аппаратные ключи и другие решения. Кроме того, как телеком-операторы, так и криптобиржи предпринимают шаги по совершенствованию механизмов обнаружения и отражения атак, включая ужесточение верификации при смене SIM-карт и расширенные параметры безопасности аккаунтов.
Более того, регулирующие органы также вводят нормы для снижения рисков, связанных с мошеннической сменой номеров. Так, Федеральная комиссия по связи США (FCC) приняла новые правила, направленные на предотвращение махинаций при переносе номеров и усиление защиты потребителей. Эти регламенты обязывают операторов внедрять системы выявления мошенничества при замене SIM-карт, уведомлять абонентов о любых попытках смены карты или переноса номера, внедрять механизмы защитной блокировки аккаунта и оптимизировать процесс реагирования на подобные инциденты.
В то же время усиливаются процедуры «Знай своего клиента» (KYC) и противодействия отмыванию денег (AML) — как для телеком-операторов, так и для криптовалютных бирж. Операторы связи стали более тщательно отслеживать махинации с переносом номеров, а криптобиржи применяют более жесткие правила идентификации личности при открытии и закрытии счетов. Кроме того, компании берут на вооружение передовые технологические инструменты защиты, включая анализ поведенческих паттернов пользователей, оценку параметров учетной записи и мониторинг блокчейн-транзакций при выводе средств.
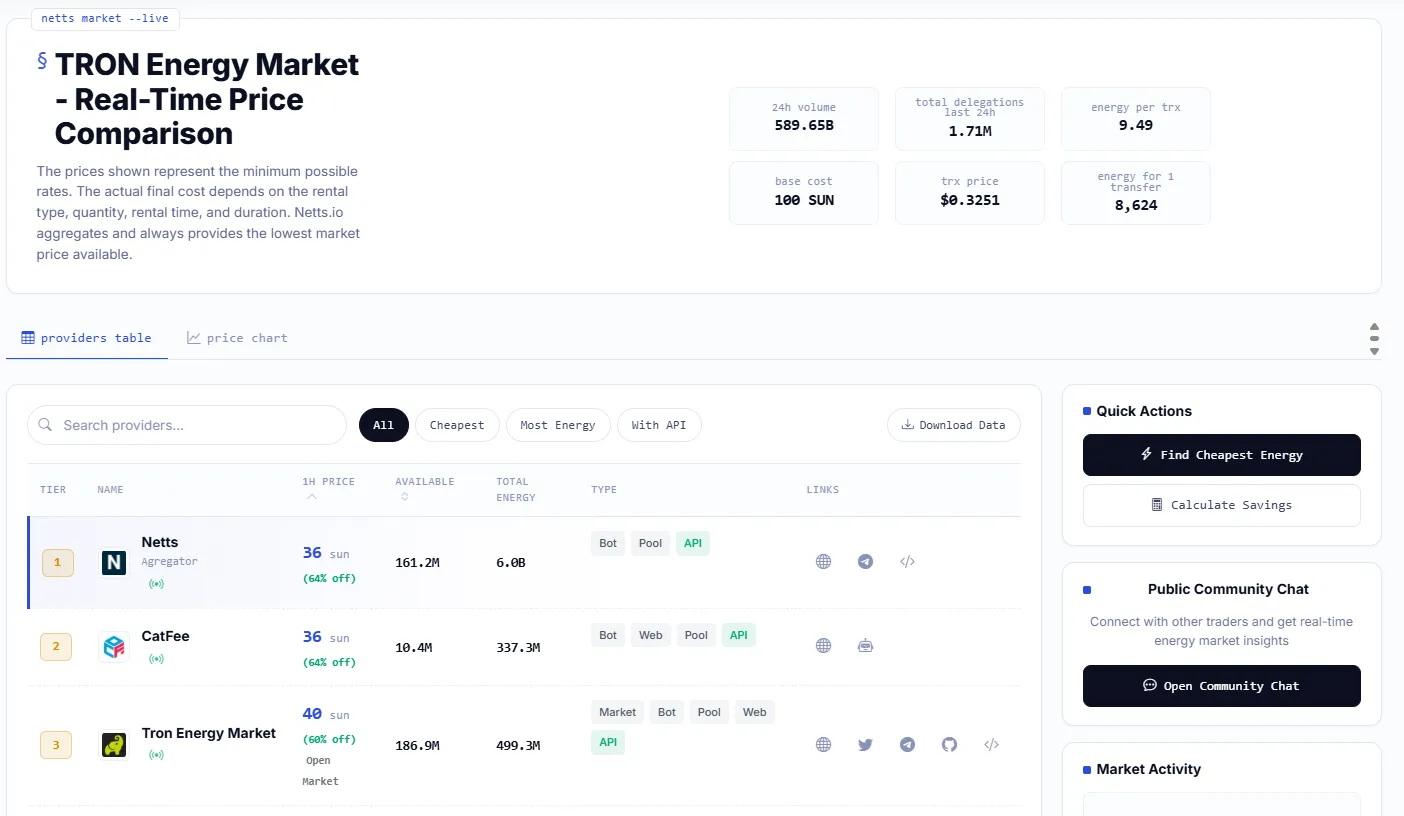
И помните: на Netts Energy Market вы можете прямо сейчас сравнить цены любых поставщиков и выбрать наиболее выгодный вариант для аренды TRON Energy.