SIM-Swapping: Warum 2FA keine Festung ist
SIM-Swapping zeigt, warum SMS-basierte 2FA versagen kann, wie der Diebstahl von Telefonnummern Krypto-Konten leert und wie sicherere Wiederherstellungsmethoden aussehen.
Auch verfügbar auf: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaTagalog
Inhalt
Das erste Anzeichen dafür, dass etwas für den Krypto-Investor und Geschäftsmann Michael Terpin furchtbar schiefgelaufen war, war nicht das Verschwinden von Krypto-Assets im Wert von Millionen von Dollar – es war seine Unfähigkeit, Textnachrichten zu senden oder zu empfangen.
Für einen normalen Menschen wäre die Unfähigkeit eines Mobiltelefons, SMS zu senden oder zu empfangen, kaum der Vorbote eines finanziellen Ruins. Für Terpin war dieses scheinbar unbedeutende Ereignis jedoch der Anfang vom Ende. Das Problem war die Nummer selbst: Eine Mobilfunknummer, die ihm zuvor für alltägliche geschäftliche Zwecke, die Kontowiederherstellung und die Multi-Faktor-Authentifizierung gedient hatte, gehörte ihm von einem Moment auf den anderen ohne Vorankündigung nicht mehr.
Genauer gesagt gehörte sie jemand anderem – Betrügern, denen es mit relativer Leichtigkeit gelang, seine Nummer von seiner SIM-Karte zu trennen und auf ihrer eigenen zu installieren. Nachdem die Betrüger die volle Kontrolle über die Nummer erlangt hatten, blockierten sie jeden Versuch von Terpin, das Konto wiederherzustellen, änderten seine E-Mail zur Kontowiederherstellung auf der Website des Mobilfunkanbieters auf ihre eigene und stahlen schließlich mehr als 24 Millionen Dollar aus seinen Krypto-Wallets. Ein Teenager ging für diesen Diebstahl von enormem Ausmaß ins Gefängnis; der Hauptverdächtige, der 15-jährige Ellis Pinsky, wurde beschuldigt, eine kriminelle Gruppe angeführt zu haben, die durch SIM-Swaps Geld von Krypto-Wallets erpresste. Unter den Angeklagten war auch Nicholas Truglia, einer der ersten und bedeutendsten Mitwirkenden an der hohen Bekanntheit des Falls.
Gerichtsakten zeigen, dass Pinsky und seine Komplizen einen Mitarbeiter eines autorisierten AT&T-Händlers, Jahmil Smith, bestachen, der Terpins SIM-Karte zugunsten der Betrüger austauschte. So wurden Krypto-Enthusiasten mit einer recht einfachen, aber effektiven Masche um Millionen von Dollar an Bargeld gebracht – und zum ersten Mal in der Geschichte sah sich der Mobilfunkanbieter wegen eines SIM-Swaps mit einem Rechtsstreit mit einem Kunden konfrontiert. Nach der Anfangsphase des Prozesses erzielte Pinsky eine außergerichtliche Einigung mit Terpin und zahlte ihm 22 Millionen Schadensersatz. Letzterer hatte auch Erfolg bei der Klage gegen AT&T, die in dem Versuch, enorme Zahlungen zu vermeiden, argumentierte, Terpin sei selbst schuld daran, dass er einem Mobilfunkanbieter seine Krypto-Assets anvertraut habe. Dennoch entschied das Berufungsgericht des neunten Bezirks (Ninth Circuit Court) im Jahr 2024 zugunsten von Terpins Berufung gegen AT&T, was den Weg für eine neue Runde von Rechtsstreitigkeiten ebnete.
In der Zwischenzeit ist der Fall von Michael Terpin für den durchschnittlichen Krypto-Inhaber ein Studienobjekt und eine Lektion über die Schwachstellen des schwächsten Glieds der Blockchain – das Konto auf einer Krypto-Börse. Terpins Konto wurde nicht wegen einer Schwachstelle in der Blockchain selbst gehackt, sondern weil sich traditionelle Methoden der Multi-Faktor-Authentifizierung gegenüber Betrügern als wirkungslos erwiesen. Ganz im Gegenteil: Die Betrüger nutzten recht routinemäßige Methoden – Social Engineering und den Tausch von Telefonnummern –, um Zugriff auf die Börse zu erhalten, den Kunden über den „Diebstahl“ der Nummer zu täuschen und schließlich das Konto leerzuräumen.
Der Grund, warum solche Betrügereien für Krypto-Inhaber so verheerend sind, liegt darin, dass sie in der Regel mehrstufig ablaufen: Betrüger stehlen nicht nur Krypto-Assets, sondern nutzen auch die (oft mangelhaften) Richtlinien des Kunden zur Kontowiederherstellung aus, um unbefugten Zugriff auf die Börse zu erlangen. Darüber hinaus kann der Kunde unter Phishing, Identitätsdiebstahl oder Betrug mit personenbezogenen Daten leiden.
Ein solches Szenario kann vermieden werden, wenn der Krypto-Inhaber zumindest einige Maßnahmen ergreift, um das Sicherheitsniveau und die Widerstandsfähigkeit bei der Kontowiederherstellung zu erhöhen. Der vernünftigste Schritt wäre, SMS-basierte Multi-Faktor-Authentifizierung (MFA) nach Möglichkeit auszuschließen und auf andere, zuverlässigere Methoden wie Apps umzusteigen. Zudem muss sichergestellt werden, dass die SIM-Kartennummer beim Mobilfunkanbieter nicht ohne komplexe und verifizierte Schritte geändert werden kann.
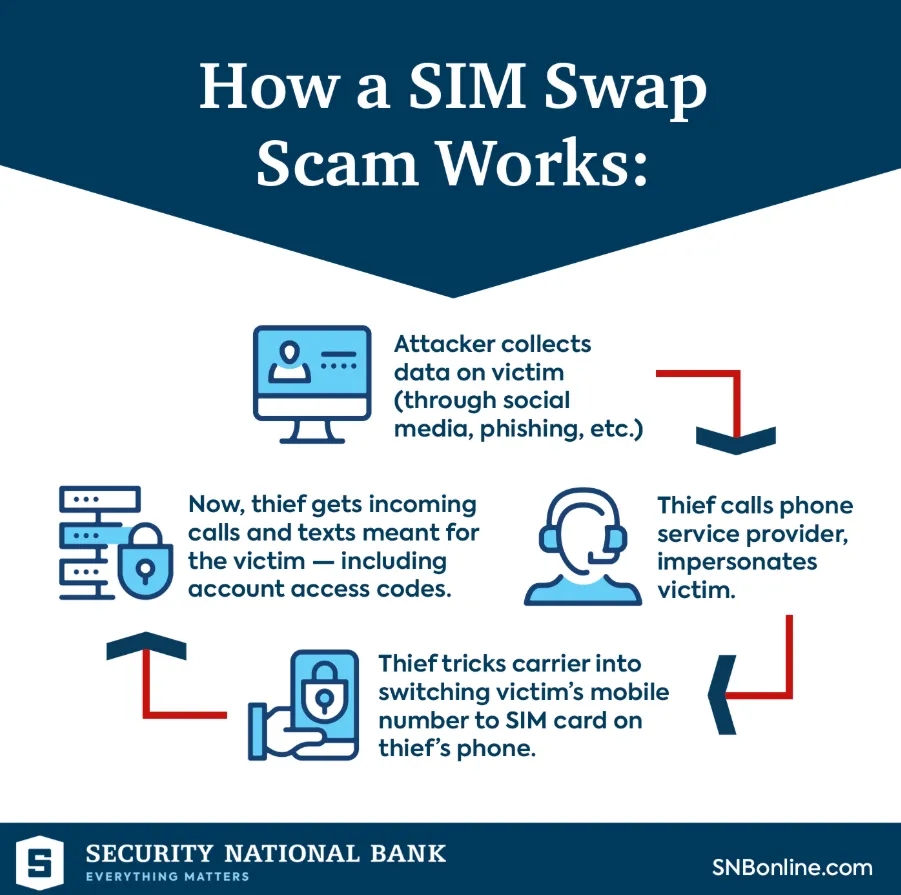
Vor allem ist es notwendig, SMS von Kontowiederherstellungsverfahren auszuschließen oder zumindest alle Kontoeinstellungen und Wiederherstellungsverfahren auf einen anderen, zuverlässigeren Kanal zu verlagern. Schließlich ist es von entscheidender Bedeutung sicherzustellen, dass persönliche Daten oder private Schlüssel nicht an anfälligen Orten wie einer Cloud gespeichert werden. Der Grund, warum SMS-MFA im Falle von SIM-Swapping versagt, liegt darin, dass die Telefonnummer in diesem Fall technisch gesehen dem Betrüger gehört. Somit werden an diese Nummer gesendete SMS-Nachrichten vom Betrüger empfangen, und alle dorthin gesendeten Codes dienen seiner Nutzung und seinem Vorteil. Selbst wenn das Blockchain-Wallet oder das Börsenkonto eine SMS-basierte MFA erfordert, macht dies die Sache also nicht sicherer – vorausgesetzt, der Betrüger kann den Anbieter davon überzeugen, dass er der Eigentümer dieser Nummer ist.
Und die Möglichkeit, dies zu tun, wird bei den meisten Mobilfunkanbietern rund um den Globus durch einen relativ einfachen Prozess des Nummerntauschs gewährleistet. Die Tatsache, dass SMS-MFA das Konto verwundbarer macht, ist zwar keine unumstößliche Tatsache – man kann jedoch mit Fug und Recht behaupten, dass SMS in Bezug auf die Kontosicherheit eine der schwächsten Methoden ist.
Dies liegt sowohl am relativ geringen Schutzniveau des SMS-Kanals selbst als auch an der Fähigkeit von Betrügern, Social Engineering zu nutzen, um Zugriff auf die Nummer zu erhalten. SMS-MFA ist für den Kunden zwar bequem, birgt jedoch ein hohes Betrugsrisiko, wie der Fall Terpin beweist.
Wer profitierte wirklich vom Nummern-Tausch-Betrug?
Bei der Analyse von Fällen von SMS-basierter Kontoübernahme durch SIM-Swapping ist es wichtig, die Komplexität eines solchen Betrugs nicht zu überschätzen. Obwohl der Mobilfunkanbieter tatsächlich eine Schwachstelle im Sicherheitssystem darstellt, nutzen Betrüger häufig auch andere Schwachstellen aus, um einen Betrug durchzuziehen.
Der häufigste Weg hierfür ist der Einsatz von Phishing, um an persönliche Informationen des Opfers zu gelangen. Informationen wie die E-Mail zur Kontowiederherstellung, die SMS-Nummer, der Name, das Geburtsdatum, Teile der Sozialversicherungsnummer und andere persönliche Angaben können entweder durch Phishing oder, seltener, durch das Hacken von Social-Media-Konten erlangt werden.
Danach können Betrüger diese Informationen nutzen, um den Mobilfunkanbieter zu kontaktieren und ihn mithilfe von Social-Engineering-Techniken davon zu überzeugen, dass sie der neue Eigentümer der Nummer sind. Hierfür gibt es mehrere Wege: das Umgehen von Betrugserkennungssystemen durch das Vorbringen einer ausreichend überzeugenden Geschichte, die Bestechung eines Mitarbeiters des Mobilfunkanbieters, der solche Anfragen bearbeitet, oder die Nutzung von Insiderwissen aus dem Unternehmen selbst. Sobald der Betrüger die Kontrolle über die Nummer erlangt hat, besteht der nächste Schritt darin, die Einstellungen zur Kontowiederherstellung zu ändern und die volle Kontrolle über das Konto zu übernehmen. Die Kontoübernahme ist in der Regel innerhalb weniger Stunden bis zu ein paar Tagen abgeschlossen – je nachdem, wie gut die Aktionen des Betrügers verschleiert sind und wie hoch das Sicherheitsniveau des Kontos ist. Mit viel Geschick und Einfallsreichtum können Betrüger somit nicht nur Kryptowährungen, sondern auch persönliche Daten und Geld von Bankkonten stehlen.
Trotz der scheinbaren Einfachheit des Schemas erfordert der SIM-Swapping-Betrug jedoch ein gewisses Maß an Vorbereitung und persönlichen Fähigkeiten. Daher greifen in der Regel keine Amateur-Betrüger darauf zurück – sondern vielmehr eine organisierte Gruppe von Kriminellen.
Eine der berüchtigtsten Cyberkriminellen-Gruppen, die in dieser Nische operieren, ist Scattered Spider, auch bekannt als 0ktapus, UNC3944 oder Muddled Libra. Verschiedenen Berichten zufolge besteht diese Bande aus unabhängigen, aber verbündeten Social Engineers und Hackern, die Englisch sprechen. Sie agiert global; die Hauptziele sind große Unternehmensorganisationen, die oft durch Phishing-Angriffe auf ihre Mitarbeiter gehackt werden.
Die von Vertretern dieser Gruppe angewandten Methoden sind jedoch im Prinzip nicht einzigartig. Einer von ihnen, Noah Michael Urban, auch bekannt als King Bob oder Sosa, wurde bereits wegen Betrugs an mehreren großen Unternehmen und Einzelpersonen verurteilt. Wie aus US-Gerichtsdokumenten hervorgeht, nutzte er SIM-Swapping und Phishing, um sich unbefugten Zugriff auf die Börsenkonten der Opfer zu verschaffen und deren Kryptowährungen zu stehlen. Zu Urbans kriminellen Aktivitäten gehörten unter anderem das Abfangen von E-Mails und SMS der Opfer, das Überweisen von Geldern aus Wallets auf von Betrügern kontrollierte Konten und die Verwendung gestohlener Identitäten für den Transfer großer Geldbeträge. Infolgedessen wurde er zu zehn Jahren Gefängnis verurteilt und zur Zahlung von mehr als 13 Millionen Dollar Schadensersatz verpflichtet. Von Bedeutung erscheint jedoch weder seine Strafe noch sein Betrug, sondern seine offene Aussage über die Besonderheiten der Arbeitsweise von SIM-Swapping-Betrügern.
Laut Urban kontaktieren Betrüger in der Regel den Mobilfunkanbieter, um die Kontrolle über die Nummer eines Opfers zu erlangen. In den meisten Fällen wenden Betrüger keine komplexen Methoden an, um den Anbieter von ihrer Identität zu überzeugen – sie erzählen einfach ihre Geschichte und behaupten, Opfer eines Identitätsdiebstahls geworden zu sein. Seinen Angaben zufolge dauerte es vom Moment des Anrufs beim Anbieter bis zu dem Punkt, an dem er die volle Kontrolle über die Nummer erlangte und mehrere hunderttausend Dollar abhob, etwa zehn Tage.
Ein weiterer bekannter Hacker, der mit der Gruppe in Verbindung gebracht und des massiven Betrugs beschuldigt wird, ist Tyler Robert Buchanan. Dieser junge Mann aus Schottland wurde in Spanien unter dem Vorwurf der Verschwörung zum Überweisungsbetrug und des schweren Identitätsdiebstahls festgenommen. Der Anklage zufolge war er Teil einer kriminellen Gruppe, die Phishing per Textnachricht gegen Unternehmen und SIM-Swapping gegen einzelne Opfer einsetzte. Diese Taktik ermöglichte es ihnen, virtuelle Währungen im Wert von mindestens acht Millionen Dollar von ihren Opfern zu stehlen. Zudem wurden Beweise für einen unbefugten Zugriff auf die E-Mails einer Führungskraft eines Unternehmens gefunden.
Die Verhaftung von Buchanan zeigt, dass Strafverfolgungsbehörden dem SIM-Swapping-Betrug zunehmend Aufmerksamkeit schenken. Die Behörden beobachten nicht nur die Aktivitäten solcher Betrüger, sondern bringen sie auch vor Gericht: Buchanan wurde für seine Rolle bei dem Betrugsmodell zu fünf Jahren Gefängnis verurteilt.
Trotz solcher Fälle sollte man sich jedoch nicht von den Erfolgen der Polizei bei der Betrugsbekämpfung täuschen lassen. Die Tatsache, dass einige Betrüger gefasst wurden, bedeutet nicht, dass der Mobilfunkanbieter oder die Börsenplattformen nicht verwundbar sind. Im Gegenteil: Die Existenz solcher Schwachstellen wird dadurch bestätigt, dass Betrüger sie weiterhin ausnutzen. Darüber hinaus muss berücksichtigt werden, dass jeder Betrüger über andere Möglichkeiten und Fähigkeiten verfügt. Während einige auf Phishing und eine sorgfältige Untersuchung der Daten des Opfers zurückgreifen, verfügen andere möglicherweise über die Ressourcen und Fähigkeiten, die Multi-Faktor-Authentifizierung zu umgehen oder den SMS-Verkehr abzufangen. Folglich gibt es für jedes Opfer immer einen Betrüger, der genau weiß, wie man eine bestimmte Schwachstelle im Sicherheitssystem ausnutzt.
Was kann getan werden?
Man sollte verstehen, dass es beim Kontoschutz auf Verbraucherebene so etwas wie ein unfehlbares, unüberwindbares Schutzsystem oder eine solche Methode nicht gibt. Daher ist es bei der Auswahl von Tools zum Kontoschutz notwendig, sich nicht auf subjektive Gefühle und Meinungen, sondern auf objektive Bewertungen und Analysen zu stützen.
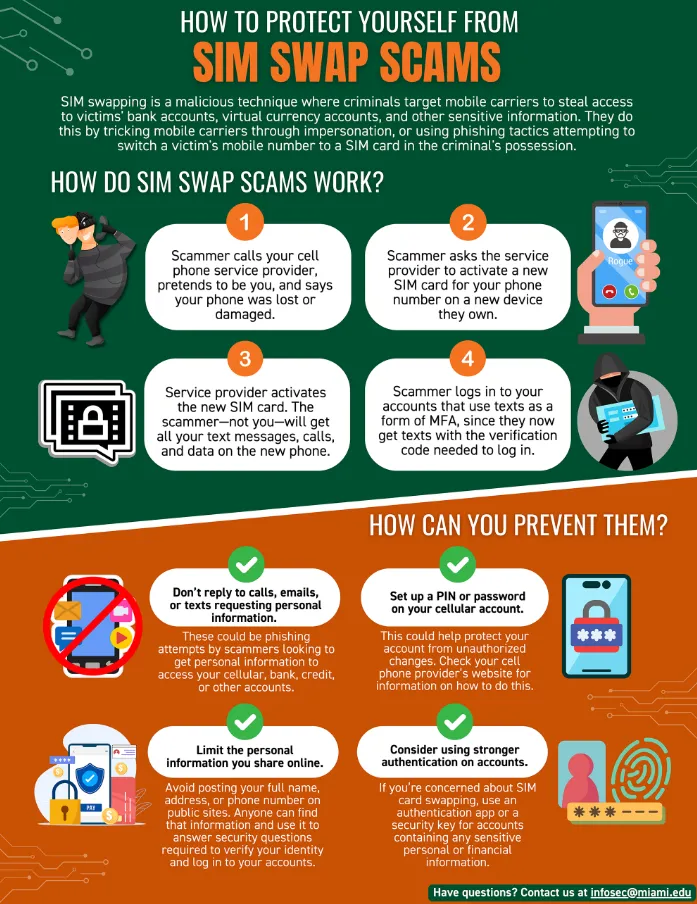
Es besteht kein Zweifel, dass der Übergang von SMS-basierter MFA zu App-basierter MFA das Konto deutlich sicherer macht. Eine solche Einschätzung ist jedoch relativ: Es kommt ganz darauf an, über welche Taktiken der Betrüger wir sprechen. Folglich sollte man in jedem Fall sorgfältig abwägen, welche Sicherheitsmaßnahmen ergriffen, welche Wiederherstellungsschritte unternommen und welche Kontoverwaltungsstrategien angewendet werden sollen.
Nachfolgend finden Sie einige Empfehlungen, die Sie berücksichtigen sollten, bevor Sie SMS weiterhin als MFA und die SIM-Kartennummer als Kontowiederherstellungsfaktor verwenden:
Reduzieren Sie die mit SMS verbundenen Risiken, indem Sie für Ihre Konten nach Möglichkeit zuverlässigere Authentifizierungsmethoden verwenden. Es ist ratsam, Authentifikator-Apps oder Hardware-Sicherheitsschlüssel zu nutzen, sofern verfügbar.
Nutzen Sie die Rufnummernmitnahmesperre (Porting Lock), die Nummernsperre oder andere übergeordnete Sicherheitseinstellungen bei Ihrem Mobilfunkanbieter, um einen Nummerndiebstahl zu verhindern.
Ergreifen Sie Maßnahmen zur Sicherung Ihrer E-Mail, da diese oft der Schlüssel zu Ihren Konten ist. Verwenden Sie starke und einzigartige Passwörter für den Zugriff auf Ihre E-Mails und Ihre Konten; nutzen Sie nach Möglichkeit hardwarebasierte Sicherheitsschlüssel oder Apps. Achten Sie besonders auf die Sicherheit des Verfahrens zur Kontowiederherstellung, wenn dieses auf SMS basiert. Es ist nicht ratsam, eine E-Mail-Adresse für die Wiederherstellung vergessener Passwörter als sekundäres Konto zu führen oder eine zu nutzen, die bereits seit vielen Jahren verwendet wird. Darüber hinaus ist es wichtig, die Verfügbarkeit persönlicher Informationen zu verringern (wie etwa die Möglichkeit, einen Wiederherstellungsschlüssel per SMS anzufordern).
Stellen Sie sicher, dass die privaten Schlüssel zu Ihrem Blockchain-Wallet sicher verwahrt werden. Es ist ratsam, ein sicheres und zuverlässiges Wallet für die Aufbewahrung signifikanter Geldbeträge zu nutzen und Non-Custodial-Börsen-Wallets nur für das für den Handel unbedingt Notwendige zu verwenden.
Verwenden Sie für den Handel im großen Stil nur vertrauenswürdige Verwahrer (Custodians). Richten Sie Whitelists für Auszahlungsadressen, verzögerte Überweisungen und Multi-Signatur-Auszahlungen ein, wo dies möglich ist. Eine 24- oder 48-stündige Auszahlungsverzögerung kann im Falle eines Kontodiebstahls sehr vorteilhaft sein.
Verringern Sie Ihre Sichtbarkeit als potenzielles Opfer. Vermeiden Sie es, Informationen über Ihre Wallet-Guthaben oder Bestände in sozialen Netzwerken oder anderen Plattformen zu veröffentlichen, auf denen diese Informationen für Betrüger sichtbar sein könnten. Diskutieren Sie Ihre Methoden zur Kontosicherung oder Transaktionsdetails wie die von Ihnen genutzten Börsen- oder Wallet-Dienste nicht öffentlich.
Planen Sie Ihre Aktionen im Voraus, damit Sie wissen, was im Falle einer Kontoübernahme zu tun ist. Dazu gehört das Abheben von Geldern von Ihren Konten auf sichere Wallets und Funds, das Ändern der Einstellungen zur Kontowiederherstellung, das Informieren Ihres Anbieters über Bedrohungen der Kontosicherheit, die Kontaktaufnahme mit Banken bezüglich Sicherheitsbedrohungen und das Benachrichtigen von Vertrauenspersonen.
Keiner dieser Schritte wird Sie unantastbar machen, aber sie verringern die Wahrscheinlichkeit, Opfer eines Betrugs zu werden, sowie den Schaden, den ein Betrug anrichten kann. Darüber hinaus machen diese Schritte die alltägliche Nutzung von Technologie im Allgemeinen wesentlich komfortabler und zuverlässiger.
Schwachstelle in der Mauer: Fazit
Obwohl SMS-MFA allgemein als einigermaßen zuverlässige Methode zum Schutz eines Kontos gilt, zeigt der SIM-Swapping-Betrug, dass diese Sicherheitsmaßnahme alles andere als narrensicher ist. Das relativ einfache Schema, den Mobilfunkanbieter zu täuschen und sich dadurch uneingeschränkten Zugriff auf die Nummer des Opfers zu verschaffen, unterstreicht, wie wichtig es ist, das Konto nicht nur zu schützen, sondern auch über die Wege seiner Wiederherstellung nachzudenken.
Die Fähigkeit, ein Konto wiederherzustellen, ist genauso wichtig wie die Fähigkeit, es zu schützen, und beide Aspekte müssen bei der Wahl einer Sicherheitsstrategie berücksichtigt werden. Die Strategien zur Kontowiederherstellung und zum Abfangen von Betrügern müssen so konzipiert sein, dass sie keine Schwachstellen aufweisen, die der Betrüger ausnutzen kann.
Wie oben erwähnt, gehören einige Kontoschutzmaßnahmen zu den Standardverfahren in der Branche. Beispielsweise verfügen die meisten Unternehmen, die solche Dienste anbieten, mittlerweile über Richtlinien, die es ihnen ermöglichen, zeitnah auf Betrug und Kontoübernahmen zu reagieren. Dies kann Rufnummernmitnahmesperren, Nummernsperren, Verzögerungen beim SIM-Karten-Tausch, die Kontowiederherstellung über Keys oder Hardware-Sicherheitsschlüssel und so weiter umfassen. Darüber hinaus ergreifen sowohl Anbieter als auch Krypto-Börsen Maßnahmen zur Verbesserung der Mechanismen zur Betrugserkennung und -reaktion, einschließlich strengerer Verfahren zur Verifizierung von SIM-Karten-Änderungen und erweiterter Kontosicherheitseinstellungen.
Darüber hinaus ergreifen die Regulierungsbehörden Maßnahmen, um die mit dem Betrug bei der Rufnummernmitnahme verbundenen Risiken zu verringern. Die FCC hat neue Vorschriften erlassen, die darauf abzielen, Betrug bei der Rufnummernportierung zu verhindern und den Verbraucherschutz zu stärken. Diese Regeln verpflichten Mobilfunkanbieter dazu, Verfahren zur Erkennung von Betrug bei SIM-Wechseln zu implementieren, Verbraucher über Versuche von SIM-Änderungen oder Rufnummernmitnahmen zu benachrichtigen, Verfahren zur Kontosperrung einzurichten und Prozesse zur Reaktion auf Betrugsfälle zu optimieren.
In der Zwischenzeit werden auch die Protokolle zu Know Your Customer (KYC) und Anti-Money Laundering (AML) verschärft – sowohl für Telekommunikationsanbieter als auch für Krypto-Börsen. Telekommunikationsbetreiber achten daher nun sorgfältiger auf Betrug bei der Rufnummernmitnahme, und Krypto-Börsen wenden strengere Identitätsüberprüfungsrichtlinien für die Kontoeröffnung und Kontoschließung an. Darüber hinaus setzen Unternehmen fortschrittlichere Technologien zum Schutz ihrer Konten ein, wie etwa die Analyse von Verhaltensmustern der Nutzer, die Berücksichtigung von Kontomerkmalen und die Bewertung von Blockchain-Transaktionen bei der Kontoschließung.
Und denken Sie daran: Auf dem Netts Energy Market können Sie die Preise aller Anbieter direkt jetzt prüfen, um den günstigsten für das Mieten von TRON Energy auszuwählen.