SIM Swapping: Mengapa 2FA Bukanlah Benteng yang Tak Tertembus
SIM swapping menunjukkan alasan mengapa 2FA berbasis SMS dapat gagal, bagaimana pencurian nomor telepon menguras akun kripto, dan seperti apa kebiasaan pemulihan yang lebih aman.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
Tanda pertama bahwa ada sesuatu yang sangat tidak beres bagi Michael Terpin, seorang investor kripto dan pengusaha, bukanlah hilangnya aset kripto bernilai jutaan dolar - melainkan ketidakmampuannya untuk mengirim atau menerima pesan teks.
Bagi orang biasa, ketidakmampuan ponsel untuk mengirim atau menerima SMS hampir tidak mungkin menjadi pertanda kehancuran finansial. Namun, bagi Terpin, peristiwa yang tampaknya sepele ini merupakan awal dari akhir segalanya. Masalahnya terletak pada nomor itu sendiri: nomor ponsel yang sebelumnya ia gunakan untuk keperluan bisnis rutin, pemulihan akun, dan autentikasi multifaktor, tanpa pemberitahuan apa pun, telah berhenti menjadi miliknya.
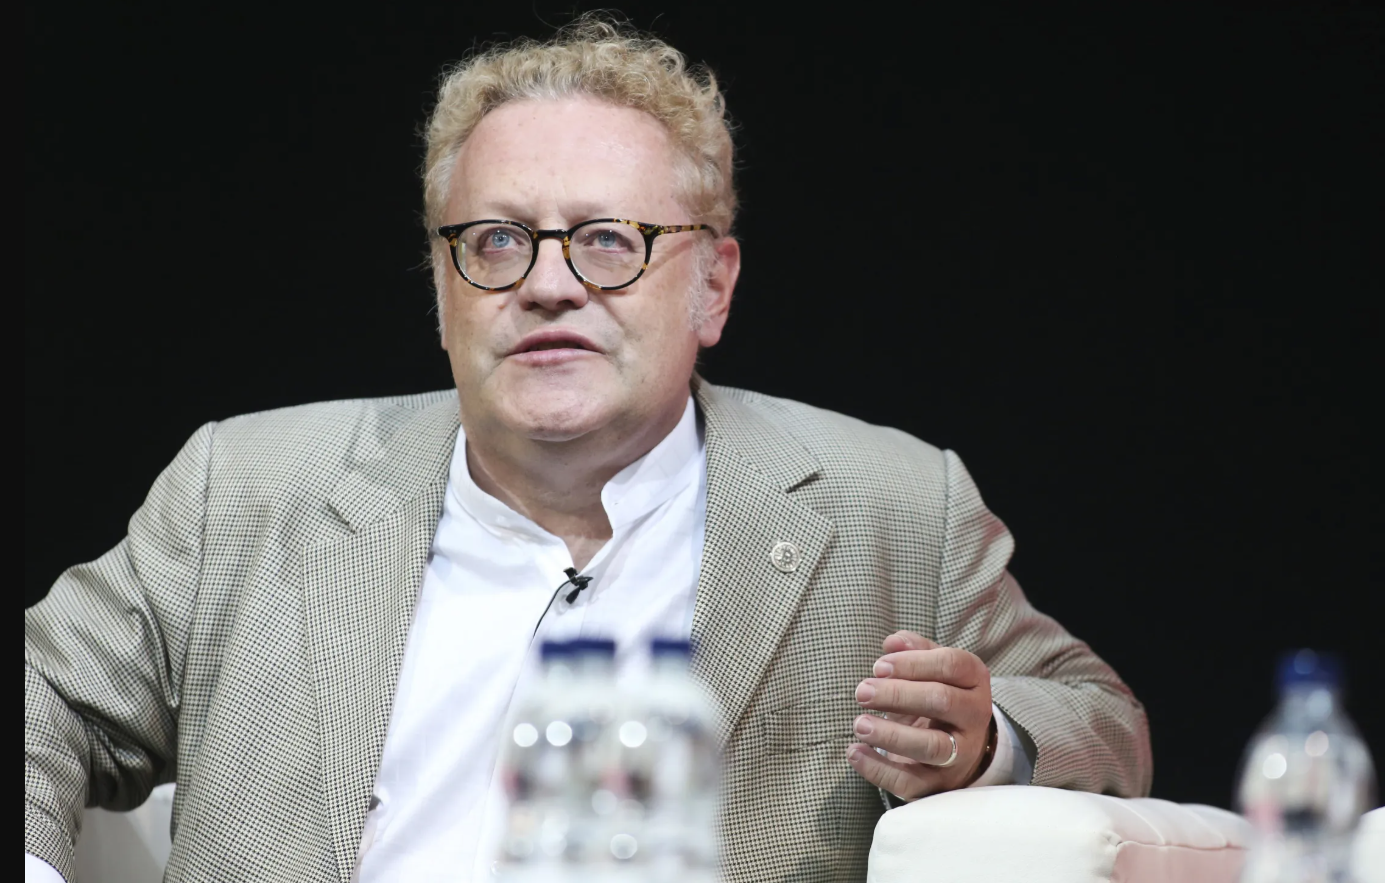
Lebih tepatnya, nomor tersebut telah menjadi milik orang lain - para penipu yang, dengan relatif mudah, berhasil melepaskan nomornya dari kartu SIM miliknya dan memasangnya di kartu SIM mereka sendiri. Para penipu tersebut, setelah memegang kendali penuh atas nomor itu, memblokir setiap upaya Terpin untuk memulihkan akun, mengubah email pemulihannya di situs web operator menjadi milik mereka, dan, pada akhirnya, mencuri lebih dari 24 juta dolar dari dompet kriptonya. Seorang remaja dijebloskan ke penjara atas pencurian berskala masif ini; tersangka utama, Ellis Pinsky yang berusia 15 tahun, dituduh memimpin kelompok kriminal yang memeras uang dari dompet kripto melalui SIM swap. Di antara para terdakwa terdapat pula Nicholas Truglia, salah satu kontributor awal dan paling signifikan terhadap melambungnya sorotan kasus ini.
Catatan pengadilan menunjukkan bahwa Pinsky dan komplotannya menyuap seorang karyawan peritel resmi AT&T, Jahmil Smith, yang mengganti kartu SIM Terpin demi keuntungan para penipu. Dengan demikian, melalui skema penipuan yang cukup sederhana namun efektif, para penggemar kripto kehilangan uang tunai bernilai jutaan dolar - dan, untuk pertama kalinya dalam sejarah, operator seluler mendapati dirinya terseret dalam gugatan hukum dengan seorang pelanggan terkait SIM swap. Setelah fase awal persidangan, Pinsky mencapai kesepakatan di luar pengadilan dengan Terpin, membayar ganti rugi sebesar 22 juta kepadanya. Terpin juga berhasil dalam gugatan terhadap AT&T, yang demi menghindari pembayaran dalam jumlah besar, berargumen bahwa Terpin bersalah karena memercayakan aset kriptonya kepada operator seluler. Kendati demikian, pada tahun 2024, Pengadilan Banding Sirkuit Kesembilan memenangkan banding Terpin terhadap AT&T, yang membuka jalan bagi babak baru litigasi.
Sementara itu, bagi para pemilik kripto pada umumnya, kasus Michael Terpin menjadi bahan studi dan pelajaran berharga mengenai kerentanan dari rantai terlemah dalam ekosistem blockchain - akun di platform exchange. Akun Terpin dibobol bukan karena kerentanan pada blockchain itu sendiri, melainkan karena metode tradisional autentikasi multifaktor terbukti tidak efektif melawan para penipu. Sebaliknya, para penipu menggunakan metode yang cukup lazim - rekayasa sosial dan penukaran nomor telepon - untuk mendapatkan akses ke exchange, memperdaya pelanggan terkait "pencurian" nomor tersebut, dan pada akhirnya, menguras habis akun tersebut.
Alasan mengapa penipuan semacam ini sangat merusak bagi para pemegang kripto adalah karena prosesnya biasanya berlangsung dalam beberapa tahap: para penipu tidak hanya mencuri aset kripto tetapi juga mengeksploitasi kebijakan pemulihan akun nasabah (yang sering kali lemah) untuk mendapatkan akses tidak sah ke exchange. Selain itu, nasabah juga dapat menjadi korban phishing, pencurian identitas, atau penipuan data pribadi.
Skenario semacam ini dapat dihindari jika pemilik kripto mengambil setidaknya beberapa tindakan untuk meningkatkan tingkat keamanan dan ketahanan pemulihan akun. Langkah paling masuk akal adalah meniadakan autentikasi multifaktor (MFA) berbasis SMS jika memungkinkan dan beralih ke metode lain yang lebih andal, seperti aplikasi. Selain itu, penting untuk memastikan bahwa nomor kartu SIM tidak dapat diubah di pihak operator seluler tanpa prosedur yang terverifikasi dan ketat.
Yang paling penting, Anda perlu mengeluarkan SMS dari prosedur pemulihan akun atau, setidaknya, memindahkan semua pengaturan akun dan prosedur pemulihan ke saluran lain yang lebih tepercaya. Terakhir, sangat krusial untuk memastikan bahwa data pribadi atau private key tidak disimpan di tempat yang rentan, seperti layanan cloud. Alasan mengapa SMS MFA gagal dalam kasus SIM swapping adalah karena, secara teknis, nomor telepon tersebut benar-benar telah menjadi milik sang penipu dalam skenario ini. Akibatnya, pesan SMS yang dikirim ke nomor tersebut diterima oleh si penipu, dan kode apa pun yang dikirim ke sana dapat dimanfaatkan sepenuhnya untuk kepentingannya. Oleh karena itu, meskipun dompet blockchain atau akun exchange memerlukan MFA berbasis SMS, hal ini tidak serta merta membuatnya lebih aman - asalkan si penipu mampu meyakinkan operator bahwa dialah pemilik sah dari nomor tersebut.
Kemampuan untuk melakukan hal ini dimungkinkan oleh proses pergantian nomor yang relatif mudah di sebagian besar operator seluler di seluruh dunia. Anggapan bahwa SMS MFA membuat akun menjadi lebih rentan bukanlah kebenaran mutlak - namun, wajar untuk dikatakan bahwa SMS adalah salah satu metode terlemah dalam hal keamanan akun.
Hal ini disebabkan oleh rendahnya tingkat perlindungan pada saluran SMS itu sendiri serta kemampuan para penipu untuk memanfaatkan rekayasa sosial demi mendapatkan akses ke nomor tersebut. Dengan demikian, SMS MFA memang praktis bagi nasabah tetapi membawa risiko penipuan yang tinggi, seperti yang dibuktikan oleh kasus Terpin.
Siapa yang Sebenarnya Diuntungkan dari Penipuan Pergantian Nomor?
Saat menganalisis kasus-kasus pembajakan akun berbasis SMS melalui SIM swapping, penting untuk tidak melebih-lebihkan tingkat kerumitan skema penipuan tersebut. Meskipun operator seluler memang merupakan titik rentan dalam sistem keamanan, para penipu kerap mengeksploitasi celah lemah lainnya untuk melancarkan aksinya.
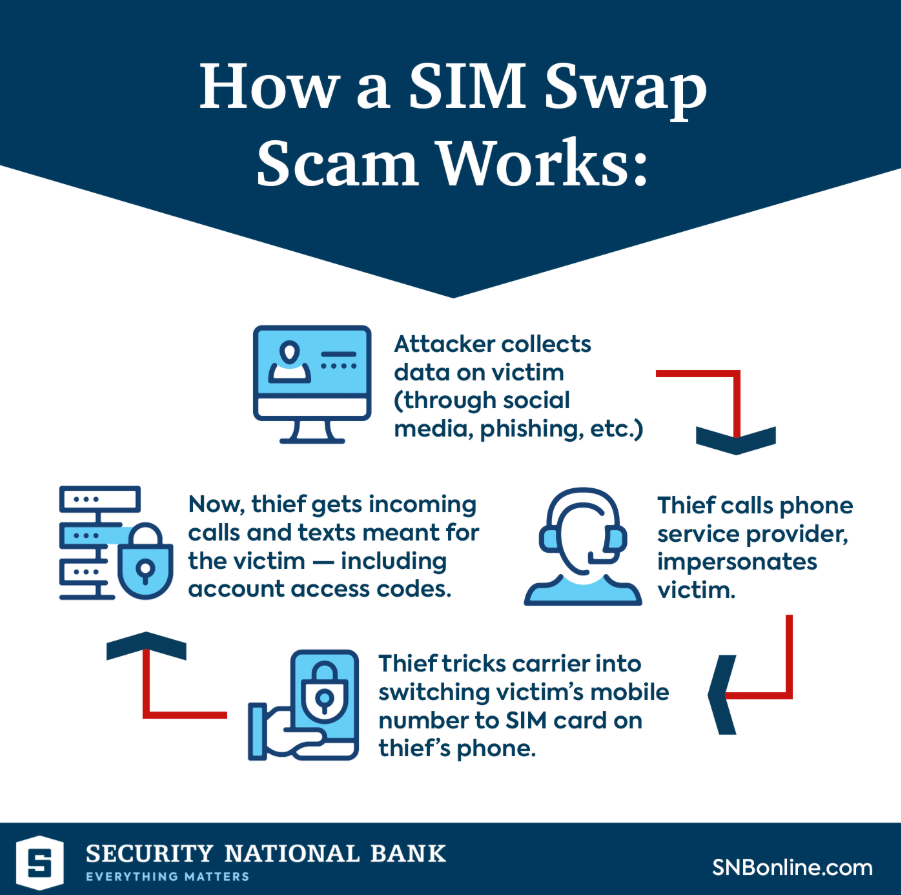
Cara paling umum untuk melakukan hal ini adalah dengan menggunakan teknik phishing guna mendapatkan informasi pribadi korban. Informasi seperti email pemulihan akun, nomor SMS, nama, tanggal lahir, sebagian Nomor Jaminan Sosial (SSN), dan informasi pribadi lainnya dapat diperoleh melalui phishing atau, lebih jarang, melalui peretasan akun media sosial.
Setelah itu, para penipu dapat menggunakan informasi ini untuk menghubungi operator seluler dan, dengan memanfaatkan teknik rekayasa sosial, meyakinkan pihak operator bahwa mereka adalah pemilik baru dari nomor tersebut. Ada beberapa cara untuk melakukan hal ini: mengelabui sistem deteksi penipuan dengan menyajikan cerita yang cukup meyakinkan, menyuap karyawan operator seluler yang menangani permintaan tersebut, atau memanfaatkan orang dalam dari perusahaan itu sendiri. Begitu penipu menguasai kendali atas nomor tersebut, langkah selanjutnya adalah mengubah pengaturan pemulihan akun dan mengambil alih kendali penuh atas akun. Pengambilalihan akun biasanya selesai dalam waktu beberapa jam hingga beberapa hari - tergantung pada seberapa rapi tindakan penipu tersebut disamarkan dan seberapa tinggi tingkat keamanan akun. Dengan kemahiran dan kecerdikan yang tinggi, para penipu tidak hanya dapat mencuri mata uang kripto, tetapi juga data pribadi serta uang dari rekening bank.
Namun, terlepas dari skemanya yang tampak sederhana, penipuan SIM swapping membutuhkan persiapan dan keterampilan individu tertentu. Oleh karena itu, biasanya aksi ini tidak dilakukan oleh penipu amatir - melainkan oleh kelompok kriminal yang terorganisir.
Salah satu kelompok kejahatan siber paling terkenal yang beroperasi di ceruk ini adalah Scattered Spider, yang juga dikenal sebagai 0ktapus, UNC3944, atau Muddled Libra. Menurut berbagai laporan, kelompok ini terdiri dari para pakar rekayasa sosial dan peretas independen namun saling bersekutu yang berbahasa Inggris. Kelompok ini beroperasi secara global; target utamanya adalah organisasi bisnis besar, yang sering kali diretas melalui serangan phishing terhadap para karyawannya.
Kendati demikian, metode yang digunakan oleh anggota kelompok ini pada prinsipnya bukanlah hal baru. Salah satu dari mereka, Noah Michael Urban, yang juga dikenal sebagai King Bob atau Sosa, telah dijatuhi hukuman karena menipu beberapa perusahaan besar dan perorangan. Sebagaimana tercantum dalam dokumen hukum AS, ia menggunakan SIM swapping dan phishing untuk mendapatkan akses tanpa izin ke akun exchange para korban serta mencuri mata uang kripto mereka. Di antara kejahatannya, aktivitas kriminal Urban mencakup pencegatan email dan SMS para korban, transfer dana dari dompet ke akun-akun yang dikendalikan oleh penipu, dan penggunaan identitas curian untuk memindahkan dana dalam jumlah besar. Akibatnya, ia dijatuhi hukuman sepuluh tahun penjara dan diwajibkan membayar ganti rugi lebih dari 13 juta dolar. Namun, bukan vonis hukumannya atau aksi penipuannya yang paling menyita perhatian, melainkan kesaksian terbukanya mengenai seluk-beluk cara kerja para pelaku penipuan SIM swapping.
Menurut Urban, untuk mengambil alih kendali atas nomor korban, para penipu biasanya langsung menghubungi pihak operator seluler. Dalam kebanyakan kasus, para penipu tidak menggunakan metode yang rumit untuk meyakinkan pihak operator mengenai identitas mereka - mereka hanya mengarang cerita dan mengaku sebagai korban pencurian identitas. Berdasarkan keterangannya, ia hanya membutuhkan waktu sekitar sepuluh hari sejak pertama kali menelepon operator hingga akhirnya memegang kendali penuh atas nomor tersebut dan menguras ratusan ribu dolar.
Peretas terkenal lainnya yang terkait dengan kelompok ini dan didakwa atas penipuan berskala masif adalah Tyler Robert Buchanan. Pemuda asal Skotlandia ini ditangkap di Spanyol atas tuduhan konspirasi penipuan kawat (wire fraud) dan pencurian identitas yang diperberat. Menurut jaksa penuntut, ia tergabung dalam kelompok kriminal yang menggunakan teknik phishing pesan teks untuk menyasar kalangan bisnis serta SIM swapping untuk menyasar korban individu. Taktik ini memungkinkan mereka mencuri setidaknya delapan juta dolar dalam bentuk mata uang virtual dari para korban. Selain itu, ditemukan pula bukti adanya akses tidak sah ke email salah seorang eksekutif perusahaan.
Penangkapan Buchanan membuktikan bahwa lembaga penegak hukum kian menaruh perhatian serius terhadap kejahatan SIM swapping. Pihak berwenang tidak hanya memantau gerak-gerik para pelaku kejahatan ini, tetapi juga menyeret mereka ke meja hijau: Buchanan dijatuhi hukuman lima tahun penjara atas perannya dalam skema penipuan tersebut.
Namun, terlepas dari keberhasilan kasus-kasus tersebut, kita tidak boleh terlena oleh kesuksesan aparat kepolisian dalam memberantas kejahatan siber. Fakta bahwa sejumlah penipu telah tertangkap bukan berarti pihak operator seluler atau platform exchange sudah bebas dari celah kerentanan. Sebaliknya, keberadaan kerentanan semacam itu justru terbukti dari fakta bahwa para penipu terus mengeksploitasinya. Selain itu, perlu diingat bahwa setiap penipu memiliki kapasitas sumber daya dan keterampilan yang berbeda-beda. Ketika sebagian penipu mungkin hanya mengandalkan phishing dan penelusuran cermat terhadap data korban, pihak lain mungkin memiliki sarana dan kemampuan teknis untuk membobol autentikasi multifaktor atau menyadap lalu lintas SMS. Oleh karena itu, bagi setiap calon korban, selalu ada penipu di luar sana yang tahu persis cara memanfaatkan celah tertentu dalam sistem keamanan.
Langkah Apa Saja yang Dapat Dilakukan?
Penting untuk dipahami bahwa dalam hal perlindungan akun di tingkat konsumen, tidak ada sistem atau metode perlindungan yang benar-benar kebal dan sempurna tanpa celah. Maka dari itu, saat memilih sarana untuk mengamankan akun, kita harus berpatokan pada penilaian dan analisis yang objektif, bukan sekadar perasaan atau asumsi subjektif.
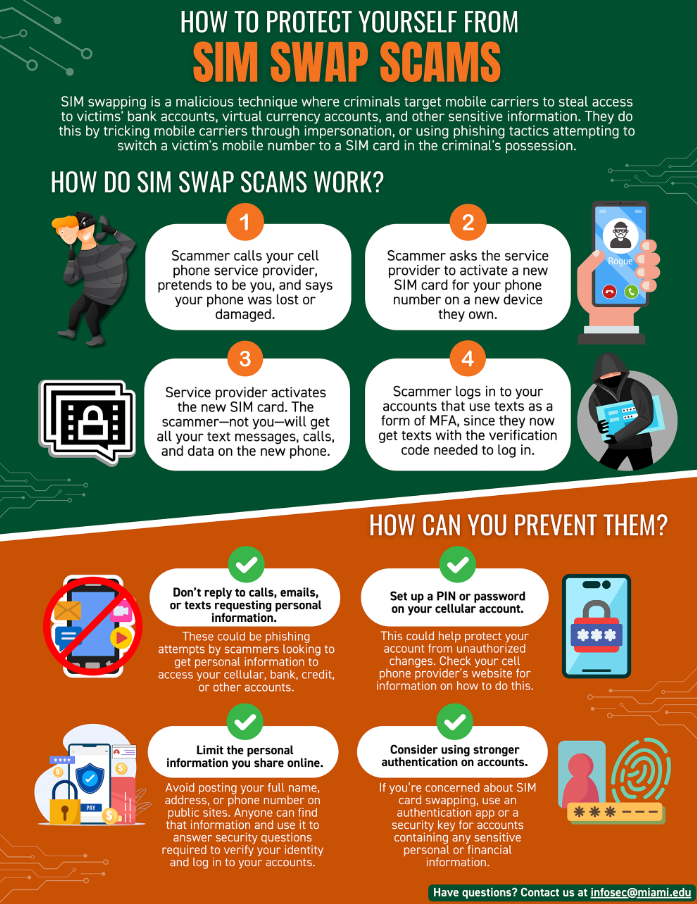
Beralih dari MFA berbasis SMS ke MFA berbasis aplikasi niscaya akan membuat akun menjadi jauh lebih terlindungi. Namun, penilaian tersebut bersifat relatif: semuanya bergantung pada taktik penipuan apa yang sedang dihadapi. Oleh sebab itu, dalam setiap situasi, seseorang harus cermat mempertimbangkan langkah-langkah keamanan mana yang akan diterapkan, prosedur pemulihan apa yang harus disiapkan, dan strategi pengelolaan akun apa yang paling tepat untuk digunakan.
Berikut adalah beberapa rekomendasi yang patut Anda pertimbangkan sebelum tetap mempertahankan SMS sebagai MFA dan nomor kartu SIM sebagai sarana pemulihan akun:
Kurangi risiko yang berkaitan dengan SMS dengan beralih ke metode autentikasi yang lebih andal untuk akun Anda, kapan pun memungkinkan. Sangat disarankan untuk memanfaatkan aplikasi autentikator atau kunci keamanan perangkat keras (hardware security keys) jika didukung.
Aktifkan fitur number portability lock, number lock, atau konfigurasi keamanan tingkat tinggi lainnya pada akun operator Anda demi mencegah pembajakan nomor telepon.
Ambil langkah konkret untuk mengamankan akun email Anda, mengingat email sering kali menjadi pintu gerbang utama menuju seluruh akun Anda. Pasang kata sandi yang kuat dan unik untuk email serta akun-akun penting Anda; manfaatkan hardware security keys atau aplikasi autentikator sesering mungkin. Berikan perhatian khusus pada keamanan prosedur pemulihan akun jika proses tersebut masih bergantung pada SMS. Hindari penggunaan email sekunder yang sudah usang atau telah bertahun-tahun tidak dipantau sebagai sarana pemulihan kata sandi yang terlupa. Di samping itu, penting untuk membatasi ketersediaan data pribadi Anda di ruang publik (seperti mematikan opsi permintaan kunci pemulihan via SMS).
Pastikan private key dari dompet blockchain Anda disimpan di tempat yang benar-benar aman. Sangat disarankan untuk menggunakan dompet yang aman dan terpercaya guna menyimpan dana dalam jumlah signifikan, serta hanya menggunakan dompet exchange non-kustodian seperlunya saja demi kebutuhan trading.
Hanya percayakan aset Anda kepada platform kustodian yang memiliki reputasi teruji untuk aktivitas trading berskala besar. Konfigurasikan allowlist untuk alamat penarikan dana, transfer terjadwal (delayed transfers), dan penarikan berbasis multi-signature jika tersedia. Penundaan penarikan dana selama 24 atau 48 jam bisa sangat menyelamatkan apabila terjadi insiden pembajakan akun.
Jangan jadikan diri Anda sasaran empuk. Hindari memamerkan informasi terkait saldo dompet atau portofolio aset Anda di media sosial maupun platform publik lainnya yang dapat dipantau oleh para pelaku kejahatan. Jangan mendiskusikan metode keamanan akun Anda secara terbuka atau membocorkan rincian transaksi, seperti platform exchange atau layanan dompet mana saja yang Anda gunakan.
Susun rencana tindakan darurat sejak dini agar Anda tidak panik saat menghadapi skenario pembajakan akun. Langkah ini mencakup penarikan dana secepatnya dari akun yang bermasalah menuju dompet aman, memperbarui pengaturan pemulihan akun, segera melaporkan indikasi ancaman keamanan ke pihak operator seluler, menghubungi bank terkait bahaya pada rekening, serta memberi tahu orang-orang terdekat yang tepercaya.
Tak satu pun dari langkah-langkah di atas yang menjamin proteksi seratus persen, namun semuanya akan memperkecil peluang Anda menjadi korban penipuan serta memitigasi dampak kerugian yang dapat ditimbulkan. Di samping itu, kebiasaan-kebiasaan ini akan terasa jauh lebih nyaman dan memberi rasa aman dalam interaksi digital Anda sehari-hari.
Celah di Balik Tembok: Kesimpulan
Kendati SMS MFA secara umum kerap dianggap sebagai sarana yang memadai untuk mengamankan akun, maraknya aksi kejahatan SIM swapping membuktikan bahwa instrumen pengaman ini masih jauh dari kata sempurna. Skema penipuan yang relatif sederhana untuk memperdaya operator seluler - hingga akhirnya memperoleh akses tanpa batas ke nomor telepon korban - menegaskan betapa pentingnya tidak hanya berfokus pada pengamanan akun semata, tetapi juga memikirkan secara matang mekanisme pemulihannya.
Keandalan dalam memulihkan akun memiliki bobot kepentingan yang sama besarnya dengan sistem proteksi akun itu sendiri, dan kedua aspek ini wajib diintegrasikan saat merumuskan strategi keamanan digital. Strategi pemulihan akun dan antisipasi penipuan harus dirancang sedemikian rupa agar tidak meninggalkan celah sekecil apa pun yang dapat disusupi pelaku kejahatan.
Sebagaimana diuraikan sebelumnya, sejumlah protokol perlindungan akun telah menjadi standar baku dalam industri. Sebagai contoh, sebagian besar penyedia layanan saat ini telah menerapkan kebijakan penanganan yang memungkinkan respons cepat terhadap indikasi penipuan dan pembajakan akun. Langkah proteksi ini dapat mencakup number portability lock, number lock, penundaan pergantian kartu SIM, pemulihan akun menggunakan key atau hardware security keys, dan langkah pengamanan lainnya. Bersamaan dengan itu, baik operator seluler maupun platform exchange kripto terus menyempurnakan sistem deteksi dan mitigasi penipuan, termasuk memperketat verifikasi proses pergantian kartu SIM serta memperkuat konfigurasi keamanan akun pengguna.
Lebih dari itu, regulator turut mengambil langkah tegas guna menekan risiko kejahatan yang memanfaatkan fitur portabilitas nomor ponsel. FCC telah menerbitkan serangkaian regulasi baru yang ditujukan untuk mencegah tindak penipuan portabilitas nomor dan meningkatkan proteksi bagi konsumen. Ketentuan-ketentuan ini mewajibkan operator seluler menerapkan prosedur deteksi penipuan pergantian kartu SIM, mengirimkan notifikasi kepada konsumen saat terjadi upaya pergantian SIM atau pemindahan nomor, menyediakan mekanisme penguncian akun, serta mempermudah prosedur penanganan penipuan.
Pada saat yang sama, penerapan standar Know Your Customer (KYC) dan Anti-Money Laundering (AML) kian diperketat - baik bagi penyedia jasa telekomunikasi maupun exchange kripto. Dengan demikian, operator telekomunikasi kini jauh lebih waspada terhadap potensi penipuan portabilitas nomor, sementara exchange kripto menerapkan kebijakan verifikasi identitas yang lebih ketat untuk pembukaan maupun penutupan akun. Ditambah lagi, entitas-entitas bisnis mulai mengadopsi teknologi keamanan mutakhir, seperti analisis pola perilaku pengguna, pemeriksaan karakteristik akun, hingga evaluasi transaksi blockchain ketika proses penutupan akun berlangsung.
Dan jangan lupa - di Netts Energy Market Anda dapat memeriksa harga dari setiap penyedia saat ini juga untuk memilih opsi termurah dalam menyewa TRON Energy.