SIM Swapping: Por Que o 2FA Não É Uma Fortaleza
O SIM swapping mostra por que o 2FA via SMS pode falhar, como o roubo de números de telefone drena contas de cripto e como adotar hábitos de recuperação mais seguros.
Também disponível em: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Conteúdo
O primeiro sinal de que algo estava terrivelmente errado para Michael Terpin, investidor em cripto e empresário, não foi o desaparecimento de milhões de dólares em ativos cripto — foi a sua incapacidade de enviar ou receber uma mensagem de texto.
Para uma pessoa comum, a incapacidade de um celular enviar ou receber SMS dificilmente seria o prenúncio de uma ruína financeira. No entanto, para Terpin, esse evento aparentemente insignificante foi o começo do fim. O problema era o próprio número: um número de celular que antes lhe servia para fins comerciais de rotina, recuperação de contas e autenticação de dois fatores, havia, sem aviso prévio, deixado de pertencer a ele.
Mais precisamente, pertencia a outra pessoa — golpistas que, com relativa facilidade, conseguiram desvincular o número do chip dele e instalá-lo no seu próprio. Os fraudadores, tendo obtido controle total do número, bloquearam quaisquer tentativas de Terpin de recuperar a conta, alteraram seu e-mail de recuperação no site da operadora para o deles e, eventualmente, roubaram mais de 24 milhões de dólares de suas carteiras de cripto. Um adolescente foi para a prisão por esse roubo em enorme escala; o principal suspeito, Ellis Pinsky, de 15 anos, foi acusado de liderar um grupo criminoso que extorquia dinheiro de carteiras cripto por meio de SIM swaps. Entre os acusados estava também Nicholas Truglia, um dos primeiros e mais significativos responsáveis pela grande notoriedade do caso.
Registros judiciais mostram que Pinsky e seus cúmplices subornaram um funcionário de uma revendedora autorizada da AT&T, Jahmil Smith, que trocou o chip de Terpin em favor dos criminosos. Assim, com um golpe bastante simples, mas eficaz, entusiastas de cripto foram privados de milhões de dólares em dinheiro — e, pela primeira vez na história, uma operadora de celular se viu envolvida em um processo judicial movido por um cliente por causa de SIM swap. Após a fase inicial do julgamento, Pinsky fechou um acordo extrajudicial com Terpin, pagando-lhe 22 milhões em indenização. Terpin também obteve sucesso no processo contra a AT&T, que, na tentativa de evitar o pagamento de quantias enormes, argumentou que a culpa era dele por confiar seus ativos de cripto a uma operadora de celular. No entanto, em 2024, o Tribunal de Apelações do Nono Circuito decidiu a favor do recurso de Terpin contra a AT&T, abrindo caminho para uma nova rodada de litígios.
Enquanto isso, para o investidor de cripto comum, o caso de Michael Terpin é um objeto de estudo e uma lição sobre as vulnerabilidades do elo mais fraco da blockchain — a conta em uma exchange. A conta de Terpin não foi invadida por causa de uma falha na própria blockchain, mas porque os métodos tradicionais de autenticação de múltiplos fatores se mostraram ineficazes contra os criminosos. Pelo contrário, os golpistas usaram métodos bastante rotineiros — engenharia social e troca de número de telefone — para obter acesso à exchange, enganar a operadora sobre o "roubo" do número e, por fim, esvaziar a conta.
A razão pela qual esses golpes são tão devastadores para os detentores de criptomoedas é que geralmente ocorrem em várias etapas: os criminosos não apenas roubam ativos cripto, mas também exploram a política de recuperação de conta (muitas vezes precária) do cliente para obter acesso não autorizado à exchange. Além disso, a vítima pode sofrer com phishing, roubo de identidade ou fraudes envolvendo dados pessoais.
Tal cenário pode ser evitado se o usuário de cripto tomar pelo menos algumas medidas para aumentar o nível de segurança e a resiliência na recuperação de contas. O passo mais sensato seria excluir a autenticação multifator (MFA) via SMS sempre que possível e migrar para outros métodos mais confiáveis, como aplicativos autenticadores. Além disso, é necessário garantir que o número do chip SIM não possa ser alterado na operadora sem procedimentos complexos e devidamente verificados.
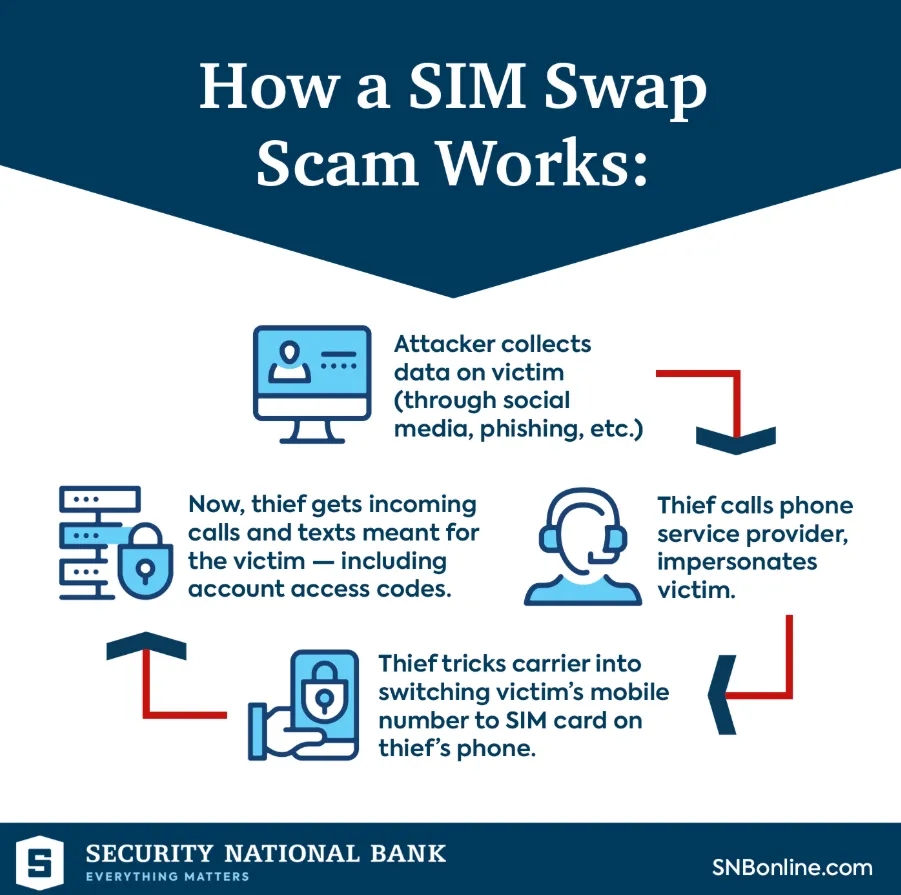
Mais importante ainda, é fundamental excluir o SMS dos procedimentos de recuperação de conta ou, no mínimo, transferir todas as configurações de conta e métodos de recuperação para outro canal mais confiável. Por fim, é vital garantir que dados pessoais ou chaves privadas não fiquem armazenados em locais vulneráveis, como a nuvem. O motivo pelo qual o MFA por SMS falha no caso do SIM swapping é que, tecnicamente, o número de telefone passa a pertencer ao golpista. Assim, as mensagens SMS enviadas para esse número são recebidas pelo invasor, e quaisquer códigos enviados para lá passam a ser usados em benefício dele. Portanto, mesmo que a carteira blockchain ou a conta da exchange exija MFA baseado em SMS, isso não a torna mais segura — desde que o criminoso consiga convencer a operadora de que é o dono daquele número.
E a capacidade de fazer isso é facilitada por um processo relativamente simples de troca de número na maioria das operadoras de celular ao redor do mundo. O fato de que o MFA via SMS torna a conta mais vulnerável não é uma verdade incontestável — contudo, é justo dizer que o SMS é um dos métodos mais fracos em termos de segurança de conta.
Isso se deve tanto ao nível relativamente baixo de proteção do próprio canal SMS quanto à capacidade dos fraudadores de usarem engenharia social para obter acesso ao número. Assim, o MFA via SMS é conveniente para o cliente, mas traz um alto risco de fraude, como demonstra o caso de Terpin.
Quem Realmente Se Beneficiou da Fraude de Troca de Número?
Ao analisar casos de sequestro de contas baseados em SMS por meio de SIM swapping, é importante não superestimar a complexidade desse golpe. Embora a operadora de celular seja de fato um ponto vulnerável no sistema de segurança, os criminosos costumam explorar outras brechas para aplicar o golpe com sucesso.
A forma mais comum de fazer isso é recorrer ao phishing para obter informações pessoais da vítima. Dados como e-mail de recuperação de conta, número de SMS, nome, data de nascimento, parte do número do CPF ou equivalente local, além de outras informações pessoais, podem ser obtidos via phishing ou, mais raramente, por meio de invasão de contas em redes sociais.
A partir daí, os invasores utilizam essas informações para entrar em contato com a operadora de celular e, com técnicas de engenharia social, convencê-la de que são o legítimo dono do número. Existem várias formas de contornar essa situação: driblar os sistemas de detecção de fraudes apresentando uma história convincente, subornar um funcionário da operadora que atenda a essas solicitações ou usar informações privilegiadas obtidas de dentro da própria empresa. Uma vez que o golpista assume o controle do número, o próximo passo é alterar as configurações de recuperação e assumir o domínio total da conta. A tomada de controle da conta geralmente é concluída dentro de poucas horas até dois dias — dependendo de como as ações do criminoso são disfarçadas e de quão alto é o nível de segurança da conta. Assim, com grande habilidade e astúcia, os invasores conseguem roubar não apenas criptomoedas, mas também dados pessoais e dinheiro de contas bancárias.
Contudo, apesar da aparente simplicidade do esquema, a fraude de SIM swapping requer certa dose de preparo e habilidades específicas. Portanto, geralmente não é um criminoso amador que recorre a ela — trata-se, na maioria das vezes, de grupos criminosos organizados.
Um dos grupos de cibercriminosos mais notórios atuando nesse nicho é o Scattered Spider, também conhecido como 0ktapus, UNC3944 ou Muddled Libra. De acordo com diversos relatórios, essa gangue é formada por engenheiros sociais e hackers independentes, porém aliados, que falam inglês. Eles operam em escala global; seus alvos principais são grandes organizações empresariais, que costumam ser invadidas por meio de ataques de phishing direcionados aos seus funcionários.
No entanto, os métodos usados pelos membros desse grupo não são, em princípio, novidade. Um deles, Noah Michael Urban, também conhecido como King Bob ou Sosa, já foi condenado por lesar diversas grandes empresas e indivíduos. Conforme consta em documentos judiciais dos EUA, ele utilizava SIM swapping e phishing para obter acesso não autorizado às contas de exchanges das vítimas e roubar suas criptomoedas. Entre outras coisas, as atividades criminosas de Urban incluíam a interceptação de e-mails e SMS das vítimas, a transferência de fundos de carteiras para contas controladas pelos fraudadores e o uso de identidades roubadas para transferir vultosas quantias em dinheiro. Como resultado, ele foi sentenciado a dez anos de prisão e obrigado a pagar mais de 13 milhões de dólares em indenizações. No entanto, não é a sua sentença nem as suas fraudes que mais chamam a atenção, mas sim o seu depoimento aberto sobre os bastidores da atuação de fraudadores de SIM swapping.
Segundo Urban, para obter o controle do número de uma vítima, os criminosos geralmente entram em contato com a operadora de celular. Na maioria das vezes, eles não usam métodos complexos para comprovar sua suposta identidade perante a operadora — apenas contam uma história e afirmam ser vítimas de roubo de identidade. De acordo com o próprio Urban, levava cerca de dez dias a partir do momento em que ligava para a operadora até o instante em que assumia o controle total do número e sacava centenas de milhares de dólares.
Outro hacker bastante conhecido associado ao grupo e acusado de fraude massiva é Tyler Robert Buchanan. Esse jovem escocês foi preso na Espanha sob a acusação de conspiração para fraude eletrônica e roubo de identidade qualificado. Segundo a acusação, ele fazia parte de uma quadrilha que utilizava phishing por mensagens de texto contra empresas e SIM swapping contra vítimas individuais. Essa tática permitiu ao bando roubar pelo menos oito milhões de dólares em moeda virtual de suas vítimas. Além disso, foram encontradas evidências de acesso não autorizado ao e-mail de um executivo de uma empresa.
A prisão de Buchanan demonstra que as agências de aplicação da lei estão prestando cada vez mais atenção aos golpes de SIM swapping. As autoridades não estão apenas monitorando as atividades desses criminosos, mas também os levando à justiça: Buchanan foi condenado a cinco anos de prisão por seu papel no esquema de fraude.
Contudo, a despeito desses casos, ninguém deve se iludir com os sucessos policiais no combate à fraude. O fato de alguns criminosos terem sido pegos não significa que as operadoras de celular ou as plataformas de exchange deixaram de ser vulneráveis. Muito pelo contrário: a existência de tais vulnerabilidades é confirmada pelo fato de que criminosos continuam a explorá-las. Além disso, deve-se ter em mente que cada fraudador dispõe de diferentes recursos e habilidades. Enquanto alguns recorrem ao phishing e a um estudo minucioso dos dados da vítima, outros têm capacidade e conhecimento para burlar a autenticação multifator ou interceptar o tráfego de SMS. Consequentemente, para cada perfil de vítima, sempre haverá um criminoso que sabe exatamente como explorar uma fraqueza específica no sistema de segurança.
O Que Pode Ser Feito?
É preciso entender que, no que diz respeito à proteção de contas em nível de usuário, não existe sistema ou método de segurança infalível ou impenetrável. Portanto, ao selecionar ferramentas para proteger sua conta, é necessário confiar não em impressões e opiniões subjetivas, mas sim em avaliações e análises objetivas.
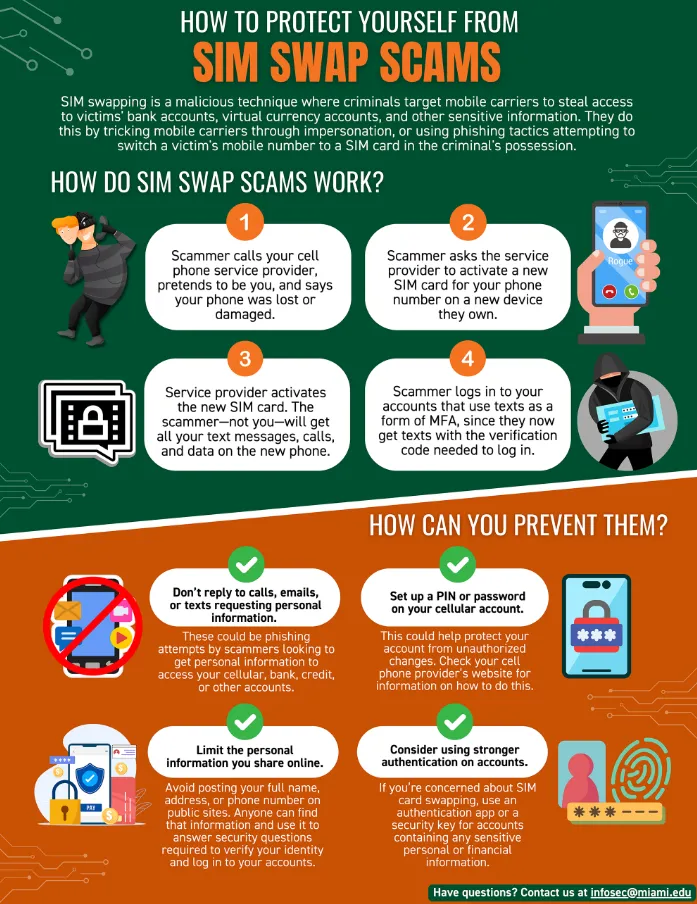
Não há dúvida de que migrar do MFA via SMS para o MFA via aplicativo tornará a conta consideravelmente mais segura. No entanto, essa avaliação é relativa: tudo depende das táticas empregadas pelo fraudador em questão. Consequentemente, em cada caso, deve-se avaliar cuidadosamente quais medidas de segurança adotar, quais etapas de recuperação configurar e que estratégias de gerenciamento de conta colocar em prática.
Abaixo estão algumas recomendações a serem consideradas antes de continuar usando SMS como MFA e o número do chip SIM como fator de recuperação de conta:
Reduza os riscos associados ao SMS utilizando métodos de autenticação mais confiáveis para suas contas, sempre que possível. É altamente recomendável utilizar aplicativos autenticadores ou chaves físicas de segurança de hardware, quando disponíveis.
Use o bloqueio de portabilidade de número, bloqueio de linha ou qualquer outra configuração de segurança de alto nível na conta da sua operadora para impedir o roubo do número.
Tome medidas para proteger seu e-mail, pois ele geralmente é a chave de entrada para suas contas. Use senhas fortes e exclusivas para acessar seu e-mail e suas contas; utilize chaves de segurança físicas ou aplicativos sempre que possível. Preste atenção especial à segurança do procedimento de recuperação de conta caso ele seja baseado em SMS. É desaconselhável usar como e-mail de recuperação de senha esquecida uma conta secundária ou uma conta antiga que venha sendo utilizada há muitos anos. Além disso, é importante reduzir a disponibilidade de informações pessoais (como a possibilidade de solicitar uma chave de recuperação via SMS).
Certifique-se de que as chaves privadas da sua carteira blockchain estejam em um armazenamento seguro. É aconselhável usar uma carteira segura e confiável para guardar quantias significativas de dinheiro e manter em carteiras de exchanges não custodiais apenas o valor estritamente necessário para operações de trading.
Use apenas custodiantes de confiança para negociações em grande escala. Configure listas de permissão (whitelists) para saques, transferências programadas e saques com múltiplas assinaturas, sempre que disponível. Uma carência de saque de 24 ou 48 horas pode ser extremamente útil no caso de comprometimento da conta.
Reduza sua visibilidade como alvo em potencial. Evite publicar informações sobre saldos de carteiras ou patrimônio em redes sociais ou outras plataformas onde essas informações possam ficar visíveis para fraudadores. Não discuta publicamente seus métodos de segurança de contas ou detalhes operacionais, como quais serviços de exchange ou carteiras você utiliza.
Planeje suas ações com antecedência para que você saiba exatamente o que fazer em caso de sequestro de conta. Isso inclui sacar fundos das suas contas para carteiras e reservas seguras, alterar configurações de recuperação de conta, informar sua operadora de telefonia sobre ameaças à segurança da linha, contatar bancos para alertar sobre riscos e avisar pessoas de confiança.
Nenhuma dessas medidas tornará sua proteção impenetrável, mas elas reduzirão significativamente a probabilidade de você se tornar vítima de fraudes, bem como o impacto de possíveis prejuízos. Além disso, essas práticas tornarão o uso diário da tecnologia em geral muito mais seguro e tranquilo.
A Rachadura na Muralha: Conclusão
Embora o MFA via SMS seja geralmente considerado um método razoavelmente confiável para proteger contas, os golpes de SIM swapping provam que essa medida de segurança está longe de ser imune a falhas. O esquema relativamente simples de enganar a operadora de celular e, assim, obter acesso irrestrito ao número da vítima ressalta a importância de não apenas proteger a conta, mas também planejar minuciosamente os seus métodos de recuperação.
A capacidade de recuperar uma conta é tão importante quanto a capacidade de protegê-la, e ambos os aspectos devem ser levados em conta na escolha de uma estratégia de segurança. As estratégias de recuperação de conta e de interceptação de golpistas precisam ser projetadas de modo a não deixar brechas que possam ser exploradas pelos criminosos.
Como mencionado anteriormente, algumas medidas de proteção de contas já são procedimentos padrão no setor. Por exemplo, a maioria das empresas que oferecem esses serviços já adota políticas que lhes permitem responder com agilidade a fraudes e sequestros de contas. Isso inclui bloqueio de portabilidade, bloqueio de linha, carência para troca de chip SIM, recuperação de contas por meio de chaves físicas de segurança, e assim por diante. Além disso, tanto as operadoras quanto as exchanges de cripto vêm adotando medidas para aprimorar os mecanismos de detecção e resposta a fraudes, incluindo procedimentos mais rígidos de verificação para troca de SIM e configurações avançadas de segurança de conta.
Além disso, órgãos reguladores vêm tomando medidas para mitigar os riscos associados a fraudes de portabilidade numérica. A FCC adotou novas regulamentações com o objetivo de prevenir fraudes de portabilidade numérica e reforçar a proteção ao consumidor. Essas regras exigem que as operadoras de telefonia móvel implementem procedimentos para detectar fraudes em trocas de SIM, notifiquem os consumidores sobre tentativas de troca de SIM ou portabilidade, estabeleçam processos de bloqueio de contas e simplifiquem as rotinas de resposta a fraudes.
Enquanto isso, os protocolos de Conheça Seu Cliente (KYC) e Prevenção à Lavagem de Dinheiro (AML) também estão sendo reforçados — tanto para operadoras de telecomunicações quanto para exchanges de cripto. Dessa forma, as operadoras estão agora mais atentas a fraudes de portabilidade numérica, e as exchanges de cripto aplicam políticas mais rigorosas de verificação de identidade tanto na abertura quanto no encerramento de contas. Além disso, as empresas estão utilizando tecnologias mais avançadas para proteger contas, como análise de padrões comportamentais de usuários, avaliação de características das contas e verificação de transações na blockchain durante o encerramento de contas.
E lembre-se: no Netts Energy Market, você pode conferir os preços de qualquer provedor agora mesmo para escolher a opção mais barata para alugar TRON Energy.