SIMスワップ:なぜ2FAは鉄壁の要塞ではないのか
SIMスワップは、SMSベースの2FAが破綻する理由、電話番号の乗っ取りによって暗号資産口座がどのように空にされるのか、そしてより安全なアカウント復旧対策とはどのようなものかを示しています。
他の言語: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어Bahasa IndonesiaDeutschTagalog
暗号資産投資家であり実業家でもあるMichael Terpinにとって、深刻な異変の最初の兆候は、数百万ドル相当の暗号資産の消失ではなく、テキストメッセージ(SMS)の送受信ができなくなったことでした。
一般の人にとって、携帯電話でSMSの送受信ができなくなることは、経済的な破滅の予兆とは到底思えないでしょう。しかしTerpinにとって、この一見取るに足らない出来事は終わりの始まりでした。問題は番号そのものにありました。日常的な業務、アカウント復旧、そして多要素認証にこれまで使っていた携帯電話番号が、何の前触れもなく自分の所有物ではなくなっていたのです。
より正確に言えば、その番号は他人のものになっていました。彼のSIMカードから番号を切り離し、自分たちのSIMに移行させることに比較的容易に成功した詐欺師たちのものです。番号の完全な制御権を手に入れた詐欺師たちは、Terpinによるアカウント復旧の試みをすべて妨害し、通信事業者のウェブサイト上で復旧用メールアドレスを自分たちのものに変更し、最終的には彼の暗号資産ウォレットから24,000,000ドル以上を盗み出しました。この天文学的な規模の窃盗により、ある少年が刑務所に送られることになりました。主犯格とされる15歳のEllis Pinskyは、SIMスワップを通じて暗号資産ウォレットから資金を脅し取る犯罪グループを率いていた罪で起訴されました。被告の中には、この事件が世間の大きな注目を集めるきっかけを作った重要人物の一人であるNicholas Trugliaも含まれていました。
裁判の記録によると、Pinskyとその共犯者たちはAT&Tの正規代理店の従業員であるJahmil Smithを買収し、TerpinのSIMカードを詐欺師側に変更させました。このように、極めて単純でありながら効果的な手口によって暗号資産愛好家たちは数百万ドルの現金を奪われ、史上初めて、携帯電話会社がSIMスワップをめぐって顧客から訴訟を起こされる事態となったのです。裁判の初期段階の後、PinskyはTerpinと法廷外で和解し、22,000,000ドルの損害賠償金を支払いました。TerpinはAT&Tに対する訴訟でも勝訴を収めました。AT&T側は巨額の支払いを逃れるため、暗号資産の管理を携帯電話会社に頼ったTerpin側に過失があると主張していました。しかし2024年、連邦第9巡回区控訴裁判所はAT&Tに対するTerpinの控訴を支持する判決を下し、新たな法廷闘争への道が開かれました。
一方、一般的な暗号資産保有者にとって、Michael Terpinの事件は研究対象であり、ブロックチェーンにおける最も脆弱なリンク(取引所のアカウント)の弱点を知るための教訓となります。Terpinのアカウントがハッキングされたのは、ブロックチェーン自体の脆弱性によるものではなく、従来の多要素認証方式が詐欺師に対して無力であることが露呈したためです。それどころか詐欺師たちは、ソーシャルエンジニアリングや電話番号のスワップという極めて日常的な手法を用いて取引所へのアクセス権を取得し、番号の「盗難」に関して顧客を欺き、最終的に口座の資金を吸い上げたのです。
このような詐欺が暗号資産保有者にとって壊滅的な打撃となる理由は、それが通常マルチステージ(多段階)で行われるためです。詐欺師は暗号資産を盗むだけでなく、顧客の(多くの場合ずさんな)アカウント復旧ポリシーを悪用して取引所への不正アクセスを達成します。さらに、顧客はフィッシング、個人情報のなりすまし、または個人データを悪用した詐欺の被害にも遭う可能性があります。
暗号資産保有者がセキュリティレベルとアカウント復旧の耐性を高めるための対策を少しでも講じていれば、このようなシナリオは回避できます。最も合理的なステップは、可能な限りSMSによる多要素認証(MFA)を排除し、認証アプリなどのより安全性の高い方法に切り替えることです。加えて、携帯電話会社において複雑で検証された手順を経ることなくSIMカードの番号が変更されないよう設定しておく必要があります。
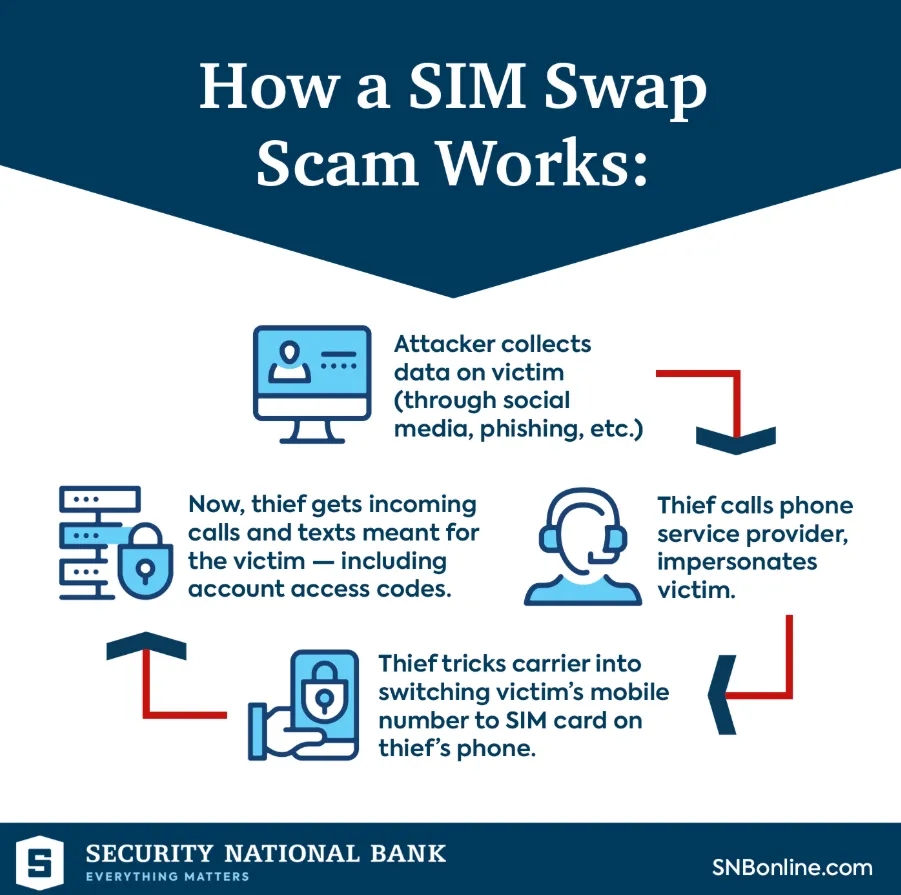
最も重要なのは、アカウント復旧手順からSMSを排除するか、少なくともすべてのアカウント設定や復旧手続きを別のもっと信頼できるチャネルに移行することです。最後に、個人データや秘密鍵がクラウドなどの脆弱な場所に保存されていないことを確認することが不可欠です。SIMスワップにおいてSMS MFAが無力化する理由は、技術的に見れば、この時点で電話番号が詐欺師のものになっているからです。そのため、その番号に送信されたSMSメッセージは詐欺師によって受信され、そこに届くコードはすべて詐欺師の目的のために利用されます。したがって、ブロックチェーンウォレットや取引所のアカウントでSMSベースのMFAが要求されていたとしても、詐欺師が通信会社に対して自分がその番号の所有者であると納得させることができれば、何の安全性も保てないのです。
そしてこれを実行する能力は、世界中のほとんどの携帯電話会社における番号スワップ手続きが比較的シンプルであることによって裏付けられています。SMS MFAがアカウントをより脆弱にするという表現は一概には言えないかもしれませんが、アカウントセキュリティの観点からSMSが最も脆弱な手段の一つであることは間違いありません。
これは、SMSチャネル自体の保護レベルが比較的低いことと、詐欺師がソーシャルエンジニアリングを駆使して番号へのアクセス権を取得できてしまうことの両方に起因しています。したがって、SMS MFAは顧客にとって利便性が高い反面、大きな詐欺リスクを孕んでおり、Terpinの事件はその実態を浮き彫りにしています。
電話番号スワップ詐欺で真の利益を得たのは誰か?
SIMスワップによるSMSベースのアカウント乗っ取り事例を分析する際、この手の詐欺の複雑さを過大評価しないことが重要です。確かに携帯電話会社はセキュリティシステムにおける脆弱なポイントですが、詐欺師は詐欺を成立させるために他の弱点も悪用することがよくあります。
最も一般的な方法は、フィッシングを用いて被害者から個人情報を入手することです。アカウント復旧用のメールアドレス、SMS番号、氏名、生年月日、社会保障番号の一部、その他の個人情報は、フィッシングや、まれにSNSアカウントのハッキングを通じて入手されます。
その後、詐欺師はこの情報を利用して携帯電話会社に接触し、ソーシャルエンジニアリングの手法を用いて、自分がその番号の新しい所有者であると信じ込ませます。これを行うにはいくつかの方法があります。納得のいくストーリーを提示して不正検知システムを回避する、そのような申請を担当する携帯電話会社の従業員を買収する、あるいは会社内部の関係者から得た内部情報を利用するなどです。詐欺師が番号のコントロールを握ると、次のステップはアカウント復旧設定を変更し、アカウント全体の完全な支配権を獲得することです。アカウントの乗っ取りは通常、数時間から数日のうちに完了します。これは詐欺師の行動がどれだけ隠蔽されているか、またアカウントのセキュリティレベルがどれだけ高いかによって異なります。このように、巧妙な技術と機転によって、詐欺師は暗号資産だけでなく、個人データや銀行口座の資金までも盗み取ることができるのです。
しかし、一見単純に見える手口であるにもかかわらず、SIMスワップ詐欺には一定の準備と個人的なスキルが必要です。そのため、これに手を染めるのは通常、素人の詐欺師ではなく、組織化された犯罪グループです。
この領域で活動する最も悪名高いサイバー犯罪グループの一つが、0ktapus、UNC3944、またはMuddled Libraとしても知られる「Scattered Spider」です。様々な報告によると、このグループは英語を話す独立した、しかし協力関係にあるソーシャルエンジニアやハッカーたちで構成されています。彼らはグローバルに活動しており、主な標的は大企業で、その多くは従業員に対するフィッシング攻撃を通じてハッキングされています。
しかし、このグループのメンバーが使用する手法は、根本的に特殊なものではありません。その一人であるKing BobやSosaとしても知られるNoah Michael Urbanは、複数の大企業や個人を詐取した罪で既に有罪判決を受けています。米国の裁判資料によると、彼はSIMスワップとフィッシングを駆使して被害者の取引所アカウントに不正アクセスし、暗号資産を盗み出しました。Urbanの犯罪行為には、被害者のメールやSMSの傍受、ウォレットから詐欺師が管理するアカウントへの資金移動、盗んだ身元情報を利用した大口の資金送金などが含まれていました。その結果、彼は懲役10年の判決を受け、13,000,000ドルを超える損害賠償金の支払いを命じられました。しかし、重要視されるべきは彼の量刑や詐欺そのものではなく、SIMスワップ詐欺の手口の詳細について彼が公に証言した内容です。
Urbanによると、被害者の番号の制御権を奪うために、詐欺師は通常キャリアに連絡を取ります。ほとんどの場合、身元を信じ込ませるために複雑な手口を使うことはなく、ただもっともらしいストーリーを語り、自分が個人情報盗難の被害者であると主張するだけです。彼自身の話では、キャリアに電話をかけてから番号を完全に掌握し、数十万ドルを引き出すまでにかかった時間は約10日でした。
このグループに関連し、大規模な詐欺で告発されたもう一人の著名なハッカーがTyler Robert Buchananです。スコットランド出身のこの青年は、電信詐欺の共謀と加重個人情報窃盗の容疑でスペインで逮捕されました。検察によると、彼は企業を標的としたテキストメッセージによるフィッシングと、個人の被害者を標的としたSIMスワップを行う犯罪グループの一員でした。この手口により、彼らは被害者から少なくとも8,000,000ドル相当の仮想通貨を盗み出しました。さらに、ある企業の幹部のメールへの不正アクセスの証拠も発見されました。
Buchananの逮捕は、法執行機関がSIMスワップ詐欺への監視をますます強化していることを示しています。当局は詐欺師たちの動向を監視するだけでなく、法の裁きを受けさせています。Buchananはこの詐欺スキームにおける役割により、懲役5年の判決を受けました。
しかし、このような事例があるからといって、詐欺との戦いにおける警察の成功に安心しきってはいけません。一部の詐欺師が捕まったからといって、携帯電話キャリアや取引所プラットフォームの脆弱性がなくなったわけではないのです。それどころか、詐欺師たちがこれらを悪用し続けているという事実そのものが、脆弱性の存在を証明しています。また、すべての詐欺師が持つ能力やスキルはそれぞれ異なる点も考慮しなければなりません。フィッシングや被害者データの入念な調査に頼る者がいる一方で、多要素認証を回避したりSMSトラフィックを傍受したりするリソースや技術を持つ者もいます。その結果、どのような被害者であっても、セキュリティシステムの特定の弱点を突く方法を正確に知っている詐欺師が常に存在するのです。
どのような対策が取れるか?
一般ユーザーレベルのアカウント保護において、決して破られない万全なシステムや保護手段などは存在しないということを理解しておく必要があります。したがって、アカウント保護のツールを選択する際は、主観的な感覚や意見ではなく、客観的な評価と分析に基づいて判断しなければなりません。
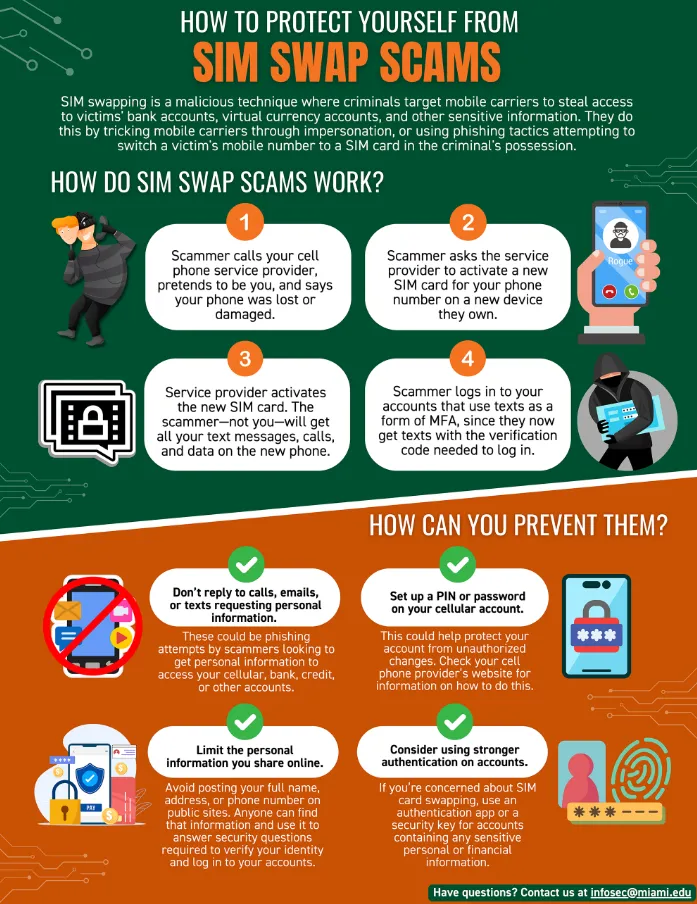
SMSベースのMFAからアプリベースのMFAへ移行することで、アカウントの安全性が大幅に向上することは間違いありません。しかし、その評価も相対的なものです。すべては相手にする詐欺師の手口によって左右されます。したがって、どのようなセキュリティ対策を講じるか、どのような復旧手順を用意するか、どのようなアカウント管理戦略を取るかを、ケースごとに慎重に検討する必要があります。
以下に、SMSをMFAとして、またSIMカードの番号をアカウント復旧要素として使い続ける前に考慮すべき推奨事項を挙げます:
アカウントには可能な限り信頼性の高い認証方法を使用し、SMSに伴うリスクを軽減してください。利用可能であれば、認証アプリやハードウェアセキュリティキーを使用することをお勧めします。
携帯電話会社のアカウントで、番号ポータビリティのロック、ナンバーロック、またはその他の高レベルの保護設定を利用して、電話番号の盗難を防止してください。
メールは多くのアカウントへの鍵となることが多いため、メールアドレスを保護するための対策を講じてください。メールや各アカウントへのアクセスには強力で固有のパスワードを使用し、可能な限りハードウェアベースのセキュリティキーやアプリを利用しましょう。アカウント復旧手続きがSMSに基づいている場合は、そのセキュリティに特に注意を払ってください。パスワードを忘れた場合の復旧用メールアドレスとして、サブのアカウントや長年放置されているアカウントを設定するのは望ましくありません。さらに、個人情報の入手性を低く抑えることも重要です(SMS経由でリカバリーキーをリクエストできる設定を無効にするなど)。
ブロックチェーンウォレットの秘密鍵が安全に保管されていることを確認してください。まとまった資金を保管する場合は安全で信頼できるウォレットを使用し、ノンカストディアルではない取引所のウォレットは取引に必要な最小限の金額にとどめることをお勧めします。
大口の取引には、信頼できるカストディアンのみを利用してください。可能であれば、出金ホワイトリスト、遅延送金、マルチシグ(複数署名)による出金を設定しましょう。24時間または48時間の出金遅延設定は、アカウントが乗っ取られた場合に非常に有効です。
標的として目立たないようにしてください。ウォレットの残高や保有資産に関する情報を、詐欺師の目に留まる可能性があるソーシャルネットワークやその他のプラットフォームに投稿することは避けてください。アカウントのセキュリティ保護方法や、利用している取引所やウォレットサービスといった取引の詳細を公の場で議論しないでください。
万が一アカウントが乗っ取られた場合にどう動くべきか、事前に行動計画を立てておきましょう。これには、アカウントから安全なウォレットや資金への引き出し、アカウント復旧設定の変更、携帯電話会社へのアカウント脅威の連絡、銀行への連絡、信頼できる関係者への通知などが含まれます。
これらの対策を講じたからといって完全に無敵になるわけではありませんが、詐欺の被害に遭う確率や、詐欺によって引き起こされる被害を大幅に減らすことができます。さらに、これらの手順はテクノロジーを日常的に利用する上でも、より快適で信頼性の高い環境をもたらしてくれます。
防壁の綻び:まとめ
SMS MFAは一般的にアカウントを保護する比較的安全な方法と考えられていますが、SIMスワップ詐欺はこのセキュリティ対策が決して万全ではないことを示しています。携帯電話会社を欺いて被害者の番号への自由なアクセスを手に入れるという比較的単純な手口は、アカウントを保護するだけでなく、その復旧方法についても考慮することの重要性を浮き彫りにしています。
アカウントを復旧できる能力は、アカウントを保護できる能力と同じくらい重要であり、セキュリティ戦略を選択する際には両方の側面を考慮しなければなりません。アカウントの復旧手順や詐欺師の阻止戦略は、詐欺師に悪用されるような弱点が存在しないように設計される必要があります。
前述の通り、アカウント保護対策の一部はすでに業界の標準的な手順となっています。例えば、このようなサービスを提供するほとんどの企業は現在、詐欺やアカウント乗っ取りに迅速に対応できるポリシーを導入しています。これには、番号ポータビリティのロック、ナンバーロック、SIMカード変更の遅延、キーやハードウェアセキュリティキーによるアカウント復旧などが含まれます。さらに、通信事業者と暗号資産取引所の双方が、SIMカード変更時の厳格な本人確認手続きやアカウントセキュリティ設定の強化など、不正検知・対応メカニズムを改善するための対策を講じています。
さらに、規制当局も番号ポータビリティ詐欺に関連するリスクを低減するための対策を進めています。FCC(連邦通信委員会)は、番号ポータビリティ詐欺を防止し、消費者保護を強化することを目的とした新しい規則を採択しました。これらの規則は、携帯電話キャリアに対してSIM変更詐欺の検知手順を導入し、SIM変更や番号移行の試みを消費者に通知し、アカウントロック手順を確立し、不正対応プロセスを合理化することを義務付けています。
一方で、通信キャリアと暗号資産取引所の双方において、顧客確認(KYC)およびマネーロンダリング防止(AML)のプロトコルも強化されています。そのため、通信事業者は番号移行詐欺に対してより慎重になっており、暗号資産取引所は口座開設や口座閉鎖に対してより厳格な本人確認ポリシーを適用しています。加えて、企業はアカウントを保護するために、ユーザーの行動パターンの分析、アカウント特性の考慮、口座解約時のブロックチェーン取引の評価など、より高度なテクノロジーを活用しています。
そしてお忘れなく — Netts Energy Marketでは、TRON Energyを最も安くレンタルするために、あらゆるプロバイダーの価格を今すぐチェックできます。