SIM卡劫持:为什么双重认证并非固若金汤
SIM卡劫持揭示了基于短信的双重认证(2FA)为何会失效、手机号被盗如何导致加密资产账户被掏空,以及更安全的账户恢复习惯是怎样的。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
对于加密投资者兼商人Michael Terpin来说,灾难降临的第一个征兆并不是数百万美元加密资产的不翼而飞——而是他无法发送或接收短信。
对于普通人而言,手机无法收发短信几乎不可能是财务毁灭的前兆。然而对Terpin来说,这个看似微不足道的事件却是终结的开端。问题出在号码本身:一个此前用于日常商务、账户恢复和多因素认证的手机号码,在毫无预警的情况下突然不再属于他。
更确切地说,它属于其他人了——骗子们相对轻易地将他的号码从原SIM卡剥离,并安装到了他们自己的卡上。骗子在完全控制了该号码后,拦截了Terpin恢复账户的一切尝试,在运营商网站上将恢复邮箱篡改为自己的邮箱,最终从他的加密钱包中盗走了超过2400万美元。一名少年因这起巨额盗窃案入狱;主要嫌疑人是年仅15岁的Ellis Pinsky,他被指控领导了一个通过SIM卡劫持从加密钱包勒索钱财的犯罪团伙。被告中还包括Nicholas Truglia,他是让该案件引起高度关注的关键人物之一。
法庭记录显示,Pinsky及其同伙贿赂了AT&T授权零售店的员工Jahmil Smith,后者违规操作,协助骗子完成了Terpin的SIM卡更换。就这样,凭借一个相当简单却极为有效的骗局,加密爱好者们被洗劫了数百万美元现金——这也是历史上首次出现移动运营商因SIM卡劫持而被客户告上法庭的情况。在初审阶段之后,Pinsky与Terpin达成了庭外和解,向其支付了2200万美元的赔偿金。Terpin在针对AT&T的诉讼中也取得了进展;AT&T为了免于支付巨额款项,辩称Terpin将加密资产托付给移动运营商是自身存在过错。尽管如此,在2024年,美国第九巡回上诉法院作出了有利于Terpin针对AT&T上诉的判决,为新一轮诉讼铺平了道路。
与此同时,对于普通加密货币持有者来说,Michael Terpin案是一个值得深入研究的案例,也是针对区块链中最薄弱环节——交易所账户脆弱性的一记警钟。Terpin的账户被黑并非因为区块链本身存在漏洞,而是因为传统的多因素认证方式在骗子面前不堪一击。相反,骗子使用了相当常规的手法——社会工程学和手机号更换——便获得了交易所的访问权限,瞒骗客户使其未察觉号码“被盗”,并最终清空了账户。
此类骗局对加密持有者造成毁灭性打击的原因在于它们通常是多阶段的:骗子不仅盗取加密资产,还利用客户(通常漏洞百出的)账户恢复策略来非法侵入交易所。此外,客户还可能遭受钓鱼攻击、身份盗用或个人数据欺诈。
如果加密持有者采取哪怕一些措施来提高安全级别和账户恢复的抗风险能力,就可以避免此类情况的发生。最合理的做法是尽可能弃用短信多因素认证(MFA),转而采用其他更可靠的方案,例如身份验证器App。此外,必须确保在没有经过复杂且经过验证的步骤之前,无法在移动运营商处更改SIM卡号码。
最重要的是,必须将短信排除在账户恢复流程之外,或者至少将所有账户设置和恢复程序转移到另一个更可靠的渠道。最后,切记不可将个人数据或私钥存储在脆弱的地方(如云端网盘)。短信MFA在遭遇SIM卡劫持时失效的原因在于,从技术层面上讲,此时手机号码确实已归骗子所有。因此,发送到该号码的短信会被骗子接收,发送到那里的所有验证码都会被其利用以谋利。所以,即便区块链钱包或交易所账户要求使用基于短信的MFA,只要骗子能够让运营商相信自己就是号码的主人,这也不会带来任何安全保障。
而在全球大多数移动运营商中,相对简单的换号流程使得实现这一目的变得轻而易举。虽然不能绝对地说短信MFA必然使账户更脆弱——但客观而言,就账户安全性而言,短信确实是最薄弱的环节之一。
这既是由于短信渠道本身的保护级别相对较低,也是因为骗子善于利用社会工程学手段获取号码控制权。因此,短信MFA虽然方便了用户,但蕴含着极高的欺诈风险,Terpin案充分证明了这一点。
号码劫持欺诈的真正受益者是谁?
在分析通过SIM卡劫持利用短信劫持账户的案例时,切勿高估此类欺诈的技术复杂性。虽然移动运营商确实是安全系统中的薄弱环节,但骗子往往会利用其他软肋来实施诈骗。
最常见的方式是利用网络钓鱼从受害者处套取个人信息。诸如账户恢复邮箱、短信手机号、姓名、出生日期、部分社会安全码(SSN)以及其他个人信息,都可以通过网络钓鱼获得,或者在少数情况下通过黑入社交媒体账户获得。
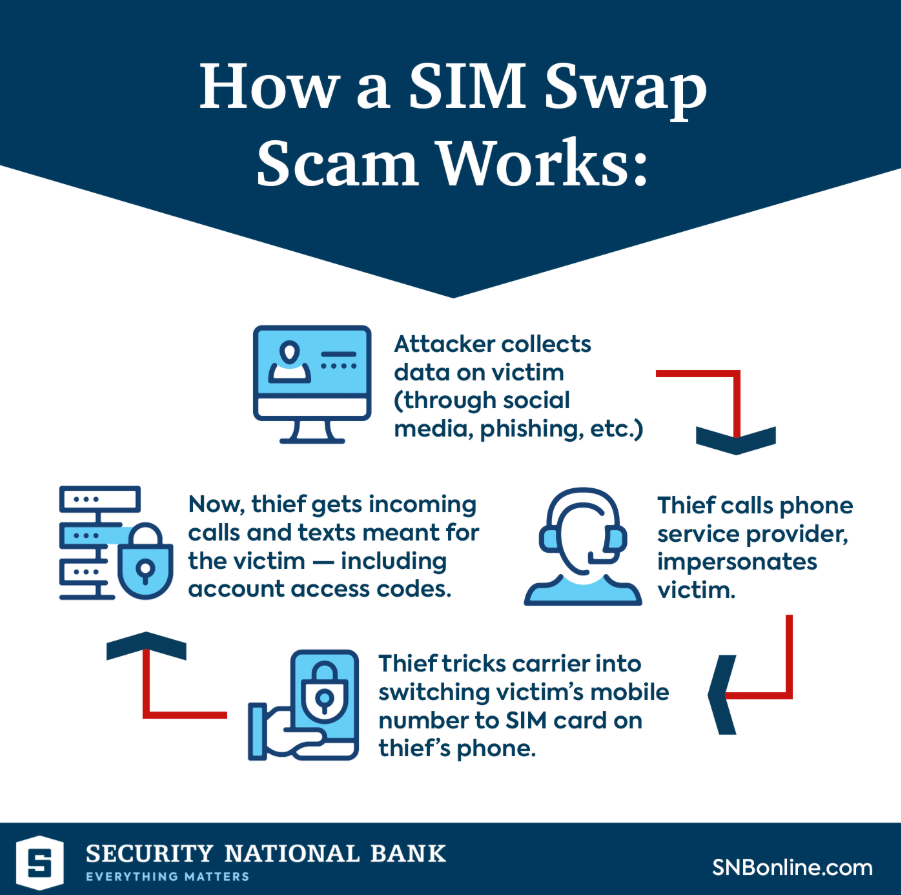
随后,骗子利用这些信息联系移动运营商,并运用社会工程学技巧使对方相信自己就是号码的新主人。实现这一目标有几种途径:编造一个极具说服力的故事来绕过欺诈检测系统、贿赂处理此类业务的运营商员工,或者利用来自电信公司内部的内幕信息。一旦骗子获得了号码的控制权,下一步就是更改账户恢复设置并全面控制账户。账户劫持通常在几个小时到几天内完成——这取决于骗子行动的隐蔽程度以及账户安全防护的严密程度。凭借熟练的手法和狡黠的算计,骗子不仅能窃取加密货币,还能盗取个人数据和银行账户中的资金。
然而,尽管套路看似简单,SIM卡劫持欺诈仍需要一定的准备工作和专业技能。因此,实施此类犯罪的通常不是业余骗子——而是有组织的犯罪团伙。
在此领域最臭名昭著的网络犯罪团伙之一是Scattered Spider(也被称为0ktapus、UNC3944或Muddled Libra)。据各种报告显示,该团伙由各自独立但彼此结盟的英语母语社会工程学人员和黑客组成。它在全球范围内活动;主要目标是大型商业机构,通常通过对其员工发起网络钓鱼攻击来实现入侵。
不过,该团伙成员使用的手段在原理上并不特殊。其中一人名为Noah Michael Urban(代号King Bob或Sosa),已因诈骗多家大型公司和个人而被定罪。正如美国法律文件所述,他利用SIM卡劫持和网络钓鱼手段非法访问受害者的交易所账户并盗取其加密资产。除其他罪行外,Urban的犯罪活动还包括拦截受害者的电子邮件和短信、将资金从受害人钱包转移到骗子控制的账户,以及冒用被盗身份转移巨额资金。最终,他被判处十年监禁,并被责令赔偿超过1300万美元的损失。然而,值得深思的并非他的刑期或他的诈骗行为,而是他对SIM卡劫持诈骗者运作细节的公开证词。
据Urban透露,为了获取受害者号码的控制权,骗子通常会联络移动运营商。在多数情况下,骗子并没有采用任何复杂的手段来证明自己的身份——他们只是编织了一套说辞,声称自己是身份盗窃的受害者。据他陈述,从他致电运营商那一刻起,到他完全掌控号码并提走数十万美元,大约只花了十天时间。
另一名与该团伙有牵连并被指控犯有大规模诈骗罪的著名黑客是Tyler Robert Buchanan。这名来自苏格兰的年轻人在西班牙被捕,罪名是共谋电汇诈骗和严重身份盗窃。据检方指控,他所属的犯罪团伙通过短信钓鱼针对企业,并利用SIM卡劫持针对个人受害者。这种策略使他们从受害者手中窃取了至少800万美元的虚拟货币。此外,调查还发现了非法访问某公司高管电子邮件的证据。
Buchanan的落网表明执法机构对SIM卡劫持欺诈的关注度日益提升。当局不仅在监控此类诈骗者的动向,还在将其绳之以法:Buchanan因在欺诈团伙中扮演的角色被判处五年监禁。
然而,尽管有这些案例,人们不应被警方打击欺诈的成功所蒙蔽。某些骗子被抓获并不意味着移动运营商或交易平台就不存在漏洞。相反,骗子仍在持续利用这些漏洞,恰恰证实了这些脆弱性的存在。此外,应当牢记每个骗子的资源和技能各不相同。有些人可能诉诸网络钓鱼和对受害者数据的细致分析,而另一些人则可能拥有绕过多因素认证或拦截短信流量的资源和技能。因此,对每个受害者而言,总会有骗子谙熟如何精准利用安全系统中的特定弱点。
我们该如何防范?
人们应当明白,在个人消费级账户保护方面,不存在绝对万无一失、坚不可摧的系统或防护方法。因此,在选择账户保护工具时,不能依赖主观感觉和看法,而必须依靠客观评估和分析。
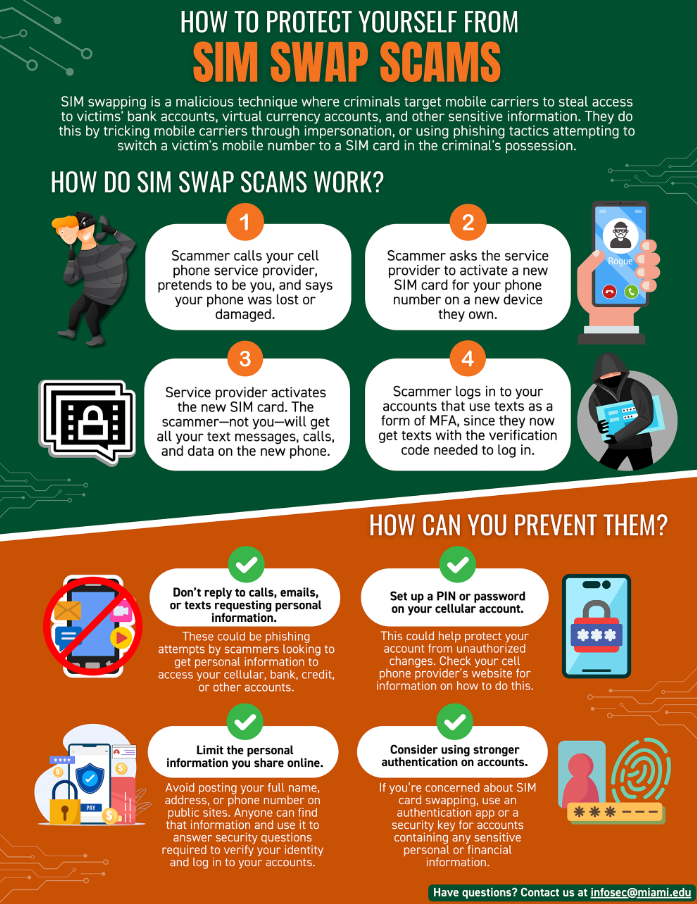
毫无疑问,从基于短信的MFA过渡到基于身份验证应用的MFA会让账户明显更加安全。但这种评估是相对的:完全取决于骗子采取何种战术。因此,在每种情况下,人们都应审慎考虑采取何种安全措施、实施何种恢复步骤,以及采用何种账户管理策略。
以下是在继续将短信作为MFA以及将SIM卡号码作为账户恢复手段之前,应考虑的一些建议:
尽可能为您的账户使用更可靠的身份验证方法,以降低与短信相关的风险。建议在条件允许的情况下使用身份验证器App或硬件安全密钥。
在运营商账户上启用携号转网锁(Port Freeze)、号码锁(Number Lock)或其他高级安全设置,以防止号码被盗窃。
采取措施保护您的电子邮件安全,因为它通常是通往您所有账户的钥匙。使用强且唯一的密码登录邮箱和重要账户;尽可能使用基于硬件的安全密钥或身份验证App。如果账户恢复流程依赖于短信,请格外留意其安全性。尽量不要将找回密码的备用邮箱设为辅助账户或已使用多年的老旧账户。此外,重要的是减少个人信息的暴露面(例如通过短信请求恢复密钥的途径)。
确保区块链钱包的私钥存放在安全的地方。建议使用安全可靠的冷钱包存储大额资产,仅在非托管交易所钱包中保留交易所需的最低必要金额。
大额交易仅使用受信任的托管机构。在支持的情况下,设置提现白名单、延迟转账和多重签名提现。在账户被盗的情况下,24或48小时的提现延迟设置将非常管用。
降低您作为潜在受害者的曝光度。避免在社交网络或其他可能被骗子看到的平台上发布有关钱包余额或持仓的信息。不要公开讨论您的账户防护手段或交易细节,例如您正在使用哪些交易所或钱包服务。
提前制定应急预案,明确在账户遭劫持时应采取的行动。这包括将资金从账户提取到安全钱包和基金中、更改账户恢复设置、向运营商报告账户安全威胁、联系银行挂失,以及通知值得信赖的亲友。
这些措施虽然不能让您变得刀枪不入,但会降低成为欺诈受害者的可能性,并减轻诈骗可能造成的损失。此外,这些步骤在日常科技产品的使用中也会更加舒适与可靠。
高墙上的裂缝:总结
尽管短信MFA通常被认为是一种相当可靠的账户保护手段,但SIM卡劫持欺诈表明,这一安全措施绝非万无一失。通过欺骗移动运营商从而肆意获取受害者号码的这种相对简单的手法,凸显了不仅要做好账户防护,还要深思其恢复途径的重要性。
恢复账户的能力与保护账户的能力同等重要,在选择安全策略时必须统筹兼顾这两个方面。账户恢复与防范拦截策略在设计上必须做到毫无破绽,不给骗子可乘之机。
如前所述,一些账户保护措施已成为行业标准流程。例如,大多数提供此类服务的机构现在都制定了政策,以便能够及时应对欺诈和账户劫持。这可能包括携号转网锁、号码锁、SIM卡更换延迟、通过密钥或硬件安全密钥恢复账户等。此外,运营商和加密货币交易所都在采取措施完善欺诈检测和响应机制,包括更严格的SIM卡更换验证程序和强化的账户安全设置。
此外,监管机构也在采取措施降低与携号转网欺诈相关的风险。美国联邦通信委员会(FCC)已通过新规,旨在防止携号转网欺诈并加强消费者权益保护。这些规则要求移动运营商实施SIM卡变更欺诈检测程序、就SIM卡变更或携号转网尝试提醒消费者、建立账户锁定程序,并优化欺诈响应流程。
与此同时,针对电信运营商和加密交易所的了解你的客户(KYC)和反洗钱(AML)协议也在不断收紧。因此,电信运营商现在对携号转网欺诈更加警惕,而加密交易所则在开户和销户时执行更严格的身份验证政策。此外,企业正在运用更先进的技术来保护其账户,例如分析用户的行为模式、考量账户特征,以及在销户过程中评估区块链交易。
请记住——在Netts Energy Market上,您可以随时查看各大供应商的价格,选择最便宜的方案来租赁TRON Energy。