SIM-свопінг: чому 2FA — це не фортеця
SIM-свопінг демонструє, чому SMS-2FA може підвести, як викрадення номера спустошує криптогаманці та як виглядають безпечніші звички відновлення акаунтів.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
Першою ознакою того, що сталося щось жахливе, для криптоінвестора та бізнесмена Майкла Терпіна стало не зникнення мільйонів доларів у криптоактивах — це була неможливість надіслати або отримати текстове повідомлення.
Для звичайної людини нездатність мобільного телефона відправляти чи приймати SMS навряд чи стала б передвісником фінансового краху. Проте для Терпіна ця, на перший погляд, незначна подія стала початком кінця. Проблема полягала в самому номері: номер мобільного, який раніше служив йому для повсякденних робочих завдань, відновлення облікових записів та багатофакторної автентифікації, без жодного попередження перестав належати йому.
Точніше, він перейшов до когось іншого — шахраїв, які відносно легко зуміли відв'язати його номер від SIM-картки та перенести на власну. Отримавши повний контроль над номером, зловмисники заблокували будь-які спроби Терпіна відновити доступ до облікового запису, змінили його резервну електронну пошту на сайті оператора на свою і зрештою викрали з його криптогаманців понад 24 мільйони доларів. За цю крадіжку колосальних масштабів до в'язниці потрапив підліток; головного підозрюваного, 15-річного Елліса Пінскі, звинуватили в керівництві злочинним угрупованням, яке вимагало та викрадало кошти з криптогаманців за допомогою SIM-свопінгу. Серед обвинувачених був також Ніколас Трулья, один із перших і найпомітніших фігурантів, завдяки якому справа набула гучного резонансу.
Матеріали суду свідчать про те, що Пінскі та його спільники підкупили співробітника авторизованої точки продажу AT&T Джаміла Сміта, який замінив SIM-картку Терпіна на користь шахраїв. Таким чином, за допомогою доволі простої, але ефективної афери криптоентузіастів позбавили мільйонів доларів у готівковому еквіваленті — і вперше в історії мобільний оператор опинився втягнутим у судовий процес із клієнтом через SIM-свопінг. Після початкової стадії розгляду справи Пінскі уклав із Терпіном досудову мирову угоду, виплативши йому 22 мільйони доларів компенсації збитків. Останній також домігся успіху в позові проти AT&T, яка, намагаючись уникнути виплати величезних сум, стверджувала, що Терпін сам винен, оскільки довірив мобільному оператору свої криптоактиви. Тим не менш, у 2024 році Апеляційний суд дев'ятого округу США виніс рішення на користь апеляції Терпіна проти AT&T, що відкрило шлях для нового раунду судових розглядів.
Тим часом для пересічного власника криптовалюти справа Майкла Терпіна є об'єктом вивчення та уроком щодо вразливостей найслабшої ланки блокчейна — облікового запису на біржі. Акаунт Терпіна зламали не через вразливість у самому блокчейні, а через те, що традиційні методи багатофакторної автентифікації виявилися безсилими перед шахраями. Навпаки, зловмисники використали цілком буденні методи — соціальну інженерію та перевипуск номера телефону — щоб отримати доступ до біржі, ввести клієнта в оману щодо «крадіжки» номера і зрештою спустошити рахунок.
Причина, чому такі афери є настільки руйнівними для холдерів криптовалюти, полягає в їхній багатоетапності: шахраї не лише викрадають криптоактиви, але й експлуатують (часто недосконалу) політику відновлення облікових записів, щоб отримати несанкціонований доступ до біржі. Крім того, користувач може постраждати від фішингу, викрадення особистих даних або махінацій із персональною інформацією.
Такого сценарію можна уникнути, якщо власник криптовалюти вживе хоча б базових заходів для підвищення рівня безпеки та стійкості процедури відновлення акаунта. Найрозумнішим кроком була б відмова від SMS-багатофакторної автентифікації (MFA), коли це можливо, і перехід на більш надійні методи, наприклад спеціальні додатки. Окрім цього, необхідно подбати про те, щоб номер SIM-картки не можна було замінити в оператора без складних та верифікованих кроків.
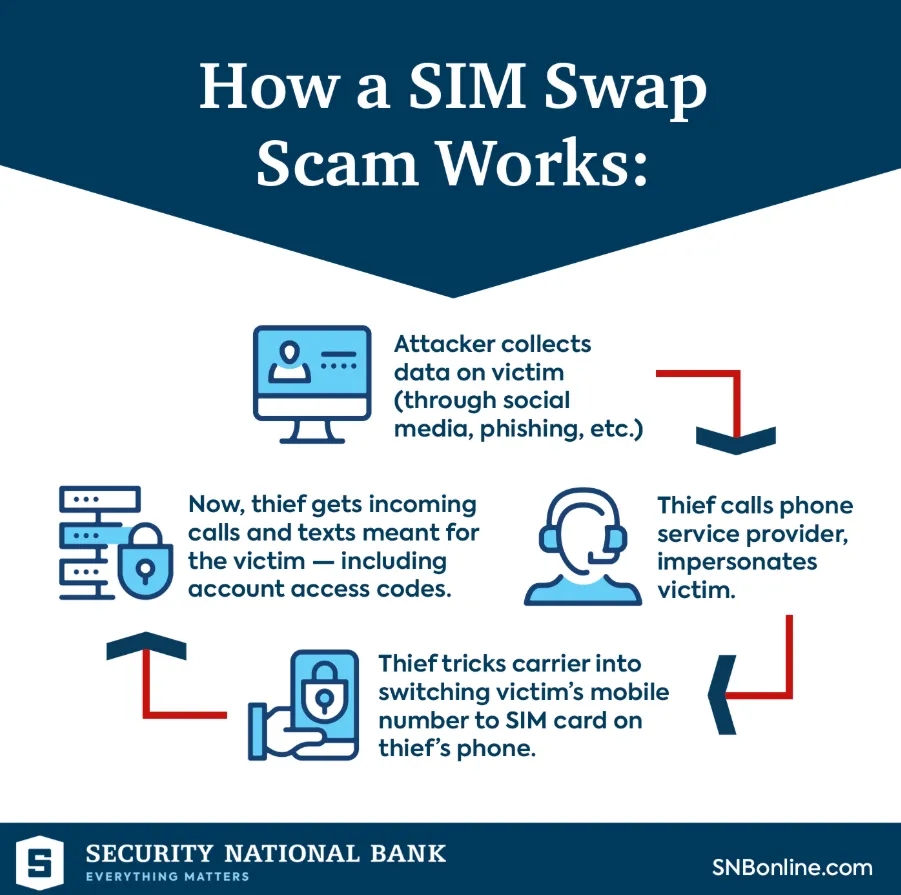
Найважливіше — виключити SMS із процедур відновлення облікового запису або принаймні перенести всі налаштування акаунта та механізми скидання паролів на інший, більш надійний канал. Зрештою, критично важливо гарантувати, що персональні дані чи приватні ключі не зберігаються у вразливих місцях, як-от у хмарі. Причина, чому SMS MFA виявляється марною в разі SIM-свопінгу, полягає в тому, що технічно номер телефону в цей момент дійсно належить шахраю. Відповідно, SMS-повідомлення, надіслані на цей номер, отримує зловмисник, і будь-які коди, що туди надходять, використовуються ним у власних інтересах. Отже, навіть якщо блокчейн-гаманець або біржовий акаунт вимагає SMS-MFA, це не робить його безпечнішим — за умови, що зловмисник зміг переконати оператора в тому, що саме він є власником цього номера.
А можливість зробити це забезпечується відносно простим процесом перевипуску номерів у більшості операторів зв'язку по всьому світу. Той факт, що SMS MFA робить обліковий запис більш вразливим, не є абсолютною істиною для всіх ситуацій — однак справедливо зазначити, що SMS є одним із найслабших методів із погляду безпеки облікового запису.
Це зумовлено як порівняно низьким рівнем захищеності самого SMS-каналу, так і здатністю шахраїв застосовувати соціальну інженерію для отримання доступу до номера. Таким чином, SMS MFA є зручним рішенням для користувача, але несе високий ризик шахрайства, що наочно демонструє кейс Терпіна.
Хто насправді виграв від шахрайства з підміною номерів?
Аналізуючи випадки захоплення облікових записів за допомогою SIM-свопінгу з перехопленням SMS, важливо не переоцінювати складність таких схем. Хоча мобільний оператор дійсно є вразливою ланкою в системі безпеки, зловмисники нерідко користуються іншими слабкими місцями для реалізації свого задуму.
Найпоширеніший спосіб зробити це — використати фішинг для виманювання персональних даних жертви. Інформацію на кшталт пошти для відновлення акаунта, номера для SMS, імені, дати народження, фрагмента номера соціального страхування та інших конфіденційних відомостей можна здобути або за допомогою фішингу, або, рідше, через злам профілів у соціальних мережах.
Після цього шахраї можуть використати ці дані для звернення до мобільного оператора і, застосовуючи прийоми соціальної інженерії, переконати його представників у тому, що вони є новими власниками номера. Зробити це можна кількома шляхами: обійти системи виявлення шахрайства завдяки переконливій легенді, підкупити співробітника оператора, який опрацьовує такі запити, або використати інсайдерську інформацію з самої компанії. Як тільки зловмисник отримує контроль над номером, наступним кроком стає зміна налаштувань відновлення облікового запису та повне захоплення доступу до нього. Перехоплення акаунта зазвичай завершується в проміжку від кількох годин до пари днів — залежно від того, наскільки добре замасковано дії шахрая та наскільки високим є рівень захисту самого акаунта. Таким чином, проявивши достатньо винахідливості та навичок, зловмисники можуть викрасти не лише криптовалюту, але й персональні дані та гроші з банківських рахунків.
Проте, попри позірну простоту схеми, шахрайство через SIM-свопінг вимагає певної підготовки та специфічних навичок. Тому до нього зазвичай вдаються не аферисти-одинаки, а організовані злочинні групи.
Однією з найвідоміших кіберзлочинних груп, що діяли в цій ніші, є Scattered Spider, також відома як 0ktapus, UNC3944 або Muddled Libra. Згідно з різними звітами, це угруповання складається з незалежних, але взаємопов'язаних соціальних інженерів і хакерів, які спілкуються англійською мовою. Воно діє по всьому світу; головними цілями є великі комерційні організації, злам яких часто здійснюється через фішингові атаки на їхніх співробітників.
Втім, методи, якими користуються представники цієї групи, за своєю суттю не є унікальними. Один із них, Ноа Майкл Урбан, також відомий як King Bob або Sosa, уже був засуджений за ошукування кількох великих компаній та приватних осіб. Як зазначено в судових документах США, він використовував SIM-свопінг та фішинг для отримання несанкціонованого доступу до біржових акаунтів жертв і викрадення їхньої криптовалюти. Серед іншого, злочинна діяльність Урбана включала перехоплення електронних листів та SMS жертв, виведення коштів із гаманців на підконтрольні рахунки та використання чужих персональних даних для переказу значних сум. У підсумку його засудили до десяти років ув'язнення та зобов'язали виплатити понад 13 мільйонів доларів компенсації. Однак показовим є не стільки його вирок чи масштаби шахрайства, скільки його відверті свідчення про внутрішню кухню зловмисників, які займаються SIM-свопінгом.
За словами Урбана, для отримання контролю над номером жертви шахраї зазвичай звертаються безпосередньо до оператора зв'язку. У більшості випадків вони не вдаються до надскладних методів, щоб підтвердити особу перед оператором — вони просто розповідають вигадану історію та стверджують, що стали жертвами викрадення особистих даних. Як стверджував сам Урбан, від моменту першого дзвінка оператору до повного захоплення номера й виведення кількох сотень тисяч доларів у нього йшло близько десяти днів.
Ще одним відомим хакером, пов'язаним із цим угрупованням і звинуваченим у масштабному шахрайстві, став Тайлер Роберт Б'юкенен. Цього юнака родом із Шотландії заарештували в Іспанії за звинуваченням у змові з метою вчинення електронного шахрайства та викраденні особистих даних за обтяжуючих обставин. За даними звинувачення, він входив до злочинної групи, яка використовувала фішинг через текстові повідомлення для атак на підприємства та SIM-свопінг проти окремих осіб. Така тактика дозволила їм викрасти у своїх жертв щонайменше вісім мільйонів доларів у віртуальній валюті. Окрім того, було виявлено докази несанкціонованого доступу до електронної пошти одного з керівників компанії.
Арешт Б'юкенена свідчить про те, що правоохоронні органи приділяють усе більше уваги шахрайству через SIM-свопінг. Влада не просто відстежує діяльність подібних зловмисників, але й притягує їх до кримінальної відповідальності: Б'юкенен отримав п'ять років позбавлення волі за участь у злочинній схемі.
Проте, незважаючи на такі кейси, не варто піддаватися ілюзіям через успіхи правоохоронців у боротьбі з шахраями. Той факт, що частину зловмисників вдалося спіймати, зовсім не означає, що мобільні оператори чи біржові платформи захищені від вразливостей. Навпаки, існування таких прогалин підтверджується тим, що шахраї продовжують активно ними користатися. Крім того, слід ураховувати, що кожен кіберзлочинець має власні можливості та рівень навичок. Поки одні покладаються на фішинг і ретельний аналіз відкритих даних жертви, інші мають ресурси та вміння для обходу багатофакторної автентифікації або перехоплення SMS-трафіку. Відповідно, для будь-якої жертви знайдеться свій зловмисник, який точно знає, як використати конкретну слабкість у системі безпеки.
Що можна зробити?
Потрібно чітко усвідомлювати: з погляду захисту користувацьких акаунтів не існує абсолютно бездоганної, неприступної системи чи методу захисту. Тому під час вибору інструментів безпеки слід орієнтуватися не на суб'єктивні відчуття чи чиїсь думки, а на об'єктивні оцінки та тверезий аналіз.
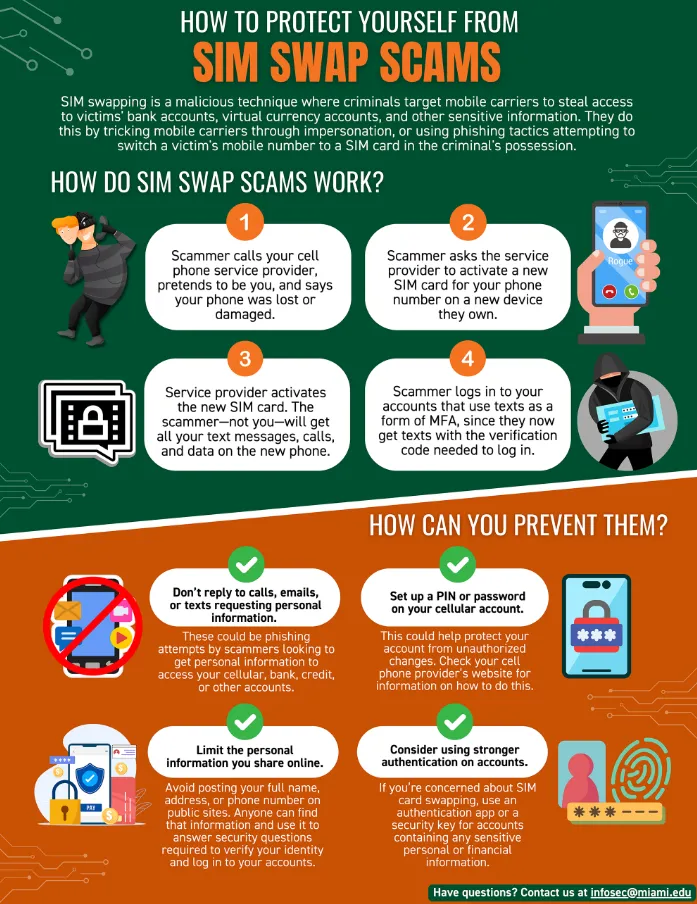
Безсумнівно, перехід із SMS-MFA на автентифікацію через додатки зробить обліковий запис значно безпечнішим. Проте ця оцінка відносна: усе залежить від того, про яку саме тактику дій шахраїв іде мова. Як наслідок, у кожному випадку необхідно ретельно зважувати заходи захисту, які ви застосовуєте, алгоритми відновлення доступу та загальну стратегію управління обліковими записами.
Нижче наведено кілька рекомендацій, які варто взяти до уваги, перш ніж продовжувати використовувати SMS як MFA та номер SIM-картки як фактор відновлення облікового запису:
Знижуйте ризики, пов'язані з SMS, використовуючи надійніші методи автентифікації для своїх акаунтів усюди, де це можливо. Рекомендується використовувати додатки-автентифікатори або апаратні ключі безпеки, якщо сервіс їх підтримує.
Увімкніть блокування перенесення номера (number portability lock), PIN-код на рівні оператора (number lock) або інші посилені налаштування захисту у свого мобільного провайдера, щоб запобігти викраденню номера.
Вживайте заходів для захисту своєї електронної пошти, оскільки вона часто виступає головним ключем до всіх облікових записів. Використовуйте надійні й унікальні паролі для входу в поштову скриньку та свої акаунти; віддавайте перевагу апаратним ключам безпеки або додаткам. Зверніть особливу увагу на безпеку процедури відновлення доступу, якщо вона зав'язана на SMS. Небажано вказувати як резервну скриньку для скидання забутого пароля старий акаунт, яким ви користуєтеся вже багато років. Крім того, важливо обмежити публічну доступність особистих даних (зокрема можливість запросити ключ відновлення через SMS).
Переконайтеся, що приватні ключі від вашого блокчейн-гаманця надійно збережені. Доцільно використовувати надійний безпечний гаманець для зберігання значних сум, а біржові гарячі гаманці використовувати лише для мінімально необхідного для торгівлі обсягу активів.
Для масштабних торгових операцій обирайте лише перевірені кастодіальні сервіси. Налаштуйте білі списки адрес для виведення коштів (allowlists), часову затримку на перекази та транзакції з мультипідписом, якщо платформа це дозволяє. Затримка виведення коштів на 24 або 48 годин може бути надзвичайно корисною в разі компрометації облікового запису.
Знижуйте свою помітність як потенційної мішені. Уникайте публікації інформації про баланси своїх гаманців чи активи в соціальних мережах або на інших публічних платформах, де її можуть помітити шахраї. Не обговорюйте публічно способи захисту своїх акаунтів чи деталі транзакцій, зокрема те, якими біржами або гаманцями ви користуєтеся.
Заздалегідь розробіть план дій на випадок захоплення облікового запису. Він має включати виведення залишків коштів на безпечні гаманці, зміну налаштувань відновлення, екстрене інформування свого мобільного оператора, звернення до банків щодо загрози безпеці та повідомлення довірених осіб.
Жоден із цих кроків не дасть стовідсоткової невразливості, проте вони суттєво зменшать імовірність стати жертвою зловмисників і мінімізують потенційні збитки. Крім того, такі кроки забезпечать комфортніше та безпечніше повсякденне використання сучасних технологій загалом.
Пробоїна у стіні: підсумки
Хоча SMS MFA зазвичай вважається цілком прийнятним методом захисту облікового запису, атаки типу SIM-свопінг доводять, що цей захід безпеки далекий від бездоганності. Відносно проста схема обману оператора зв'язку з подальшим отриманням безперешкодного доступу до номера жертви наголошує на важливості не лише захисту акаунта, а й глибокого продумування шляхів його відновлення.
Можливість відновити акаунт настільки ж важлива, як і здатність захистити його, і під час побудови стратегії безпеки слід ураховувати обидва аспекти. Механізми відновлення доступу та перехоплення ініціативи у шахраїв мають бути спроєктовані так, щоб у них не залишалося слабких місць, якими міг би скористатися зловмисник.
Як зазначалося вище, деякі заходи захисту акаунтів уже стали стандартом індустрії. Наприклад, більшість компаній, які надають подібні послуги, впровадили політики, що дозволяють своєчасно реагувати на спроби шахрайства та компрометації даних. Це може бути блокування перенесення номера, захисний код на SIM-картку, затримка виконання процедури заміни SIM, відновлення облікового запису за допомогою спеціальних кодів чи апаратних ключів тощо. Крім того, як телеком-оператори, так і криптовалютні біржі вдосконалюють свої механізми виявлення аномальної активності, запроваджуючи суворіші перевірки під час перевипуску карток і розширені налаштування безпеки.
До того ж регулятори також уживають заходів для мінімізації ризиків, пов'язаних із шахрайством при перенесенні номерів. Федеральна комісія зі зв'язку США (FCC) ухвалила нові правила, спрямовані на запобігання аферам із портативністю номерів та посилення захисту прав споживачів. Ці норми зобов'язують операторів мобільного зв'язку впроваджувати процедури виявлення підозрілих змін SIM, завчасно повідомляти клієнтів про будь-які спроби заміни картки чи перенесення номера, запроваджувати функціонал блокування акаунта та оптимізувати протоколи реагування на інциденти.
Паралельно посилюються протоколи перевірки клієнтів (KYC) та боротьби з відмиванням коштів (AML) — це стосується як операторів зв'язку, так і криптобірж. Таким чином, телеком-провайдери стали прискіпливіше ставитися до процесів зміни оператора зі збереженням номера, а торгові майданчики застосовують суворіші вимоги до верифікації особи під час реєстрації та закриття облікових записів. Окрім цього, компанії беруть на озброєння прогресивні технології захисту: аналіз поведінкових патернів користувачів, облік характеристик облікового запису та оцінку блокчейн-транзакцій у процесі закриття акаунтів.
І пам'ятайте: на Netts Energy Market ви можете просто зараз перевірити ціни від будь-яких постачальників, щоб вибрати найвигідніший варіант для оренди TRON Energy.