La science de la crypto : quels articles ont rendu tout cela possible ?
D'al-Kindi à Shannon, de la cryptographie à clé publique aux preuves à divulgation nulle de connaissance — la lignée de recherche derrière chaque signature de portefeuille et chaque bloc que votre téléphone confirme.
Également disponible en: EnglishРусскийEspañol中文ไทยУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Sommaire
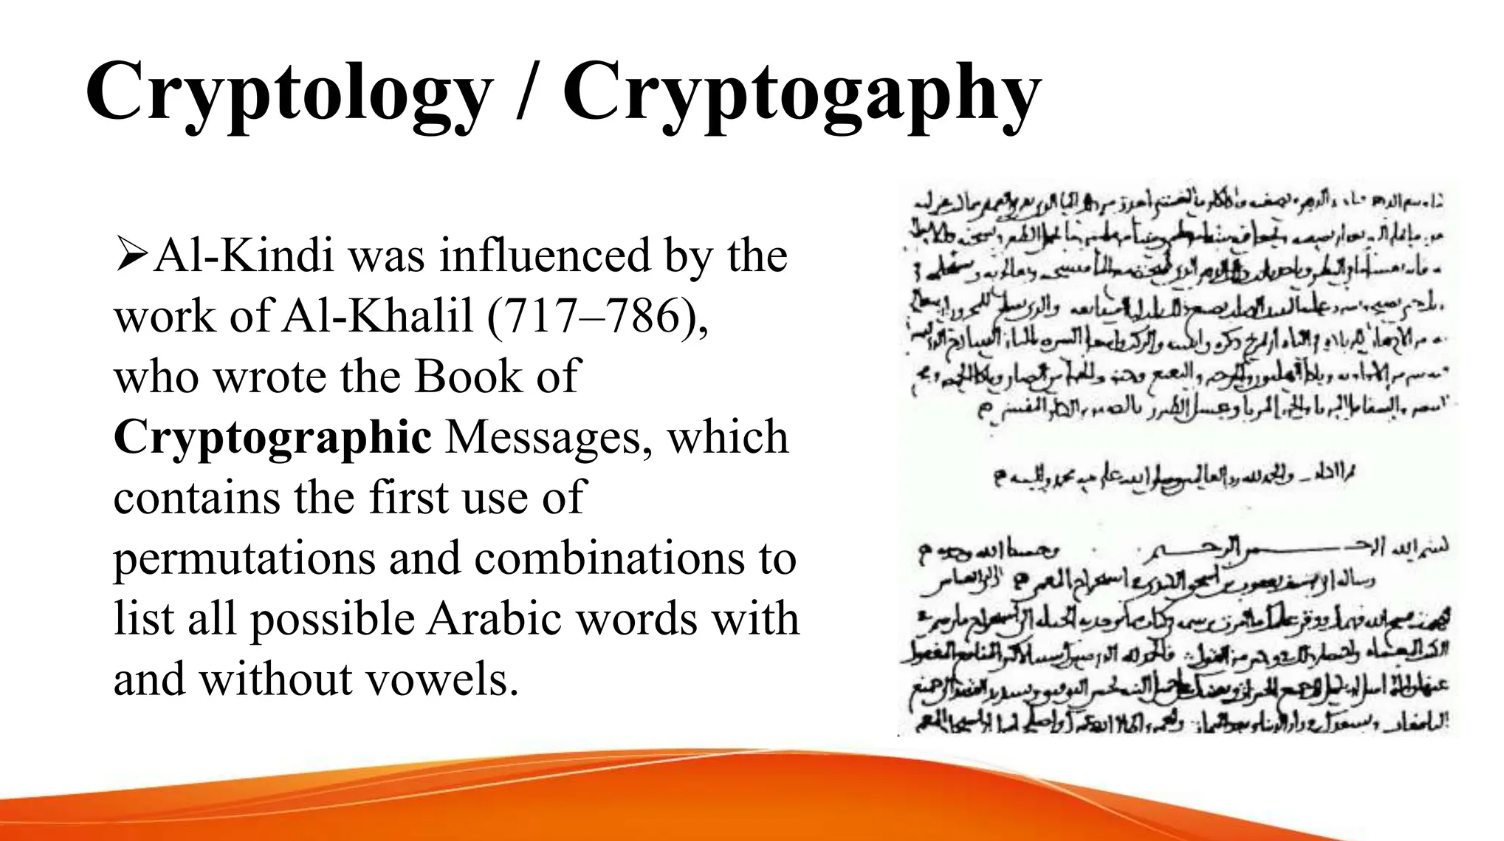
La blockchain a fait irruption sur les écrans mobiles bien après que l'érudit polymathe Abu Yusuf Yaqub ibn Ishaq al-Kindi a produit son manuscrit Sur le déchiffrement des messages cryptographiques au IXe siècle, codifiant la première approche scientifique pour briser de manière répétée des textes secrets. En traitant les lettres comme des données et en comptant leurs fréquences, al-Kindi a apporté une étincelle prométhéenne à la cryptographie : la démonstration que l'observation systématique, plutôt que les suppositions inspirées, pouvait pénétrer un texte dissimulé.
Cette même étincelle se manifeste chaque fois qu'un portefeuille crypto est ouvert aujourd'hui. Chaque pression dans la transaction de John Doe pour autoriser un paiement aujourd'hui fait appel au même état d'esprit algébrique qu'al-Kindi a inauguré — collecter des statistiques, modéliser l'incertitude, croire aux mathématiques plutôt qu'au mythe. Son mélange d'empirisme et de théorie a aidé à développer la notion même que le secret et la vérification pouvaient être conçus techniquement, une promesse fondamentale qui sous-tend chaque entrée de registre blockchain aujourd'hui.
Les débuts prométhéens de la science crypto
Lorsqu'en 1467 Leon Battista Alberti a rédigé la description de son propre disque de chiffrement, et lorsque Blaise de Vigenère a diffusé son Traicté des Chiffres en 1586, ils ne se contentaient pas de s'amuser avec des astuces ingénieuses. Ils formalisaient la relation entre les clés et les messages, présentant la substitution polyalphabétique capable de contrer la force brute (manuelle).
Pour les érudits de leur époque, cela signifiait la diplomatie secrète ; pour un investisseur crypto d'aujourd'hui, cela préfigurait les clés rotatives qui protègent les API des plateformes d'échange contre les bots.La publication marquante suivante remonte à la fin des années 1850, lorsque Charles Babbage utilisa le concept d'indicateurs et publia ses travaux sur son algorithme ; cependant, cela fut éclipsé par la parution du Handbuch de Friedrich Kasiski. Dans cet ouvrage, intitulé Die Geheimschriften und die Dechiffrir-Kunst, il décrivait sa méthode de décryptage consistant à identifier des motifs répétitifs dans le texte en clair (une longueur de clé).
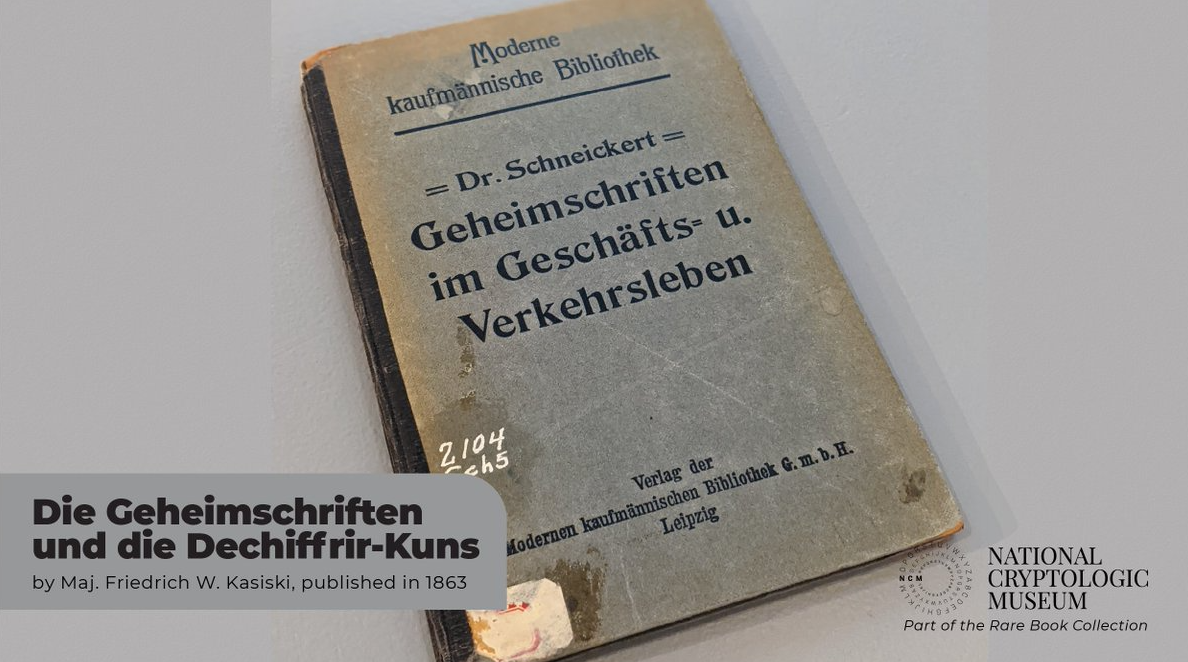
Leurs mathématiques démontraient qu'aucune clé ne devrait jamais se répéter sans conséquences, une intuition avec laquelle l'utilisateur crypto moyen est familier lorsque, par exemple, un portefeuille lui indique de ne pas réutiliser son mot de passe ou sa phrase de récupération (seed phrase).
Dans un essai de 1883, La Cryptographie Militaire, Kerckhoffs soutenait qu'un système de chiffrement doit être sûr, même si tout ce qui concerne le système est public — à l'exception de la clé. Cette maxime résonne à travers la culture des smart contracts open-source, où les auditeurs et les chercheurs « white-hat » exposent leur code à la vue de tous, afin que la sécurité repose sur les clés et les mathématiques, et non sur l'obscurité.
Statisticiens et linguistes ont ensuite affiné ces connaissances pour en faire des programmes d'études, à mesure que les systèmes postaux et les câbles internationaux se répandaient dans le monde. L'analyse fréquentielle pratique a été documentée par le cryptanalyste militaire français Étienne Bazeries dans les années 1890 et, de l'autre côté de l'Atlantique, Elizabeth et William Friedman ont établi des programmes éducatifs standardisés considérant les codes comme des signaux à dénombrer. Ces programmes ont instauré l'idée que la cryptographie devait être enseignée, testée et perfectionnée, plutôt que simplement héritée.
Des télégraphes à Turing
Alors que les besoins de communication rapide augmentaient avec les conflits industriels, la cryptographie s'est développée parallèlement à l'électronique.
En 1917, les pamphlets de William F. Friedman issus des laboratoires Riverbank ont systématisé la cryptanalyse statistique, dissociant la conception de chiffres du décryptage et léguant au monde l'indice de coïncidence. Ces pamphlets ont appris aux analystes comment appréhender les tables de probabilité, une habitude qui trouve un écho aujourd'hui chaque fois qu'un moteur de risque d'une plateforme d'échange évalue une tentative de connexion.L'ouvrage révélateur de Herbert Yardley paru en 1931, The American Black Chamber, fut un véritable manuel qui a attisé l'appétit du public pour la découverte de secrets, tout en exposant les stations d'interception et en lançant le premier débat mondial sur l'opposition entre vie privée et sécurité.
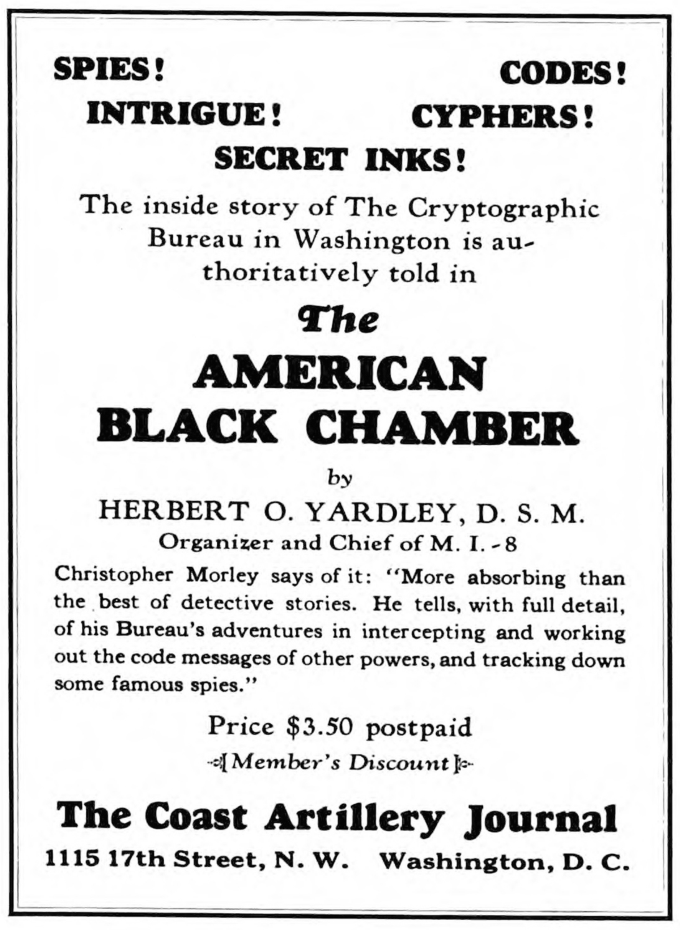
Les passionnés de crypto rejouent aujourd'hui ce conflit chaque fois que les législateurs débattent de règles exigeant la traçabilité des fonds sur la blockchain lorsqu'ils sont indexés sur une valeur du monde réel via des stablecoins.
Au cours de la même année, l'ingénieur Gilbert Vernam a déposé un chiffre télégraphique chez AT&T et, en 1919, Mauborgne a étendu ce concept au principe du masque jetable. Peu de temps après, en 1949, Claude Shannon a démontré que le système de Vernam offrait un secret parfait si les clés étaient aléatoires et au moins aussi longues que les messages, sans jamais être réutilisées. C'est pourquoi les portefeuilles matériels (hardware wallets) sont si rigoureux concernant les générateurs de nombres aléatoires sécurisés : sans une source à haute entropie, le masque jetable se transforme en une porte dérobée multi-utilisateurs.
L'entre-deux-guerres et la Seconde Guerre mondiale nous ont également apporté l'article d'Alan Turing de 1936, On Computable Numbers, et ses travaux des années 1940 à Bletchley Park, ainsi que l'analyse d'Enigma réalisée plus tôt en 1932 par Marian Rejewski. Les machines théoriques de Turing ont introduit l'idée des algorithmes en tant que processus mécaniques, ce qui a mené aux ordinateurs à programme enregistré qui effectuent les validations de signatures blockchain sur silicium." Lorsqu'un rollup de couche 2 vérifie des milliers de transactions par seconde, il exécute la séquence des preuves de Turing sur ce que les machines peuvent calculer.
La « Communication Theory of Secrecy Systems » de Claude Shannon, publiée en 1949, a clôturé cette période. En plaçant le secret dans un contexte de théorie de l'information, il a introduit des notions telles que la confusion, la diffusion et l'entropie. Les utilisateurs ordinaires de cryptomonnaies rencontrent ces notions lorsque l'AES-GCM sécurise les sessions HTTPS par lesquelles ils reçoivent les flux de prix sur leurs applications, ou lorsqu'un cold wallet refuse de libérer une clé, quel que soit le nombre de tentatives de code PIN erroné.
L'ouvrage « Cybernetics » de Norbert Wiener, paru en 1948, a introduit les mathématiques de la rétroaction et du contrôle, ouvrant la voie aux modules de sécurité adaptatifs qui ajustent aujourd'hui les seuils d'anomalie au sein des tableaux de bord de surveillance des contrats intelligents.
Les systèmes de défense par apprentissage automatique, qui surveillent eux-mêmes le wash trading, doivent autant aux boucles de rétroaction de Wiener qu'à la génération actuelle de processeurs graphiques (GPU).
Clés publiques et confiance numérique
Avant que l'Internet ne puisse automatiser la valeur, nous devions créer des chiffrements symétriques adaptés au silicium. Les rapports techniques d'IBM sur les chiffrements par blocs publiés par Horst Feistel en 1971 ont mené au Data Encryption Standard (DES) du NIST en 1977. La fonction par tour et le mécanisme d'ordonnancement du DES ont semé les graines des concours AES actuels, garantissant qu'une transaction de stablecoin entre continents reste privée au sein des tunnels TLS.
Peu de temps après, Ralph Merkle a publié sa thèse de 1979 sur les arbres de hachage à sens unique et nous a légué la structure de l'arbre de Merkle, qui permet aujourd'hui aux nœuds de vérifier les preuves d'inclusion sans avoir à obtenir chaque bloc de données.
Les en-têtes de bloc sont vérifiés par chaque client léger et place de marché NFT au sein de l'EVM qui s'appuient sur ces arbres.Puis vint la révolution : l'article de 1976 de Whitfield Diffie et Martin Hellman, *New Directions in Cryptography*, a introduit l'échange de clés publiques, tandis que les puzzles proposés par Ralph Merkle ont fourni le troisième pilier manquant. Soudain, des inconnus pouvaient s'accorder sur un secret via des canaux ouverts. Pour le détenteur moyen de portefeuille, ce miracle est le handshake qui s'opère derrière chaque scan de code QR appairant une application mobile à une extension de navigateur.
Le RSA a été introduit en 1977 lorsque Ron Rivest, Adi Shamir et Leonard Adleman ont publié *A Method for Obtaining Digital Signatures and Public-Key Cryptosystems*. L'algorithme reposait sur l'utilisation de grands nombres premiers et a depuis servi de base aux signatures électroniques, aux mises à jour logicielles et aux certificats SSL que les principaux sites de trading crypto renouvellent chaque année. Même les services de garde qui mettent en place des modules de sécurité matériels s'appuient sur le RSA et les variantes de courbes elliptiques comme racine de confiance.
Les protocoles d'authentification ont mûri en parallèle. Le chiffrement
L'article de 1983 de David Chaum sur la signature aveugle et ses protocoles cryptographiques pour des e-mails intraçables deux ans plus tard sont les précurseurs du cash numérique, bien avant que Satoshi Nakamoto ne le réinvente.
Une fois les clés de 56 bits du DES devenues vulnérables, l'adoption par le NIST en 2001 de l'algorithme Rijndael s'est progressivement diffusée pour offrir une sécurité de 128 puis 256 bits à tous.
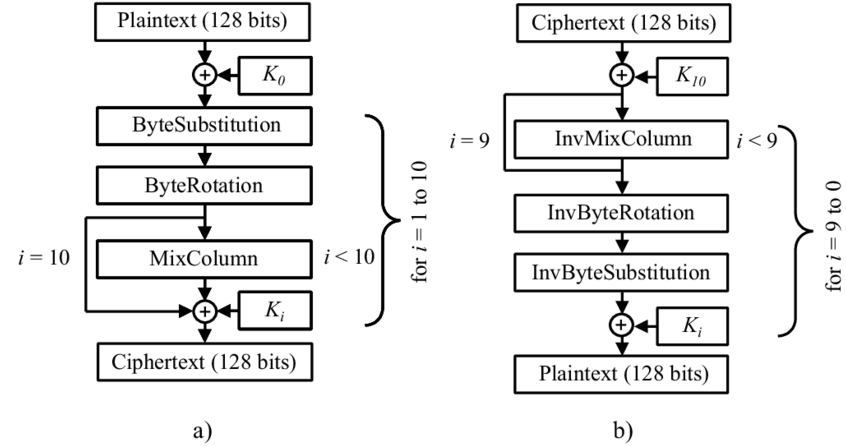
L'AES-GCM chiffre désormais les appels JSON-RPC émis par les applications de portefeuilles, illustrant la résilience de qualité grand public que les concours gouvernementaux peuvent engendrer.
La théorie avait rattrapé les logiciels grand public dès les années 1990. Le logiciel Pretty Good Privacy de Phil Zimmermann en 1991 a apporté le chiffrement de bout en bout aux ordinateurs personnels, et la même année, Paul Kocher a publié pour Bellcore un article exposant les attaques temporelles, obligeant les concepteurs de matériel à masquer les canaux auxiliaires. La preuve de travail en tant que mesure antispam a été formalisée par le « Hashcash » d'Adam Back en 1997 ; ce n'est que plus tard qu'elle a évolué pour protéger le consensus décentralisé. Parallèlement, l'article de 1992 de Cynthia Dwork et Moni Naor sur la tarification par le traitement était un avant-goût des marchés de frais auxquels chaque trader crypto participe lorsqu'il utilise des dapps on-chain.
Les fonctions de hachage ont également évolué. Les opérations en temps constant ont été intégrées aux blockchains modernes grâce à l'identification des failles de conception dans les travaux de Bart Preneel de 1993 sur les fonctions de compression à sens unique, à l'adoption du SHA-256 en 2000, et à la Curve25519 de Dan Bernstein en 2005, suivie par les signatures Ed25519 en 2012. Les signatures BLS (introduites par Dan Boneh, Ben Lynn et Hovav Shacham en 2001) ont récemment été implémentées pour agréger les validateurs dans le consensus d'Ethereum et réduire l'encombrement des messages.
Ces articles sont plus que de simples récits historiques ; ils sont à l'œuvre dans chaque portefeuille.
Voici quelques échos de ce sentiment dans la vie quotidienne de la crypto :1. Les codes d'authentification à deux facteurs proviennent de la même arithmétique modulaire que le protocole d'échange de clés Diffie-Hellman, permettant à un hot wallet de se synchroniser en toute sécurité avec un téléphone.
2. Les pools de dépôt et de retrait des catégories de cold storage utilisent l'aveuglement de Chaum, s'appuyant également sur les chaînes de hachage de Lamport pour réconcilier les retraits sans révéler leurs clés de signature.
3. Les audits de contrats intelligents utilisent les modèles d'attaque de Kocher et des limites de débit de type Hashcash pour freiner les bots, garantissant que les tableaux de bord de staking restent réactifs pendant les périodes de volatilité.
Frontières post-quantiques et vie quotidienne
Puis, en octobre 2008, Satoshi Nakamoto a présenté au monde un livre blanc intitulé Bitcoin : A Peer-to-Peer Electronic Cash System — gravant les arbres de Merkle avec Hashcash et des signatures numériques au sein d'une économie. Le premier bloc de genèse a été lancé en janvier 2009, prouvant que les incitations économiques pouvaient être utilisées pour maintenir un registre comptable sans autorité centralisée. Cet enchaînement de recherches constitue encore aujourd'hui le fondement de chaque pression sur l'écran pour vérifier un solde sur une plateforme play-to-earn.
Au cours de la même année, la thèse de Craig Gentry, A Fully Homomorphic Encryption Scheme, a démontré que le calcul arbitraire sur des données cryptées est réalisable. Aujourd'hui, vingt ans plus tard, les plateformes d'échange utilisent des preuves homomorphes par lots pour équilibrer les rampes fiat sans divulguer les informations des clients aux contreparties. Pour les utilisateurs, cela offre un moyen de démontrer leur solvabilité ou leurs revenus tout en gardant leurs clés privées.
Le calcul multipartite sécurisé a parcouru un long chemin depuis le protocole SPDZ de 2011 par Nigel Smart et consorts, qui a permis aux institutions de garde de partager des clés entre cosignataires autorisés.
Lorsqu'un bureau de trading valide un transfert important, l'arithmétique de type SPDZ garantit qu'aucun employé ne peut, à lui seul, divulguer le secret.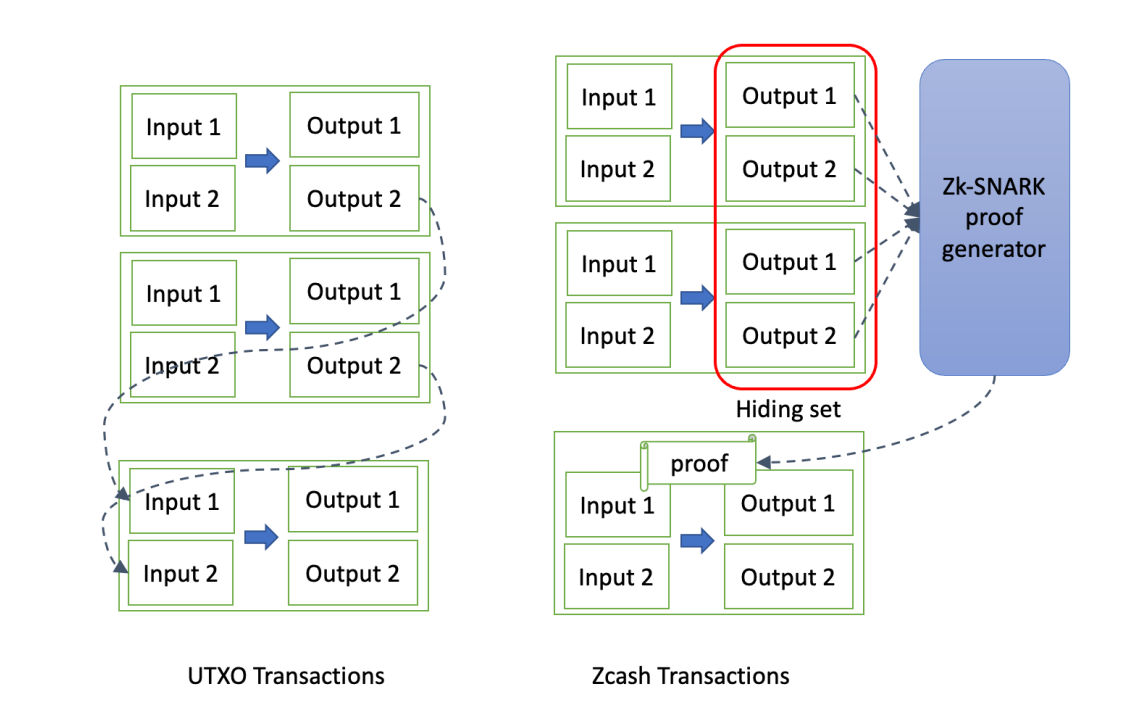
Les recherches sur la preuve à divulgation nulle de connaissance (Zero-knowledge) se sont ensuite accélérées. L'article de 2012 d'Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer et Madars Virza a fait découvrir les zk-SNARKs aux lecteurs de l'écosystème blockchain, menant finalement à Zcash en 2016 et aux ponts préservant la confidentialité d'aujourd'hui. Le protocole Sonic de Mary Maller en 2018 et le système Plonk d'Ariel Gabizon en 2019 ont allégé les algorithmes de preuve, permettant aux portefeuilles mobiles d'effectuer une vérification instantanée des transactions masquées.
Des preuves de plage de taille logarithmique ont été introduites dans l'article Bulletproofs de Benedikt Bünz en 2018 ; elles sont intégrées aux cryptomonnaies anonymes et aux plateformes d'échange décentralisées pour prouver l'existence d'un collatéral suffisant sans en révéler le solde. L'adoption prochaine de Bulletproofs++ par plusieurs équipes de Layer 2 en 2025 apportera le trading DeFi confidentiel et rapide sur du matériel grand public.
Des avancées opportunes ont également permis de maîtriser le consensus. Les travaux sur la tolérance aux pannes byzantines ont été affinés dans l'article de 2001 sur la « Practical Byzantine Fault Tolerance » de Leslie Lamport, Dahlia Malkhi et consorts, tandis que l'article sur Algorand de Silvio Micali en 2017 a ouvert la voie à une preuve d'enjeu (Proof of Stake) évolutive. La fusion d'Ethereum en 2022 — basée sur les recherches de 2017 sur Casper FFG — permet désormais aux utilisateurs ordinaires de staker via des services mutualisés qui dissimulent ce qui représentait des pages de mathématiques derrière un tableau de bord intuitif.
Les canaux de paiement de couche 2 se sont développés sous la forme de l'article de Joseph Poon et Thaddeus Dryja sur le Lightning Network en 2015 et des spécifications BOLT qui ont suivi.
Leurs transactions d'engagement et leurs protocoles de pénalité ne sont en fait que des applications des contrats à hachage et verrouillage temporel (HTLC) étudiés en 2000, permettant aux clients en magasin de bénéficier de frais inférieurs à un centime lorsqu'ils paient avec des cartes compatibles avec les cryptomonnaies.Une nouvelle urgence est apparue avec les prédictions quantiques. CRYSTALS-Kyber et CRYSTALS-Dilithium ont été choisis par le NIST pour une standardisation en 2022, les ébauches des normes FIPS 203 et FIPS 204 ayant circulé auprès des fournisseurs dès 2024. En 2024, des plateformes d'échange comme Coinbase et Binance ont commencé à tester en version bêta l'enveloppement de clés basé sur Kyber dans des modules matériels ; parallèlement, la feuille de route 2025 du micrologiciel de Ledger contient des propositions de preuves hybrides RSA/Kyber afin qu'une demande de swap puisse résister aux futurs adversaires quantiques.
Des études menées en 2024 et 2025 ont approfondi la théorie, la concrétisant et la rendant exploitable.
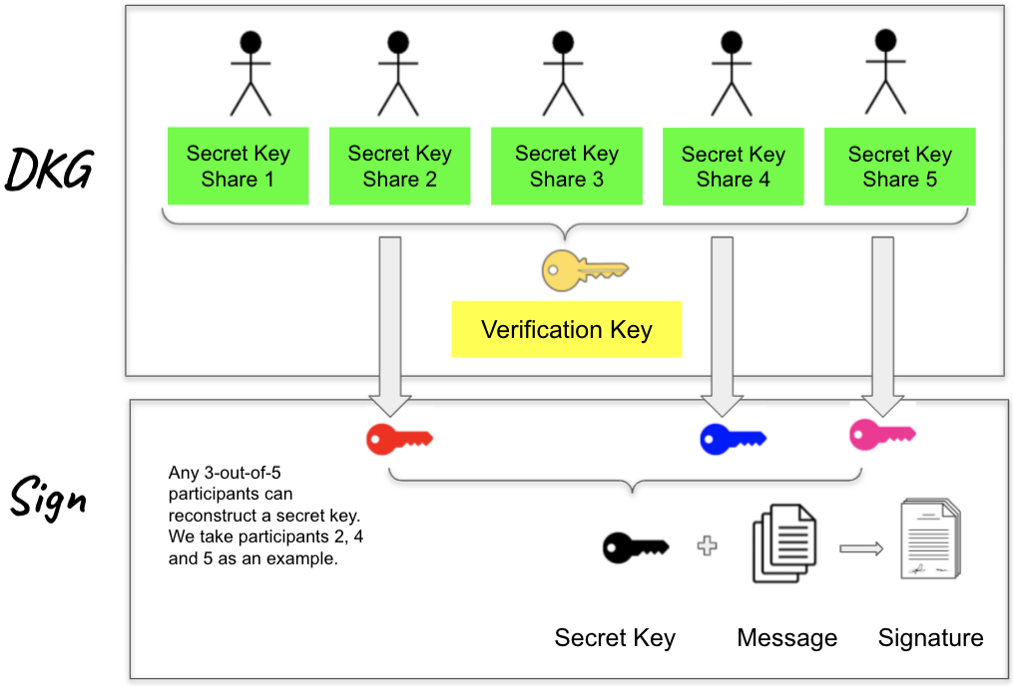
Début 2024, le schéma de signature à seuil FROST fait l'objet d'un projet de l'IETF et les portefeuilles multisig peuvent cosigner avec des cycles efficaces. Les prototypes de danksharding d'Ethereum se sont appuyés sur l'article de 2020 sur l'engagement polynomial de Kate et sur la spécification Proto-Danksharding de 2023, permettant aux rollups de régler les paiements sur des registres mondiaux pour les travailleurs de la « gig economy » à des tarifs bien plus abordables.
La recherche sur l'abstraction de compte, dont une multitude de détails importants ont été cristallisés dans la norme ERC-4337 d'Ethereum en 2023 et la proposition EIP-7702 en 2024, est ce qui apporte les portefeuilles de contrats intelligents aux utilisateurs grand public. Des articles de Trail of Bits et de la Fondation Ethereum ont chiffré l'économie des « bundlers », de sorte que nous puissions enfin intégrer des signataires biométriques ou des groupes de récupération sociale dans la DeFi sans demander à quiconque de mémoriser des phrases de récupération.
Aujourd'hui, le parcours du hodler de crypto est guidé par ces étapes clés.
Les sauvegardes de portefeuilles reposent sur le partage de secret de Shamir de 1979, les enclaves matérielles déploient le livre blanc de 2016 sur l'attestation à distance SGX, et les équipes de conformité se réfèrent aux directives de la « Travel Rule » du GAFI de 2021 ainsi qu'aux attestations à divulgation nulle de connaissance issues des recherches de 2023 chez Electric Coin Company. Lorsqu'un farmer DeFi suit les rendements, il évolue au cœur de l'imbrication entre preuves formelles, science réglementaire et conception d'interface.Même les tâches quotidiennes telles que le transfert d'USDT sur la blockchain TRON renvoient à ces publications. Les places de marché de location d'Énergie, apparues suite au livre blanc de 2018 sur la machine virtuelle TRON (TVM), utilisent des modèles de tarification basés sur les ressources initialement suggérés dans les preuves de travail de Dwork et Naor. Ceux qui envisagent de louer de l'Énergie TRON auprès d'un pool de délégation ou simplement de l'externaliser évaluent les prix, les règles de délégation et la réputation des fournisseurs lorsqu'ils parcourent les places de marché d'Énergie TRON.
Dans un avenir proche, des collaborations telles que l'article de 2024 du MIT/Stanford sur la vérification de blocs condensés, ou les recherches de 2025 de l'Université de Waterloo sur les contrats intelligents confidentiels basés sur les réseaux euclidiens, offriront des voies d'évolution dont les traders non experts pourraient ne jamais avoir connaissance directement. Mais chaque fois qu'un portefeuille matériel se synchronise plus rapidement, ou qu'un transfert de fonds regroupe davantage de micro-paiements dans un bloc, c'est parce que des chercheurs ont travaillé pendant des siècles pour transformer des conjectures en modèles validés par les pairs.
Ensemble, cet héritage révèle une vérité simple : sans les statistiques d'al-Kindi, l'entropie de Shannon, l'échange de clés de Diffie et Hellman, les signatures RSA, le consensus de Nakamoto et les révolutions du zero-knowledge et du post-quantique des années 2010 et 2020 — le vocabulaire crypto ne serait qu'un vernis superficiel. Votre capacité à scanner un code, signer un message ou échanger un jeton repose sur les publications qui ont apporté la certitude que chaque étape était cohérente et sécurisée.
Cet article vous a été présenté par Netts. Le calculateur de transfert USDT de Netts est l'une de ses nombreuses fonctionnalités, vous permettant de déterminer précisément la quantité d'Énergie que vous devrez louer pour la prochaine transaction :