علم الكريبتو: ما هي الأوراق البحثية التي جعلت كل هذا ممكناً؟
من الكندي إلى شانون، وتشفير المفتاح العام، وبراهين المعرفة الصفرية — الإرث البحثي الكامن وراء كل توقيع محفظة وكل كتلة يؤكدها هاتفك.
لغات أخرى: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
المحتويات
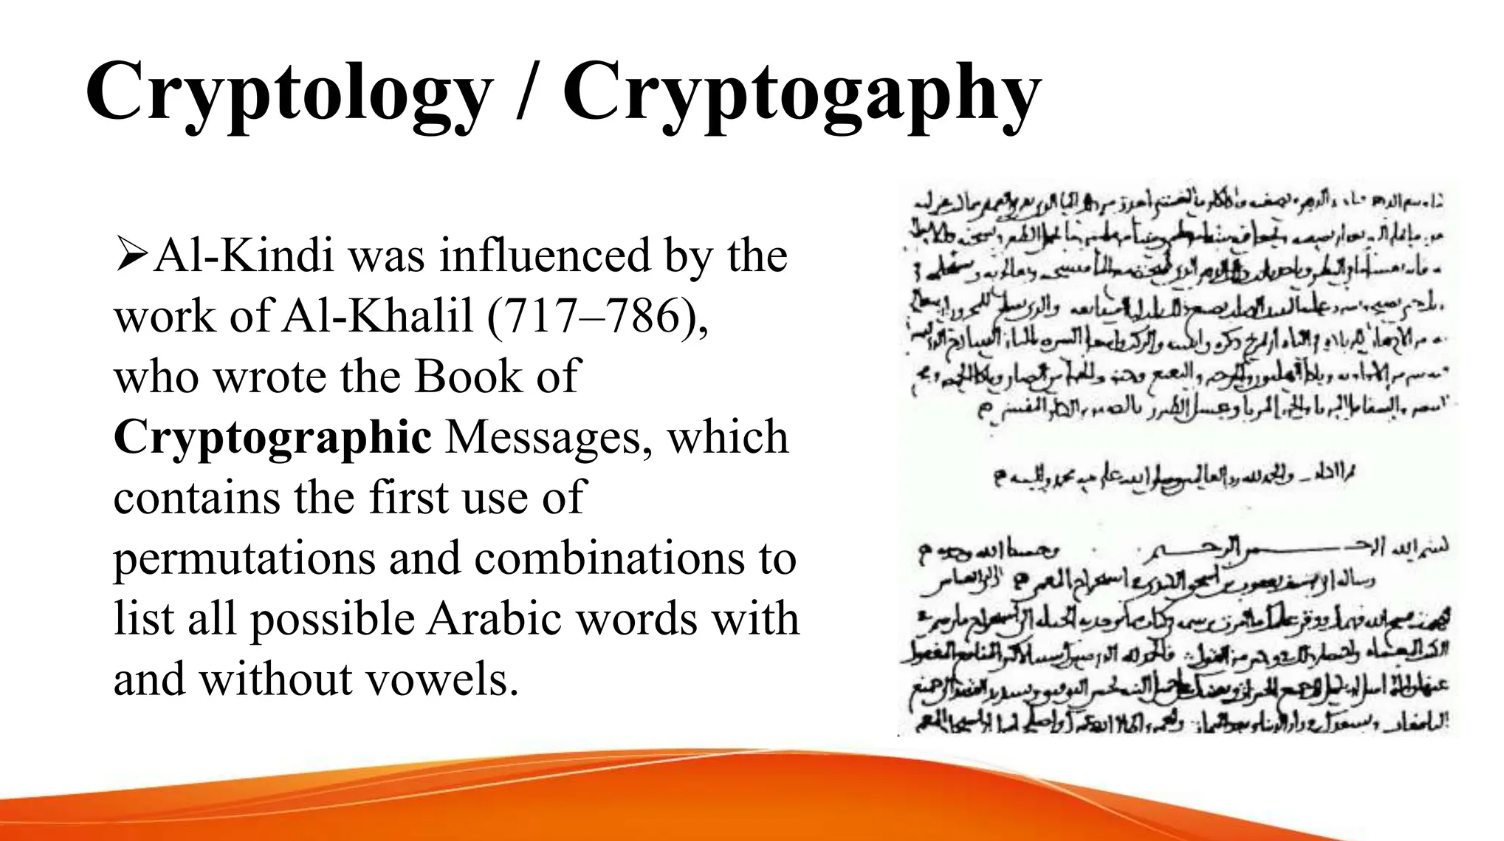
انفجرت تقنية البلوكشين على شاشات الهواتف المحمولة بعد وقت طويل من تأليف العلامة الموسوعي أبو يوسف يعقوب بن إسحاق الكندي لمخطوطته "رسالة في استخراج المعمى" في القرن التاسع، والتي قنّن فيها أول نهج علمي لفك رموز النصوص السرية بشكل متكرر. ومن خلال معاملة الحروف كبيانات وإحصاء تكراراتها، قدم الكندي شرارة "بروميثيوس" لعلم التشفير: مبرهناً على أن الملاحظة المنهجية، وليس التخمين القائم على الإلهام، هي ما يمكنه اختراق النص المخفي.
تظهر تلك الشرارة نفسها في كل مرة تُفتح فيها محفظة عملات رقمية اليوم. فكل نقرة في معاملة "جون دو" لتفويض الدفع تستحضر العقلية الجبرية ذاتها التي أرساها الكندي — جمع الإحصاءات، ونمذجة عدم اليقين، والإيمان بالرياضيات بدلاً من الأساطير. لقد ساعد مزيجه بين التجريبية والنظرية في تطوير المفهوم القائل بأن السرية والتحقق يمكن هندستهما، وهو وعد أساسي يضمن كل قيد في سجلات البلوكشين اليوم.
البدايات "البروميثيوسية" لعلم التشفير
عندما دوّن ليون باتيستا ألبيرتي وصفاً لقرص التشفير الخاص به في عام 1467، وعندما نشر بليز دي فيجينير كتابه "رسالة في الشفرات" (Traicté des Chiffres) في عام 1586، لم يكونا مجرد عابثين بحيل ذكية. بل كانا يضعان صيغة رسمية للعلاقة بين المفاتيح والرسائل، مقدمين نظام الاستبدال متعدد الأبجديات الذي يمكنه الصمود أمام هجمات القوة الغاشمة (يدوياً).
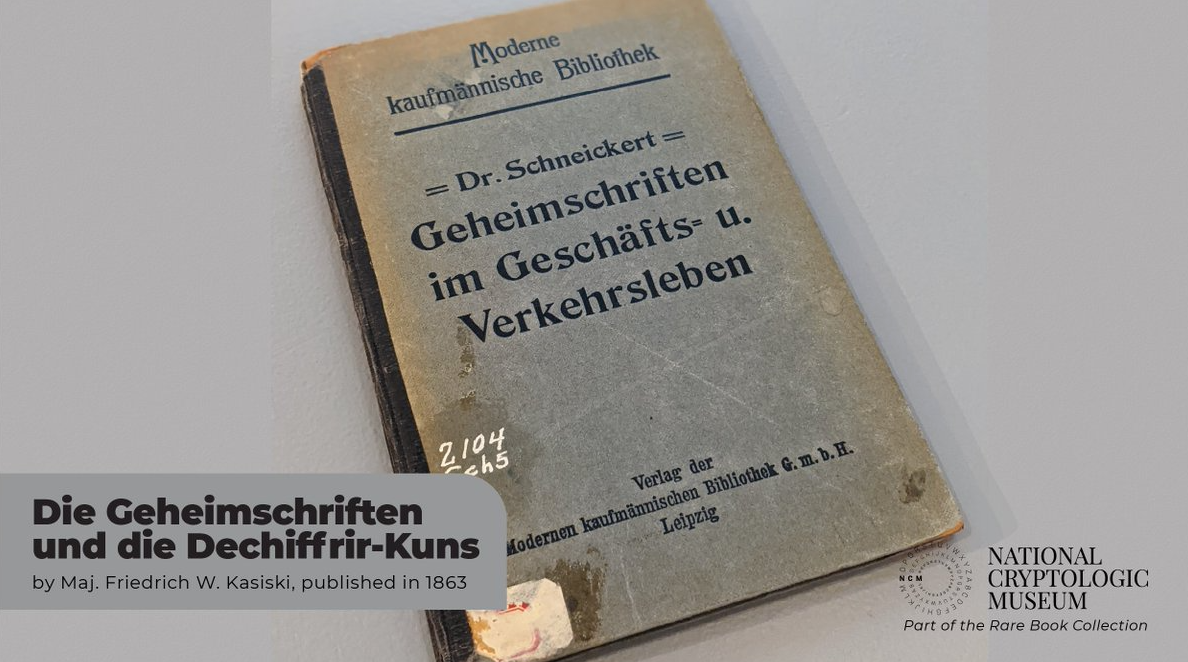
بالنسبة لعلماء عصرهم، كان ذلك يعني الدبلوماسية السرية؛ أما بالنسبة لمستثمر العملات الرقمية في العصر الحديث، فقد مهد ذلك للمفاتيح المتغيرة التي تحمي واجهات برمجة تطبيقات المنصات (APIs) من البوتات.كانت الورقة البحثية الهامة التالية في نهاية خمسينيات القرن التاسع عشر، عندما استخدم تشارلز باباج مفهوم المؤشرات ونشر خوارزميته؛ ومع ذلك، فقد طغى على ذلك نشر كتاب فريدريش كاسيسكي "Handbuch" الذي وصف فيه طريقته في فك التشفير من خلال العثور على أنماط متكررة في النص الصريح (طول المفتاح)، والذي نُشر تحت عنوان "Die Geheimschriften und die Dechiffrir-Kunst".
أكدت رياضياتهم أنه لا ينبغي لأي مفتاح أن يتكرر أبداً دون عواقب، وهو حدس يألفه مستخدم العملات الرقمية العادي عندما تخبره المحفظة، على سبيل المثال، بعدم إعادة استخدام كلمة المرور أو عبارة الاسترداد (seed phrase) الخاصة به.
في أطروحة نُشرت عام 1883 بعنوان "La Cryptographie Militaire"، جادل كيركهوفس بأن الشفرة يجب أن تكون آمنة حتى لو كان كل ما يخص النظام علنياً — باستثناء المفتاح. يتردد صدى هذا المبدأ في ثقافة العقود الذكية مفتوحة المصدر، حيث يضع المدققون وباحثو "القبعة البيضاء" أكوادهم البرمجية ليراها الجميع، بحيث ينبع الأمان من المفاتيح والرياضيات، وليس من التعتيم.
قام الإحصائيون واللغويون لاحقاً بصقل هذه الرؤى وتحويلها إلى مناهج دراسية، مع انتشار الأنظمة البريدية والكابلات الدولية حول العالم. وقد سُجل تحليل التردد العملي من قبل محلل الشفرات العسكري الفرنسي إتيان بازيريس في تسعينيات القرن التاسع عشر، وعلى الجانب الآخر من المحيط الأطلسي، وضع إليزابيث وويليام فريدمان برامج تعليمية موحدة اعتبرت الشفرات بمثابة إشارات يجب إحصاؤها. خلقت تلك البرامج توقعاً بأن علم التشفير سيتم تدريسه واختباره وتطويره بدلاً من مجرد توارثه.
من التلغراف إلى تورينج
ومع استدعاء النزاعات الصناعية للحاجة إلى اتصالات سريعة، تطور علم التشفير بالتزامن مع الإلكترونيات. في عام 1917، قامت كتيبات ويليام فريدمان الصادرة عن مختبرات "ريفربانك" بتنظيم تحليل الشفرات الإحصائي، حيث فصلت بين تصميم الشفرات وكسرها، وأورثت العالم "مؤشر التطابق". علمت هذه الكتيبات المحللين كيفية التعامل مع جداول الاحتمالات، وهي عادة لا يزال صداها يتردد حتى يومنا هذا في كل مرة يقوم فيها محرك مخاطر المنصة بتقييم محاولة تسجيل دخول.
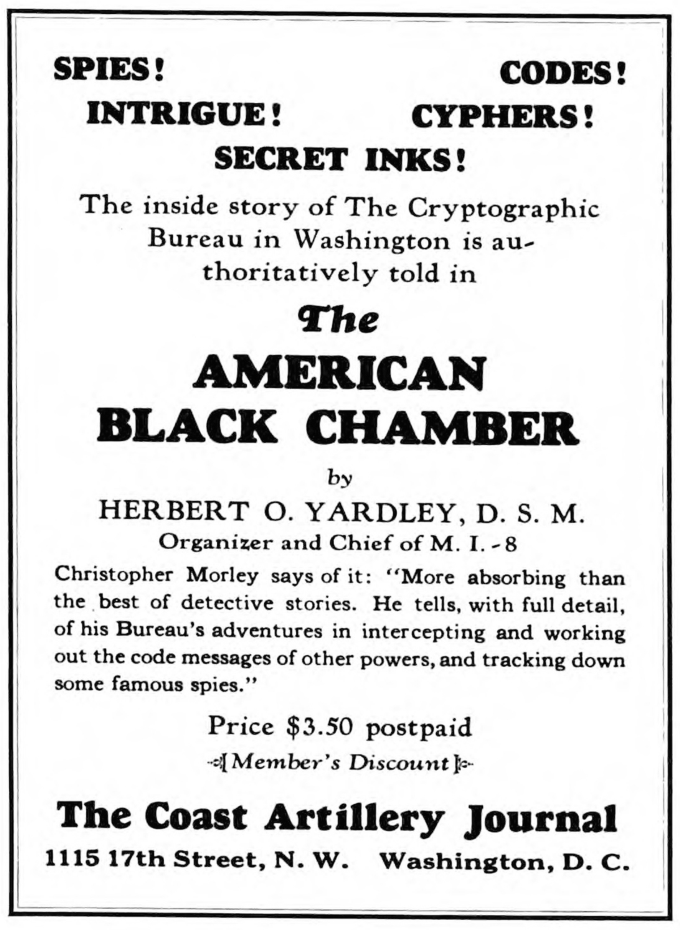
كان كتاب هيربرت ياردلي الصادر عام 1931 بعنوان "الغرفة السوداء الأمريكية" (The American Black Chamber) بمثابة دليل أثار شهية الجمهور لكشف الأسرار، بينما فضح محطات الاعتراض وأطلق أول نقاش عالمي حول الخصوصية مقابل الأمن.
يعيد عشاق الكريبتو اليوم إحياء ذلك النزاع كلما ناقش المشرعون القواعد التي تتطلب تتبع الأموال على البلوكشين عندما تكون مرتبطة بقيمة في العالم الحقيقي عبر العملات المستقرة.
في العام نفسه، سجل المهندس جيلبرت فيرنام شفرة تلغراف في شركة AT&T، وفي عام 1919 قام موبورن بتوسيع هذا المفهوم ليصل إلى مبدأ "لوحة المرة الواحدة" (one-time pad). وبعد ذلك بوقت ليس ببعيد، في عام 1949، أثبت كلود شانون أن نظام فيرنام يوفر سرية تامة إذا كانت المفاتيح عشوائية وطولها على الأقل بطول الرسائل ولم يتم إعادة استخدامها أبداً. وهذا هو السبب في أن المحافظ الأجهزة (hardware wallets) تولي اهتماماً بالغاً لمولدات الأرقام العشوائية الآمنة؛ فبدون مصدر عالي العشوائية (high-entropy)، تتحول لوحة المرة الواحدة إلى باب خلفي لعدة مستخدمين.
لقد منحتنا سنوات ما بين الحربين العالميتين والحرب العالمية الثانية ورقة آلان تورينج البحثية لعام 1936 بعنوان "عن الأرقام القابلة للحساب" وعمله في الأربعينيات في "بلتشلي بارك"، إلى جانب تحليل ماريان رييفسكي المبكر لشفرة "إنيجما" عام 1932. قدمت آلات تورينج النظرية فكرة الخوارزميات كعمليات ميكانيكية، والتي أدت بدورها إلى ظهور حواسيب البرامج المخزنة التي تقوم بعمليات التحقق من توقيعات البلوكشين على شرائح السيليكون.
عندما تتحقق حلول التجميع من الطبقة الثانية (layer-2 rollup) من آلاف المعاملات في كل ثانية، فإنها تقوم بتشغيل سلسلة براهين تورينج حول ما يمكن للآلات حوسبته.اختتمت "نظرية الاتصال لأنظمة السرية" التي وضعها كلود شانون عام 1949 هذه الحقبة. ومن خلال وضع السرية في سياق نظرية المعلومات، قدم مفاهيم مثل الارتباك (confusion) والانتشار (diffusion) والاعتلاج أو الإنتروبيا (entropy). ويصادف المستخدمون العاديون للعملات المشفرة هذه المفاهيم عندما يقوم بروتوكول AES-GCM بتأمين جلسات HTTPS التي يتلقون من خلالها تحديثات الأسعار في تطبيقاتهم، أو عندما ترفض المحفظة الباردة تحرير مفتاح مهما كان عدد المرات التي تكتب فيها رمز PIN غير صحيح.
قدم كتاب "السيبرانية" (Cybernetics) لنوربرت وينر عام 1948 رياضيات التغذية الراجعة والتحكم، ممهداً الطريق لوحدات الأمان التكيفية التي تضبط اليوم عتبات الشذوذ داخل لوحات مراقبة العقود الذكية.
إن دفاعات تعلم الآلة التي تراقب بنفسها تداولات الغسل (wash trading) تدين بالكثير لحلقات التغذية الراجعة التي وضعها وينر بقدر ما تدين للجيل الحالي من وحدات معالجة الرسومات (GPUs).
المفاتيح العامة والثقة الرقمية
قبل أن يتمكن الإنترنت من أتمتة القيمة، كنا بحاجة إلى ابتكار شفرات متماثلة تتوافق مع معالجات السيليكون. أدت التقارير الفنية لشركة IBM التي نشرها هورست فيستل عام 1971 حول تشفير الكتل إلى ظهور معيار تشفير البيانات (DES) التابع للمعهد الوطني للمعايير والتقنية (NIST) في عام 1977. زرعت وظيفة "لكل جولة" وآلية الجدولة في معيار DES البذرة لمسابقات AES الحالية، مما يضمن بقاء معاملات العملات المستقرة بين القارات خاصة داخل أنفاق TLS.
وبعد فترة وجيزة، نشر رالف ميركل أطروحته عام 1979 حول أشجار التجزئة أحادية الاتجاه، ومنحنا هيكل "شجرة ميركل" (Merkle tree) الذي يسمح الآن للعقد بالتحقق من براهين التضمين دون الحاجة إلى الحصول على كل كتلة بيانات.
يتم فحص رؤوس الكتل من قبل كل عميل خفيف وسوق للرموز غير القابلة للاستبدال (NFT) في آلة إيثيريوم الافتراضية (EVM) التي تعتمد على تلك الأشجار.ثم جاءت الثورة: أضافت ورقة ويتفيلد ديفي ومارتن هيلمان البحثية لعام 1976 بعنوان "اتجاهات جديدة في علم التشفير" تبادل المفاتيح العامة، بينما وفرت الألغاز المقترحة من رالف ميركل الركيزة الثالثة المفقودة. وفجأة، أصبح بإمكان الغرباء الاتفاق على سر عبر قنوات مفتوحة. بالنسبة لحامل المحفظة العادي، فإن تلك المعجزة هي "المصافحة" التي تحدث خلف كل مسح لرمز الاستجابة السريعة (QR code) يربط بين تطبيق الهاتف وإضافة المتصفح.
تم تقديم خوارزمية RSA في عام 1977 عندما نشر رون ريفست وآدي شامير وليونارد أدلمان بحثاً بعنوان "طريقة للحصول على التوقيعات الرقمية وأنظمة التشفير بالمفاتيح العامة". تأسست الخوارزمية على استخدام الأعداد الأولية الكبيرة، ومنذ ذلك الحين شكلت الأساس للتوقيعات الإلكترونية، وتحديثات البرامج، وشهادات SSL التي تجددها كبرى مواقع تداول العملات الرقمية كل عام. وحتى خدمات الحفظ الأمين التي تستخدم وحدات الأمان المادية (HSM) تعتمد على خوارزمية RSA ومتغيرات المنحنى الإهليلجي كجذر للثقة لديها.
نضجت بروتوكولات المصادقة بالتوازي. ويعد التشفير أحد أشكال الحل لهذه المشكلة، وقد تبين أنه في عام 1978، اقترحت ورقة روجر نيدهام ومايكل شرودر بعنوان "استخدام التشفير للمصادقة" تدفقات "التحدي والاستجابة" التي تشبه إلى حد كبير تذاكر "كيربيروس" (Kerberos)، إلا أن ذلك كان قبل عقد من الزمان. ولا تزال الخدمات المصرفية عبر الهاتف ومنصات التداول المركزية تستخدم طرق منح التذاكر المتطورة من تلك العائلة لتأمين مزامنة الجلسات.
شهدت فترة الثمانينيات تنوعاً في مجموعة الأدوات. كانت توقيعات اللوغاريتم المنفصل لطاهر الجمل عام 1985 هي المصدر لكل من خوارزمية التوقيع الرقمي لعام 1994 والتوقيعات المتعددة (multisig) القائمة على "شنور" (Schnorr) اليوم. وفي عام 1985، تم اختراع تشفير المنحنى الإهليلجي بشكل مستقل من قبل نيل كوبليتز وفيكتور ميلر، مما وفر لسلاسل الكتل، مثل بيتكوين، مخطط توقيع صغير الحجم.
تُعد ورقة ديفيد تشوم البحثية حول التوقيعات العمياء لعام 1983 وبروتوكولاته التشفيرية لرسائل البريد الإلكتروني غير القابلة للتتبع بعد ذلك بعامين بمثابة البشائر للنقد الرقمي، وذلك قبل وقت طويل من إعادة ساتوشي ناكاموتو ابتكاره.
بمجرد أن أصبحت مفاتيح معيار "DES" ذات الـ 56 بت عرضة للاختراق، جاء اعتماد المعهد الوطني للمعايير والتقنية (NIST) لخوارزمية "رايندال" (Rijndael) في عام 2001، حيث تغلغلت تدريجياً لتوفر أماناً بطول 128 بت ثم 256 بت للجميع.
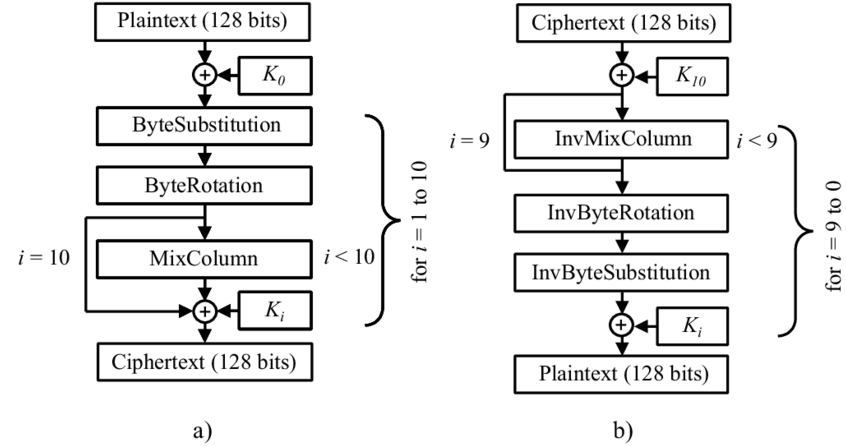
يقوم نظام "AES-GCM" الآن بتشفير نداءات "JSON-RPC" التي تصدرها تطبيقات المحافظ، وهو ما يظهر المرونة الموجهة للمستهلك التي يمكن أن تسفر عنها المسابقات الحكومية.
بحلول التسعينيات، كانت النظرية قد واكبت برمجيات المستهلك؛ حيث جلبت حزمة "الخصوصية الجيدة جداً" (Pretty Good Privacy) لـ فيل زيمرمان في عام 1991 التشفير من طرف إلى طرف إلى أجهزة الكمبيوتر الشخصية، وفي العام نفسه، نشر بول كوخر ورقة بحثية لشركة "بيلكور" (Bellcore) كشفت عن هجمات التوقيت، مما تطلب من مصممي الأجهزة حجب القنوات الجانبية. تم إضفاء الطابع الرسمي على "إثبات العمل" كإجراء لمكافحة البريد العشوائي من خلال نظام "هاش كاش" (Hashcash) لآدم باك في عام 1997؛ ولم يتطور إلا لاحقاً لحماية الإجماع اللامركزي. وفي الوقت نفسه، كانت ورقة سينثيا دورك وموني ناور لعام 1992 حول "التسعير من خلال المعالجة" بمثابة معاينة لأسواق الرسوم التي يتعامل معها كل متداول في العملات الرقمية عند استخدام التطبيقات اللامركزية (dapps) على السلسلة.
تطورت دوال الهاش أيضاً؛ حيث أُدخلت عمليات الوقت الثابت إلى سلاسل الكتل (blockchains) الحديثة من خلال استشعار إخفاقات التصميم في عمل بارت برينيل عام 1993 حول دوال الضغط أحادية الاتجاه، واعتماد "SHA-256" في عام 2000، ومنحنى "Curve25519" لدان بيرنشتاين في عام 2005، متبوعاً بتوقيعات "Ed25519" التي سارت على خطاه في عام 2012. كما تم مؤخراً تنفيذ توقيعات "BLS" (التي قدمها دان بونيه وبن لين وهوفاف شاشام في عام 2001) لتجميع المدققين في إجماع إيثيريوم وتقليل الرسائل المتضخمة.
هذه الأوراق البحثية هي أكثر من مجرد تراث؛ فهي تنبض بالحياة في كل محفظة.
إليك بعض الأصداء لهذا التوجه في الحياة اليومية لمجال العملات الرقمية:
1. تنبثق رموز المصادقة الثنائية من نفس الحساب النمطي المستخدم في بروتوكول "ديفي-هيلمان" لتبادل المفاتيح، مما يسمح للمحفظة الساخنة بالمزامنة بشكل آمن مع الهاتف.
2. تستخدم أحواض الإيداع والسحب من فئات التخزين البارد تقنية "التعمية التشومية" (Chaumian blinding)، وتعتمد أيضاً على سلاسل هاش "لامبورت" لتسوية عمليات السحب دون الكشف عن مفاتيح التوقيع الخاصة بها.
3. تستخدم عمليات تدقيق العقود الذكية نماذج هجوم "كوشر" وقيود المعدل بأسلوب "هاش كاش" لكبح البوتات، مما يضمن بقاء لوحات تحكم التخزين (staking) مستجيبة أثناء تقلبات السوق.
آفاق ما بعد الحوسبة الكمومية والحياة اليومية
ثم في أكتوبر 2008، قدم ساتوشي ناكاموتو للعالم ورقة بيضاء بعنوان "بيتكوين: نظام نقد إلكتروني ند لند" — حيث دمج أشجار ميركل مع "هاش كاش" والتواقيع الرقمية في صلب الاقتصاد. انطلقت أول كتلة (كتلة التكوين) في يناير 2009، وأثبتت إمكانية استخدام الحوافز الاقتصادية للحفاظ على سجل محاسبي دون الحاجة إلى سلطة مركزية. ولا يزال هذا الترابط البحثي يشكل الأساس لكل نقرة للتحقق من الرصيد على منصات "اللعب من أجل الربح".
وفي العام نفسه، أظهرت أطروحة كريج جينتري بعنوان "مخطط التشفير المتماثل كلياً" أن إجراء عمليات حسابية عشوائية على البيانات المشفرة هو أمر ممكن. واليوم، بعد مرور عشرين عاماً، تستخدم البورصات براهين متماثلة مجمعة لموازنة بوابات العملات النقدية (fiat ramps) دون الكشف عن معلومات العملاء للأطراف المقابلة. وبالنسبة للمستخدمين، فإنها توفر وسيلة لإثبات الملاءة المالية أو الدخل مع الحفاظ على خصوصية المفاتيح.
لقد قطعت الحوسبة الآمنة متعددة الأطراف شوطاً طويلاً منذ بروتوكول SPDZ لعام 2011 الذي وضعه نايجل سمارت وآخرون، والذي سمح لمؤسسات الحفظ بمشاركة المفاتيح بين الموقعين المشاركين المفوضين.
عندما يعتمد مكتب تداول عملية تحويل كبيرة، فإن الحسابات بنمط SPDZ تجعل من المستحيل على أي موظف بمفرده إفشاء السر.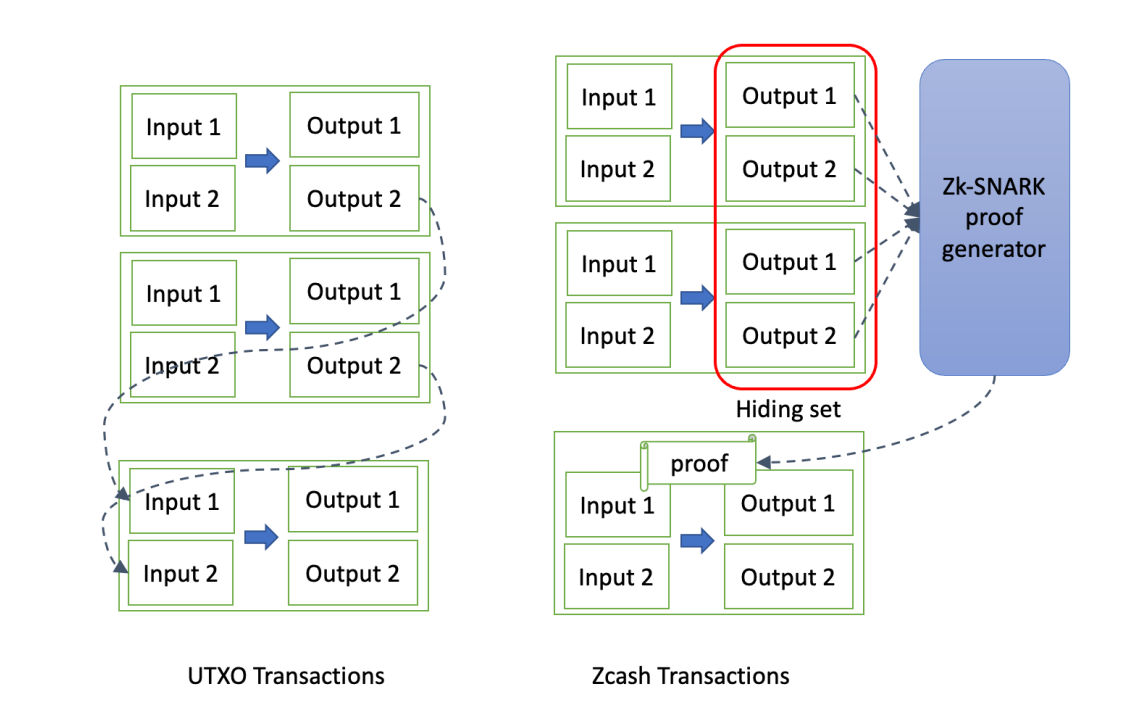
بعد ذلك، تسارعت أبحاث المعرفة الصفرية (Zero-knowledge). حيث لفتت الورقة البحثية الصادرة عام 2012 من قبل إيلي بن ساسون، وأليساندرو كييزا، وإيران ترومر، ومادارس فيرزا، انتباه قراء البلوكشين لأول مرة إلى تقنية zk-SNARKs، مما أدى في النهاية إلى ظهور عملة Zcash في عام 2016 وجسور الحفاظ على الخصوصية الموجودة اليوم. كما ساهم بروتوكول Sonic لماري مالر في عام 2018 ونظام Plonk لأرييل غابيزون في عام 2019 في تقليل تعقيد خوارزميات الإثبات، مما مكن محافظ الهاتف المحمول من إجراء تحقق فوري من المعاملات المحمية (shielded transactions).
قُدمت براهين النطاق ذات الحجم اللوغاريتمي في ورقة Bulletproofs البحثية لبينيديكت بونز عام 2018، وهي مدمجة في عملات الخصوصية ومنصات التداول اللامركزية لإثبات وجود ضمان كافٍ دون الكشف عن الرصيد. إن الاعتماد المرتقب لتقنية ++Bulletproofs من قبل عدة فرق في الطبقة الثانية (Layer 2) في عام 2025 سيوفر تداولاً سرياً وسريعاً في التمويل اللامركزي (DeFi) على الأجهزة المخصصة للمستهلكين.
كما ساهمت التطورات في الوقت المناسب في تطوير آليات الإجماع؛ حيث تم تحسين العمل على "تحمل الأخطاء البيزنطية" بشكل أكبر في ورقة "تحمل الأخطاء البيزنطية العملي" عام 2001 من قبل ليزلي لامبورت وداليا مالكي وآخرين، بينما أظهرت ورقة Algorand لسيلفيو ميكالي عام 2017 طريقة للوصول إلى إثبات حصة (proof of stake) قابل للتوسع. ويسمح "اندماج" إيثيريوم في عام 2022 — القائم على أبحاث Casper FFG من عام 2017 — للمستخدمين العاديين الآن بالمشاركة في التخزين (staking) من خلال خدمات مجمعة تخفي خلفها صفحات من الرياضيات المعقدة وراء لوحة تحكم برمجية بسيطة.
أما قنوات دفع الطبقة الثانية، فقد تطورت في شكل ورقة "شبكة لايتنينج" (Lightning Network) لجوزيف بون وثاديوس دريجا عام 2015 ومواصفات BOLT اللاحقة لها.
إن معاملات الالتزام وبروتوكولات العقوبة الخاصة بهم هي في الواقع مجرد تطبيقات لعقود القفل الزمني المجزأة (HTLC) التي تمت دراستها في عام 2000، مما يمنح المتسوقين الفعليين في المتاجر رسوماً تقل عن السنت الواحد عند الدفع باستخدام بطاقات تدعم العملات المشفرة.
ظهرت ضرورة ملحة جديدة مع التوقعات المتعلقة بالحوسبة الكمومية. فقد اختار المعهد الوطني للمعايير والتقنية (NIST) خوارزميتي CRYSTALS-Kyber وCRYSTALS-Dilithium لعملية التقييس في عام 2022، مع تداول مسودات معايير FIPS 203 وFIPS 204 بين الموردين في وقت مبكر من عام 2024. وفي عام 2024، بدأت منصات تداول مثل Coinbase وBinance في إجراء اختبارات تجريبية لتغليف المفاتيح القائم على خوارزمية Kyber في وحدات الأجهزة؛ وفي الوقت نفسه، تتضمن خارطة طريق البرامج الثابتة لشركة Ledger لعام 2025 مقترحات لإثباتات هجينة بين RSA وKyber، بحيث يمكن لطلب التبديل الصمود أمام خصوم الحوسبة الكمومية في المستقبل.
وقد طورت الدراسات التي أجريت في عامي 2024 و2025 النظرية بشكل أكبر، حيث قامت بتجسيدها وجعلها عملية.
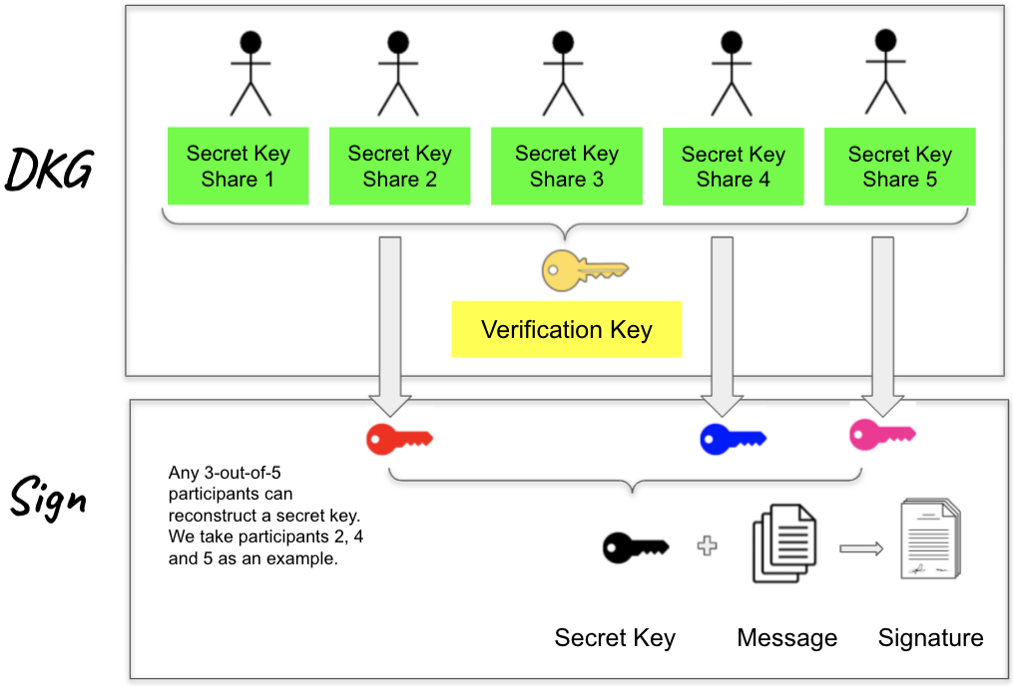
في أوائل عام 2024، وصل مخطط توقيع العتبة FROST إلى مسودة فريق هندسة الإنترنت (IETF)، وأصبح بإمكان المحافظ متعددة التوقيع إجراء التوقيع المشترك عبر جولات فعالة. استندت النماذج الأولية لتقنية "دانك شاردينج" (danksharding) في إيثيريوم إلى ورقة "التزام كيت لمتعددات الحدود" لعام 2020 ومواصفات "بروتو-دانك شاردينج" لعام 2023، مما مكن تقنيات التجميع (rollups) من تسوية المدفوعات في دفاتر الحسابات العالمية للعاملين المستقلين بمعدل تكلفة أكثر قابلية للإدارة بكثير.
إن أبحاث "تجريد الحساب" (account abstraction)، حيث تبلور فيض من التفاصيل المهمة في معيار ERC-4337 لعام 2023 ومقترح EIP-7702 لعام 2024 في إيثيريوم، هي ما يجلب محافظ العقود الذكية إلى المستخدمين العاديين. وقد حددت الأوراق البحثية الصادرة عن Trail of Bits ومؤسسة إيثيريوم أرقاماً دقيقة لاقتصاديات المجمّعين (bundler economics)، بحيث يمكننا أخيراً إدراج الموقعين بالمقاييس الحيوية أو مجموعات الاسترداد الاجتماعي في التمويل اللامركزي (DeFi) دون مطالبة أي شخص بحفظ عبارات البذور.
واليوم، تسترشد رحلة المستثمر في العملات المشفرة بهذه المحطات البارزة.
تعتمد النسخ الاحتياطية للمحافظ على خوارزمية "شامير" لمشاركة السر لعام 1979، وتطبق الجيوب الآمنة للأجهزة (hardware enclaves) الورقة البيضاء للتصديق عن بعد لتقنية SGX لعام 2016، بينما ترجع فرق الامتثال لكلمات المرور إلى توجيهات "قاعدة السفر" (Travel Rule) الصادرة عن مجموعة العمل المالي (FATF) لعام 2021، إلى جانب إثباتات المعرفة الصفرية المستمدة من أبحاث عام 2023 في شركة "إلكتريك كوين" (Electric Coin Company). عندما يتتبع مزارع التمويل اللامركزي (DeFi) العوائد، فإنه يعيش بين طيات مزيج يجمع بين الإثبات الرسمي، والعلم التنظيمي، وتصميم الواجهات.حتى المهام اليومية مثل تحويل عملة USDT على شبكة بلوكتشين ترون (TRON) تعود جذورها إلى تلك الأوراق البحثية. فأسواق تأجير الطاقة (Energy) التي ظهرت عقب ورقة "آلة ترون الافتراضية" (TRON Virtual Machine) لعام 2018 تستخدم نماذج تسعير قائمة على الموارد، وهي نماذج اقترحتها في الأصل إثباتات العمل الخاصة بـ "دورك" و"ناور". وأولئك الذين يفاضلون بين استئجار طاقة ترون من مجمع تفويض (delegation pool) أو مجرد الاستعانة بمصادر خارجية، يوازنون بين الأسعار وقواعد التفويض وسمعة المزود عند تسوقهم في أسواق طاقة ترون.
وفي المستقبل القريب، ستقدم التعاونات البحثية — مثل ورقة التحقق المكثف من الكتل لعام 2024 بين معهد ماساتشوستس للتكنولوجيا وستانفورد، أو أبحاث جامعة واترلو لعام 2025 حول العقود الذكية السرية القائمة على الشبكيات (lattices) — مسارات ترقية قد لا يعرف عنها المتداولون غير الخبراء بشكل مباشر أبداً. ولكن في كل مرة تتزامن فيها محفظة أجهزة بسرعة أكبر، أو تجمع فيها حوالة مالية المزيد من المدفوعات الصغيرة في كتلة واحدة، يكون ذلك لأن العلماء قد كدحوا لقرون لتحويل التخمينات إلى مخططات علمية محكمة ومراجعة من قبل الأقران.
ويظهر هذا التسلسل التاريخي مجتمعاً حقيقة واضحة: لولا إحصائيات الكندي، وإنتروبيا شانون، وتبادل المفاتيح لديفي وهلمان، وتوقيعات RSA، وإجماع ناكاموتو، وثورات المعرفة الصفرية وما بعد الكم في العقدين الثاني والثالث من القرن الحادي والعشرين؛ لكانت مفردات الكريبتو مجرد بريق فارغ. إن قدرتك على مسح رمز، أو توقيع رسالة، أو تبديل رمز مميز (token)، تعتمد كلياً على الأوراق البحثية التي منحت الثقة بأن كل خطوة كانت منطقية وآمنة.
قُدم لكم هذا المقال بواسطة Netts. تعد حاسبة تحويل USDT الخاصة بـ Netts إحدى ميزاتها العديدة، حيث تتيح لك معرفة مقدار الطاقة (Energy) التي ستحتاج إلى استئجارها بالضبط للمعاملة القادمة: