크립토의 과학: 어떤 논문들이 이를 가능하게 했는가?
알킨디부터 섀넌, 공개 키 암호화, 그리고 영지식 증명에 이르기까지 — 휴대폰이 확인하는 모든 지갑 서명과 블록 이면에 자리한 연구의 계보.
다른 언어: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt日本語Bahasa IndonesiaDeutschTagalog
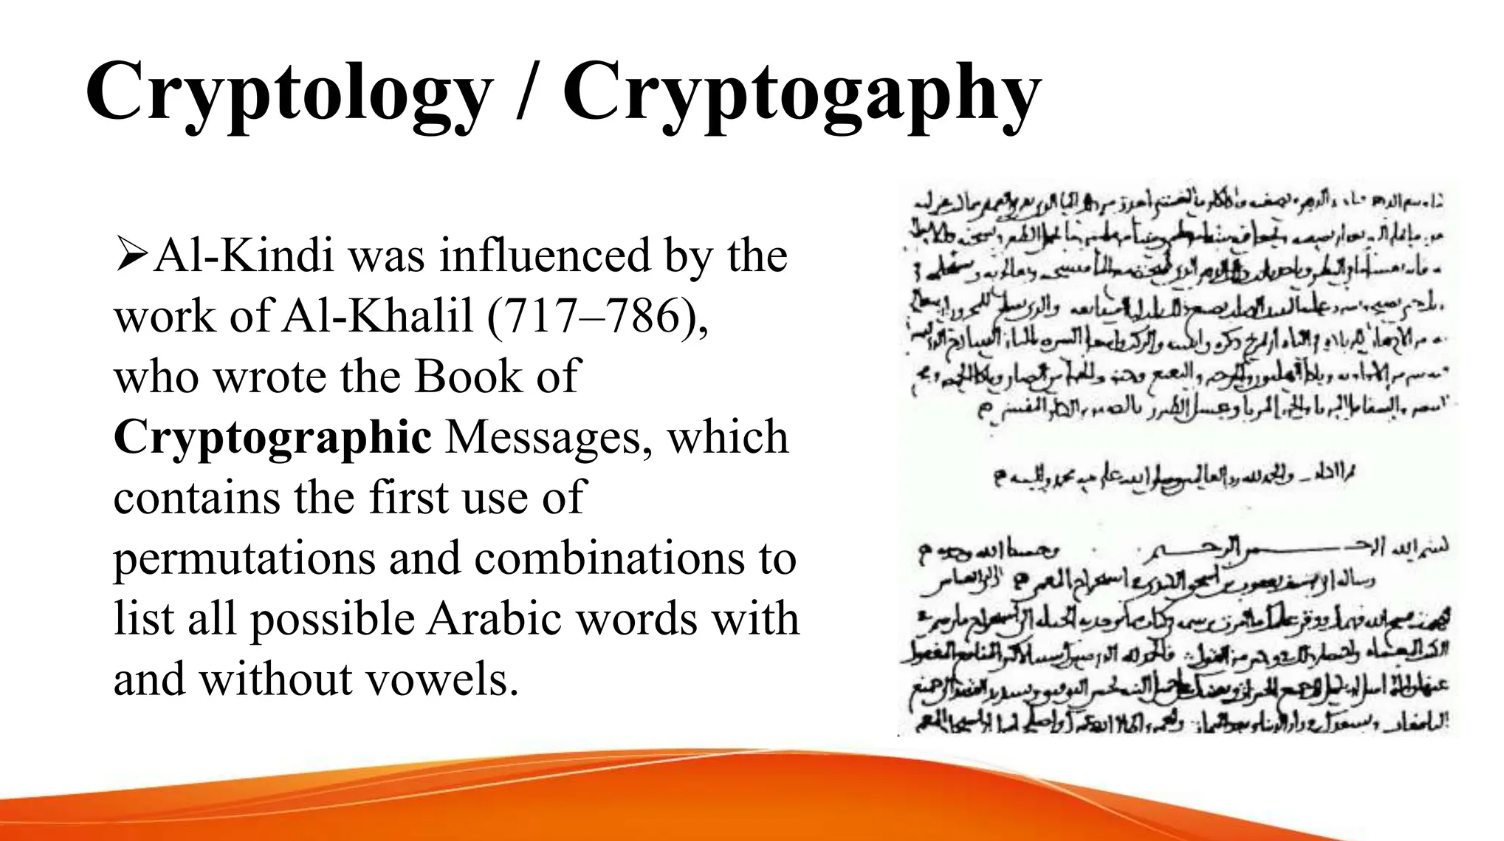
9세기 박식가 아부 유수프 야쿠브 이븐 이스하크 알킨디(Abu Yusuf Yaqub ibn Ishaq al-Kindi)가 비밀 문장을 반복적으로 해독하기 위한 최초의 과학적 접근법을 체계화한 저서 『암호문 해독에 관하여(On Deciphering Cryptographic Messages)』를 저술한 지 오랜 시간이 흐른 뒤에야, 블록체인은 모바일 화면에 화려하게 등장했습니다. 문자를 데이터로 취급하고 그 빈도를 계산함으로써, 알킨디는 암호학에 '프로메테우스적 불꽃'을 지폈습니다. 이는 영감에 의존한 추측이 아닌 체계적인 관찰을 통해 숨겨진 문장을 파악할 수 있음을 입증한 것이었습니다.
오늘날 가상자산 지갑을 열 때마다 바로 그 동일한 불꽃이 나타납니다. 오늘날 사용자가 결제를 승인하기 위해 트랜잭션을 탭할 때마다 알킨디가 창시한 것과 동일한 대수학적 사고방식, 즉 통계를 수집하고 불확실성을 모델링하며 신화보다 수학을 신뢰하는 사고방식이 소환됩니다. 경험주의와 이론을 결합한 그의 방식은 기밀성과 검증이 공학적으로 설계될 수 있다는 개념을 발전시키는 데 기여했으며, 이는 오늘날 모든 블록체인 원장 기록을 뒷받침하는 기본적인 약속이 되었습니다.
암호 과학의 프로메테우스적 시작
1467년 레온 바티스타 알베르티(Leon Battista Alberti)가 자신의 암호 원반에 대한 설명을 기록하고, 1586년 블레즈 드 비즈네르(Blaise de Vigenère)가 그의 저서 『암호론(Traicté des Chiffres)』을 전파했을 때, 그들은 단순히 영리한 속임수로 즐거움을 찾으려 했던 것이 아니었습니다. 그들은 키와 메시지 사이의 관계를 공식화하고 있었으며, (수작업에 의한) 무차별 대입 공격을 막아낼 수 있는 다표자 치환 암호를 제시하고 있었습니다.
그 시대의 학자들에게 그것은 비밀 외교를 의미했지만, 현대의 암호화폐 투자자에게는 거래소 API를 봇으로부터 보호하는 순환 키(revolving keys)의 전조였습니다.
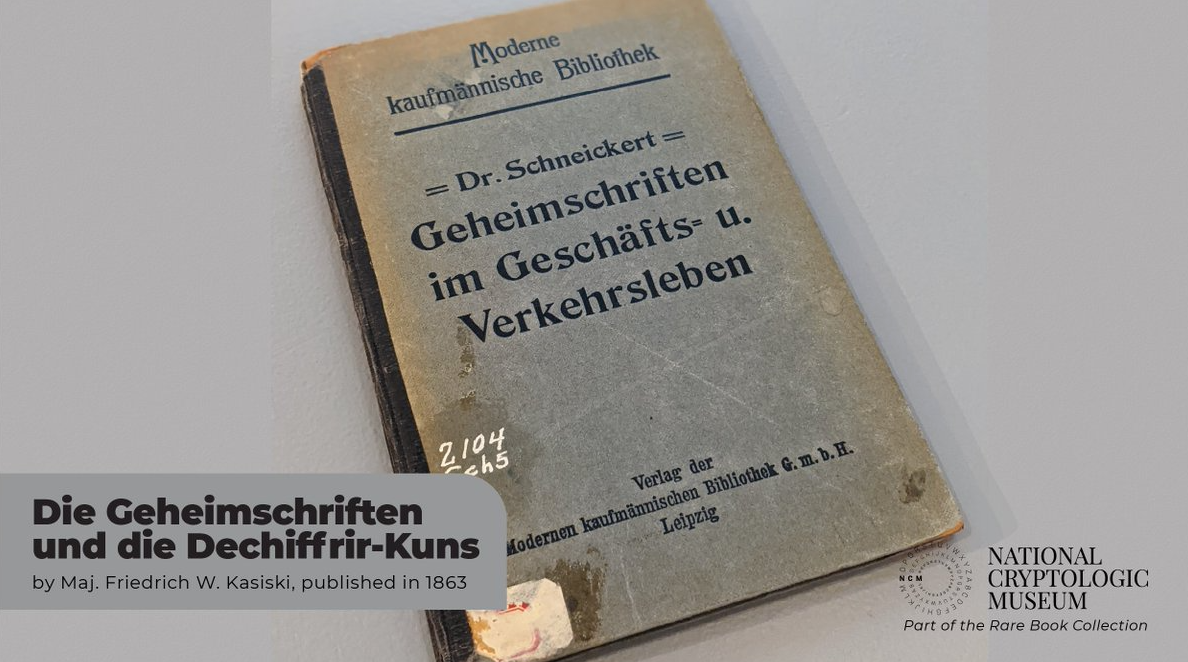
다음으로 중요한 논문은 1850년대 말 찰스 배비지(Charles Babbage)가 지표(indicators)의 개념을 사용해 자신의 알고리즘을 발표했을 때였습니다. 하지만 이는 프리드리히 카시스키(Friedrich Kasiski)가 평문에서 반복되는 패턴(키 길이)을 찾아 해독하는 방법을 설명한 저서 『암호문과 해독 기술(Die Geheimschriften und die Dechiffrir-Kunst)』을 출간하면서 가려지게 되었습니다.
그들의 수학은 어떤 키도 대가 없이 반복되어서는 안 된다고 말했습니다. 이는 예를 들어 지갑에서 비밀번호나 시드 구문(seed phrase)을 재사용하지 말라는 안내를 받을 때 일반적인 암호화폐 사용자가 직관적으로 느끼는 것과 같습니다.
1883년 에세이 『군사 암호학(La Cryptographie Militaire)』에서 케르크호프스(Kerckhoffs)는 키를 제외한 시스템의 모든 것이 공개되더라도 암호는 안전해야 한다고 주장했습니다. 이 격언은 오픈 소스 스마트 컨트랙트 문화 전반에 울려 퍼지고 있습니다. 이곳에서 감사인(auditor)과 화이트햇 연구원들은 코드를 모두가 볼 수 있게 공개하며, 보안은 은폐(obscurity)가 아닌 키와 수학에서 비롯됩니다.
이후 우편 시스템과 국제 케이블이 전 세계로 확산됨에 따라 통계학자와 언어학자들은 이러한 통찰력을 교육 과정으로 다듬었습니다. 실용적인 빈도 분석은 1890년대 프랑스 군사 암호 해독가 에티엔 바제리(Étienne Bazeries)에 의해 기록되었으며, 대서양 건너편에서는 엘리자베스 프리드먼과 윌리엄 프리드먼이 암호를 계산 가능한 신호로 간주하는 표준화된 교육 프로그램을 수립했습니다. 이러한 프로그램들은 암호학이 단순히 전수되는 것이 아니라 교육되고, 테스트되며, 발전되어야 한다는 기대를 만들어냈습니다.
전신에서 튜링까지
산업 분쟁으로 인해 신속한 통신의 필요성이 대두됨에 따라, 암호학은 전자 공학과 함께 발전했습니다.
1917년 리버뱅크 연구소(Riverbank Laboratories)의 윌리엄 F. 프리드먼(William F. Friedman)이 발표한 소책자들은 통계적 암호 해독을 체계화하여 암호 설계와 코드 해독을 분리했으며, '일치 지수(index of coincidence)'를 세상에 남겼습니다. 이 소책자들은 분석가들에게 확률표를 다루는 법을 가르쳤으며, 이러한 습관은 오늘날 거래소의 리스크 엔진이 로그인 시도를 평가할 때마다 그 맥을 잇고 있습니다.허버트 야들리(Herbert Yardley)가 1931년에 발표한 폭로 서적 '미국 블랙 챔버(The American Black Chamber)'는 비밀을 파헤치고자 하는 대중의 욕구를 자극하는 지침서였으며, 감청소의 존재를 폭로하고 프라이버시와 보안 사이의 첫 세계적인 논쟁을 촉발했습니다.
오늘날의 암호화폐 열성가들은 입법자들이 스테이블코인을 통해 블록체인상의 자금이 실물 세계의 가치에 연동될 때 자금 추적성을 요구하는 규칙을 논의할 때마다 당시의 논쟁을 재현하곤 합니다.
같은 해, 엔지니어 길버트 버넘(Gilbert Vernam)은 AT&T에서 전신 암호를 출원했고, 1919년 모보뉴(Mauborgne)는 이를 일회용 패드(one-time pad) 원리로 확장했습니다. 그로부터 얼마 지나지 않은 1949년, 클로드 섀넌(Claude Shannon)은 키가 무작위이고 메시지 길이 이상이며 재사용되지 않는다면 버넘의 시스템이 완전 비밀성을 보장한다는 것을 증명했습니다. 이것이 바로 하드웨어 월렛이 보안 난수 생성기에 그토록 심혈을 기울이는 이유입니다. 고엔트로피 소스가 없다면 일회용 패드는 다중 사용자 백도어로 변질되기 때문입니다.
전간기와 제2차 세계 대전 시기에는 1932년 마리안 레예프스키(Marian Rejewski)의 에니그마 분석과 더불어, 1936년 앨런 튜링(Alan Turing)의 논문 '계산 가능한 수에 관하여(On Computable Numbers)' 및 1940년대 블레츨리 파크(Bletchley Park)에서의 연구 성과가 발표되었습니다. 튜링의 이론적 기계는 알고리즘을 기계적 프로세스로 보는 개념을 도입했으며, 이는 결과적으로 실리콘 위에서 블록체인 서명 검증을 수행하는 프로그램 내장식 컴퓨터의 탄생으로 이어졌습니다.
레이어 2 롤업이 초당 수천 건의 트랜잭션을 처리할 때, 이는 기계가 연산할 수 있는 영역에 대한 튜링 증명(Turing’s proofs) 시퀀스를 실행하는 것입니다.
클로드 섀넌의 1949년 논문 ‘비밀 시스템의 통신 이론(Communication Theory of Secrecy Systems)’은 이 시대를 마무리했습니다. 그는 기밀성을 정보 이론적 맥락에 배치함으로써 혼돈(confusion), 확산(diffusion), 엔트로피(entropy)와 같은 개념을 도입했습니다. 일반적인 암호화폐 사용자들은 앱으로 가격 피드를 받는 HTTPS 세션을 AES-GCM이 보호할 때나, 잘못된 PIN을 아무리 여러 번 입력해도 콜드 월렛이 키를 공개하지 않을 때 이러한 개념들을 접하게 됩니다.
노버트 위너의 1948년 저서 ‘사이버네틱스(Cybernetics)’는 피드백과 제어의 수학을 도입하여, 오늘날 스마트 컨트랙트 모니터링 대시보드 내에서 이상 징후 임계값을 조정하는 적응형 보안 모듈의 시대를 열었습니다.
자전거래(wash trading)를 감시하는 머신러닝 방어 체계는 최신 세대의 GPU만큼이나 위너의 피드백 루프에 큰 빚을 지고 있습니다.
공개 키와 디지털 신뢰
인터넷이 가치를 자동화하기 전, 우리는 실리콘(하드웨어)이 처리할 수 있는 대칭 암호를 만들어야 했습니다. 1971년 발표된 호르스트 파이스텔의 블록 암호에 관한 IBM 기술 보고서는 1977년 NIST의 데이터 암호화 표준(DES)으로 이어졌습니다. DES의 라운드 함수와 스케줄링 메커니즘은 오늘날의 AES 경합을 위한 씨앗을 뿌렸으며, 대륙 간 스테이블코인 트랜잭션이 TLS 터널 내에서 비공개로 유지되도록 보장합니다.
그로부터 얼마 지나지 않아 랄프 머클은 1979년 단방향 해시 트리에 관한 논문을 발표하여 머클 트리 구조를 제시했습니다. 이 구조 덕분에 오늘날 노드들은 모든 데이터 블록을 가져오지 않고도 포함 증명(inclusion proofs)을 검증할 수 있게 되었습니다.
해당 트리들에 의존하는 EVM 내의 모든 라이트 클라이언트와 NFT 마켓플레이스는 블록 헤더를 확인합니다.
그 후 혁명이 일어났습니다. 휘트필드 디피(Whitfield Diffie)와 마틴 헬먼(Martin Hellman)의 1976년 논문 '암호학의 새로운 방향(New Directions in Cryptography)'은 공개 키 교환 방식을 추가했고, 랄프 머클(Ralph Merkle)이 제안한 퍼즐은 누락되었던 세 번째 축을 제공했습니다. 갑자기 낯선 이들이 개방형 채널을 통해 비밀을 공유할 수 있게 되었습니다. 일반적인 지갑 사용자에게 이 기적은 모바일 앱과 브라우저 확장 프로그램을 연결하는 모든 QR 코드 스캔 이면에서 일어나는 핸드셰이크와 같습니다.
RSA는 1977년 론 리베스트(Ron Rivest), 아디 샤미르(Adi Shamir), 레너드 애들먼(Leonard Adleman)이 '디지털 서명 및 공개 키 암호 시스템을 얻는 방법(A Method for Obtaining Digital Signatures and Public-Key Cryptosystems)'을 발표하면서 도입되었습니다. 이 알고리즘은 거대 소수의 사용을 기반으로 하며, 이후 전자 서명, 소프트웨어 업데이트, 그리고 주요 암호화폐 거래소들이 매년 갱신하는 SSL 인증서의 근간이 되었습니다. 하드웨어 보안 모듈(HSM)을 도입하고 있는 커스터디 서비스조차 RSA와 타원 곡선 변형 알고리즘을 신뢰 루트(root of trust)로 삼고 있습니다.
인증 프로토콜도 병행하여 발전했습니다. 암호화는 이 문제에 대한 해결책 중 하나이며, 1978년 로저 니덤(Roger Needham)과 마이클 슈뢰더(Michael Schroeder)의 논문 '인증을 위한 암호화 사용(Using Encryption for Authentication)'은 커베로스(Kerberos) 티켓과 매우 유사한 챌린지-응답 흐름을 제안했는데, 이는 커베로스보다 10년이나 앞선 것이었습니다. 모바일 뱅킹과 중앙화 거래소는 세션을 안전하게 동기화하기 위해 해당 계보에서 발전된 티켓 부여 방식을 계속해서 활용하고 있습니다.
1980년대에는 도구 상자가 다양해졌습니다. 타헤르 엘가말(Taher ElGamal)의 1985년 이산 로그 서명은 1994년 디지털 서명 알고리즘(DSA)과 오늘날의 슈노르(Schnorr) 기반 멀티시그의 원천이 되었습니다. 1985년에는 닐 코블리츠(Neal Koblitz)와 빅터 밀러(Victor Miller)가 타원 곡선 암호학을 독립적으로 발명하여 비트코인과 같은 블록체인에 작은 크기의 서명 방식을 제공했습니다.
1983년 데이비드 차움(David Chaum)의 은닉 서명 논문과 2년 후 발표된 추적 불가능한 이메일을 위한 암호화 프로토콜은 사토시 나카모토가 디지털 현금을 재발명하기 훨씬 전부터 그 등장을 알리는 선구자적 역할을 했습니다.DES의 56비트 키가 취약해지자, 2001년 NIST는 라인달(Rijndael) 알고리즘을 채택했으며, 이는 점진적으로 확산되어 모두에게 128비트 및 256비트 보안을 제공하게 되었습니다.
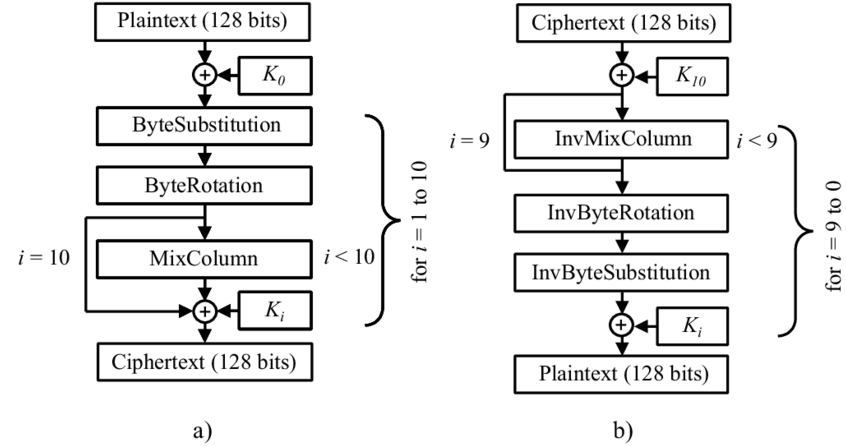
현재 AES-GCM은 지갑 앱이 생성하는 JSON-RPC 호출을 암호화하고 있으며, 이는 정부 주도의 공모전이 만들어낼 수 있는 소비자 수준의 강력한 보안 회복탄력성을 보여주는 사례입니다.
1990년대에 이르러 이론은 소비자용 소프트웨어 수준까지 발전했습니다. 1991년 필 짐머만(Phil Zimmermann)의 PGP(Pretty Good Privacy) 패키지는 개인용 컴퓨터에 종단간 암호화를 도입했으며, 같은 해 폴 코커(Paul Kocher)는 벨코어(Bellcore)를 통해 타이밍 공격을 폭로하는 논문을 발표하여 하드웨어 설계자들이 부채널(side channel)을 은폐하도록 만들었습니다. 스팸 방지책으로서의 작업 증명(PoW)은 1997년 아담 백(Adam Back)의 '해시캐시(Hashcash)'에 의해 공식화되었으며, 이후 탈중앙화된 합의를 보호하는 방식으로 진화했습니다. 한편, 신시아 드워크(Cynthia Dwork)와 모니 나오르(Moni Naor)의 1992년 '처리를 통한 가격 책정(pricing via processing)' 논문은 오늘날 모든 암호화폐 트레이더가 온체인에서 디앱(dapp)을 사용할 때 참여하는 수수료 시장의 예고편이었습니다.
해시 함수 또한 진화했습니다. 1993년 바트 프레닐(Bart Preneel)의 일방향 압축 함수 연구에서 나타난 설계 결함을 인지하고, 2000년 SHA-256의 채택, 2005년 댄 번스타인(Dan Bernstein)의 Curve25519, 그리고 2012년 그 뒤를 이은 Ed25519 서명을 거치며 현대 블록체인에 상수 시간 연산(constant time operations)이 도입되었습니다. 2001년 댄 보네(Dan Boneh), 벤 린(Ben Lynn), 호바브 샤함(Hovav Shacham)이 소개한 BLS 서명은 최근 이더리움 합의 과정에서 검증인을 집약하고 비대해진 메시지 크기를 줄이기 위해 구현되었습니다.
이 논문들은 단순한 전설 그 이상입니다. 이들은 지금도 모든 지갑 속에서 살아 숨 쉬며 작동하고 있습니다.
일상적인 암호화폐 생활 속에서 이러한 정서가 반영된 몇 가지 사례는 다음과 같습니다:
1. 2단계 인증(2FA)용 토큰은 디피-헬먼(Diffie-Hellman) 키 교환 프로토콜과 동일한 모듈러 산술에서 비롯되었으며, 이를 통해 핫 월렛이 스마트폰과 안전하게 동기화될 수 있습니다.
2. 콜드 스토리지 범주의 입출금 풀은 쇼미언 블라인딩(Chaumian blinding)을 사용하며, 서명 키를 노출하지 않고 출금 내역을 대조하기 위해 램포트 해시 체인(Lamport hash chains)에도 의존합니다.
3. 스마트 컨트랙트 감사는 코허(Kocher) 공격 모델과 해시캐시(Hashcash) 방식의 속도 제한을 사용하여 봇을 억제하며, 변동성이 큰 상황에서도 스테이킹 대시보드의 응답성을 유지합니다.
양자 이후의 개척지와 일상생활
그리고 2008년 10월, 사토시 나카모토는 '비트코인: 개인 간 전자 현금 시스템(Bitcoin: A Peer-to-Peer Electronic Cash System)'이라는 제목의 백서를 세상에 공개하며, 경제 체제 위에 해시캐시와 디지털 서명이 결합된 머클 트리를 새겨 넣었습니다. 2009년 1월 첫 번째 제네시스 블록이 생성되었고, 이는 중앙 기관 없이도 경제적 인센티브를 통해 장부를 유지할 수 있음을 증명했습니다. 이러한 연구의 결합은 오늘날 P2E(Play-to-Earn) 플랫폼에서 잔액을 확인하기 위해 화면을 탭하는 모든 동작의 근간을 이루고 있습니다.
같은 해, 크레이그 젠트리(Craig Gentry)는 논문 '완전 동형 암호 체계(A Fully Homomorphic Encryption Scheme)'를 통해 암호화된 데이터에 대한 임의 연산이 가능하다는 것을 보여주었습니다. 20년이 지난 오늘날, 거래소들은 거래 상대방에게 고객 정보를 공개하지 않고 법정화폐 입출금의 균형을 맞추기 위해 배치 동형 증명(batched homomorphic proofs)을 사용합니다. 사용자들에게 이는 키의 비밀을 유지하면서도 지급 능력이나 수입을 증명할 수 있는 방법을 제공합니다.
안전한 다자간 연산(SMPC)은 나이젤 스마트(Nigel Smart) 등이 발표한 2011년 SPDZ 프로토콜 이후 비약적인 발전을 이루었으며, 이를 통해 수탁 기관은 승인된 공동 서명자들 간에 키를 공유할 수 있게 되었습니다.
트레이딩 데스크가 대규모 이체를 승인할 때, SPDZ 방식의 연산 덕분에 단 한 명의 직원도 비밀을 유출할 수 없게 됩니다.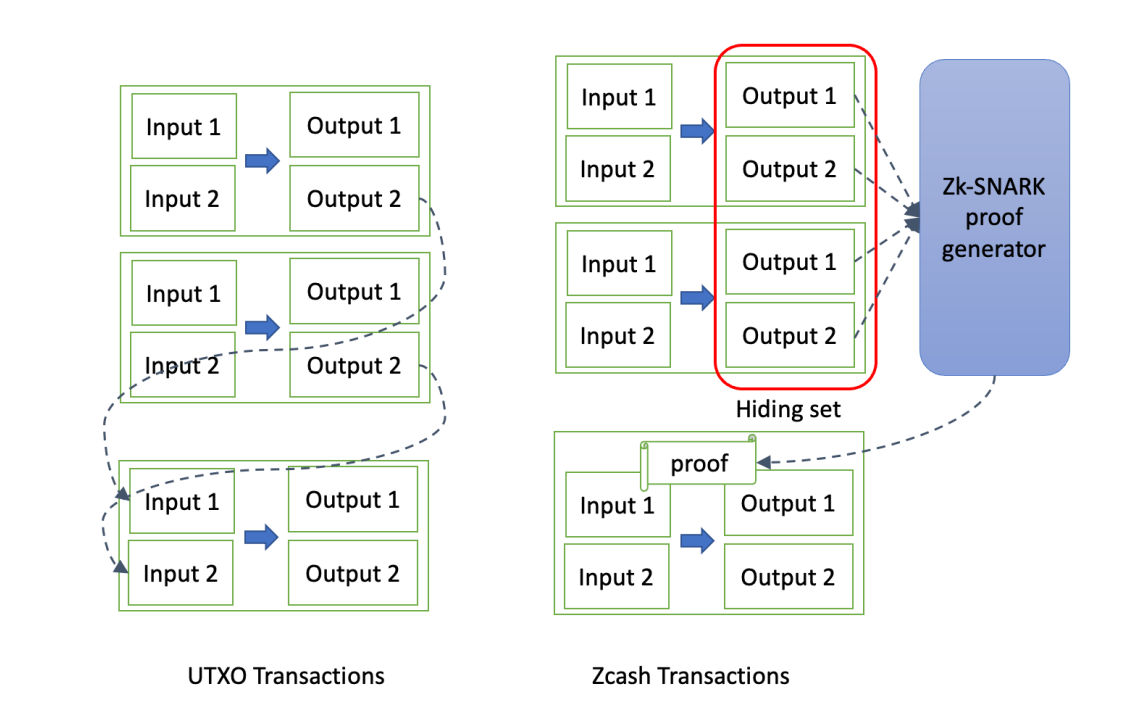
그 후 영지식 연구가 가속화되었습니다. Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer, Madars Virza가 2012년에 발표한 논문은 블록체인 독자들에게 zk-SNARKs를 처음으로 알렸으며, 이는 결국 2016년의 Zcash와 오늘날의 프라이버시 보호 브리지로 이어졌습니다. Mary Maller의 2018년 Sonic 프로토콜과 Ariel Gabizon의 2019년 Plonk 시스템은 증명 알고리즘의 연산 부담을 낮추어, 모바일 지갑에서도 차폐 트랜잭션(shielded transactions)의 즉각적인 검증이 가능하도록 만들었습니다.
Benedikt Bünz의 2018년 Bulletproofs 논문에서는 로그 크기 범위 증명(Logarithmic-size range proofs)이 도입되었으며, 이는 프라이버시 코인과 탈중앙화 거래소에 통합되어 잔액을 공개하지 않고도 충분한 담보가 있음을 증명하는 데 사용됩니다. 2025년 여러 레이어 2 팀이 도입할 예정인 Bulletproofs++는 일반 소비자용 하드웨어에서도 빠른 기밀 DeFi 거래를 가능하게 할 것입니다.
시기적절한 발전은 합의 메커니즘 또한 체계화했습니다. 비잔틴 결함 허용(BFT) 연구는 Leslie Lamport, Dahlia Malkhi 등이 집필한 2001년 Practical Byzantine Fault Tolerance 논문에서 더욱 정교해졌으며, Silvio Micali의 2017년 Algorand 논문은 확장 가능한 지분 증명(PoS)의 길을 제시했습니다. Casper FFG의 2017년 연구를 기반으로 한 2022년 이더리움 머지(Merge)를 통해, 이제 일반 사용자들도 수 페이지에 달하는 복잡한 수학 공식을 깔끔한 프론트엔드 대시보드 뒤로 숨긴 풀링 서비스를 통해 스테이킹에 참여할 수 있게 되었습니다.
레이어 2 결제 채널은 Joseph Poon과 Thaddeus Dryja의 2015년 라이트닝 네트워크 논문과 그 이후의 BOLT 사양을 통해 본격적으로 성장했습니다." 이들의 커밋먼트 트랜잭션과 페널티 프로토콜은 사실 2000년에 연구된 해시 타임락 계약(HTLC)의 응용에 불과하며, 암호화폐 지원 카드로 결제하는 실제 매장 이용객들에게 1센트 미만의 수수료 혜택을 제공합니다.
양자 컴퓨터에 대한 예측과 함께 새로운 긴박함이 대두되었습니다. NIST는 2022년에 CRYSTALS-Kyber와 CRYSTALS-Dilithium을 표준화 대상으로 선정했으며, 2024년 초에는 FIPS 203 및 FIPS 204 초안이 공급업체들에 배포되었습니다. 2024년, 코인베이스와 바이낸스 같은 거래소들은 하드웨어 모듈에서 Kyber 기반 키 래핑의 베타 테스트를 시작했습니다. 한편, 레저(Ledger)의 2025년 펌웨어 로드맵에는 스왑 요청이 미래의 양자 공격을 견뎌낼 수 있도록 하는 하이브리드 RSA/Kyber 증명 제안이 포함되어 있습니다.
2024년과 2025년에 수행된 연구들은 이론을 더욱 발전시켜 이를 실현하고 실용화했습니다.
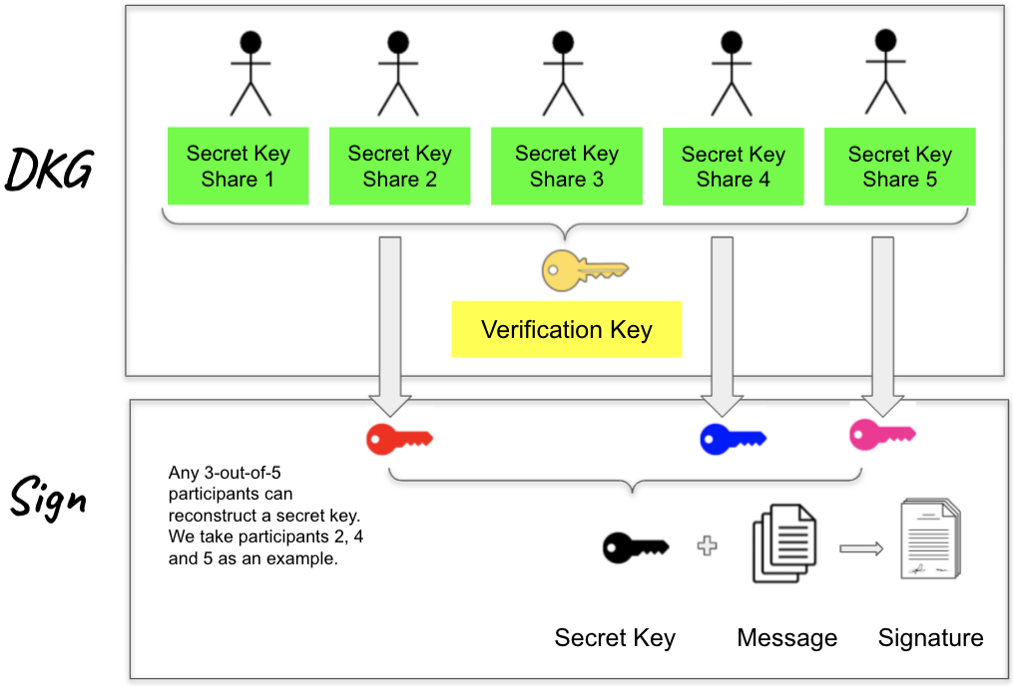
2024년 초, FROST 임계치 서명 방식이 IETF 초안에 채택되었으며, 멀티시그 지갑은 효율적인 라운드를 통해 공동 서명을 수행할 수 있게 되었습니다. 이더리움 단크샤딩 프로토타입은 2020년 케이트 다항식 커밋먼트 논문과 2023년 프로토 단크샤딩 사양을 기반으로 하며, 이를 통해 긱 워커들이 훨씬 더 감당 가능한 비용으로 글로벌 원장에 결제를 정산할 수 있는 롤업이 가능해졌습니다.
수많은 중요한 세부 사항들이 이더리움의 2023년 ERC-4337 표준과 2024년 EIP-7702 제안으로 구체화된 계정 추상화 연구는 스마트 컨트랙트 지갑을 대중 사용자들에게 보급하는 원동력이 되었습니다. Trail of Bits와 이더리움 재단의 논문들은 번들러 경제학을 수치화하여, 사용자가 시드 구문을 외울 필요 없이 생체 인식 서명이나 사회적 복구 그룹을 DeFi에 도입할 수 있게 했습니다.
오늘날 크립토 홀더의 여정은 이러한 이정표들을 바탕으로 나아가고 있습니다." 지갑 백업은 1979년 샤미르의 비밀 공유(Shamir’s secret sharing)를 기반으로 하며, 하드웨어 엔클레이브는 2016년 SGX 원격 증명 백서를 구현하고, 비밀번호 준수 팀은 2021년 FATF 트래블 룰 가이드라인과 2023년 일렉트릭 코인 컴퍼니(Electric Coin Company) 연구의 영지식 인증을 참조합니다. 디파이 파머가 수익률을 쫓을 때, 그들은 형식적 증명, 규제 과학, 그리고 인터페이스 디자인의 결합체 속에 머물고 있는 것입니다.
TRON 블록체인에서 USDT를 전송하는 것과 같은 일상적인 작업조차도 결국 이러한 논문들로 거슬러 올라갑니다. 2018년 TRON 가상 머신 백서 발표 이후 등장한 에너지 대여 마켓플레이스들은 원래 드워크(Dwork)와 나오르(Naor)의 작업 증명에서 제안된 자원 기반 가격 모델을 사용합니다. TRON 에너지를 위임 풀에서 임대할지 아니면 단순히 외부에서 조달할지 고민하는 이들은 TRON 에너지 마켓플레이스를 이용할 때 가격 책정, 위임 규칙, 그리고 서비스 제공자의 평판을 신중히 따져봅니다.
가까운 미래에는 2024년 MIT와 스탠퍼드의 압축 블록 검증 논문이나 2025년 워털루 대학교의 격자 기반 기밀 스마트 컨트랙트 연구와 같은 협업 결과물들이, 비전문 트레이더들은 직접 알지 못할 업그레이드 경로를 제공할 것입니다. 하지만 하드웨어 지갑의 동기화 속도가 빨라지거나, 송금이 더 많은 소액 결제를 하나의 블록에 담을 때마다, 그것은 학자들이 수 세기 동안 추측을 동료 검토를 거친 청사진으로 바꾸기 위해 노력해 온 결과입니다.
종합해 볼 때, 이러한 계보는 명확한 진실을 보여줍니다. 알킨디의 통계학, 섀넌의 엔트로피, 디피와 헬먼의 키 교환, RSA 서명, 나카모토 합의, 그리고 2010년대와 2020년대의 영지식 및 포스트 양자 혁명이 없었다면, 크립토 용어들은 그저 공허한 수식어에 불과했을 것입니다. 코드를 스캔하고, 메시지에 서명하며, 토큰을 스왑할 수 있는 것은 각 단계가 타당하고 안전하다는 확신을 준 논문들이 뒷받침하고 있기 때문입니다.
이 기사는 Netts에서 제공했습니다. Netts의 USDT 이체 계산기는 다양한 기능 중 하나로, 다음 트랜잭션을 위해 대여해야 할 정확한 에너지(Energy) 양을 확인할 수 있게 해줍니다: