Sains Kripto: Makalah Apa Saja yang Memungkinkan Semuanya Terwujud?
Dari al-Kindi hingga Shannon, kriptografi kunci publik, dan zero-knowledge proof — silsilah penelitian di balik setiap tanda tangan dompet dan blok yang dikonfirmasi ponsel Anda.
Bahasa lain: EnglishРусскийEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語DeutschTagalog
Daftar isi
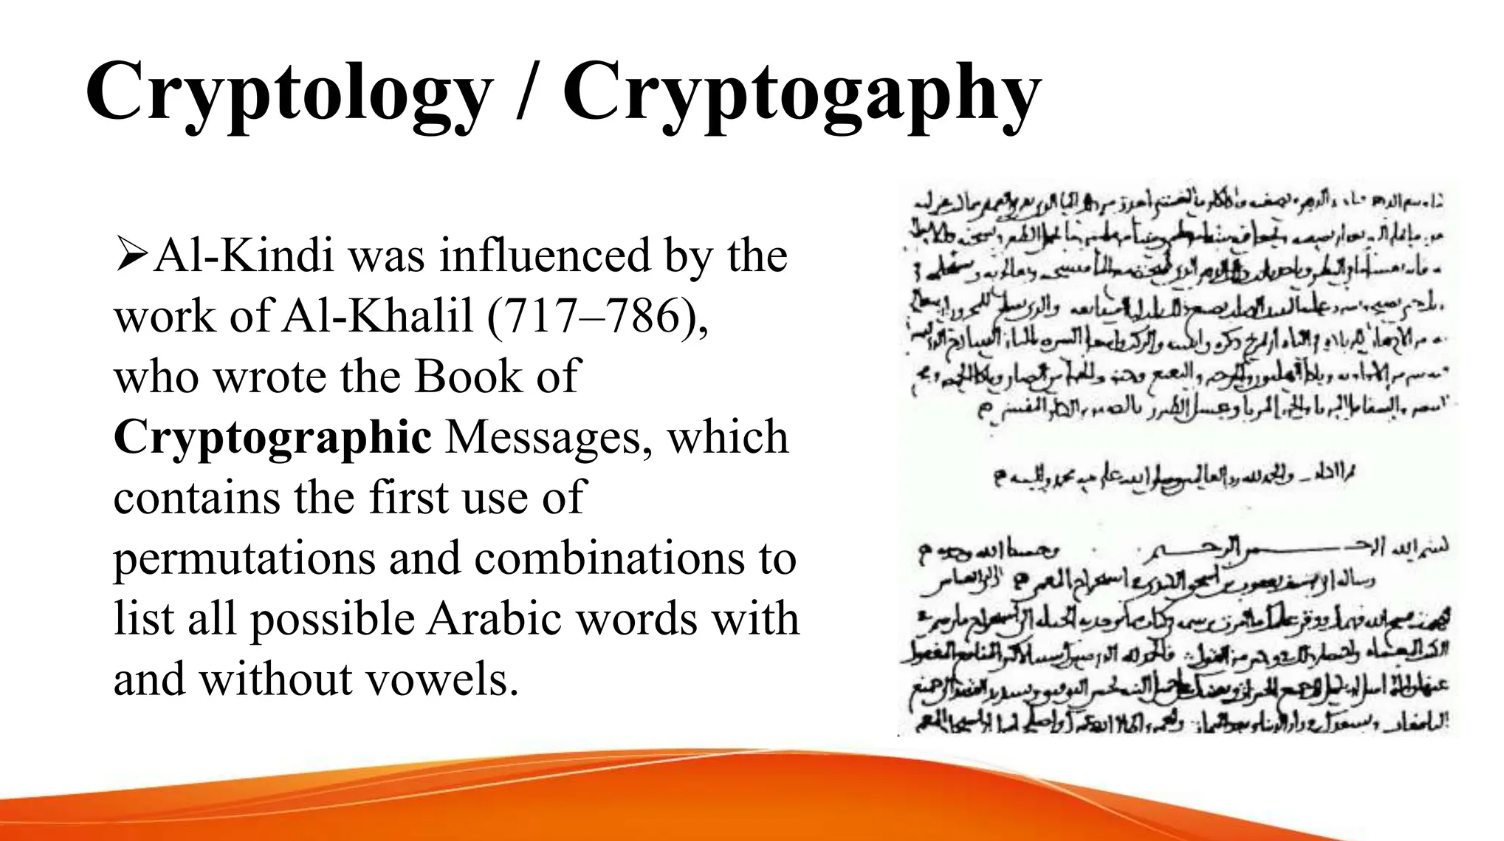
Blockchain telah merebak ke layar ponsel jauh setelah ilmuwan serbabisa Abu Yusuf Yaqub ibn Ishaq al-Kindi menyusun manuskripnya Tentang Menguraikan Pesan Kriptografi pada abad kesembilan, mengodifikasikan pendekatan ilmiah pertama untuk memecahkan teks rahasia secara berulang. Dalam memperlakukan huruf sebagai data dan menghitung frekuensinya, al-Kindi memicu lompatan besar bagi kriptografi: pembuktian bahwa pengamatan sistematis, alih-alih tebakan intuitif, dapat menembus teks tersembunyi.
Percikan yang sama muncul setiap kali dompet kripto dibuka hari ini. Setiap ketukan dalam transaksi John Doe untuk mengotorisasi pembayaran saat ini melibatkan pola pikir aljabar serupa yang dirintis al-Kindi — mengumpulkan statistik memodelkan ketidakpastian mempercayai matematika di atas mitos. Perpaduan empirisme dan teori darinya membantu mengembangkan gagasan dasar bahwa kerahasiaan dan verifikasi dapat direkayasa, sebuah janji mendasar yang mendasari setiap entri buku besar blockchain saat ini.
Awal Mula Sains Kripto yang Mengubah Dunia
Ketika pada tahun 1467 Leon Battista Alberti menuliskan deskripsi piringan sandinya sendiri, dan ketika Blaise de Vigenère menyebarkan Traicté des Chiffres karyanya pada tahun 1586, mereka tidak sekadar menghibur diri dengan trik-trik cerdas. Mereka memformalkan hubungan antara kunci dan pesan, menghadirkan substitusi polialfabetik yang mampu menangkal brute force (secara manual). Bagi para cendekiawan di era mereka, itu berarti diplomasi rahasia; bagi investor kripto modern, hal tersebut menjadi pertanda lahirnya kunci bergilir yang melindungi API bursa dari bot.
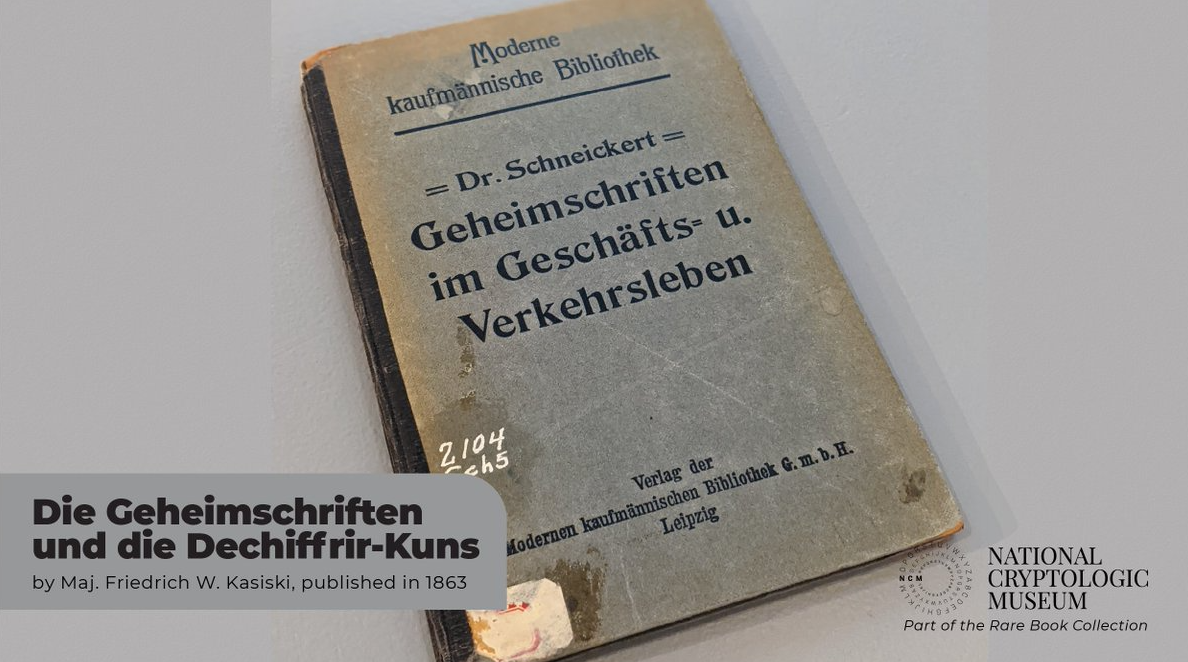
Makalah signifikan berikutnya hadir pada akhir 1850-an, ketika Charles Babbage menggunakan konsep indikator dan memublikasikan algoritmanya; namun, hal ini tersaingi ketika Handbuch karya Friedrich Kasiski — yang di dalamnya ia menjelaskan metode penguraian sandinya dengan menemukan pola berulang dalam teks biasa (panjang kunci) — diterbitkan sebagai buku berjudul Die Geheimschriften und die Dechiffrir-Kunst.
Matematika mereka menyatakan bahwa tidak boleh ada kunci yang berulang tanpa menimbulkan konsekuensi, sebuah intuisi yang dipahami pengguna kripto awam saat, misalnya, sebuah dompet melarang mereka menggunakan kembali kata sandi atau seed phrase mereka.
Dalam esai tahun 1883, La Cryptographie Militaire, Kerckhoffs berpendapat bahwa sebuah sandi harus tetap aman bahkan jika segala hal tentang sistem tersebut diketahui publik — kecuali kuncinya. Pepatah itu bergema kuat di seluruh budaya smart contract sumber terbuka, tempat para auditor dan peneliti white-hat membuka kode mereka untuk dilihat semua orang sehingga keamanan bersumber dari kunci dan matematika, bukan ketidakjelasan (obscurity).
Para ahli statistik dan ahli bahasa kemudian menyempurnakan wawasan ini ke dalam kurikulum pembelajaran, seiring berkembangnya sistem pos dan kabel internasional ke seluruh penjuru dunia. Analisis frekuensi praktis dicatat oleh kriptanalis militer Prancis Étienne Bazeries pada 1890-an dan, di seberang Atlantik, Elizabeth dan William Friedman membangun program pendidikan terstandarisasi yang memperlakukan kode sebagai sinyal yang harus dihitung. Program-program tersebut memicu ekspektasi bahwa kriptografi harus diajarkan, diuji, dan dikembangkan alih-alih hanya diwariskan.
Dari Telegraf ke Turing
Ketika sengketa industri menuntut kebutuhan akan komunikasi yang cepat, kriptografi berkembang seiring dengan elektronika. Pada tahun 1917, pamflet William F. Friedman dari Riverbank Laboratories mensistematisasikan kriptanalisis statistik, memisahkan rancangan sandi dari pemecahan kode dan mewariskan indeks koinsidensi kepada dunia. Pamflet tersebut melatih analis cara membaca tabel probabilitas, sebuah kebiasaan yang bergaung hingga hari ini setiap kali mesin risiko bursa menilai sebuah upaya login.
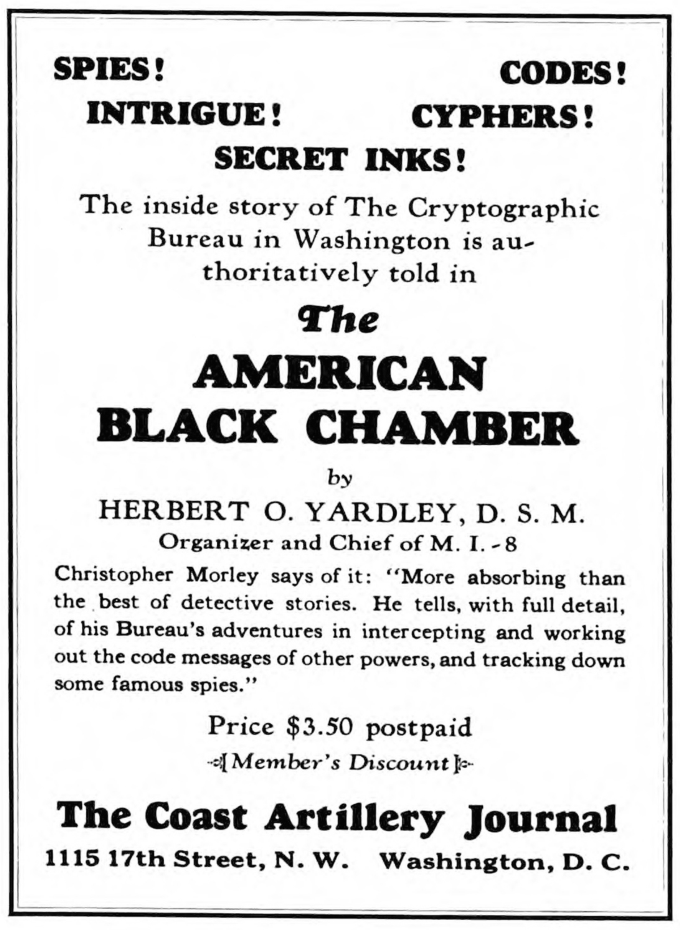
Buku pengakuan Herbert Yardley tahun 1931, The American Black Chamber, menjadi buku panduan yang memantik ketertarikan publik dalam mengungkap rahasia, sekaligus membongkar stasiun-stasiun intersepsi dan meluncurkan perdebatan global pertama mengenai privasi versus keamanan.
Para penggiat kripto hari ini mengulang perdebatan tersebut setiap kali pembuat kebijakan memperdebatkan aturan yang mewajibkan pelacakan uang di blockchain ketika uang itu dipatok ke nilai di dunia nyata menggunakan stablecoin.
Pada tahun yang sama, insinyur Gilbert Vernam mendaftarkan paten sandi telegraf di AT&T dan pada tahun 1919 Mauborgne memperluas konsep ini ke prinsip one-time pad. Tidak lama setelah itu, pada tahun 1949, Claude Shannon menunjukkan bahwa sistem Vernam memberikan kerahasiaan sempurna jika kuncinya acak, minimal sepanjang pesan, dan tidak pernah digunakan ulang. Itulah alasan mengapa dompet perangkat keras (hardware wallet) sangat ketat perihal generator angka acak yang aman: tanpa sumber entropi tinggi, one-time pad akan berubah menjadi pintu belakang bagi banyak pengguna.
Masa antarperang dan Perang Dunia II kebetulan melahirkan makalah tahun 1936 karya Alan Turing, On Computable Numbers, serta karyanya pada 1940-an di Bletchley Park, bersamaan dengan analisis Enigma terdahulu oleh Marian Rejewski pada 1932. Mesin teoretis Turing memperkenalkan gagasan algoritma sebagai proses mekanis, yang kemudian berujung pada komputer dengan program tersimpan yang menjalankan validasi tanda tangan blockchain pada silikon. Ketika rollup layer-2 memeriksa ribuan transaksi setiap detik, proses itu menjalankan rangkaian pembuktian Turing tentang apa yang dapat dihitung oleh mesin.
Makalah Claude Shannon tahun 1949, Communication Theory of Secrecy Systems, menyimpulkan periode ini. Dengan menempatkan kerahasiaan dalam konteks teori informasi, ia memperkenalkan konsep-konsep seperti confusion, diffusion, dan entropi. Pengguna mata uang kripto pada umumnya menemui konsep-konsep tersebut ketika AES-GCM mengamankan sesi HTTPS tempat mereka menerima feed harga ke aplikasi mereka, atau ketika cold wallet menolak melepaskan kunci tidak peduli berapa kali Anda mengetikkan PIN yang salah.
Karya tebal Norbert Wiener tahun 1948, Cybernetics, memperkenalkan matematika umpan balik dan kontrol, yang merintis modul keamanan adaptif yang saat ini menyesuaikan ambang batas anomali di dalam dasbor pemantauan smart contract.
Pertahanan machine learning yang memantau wash trading berutang budi pada lingkaran umpan balik Wiener sama besarnya seperti pada GPU generasi terkini.
Kunci Publik dan Kepercayaan Digital
Sebelum internet dapat mengotomatiskan nilai, kita perlu membuat sandi simetris yang dapat diproses oleh silikon. Laporan teknis IBM karya Horst Feistel tahun 1971 untuk block cipher menghasilkan Data Encryption Standard dari NIST pada tahun 1977. Fungsi per-putaran dan mekanisme penjadwalan DES menanam benih untuk kompetisi AES masa kini, memastikan bahwa transaksi stablecoin lintas benua tetap bersifat privat di dalam terowongan TLS.
Tidak lama kemudian, Ralph Merkle menerbitkan tesisnya pada tahun 1979 mengenai pohon hash satu arah dan memberi kita struktur pohon Merkle yang kini memungkinkan node memverifikasi bukti inklusi tanpa harus mengunduh setiap blok data. Header blok diperiksa oleh setiap light client dan pasar NFT di EVM yang bergantung pada pohon-pohon tersebut.
Kemudian tibalah revolusi itu: makalah Whitfield Diffie dan Martin Hellman tahun 1976, New Directions in Cryptography, menambahkan pertukaran kunci publik, sementara teka-teki yang diajukan Ralph Merkle melengkapi pilar ketiganya. Seketika itu juga, orang-orang asing dapat bersepakat mengenai suatu rahasia melalui saluran terbuka. Bagi pemilik dompet pada umumnya, keajaiban tersebut adalah handshake yang terjadi di balik setiap pemindaian kode QR yang menyandingkan aplikasi seluler dengan ekstensi peramban.
RSA diperkenalkan pada tahun 1977 ketika Ron Rivest, Adi Shamir, dan Leonard Adleman menerbitkan A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. Algoritma ini didasarkan pada penggunaan bilangan prima besar dan sejak saat itu mendasari tanda tangan elektronik, pembaruan perangkat lunak, dan Sertifikat SSL yang diperbarui setiap tahun oleh situs-situs perdagangan kripto terkemuka. Bahkan layanan kustodi yang menerapkan modul keamanan perangkat keras (HSM) mengandalkan varian RSA dan kurva eliptis sebagai sumber kepercayaan (root of trust) mereka.
Protokol autentikasi matang secara paralel. Enkripsi adalah salah satu versi solusi untuk masalah ini, dan ternyata pada tahun 1978 makalah Roger Needham dan Michael Schroeder, Using Encryption for Authentication, mengusulkan alur challenge-response yang sangat mirip dengan tiket Kerberos, hanya saja satu dekade lebih awal. Mobile banking dan bursa tersentralisasi terus memanfaatkan metode pemberian tiket yang berevolusi dari silsilah tersebut untuk menyinkronkan sesi secara aman.
Tahun 1980-an memperkaya perangkat yang tersedia. Tanda tangan logaritma diskret karya Taher ElGamal tahun 1985 menjadi sumber bagi Digital Signature Algorithm tahun 1994 maupun multisig berbasis Schnorr saat ini. Pada tahun 1985 kriptografi kurva eliptis ditemukan secara terpisah oleh Neal Koblitz dan Victor Miller, yang memberikan blockchain, seperti Bitcoin, skema tanda tangan yang berukuran ringkas. Makalah tanda tangan buta (blind signature) karya David Chaum tahun 1983 dan protokol kriptografisnya untuk email yang tidak dapat dilacak dua tahun kemudian merupakan pelopor uang digital jauh sebelum Satoshi Nakamoto menciptakannya kembali.
Begitu kunci 56-bit milik DES menjadi rentan, adopsi algoritma Rijndael oleh NIST pada tahun 2001 secara bertahap meresap untuk menghasilkan keamanan 128- dan kemudian 256-bit untuk semua orang.
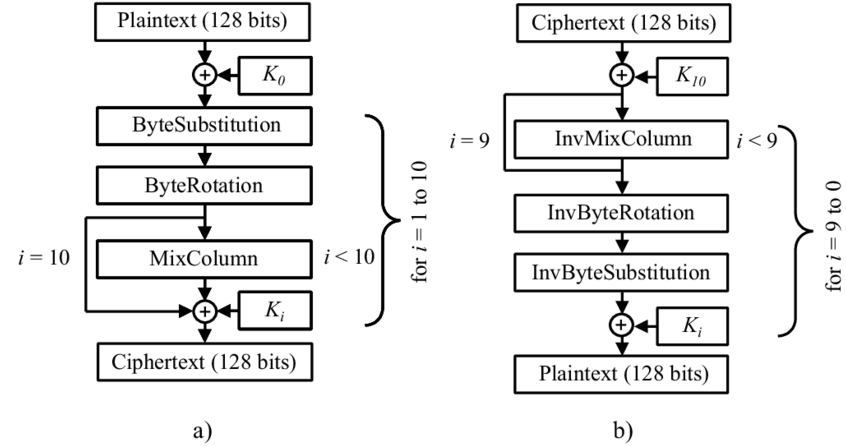
AES-GCM kini mengenkripsi panggilan JSON-RPC yang dijalankan aplikasi dompet, sebuah bukti ketahanan tingkat konsumen yang dapat dihasilkan oleh kompetisi pemerintah.
Teori telah menyamai perangkat lunak konsumen pada era 1990-an. Paket Pretty Good Privacy karya Phil Zimmermann pada tahun 1991 menghadirkan enkripsi end-to-end ke komputer pribadi, dan pada tahun yang sama Paul Kocher menerbitkan makalah untuk Bellcore yang mengungkap timing attack yang mengharuskan perancang perangkat keras untuk menutupi side channel. Proof-of-work sebagai langkah antispam diformalkan oleh “Hashcash” milik Adam Back pada tahun 1997; hal ini baru berevolusi belakangan untuk melindungi konsensus terdesentralisasi. Sementara itu, makalah penetapan harga melalui pemrosesan tahun 1992 karya Cynthia Dwork dan Moni Naor merupakan pratinjau dari pasar biaya (fee market) yang dihadapi setiap trader kripto saat menggunakan dapp on-chain.
Fungsi hash juga berevolusi. Operasi constant-time dibawa ke blockchain modern melalui pemahaman kegagalan desain dari karya Bart Preneel tahun 1993 tentang fungsi kompresi satu arah, adopsi SHA-256 pada tahun 2000, serta Curve25519 karya Dan Bernstein pada tahun 2005 dengan tanda tangan Ed25519 yang mengikuti jejaknya pada tahun 2012. Tanda tangan BLS (diperkenalkan oleh Dan Boneh, Ben Lynn, dan Hovav Shacham pada tahun 2001) baru-baru ini diterapkan untuk mengagregasi validator dalam konsensus Ethereum dan mengurangi ukuran pesan yang membengkak.
Makalah-makalah ini lebih dari sekadar kisah masa lalu; semuanya beroperasi di setiap dompet. Berikut adalah beberapa manifestasi dari pemikiran tersebut dalam kehidupan kripto sehari-hari:
1. Token untuk autentikasi dua faktor berasal dari aritmetika modular yang sama dengan protokol pertukaran kunci Diffie-Hellman, memungkinkan hot wallet melakukan sinkronisasi secara aman dengan ponsel.
2. Pool deposit dan penarikan dari kategori cold storage menggunakan blinding Chaumian, yang juga mengandalkan rantai hash Lamport untuk merekonsiliasi penarikan tanpa mengekspos kunci penandatanganannya.
3. Audit smart contract menggunakan model serangan Kocher dan pembatasan laju bergaya Hashcash untuk membatasi bot, memastikan dasbor staking tetap responsif selama volatilitas terjadi.
Garis Depan Pasca-Kuantum dan Kehidupan Sehari-hari
Dan kemudian pada Oktober 2008, Satoshi Nakamoto memperkenalkan white paper berjudul Bitcoin: A Peer-to-Peer Electronic Cash System kepada dunia — memadukan pohon Merkle dengan Hashcash dan tanda tangan digital ke dalam sebuah sistem ekonomi. Genesis block pertama meluncur pada Januari 2009, dan membuktikan bahwa insentif ekonomi dapat digunakan untuk memelihara buku besar pembukuan tanpa otoritas tersentralisasi. Perpaduan penelitian tersebut masih menjadi fondasi di balik setiap ketukan layar untuk memeriksa saldo di platform play-to-earn.
Pada tahun yang sama, tesis Craig Gentry, A Fully Homomorphic Encryption Scheme, menunjukkan bahwa komputasi arbitrer pada data terenkripsi sangat mungkin dilakukan. Hari ini, dua puluh tahun kemudian, bursa menggunakan batched homomorphic proofs untuk menyeimbangkan fiat ramp tanpa membocorkan informasi pelanggan kepada pihak lawan (counterparty). Bagi pengguna, hal ini memberikan cara untuk membuktikan solvabilitas atau pendapatan sekaligus menjaga kunci tetap privat.
Komputasi multi-pihak yang aman (secure multi-party computation) telah berkembang pesat sejak protokol SPDZ tahun 2011 oleh Nigel Smart dan lainnya, yang memungkinkan lembaga kustodi membagi kunci di antara para penandatangan bersama yang berwenang. Ketika sebuah trading desk menyetujui transfer bernilai besar, aritmetika bergaya SPDZ memastikan bahwa tidak ada satu pun karyawan yang dapat membocorkan rahasia tersebut.
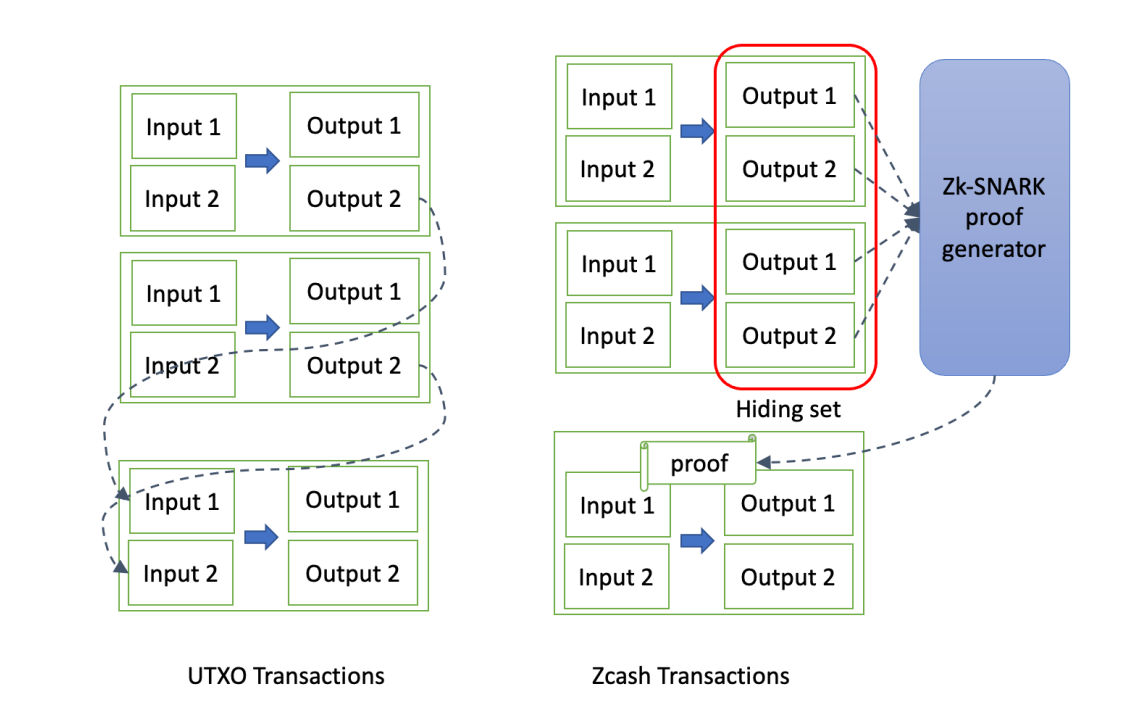
Penelitian zero-knowledge semakin terakselerasi setelahnya. Makalah tahun 2012 oleh Eli Ben-Sasson, Alessandro Chiesa, Eran Tromer, dan Madars Virza pertama kali menarik perhatian pembaca blockchain terhadap zk-SNARKs, yang pada akhirnya memicu lahirnya Zcash pada tahun 2016 dan jembatan (bridge) penjaga privasi saat ini. Protokol Sonic karya Mary Maller tahun 2018 dan sistem Plonk milik Ariel Gabizon pada tahun 2019 menurunkan beban algoritma pembuktian, memungkinkan dompet seluler melakukan verifikasi instan atas transaksi terlindungi (shielded transactions).
Range proof berukuran logaritmik diperkenalkan dalam makalah Bulletproofs tahun 2018 karya Benedikt Bünz, yang dimasukkan ke dalam koin privasi dan bursa terdesentralisasi untuk membuktikan bahwa terdapat cukup jaminan tanpa mengungkapkan saldonya. Adopsi Bulletproofs++ yang tengah berjalan oleh beberapa tim Layer 2 pada tahun 2025 akan menghadirkan perdagangan DeFi konfidensial yang cepat ke perangkat keras tingkat konsumen.
Kemajuan yang tepat waktu juga menjinakkan mekanisme konsensus. Karya Byzantine fault tolerance disempurnakan lebih lanjut dalam makalah Practical Byzantine Fault Tolerance tahun 2001 oleh Leslie Lamport, Dahlia Malkhi, dan lainnya sementara makalah Algorand tahun 2017 milik Silvio Micali menunjukkan jalan menuju proof of stake yang skalabel. Penggabungan (The Merge) Ethereum tahun 2022 — berdasarkan penelitian tahun 2017 dari Casper FFG — kini memungkinkan pengguna biasa melakukan staking melalui layanan pooled yang menyembunyikan lembaran-lembaran rumit matematika di balik dasbor front-end yang apik.
Kanal pembayaran Layer-2 tumbuh dalam wujud makalah Lightning Network tahun 2015 karya Joseph Poon dan Thaddeus Dryja beserta spesifikasi BOLT berikutnya. Transaksi komitmen dan protokol penalti mereka sesungguhnya hanyalah penerapan hash timelock contract yang diteliti pada tahun 2000, memberikan biaya transaksi di bawah satu sen bagi para pembeli nyata di toko saat mereka membayar menggunakan kartu bertenaga mata uang kripto.
Urgensi baru muncul seiring dengan prediksi komputasi kuantum. CRYSTALS-Kyber dan CRYSTALS-Dilithium dipilih oleh NIST untuk standardisasi pada tahun 2022, dengan draf FIPS 203 dan FIPS 204 diedarkan ke vendor seawal tahun 2024. Pada tahun 2024, bursa seperti Coinbase dan Binance mulai melakukan pengujian beta pembungkusan kunci berbasis Kyber dalam modul perangkat keras; sementara itu roadmap firmware Ledger tahun 2025 memuat proposal untuk bukti hibrida RSA/Kyber sehingga permintaan swap dapat bertahan dari musuh kuantum di masa depan.
Studi yang dilakukan pada tahun 2024 dan 2025 mengembangkan teori ini lebih lanjut, merealisasikannya dan menjadikannya praktis.
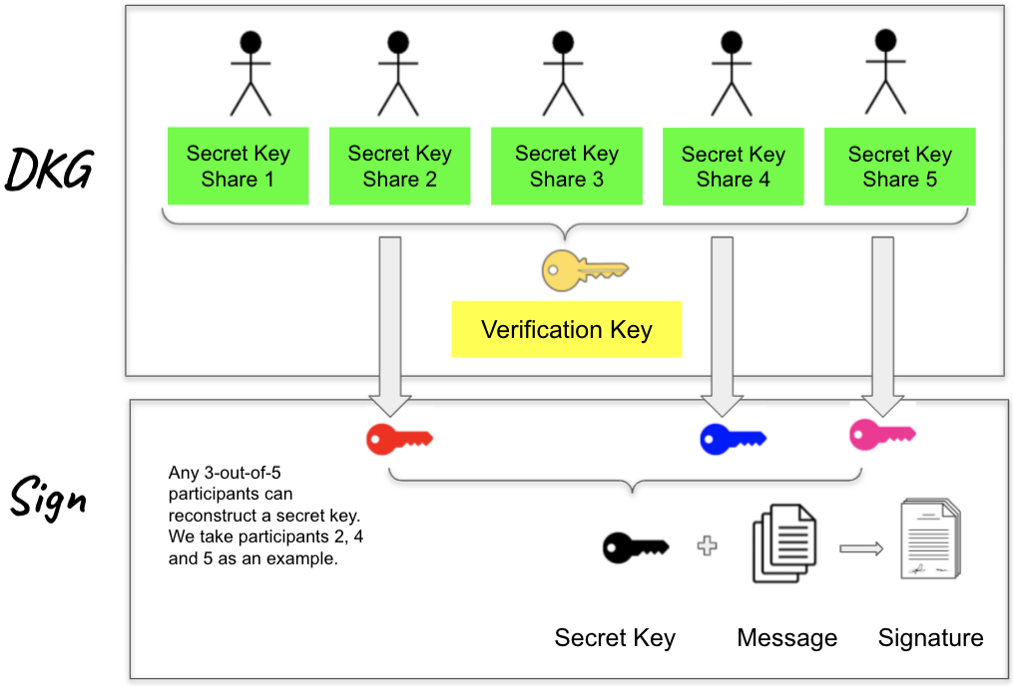
Pada awal 2024, skema threshold signature FROST masuk ke draf IETF dan dompet multisig dapat menandatangani bersama dengan putaran yang efisien. Prototipe danksharding Ethereum didasarkan pada makalah komitmen polinomial Kate tahun 2020 dan spesifikasi Proto-Danksharding tahun 2023, memungkinkan rollup yang menyelesaikan pembayaran ke dalam buku besar global bagi para pekerja lepas (gig workers) dengan tarif yang jauh lebih terjangkau.
Penelitian abstraksi akun, di mana sekumpulan besar detail penting telah dikristalkan ke dalam standar ERC-4337 Ethereum tahun 2023 dan proposal EIP-7702 tahun 2024, adalah faktor yang menghadirkan dompet smart contract kepada pengguna umum. Makalah dari Trail of Bits dan Ethereum Foundation memetakan nilai ekonomi bundler, sehingga kita akhirnya dapat menerapkan penandatangan biometrik atau grup pemulihan sosial ke dalam DeFi tanpa meminta siapa pun menghafal seed phrase.
Hari ini, perjalanan hodler kripto dibimbing oleh tonggak-tonggak sejarah tersebut. Pencadangan dompet didasarkan pada pembagian rahasia Shamir tahun 1979, hardware enclave menerapkan white paper atestasi jarak jauh SGX tahun 2016, dan tim kepatuhan kata sandi merujuk pada panduan FATF Travel Rule tahun 2021 bersama dengan atestasi zero-knowledge dari penelitian tahun 2023 di Electric Coin Company. Ketika seorang yield farmer DeFi mengejar imbal hasil, mereka hidup di dalam perpaduan antara pembuktian formal, regulasi sains, dan desain antarmuka.
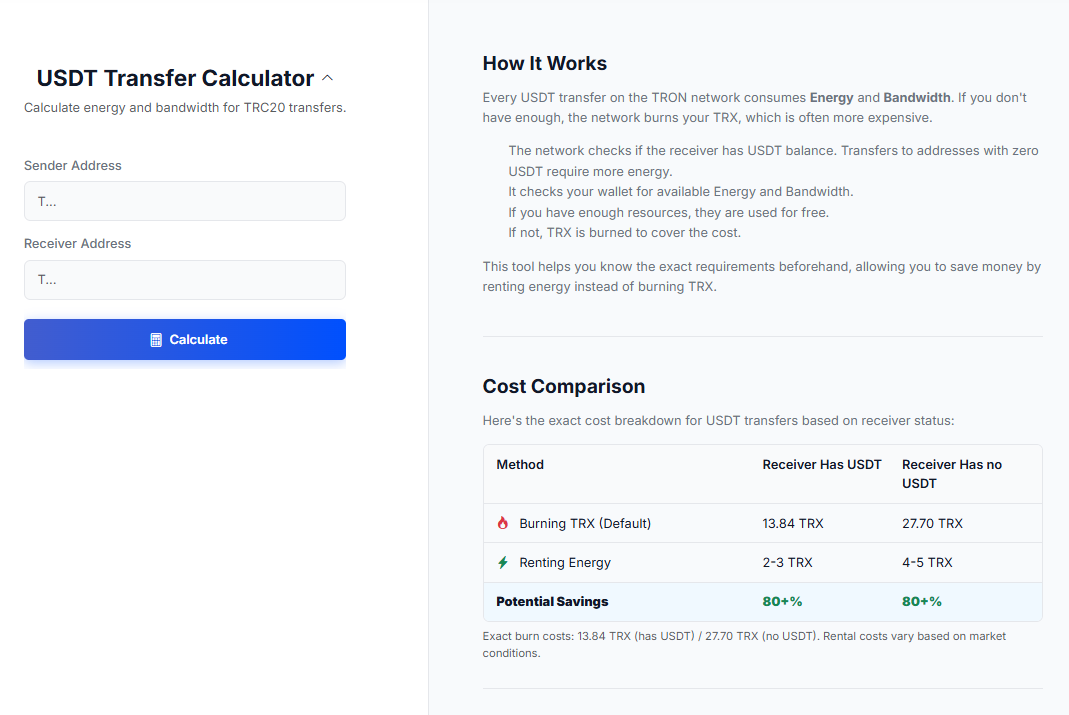
Bahkan tugas sehari-hari seperti mentransfer USDT di jaringan TRON berakar kembali pada makalah-makalah tersebut. Pasar penyewaan Energy yang bermunculan setelah peluncuran makalah TRON Virtual Machine tahun 2018 menggunakan model penetapan harga berbasis sumber daya yang awalnya diusulkan dalam proof-of-work milik Dwork dan Naor. Mereka yang menimbang apakah akan menyewa TRON Energy dari delegation pool atau sekadar mengalihdayakannya akan memperhitungkan harga, aturan delegasi, dan reputasi penyedia saat memilih pasar TRON Energy.
Dalam waktu dekat, kolaborasi seperti makalah verifikasi blok terkondensasi MIT/Stanford tahun 2024, atau penelitian University of Waterloo tahun 2025 tentang smart contract konfidensial berbasis kisi (lattice) menawarkan jalur peningkatan yang mungkin tidak pernah diketahui secara langsung oleh trader non-ahli. Namun setiap kali dompet perangkat keras menyinkronkan lebih cepat, atau sebuah remitansi memadatkan lebih banyak pembayaran mikro ke dalam satu blok, itu terjadi berkat para akademisi yang telah bekerja keras selama berabad-abad untuk mengubah dugaan menjadi cetak biru yang ditinjau sejawat (peer-reviewed).
Secara keseluruhan, silsilah ini memperlihatkan kebenaran yang nyata: tanpa statistik al-Kindi, entropi Shannon, pertukaran kunci Diffie dan Hellman, tanda tangan RSA, konsensus Nakamoto, serta revolusi zero-knowledge dan pasca-kuantum tahun 2010-an dan 2020-an — kosakata kripto hanyalah polesan kosong. Kemampuan Anda untuk memindai kode, menandatangani pesan, atau menukar token bertumpu pada makalah-makalah yang memberikan kepastian bahwa setiap langkah tersebut masuk akal dan aman.
Artikel ini dipersembahkan untuk Anda oleh Netts. Kalkulator Transfer USDT Netts adalah salah satu dari sekian banyak fiturnya, yang memungkinkan Anda mengetahui secara tepat berapa banyak Energy yang perlu Anda sewa untuk transaksi berikutnya: