Наука криптографии: какие научные труды сделали всё это возможным?
От аль-Кинди до Шеннона, криптографии с открытым ключом и доказательств с нулевым разглашением — научная преемственность, стоящая за каждой подписью в кошельке и блоком, который подтверждает ваш телефон.
Другие языки: EnglishEspañol中文ไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Содержание
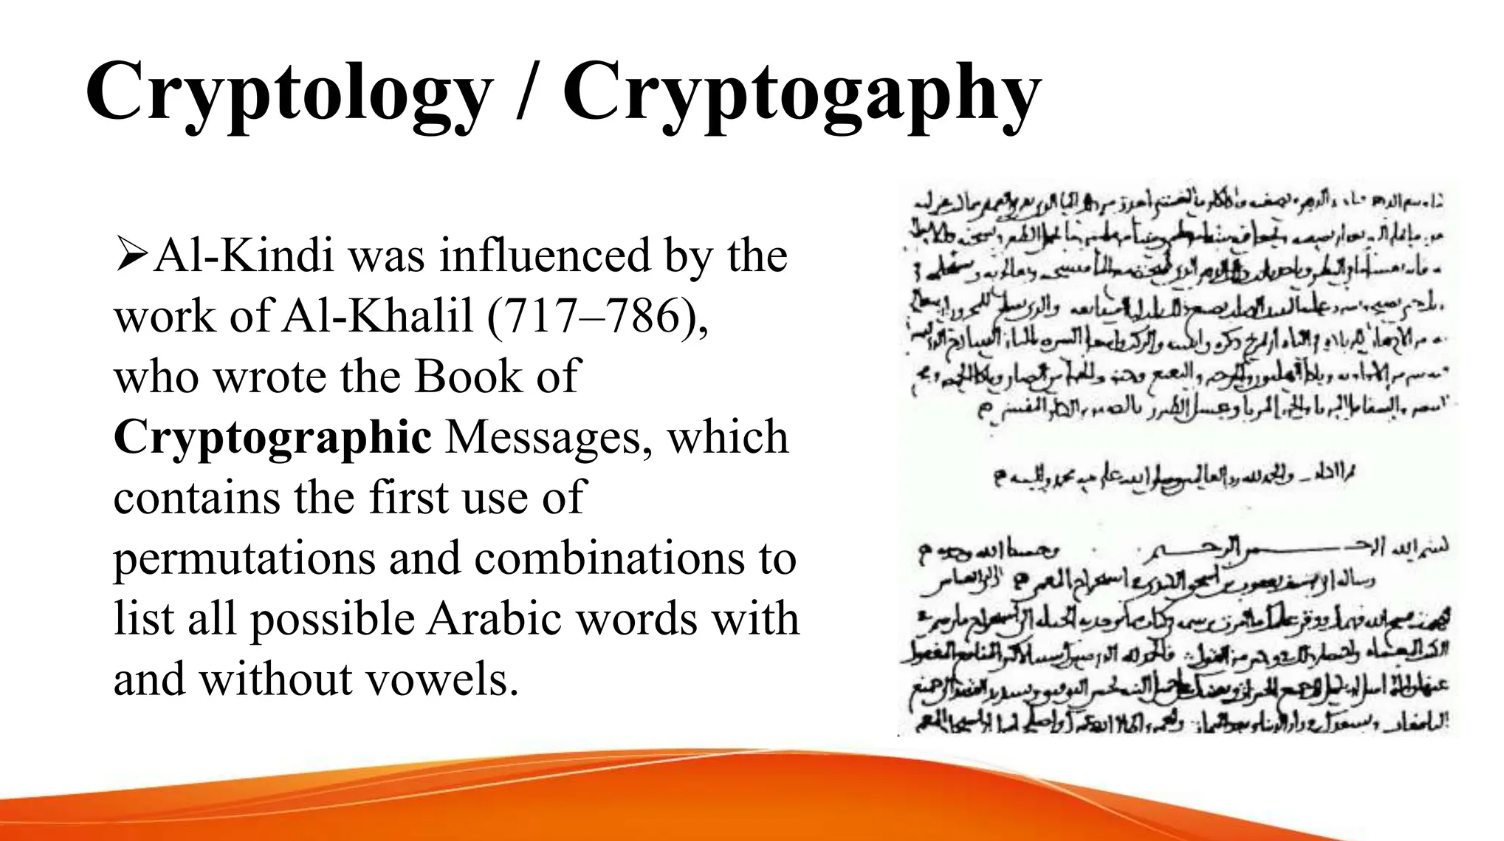
Блокчейн ворвался на экраны мобильных телефонов спустя много веков после того, как ученый-энциклопедист Абу Юсуф Якуб ибн Исхак аль-Кинди в IX веке написал свой трактат «О расшифровке криптографических сообщений», заложив первый научный подход к систематическому взлому зашифрованных текстов. Рассматривая буквы как данные и подсчитывая частоту их появления, аль-Кинди зажег прометеев огонь криптографии: доказал, что систематическое наблюдение, а не интуитивные догадки, способно проникнуть в скрытый текст.
Эта же искра вспыхивает каждый раз, когда сегодня открывается криптокошелек. Каждое касание экрана для подтверждения платежа рядовым пользователем опирается на то же алгебраическое мышление, начало которому положил аль-Кинди: собирать статистику, моделировать неопределенность, доверять математике, а не мифам. Его синтез эмпиризма и теории помог сформировать само представление о том, что секретность и верификацию можно спроектировать инженерным путем — фундаментальный принцип, лежащий сегодня в основе каждой записи в реестре блокчейна.
Прометеевы истоки науки о криптографии
Когда в 1467 году Леон Баттиста Альберти составил описание своего шифровального диска, а Блез де Виженер в 1586 году опубликовал свой «Трактат о шифрах» (Traicté des Chiffres), они не просто забавлялись остроумными трюками. Они формализовали взаимосвязь между ключами и сообщениями, представив полиалфавитную подстановку, способную противостоять перебору вручную. Для ученых той эпохи это означало секретную дипломатию; для современного криптоинвестора это предвосхитило сменяемые ключи, защищающие API бирж от ботов.
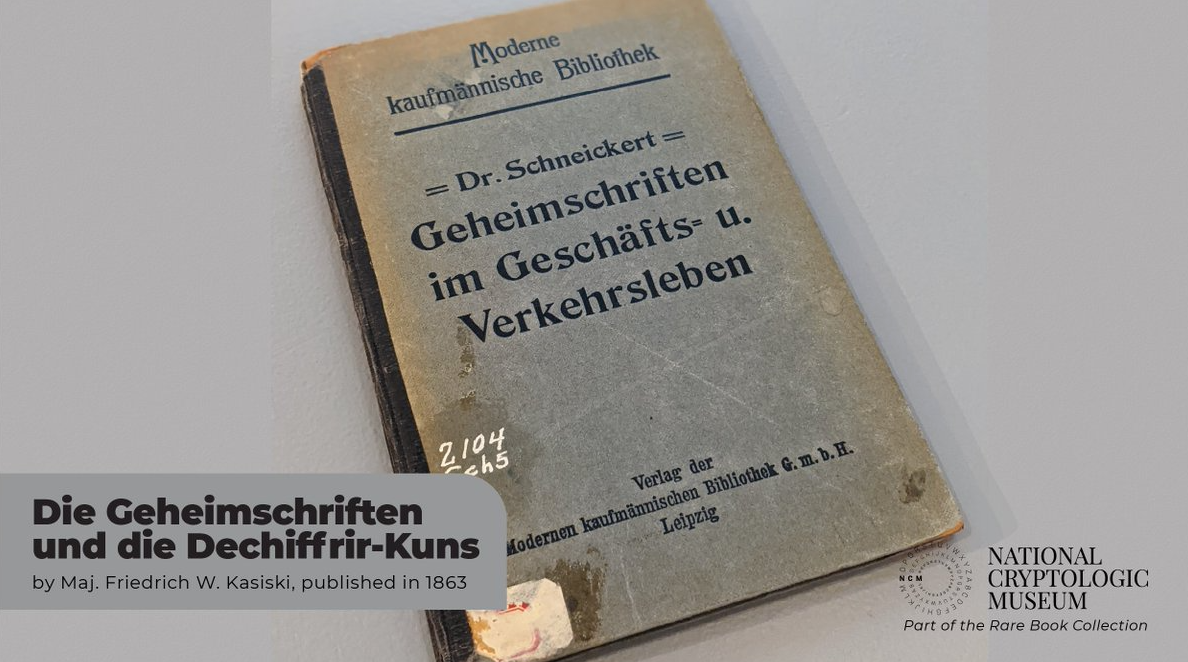
Следующей значительной работой в конце 1850-х годов стало исследование Чарльза Бэббиджа, использовавшего концепцию индикаторов для своего алгоритма. Однако его затмило руководство Фридриха Касиски, чей метод дешифрования путем поиска повторяющихся паттернов в открытом тексте (для определения длины ключа) был опубликован в виде книги под названием «Die Geheimschriften und die Dechiffrir-Kunst» («Тайные письменности и искусство дешифрования»).
Их математические расчеты гласили: ни один ключ не должен повторяться без последствий — интуиция, хорошо знакомая рядовому пользователю крипты, когда, например, кошелек предостерегает от повторного использования пароля или seed-фразы.
В своем очерке 1883 года «Военная криптография» (La Cryptographie Militaire) Керкгоффс утверждал, что шифр должен оставаться надежным, даже если об устройстве системы известно абсолютно все — за исключением самого ключа. Этот принцип красной нитью проходит через культуру смарт-контрактов с открытым исходным кодом, где аудиторы и «белые» хакеры выставляют код на всеобщее обозрение, чтобы безопасность обеспечивалась ключами и математикой, а не скрытностью (security through obscurity).
Позже, по мере распространения почтовых систем и транснациональных кабелей по всему миру, статистики и лингвисты превратили эти идеи в учебные дисциплины. Практический частотный анализ был задокументирован французским военным криптоаналитиком Этьеном Базери в 1890-х годах, а по другую сторону Атлантики Элизабет и Уильям Фридман разработали стандартизированные образовательные программы, в которых шифры рассматривались как сигналы, подлежащие подсчету. Эти программы сформировали подход, согласно которому криптографию следовало преподавать, тестировать и развивать, а не просто передавать по наследству.
От телеграфа к Тьюрингу
Поскольку развитие промышленности требовало быстрой связи, криптография развивалась рука об руку с электроникой. В 1917 году брошюры Уильяма Ф. Фридмана из лаборатории Ривербанк систематизировали статистический криптоанализ, отделив разработку шифров от их взлома и подарив миру индекс совпадений. Брошюры научили аналитиков работать с таблицами вероятностей — эта привычка находит отклик и по сей день, когда риск-система биржи оценивает попытку входа в аккаунт.
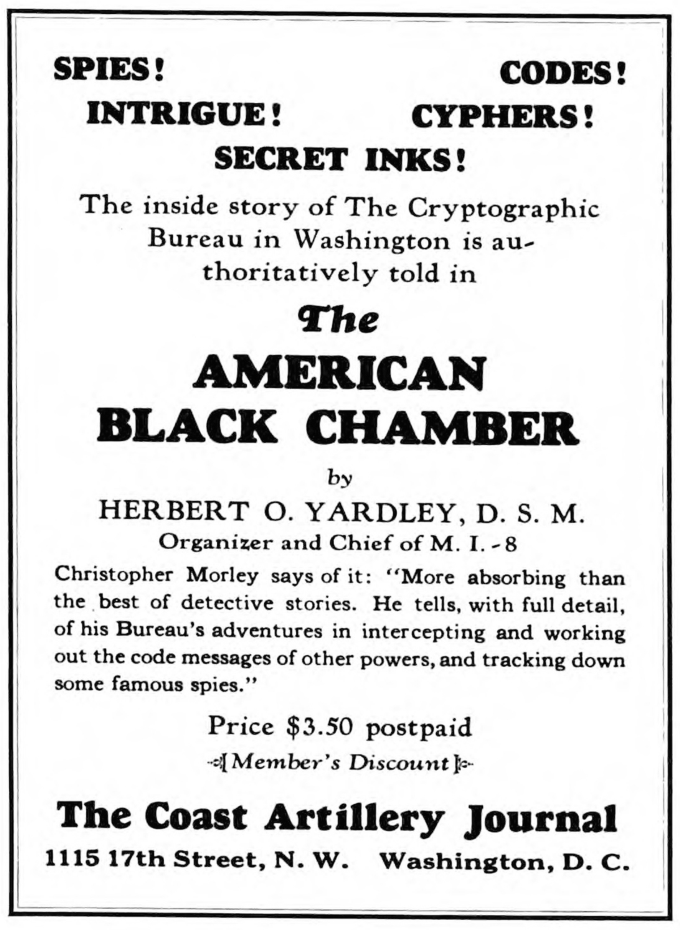
Книга-разоблачение Герберта Ярдли 1931 года «Американский черный кабинет» (The American Black Chamber) разжигала интерес публики к раскрытию тайн, попутно обнажая существование станций перехвата информации и инициировав первые глобальные дебаты на тему баланса конфиденциальности и безопасности.
Сегодня криптоэнтузиасты воспроизводят этот же спор каждый раз, когда законодатели обсуждают правила, требующие отслеживаемости средств в блокчейне при их привязке к реальным активам через стейблкоины.
В том же году инженер Гилберт Вернам зарегистрировал телеграфный шифр в AT&T, а в 1919 году Моберн расширил эту концепцию до принципа одноразового блокнота (one-time pad). Вскоре после этого, в 1949 году, Клод Шеннон доказал, что система Вернама обеспечивает абсолютную криптографическую стойкость, если ключи случайны, равны по длине сообщению или длиннее его и никогда не используются повторно. Вот почему разработчики аппаратных кошельков так щепетильно относятся к надежным генераторам случайных чисел: без источника высокой энтропии одноразовый блокнот превращается в лазейку для посторонних.
Межвоенный период и Вторая мировая война принесли нам фундаментальную работу Алана Тьюринга 1936 года «О вычислимых числах» (On Computable Numbers) и его труды 1940-х годов в Блетчли-парке, наряду с более ранним анализом «Энигмы» Марианом Реевским в 1932 году. Теоретические машины Тьюринга ввели концепцию алгоритмов как механических процессов, что впоследствии привело к созданию компьютеров с хранимой в памяти программой, выполняющих валидацию подписей блокчейна на кремниевых кристаллах. Когда L2-роллап ежесекундно проверяет тысячи транзакций, он опирается на доказательства Тьюринга о пределах машинных вычислений.
Работа Клода Шеннона 1949 года «Теория связи в секретных системах» (Communication Theory of Secrecy Systems) подвела итог этому периоду. Поместив секретность в контекст теории информации, он ввел такие понятия, как перемешивание (confusion), рассеивание (diffusion) и энтропия. Обычные пользователи криптовалют сталкиваются с этими концепциями, когда AES-GCM защищает HTTPS-сессии, по которым в их приложения поступают ценовые котировки, или когда холодный кошелек блокирует доступ к ключу, сколько бы раз вы ни вводили неверный PIN-код.
Фундаментальный труд Норберта Винера 1948 года «Кибернетика» заложил математику обратной связи и управления, проложив путь к адаптивным модулям безопасности, которые сегодня корректируют пороговые значения аномалий на панелях мониторинга смарт-контрактов.
Системы машинного обучения, защищающие рынок от фиктивных сделок (wash trading), обязаны петлям обратной связи Винера не меньше, чем современным графическим процессорам.
Открытые ключи и цифровое доверие
Прежде чем интернет смог автоматизировать передачу ценностей, нам требовалось создать симметричные шифры, пригодные для кремниевых микросхем. Технические отчеты IBM по блочным шифрам, опубликованные Хорстом Фейстелем в 1971 году, привели к принятию стандарта шифрования данных DES агентством NIST в 1977 году. Раундовая функция DES и механизм расписания ключей заложили основу для будущих конкурсов на создание стандарта AES, гарантирующего, что транзакция со стейблкоинами между континентами останется конфиденциальной внутри TLS-туннелей.
Вскоре после этого Ральф Меркл опубликовал в 1979 году диссертацию об односторонних деревьях хешей и подарил миру структуру дерева Меркла, которая сегодня позволяет узлам верифицировать доказательства включения (inclusion proofs) без необходимости скачивать каждый блок данных целиком. Заголовки блоков проверяются каждым легким клиентом и NFT-маркетплейсом в EVM, опирающимися именно на эти деревья.
Затем произошла революция: работа Уитфилда Диффи и Мартина Хеллмана 1976 года «Новые направления в криптографии» (New Directions in Cryptography) описала обмен ключами с открытым доступом, а предложенные Ральфом Мерклом загадки стали недостающим третьим элементом концепции. В один миг незнакомые люди получили возможность совместно создавать общий секрет по открытым каналам связи. Для рядового владельца кошелька это чудо воплощается в рукопожатии (handshake), происходящем при каждом сканировании QR-кода, связывающего мобильное приложение с расширением для браузера.
Алгоритм RSA появился в 1977 году, когда Рон Ривест, Ади Шамир и Леонард Адлеман опубликовали работу «Метод получения цифровых подписей и криптосистем с открытым ключом». В основу алгоритма легли большие простые числа, и с тех пор он лежит в основе электронных подписей, обновлений ПО и SSL-сертификатов, которые ведущие криптобиржи продлевают каждый год. Даже кастодиальные сервисы, внедряющие аппаратные модули безопасности (HSM), опираются на RSA и эллиптические кривые как на фундаментальную основу доверия.
Параллельно развивались протоколы аутентификации. Шифрование — лишь одна из граней решения этой задачи. В 1978 году Роджер Нидхем и Майкл Шрёдер в своей работе «Использование шифрования для аутентификации» (Using Encryption for Authentication) предложили схему «запрос-ответ», удивительно похожую на современные тикеты Kerberos, появившиеся лишь десятилетием позже. Мобильный банкинг и централизованные биржи до сих пор используют методы выдачи тикетов, восходящие к этой схеме, для безопасной синхронизации сессий.
1980-е годы обогатили арсенал инструментов. Работа Тахера Эль-Гамаля 1985 года о подписях на основе дискретного логарифма послужила фундаментом как для алгоритма DSA 1994 года, так и для современных мультиподписей на базе схемы Шнорра. В 1985 году Нил Коблиц и Виктор Миллер независимо друг от друга создали криптографию на эллиптических кривых, которая обеспечила блокчейны вроде Bitcoin компактной схемой подписи. Статья Дэвида Чаума 1983 года о слепых подписях и его криптографические протоколы для неотслеживаемой электронной почты, появившиеся двумя годами позже, стали предвестниками цифровых денег задолго до того, как Сатоши Накамото переосмыслил эту идею.
Когда 56-битные ключи DES утратили надежность, принятие агентством NIST алгоритма Rijndael в 2001 году постепенно привело к повсеместному распространению 128- и 256-битных уровней безопасности.
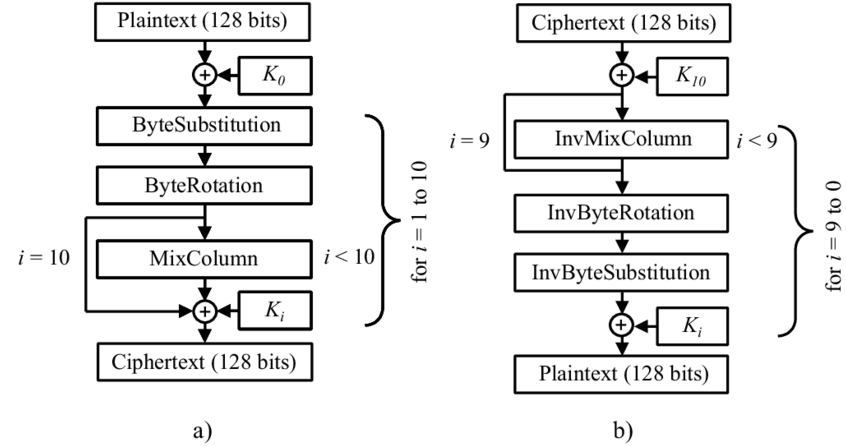
Сегодня режим AES-GCM шифрует вызовы JSON-RPC, генерируемые приложениями кошельков, демонстрируя надежность потребительского уровня, которую могут дать государственные конкурсы стандартов.
К 1990-м годам теория соединилась с пользовательским софтом. Пакет Pretty Good Privacy Фила Циммерманна в 1991 году принес сквозное шифрование на персональные компьютеры, и в том же году Пол Кохер опубликовал для Bellcore работу, раскрывшую уязвимость ко взлому по времени (timing attacks), что заставило разработчиков аппаратного обеспечения защищаться от атак по сторонним каналам. Proof-of-work как мера борьбы со спамом был формализован Адамом Бэком в проекте «Hashcash» в 1997 году; лишь позже он эволюционировал для защиты децентрализованного консенсуса. Тем временем статья Синтии Дворк и Мони Наора 1992 года о ценообразовании вычислительных ресурсов стала прообразом рынков комиссий, с которыми сталкивается каждый криптотрейдер при работе с ончейн-dapps.
Эволюционировали и хеш-функции. Вычисления за постоянное время (constant time) проникли в современные блокчейны на фоне анализа чужих проектных ошибок: благодаря работе Барта Пренела 1993 года над односторонними функциями сжатия, принятию SHA-256 в 2000 году, созданию Дэном Бернштейном алгоритма Curve25519 в 2005 году и появлению подписей Ed25519 на его основе в 2012 году. Подписи BLS (представленные Дэном Боне, Беном Линном и Овавом Шахамом в 2001 году) недавно были внедрены для агрегации валидаторов в консенсусе Ethereum и уменьшения избыточного объема передаваемых сообщений.
Эти научные статьи — не просто легенды прошлого; они работают в каждом кошельке. Вот несколько примеров того, как это проявляется в повседневной криптожизни:
1. Токены для двухфакторной аутентификации основаны на той же модульной арифметике, что и протокол обмена ключами Диффи — Хеллмана, что позволяет горячему кошельку безопасно синхронизироваться со смартфоном.
2. Пулы ввода и вывода средств категорий холодного хранения используют слепые подписи Чаума, а также цепочки хешей Лампорта для сверки операций вывода без раскрытия ключей подписи.
3. В аудитах смарт-контрактов применяются модели атак Кохера и ограничения скорости в стиле Hashcash для сдерживания ботов, гарантируя отзывчивость дашбордов для стейкинга во время высокой волатильности.
Постквантовые рубежи и повседневность
А затем, в октябре 2008 года, Сатоши Накамото представил миру white paper под названием «Bitcoin: A Peer-to-Peer Electronic Cash System», объединив деревья Меркла, Hashcash и цифровые подписи в единую экономическую систему. Первый блок генезиса был запущен в январе 2009 года, доказав, что экономические стимулы могут поддерживать бухгалтерский реестр без центрального органа управления. Эта совокупность исследований до сих пор лежит в основе каждого нажатия кнопки для проверки баланса на GameFi-платформе.
В том же году диссертация Крейга Джентри «Схема полностью гомоморфного шифрования» (A Fully Homomorphic Encryption Scheme) показала, что произвольные вычисления над зашифрованными данными вполне осуществимы. Сегодня биржи используют пакетные гомоморфные доказательства для балансировки фиатных шлюзов без раскрытия информации о пользователях контрагентам. Для клиентов это способ подтвердить платежеспособность или доход, сохраняя ключи в тайне.
Безопасные многопартийные вычисления (MPC) прошли долгий путь с момента появления протокола SPDZ в 2011 году (Найджел Смарт и соавторы), позволившего кастодиальным сервисам распределять ключи среди авторизованных участников совместной подписи. Когда торговый деск одобряет крупный перевод, вычисления в стиле SPDZ гарантируют, что ни один отдельный сотрудник не сможет скомпрометировать секрет.
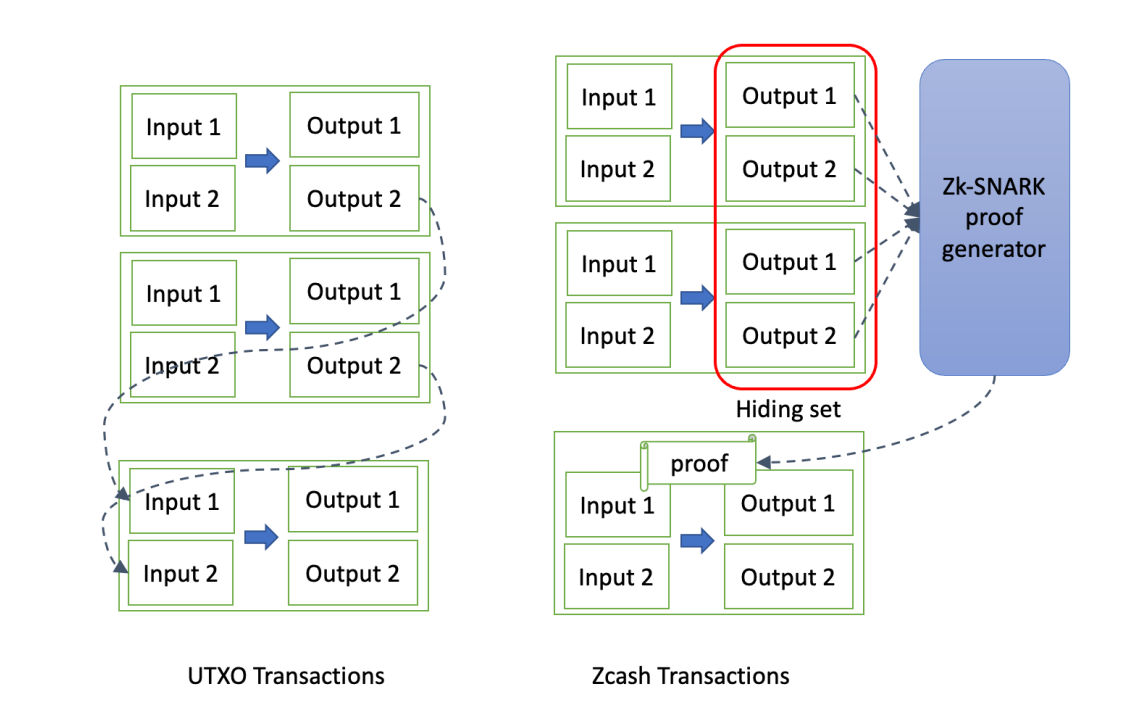
Затем ускорились исследования в области доказательств с нулевым разглашением. Статья 2012 года Эли Бен-Сассона, Алессандро Кьезы, Эрана Тромера и Мадарса Вирзы впервые познакомила блокчейн-сообщество с технологией zk-SNARKs, что в конечном итоге привело к появлению Zcash в 2016 году и современных мостов с сохранением конфиденциальности. Протокол Sonic Мэри Маллер 2018 года и система Plonk Ариэля Габизона 2019 года снизили вычислительные требования к доказательствам, позволив мобильным кошелькам мгновенно верифицировать защищенные (shielded) транзакции.
Доказательства диапазонов логарифмического размера были представлены в исследовании Bulletproofs Бенедикта Бюнца в 2018 году. Они применяются в анонимных монетах и DEX, подтверждая наличие достаточного обеспечения без раскрытия точного баланса. Ожидаемое внедрение Bulletproofs++ несколькими L2-командами обеспечит быструю конфиденциальную DeFi-торговлю на пользовательских устройствах.
Своевременные открытия упорядочили и механизмы консенсуса. Исследования византийской отказоустойчивости были усовершенствованы в статье 2001 года «Practical Byzantine Fault Tolerance» (Лесли Лампорт, Далия Малхи и соавторы), а работа Сильвио Микали по Algorand 2017 года продемонстрировала путь к масштабируемому Proof-of-Stake. Обновление The Merge в сети Ethereum в 2022 году, основанное на исследовании Casper FFG 2017 года, сегодня позволяет обычным пользователям заниматься стейкингом через сервисы коллективных пулов, прячущие страницы математических выкладок за удобным интерфейсом.
Платежные каналы второго уровня обрели форму благодаря исследованию Lightning Network Джозефа Пуна и Таддеуса Драйи 2015 года и последующим спецификациям BOLT. Их коммитмент-транзакции и штрафные протоколы на самом деле являются прямым применением контрактов Hash Time-Locked Contracts (HTLC), изученных еще в 2000 году, что дает реальным покупателям в магазинах возможность платить доли цента комиссий при расчетах криптокартами.
Особую актуальность исследованиям придали прогнозы развития квантовых вычислений. Алгоритмы CRYSTALS-Kyber и CRYSTALS-Dilithium были выбраны NIST для стандартизации в 2022 году, а проекты FIPS 203 и FIPS 204 разосланы поставщикам решений. Биржи уровня Coinbase и Binance начали бета-тестирование упаковки ключей на базе Kyber в аппаратных модулях; тем временем в планах прошивок Ledger заложено внедрение гибридных доказательств RSA/Kyber, чтобы запросы на обмен могли противостоять квантовым угрозам будущего.
Исследования 2024 и 2025 годов еще сильнее развили теорию, реализовав ее на практике.
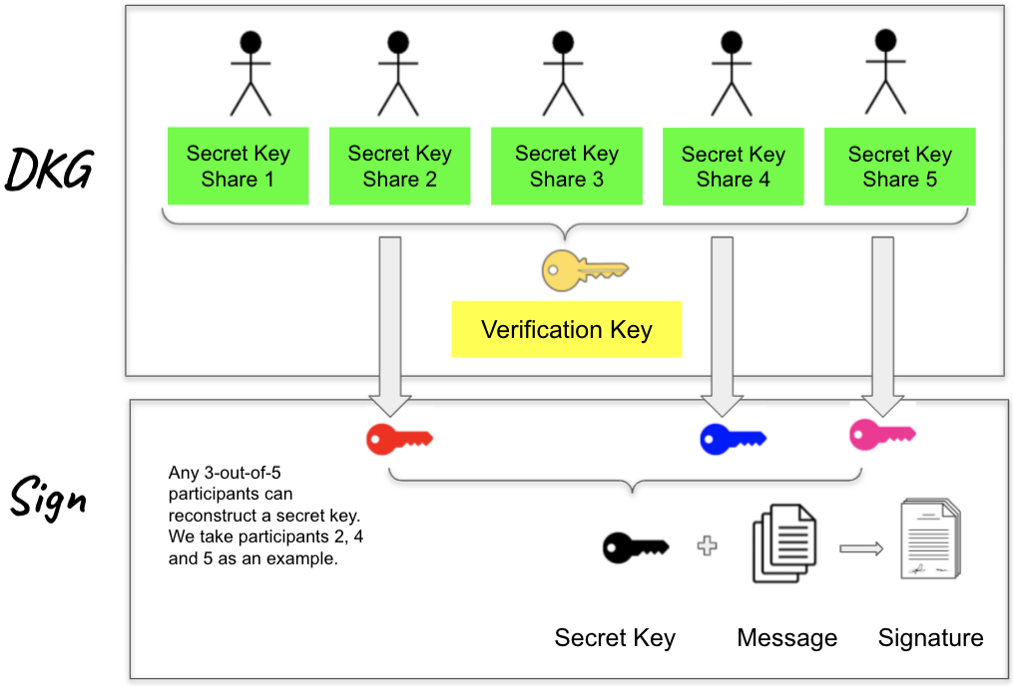
Схема пороговой подписи FROST вошла в драфты IETF, позволяя кошелькам с мультиподписью подтверждать транзакции за эффективное число раундов. Прототипы данкшардинга в Ethereum базируются на работе по полиномиальным обязательствам Кейта (KZG) 2020 года и спецификации Proto-Danksharding 2023 года, открывая дорогу роллапам, которые рассчитывают микроплатежи для самозанятых с гораздо более доступными комиссиями.
Исследования в области абстракции учетных записей, детали которых кристаллизовались в стандарте ERC-4337 для Ethereum и предложении EIP-7702, открывают дорогу смарт-контрактным кошелькам для массового пользователя. Публикации от Trail of Bits и Ethereum Foundation рассчитали экономику бандлеров (bundlers), благодаря чему мы наконец-то можем интегрировать биометрические подписи и социальное восстановление доступа в DeFi, избавив пользователей от необходимости заучивать seed-фразы.
Сегодня каждый шаг криптохолдера неразрывно связан с этим научным наследием. Резервные копии кошельков основаны на схеме разделения секрета Шамира 1979 года, аппаратные анклавы используют white paper 2016 года по удаленной аттестации SGX, а команды по соблюдению комплаенса опираются на рекомендации FATF Travel Rule 2021 года вкупе с доказательствами с нулевым разглашением от Electric Coin Company. Размещая средства в DeFi-протоколах ради доходности, инвестор действует внутри конструкции из формальных математических доказательств, регуляторных норм и интерфейсного дизайна.
Даже такие рутинные операции, как отправка USDT в сети TRON, ведут нас назад к этим фундаментальным публикациям. Маркетплейсы аренды Energy, появившиеся после описания виртуальной машины TRON в 2018 году, используют модели тарификации ресурсов, изначально предложенные еще в доказательствах работы Дворк и Наора. Пользователи, выбирающие между арендой TRON Energy из пула делегирования или ее прямой оплатой, оценивают затраты, правила делегирования и репутацию поставщиков на маркетплейсах Energy в сети TRON.
В обозримом будущем совместные проекты вроде публикации MIT и Стэнфорда по сжатой верификации блоков или исследования Университета Ватерлоо по конфиденциальным смарт-контрактам на решетках предложат новые пути модернизации, о которых обычные трейдеры могут даже не подозревать. Но каждый раз, когда аппаратный кошелек синхронизируется быстрее, а транзакция объединяет микроплатежи внутри блока — за этим стоят столетия упорного труда ученых, превращавших смелые гипотезы в рецензируемые чертежи.
В совокупности эта научная преемственность подтверждает очевидную истину: без статистики аль-Кинди, энтропии Шеннона, обмена ключами Диффи и Хеллмана, подписей RSA, консенсуса Накамото, а также ZK- и постквантовых прорывов 2010-х и 2020-х годов вся криптотерминология осталась бы пустым звуком. Возможность отсканировать код, подписать сообщение или совершить своп держится на научных трудах, доказавших, что каждый наш шаг математически выверен и безопасен.
Эта статья подготовлена для вас командой Netts. Калькулятор перевода USDT от Netts — одна из полезных функций платформы, позволяющая точно узнать, сколько Energy потребуется арендовать для вашей следующей транзакции: