Наука криптографії: які наукові праці зробили все це можливим?
Від аль-Кінді до Шеннона, криптографії з відкритим ключем і доказів із нульовим розголошенням — наукова спадщина, що стоїть за кожним підписом гаманця та блоком, який підтверджує ваш телефон.
Інші мови: EnglishРусскийEspañol中文ไทยFrançaisTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
Зміст
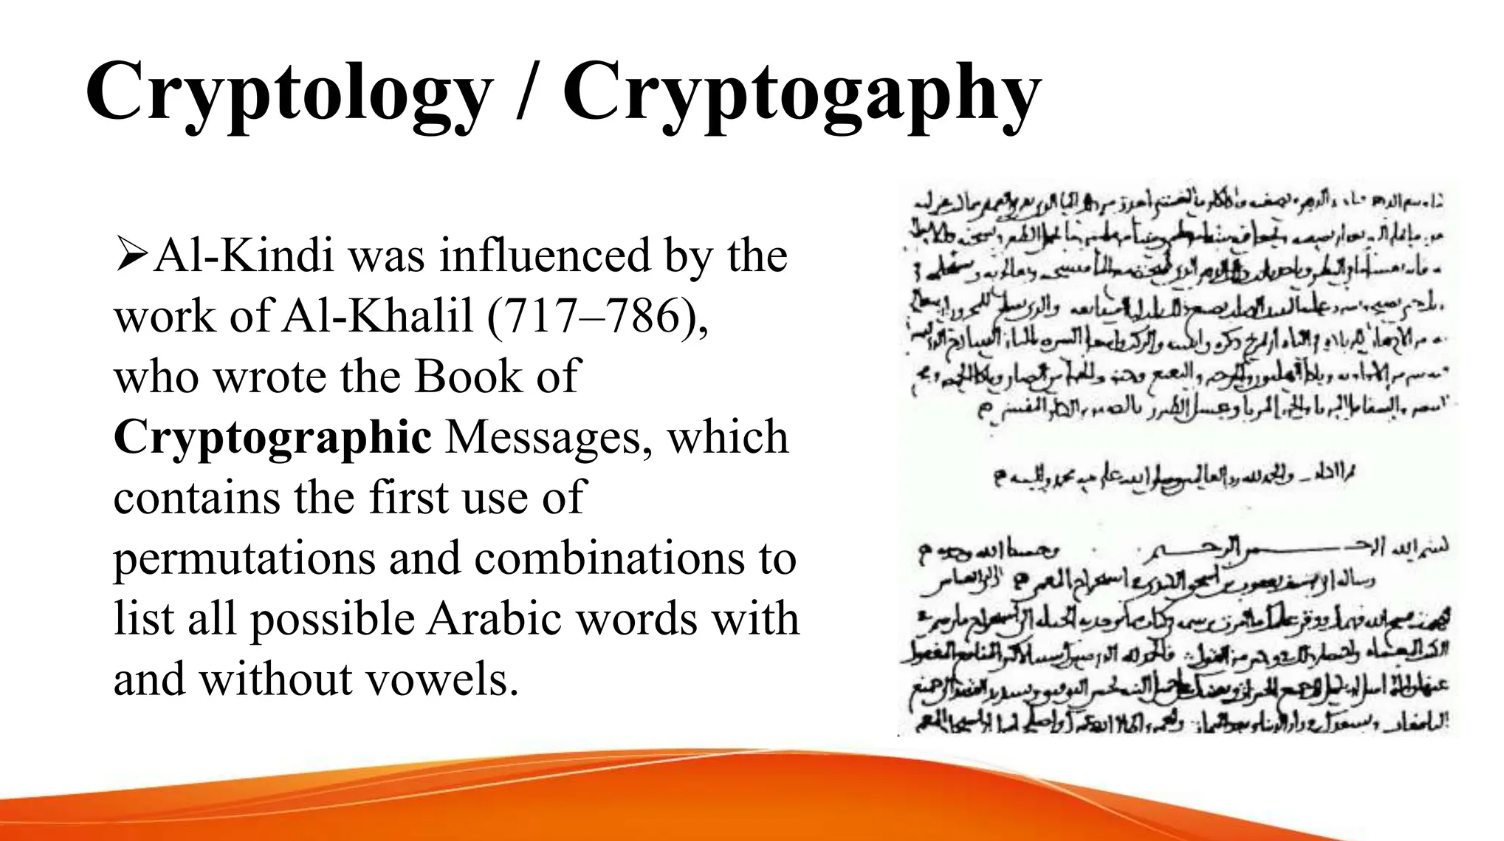
Блокчейн вибухово увірвався на екрани мобільних телефонів через багато століть після того, як вчений-енциклопедист Абу Юсуф Якуб ібн Ісхак аль-Кінді створив у дев'ятому столітті свій трактат «Про дешифрування криптографічних повідомлень», кодифікувавши перший науковий підхід для системного злому секретних текстів. Розглядаючи літери як дані та підраховуючи їхні частоти, аль-Кінді дав криптографії прометеївський вогонь: демонстрацію того, що систематичне спостереження, а не інтуїтивні здогадки, може розкрити прихований текст.
Ця ж іскра спалахує щоразу, коли сьогодні відкривається криптогаманець. Кожен дотик для авторизації платежу в транзакції звичайного користувача звертається до того ж алгебраїчного мислення, започаткованого аль-Кінді: збирай статистику, моделюй невизначеність, довіряй математиці, а не міфам. Його поєднання емпіризму й теорії допомогло розвинути саму концепцію того, що таємницю та верифікацію можна спроєктувати інженерно — базову обіцянку, яка лежить в основі кожного запису в реєстрі блокчейну сьогодні.
Прометеївські витоки криптографічної науки
Коли у 1467 році Леон-Баттіста Альберті записав опис свого власного шифрувального диска, і коли Блез де Віженер у 1586 році поширив свій «Traicté des Chiffres», вони не просто розважалися розумними трюками. Вони формалізували взаємозв'язок між ключами та повідомленнями, представивши поліалфавітну підстановку, яка могла протистояти перебору грубою силою (вручну). Для вчених їхньої епохи це означало таємну дипломатію; для сучасного криптоінвестора це передбачило змінні ключі, які захищають API бірж від ботів.
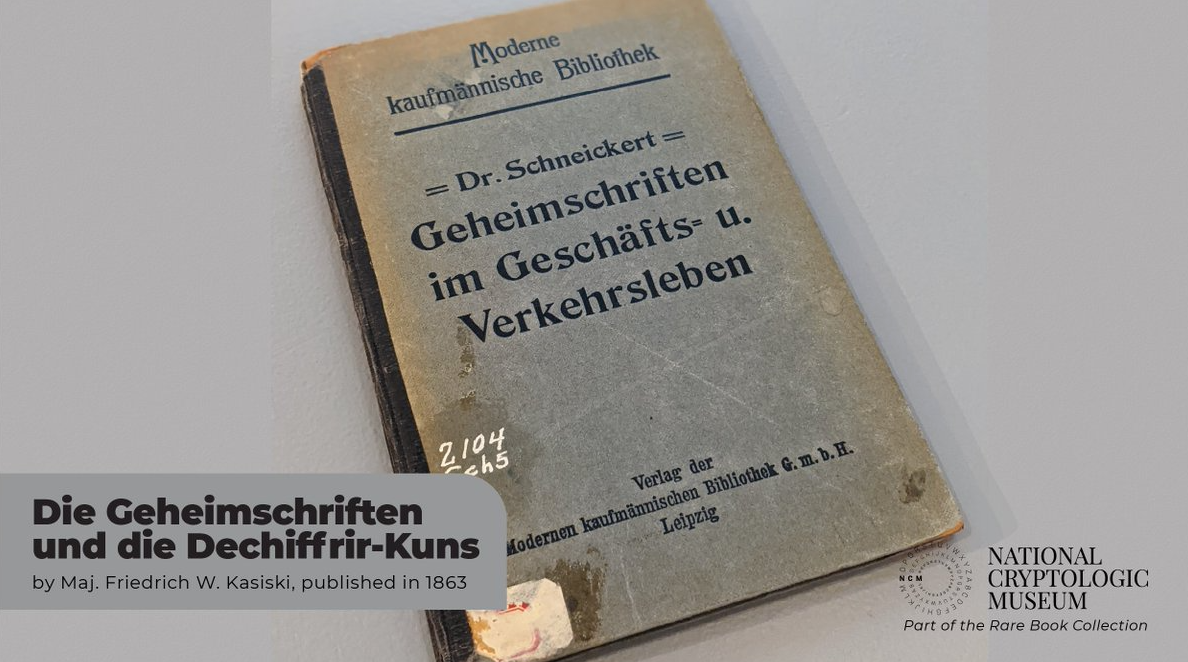
Наступна значуща праця з'явилася наприкінці 1850-х років, коли Чарльз Беббідж використав концепцію індикаторів і опублікував матеріали про свій алгоритм; однак його затьмарив посібник Фрідріха Касіскі, в якому він описав свій метод дешифрування шляхом пошуку повторюваних патернів у відкритому тексті (довжина ключа), випущений у вигляді книги під назвою «Die Geheimschriften und die Dechiffrir-Kunst».
Їхня математика стверджувала, що жоден ключ не повинен повторюватися без наслідків — інтуїція, з якою стикається пересічний криптокористувач, коли, наприклад, гаманець рекомендує не використовувати повторно пароль чи сід-фразу.
У своєму есе 1883 року «La Cryptographie Militaire» Керкгоффс стверджував, що шифр має залишатися безпечним, навіть якщо все про систему є загальновідомим — за винятком ключа. Ця максима знаходить відгук у культурі смартконтрактів із відкритим вихідним кодом, де аудитори та white-hat дослідники виставляють свій код на загальний огляд, щоб безпека випливала з ключів і математики, а не з невідомості.
Пізніше статисти та лінгвісти впровадили ці ідеї в навчальні програми, у міру того як поштові системи та міжнародні кабелі охоплювали світ. Практичний частотний аналіз був задокументований французьким військовим криптоаналітиком Етьєном Базері у 1890-х роках, а по інший бік Атлантики Елізабет і Вільям Фрідмани створили стандартизовані освітні програми, які розглядали шифри як сигнали, що підлягають підрахунку. Ці програми сформували очікування, що криптографію потрібно викладати, тестувати та розвивати, а не просто передавати у спадок.
Від телеграфів до Тюрінга
Оскільки промислові потреби вимагали швидкого зв'язку, криптографія розвивалася паралельно з електронікою. У 1917 році брошури Вільяма Ф. Фрідмана з Riverbank Laboratories систематизували статистичний криптоаналіз, відокремивши розробку шифрів від злому кодів і подарувавши світові індекс збігів. Брошури навчили аналітиків працювати з таблицями ймовірностей — звичка, яка відлунює й донині щоразу, коли ризик-рушій біржі оцінює спробу входу.
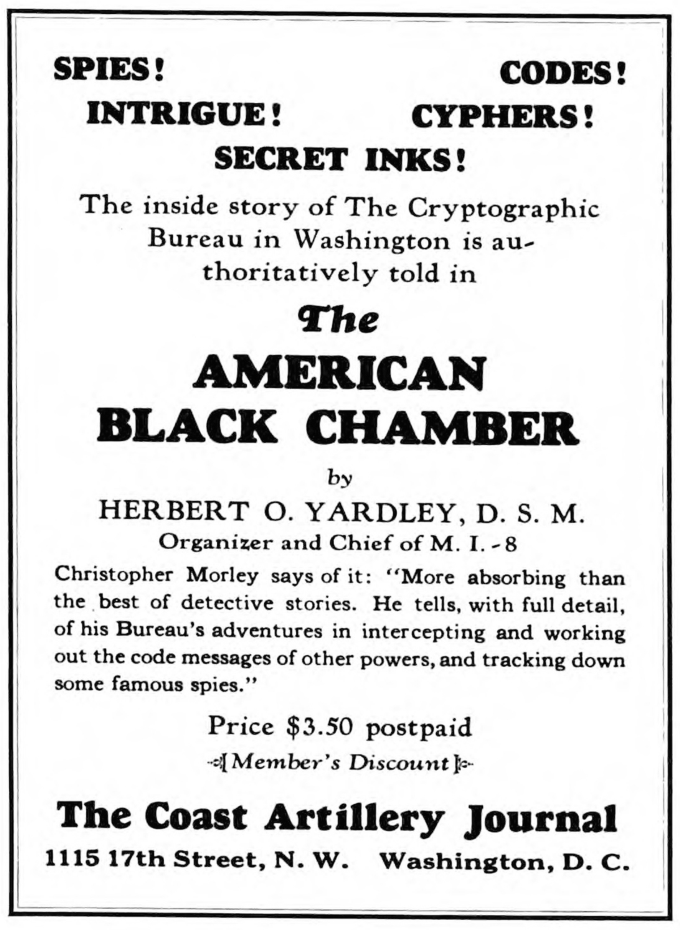
Відверта книга Герберта Ярдлі 1931 року «The American Black Chamber» стала посібником, який розпалив суспільний апетит до розкриття таємниць, одночасно оголивши станції перехоплення та започаткувавши перші світові дебати про конфіденційність проти безпеки.
Криптоентузіасти сьогодні відтворюють цю суперечку щоразу, коли законодавці обговорюють правила, які вимагають відстеження грошей у блокчейні, прив'язаних до реальної вартості за допомогою стейблкоїнів.
Того ж року інженер Гілберт Вернам зареєстрував телеграфний шифр в AT&T, а в 1919 році Мобіорн поширив це на принцип одноразового блокнота. І незабаром після цього, у 1949 році, Клод Шеннон довів, що система Вернама забезпечує абсолютну секретність, якщо ключі є випадковими, мають довжину не меншу за довжину повідомлень і ніколи не використовуються повторно. Ось чому виробники апаратних гаманців так ретельно ставляться до безпечних генераторів випадкових чисел: без джерела з високою ентропією одноразовий блокнот перетворюється на бекдор для сторонніх осіб.
Міжвоєнні роки та Друга світова війна принесли нам працю Алана Тюрінга 1936 року «On Computable Numbers» та його роботу 1940-х років у Блетчлі-Парку, поряд із більш раннім аналізом «Енігми» Маріаном Реєвським у 1932 році. Теоретичні машини Тюрінга представили концепцію алгоритмів як механічних процесів, що, своєю чергою, призвело до комп'ютерів зі збереженою в пам'яті програмою, які виконують перевірку підписів блокчейну на кремнії. Коли ролап другого рівня (L2) перевіряє тисячі транзакцій щосекунди, він виконує послідовність доведень Тюрінга про те, що можуть обчислювати машини.
Праця Клода Шеннона 1949 року «Communication Theory of Secrecy Systems» підбила підсумки цього періоду. Помістивши таємницю в теоретико-інформаційний контекст, він увів такі поняття, як розсіювання (diffusion), перемішування (confusion) та ентропія. Звичайні користувачі криптовалют стикаються з цими концепціями, коли AES-GCM захищає сесії HTTPS, через які вони отримують цінові потоки у свої застосунки, або коли холодний гаманець блокує ключ, скільки б разів не вводили неправильний PIN-код.
Фундаментальна праця Норберта Вінера 1948 року «Cybernetics» представила математику зворотного зв'язку та керування, проклавши шлях до адаптивних модулів безпеки, які сьогодні коригують пороги аномалій на панелях моніторингу смартконтрактів.
Захисні системи на основі машинного навчання, які відстежують фіктивну торгівлю (wash trading), завдячують петлям зворотного зв'язку Вінера не менше, ніж сучасному поколінню графічних процесорів.
Відкриті ключі та цифрова довіра
Перш ніж інтернет зміг автоматизувати передачу вартості, нам потрібно було створити симетричні шифри, оптимізовані для кремнію. Опубліковані у 1971 році технічні звіти Горста Фейстеля для IBM щодо блокових шифрів призвели до створення стандарту Data Encryption Standard (DES) від NIST у 1977 році. Функція раунду та механізм планування ключів DES заклали основу для сучасних конкурсів AES, гарантуючи, що транзакція стейблкоїна між континентами залишається конфіденційною всередині тунелів TLS.
Невдовзі після цього Ральф Меркл опублікував свою дисертацію 1979 року про односпрямовані дерева хешів і подарував нам структуру дерев Меркла, яка тепер дозволяє нодам перевіряти докази включення без необхідності завантажувати кожен блок даних. Заголовки блоків перевіряються кожним легким клієнтом і NFT-маркетплейсом в EVM, які спираються на ці дерева.
Потім сталася революція: стаття Вітфілда Діффі та Мартіна Геллмана 1976 року «New Directions in Cryptography» додала обмін відкритими ключами, а запропоновані Ральфом Мерклом головоломки склали третю опору цієї системи. Несподівано незнайомці отримали змогу домовлятися про секрет через відкриті канали. Для пересічного власника гаманця цим дивом є рукостискання, що відбувається за кожним скануванням QR-коду, яке зв'язує мобільний застосунок із розширенням браузера.
RSA було представлено у 1977 році, коли Рон Рівест, Аді Шамір та Леонард Адлеман опублікували «A Method for Obtaining Digital Signatures and Public-Key Cryptosystems». Алгоритм базувався на використанні великих простих чисел і відтоді лежить в основі електронних підписів, оновлень програмного забезпечення та сертифікатів SSL, які провідні сайти для торгівлі криптою оновлюють щороку. Навіть кастодіальні сервіси, що впроваджують апаратні модулі безпеки (HSM), покладаються на RSA та варіанти еліптичних кривих як на свій корінь довіри.
Протоколи автентифікації розвивалися паралельно. Шифрування є одним із варіантів вирішення цієї проблеми, і виявилося, що у 1878 році стаття Роджера Нідгема та Майкла Шредера «Using Encryption for Authentication» запропонувала процеси типу «виклик-відповідь» (challenge-response), на які дуже схожі квитки Kerberos, тільки це було на десятиліття раніше. Мобільний банкінг та централізовані біржі продовжують використовувати методи видачі квитків, що походять із цього родоводу, для безпечної синхронізації сесій.
1980-ті роки урізноманітнили інструментарій. Підписи на основі дискретного логарифма Тахера Ель-Гамаля 1985 року стали основою як для Digital Signature Algorithm 1994 року, так і для сучасних мультипідписів на основі Шнорра. У 1985 році криптографія на еліптичних кривих була незалежно винайдена Нілом Кобліцем і Віктором Міллером, що дало блокчейнам, таким як Bitcoin, компактну схему підпису. Стаття Девіда Чаума про сліпий підпис 1983 року та його криптографічні протоколи для невідстежуваних електронних листів двома роками пізніше стали передвісниками цифрових грошей задовго до того, як Сатоші Накамото переосмислив їх.
Коли 56-бітні ключі DES стали вразливими, схвалення алгоритму Rijndael інститутом NIST у 2001 році поступово забезпечило 128- та потім 256-бітний рівень безпеки для всіх.
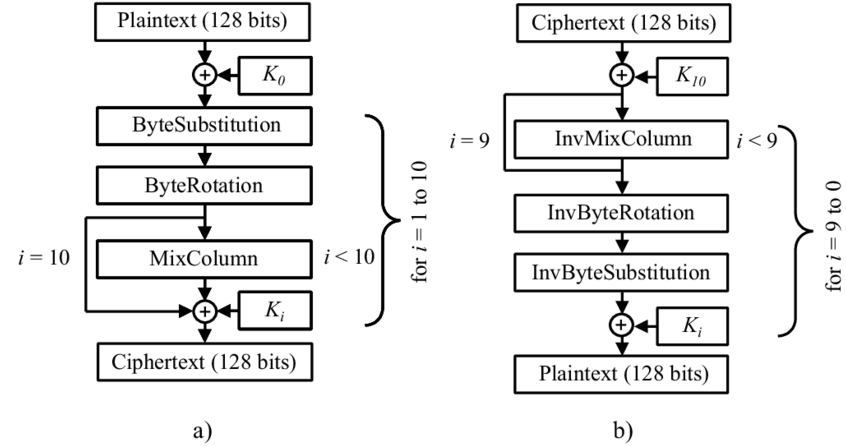
AES-GCM тепер шифрує виклики JSON-RPC, які генерують застосунки гаманців — демонстрація стійкості споживчого рівня, яку можуть дати державні конкурси.
До 1990-х років теорія наздогнала споживче програмне забезпечення. Пакет Pretty Good Privacy Філа Ціммерманна в 1991 році приніс наскрізне шифрування на персональні комп'ютери, і того ж року Пол Кохер опублікував статтю для Bellcore, яка викрила атаки за часом виконання, змусивши розробників апаратного забезпечення маскувати побічні канали. Proof-of-work як засіб боротьби зі спамом був формалізований Адамом Беком у «Hashcash» у 1997 році; лише пізніше він еволюціонував для захисту децентралізованого консенсусу. Тим часом стаття Синтії Дворк і Моні Наора 1992 року про ціноутворення через обчислення стала прообразом ринків комісій, з якими стикається кожен криптотрейдер під час взаємодії з dapps ончейн.
Хеш-функції також еволюціонували. Операції з постійним часом виконання прийшли в сучасні блокчейни через виправлення недоліків дизайну завдяки роботі Барта Пренела 1993 року над функціями односпрямованого стиснення, прийняттю SHA-256 у 2000 році та появі Curve25519 Дена Бернштейна у 2005 році, за якою у 2012 році з'явилися підписи Ed25519. Підписи BLS (представлені Деном Боне, Беном Лінном та Овавом Шахамом у 2001 році) нещодавно були впроваджені для агрегації валідаторів у консенсусі Ethereum і зменшення надмірного обсягу повідомлень.
Ці наукові статті — більше ніж просто історія; вони працюють у кожному гаманці. Ось кілька прикладів цього впливу в повсякденному криптожитті:
1. Токени для двофакторної автентифікації походять із тієї ж модульної арифметики, що й протокол обміну ключами Діффі-Геллмана, дозволяючи гарячому гаманцю безпечно синхронізуватися з телефоном.
2. Пули внесення та виведення коштів із категорій холодного зберігання використовують сліпі підписи Чаума, також покладаючись на хеш-ланцюги Лампорта для узгодження виведень без розкриття ключів підпису.
3. Аудити смартконтрактів використовують моделі атак Кохера та обмеження частоти запитів у стилі Hashcash для стримування ботів, гарантуючи, що інтерфейси стейкінгу залишаються доступними під час високої волатильності.
Постквантові рубежі та повсякденне життя
А потім, у жовтні 2008 року, Сатоші Накамото представив світові white paper під назвою «Bitcoin: A Peer-to-Peer Electronic Cash System», поєднавши дерева Меркла з Hashcash і цифровими підписами для економіки. Перший генезис-блок був запущений у січні 2009 року і довів, що економічні стимули можна використовувати для підтримки реєстру обліку без централізованого органу. Цей синтез досліджень досі формує основу кожного кліку для перевірки балансу на платформі play-to-earn.
Того ж року дисертація Крейга Джентрі «A Fully Homomorphic Encryption Scheme» довела, що довільні обчислення над зашифрованими даними є можливими. Сьогодні, через двадцять років, біржі використовують пакетні гомоморфні докази для балансування фіатних шлюзів без розкриття інформації про клієнтів контрагентам. Користувачам це дає змогу демонструвати платоспроможність або дохід, зберігаючи ключі в таємниці.
Безпечні багатопартійні обчислення пройшли довгий шлях від протоколу SPDZ 2011 року, розробленого Найджелом Смартом та іншими, який дозволив кастодіальним установам розподіляти ключі між уповноваженими підписантами. Коли торговий деск схвалює великий переказ, арифметика в стилі SPDZ гарантує, що жоден окремий співробітник не зможе скомпрометувати таємницю.
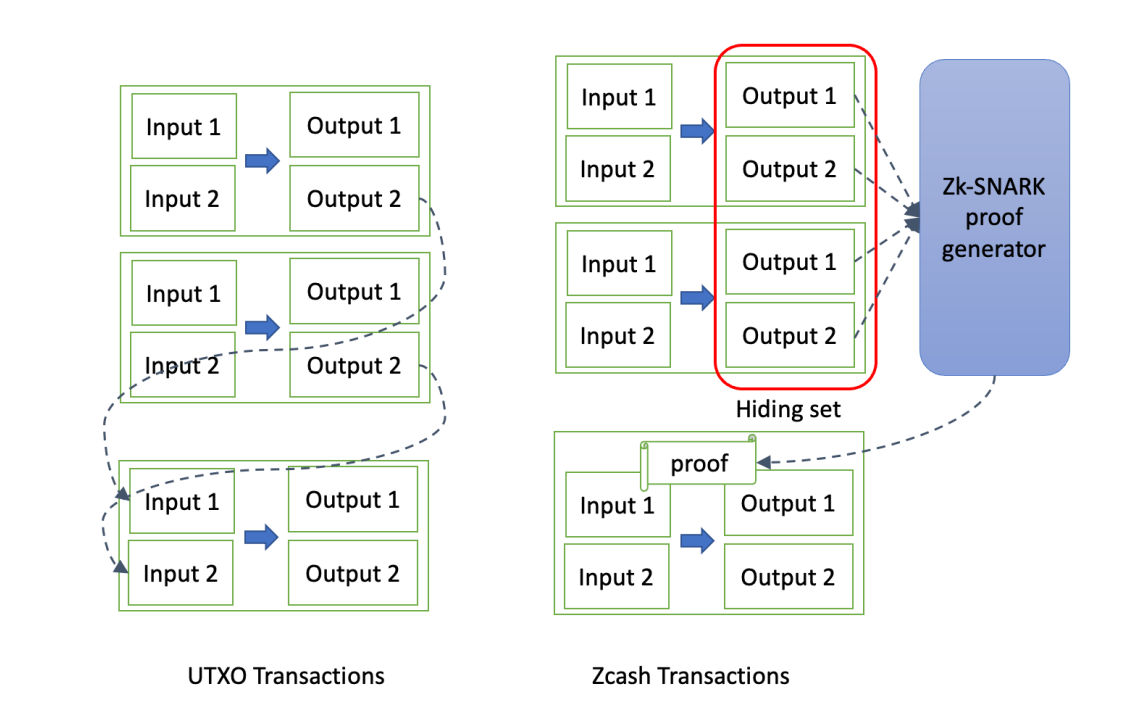
Далі прискорилися дослідження систем із нульовим розголошенням. Стаття 2012 року Елі Бен-Сассона, Алессандро К'єзи, Ерана Тромера та Мадарса Вірзи вперше привернула увагу блокчейн-спільноти до zk-SNARK, що згодом привело до створення Zcash у 2016 році та сучасних мостів із захистом конфіденційності. Протокол Sonic Мері Маллер 2018 року та система Plonk Аріеля Габізона у 2019 році оптимізували алгоритми доведення, зробивши можливим для мобільних гаманців миттєво верифікувати екрановані транзакції.
Діапазонні докази логарифмічного розміру були представлені у статті Бенедикта Бюнца 2018 року «Bulletproofs», які впроваджуються в конфіденційні монети та децентралізовані біржі, щоб довести наявність достатнього забезпечення без розкриття балансу. Очікуване впровадження Bulletproofs++ кількома командами рішень другого рівня (L2) у 2025 році принесе швидку конфіденційну торгівлю в DeFi на обладнання споживчого рівня.
Своєчасні відкриття також приборкали проблему консенсусу. Робота над візантійською відмовостійкістю була вдосконалена в статті 2001 року про Practical Byzantine Fault Tolerance Леслі Лампорта, Далії Малхі та інших, тоді як стаття Сільвіо Мікалі 2017 року про Algorand показала шлях до масштабованого proof-of-stake. Перехід Ethereum (Merge) у 2022 році — на основі досліджень Casper FFG 2017 року — тепер дозволяє звичайним користувачам брати участь у стейкінгу через пули, які приховують цілі сторінки математичних викладок за привабливим інтерфейсом панелі приладів.
Платіжні канали другого рівня розвинулися у формі статті Джозефа Пуна і Таддеуса Дріджі 2015 року про Lightning Network і подальших специфікацій BOLT. Їхні зобов'язуючі транзакції (commitment transactions) та штрафні протоколи є фактично прямим застосуванням контрактів блокування за хешем і часом (HTLC), досліджених ще у 2000 році, забезпечуючи реальним покупцям у магазинах субцентові комісії під час оплати картками з підтримкою криптовалюти.
Нова хвиля актуальності прийшла разом із квантовими прогнозами. CRYSTALS-Kyber та CRYSTALS-Dilithium були обрані NIST для стандартизації у 2022 році, а проєкти FIPS 203 та FIPS 204 розіслали вендорам вже у 2024 році. У 2024 році такі біржі, як Coinbase і Binance, розпочали бета-тестування огортання ключів на основі Kyber в апаратних модулях; тим часом дорожня карта прошивок Ledger на 2025 рік містить пропозиції щодо гібридних доказів RSA/Kyber, щоб запити на своп могли протистояти квантовим загрозам завтрашнього дня.
Дослідження, проведені у 2024 та 2025 роках, продовжили розвивати теорію, втілюючи її в життя та роблячи практичною.
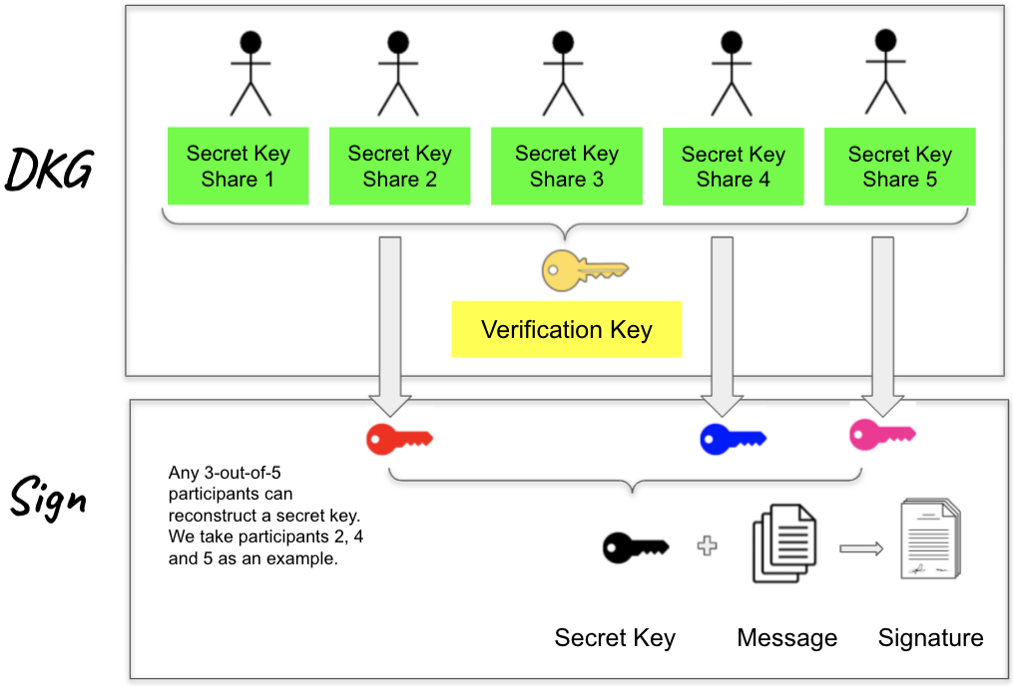
На початку 2024 року схема порогового підпису FROST доходить до чернетки IETF, дозволяючи мультипідписним гаманцям підписувати транзакції з мінімальною кількістю раундів взаємодії. Прототипи данкшардингу в Ethereum базувалися на статті 2020 року про поліноміальні зобов'язання Кейт (KZG) і специфікації Proto-Danksharding 2023 року, що відкрило шлях ролапам, які проводять розрахунки платежів у глобальних реєстрах для незалежних працівників за значно вигіднішими тарифами.
Дослідження абстракції облікового запису, де вихор важливих деталей кристалізувався в стандарті Ethereum ERC-4337 2023 року та пропозиції EIP-7702 2024 року — це те, що відкриває смартконтракт-гаманці масовим користувачам. Статті Trail of Bits та Ethereum Foundation розрахували економіку бандлерів (збирачів транзакцій), щоб ми нарешті могли отримати біометричні підписи або групи соціального відновлення в DeFi, не вимагаючи від людей запам'ятовувати сід-фрази.
Сьогодні шлях криптохолдера формується цими віхами. Резервні копії гаманців базуються на схемі розділення секрету Шаміра 1979 року, апаратні анклави використовують white paper про віддалену атестацію SGX 2016 року, а команди комплаєнсу паролів звертаються до рекомендацій FATF Travel Rule 2021 року разом із доказами з нульовим розголошенням із досліджень Electric Coin Company 2023 року. Коли DeFi-фармер відстежує дохідність, він перебуває всередині структури, складеної з формальних доказів, регуляторної науки та дизайну інтерфейсів.
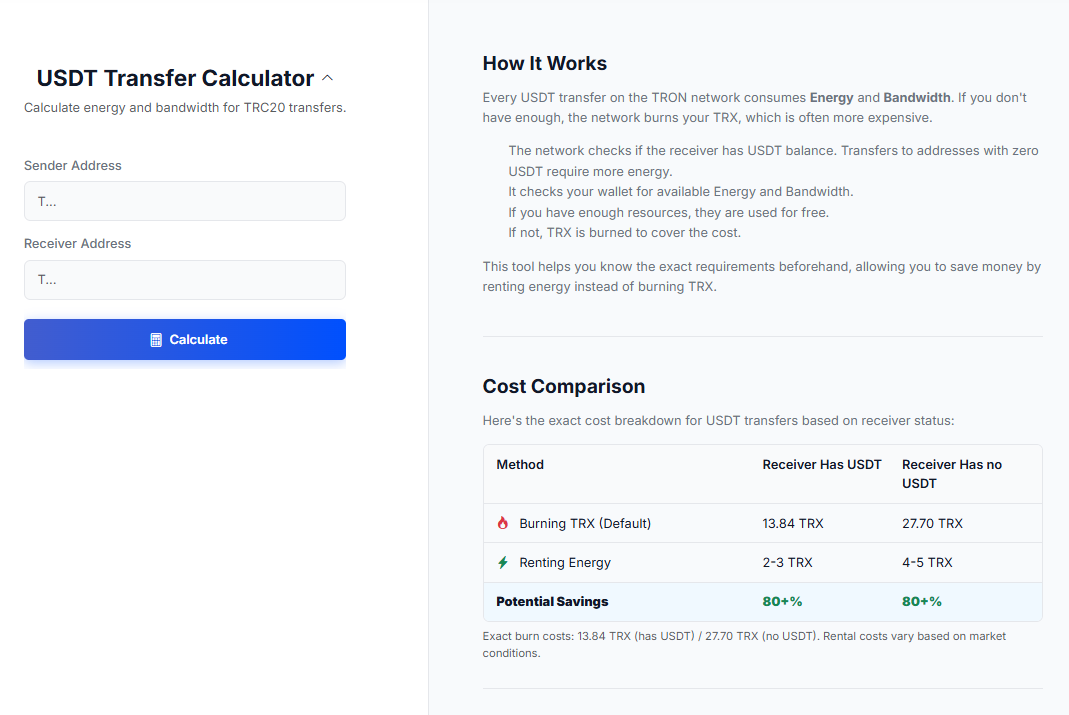
Навіть такі щоденні завдання, як переказ USDT у мережі TRON, повертають нас до цих робіт. Ринки оренди Energy, які з'явилися після публікації статті про TRON Virtual Machine у 2018 році, використовують моделі ціноутворення на основі ресурсів, спочатку запропоновані в доказах виконання роботи Дворк і Наора. Ті, хто вирішує, чи орендувати TRON Energy з пулу делегування, чи просто віддати це на аутсорсинг, зважують ціни, правила делегування та репутацію постачальника, обираючи пропозиції на маркетплейсах TRON Energy.
У найближчому майбутньому такі спільні проєкти, як стаття MIT/Stanford 2024 року про стислу верифікацію блоків або дослідження Університету Ватерлоо 2025 року щодо конфіденційних смартконтрактів на основі ґраток, запропонують шляхи оновлення, про які звичайні трейдери можуть ніколи й не здогадуватися напряму. Але щоразу, коли апаратний гаманець синхронізується швидше або переказ об'єднує більше мікроплатежів у блок, це відбувається тому, що вчені працювали століттями, щоб перетворити гіпотези на рецензовані креслення.
Разом ця хронологія розкриває просту істину: без статистики аль-Кінді, ентропії Шеннона, обміну ключами Діффі та Геллмана, підписів RSA, консенсусу Накамото та революцій нульового розголошення й постквантової ери 2010-х і 2020-х років криптографічний словник був би просто порожнім звуком. Можливість сканувати код, підписувати повідомлення чи обмінювати токен тримається на наукових працях, які надали впевненості в тому, що кожен крок має сенс і є безпечним.
Ця стаття підготовлена для вас командою Netts. Калькулятор переказів USDT від Netts — це одна з багатьох його функцій, що дозволяє точно дізнатися, скільки Energy вам знадобиться орендувати для наступної транзакції: