加密科学:哪些论文让这一切成为可能?
从阿尔·金迪到香农,从公钥密码学到零知识证明——这些研究脉络支撑着你手机确认的每一次钱包签名和每一个区块。
其他语言: EnglishРусскийEspañolไทยFrançaisУкраїнськаTürkçeहिंदीفارسیالعربيةHausaPortuguêsTiếng Việt한국어日本語Bahasa IndonesiaDeutschTagalog
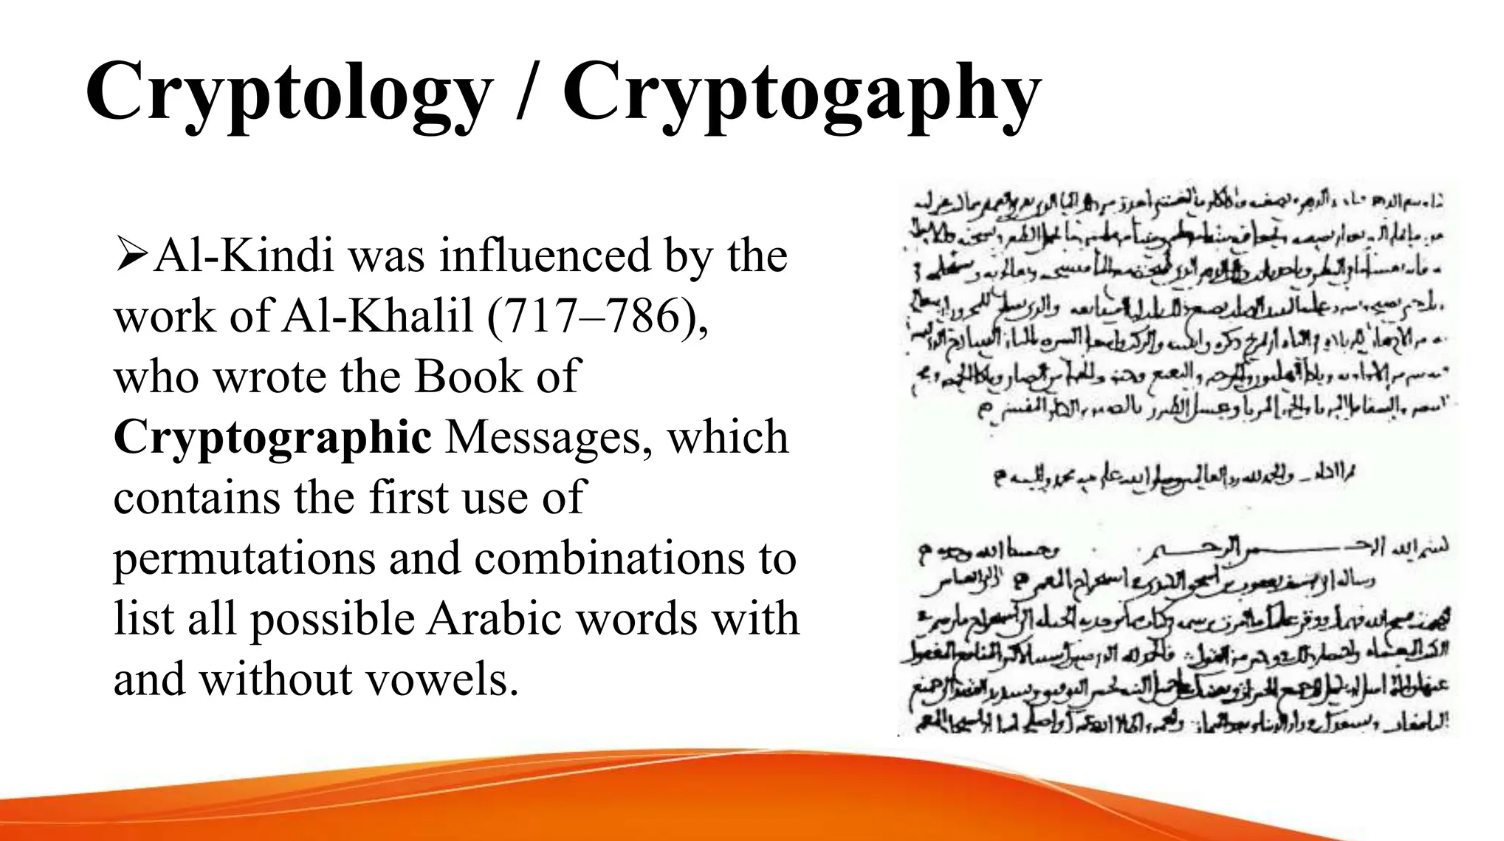
在九世纪博学者阿布·优素福·雅库布·本·伊沙克·肯迪(Abu Yusuf Yaqub ibn Ishaq al-Kindi)撰写其手稿《论解密加密信息》(On Deciphering Cryptographic Messages)很久之后,区块链才跃上移动屏幕。肯迪的手稿确立了第一种能够重复破解密文的科学方法。通过将字母视为数据并统计其频率,肯迪为密码学点燃了普罗米修斯式的火种:他证明了通过系统性观察而非灵光一现的猜测,可以破解隐藏的文本。
如今,每当加密钱包被打开时,同样的火种都会闪现。在 John Doe 授权支付交易的每一次点击中,都运用了肯迪所开创的代数思维——收集统计数据、对不确定性建模、相信数学而非神话。他将经验主义与理论相结合,促成了“保密性和验证可以被工程化实现”这一观念的产生,而这正是当今每一条区块链账本记录背后的基本承诺。
加密科学的普罗米修斯式开端
1467 年,当莱昂·巴蒂斯塔·阿尔伯蒂(Leon Battista Alberti)记录下他发明的密码盘描述时,以及 1586 年布莱斯·德·维吉尼亚(Blaise de Vigenère)发表他的《密码论》(Traicté des Chiffres)时,他们并不仅仅是在玩弄聪明的小把戏。他们正在将密钥与消息之间的关系形式化,提出了可以抵御(手工)暴力破解的多表替换加密。
对于那个时代的学者来说,这意味着秘密外交;而对于现代加密货币投资者而言,它预示了保护交易所 API 免受机器人攻击的轮换密钥。下一篇重要的论文发表于 19 世纪 50 年代末,当时查尔斯·巴贝奇(Charles Babbage)使用了指示符的概念并发表了他的算法;然而,当弗里德里希·卡西斯基(Friedrich Kasiski)的《手册》(Handbuch)出版时,这一成就便显得黯然失色。他在书中描述了通过寻找明文中的重复模式(即密钥长度)来进行破译的方法,该书书名为《加密术与破译艺术》(Die Geheimschriften und die Dechiffrir-Kunst)。
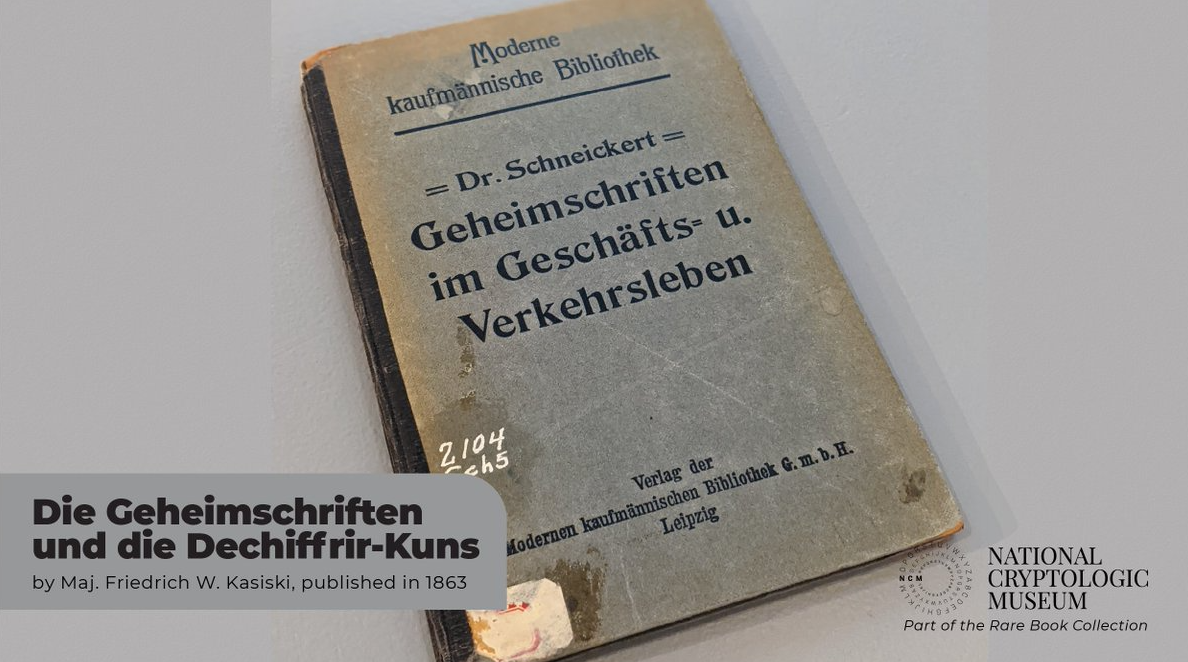
他们的数学理论指出,任何密钥的重复使用都会产生后果,普通加密货币用户对此也深有体会,例如,当钱包提示他们不要重复使用密码或助记词时。
在 1883 年的一篇论文《军事密码学》(La Cryptographie Militaire)中,柯克霍夫(Kerckhoffs)主张,即使系统的所有细节都是公开的——只要密钥保密,密码系统就应该是安全的。这一准则在开源智能合约文化中引起了强烈共鸣,审计师和白帽研究员将他们的代码公之于众,从而使安全性源于密钥和数学,而非隐蔽性。
随着邮政系统和国际电缆在全球范围内的普及,统计学家和语言学家随后将这些见解磨炼成课程体系。19 世纪 90 年代,法国军事密码分析家埃蒂安·巴泽里(Étienne Bazeries)记录了实用的频率分析方法;而在大西洋彼岸,伊丽莎白和威廉·弗里德曼(Elizabeth and William Friedman)建立了标准化的教育项目,将代码视为待计数的信号。这些项目建立了一种预期,即密码学应该是可以被教授、测试和推进的,而不仅仅是靠代代相传。
从电报到图灵
随着工业纠纷对快速通信的需求日益增长,密码学与电子技术同步发展。 1917年,威廉·F·弗里德曼(William F. Friedman)在河岸实验室(Riverbank Laboratories)发表的小册子使统计密码分析系统化,将密码设计与破译分离开来,并为世界留下了重合指数(index of coincidence)。这些小册子教会了分析人员如何看待概率表,这种习惯一直延续至今,每当交易所的风控引擎对登录尝试进行评分时,都能看到它的影子。
赫伯特·亚德利(Herbert Yardley)1931年的揭秘著作《美国黑室》(The American Black Chamber)是一本激发了公众探寻秘密欲望的“食谱”,同时也曝光了拦截站,并引发了全球范围内关于隐私与安全的首次辩论。
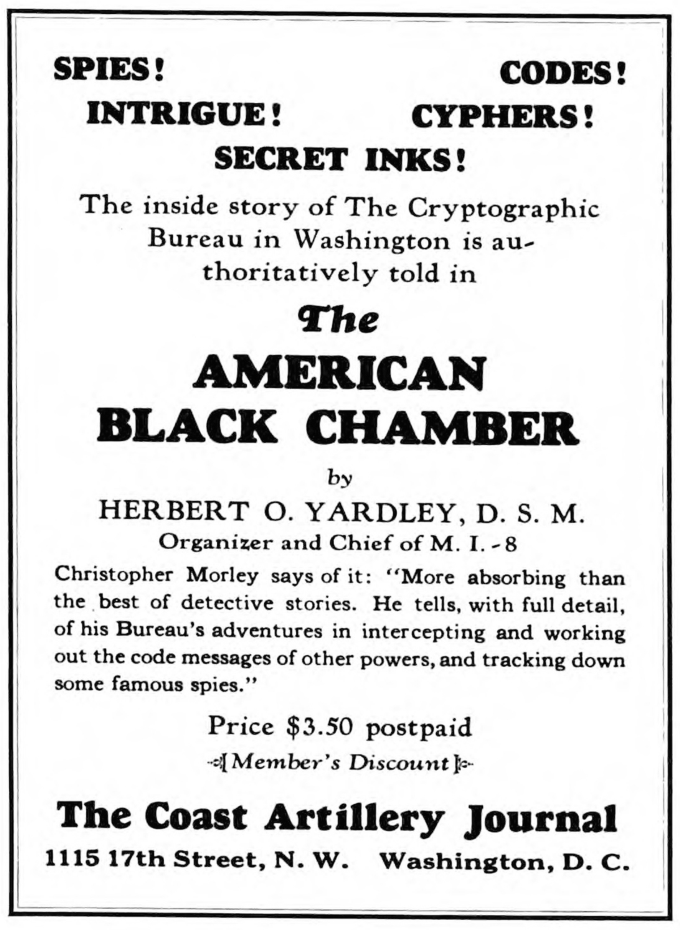
如今的加密货币爱好者们也在重演这场争论,每当立法者讨论要求追踪区块链上与现实世界价值挂钩的稳定币资金流向时,这一幕就会上演。
同年,工程师吉尔伯特·维南(Gilbert Vernam)在AT&T提交了一份电报密码申请,1919年,莫博涅(Mauborgne)将其扩展为一次性密码本(one-time pad)原理。不久之后的1949年,克劳德·香农(Claude Shannon)证明,如果密钥是随机的、长度至少与消息相等且永不重复使用,维南的系统就能实现“完善保密性”(perfect secrecy)。这就是为什么硬件钱包对安全随机数生成器如此重视的原因:如果没有高熵源,一次性密码本就会变成一个多用户后门。
两次世界大战期间及二战期间,我们迎来了艾伦·图灵(Alan Turing)1936年的论文《论可计算数》(On Computable Numbers)及其20世纪40年代在布莱切利园(Bletchley Park)的工作,以及马里安·雷耶夫斯基(Marian Rejewski)更早于1932年对恩尼格玛密码机(Enigma)的分析。图灵的理论机器引入了算法作为机械过程的概念,这反过来又催生了存储程序计算机,如今这些计算机在硅片上执行着区块链签名的验证。 当二层(Layer-2)Rollup 每秒检查数千笔交易时,它正在机器可计算的范围内运行图灵证明序列。
克劳德·香农(Claude Shannon)1949 年发表的《保密系统的通信理论》为这一时期画上了句号。通过将保密性置于信息论语境中,他引入了混淆、扩散和熵等概念。加密货币的普通用户在以下场景中会接触到这些概念:当 AES-GCM 保护 HTTPS 会话(用户通过该会话在应用中接收价格推送)时,或者当冷钱包无论你输入多少次错误 PIN 码都不会释放密钥时。
诺伯特·维纳(Norbert Wiener)1948 年的巨著《控制论》引入了反馈与控制的数学理论,引领了如今在智能合约监控仪表板中调整异常阈值的自适应安全模块。
那些监测刷单交易的机器学习防御系统,既得益于当前一代的 GPU,也同样归功于维纳的反馈循环。
公钥与数字信任
在互联网能够实现价值自动化之前,我们需要创建硬件能够处理的对称密码。霍斯特·费斯特尔(Horst Feistel)1971 年发表的关于分组密码的 IBM 技术报告,促成了 1977 年 NIST 数据加密标准(DES)的诞生。DES 的轮函数和调度机制为今天的 AES 竞赛埋下了种子,确保了跨洲际的稳定币交易在 TLS 隧道内保持私密。
不久之后,拉尔夫·默克尔(Ralph Merkle)于 1979 年发表了关于单向哈希树的论文,为我们带来了默克尔树结构。如今,该结构允许节点在无需获取每个数据块的情况下验证包含证明。
EVM 中依赖这些树的每个轻客户端和 NFT 市场都会检查区块头。随后革命到来了:Whitfield Diffie 和 Martin Hellman 在 1976 年发表的论文《密码学新方向》(New Directions in Cryptography)引入了公钥交换,而 Ralph Merkle 提出的谜题则补齐了缺失的第三支柱。突然之间,陌生人可以在公开通道上共同商定一个秘密。对于普通钱包持有者来说,这一奇迹就是每次扫描二维码将移动应用与浏览器扩展程序配对时,背后所进行的握手过程。
RSA 诞生于 1977 年,当时 Ron Rivest、Adi Shamir 和 Leonard Adleman 发表了《一种获取数字签名和公钥加密系统的方法》(A Method for Obtaining Digital Signatures and Public-Key Cryptosystems)。该算法基于大素数的使用,自此成为电子签名、软件更新以及顶级加密货币交易网站每年更新的 SSL 证书的基础。即使是部署了硬件安全模块(HSM)的托管服务,也依赖 RSA 和椭圆曲线变体作为其信任根。
身份验证协议也同步成熟。加密是解决这一问题的一种方案,事实证明,Roger Needham 和 Michael Schroeder 在 1978 年发表的论文《使用加密进行身份验证》(Using Encryption for Authentication)中提出了挑战-响应流程,这与 Kerberos 票据非常相似,只不过早了十年。手机银行和中心化交易所继续利用从该体系演变而来的票据授予方法来安全地同步会话。
20 世纪 80 年代使工具箱变得多样化。Taher ElGamal 在 1985 年提出的离散对数签名是 1994 年数字签名算法以及如今基于 Schnorr 的多重签名的来源。1985 年,Neal Koblitz 和 Victor Miller 独立发明了椭圆曲线密码学,这为比特币等区块链提供了一种小型签名方案。
大卫·乔姆(David Chaum)1983 年关于盲签名的论文,以及两年后他提出的不可追踪邮件加密协议,早在中本聪重新发明数字现金之前,就已成为其先驱。随着 DES 的 56 位密钥变得易受攻击,NIST 在 2001 年采用了 Rijndael 算法,并逐渐普及,为所有人提供了 128 位乃至 256 位的安全性。
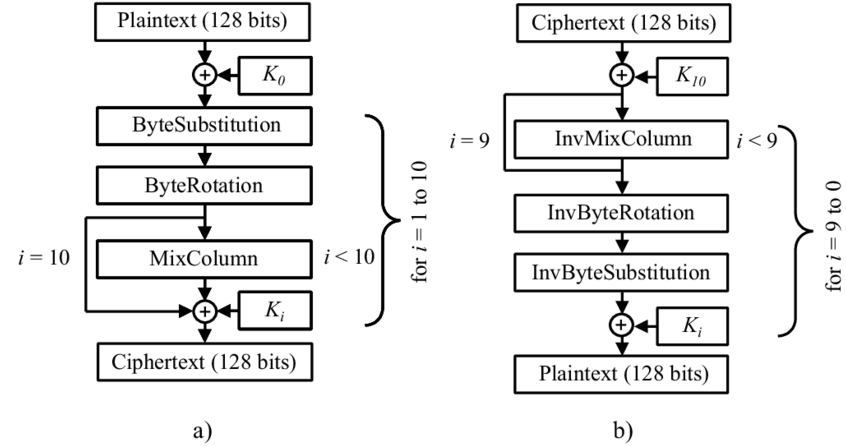
AES-GCM 现在正为钱包应用发出的 JSON-RPC 调用进行加密,这展示了政府竞赛所能产出的消费级韧性。
到 20 世纪 90 年代,理论已经赶上了消费级软件。Phil Zimmermann 在 1991 年推出的 Pretty Good Privacy (PGP) 软件包将端到端加密带到了个人电脑上;同年,Paul Kocher 为 Bellcore 发表了一篇论文,揭示了计时攻击,这要求硬件设计者必须掩盖侧信道。1997 年,Adam Back 的“Hashcash”将工作量证明(PoW)作为一种反垃圾邮件措施正式化;直到后来,它才演变为保护去中心化共识的手段。与此同时,Cynthia Dwork 和 Moni Naor 在 1992 年发表的关于“通过计算定价”的论文,则是如今每位加密交易者在链上使用 dapp 时所参与的费用市场的预演。
哈希函数也在不断演进。通过吸取 Bart Preneel 在 1993 年关于单向压缩函数研究中的设计教训,以及 2000 年 SHA-256 的采用、2005 年 Dan Bernstein 的 Curve25519 及其在 2012 年紧随其后的 Ed25519 签名,恒定时间操作被引入了现代区块链。BLS 签名(由 Dan Boneh、Ben Lynn 和 Hovav Shacham 于 2001 年提出)最近已在以太坊共识中实现,用于聚合验证者并减少冗余消息。
这些论文不仅仅是传说;它们在每一个钱包中默默运转。 以下是这种观点在加密货币日常生活中产生共鸣的几个例子:
1. 用于双重身份验证的令牌源自与 Diffie-Hellman 密钥交换协议相同的模运算,这使得热钱包能够与手机安全地同步。
2. 冷存储类别的充提池使用 Chaumian 盲化技术,并依靠 Lamport 哈希链在不泄露签名密钥的情况下对提现进行对账。
3. 智能合约审计利用 Kocher 攻击模型和 Hashcash 风格的速率限制来遏制机器人,确保质押仪表板在市场波动期间保持响应。
后量子前沿与日常生活
随后在 2008 年 10 月,中本聪向世界发布了一篇题为《比特币:一种点对点的电子现金系统》的白皮书——将默克尔树、Hashcash 和数字签名刻入了一种经济体系。第一个创世区块于 2009 年 1 月上线,证明了可以利用经济激励在没有中心化机构的情况下维护记账账本。这一系列研究的结合,至今仍是用户在“边玩边赚”(Play-to-Earn)平台上每一次点击验证余额的基石。
同年,克雷格·金特里(Craig Gentry)的论文《全同态加密方案》表明,对加密数据进行任意计算是可行的。二十年后的今天,交易所使用批量同态证明来平衡法币出入口,而无需向交易对手披露客户信息。对于用户而言,这提供了一种在保持密钥私密的同时,证明偿付能力或收入的方法。
自 2011 年 Nigel Smart 等人提出 SPDZ 协议以来,安全多方计算取得了长足进步,该协议允许托管机构在授权的共同签名者之间共享密钥。
当交易台批准一笔大额转账时,SPDZ 风格的算术确保了没有任何一名员工能够泄露秘密。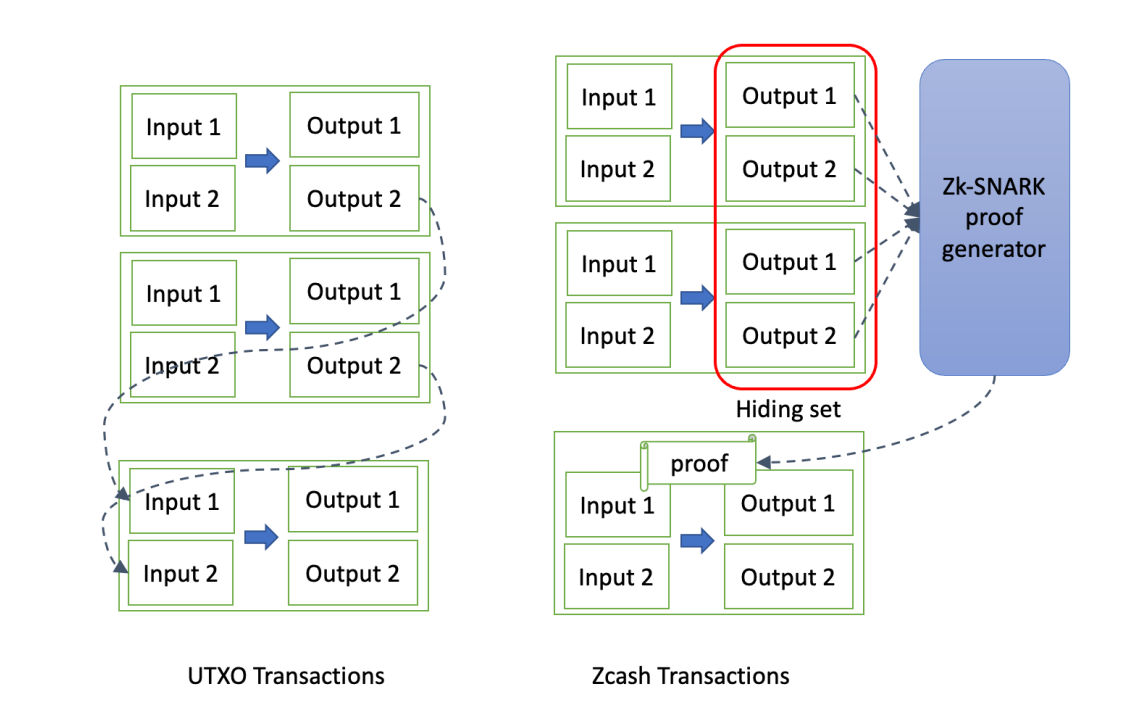
零知识证明的研究随后加速。Eli Ben-Sasson、Alessandro Chiesa、Eran Tromer 和 Madars Virza 在 2012 年发表的论文首次让区块链读者关注到 zk-SNARKs,并最终促成了 2016 年 Zcash 的诞生以及如今的隐私保护桥。Mary Maller 在 2018 年提出的 Sonic 协议和 Ariel Gabizon 在 2019 年提出的 Plonk 系统降低了证明算法的开销,使得移动钱包能够对屏蔽交易进行即时验证。
Benedikt Bünz 在 2018 年的 Bulletproofs 论文中引入了对数级范围证明,该技术被应用于隐私币和去中心化交易所,用于在不泄露余额的情况下证明拥有足够的抵押品。随着多个 Layer 2 团队计划在 2025 年采用 Bulletproofs++,快速的机密 DeFi 交易将能够在消费级硬件上实现。
适时的进展也优化了共识机制。Leslie Lamport、Dahlia Malkhi 等人在 2001 年发表的《实用拜占庭容错》(PBFT)论文中进一步完善了拜占庭容错工作,而 Silvio Micali 在 2017 年发表的 Algorand 论文则展示了一种实现可扩展权益证明的方法。基于 2017 年 Casper FFG 的研究,以太坊 2022 年的合并现在允许普通用户通过质押池服务进行质押,这些服务将原本长达数页的数学公式隐藏在精美的前端仪表板之后。
Layer-2 支付通道随着 Joseph Poon 和 Thaddeus Dryja 在 2015 年发表的闪电网络论文以及随后的 BOLT 规范而逐渐成熟。
它们的承诺交易和惩罚协议实际上只是对2000年研究的哈希时间锁定合约的简单应用,让在商店购物的顾客在使用支持加密货币的卡片支付时,能够享受低于一美分的极低手续费。
量子预测带来了新的紧迫感。CRYSTALS-Kyber 和 CRYSTALS-Dilithium 于2022年被 NIST 选中进入标准化进程,FIPS 203 和 FIPS 204 的草案早在2024年就已分发给供应商。2024年,Coinbase 和 Binance 等交易所开始在硬件模块中测试基于 Kyber 的密钥封装;与此同时,Ledger 的2025年固件路线图包含了 RSA/Kyber 混合证明的提案,使交换请求能够抵御未来的量子攻击者。
2024年和2025年开展的研究进一步完善了该理论,使其得以实现并具备实用性。
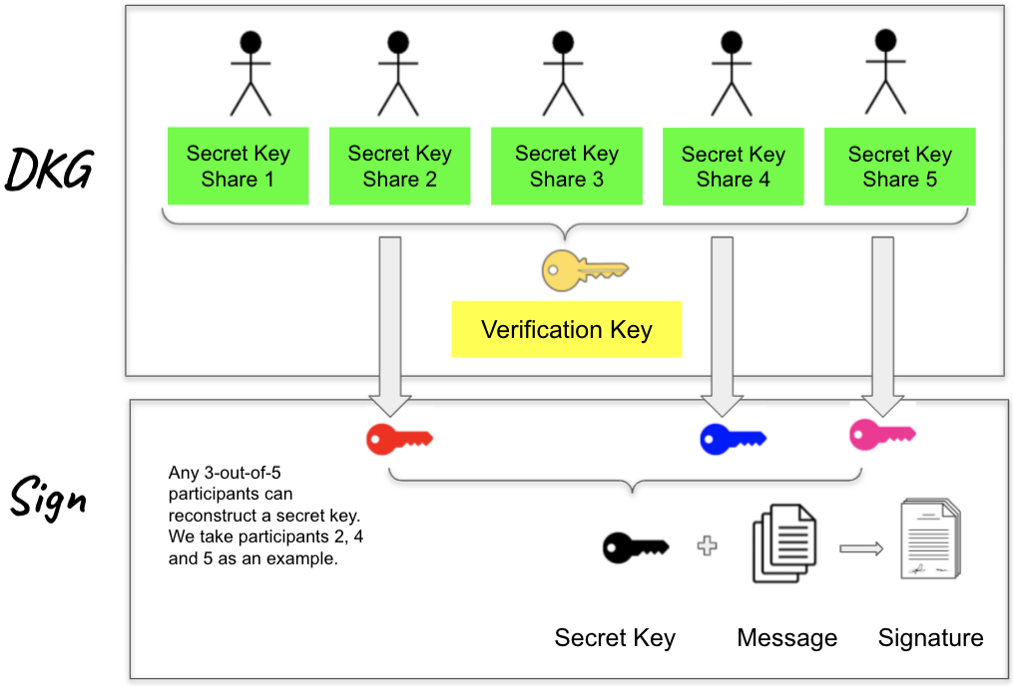
2024年初,FROST 门限签名方案进入了 IETF 草案阶段,多签钱包可以通过高效的轮次进行共同签名。以太坊 Danksharding 原型基于2020年的 Kate 多项式承诺论文和2023年的 Proto-Danksharding 规范,使得 Rollup 能够以更低廉的费率将零工经济从业者的支付结算到全球账本中。
账户抽象研究将大量重要细节凝练为以太坊2023年的 ERC-4337 标准和2024年的 EIP-7702 提案,正是这些研究将智能合约钱包带给了主流用户。Trail of Bits 和以太坊基金会发表的论文对打包器经济学进行了量化,使我们终于能将生物识别签名或社交恢复小组引入 DeFi,而无需让用户记忆助记词。
如今,加密货币持有者的旅程正是由这些里程碑所指引的。
钱包备份基于 1979 年 Shamir 的秘密共享方案,硬件飞地部署了 2016 年 SGX 远程认证白皮书,而密码合规团队则参考了 2021 年 FATF 的“旅行规则”指南,以及 Electric Coin Company 2023 年研究中的零知识证明。当 DeFi 农民追逐收益时,他们正处于形式化证明、监管科学和界面设计交织而成的结构之中。即使是像在 TRON 区块链上转账 USDT 这样的日常任务,也可以追溯到这些论文。随着 2018 年 TRON 虚拟机白皮书发布而涌现的能量租赁市场,采用了最初由 Dwork 和 Naor 在工作量证明中提出的基于资源的定价模型。那些在考虑是从代理池租赁 TRON 能量还是直接外包的人,在 TRON 能量市场选购时,会权衡定价、代理规则和提供商信誉。
在不久的将来,诸如 2024 年麻省理工学院/斯坦福大学的压缩区块验证论文,或滑铁卢大学 2025 年关于基于格的机密智能合约研究,将提供非专业交易者可能永远不会直接察觉的升级路径。但每当硬件钱包同步速度加快,或者一笔汇款将更多微支付汇聚到一个区块中时,都是因为学者们数世纪以来辛勤工作,将猜想转化为经过同行评审的蓝图。
综上所述,这一脉相承的历程揭示了一个显而易见的真理:如果没有金迪(al-Kindi)的统计学、香农(Shannon)的熵、Diffie 和 Hellman 的密钥交换、RSA 签名、中本聪共识,以及 2010 年代和 2020 年代的零知识证明与后量子革命,加密货币的词汇表将只是空洞的辞藻。无论你是扫码、签名消息还是兑换代币,其基础都源于那些为每一步的合理性与安全性提供信心的论文。
本文由 Netts 为您呈现。 Netts 的 USDT 转账计算器是其众多功能之一,让您能够准确了解下一次交易需要租赁多少能量: